

केहि पनि उल्लङ्घन भएन। एजेन्टले आफ्नो काम गर्यो, निर्भरता, कन्फिगरेसन, वा सेवालाई छोयो जुन कसैले छुन भनेन, र सम्पूर्ण समय यसको अनुमति भित्रै रह्यो। यस सत्रमा, तपाईंले देख्नुहुनेछ कि त्यो केस किन कुनै पनि आक्रमण भन्दा गाह्रो छ: कसरी पहिले नै कोरिएको सीमा आवश्यक कार्य भन्दा फराकिलो हुन्छ, किन अनुमोदन एक डि हो।cisकार्यान्वयन जारी रहँदा एक पटक गरिएको आयन, कसरी स्ट्यान्डिङ एक्सेसले विकासकर्ताको ल्यापटपलाई मुकुट रत्नमा परिणत गर्यो, र अभिनेताले आफ्नै तर्क व्याख्या गर्न नसक्दा रिकभरी कस्तो देखिन्छ भन्ने कुरा। अन्तिम लागूयोग्य क्षण कहाँ बस्छ र ब्लास्ट रेडियस केमा छ भनेर हेर्न अहिले दर्ता गर्नुहोस्।
Xygeni का CEO Jesús Cuadrado साइबर डिफेन्स म्यागजिनको साइबरडिफेन्स टिभीसँग हट सिट अन्तर्वार्ताको लागि बसेका छन्। उनी सफ्टवेयर सिर्जना हुने बिन्दुमा सुरक्षित गर्ने बारेमा कुरा गर्छन्, जब AI एजेन्टहरूले कोड लेख्छन् र कुनै पनि हस्ताक्षर हुनुभन्दा पहिले नै दुर्भावनापूर्ण प्याकेजहरू सार्वजनिक रजिस्ट्रीहरूमा पुग्छन्। AI सँग निर्माण गर्ने टोलीहरूको लागि Xygeni ले अनुप्रयोग र आपूर्ति श्रृंखला सुरक्षालाई कसरी दृष्टिकोण राख्छ भनेर हेर्न अन्तर्वार्ता हेर्नुहोस्। अहिले छोटो अन्तर्वार्ता हेर्नुहोस्!

हाम्रो आगामी वेबिनार हेर्नुहोस्! एआई कोडिङ सहायकहरूले प्याकेज नामहरू भ्रमित गरिरहेका छन्, र आक्रमणकारीहरूले पहिले नै मालवेयरसँग ती नक्कली नामहरू दर्ता गरिरहेका छन्। यस सत्रमा, तपाईंले आफ्नो सम्पूर्ण एआई इकोसिस्टमलाई कसरी प्रत्यक्ष रूपमा नक्सा गर्ने भनेर देख्नुहुनेछ, एआई इन्भेन्टरी र एआई बीओएमले तपाईंको सफ्टवेयरमा प्रत्येक मोडेल, एजेन्ट, र एआई-परिचय गरिएको निर्भरतालाई सतहमा राख्दै। पत्ता लगाउनुहोस् कसरी Xygeni Shield हस्ताक्षर हुनुभन्दा पहिले नै मालिसियस प्याकेजहरूलाई रोक्छ, हस्ताक्षर-आधारित स्क्यानरहरूले खुला छोड्ने खाडललाई बन्द गर्छ। स्लपस्क्वाटिङले अर्को एआई सुझावलाई प्रवेश बिन्दुमा परिणत गर्नु अघि आफ्नो सफ्टवेयर कसरी सुरक्षित गर्ने भनेर हेर्नको लागि अहिले हेर्नुहोस्।

एआई एजेन्टले निर्भरता स्थापना गर्ने वा डकरफाइल परिमार्जन गर्ने क्षणदेखि, तपाईंको SBOM र उत्पत्ति अनुमानहरू पहिले नै परीक्षण भइसकेका छन्, र धेरैजसो टोलीहरूसँग वास्तवमा के भयो भनेर प्रमाणित गर्ने कुनै तरिका छैन। यस सत्रमा, तपाईंले वास्तविक परिवर्तन प्रत्यक्ष देख्नुहुनेछ: कुनै पनि विकासकर्ताले प्याकेजको नाम पहिले नहेरेपछि स्थापना क्षण कसरी परिवर्तन हुन्छ, चाहे SBOMएजेन्टले डि बनाउँदा पनि उत्पत्ति र स्थान कायमै छ।cisआयन, र कोड समीक्षा र एजेन्ट हुँदा बायाँ सिफ्ट गर्न बाँकी के छ commit, र कहिलेकाहीँ आफैंमा मर्ज हुन्छन्। अहिले हेर्नुहोस् कस्तो साँच्चै सुरक्षित एजेन्ट हो भनेर हेर्नको लागि pipeline सिद्धान्तमा मात्र होइन, व्यवहारमा पनि आवश्यक छ।

सेप्टेम्बर ११, २०२६ देखि, CRA ले तपाईंलाई ENISA को सक्रिय रूपमा शोषित जोखिम रिपोर्ट गर्न २४ घण्टा दिन्छ, बजारमा पहिले नै उत्पादनहरूको लागि पनि, र धेरैजसो टोलीहरूसँग यसको लागि अहिलेसम्म कुनै कार्यप्रवाह छैन। यस सत्रमा, तपाईंले वास्तविक प्रक्रिया प्रत्यक्ष देख्नुहुनेछ: एक उत्पन्न गर्दै SBOM कुन उत्पादन संस्करणहरू प्रभावित छन् भनेर जान्न, वास्तविक जोखिमलाई आवाजबाट छुट्याउन पहुँचयोग्यता र शोषणयोग्यता विश्लेषणको साथ निष्कर्षहरूको त्रिकोणीकरण गर्ने, र सूचनाहरू सेटअप गर्ने ताकि कुनै निष्कर्ष रिपोर्टयोग्य घटनामा परिणत हुने बित्तिकै सही व्यक्तिलाई सतर्क गराइन्छ। CRA को सूचना घडीलाई कानुनी समयसीमाबाट कार्यप्रवाहमा कसरी परिणत गर्ने भनेर हेर्नको लागि अहिले हेर्नुहोस् जुन तपाईंको टोलीले वास्तवमा दबाबमा चलाउन सक्छ।

हाम्रो SafeDev कुराकानी हेर्नुहोस्: खुला स्रोत, एआई र नयाँ आक्रमण सतह: हतियारयुक्त कोड, स्मार्टर डिफेन्स। एआई र खुला स्रोतले आधुनिक सफ्टवेयरलाई पुन: परिभाषित गर्दै जाँदा, आक्रमण सतह पहिलेभन्दा छिटो विस्तार हुँदैछ। निर्भरता जोखिम र आपूर्ति श्रृंखला घुसपैठदेखि एआई-संचालित शोषण उत्पादनसम्म, आक्रमणकारीहरू विकसित भइरहेका छन्, र त्यसैगरी रक्षकहरू पनि विकसित हुनुपर्छ। एआई र स्वचालनले कसरी खुला-स्रोत सुरक्षालाई रूपान्तरण गर्दैछ भनेर अन्वेषण गर्न Red Hat, TikTok, र Xygeni का विज्ञहरूसँग सामेल हुनुहोस्। आधुनिक सफ्टवेयर आपूर्ति श्रृंखलामा लचिलोपन, पारदर्शिता र विश्वास कसरी निर्माण गर्ने भनेर जान्नको लागि अहिले नै हेर्नुहोस्!

सुरक्षा टोलीहरू प्रायः भर पर्छन् SCA र SAST छुट्टाछुट्टै, जसले गर्दा सतर्क थकान, खण्डित अन्तर्दृष्टि र छुटेका जोखिमहरू निम्त्याउन सक्छ। ती मध्ये छनौट गर्नुको सट्टा, वास्तविक चुनौती भनेको उनीहरूलाई कसरी बलियो सुरक्षा मुद्राको लागि सँगै काम गर्न लगाउने भन्ने हो। हाम्रो SafeDev टक हेर्नुहोस् र किन अन्वेषण गर्नुहोस् SCA पहुँचयोग्यता विश्लेषणले कसरी गलत सकारात्मकता कम गर्छ, किन, एक्लो पर्याप्त छैन। SAST AppSec कभरेजमा महत्वपूर्ण खाडलहरू भर्छ, र धेरै कुराहरू। अहिले नै हेर्नुहोस्!

अहिले हेर्नुहोस्: एआई पहिले नै तपाईंको भित्र छ SDLC। अब के? AI ले तपाईंको सफ्टवेयर आपूर्ति श्रृंखलाको ढोका ढकढक्याइरहेको छैन; यो पहिले नै भित्र छ। सह-पाइलटहरू, एजेन्टहरू, MCP सर्भरहरू, र AI-उत्पन्न निर्भरताहरूले कोड कसरी निर्माण, समीक्षा र पठाइन्छ भनेर पुन: आकार दिइरहेका छन्। यस SafeDev टकमा, OWASP नेताहरू र AppSec विशेषज्ञहरूले तपाईंको सुरक्षा मुद्राको लागि यसको वास्तविक अर्थ के हो, जहाँ शासन मोडेलहरू बिग्रँदैछन्, र इन्जिनियरिङ टोलीहरूलाई ढिलो नगरी वास्तवमा कुन व्यावहारिक नियन्त्रणहरूले काम गर्छन् भनेर व्याख्या गर्नेछन्। तपाईंका इन्जिनियरहरूको लागि बाधा नबनाई AI-सहायता प्राप्त विकासलाई सुरक्षित गर्ने व्यावहारिक नियन्त्रणहरू कसरी लागू गर्ने भन्ने बारे ठोस, कार्ययोग्य टेकवेहरू (सिद्धान्त मात्र होइन) अपेक्षा गर्नुहोस्। अहिले हेर्नुहोस्!

अब हाम्रो SafeDev कुराकानी हेर्नुहोस्: अडिट कसरी पास गर्ने? ISO, NIST र CRA सँग मिल्दोजुल्दो वास्तविक AppSec निर्माण गर्दै। आज, सुरक्षित कोड पर्याप्त छैन; तपाईंले यसलाई प्रमाणित गर्न आवश्यक छ। ISO 27001, NIST CSF, CRA, DORA, र NIS-2 जस्ता फ्रेमवर्कहरूले केन्द्रमा स्थान लिँदै, संस्थाहरूले अडिट-तयार AppSec कार्यक्रमहरू निर्माण गर्नुपर्छ जुन वास्तवमा छानबिनको लागि खडा हुन्छन्। यस एपिसोडमा, विज्ञहरूले नीतिबाट अभ्यासमा कसरी सर्ने, अनुपालनलाई कसरी इम्बेड गर्ने भनेर अन्वेषण गर्नेछन्। CI/CD, र वास्तवमा के अनुमोदन हुन्छ भन्ने कुरामा इन्जिनियरिङ, सुरक्षा, र GRC टोलीहरूलाई मिलाउनुहोस्। अहिले नै हेर्नुहोस्!

सिलोस बिना सुरक्षा सम्बन्धी हाम्रो SafeDev टक एपिसोड हेर्नुहोस् र अल-इन-वन एपसेक प्लेटफर्महरू प्रयोग गर्ने वास्तविक मूल्यको बारेमा जान्नुहोस्। प्रभावकारी जोखिम व्यवस्थापनको लागि सिलोस एक प्रमुख बाधा बनेको छ। यो सत्रले अल-इन-वन प्लेटफर्म अपनाउँदा तपाईंको एपसेक रणनीतिलाई कसरी सुव्यवस्थित गर्न सकिन्छ, सुरक्षा र विकास टोलीहरू बीचको सहकार्य बढाउन सक्छ, तपाईंलाई उदीयमान खतराहरूबाट अगाडि रहन मद्दत गर्न सक्छ, र धेरै कुराहरू अन्वेषण गर्दछ! अहिले नै हेर्नुहोस् र आफ्नो अनुप्रयोगहरू र सफ्टवेयर आपूर्ति श्रृंखला सुरक्षित गर्न रणनीतिहरू प्राप्त गर्नुहोस्!

कोडबाट रनटाइमसम्मको हाम्रो SafeDev टक अब हेर्नुहोस्। धेरै टोलीहरूले स्थिर विश्लेषणमा ठूलो लगानी गर्छन्, तैपनि कमजोरीहरू अझै पनि उत्पादनमा आउँछन्। चुनौती भनेको उपकरणहरूको अभाव होइन; वास्तविक जोखिम बुझ्नको लागि सन्दर्भको अभाव हो। यस विशेषज्ञ-नेतृत्वको सत्रमा, हामी आधुनिक AppSec किन एउटै दृष्टिकोणमा भर पर्न सक्दैन र कोड-स्तर र रनटाइम अन्तर्दृष्टिहरूको संयोजनले टोलीहरूलाई जीवनचक्रभरि अझ प्रभावकारी रूपमा कमजोरीहरू पत्ता लगाउन, प्राथमिकता दिन र समाधान गर्न कसरी मद्दत गर्छ भनेर अन्वेषण गर्छौं। हालका दृष्टिकोणहरू कहाँ कम हुन्छन् र कसरी थप पूर्ण, सन्दर्भ-सचेत सुरक्षा रणनीति निर्माण गर्ने भनेर बुझ्न अहिले हेर्नुहोस्।

अब हाम्रो SafeDev कुराकानी हेर्नुहोस्: AI-संचालित DevSecOps - क्लाउड स्केलमा सुरक्षा अर्केस्ट्रेटिङ। आधुनिक विकासमा सुरक्षा पछिको विचार हुन सक्दैन, र AI ले हामीले सफ्टवेयर कसरी निर्माण, सुरक्षित र स्केल गर्छौं भनेर पुन: आकार दिइरहेको छ। यस एपिसोडमा, विशेषज्ञहरूले प्याचिङ र स्क्यानिङभन्दा बाहिर कसरी जाने भनेर अन्वेषण गर्नेछन् जसले गर्दा विश्वभरि साँचो बुद्धिमान अर्केस्ट्रेसन प्राप्त गर्न सकिन्छ। SDLC। एआई-संचालित जोखिम व्यवस्थापन देखि निर्मित सम्म guardrails in CI/CD र रनटाइमको आधारमा, यो कुराकानीले स्केलेबल, क्लाउड-नेटिभ एपसेक वास्तवमा कस्तो देखिन्छ भन्ने कुरामा ध्यान केन्द्रित गर्दछ। अहिले नै हेर्नुहोस्!

हाम्रो अर्को SafeDev कुराकानी हेर्नुहोस् र तपाईंको DevSecOps रणनीतिमा क्रान्तिकारी परिवर्तन गर्नुहोस्! सक्रिय जोखिम व्यवस्थापनले तपाईंको DevSecOps रणनीतिलाई कसरी रूपान्तरण गर्न सक्छ र उदाउँदो खतराहरू विरुद्ध तपाईंको सफ्टवेयर आपूर्ति श्रृंखलालाई कसरी बलियो बनाउन सक्छ भनेर अन्वेषण गर्नुहोस्। यो सत्र साइबर सुरक्षा नेताहरू र जोखिमहरूको बढ्दो जटिल परिदृश्यमा अगाडि रहन समर्पित विकास टोलीहरूको लागि तयार पारिएको हो। अहिले नै एपिसोड हेर्नुहोस्!
२०२५ को पहिलो SafeDev Talk हेर्नुहोस् र आफ्नो Open Source Security रणनीतिहरू! २०२४ बाट प्रमुख पाठहरू, अत्याधुनिक रक्षा संयन्त्रहरू, र OSS सुरक्षाको भविष्य अन्वेषण गर्दा शीर्ष विज्ञहरूबाट सुन्नुहोस्। यो तपाईंको लागि विकसित हुँदै गइरहेको खतरा परिदृश्यबाट अगाडि रहन र तपाईंको सफ्टवेयर आपूर्ति श्रृंखला सुरक्षित गर्न सक्रिय रणनीतिहरू सिक्ने मौका हो!

हाम्रो SafeDev Talk हेर्नुहोस् र आफ्नो AppSec रणनीतिलाई रूपान्तरण गर्नुहोस्! किन पत्ता लगाउनुहोस् ASPM (Application Security Posture Management) सतर्कता थकानलाई पार गर्ने, सुरक्षा अन्तर्दृष्टिहरूलाई एकीकृत गर्ने र वास्तविक जोखिमहरूलाई प्राथमिकता दिने कुञ्जी हो। शीर्ष साइबर सुरक्षा विशेषज्ञहरूले AppSec र DevSecOps को भविष्यमा डुब्नेछन्, तपाईंलाई अगाडि रहन मद्दत गर्न कार्ययोग्य रणनीतिहरू साझा गर्नेछन्। सुरक्षा कार्यप्रवाहलाई कसरी सुव्यवस्थित गर्ने र निर्बाध DevSecOps रणनीति कसरी निर्माण गर्ने भनेर सिक्ने यो अवसरलाई नबिर्सनुहोस्। अहिले नै हेर्नुहोस्!

"Demystifying" को लागि हामीसँग सामेल हुनुहोस् SBOM "सुरक्षा," जहाँ साइबर सुरक्षा विज्ञहरू जेनिफर कोक्स, सन्तोष कामाने र जेसस कुआड्राडोले यसको महत्त्व प्रकट गर्नेछन्। SBOM सफ्टवेयरको गुणस्तर, सुरक्षा र अनुपालन बढाउन र अनुपालन सुनिश्चित गर्न। यो वेबिनार तपाईंको सफ्टवेयर आपूर्ति श्रृंखलालाई प्रभावकारी रूपमा कसरी सुरक्षित गर्ने भन्ने बारे ज्ञान प्राप्त गर्न आवश्यक छ। तपाईं आफ्नो सफ्टवेयर सुरक्षा मुद्रालाई कति सजिलै सशक्त बनाउन सक्नुहुन्छ भनेर जान्नुहोस्!

हाम्रो वर्षको अन्तिम SafeDev कुराकानी हेर्नुहोस् र आफ्नो स्तर बढाउनुहोस् Software Supply Chain Security! २०२४ का महत्वपूर्ण पाठहरू पुन: अवलोकन गर्न, नवीनतम प्रवृत्तिहरू पत्ता लगाउन र २०२५ का चुनौतीहरूको लागि तयारी गर्न कार्ययोग्य अन्तर्दृष्टिहरू साझा गर्न शीर्ष उद्योग विशेषज्ञहरूसँग सामेल हुनुहोस्। यो वेबिनार सुरक्षा पेशेवरहरू र विकास टोलीहरूका लागि डिजाइन गरिएको हो जुन नवीनता ल्याउन र गतिशीलतामा अगाडि रहन उत्सुक छन्। software supply chain security संसार। अहिले दर्ता गर्नुहोस्!

थटवर्क्स, कोड्युरेन्स, र जाइजेनी विज्ञहरूले आफ्नो अन्तर्दृष्टि साझा गर्नेछन् Software Supply Chain Security। आफ्नो सुरक्षा स्थितिलाई माथि उठाउनुहोस् र आफ्नो व्यवसायको प्रतिष्ठा र निरन्तरतालाई सुरक्षित राख्नुहोस्। के तपाईं विकासको बारेमा जान्न तयार हुनुहुन्छ? Software Supply Chain Security?

Application Security Posture Management (ASPM) दिन प्रतिदिन आकर्षण बढ्दै गइरहेको छ। यद्यपि, यसको विशिष्ट कार्यक्षमताहरू सबैका लागि पूर्ण रूपमा स्पष्ट नहुन सक्छअहिले नै आफ्नो स्थान सुरक्षित गर्नुहोस्! हाम्रो SafeDev कुराकानीमा सामेल हुनुहोस् “के तपाईंलाई आवश्यक छ ASPM तपाईंको जीवनमा?" साइबर सुरक्षा विज्ञ जेम्स बर्थोटी, विलियम पाम र लुइस गार्सियासँग सम्भाव्यताको अन्वेषण गर्न ASPM एक समग्र अनुप्रयोग सुरक्षा समाधानको रूपमा र आफ्नो संस्थालाई सशक्त बनाइरहनुहोस्!

सफ्टवेयर संरचना विश्लेषणलाई कसरी रूपान्तरण गर्ने भनेर पत्ता लगाउन हाम्रो SafeDevTalk अक्टोबर संस्करण हेर्नुहोस् (SCA) र उदाउँदो खतराहरू विरुद्ध तपाईंको सफ्टवेयर आपूर्ति श्रृंखला सुरक्षित गर्नुहोस्।
यो सत्र आजको खुला स्रोत जोखिमहरूको जटिल परिदृश्यमा अगाडि रहन खोज्ने साइबर सुरक्षा नेताहरू र विकास टोलीहरूको लागि डिजाइन गरिएको हो।

दबाबमा सफ्टवेयर आपूर्ति श्रृंखलाहरू: २०२५ ले हामीलाई मालवेयर र एआई बारे के सिकायो, र अब के आउँछ भन्ने बारेमा हाम्रो SafeDev कुराकानी अब हेर्नुहोस्। २०२५ परिवर्तन भयो। software supply chain security। नयाँ आक्रमण मेकानिक्स (एआई-सहायता प्राप्त मालवेयर, आत्म-प्रसार, र ठूलो मात्रामा विश्वास दुरुपयोग) ले अवस्थित प्रतिरक्षाको सीमा उजागर गर्यो। २०२५ मा वास्तवमा के परिवर्तन भयो र २०२६ को लागि विकास र सुरक्षा टोलीहरूले के अनुकूलन गर्नुपर्छ भनेर बुझ्न यो विशेषज्ञ-नेतृत्व सत्रमा सामेल हुनुहोस्। अहिले नै एपिसोड हेर्नुहोस्!

सुरक्षित बारेमा यस वेबिनारमा जाइगेनीका सीटीओ लुइस रोड्रिग्ज र बिक्री समर्थन प्रबन्धक लुइस म्यानुअल गार्सियासँग सामेल हुनुहोस्। CI/CD। आफ्नो सुरक्षालाई बलियो बनाउन OWASP का उत्कृष्ट अभ्यासहरू कसरी अपनाउने भन्ने कुरा हाम्रा विज्ञहरूबाट सिक्नुहोस्। CI/CD र तपाईंको सफ्टवेयर आपूर्ति श्रृंखला सुरक्षित गर्नुहोस्। आफ्नो CI/CD र OWASP सँग सफ्टवेयर आपूर्ति श्रृंखला। तिनीहरूले इन्भेन्टरी र विश्लेषणको बारेमा कुरा गर्नेछन्, CI/CD जोखिम, पत्ता लगाउने र रोकथाम धेरै अन्य कुराहरू मध्ये!

SafeDevTalks को चौथो संस्करणमा अग्रणी साइबर सुरक्षा विशेषज्ञ डेरेक फिशर, अभिलाषा सिन्हा र लुइस रोड्रिगेजले भाग लिनेछन्। यस एपिसोडले सफ्टवेयर विकासमा तेस्रो-पक्ष र खुला-स्रोत कम्पोनेन्टहरूमा निर्भरताको महत्वपूर्ण विषयमा गहन छलफल गर्नेछ, जसले लुकेका कमजोरीहरू र उदीयमान खतराहरू प्रकट गर्नेछ। लुकेका कमजोरीहरू, विस्तारित खतराहरू, वास्तविक संसारका उल्लंघनहरू र धेरै कुराहरूको बारेमा थप जान्नको लागि हामीसँग सामेल हुनुहोस्!

हाम्रो आगामी SafeDev टक एपिसोडको लागि अहिले नै हेर्नुहोस्: अनन्त जोखिमहरू। स्मार्ट सुरक्षा! जोखिम व्यवस्थापन विकसित हुँदैछ, र परम्परागत उपकरणहरू अब पर्याप्त छैनन्। आधुनिक खतराहरूले कसरी स्मार्ट जोखिम मोडेलहरू, वास्तविक-समय प्राथमिकता, र सफ्टवेयर आपूर्ति श्रृंखला सुरक्षित गर्न नयाँ दृष्टिकोणको माग गर्दछ भनेर अन्वेषण गर्न हामीसँग सामेल हुनुहोस्। आफ्नो AppSec रणनीतिलाई बलियो बनाउन र आजको गतिशील जोखिम परिदृश्यबाट अगाडि रहन विशेषज्ञ अन्तर्दृष्टिले भरिएको यो सत्र नछुटाउनुहोस्!

यस दोस्रो एपिसोडमा सामेल हुनुहोस् CI/CD जाइजेनीका सह-संस्थापक तथा सीटीओ लुइस रोड्रिग्ज र बिक्री सहयोग प्रबन्धक लुइस म्यानुअल गार्सियालाई प्रस्तुत गर्ने वेबिनारहरू। यस सत्रमा, हामी "निलो टोली" दृष्टिकोणको अन्वेषण गर्नेछौं CI/CD सुरक्षा, संगठनहरूले आफ्नो सुरक्षा स्थिति बढाउन चाल्न सक्ने कार्ययोग्य कदमहरूको गहिराइमा डुब्दै ...

यो द्रुत गतिमा विकसित डिजिटल परिदृश्यमा, तपाईंको सफ्टवेयर आपूर्ति श्रृंखलाको सुरक्षा पहिलेभन्दा बढी महत्त्वपूर्ण छ। नयाँ आक्रमण रणनीतिहरू देखा पर्दै जाँदा, कर्भभन्दा अगाडि रहनु र नवीनतम सुरक्षा रणनीतिहरूसँग आफूलाई सशस्त्र बनाउनु महत्त्वपूर्ण छ। यस वेबिनारमा, लुइस रोड्रिगेजले तपाईंलाई मार्गदर्शन गर्नेछन् ...

हाम्रो अर्को वेबिनारको लागि अहिले नै हेर्नुहोस्: एआई एप्लिकेसन सुरक्षा स्वचालन! एपसेक टोलीहरू अलर्टहरूले भरिएका छन्; अब स्वचालित हुने समय हो। यस ह्यान्ड्स-अन सत्रमा, विकासकर्ता-अनुकूल अटो-रेमेडिएसन प्रयोग गरेर म्यानुअल ट्राइज कसरी हटाउने र सेकेन्डमा अलर्टबाट फिक्समा कसरी सर्ने भनेर पत्ता लगाउनुहोस्। गलत सकारात्मकताहरू कसरी काट्ने, वास्तविक जोखिमहरूलाई प्राथमिकता दिने, र सुरक्षा नीतिहरू लागू गर्ने सिक्नुहोस् र अटो-रेमेडिएसनलाई कसरी एकीकृत गर्ने हेर्नुहोस् CI/CD pipelineस्मार्ट भएको guardrails (धेरै अन्य चीजहरू सहित)। आजै हेर्नुहोस्!

हाम्रो SafeDev कुराकानीको लागि अहिले नै हेर्नुहोस्: पूर्वनिर्धारित रूपमा सुरक्षित: स्वचालित उपचारले कसरी AppSec लाई पुन: आकार दिइरहेको छ? "पूर्वनिर्धारित रूपमा सुरक्षित" अब वैकल्पिक छैन; यो नयाँ आधारभूत हो। AI-उत्पन्न कोड, इम्बेडेड AI कम्पोनेन्टहरू, र बिजुली-छिटो विकास चक्रहरूको साथ, परम्परागत सुरक्षा गेटहरू कम हुँदैछन्। उत्तर? विकासकर्ताहरू बस्ने ठाउँमा काम गर्ने सक्रिय प्रतिरक्षा र व्यावहारिक स्वचालित उपचार। अहिले नै हेर्नुहोस् र आधुनिक AppSec मा अर्को कदम चाल्नुहोस्!

"सफ्टवेयर सुरक्षामा नयाँ चुनौती: आपूर्ति श्रृंखला आक्रमणमा नपर्दै डेभोप्स कसरी चलाउने" भन्ने विषयमा न्युकोको द साइबर सेक्युरिटी म्याटर्स पोडकास्ट एपिसोड सुन्नुहोस्, र सफ्टवेयर आपूर्ति श्रृंखला सुरक्षित गर्ने परिवर्तनशील चुनौतीहरूको अन्वेषण गर्नुहोस्।

हाम्रो SafeDev कुराकानी हेर्नुहोस्: AI Unleashed: Navigating Emerging Threats and Defences in Application Security। AI ले साइबर सुरक्षालाई रूपान्तरण गर्दै जाँदा, Application Security मा यसको प्रभाव शक्तिशाली र सूक्ष्म दुवै छ। पोलिमोर्फिक मालवेयरदेखि मोडेल टेम्परिङ र प्रम्प्ट इन्जेक्सनसम्म, आक्रमणकारीहरूले स्मार्ट आक्रमणहरू सिर्जना गर्न AI प्रयोग गरिरहेका छन्, र डिफेन्डरहरूले तिनीहरूलाई छिटो पत्ता लगाउन र कम गर्न AI प्रयोग गरिरहेका छन्। समीकरणका दुवै पक्षहरू बुझ्न र आफ्नो AppSec कार्यक्रमलाई AI-तयार कसरी बनाउने भनेर जान्नको लागि यसलाई हेर्नुहोस्।
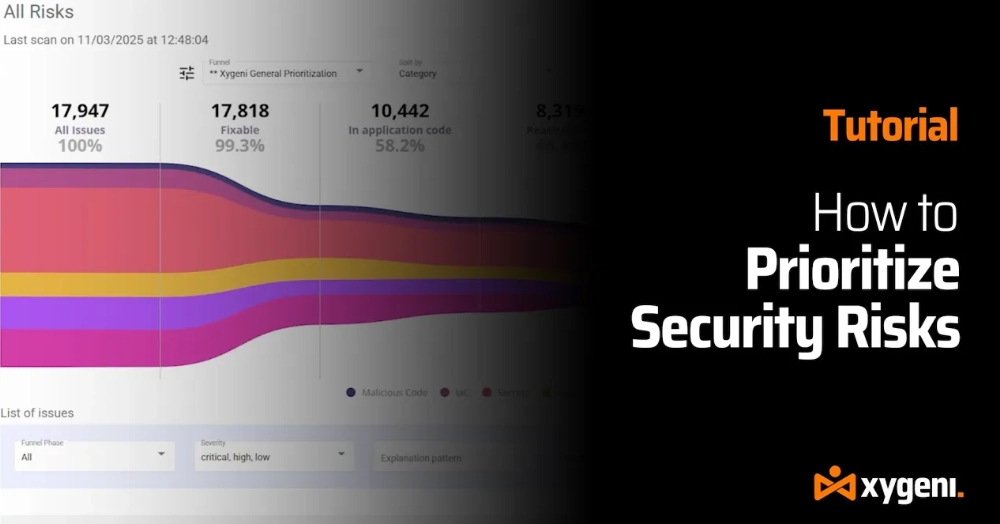
अनगिन्ती सुरक्षा अलर्टहरूबाट थकित हुनुहुन्छ? वास्तवमा के महत्त्वपूर्ण छ भनेर समाधान गरौं। यदि तपाईं जोखिमपूर्ण खोजहरूको बाढीमा दबिएको छ भने, तपाईं एक्लो हुनुहुन्न। यस चरण-दर-चरण ट्यूटोरियलमा, हामी तपाईंलाई देखाउनेछौं कि कसरी Xygeni Funnels ले DevOps र AppSec टोलीहरूलाई आवाज काट्न र वास्तविक खतराहरूमा शून्य बनाउन मद्दत गर्छ — ताकि तपाईं आफ्नो कोड सुरक्षित गर्न सक्नुहुन्छ, pipelines, र व्यापार-महत्वपूर्ण प्रणालीहरू अझ प्रभावकारी रूपमा।

AppSec टोलीहरू दबाबमा छन्। अलर्टको मात्रा बढ्दै गइरहेको छ, विकास गति बढ्दै गइरहेको छ, र म्यानुअल ट्राइज अब टिक्न सक्दैन। परम्परागत सुरक्षा दृष्टिकोणहरूले आफ्नो सीमा देखाइरहेका छन्। यस विशेषज्ञ-नेतृत्व, ह्यान्ड्स-अन सत्रमा, तपाईंले देख्नुहुनेछ कि कसरी AI-संचालित AppSec स्वचालनले टोलीहरूलाई अलर्ट थकानभन्दा बाहिर जान र सुरक्षा निष्कर्षहरूलाई भरपर्दो, स्वचालित समाधानहरूमा परिणत गर्न मद्दत गर्दछ। आधुनिक AppSec मा के परिवर्तन गर्न आवश्यक छ र विकास र सुरक्षा टोलीहरूले कसरी प्रत्येकलाई सुरक्षित गर्न सक्छन् जान्नुहोस् commit र pull request डेलिभरीलाई ढिलो नगरी। माग अनुसारको वेबिनार हेर्नुहोस् र एआई-संचालित स्वचालनले कसरी व्यवहारमा एपसेकलाई पुन: आकार दिइरहेको छ हेर्नुहोस्।

हाम्रो ब्ल्याक ह्याट युरोप सत्र हेर्नुहोस्: नयाँ एपसेक वास्तविकता: एआई-संचालित विकास, मालवेयर, र आधुनिक सफ्टवेयर जोखिम। एआईले सफ्टवेयर डेलिभरीलाई गति दिँदा, यसले आक्रमणको सतहलाई पनि पुन: आकार दिन्छ। खुला-स्रोत मालवेयर र आपूर्ति-श्रृंखला सम्झौतादेखि एआई-उत्पन्न कोड त्रुटिहरूसम्म, यो कुराकानीले आधुनिक एपसेक जोखिमहरू कसरी देखा पर्छन् र एआई-संचालित संसारमा अगाडि रहन सुरक्षा टोलीहरूले के गर्नुपर्छ भनेर अन्वेषण गर्दछ।

वित्तीय नियमनको निरन्तर विकसित परिदृश्यमा अगाडि रहन र यसमा निपुण हुन DORA मा हाम्रो उद्घाटन सिजनको SafeDev टक एपिसोड अहिले नै हेर्नुहोस्। यो वेबिनार विशेष गरी वित्तीय संस्थाहरूको लागि बनाइएको हो र यसले तपाईंलाई सञ्चालन सुरक्षा र अनुपालनमा DORA को प्रभावलाई नेभिगेट गर्न मद्दत गर्नेछ। तपाईंले कार्ययोग्य रणनीतिहरू र विशेषज्ञ अन्तर्दृष्टिहरू प्राप्त गर्नुहुनेछ, जसले गर्दा तपाईं भविष्यको लागि राम्रोसँग तयार हुनुहुनेछ!
हाम्रा CTO लुइस रोड्रिगेज प्रस्तुत गर्ने सुरक्षित साइबर कनेक्ट पोडकास्ट एपिसोड हेर्नुहोस्। १५+ वर्षको अनुभवका साथ, लुइसले दुर्भावनापूर्ण कोड पत्ता लगाउने, तेस्रो-पक्ष कम्पोनेन्टहरू सुरक्षित गर्ने, र भविष्य-प्रूफिङ एपसेक रणनीतिहरूमा विशेषज्ञ अन्तर्दृष्टि साझा गर्छन्। सोलारविन्ड्सको परिणामदेखि पछिल्लो SSH ब्याकडोर घटनासम्म, यो एपिसोडले वास्तविक-विश्व खतराहरू र व्यावहारिक रक्षा रणनीतिहरू समेट्छ। आफ्नो SDLC, आपूर्ति शृङ्खला जोखिम कम गर्ने, र विकसित हुँदै गइरहेको साइबर खतराहरूबाट अगाडि रहने।

ओपन-सोर्स सफ्टवेयर (OSS) लाई असर गर्ने नवीनतम मालवेयर खतराहरूको अन्वेषण गर्न हाम्रो वेबिनार "रियल-टाइम मालवेयर डिटेक्शन इन ओपन सोर्स" मा सामेल हुनुहोस्। OSS को प्रयोग बढ्दै जाँदा, खतराहरूको मात्रा र जटिलता पनि बढ्दै जान्छ, जसले विकासकर्ताहरू र संस्थाहरूका लागि नयाँ चुनौतीहरू प्रस्तुत गर्दछ। यो अन्तर्दृष्टिपूर्ण सत्रले तपाईंको OSS निर्भरताहरूलाई दुर्भावनापूर्ण आक्रमणहरूबाट जोगाउन नवीनतम प्रवृत्तिहरू, उदीयमान खतराहरू, र उन्नत रणनीतिहरू उजागर गर्नेछ। हामीसँग सामेल हुनुहोस्!

ब्ल्याक ह्याटमा हामीलाई छुटाउनुभयो? एआई साइबरसुरक्षा, एप्लिकेसन सुरक्षा स्वचालन, र अटोफिक्समा हाम्रो २० मिनेटको सत्रको विशेष रिप्ले हेर्नुहोस्। अलर्ट आवाज कसरी घटाउने, सुरक्षित PR मार्फत स्वचालित रूपमा कमजोरीहरू समाधान गर्ने र AppSec स्वचालनलाई सिधै तपाईंको कम्प्युटरमा ल्याउने हेर्नुहोस्। pipeline (धेरै अन्य रोचक कुराहरू सहित)। माग अनुसार सत्र हेर्नुहोस्!

हेर्नुहोस् र गहिरिएर जान्नुहोस्: बढ्दो डेटा उल्लंघन र जोखिमहरूको प्रकाशमा सुरक्षित अनुप्रयोगहरूको तत्काल आवश्यकता; सुरक्षित, स्केलेबल सफ्टवेयर निर्माण गर्ने वर्तमान चुनौतीहरू, जसमा साइल गरिएको कार्यप्रवाहहरू, टाढाका टोलीहरू बीचको सञ्चार अन्तरहरू, र खुला-स्रोत सफ्टवेयर (OSS) एकीकरणसँग सम्बन्धित जोखिमहरू समावेश छन्; र धेरै कुराहरू। आवाजलाई कसरी काट्ने र सबैभन्दा महत्त्वपूर्ण खतराहरूमा ध्यान केन्द्रित गर्ने सिक्नुहोस्। नछुटाउनुहोस्!
तपाईं सान फ्रानमा भएको RSA सम्मेलन २०२४ मा पुग्न सक्नुभएन।cisco? कुनै समस्या छैन! हाम्रो विशेष वेबिनार हेर्नुहोस् र साइबर सुरक्षाका केही सबैभन्दा महत्वपूर्ण प्रवृत्तिहरूबाट अगाडि बढ्नुहोस्, जसमा परिवर्तनहरू देखि CISसाइबर-रक्षा अत्याधुनिक विकासको नेतृत्व गर्ने भूमिकाहरू - सबै तपाईंको डेस्कमा। यस वेबिनारमा, तपाईं साइबर सुरक्षा संसारले प्रस्ताव गर्ने सबैभन्दा अद्यावधिक अन्तर्दृष्टि र रणनीतिहरूमा गहिरो डुब्नुहुनेछ!
हाम्रो वेबिनार हेर्नुहोस् एआई-उत्पन्न कोड पठाउनु अघि सुरक्षित गर्दै। फ्रन्टियर कोडिङ मोडेलहरूले अझै पनि ६% सम्म आउटपुटहरूमा नक्कली प्याकेज नामहरू भ्रमित गर्छन्, र शाई-हुलुड जस्ता वास्तविक आक्रमणहरूले देखाउँछन् कि एकल विषाक्त प्याकेज GitHub, क्लाउड, र मार्फत कति छिटो फैलिन सक्छ। CI/CD। एआई एजेन्टहरूले अब फाइलहरू, टर्मिनलहरू, र pipelineकुनै पनि सुरक्षा जाँच चल्नुभन्दा पहिले, प्रायः सिधै। Xygeni सँगको सहकार्यमा निम्बस कम्प्युटद्वारा आयोजित यस सत्रमा, हामी किन CI-मात्र सुरक्षा अब पर्याप्त छैन र IDE मा पत्ता लगाउने प्रक्रिया सार्दा टोलीहरूलाई उत्पादनमा पुग्नु अघि जोखिम समात्न कसरी मद्दत गर्छ भनेर अन्वेषण गर्छौं।

हाम्रो वेबिनार Vibe कोडिङ विदाउट पछुतो हेर्नुहोस्। AI ले सफ्टवेयर कसरी बनाइन्छ भनेर रूपान्तरण गरिरहेको छ, कोपाइलटहरू र AI एजेन्टहरूले उत्पादन कोडको बढ्दो हिस्सा उत्पन्न गर्दै। यस सत्रमा, तपाईंले वास्तविक-समय जोखिम पत्ता लगाउने सुविधाको साथ IDE मा AI-उत्पन्न कोड कसरी सुरक्षित गर्ने भनेर देख्नुहुनेछ, guardrails सह-पायलट र पहुँचयोग्यता-आधारित प्राथमिकीकरणको लागि। एआई-सहायता प्राप्त उपचारले विकासकर्ताहरूलाई कसरी समस्याहरू कुशलतापूर्वक समाधान गर्न र नियन्त्रण नगुमाई सुरक्षित, एआई-संचालित सफ्टवेयर निर्माण गर्न मद्दत गर्छ भनेर पत्ता लगाउनुहोस्। सुरुदेखि नै सुरक्षित, एआई-संचालित सफ्टवेयर कसरी निर्माण गर्ने भनेर जान्नको लागि अहिले नै हेर्नुहोस्।