






अनुप्रयोग सुरक्षा व्यवस्थापनमा दृश्यता अन्तर किन महत्त्वपूर्ण छ
प्रत्येक अनुप्रयोग सुरक्षा प्रबन्धकले आधुनिक खतराहरू विरुद्ध अनुप्रयोगहरू सुनिश्चित गर्न बढ्दो चुनौतीहरूको सामना गर्दछ। संगठनहरू विस्तार हुँदै जाँदा, अनुप्रयोगहरू, API हरू, र माइक्रोसेवाहरूको संख्या बढ्दै जान्छ। फलस्वरूप, सुरक्षा टोलीहरूले बढ्दो आक्रमण सतहसँग व्यवहार गर्नुपर्छ, जसले गर्दा कमजोरीहरू पत्ता लगाउनुहोस् र सुरक्षा नियन्त्रणहरू प्रभावकारी रूपमा लागू गर्नुहोस्। राम्रोसँग परिभाषित बिना Application Security Posture Management रणनीति अनुसार, टोलीहरूले सुरक्षा जोखिमहरू पहिचान गर्न, खतराहरूलाई प्राथमिकता दिन र प्रभावकारी अनुप्रयोग सुरक्षा व्यवस्थापन ढाँचा कायम राख्न संघर्ष गर्छन्। फलस्वरूप, सुरक्षा खाडलहरू कायमै रहन्छन्, जसले गर्दा उल्लङ्घन र अनुपालन विफलताको जोखिम बढ्छ।
बढ्दो खतराहरूको सामना गर्न, Application Security Posture Management (ASPM) ले निरन्तर दृश्यता, स्वचालित जोखिम प्राथमिकता, र वास्तविक-समय उपचार प्रदान गर्दछ। अर्को शब्दमा, ASPM सुरक्षा टोलीहरूलाई झूटा सकारात्मक कुराहरू पछ्याउनुको सट्टा वास्तविक खतराहरूमा ध्यान केन्द्रित गर्न मद्दत गर्दछ। थप रूपमा, सुरक्षा कार्यप्रवाहहरूमा स्वचालनलाई एकीकृत गरेर, ASPM म्यानुअल प्रयासलाई कम गर्छ र कमजोरीहरूलाई शोषण हुनु अघि नै सम्बोधन गरिएको सुनिश्चित गर्दछ।
जस्तै वर्णन गरियो को मूल्य पत्ता लगाउनुहोस् ASPM प्लेटफर्महरू: SafeDev Talks बाट अन्तर्दृष्टिहरूसुरक्षा टोलीहरूलाई अलर्ट मात्र नभई बढी चाहिन्छ—तिनीहरूलाई कुन जोखिम सबैभन्दा महत्त्वपूर्ण छ र तिनीहरूलाई कसरी छिटो समाधान गर्ने भनेर बुझ्न मद्दत गर्ने उपकरणहरू चाहिन्छ। बलियो ASPM प्लेटफर्मले सुरक्षा र विकास टोलीहरूलाई जोड्दछ, जसले गर्दा सुरक्षा नीतिहरू लागू गर्न र समस्याहरूलाई ठूला खतराहरूमा परिणत हुनु अघि नै रोक्न सजिलो हुन्छ।
यो गाइडले कसरी अन्वेषण गर्दछ ASPM Xygeni को कसरी अनुप्रयोग सुरक्षा व्यवस्थापन बढाउँछ ASPM प्लेटफर्मले सुरक्षा खाडलहरूलाई प्रभावकारी रूपमा पूरा गर्छ, र विकासलाई ढिलो नगरी सुरक्षालाई सुव्यवस्थित गर्न खोज्ने DevOps टोलीहरूका लागि स्वचालन किन विशेष गरी महत्त्वपूर्ण छ भन्ने कुरामा जोड दिन्छ।
Xygeni सुरक्षा शब्दावली
के हो ASPM?
OSS ले सफ्टवेयर परियोजनाहरू र तिनीहरूको निर्भरताहरूलाई कमजोरीहरू, दुर्भावनापूर्ण कोड, र अन्य खतराहरूबाट सुरक्षित राख्नमा ध्यान केन्द्रित गर्दछ। विकासमा व्यापक रूपमा अपनाइएको, सार्वजनिक रूपमा पहुँचयोग्य कोड मालवेयर जस्ता जोखिमहरूको लागि लक्ष्य बन्न सक्छ। यी चुनौतीहरू प्रायः तब उत्पन्न हुन्छन् जब पुरानो कम्पोनेन्टहरू वा खराब रूपमा मर्मत गरिएको भण्डारहरू प्रयोग गरिन्छ।
एप्लिकेसन सुरक्षा प्रबन्धकले सामना गर्ने चुनौतीहरू
- आक्रमण सतहहरू विस्तार गर्दै – अनुप्रयोगहरू, API हरू, र तेस्रो-पक्ष निर्भरताहरूमा वृद्धिले आक्रमणकारीहरूको लागि थप प्रवेश बिन्दुहरू निम्त्याउँछ।
- जोखिम प्राथमिकताको अभाव – उचित प्राथमिकता बिना, धेरै अलर्टहरूले सुरक्षा टोलीहरूलाई ओझेलमा पार्छ, जसले गर्दा महत्वपूर्ण जोखिमहरूमा ध्यान केन्द्रित गर्न गाह्रो हुन्छ।
- अनुपालन र शासन अन्तरहरू - वास्तविक-समय नीति कार्यान्वयन बिना ISO 27001, NIST, र OWASP जस्ता सुरक्षा ढाँचाहरू पूरा गर्नु चुनौतीपूर्ण छ।
- म्यानुअल र ढिलो उपचार - कमजोरीहरूलाई म्यानुअल रूपमा समाधान गर्न धेरै समय लाग्छ, जसले गर्दा एक्सपोजरको विन्डो बढ्छ।
संक्षेपमा, अपनाउन असफल हुने संस्थाहरू Application Security Posture Management (ASPM) ढिलो प्रतिक्रियाहरू, अनुपालन असफलताहरू, र सुरक्षा ऋणको संचयको जोखिम।
कसरी Xygeni ASPM अनुप्रयोग सुरक्षा व्यवस्थापनमा दृश्यता अन्तरहरू बन्द गर्दछ
आधुनिक अनुप्रयोगहरूमा खण्डित उपकरणहरू, अत्यधिक सतर्कताहरू, र ब्लाइन्ड स्पटहरूका कारण सुरक्षा टोलीहरूले निरन्तर चुनौतीहरूको सामना गर्छन्। केन्द्रीकृत दृष्टिकोण बिना, सुरक्षा टोलीहरूले कमजोरीहरू पत्ता लगाउन, जोखिमहरू ट्र्याक गर्न र सुरक्षा नीतिहरूलाई कुशलतापूर्वक लागू गर्न संघर्ष गर्छन्। फलस्वरूप, गलत कन्फिगरेसनहरू चिप्लन्छन्, सुरक्षा खाडलहरू फराकिलो हुन्छन्, र समयसँगै सुरक्षा ऋण बढ्छ।
यी चुनौतीहरूलाई पार गर्न, संस्थाहरूले सक्रिय दृष्टिकोण अपनाउनुपर्छ। फलस्वरूप, तिनीहरूले सुरक्षा जोखिमहरू बढ्नु अघि नै प्रभावकारी रूपमा सम्बोधन गर्न सक्छन्। यसबाहेक, Xygeni को Application Security Posture Management (ASPM) समाधानले वास्तविक-समय दृश्यता मात्र प्रदान गर्दैन तर स्वचालित जोखिम प्राथमिकतालाई पनि बढाउँछ र निर्बाध उपचार सुनिश्चित गर्दछ।
मुख्य विशेषताहरू Xygeni ASPM अनुप्रयोग सुरक्षा व्यवस्थापनको लागि
स्वचालित सम्पत्ति खोज - एक स्पष्ट सुरक्षा मुद्रा
सुरक्षा टोलीहरूले देख्न नसक्ने कुरालाई सुरक्षित गर्न सक्दैनन्। त्यसैले, सबै अनुप्रयोगहरू, API हरू, निर्भरताहरू, र पूर्वाधार घटकहरूमा पूर्ण दृश्यता प्राप्त गर्नु महत्त्वपूर्ण छ।
- Xygeni ले भण्डारहरूमा सफ्टवेयर सम्पत्तिहरूको निरन्तर नक्साङ्कन गर्दछ, CI/CD pipelines, र क्लाउड वातावरणहरू।
- सुरक्षा टोलीहरूले गलत कन्फिगरेसन, पुरानो निर्भरता र उदीयमान जोखिमहरूमा वास्तविक-समय अन्तर्दृष्टि प्राप्त गर्छन्।
- फलस्वरूप, सुरक्षा प्रबन्धकहरूले जोखिम जोखिमको द्रुत मूल्याङ्कन गर्न सक्छन् र समस्या बिग्रनु अघि नै कारबाही गर्न सक्छन्।
CI/CD Pipeline Security र कोड टेम्परिङ पत्ता लगाउने
विकासको अखण्डता pipeline आक्रमणहरू रोक्नको लागि महत्त्वपूर्ण छ। यद्यपि, उचित अनुगमन बिना, मालिसियस कोड वा गलत कन्फिगरेसनहरू उत्पादनमा चिप्लन सक्छन्।
Xygeni बलियो बनाउँछ CI/CD सुरक्षा द्वारा:
- तैनाती अघि अनधिकृत कोड परिवर्तनहरू पत्ता लगाउने।
- प्रमाण चुहावट निम्त्याउन सक्ने हार्डकोड गरिएका गोप्य कुराहरू र API कुञ्जीहरू पहिचान गर्ने।
- स्पटिंग pipeline गलत कन्फिगरेसनहरू जसले अनुप्रयोगहरूलाई आक्रमणमा पार्छ।
यस कारणले गर्दा, सुरक्षा टोलीहरूले कमजोरीहरू थप नगरी सुरक्षित रूपमा सफ्टवेयर जारी गर्न सक्छन्।
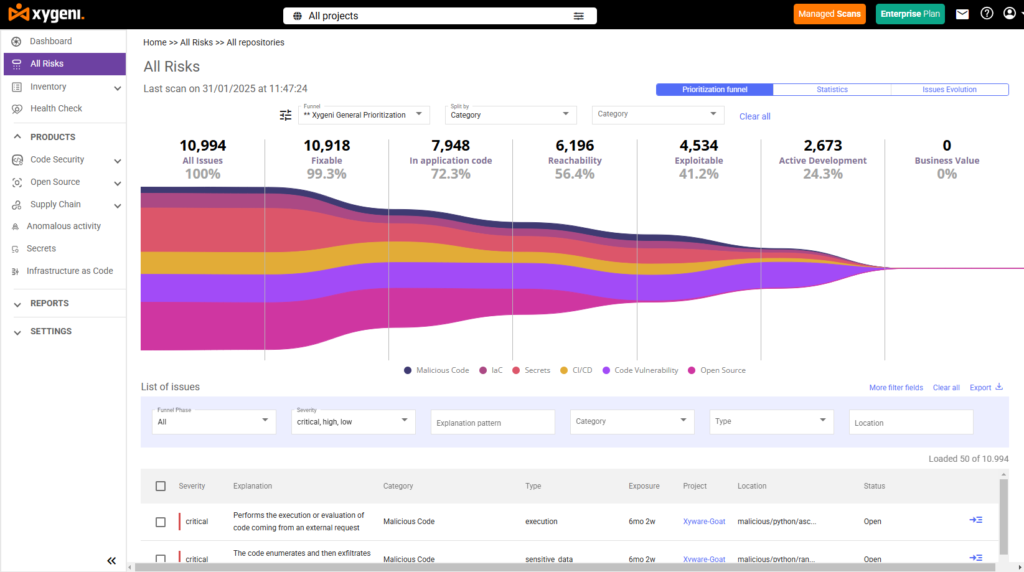
जोखिममा आधारित प्राथमिकता - सही जोखिमहरूमा ध्यान केन्द्रित गर्नुहोस्
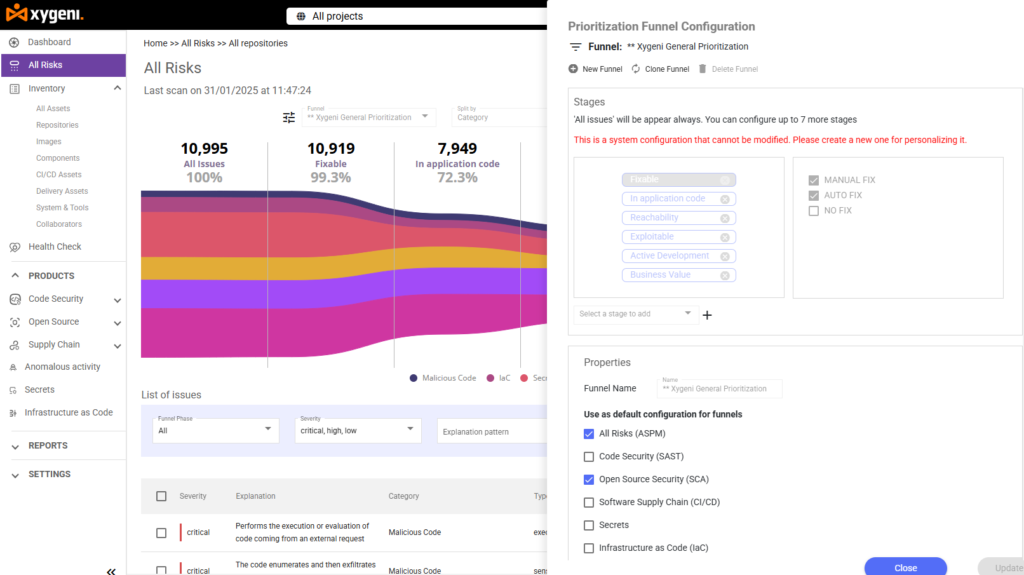
मा हाइलाइट गरिए अनुसार ASPM: साइबर सुरक्षा र व्यावसायिक सफलताको उन्नति, हरेक सुरक्षा समस्यालाई तुरुन्तै कारबाही आवश्यक पर्दैन। उदाहरणका लागि, तेस्रो-पक्ष पुस्तकालयमा रहेको जोखिम महत्वपूर्ण लाग्न सक्छ, तर यदि प्रभावित प्रकार्य कहिल्यै कार्यान्वयन गरिएन भने, यसले कुनै वास्तविक जोखिम निम्त्याउँदैन।
जाइगेनीको ASPM टोलीहरूले वास्तविक खतराहरूमा ध्यान केन्द्रित गर्छन् भनी सुनिश्चित गर्दछ:
- EPSS (शोषण भविष्यवाणी स्कोरिङ प्रणाली) को लाभ उठाउँदै आक्रमणकारीहरूले कुन कमजोरीहरूको शोषण गर्ने सम्भावना बढी हुन्छ भनेर निर्धारण गर्न।
- प्रयोग पहुँचयोग्यता विश्लेषण उत्पादनमा कमजोर कम्पोनेन्ट वास्तवमा कार्यान्वयन गरिएको छ कि छैन भनेर पुष्टि गर्न।
- झूटा सकारात्मकहरूलाई फिल्टर गर्दै त्यसैले सुरक्षा टोलीहरूले गैर-मुद्दामा समय खेर फाल्दैनन्।
यस कारणले गर्दा, टोलीहरूले स्मार्ट काम गर्न सक्छन्, अलर्टहरूको अनन्त सूचीबाट अभिभूत हुनुको सट्टा पहिले उच्च-जोखिम जोखिमहरू समाधान गर्न सक्छन्।
स्वचालित उपचार - DevOps गतिमा चल्ने सुरक्षा
म्यानुअल उपचार ढिलो र त्रुटि-प्रवण छ। यद्यपि, स्वचालित सुरक्षा कार्यप्रवाहले टोलीहरूलाई शोषण हुनु अघि कमजोरीहरू समाधान गर्न मद्दत गर्दछ।
Xygeni ले सक्षम बनाउँछ:
- कमजोर निर्भरताहरूको स्वचालित प्याचिङ।
- आक्रमणकारीहरूले शोषण गर्नु अघि हार्डकोड गरिएका प्रमाणहरू हटाउन गोप्य रोटेशन।
- सुरक्षा कन्फिगरेसनहरू अक्षुण्ण रहन सुनिश्चित गर्न नीति कार्यान्वयन।
फलस्वरूप, सुरक्षा प्रबन्धकहरूले समग्र सुरक्षा मुद्रा सुधार गर्दै म्यानुअल कार्यभार घटाउँछन्।
अनुपालन प्रवर्तन - लेखापरीक्षण-तयार रहनुहोस्
सुरक्षा ढाँचाहरू जस्तै आईएसओ 27001, GDPR, र NIST संस्थाहरूलाई कडा सुरक्षा नियन्त्रणहरू लागू गर्न आवश्यक छ। यद्यपि, स्वचालन बिना, ट्र्याकिङ अनुपालन केवल थकाइलाग्दो मात्र हुँदैन तर मानवीय त्रुटिको सम्भावना पनि हुन्छ।
Xygeni ले निम्न तरिकाले अनुपालनलाई सरल बनाउँछ:
- वास्तविक समयमा नीति उल्लङ्घनहरू ट्र्याक गर्दै।
- कमजोरीहरू, उपचार प्रयासहरू, र जोखिम मूल्याङ्कनहरूमा लेखापरीक्षण-तयार सुरक्षा रिपोर्टहरू उत्पन्न गर्ने।
- स्वचालित नीति कार्यान्वयन मार्फत निरन्तर अनुपालन सुनिश्चित गर्ने।
यस कारणले गर्दा, सुरक्षा टोलीहरूले महँगो जरिवाना र सुरक्षा खाडलहरूबाट बच्न, सहजै नियामक आवश्यकताहरू पूरा गर्न सक्छन्।
के सेट गर्छ Xygeni ASPM बाहेक
परम्परागत सुरक्षा उपकरणहरू भन्दा फरक जसले अत्यधिक संख्यामा अलर्टहरू उत्पन्न गर्दछ, Xygeni ले वास्तवमै महत्त्वपूर्ण जोखिमहरूमा ध्यान केन्द्रित गर्दछ।
संग एकीकरण गरेर CI/CD pipelineवातावरणभरि सम्पत्तिहरूलाई कुशलतापूर्वक ट्र्याक गर्दै, र उपचारलाई स्वचालित गर्दै, Xygeni ले सुरक्षा टोलीहरू विकासलाई ढिलो नगरी खतराहरूबाट अगाडि रहन सक्छन् भन्ने कुरा सुनिश्चित गर्दछ।
यहाँ Xygeni कसरी फरक देखिन्छ:
- काम गर्ने प्राथमिकता – हरेक जोखिमलाई संकेत गर्ने परम्परागत उपकरणहरू भन्दा फरक, Xygeni ले गैर-शोषणयोग्य जोखिमहरूलाई फिल्टर गर्दछ, जसले टोलीहरूलाई महत्त्वपूर्ण कुराहरूमा ध्यान केन्द्रित गर्न मद्दत गर्दछ।
- निर्बाध DevSecOps एकीकरण – सुरक्षाले विकासमा बाधा पुर्याउनु हुँदैन। जाइजेनीले GitHub, GitLab, Jenkins, Kubernetes, र क्लाउड प्लेटफर्महरूमा सहज रूपमा एकीकृत हुन्छ।
- छिटो प्रतिक्रिया समय - स्वचालित प्याचिङ, गोप्य रोटेशन, र वास्तविक-समय अनुगमनको साथ, सुरक्षा टोलीहरूले दिनको सट्टा मिनेटमा समस्याहरू समाधान गर्न सक्छन्।
- निरन्तर सुरक्षा प्रवर्तन - विकास टोलीहरूले नयाँ कोड थपे पनि, Xygeni ले सुरक्षा नीतिहरू अक्षुण्ण रहने सुनिश्चित गर्दछ।
यस कारणले गर्दा, Xygeni को ASPM समाधान भनेको एउटा आवश्यक उपकरण कुनै पनि अनुप्रयोग सुरक्षा प्रबन्धकको लागि जसले दृश्यता अन्तरहरू हटाउन र प्रयास बिना सुरक्षा लागू गर्न खोजिरहेको छ।
कसरी जिज्ञासु ASPM एप्लिकेसन सेक्युरिटी अर्केस्ट्रेसन एण्ड कोरिलेसन (ASoC) सँग तुलना गर्छ?
हाम्रो पूर्ण ब्रेकडाउन हेर्नुहोस् ASPM ASoC विरुद्ध: मुख्य भिन्नताहरू बुझ्न र तपाईंको सुरक्षा रणनीतिमा कुन दृष्टिकोण सबैभन्दा राम्रोसँग फिट हुन्छ भनेर बुझ्न तिनीहरूलाई के ले फरक पार्छ।
कसरी कार्यान्वयन गर्ने ASPM
कार्यान्वयन गर्दै Application Security Posture Management (ASPM) चुनौतीहरूसँग आउँछ, जस्तै उपकरण एकीकरण, गलत सकारात्मक व्यवस्थापन, र विकास गतिसँग सुरक्षालाई पङ्क्तिबद्ध गर्ने। मा उल्लिखित रूपमा कार्यान्वयनका चुनौतीहरू के के छन्? ASPM तपाईंको संस्थामा?, संस्थाहरूले सफलतापूर्वक अपनाउन यी अवरोधहरूलाई सम्बोधन गर्नुपर्छ ASPM र यसको प्रभावकारिता अधिकतम बनाउनुहोस्।
सहज कार्यान्वयन सुनिश्चित गर्न, यी मुख्य चरणहरू पालना गर्नुहोस्:
सुरक्षा नीति र उद्देश्यहरू परिभाषित गर्नुहोस्
- सुरक्षा उद्देश्यहरूलाई व्यावसायिक लक्ष्यहरू र अनुपालन आवश्यकताहरूसँग मिलाउनुहोस्।
- सबैभन्दा महत्त्वपूर्ण खतराहरूमा ध्यान केन्द्रित गर्न जोखिम सीमाहरू परिभाषित गर्नुहोस्।
एकीकृत गर्नुहोस् ASPM मा CI/CD Pipelines
- निर्माण प्रक्रियाको हरेक चरणमा स्वचालित सुरक्षा जाँचहरू गर्नुहोस्।
- अनुप्रयोगहरू उत्पादनमा पुग्नु अघि सुरक्षा नीतिहरू लागू गर्नुहोस्।
जोखिमहरूलाई प्राथमिकता दिनुहोस् र कुशलतापूर्वक समाधान गर्नुहोस्
- कम जोखिम भएका जोखिमहरूलाई फिल्टर गर्न EPSS र पहुँचयोग्यता विश्लेषण प्रयोग गर्नुहोस्।
- प्रतिक्रिया समय कम गर्न स्वचालित उपचार लागू गर्नुहोस्।
अनुप्रयोग सुरक्षा मुद्रा निरन्तर निगरानी गर्नुहोस्
- वास्तविक समय प्रयोग गर्नुहोस् dashboardपूर्ण सुरक्षा दृश्यताको लागि।
- सुरक्षा नीति उल्लङ्घनहरूको लागि स्वचालित अलर्टहरू सेट अप गर्नुहोस्।
स्वचालित अनुपालन र रिपोर्टिङ
- स्वचालित जाँचहरूको साथ सुरक्षा फ्रेमवर्कहरू ट्रयाकमा राख्नुहोस्।
- आन्तरिक लेखापरीक्षणको लागि विस्तृत सुरक्षा रिपोर्टहरू उत्पन्न गर्नुहोस्।
आफ्नो आवेदन सुरक्षाको नियन्त्रण लिनुहोस्
डाउनलोड Xygeni ASPM स्वचालन, वास्तविक-समय जोखिम प्राथमिकता, र पूर्ण दृश्यताले तपाईंको सुरक्षा रणनीतिलाई कसरी रूपान्तरण गर्न सक्छ भनेर हेर्न उत्पादन ब्रोसर!
किन प्रत्येक अनुप्रयोग सुरक्षा प्रबन्धकलाई आवश्यक छ Xygeni ASPM
An अनुप्रयोग सुरक्षा प्रबन्धक आधुनिक अनुप्रयोगहरू सुरक्षित गर्न पुरानो, म्यानुअल कार्यप्रवाहहरूमा भर पर्न सक्दैन। API हरू, माइक्रोसर्भिसेसहरू, र क्लाउड वातावरणहरू विस्तार हुँदै जाँदा, संस्थाहरूलाई सुरक्षाको लागि स्वचालित दृष्टिकोण चाहिन्छ। अन्यथा, कमजोरीहरू चिप्लिँदै जानेछन्, जसले गर्दा उल्लंघनको जोखिम बढ्नेछ।
अपनाएर Application Security Posture Management (ASPM), सुरक्षा टोलीहरूले गर्न सक्छन्:
- पूर्ण सुरक्षा दृश्यता प्राप्त गर्नुहोस्—वास्तविक समयमा अनुप्रयोगहरू, API हरू, क्लाउड सम्पत्तिहरू, र निर्भरताहरूको निगरानी गर्नुहोस्।
- सबै वातावरणमा महत्वपूर्ण नियन्त्रणहरू अक्षुण्ण रहने कुरा सुनिश्चित गर्दै, सुरक्षा नीतिहरू स्वचालित रूपमा लागू गर्नुहोस्।
- स्वचालन प्रयोग गरेर कमजोरीहरूलाई छिटो समाधान गर्नुहोस्, सुरक्षा ऋण घटाउनुहोस् र जोखिम कम गर्नुहोस्।
A सक्रिय सुरक्षा रणनीति अनुमति दिन्छ अनुप्रयोग सुरक्षा प्रबन्धक ढिलो प्रतिक्रिया दिनुको सट्टा खतराहरू महत्वपूर्ण हुनु अघि नै रोक्न। यसबाहेक, वास्तविक-समय अन्तर्दृष्टि, जोखिम प्राथमिकता, र स्वचालनले ब्लाइन्ड स्पटहरू हटाउन मद्दत गर्दछ, झूटा अलार्महरू कम गर्दछ र टोलीहरूलाई वास्तविक खतराहरूमा ध्यान केन्द्रित गर्न सक्षम बनाउँछ।
आजै आफ्नो नि:शुल्क परीक्षण सुरु गर्नुहोस् र हेर्नुहोस् कसरी Xygeni को पुरस्कार विजेता ASPM अधिकार दिन्छ अनुप्रयोग सुरक्षा प्रबन्धकहरू आफ्नो सुरक्षा रणनीतिलाई बलियो बनाउन।

