






DevSecOps भनेको सफ्टवेयर विकास जीवनचक्रको हरेक चरणमा सुरक्षालाई एकीकृत गर्ने, जाँचहरूलाई स्वचालित गर्ने र अन्त्यमा छुट्टै चरणको सट्टा विकास, सुरक्षा र सञ्चालन टोलीहरूमा सुरक्षालाई साझा जिम्मेवारी बनाउने अभ्यास हो।
त्यो एक-लाइन परिभाषा भन्न सजिलो छ। द्रुत गतिमा चलिरहेको इन्जिनियरिङ संस्थामा यसलाई वास्तविक बनाउनु सबैभन्दा गाह्रो भाग हो, र यो गाइडको बाँकी भागले समेट्छ: DevSecOps सिद्धान्तहरू कहाँबाट आए, स्वचालनले तिनीहरूलाई सिद्धान्तबाट दैनिक अभ्यासमा कसरी परिणत गर्छ, र DevSecOps प्लेटफर्ममा वास्तवमा के खोज्ने।
DevOps देखि DevSecOps सम्म: सुरक्षा कसरी सबैको काम बन्यो
DevOps क्रान्ति त सुरुवात मात्र थियो
विगत एक दशकमा, DevOps ले सफ्टवेयर निर्माण र डेलिभर गर्ने तरिकालाई आमूल परिवर्तन गरेको छ, तर प्रायः सुरक्षाको मूल्यमा। त्यहीँबाट DevSecOps आउँछ। विकास जीवनचक्रको मुख्य भागको रूपमा सुरक्षालाई एकीकृत गरेर, DevSecOps स्वचालनले टोलीहरूले गति त्याग नगरी बलियो सुरक्षाहरू एम्बेड गर्न सक्छन् भन्ने कुरा सुनिश्चित गर्दछ। यसले कोडको रूपमा सुरक्षा, निरन्तर परीक्षण, र प्रारम्भिक खतरा पत्ता लगाउने जस्ता DevSecOps सिद्धान्तहरूको निरन्तर प्रयोगलाई सक्षम बनाउँछ, सबै निर्बाध रूपमा निर्मित CI/CD कार्यप्रवाह। यस विकासलाई समर्थन गर्न, धेरै संस्थाहरू उद्देश्य-निर्मित DevSecOps प्लेटफर्महरूतिर फर्किरहेका छन् जसले सम्पूर्ण सफ्टवेयर आपूर्ति श्रृंखलामा सुरक्षालाई एम्बेड गर्दछ।
किन DevSecOps देखा पर्यो?
DevOps को सुरुवाती दिनहरूमा, सुरक्षा प्रायः धेरै ढिलो आइपुग्थ्यो, अन्त्यमा pipeline, जहाँ बगहरू समाधान गर्ने काम ढिलो, महँगो र तनावपूर्ण थियो। स्थिर समीक्षा, म्यानुअल पेनिट्रेसन परीक्षण, र साइलेड टोलीहरूले आधुनिकसँग तालमेल मिलाउन सकेनन्। CI/CD अभ्यासहरू।
यसको विपरीत, DevSecOps स्वचालनले सुरक्षालाई "बायाँ" सार्यो (विकासकर्ताहरूको नजिक र पहिले pipeline) ताकि उत्पादन समस्या बन्नु अघि नै जोखिमहरू समात्न सकियोस्।
त्यो विकास केवल स्मार्ट मात्र थिएन, यो आवश्यक पनि थियो। २०२१ र २०२३ को बीचमा, आपूर्ति शृङ्खला साइबर आक्रमण ४३१% ले बढ्यो, र २०२५ को पहिलो त्रैमासिकमा, लगभग १८,००० नयाँ दुर्भावनापूर्ण खुला स्रोत प्याकेजहरू पत्ता लगाइयो—जति जम्मा भएको छ, त्यसमा योगदान पुर्याउँदै ८२८,००० ज्ञात खतराहरू। यसमा नियामक गति थप्नुहोस् डोरा र NIS2, र यो स्पष्ट छ: अपनाउने DevSecOps सिद्धान्तहरू अब आधारभूत आवश्यकता हो।
बजारले यो जरुरीतालाई प्रतिबिम्बित गर्दछ। अनुसार SNS भित्री अनुसन्धान, को DevSecOps बजार पुग्ने अनुमान गरिएको छ 45.93 सम्म US$ 2032 बिलियन, एक मा बढ्दै 24.7% को CAGR।
DevSecOps के हो? (र यो के हो) छैन)
DevSecOps को लागि खडा छ विकास, सुरक्षा, र सञ्चालन। यो एक सहयोगी दृष्टिकोण हो जसले सफ्टवेयर विकास जीवनचक्रको हरेक चरणमा सुरक्षालाई एकीकृत गर्दछ - योजनादेखि कोडिङ, परीक्षण र तैनातीसम्म। परम्परागत मोडेलहरूको विपरीत, जहाँ सुरक्षा अन्त्यमा बोल्ट गरिएको हुन्छ, DevSecOps स्वचालनले सुरक्षालाई प्रारम्भिक र निरन्तर रूपमा एम्बेड गर्दछ।
अर्को शब्दमा भन्नुपर्दा, DevSecOps ले सुरक्षालाई सफ्टवेयर कसरी निर्माण गरिन्छ भन्ने कुराको मुख्य भाग बनाउँछ, यसलाई सुस्त बनाउने ब्लकर होइन।
महत्त्वपूर्ण कुरा, DevSecOps केवल एउटा उपकरण वा उत्पादन मात्र होइन, यो एउटा मानसिकता हो। एक बलियो DevSecOps प्लेटफर्म सुरक्षित अभ्यासहरूलाई सजिलो, स्वचालित र सुसंगत बनाएर त्यो मानसिकतालाई फस्टाउन सक्षम बनाउँछ।
जाइगेनी शब्दावली
DevSecOps के हो?
DevSecOps भनेको सफ्टवेयर विकास जीवनचक्रको हरेक चरणमा सुरक्षालाई एकीकृत गर्ने अभ्यास हो—जाँचलाई स्वचालित बनाउने र विकास, सुरक्षा र सञ्चालन टोलीहरूमा सुरक्षालाई साझा जिम्मेवारी बनाउने।
DevSecOps सिद्धान्तहरू कहाँबाट आउँछन्?
NIST वा ISO जस्ता अनुपालन फ्रेमवर्कहरू भन्दा फरक, DevSecOps सिद्धान्तहरू एक जनाले पनि हस्तान्तरण गरेको होइन standardको शरीर। बरु, तिनीहरू जैविक रूपमा विकसित सुरक्षालाई "बोल्ट अन" गर्ने प्रयास गर्दा टोलीहरूले अनुभव गरेका पीडाका बिन्दुहरूबाट, DevOps कार्यप्रवाहलाई चुस्त बनाउन।
जस्ता संस्थाहरु DevSecOps.org पहिले DevSecOps लाई वर्णन गर्दै मानसिकतालाई औपचारिक बनायो "प्रथम श्रेणीको नागरिकको रूपमा सुरक्षालाई समावेश गर्न DevOps को एक वृद्धि।" यसैबीच, अमेरिकी सरकारी एजेन्सीहरू जस्तै GSA महत्वपूर्ण प्रणालीहरू भित्र DevSecOps अपनाउने व्यावहारिक दिशानिर्देशहरू प्रकाशित गर्न थाले।
अर्को शब्दमा भन्नुपर्दा, वास्तविक संसारका चुनौतीहरू (सतर्क थकानदेखि मौन टोलीहरूसम्म) यी सिद्धान्तहरूलाई आधार बनाउँछन्, र विज्ञहरूले तिनीहरूलाई उद्योगहरूमा मान्य गरेका छन्।
सुरक्षालाई जीवन्त बनाउने DevSecOps सिद्धान्तहरू
सफ्टवेयर डेलिभरीमा सुरक्षालाई साँच्चै सम्मिलित गर्न, टोलीहरूलाई केवल उपकरणहरू मात्र होइन - उनीहरूलाई मापन गर्ने सिद्धान्तहरू चाहिन्छ। निम्न DevSecOps सिद्धान्तहरूले वास्तविक-विश्व अनुभवमा आधारित हुन्छन् र टोलीहरूले गति वा चपलतामा सम्झौता नगरी कसरी आधुनिक विकासमा सुरक्षालाई एकीकृत गर्न सक्छन् भनेर प्रदर्शन गर्छन्।
५. सुरक्षा बायाँ सार्नुहोस्
सबैभन्दा महत्त्वपूर्ण परिवर्तनहरू मध्ये एक भनेको समस्याहरू चाँडै पत्ता लगाउनु हो। टोलीहरूले सुरक्षा स्क्यानहरू एकीकृत गर्छन् र guardrails कोडिङको समयमा - तैनाती पछि होइन - समय बचत गर्न, पुन: कार्य कम गर्न, र ढिलो ब्रेकिङ बगहरूको जोखिम कम गर्न। जब टोलीहरूले उत्पादनमा पुग्नु अघि कमजोरीहरू फेला पार्छन्, तिनीहरूले तिनीहरूलाई अझ सजिलै र छिटो समाधान गर्छन्।
२. निरन्तर सुरक्षा परीक्षण CI/CD
सुरक्षा परीक्षण एक पटकको कार्य होइन, टोलीहरूले यसलाई स्वचालित, दोहोर्याउनु पर्छ, र यसलाई निरन्तर रूपमा चलाउनु पर्छ। pipeline। सामान्य उदाहरणहरू समावेश छन्:
- सफ्टवेयर संरचना विश्लेषण (SCA)
- रहस्य पत्ता लगाउने
- IaC गलत कन्फिगरेसन स्क्यानहरू
- कमजोरी मूल्यांकन
प्रत्येक चरणमा स्क्यानिङ गरेर (बाट commit (डिप्लोय गर्न) टोलीहरूले सुरक्षालाई पछिको विचारको रूपमा व्यवहार गर्नुको सट्टा डेलिभरी चक्रमा समावेश गर्छन्।
३. नीति-रूपमा-संहिता र स्वचालन
अर्को प्रमुख सिद्धान्तमा म्यानुअल प्रक्रियाहरूलाई स्वचालनले प्रतिस्थापन गर्नु समावेश छ। जब टोलीहरूले नीतिहरूलाई कोडको रूपमा लेख्छन् र तिनीहरूलाई प्रोग्रामेटिक रूपमा लागू गर्छन्, तिनीहरूले स्थिरता र स्केलेबिलिटी प्राप्त गर्छन्। फलस्वरूप, तिनीहरूले जोखिमहरू छिटो कम गर्छन् र वातावरणलाई आन्तरिक र बाह्य दुवैसँग पङ्क्तिबद्ध राख्छन्। standards.
४. सन्दर्भसहित जोखिमलाई प्राथमिकता दिनुहोस्
सबै मुद्दाहरूको भार एउटै हुँदैन। त्यसकारण, टोलीहरूले ESPS स्कोर, पहुँचयोग्यता, र व्यापार प्रभाव जस्ता सूचकहरू प्रयोग गरेर वास्तवमा के शोषणयोग्य छ भन्ने कुरामा ध्यान केन्द्रित गर्नुपर्छ। यदि कोडले कहिल्यै कमजोर प्रकार्यलाई बोलाउँदैन भने, उदाहरणका लागि, टोलीहरूले यसलाई प्राथमिकता दिनु हुँदैन। सन्दर्भ-सचेत प्राथमिकताले टोलीहरूलाई कडा होइन, स्मार्ट कार्य गर्न मद्दत गर्दछ।
५. दोष होइन, सहयोगलाई बढावा दिनुहोस्
अन्तमा, DevSecOps संस्कृतिको बारेमा जति छ त्यति नै कोडको बारेमा पनि छ। टिकटहरू बाँड्नु वा औंला उठाउनुको सट्टा, टोलीहरूले जिम्मेवारी बाँड्नु पर्छ। वास्तविक-समय प्रतिक्रिया pull requests वा CI लगहरू, सन्दर्भ विकासकर्ताहरूले बुझेका कुराहरूसँग जोडिएर, सुरक्षालाई टोली खेलमा परिणत गर्दछ, द्वारपालको बोझमा होइन।
अनि सम्झनुहोस्, सुरक्षा एक्लै हुनु पर्दैन। यदि तपाईंसँग प्रश्नहरू, विचारहरू छन्, वा DevSecOps चुनौतीहरूको वरिपरि उफ्रिन चाहनुहुन्छ भने, Daily.dev मा हाम्रो समुदायमा सामेल हुनुहोस्. हामी यहाँ मद्दत गर्न, कुराकानी गर्न र सहकार्य गर्न छौं।
DevSecOps Xygeni Hub मा सामेल हुनुहोस्
साथी विकासकर्ताहरू र सुरक्षा पेशेवरहरूसँग सम्पर्कमा रहनुहोस्। जे पनि सोध्नुहोस्। सबै कुरा सिक्नुहोस्।
DevSecOps का फाइदाहरू
धेरै संस्थाहरूको लागि, DevOps बाट DevSecOps मा परिवर्तन एक रणनीतिक चालको रूपमा सुरु भयो। यद्यपि, मुख्य DevSecOps सिद्धान्तहरू अपनाउने दीर्घकालीन मूल्य रणनीतिक र मापनयोग्य दुवै साबित भएको छ। जब सुरक्षालाई प्रारम्भिक र प्रायः एकीकृत गरिन्छ, फाइदाहरू बढ्छन् - सफ्टवेयर गुणस्तरदेखि टोली गतिदेखि अनुपालन तयारीसम्म सबै कुरालाई असर गर्छ।
DevSecOps स्वचालनले सुरक्षा केवल अडिट चेकबक्स वा अन्तिम-मिनेट समाधान मात्र होइन भन्ने कुरा सुनिश्चित गर्दछ। यो तपाईंको कार्यप्रवाहमा सम्मिलित एक सुसंगत, स्केलेबल प्रक्रिया बन्छ—बुद्धिमान उपकरणद्वारा संचालित र सहकार्यद्वारा प्रबलित।
राम्रोसँग संरचित DevSecOps प्लेटफर्म अपनाउँदा विकास र सुरक्षा टोलीहरूले अनुभव गर्ने प्रमुख फाइदाहरू तल दिइएका छन्।
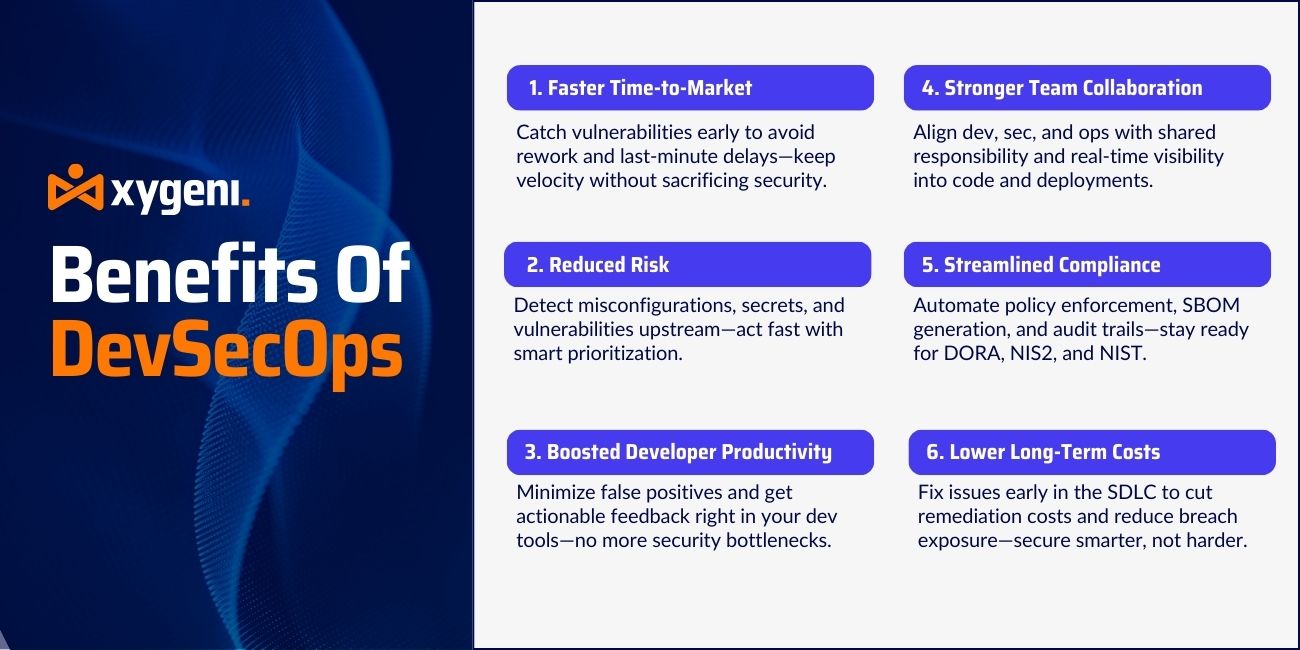
सम्झौता बिना बजारमा छिटो समय
विकासको अन्त्यमा होइन, विकासको क्रममा कमजोरीहरू समात्ने pipeline, मतलब टोलीहरूले महँगो पुन: कार्य र अन्तिम मिनेटको ढिलाइबाट बच्छन्। यसले DevOps ले मूल रूपमा वाचा गरेको चपलतालाई सुरक्षित राख्छ, जबकि यसको साथ आउने सुरक्षा अवरोधहरू हटाउँछ।
निरन्तर स्क्यानिङको समयमा pull requests र निर्माणको अर्थ सुरक्षा बाधा बन्नबाट रोकिन्छ। यो एक हल्का जाँच बन्छ जसले वेगको विरुद्धमा काम गर्नुको सट्टा समर्थन गर्दछ।
प्रारम्भिक पहिचान मार्फत जोखिम कम
कमजोरीहरू, गोप्य कुराहरू, र गलत कन्फिगरेसनहरू माथिल्लो भागमा समातिने बित्तिकै सस्तो र समाधान गर्न सजिलो हुन्छ। पहुँचयोग्यता विश्लेषण र EPSS स्कोरिङले यसलाई अझ अगाडि बढाउँछ, आवाजलाई फिल्टर गरेर टोलीहरूले वास्तवमा शोषणयोग्य मुद्दाहरूमा मात्र कार्य गर्छन्।
परिणामस्वरूप कम उल्लंघनको जोखिम हुन्छ र प्रतिक्रियाशील क्षति नियन्त्रणबाट सक्रिय जोखिम व्यवस्थापनमा परिवर्तन हुन्छ।
सुधारिएको विकासकर्ता उत्पादकता
परम्परागत सुरक्षा समीक्षाले अत्यधिक गलत सकारात्मकता र अस्पष्ट कार्य वस्तुहरू उत्पन्न गर्ने गर्छ। एक परिपक्व DevSecOps स्वचालन प्लेटफर्मले त्यो आवाजलाई कम गर्छ, विकासकर्ताहरू पहिले नै काम गरिरहेको ठाउँमा सान्दर्भिक प्रतिक्रिया प्रदान गर्दछ, pull requests वा CI लगहरू।
यसले विकासकर्ताको अनुभवमा सुधार ल्याउँछ, जवाफदेहिता निर्माण गर्छ, र उत्पादकत्वको मूल्यमा सुरक्षालाई रोक्छ।
वर्धित टोली सहयोग
DevSecOps ले सुरक्षालाई द्वारपालकको भूमिकाबाट साझा प्रकार्यमा परिणत गर्छ। विकासकर्ताहरूले सुरक्षा सन्दर्भ चाँडै प्राप्त गर्छन्। सुरक्षा टोलीहरूले वास्तवमा के तैनाथ गरिएको छ भन्ने कुराको दृश्यता प्राप्त गर्छन्। सञ्चालनहरूले डेलिभरीलाई ढिलो नगरी अनुपालन र प्रणाली अखण्डता लागू गर्न सक्छन्।
त्यो साझा-जिम्मेवारी मोडेलले तीनै टोलीहरूमा विश्वास, स्पष्टता र पङ्क्तिबद्ध लक्ष्यहरू निर्माण गर्दछ।
बलियो अनुपालन र लेखापरीक्षण तयारी
आधुनिक नियामक ढाँचाहरू, जसमध्ये DORA, NIS2, र NIST SP 800-204D समावेश छन्, ले सुरक्षा नियन्त्रणहरू लेखापरीक्षणयोग्य, लागूयोग्य र निरन्तर हुन आवश्यक छ। DevSecOps सिद्धान्तहरूले सुरक्षा नीतिहरूलाई ट्रेसयोग्य र संस्करण नियन्त्रणमा निर्मित बनाएर यसलाई प्रत्यक्ष रूपमा समर्थन गर्दछ।
Xygeni जस्तो DevSecOps प्लेटफर्म स्वचालित हुन्छ SBOM पुस्ता, नीति प्रवर्तन ट्र्याक गर्दछ pipelines, र विस्तृत जोखिम समाधान इतिहास राख्छ, त्यसैले लेखा परीक्षण र नियामक प्रतिक्रियाहरू झन्झटिलो हुनबाट रोकिन्छन्।
कम दीर्घकालीन लागत
सुरुवाती चरणमा नै कमजोरी समाधान गर्दै SDLC उत्पादनमा वा त्रुटि पछि यसलाई सुधार गर्न खर्च लाग्छ, र त्रुटि पत्ता लागेपछि यसको लागत बढ्छ।
DevSecOps ले पहिलो दिनदेखि नै नियन्त्रण र दृश्यता लागू गरेर ती लागतहरूलाई कम गर्छ, ठूलो संख्यामा कर्मचारी वा बाह्य म्यानुअल समीक्षामा भर नपरिकन।
DevSecOps स्वचालन: ढिलो नगरी सुरक्षा स्केलिंग
स्वचालन कुनै पनि प्रभावकारी DevSecOps रणनीतिको मेरुदण्ड हो। "बायाँतिर सर्नुहोस्" र "कोडको रूपमा सुरक्षा" जस्ता सिद्धान्तहरूले जग बसाल्छन्, तर DevSecOps स्वचालनले नै ती विचारहरूलाई वास्तवमै स्तरमा जीवन्त बनाउँछ। अर्को शब्दमा, स्वचालनले सिद्धान्तलाई व्यवहारमा रूपान्तरण गर्छ। यो बिना, उत्कृष्ट सुरक्षा नीतिहरू पनि असंगत रूपमा लागू गर्न सकिन्छ, दबाबमा बेवास्ता गर्न सकिन्छ, वा म्यानुअल ब्याकलगहरूमा गाड्न सकिन्छ।
एकै समयमा, आधुनिक विकास वातावरणहरू द्रुत गतिमा अघि बढ्छन्—टोलीहरूले हरेक दिन दर्जनौं वा सयौं परिवर्तनहरू पठाइरहेका छन्। ती परिस्थितिहरूमा, म्यानुअल सुरक्षा जाँचहरूमा भर पर्नुले मात्र मापन गर्दैन। त्यो पूर्व होcisकिन एउटा बलियो DevSecOps प्लेटफर्म उपयोगी मात्र नभई आवश्यक पनि बन्छ भन्ने कुरालाई ध्यानमा राख्नुपर्छ।
सुरक्षितमा स्वचालनको भूमिका SDLC
स्वचालनले सुरक्षा जाँचहरू चाँडै, प्रायः र भरपर्दो रूपमा हुने कुरा सुनिश्चित गर्दछ। यसमा समावेश छन्:
- निरन्तर सफ्टवेयर संरचना विश्लेषण (SCA) कोडको समयमा commits र निर्माणहरू
- प्रत्येक Git हुकमा गोप्य कुरा पत्ता लगाउने वा pull request
- कोडको रूपमा पूर्वाधार (IaC) प्रावधान गर्नु अघि स्क्यानिङ
- पहुँचयोग्यता र शोषणयोग्यता सन्दर्भको साथ जोखिम मूल्याङ्कन
- सम्भव भएसम्म ज्ञात CVE हरूलाई स्वतः प्याच गर्ने
यी कार्यहरूलाई सिधै इम्बेड गरेर CI/CD कार्यप्रवाह, टोलीहरूले सुरक्षा लागू गर्न सक्छन् standards वितरण चक्रमा अवरोध नगरी.
अनुसार DevSecOps.org, लक्ष्य सुरक्षा लागू गर्नु हो "विकास र सञ्चालन जत्तिकै गति र मापनमा"—ढिलो होइन, छुट्टै पनि होइन।
किन स्वचालन मात्र पर्याप्त छैन
स्वचालनले घर्षण हटाउँछ, तर सन्दर्भ बिना यो प्रभावकारी हुँदैन। टोलीहरूले जान्न आवश्यक छ:
- कुन कमजोरीहरू साँच्चै शोषणयोग्य छन्?
- के प्रभावित कम्पोनेन्ट वास्तवमा रनटाइममा प्रयोग गरिन्छ?
- के यो जोखिमले अनुपालन नीतिको उल्लङ्घन गर्छ?
यो कहाँ छ बुद्धिमान DevSecOps प्लेटफर्महरू जस्तै Xygeni अलग देखिन्छ। संयोजन गरेर EPSS स्कोरिङ, पहुँचयोग्यता विश्लेषण, र व्यापार प्रभाव फिल्टरहरू, Xygeni ले टोलीहरूलाई साँच्चै महत्त्वपूर्ण मुद्दाहरूमा ध्यान केन्द्रित गर्न सक्षम बनाउँछ - सतर्क थकान हटाउने र आवाज कम गर्ने।
गति र शुद्धता दुवैको लागि स्वचालन
फिल्टर नगरिएका अलर्टहरूको लामो सूची उत्पन्न गर्ने लिगेसी उपकरणहरूको विपरीत, आधुनिक DevSecOps प्लेटफार्महरू थप शल्यक्रिया विधि अपनाउनुहोस्। उदाहरणका लागि, Xygeni ले निम्नलाई स्वचालित बनाउँछ:
- टाइपोस्क्वाट वा शंकास्पद प्याकेजहरूको पहिचान
- CI मा सुरक्षित कन्फिगरेसन नियमहरूको कार्यान्वयन pipelines
- कोड मुख्य शाखाहरूमा पुग्नु अघि गोप्य कुराहरू अवरुद्ध गर्ने
- गतिशील फिल्टरहरू प्रयोग गरेर शोषणयोग्य CVE हरूको प्राथमिकता
- उपचारको सिर्जना pull requests— स्वचालित रूपमा
यी क्षमताहरूले समर्थन गर्दछन् DevSecOps सिद्धान्त प्रारम्भिक पहिचान र छिटो समाधानको लागि, साथै विकासकर्ताहरूलाई उनीहरूलाई अनावश्यक रूपमा ढिलो गरिएको छैन भन्ने विश्वास दिलाउँछ।
🔧 कुञ्जी टेकवे
DevSecOps स्वचालन भनेको सबै कुरा स्क्यान गर्ने मात्र होइन - यो सही समयमा, सही सन्दर्भमा, सही चीजहरू स्क्यान गर्ने बारे हो।
नतिजा के हो? निरन्तर, वास्तविक-समय सुरक्षा जसले तपाईंको सफ्टवेयर डेलिभरीसँग मिल्छ, अनुपालन आवश्यकताहरूसँग मिल्छ, र टोलीहरूलाई घर्षण बिना सुरक्षित रहन सशक्त बनाउँछ।
अर्को, हामी कसरी हेर्नेछौं DevSecOps प्लेटफर्म—विशेष गरी Xygeni—ले आधुनिकका लागि निर्मित एकीकृत, विकासकर्ता-प्रथम सुविधाहरूको साथ यी लक्ष्यहरूलाई समर्थन गर्दछ pipelines.
Xygeni ले स्केलेबल, विकासकर्ता-मैत्री DevSecOps कसरी सक्षम बनाउँछ
एक सफल DevSecOps रणनीति मानसिकता र प्रक्रियामा मात्र निर्भर गर्दैन तर यसमा पनि निर्भर गर्दछ DevSecOps प्लेटफर्म तपाईंले यसलाई सञ्चालन गर्ने छनौट गर्नुहुन्छ। सही प्लेटफर्मले सुरक्षा र विकास टोलीहरू बीचको खाडललाई कम गर्छ—कार्यप्रवाहमा बाधा नपुर्याई स्पष्टता, स्वचालन र गति प्रदान गर्दछ।
Xygeni विशेष गरी यस मोडेललाई समर्थन गर्न निर्माण गरिएको थियो। यसले प्रत्येक चरणमा सुरक्षालाई समावेश गर्दछ SDLC— कोड देखि निर्माण, तैनाथी, र चलाउन सम्म — ताकि टोलीहरूले खतराहरू चाँडै पत्ता लगाउन सकून्, बुद्धिमानीपूर्वक प्राथमिकता दिन सकून्, र स्वचालित रूपमा समाधान गर्न सकून्।
DevSecOps स्वचालनलाई शक्ति प्रदान गर्ने प्रमुख क्षमताहरू
DevSecOps सिद्धान्तहरूलाई व्यवहारमा ल्याउन, Xygeni ले सफ्टवेयर आपूर्ति श्रृंखलामा गहिरो कभरेज प्रदान गर्दछ। प्लेटफर्मले निम्न प्रस्ताव गर्दछ:
CI/CD Pipeline एकीकरण
Xygeni प्रमुखसँग एकीकृत हुन्छ CI/CD GitHub Actions, GitLab CI, Bitbucket सहितका प्रणालीहरू Pipelines, Jenkins, र Azure DevOps। यसले निर्माणको समयमा वास्तविक-समय सुरक्षा जाँच गर्दछ र pull requests, पहिलो दिनदेखि नै सिफ्ट-बायाँ सुरक्षा सक्षम पार्दै।
Pull Request स्क्यानिङ र गोप्य कुरा पत्ता लगाउने
स्वचालित pull request स्क्यानिङले कमजोरी, गोप्य कुरा र जोखिमपूर्ण परिवर्तनहरू पत्ता लगाउन मद्दत गर्छ पहिले तिनीहरू मर्ज गरिएका छन्। Xygeni ले Git कार्यप्रवाहहरूमा सिधै गोप्य नीतिहरू लागू गर्दछ—टोकन चुहावटलाई चाँडै रोक्दै।
यो सिद्धान्तसँग मेल खान्छ "कोडको रूपमा सुरक्षा", सुरक्षा नियमहरू स्वचालित रूपमा र निरन्तर रूपमा लागू हुन्छन् भनी सुनिश्चित गर्दै।
पहुँचयोग्यता र शोषणयोग्यता सन्दर्भ
परम्परागत स्क्यानरहरूले सबै कुरामा सतर्क गराउँछन्। Xygeni ले वास्तविक जोखिमको आधारमा कमजोरीहरू फिल्टर गर्दछ:
- EPSS स्कोर जोखिम व्यवस्थापन सम्भावनाको फाइदा उठाएर भविष्यवाणी गर्नु
- पहुँचयोग्यता विश्लेषण कमजोर कोड मार्गहरू साँच्चै प्रयोग गरिएका छन् कि छैनन् भनेर निर्धारण गर्न
यसले विकासकर्ताहरूलाई केवल सान्दर्भिक मुद्दाहरूमा ध्यान केन्द्रित गर्न सक्षम बनाउँछ - डेलिभरी गति कायम राख्दै सुरक्षा परिणामहरू सुधार गर्ने।
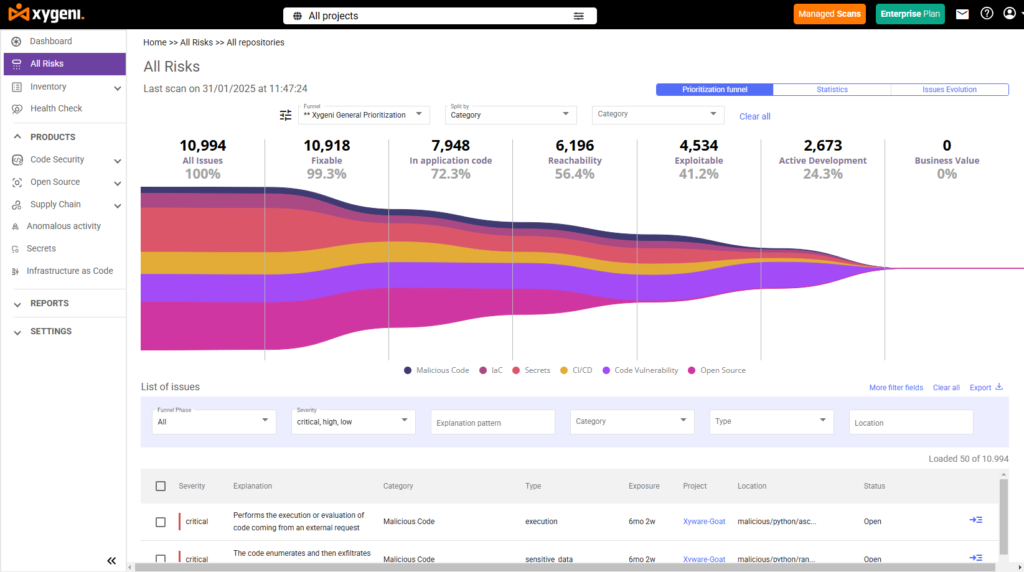
प्राथमिकीकरण फनेलहरू र स्वचालित उपचार
सुरक्षा टोलीहरूले गम्भीरता, शोषणयोग्यता, र व्यावसायिक प्रभावलाई संयोजन गर्ने गतिशील प्राथमिकीकरण फनेलहरू सिर्जना गर्न सक्छन्। त्यसपछि Xygeni ले स्वचालित रूपमा उत्पन्न गर्दछ pull requests ज्ञात समस्याहरू समाधान गर्न, उपचारलाई गति दिन र ब्याकलग कम गर्न।
कोडको रूपमा पूर्वाधार र Build Security
जाइजेनी स्क्यान IaC टेम्प्लेट गलत कन्फिगरेसनको लागि, निर्माणको उत्पत्ति प्रमाणित गर्दछ, र नीति-कोड-को रूपमा लागू गर्दछ SDLCयसले पूर्वाधार लेखा परीक्षण योग्य र अनुपालन दुवै सुनिश्चित गर्दछ।
एकीकृत गरेर निर्माण प्रमाणीकरण, SBOM पुस्ता, र आपूर्ति श्रृंखला खतरा पत्ता लगाउने, Xygeni ले DevSecOps कभरेजलाई एप्लिकेसन लेयरभन्दा बाहिर पनि विस्तार गर्दछ।
Application Security Posture Management (ASPM): DevSecOps नियन्त्रण केन्द्र
टोलीहरूले थप सुरक्षा उपकरणहरू र कार्यप्रवाहहरू अपनाउँदा, चुनौती दृश्यता र समन्वय बन्छ। त्यहीँबाट जाइगेनीको ASPM क्षमताहरू आउँछन्।
ASPM एकीकृत सुरक्षा तहको रूपमा काम गर्दछ जसले भरिबाट प्राप्त निष्कर्षहरूलाई समेकित गर्दछ SDLCसमावेश सहित SCA, रहस्य, IaC, CI/CD सुरक्षा, र विसंगति पत्ता लगाउने। यसले यो डेटालाई एकल मुद्रा दृश्यमा सामान्य बनाउँछ ताकि टोलीहरूले:
- सन्दर्भगत रूपमा जोखिमहरू पत्ता लगाउनुहोस् र प्राथमिकता दिनुहोस्
- स्रोतद्वारा समाधान नगरिएका समस्याहरू ट्र्याक गर्नुहोस्, pipeline, वा व्यापार एकाइ
- गतिशील सिर्जना गर्नुहोस् dashboardअनुपालन र रिपोर्टिङको लागि
- टिकटिङ उपकरणहरूमा जोखिम अन्तर्दृष्टिहरू एकीकृत गर्नुहोस् (जस्तै, जिरा)
जाइगेनीको ASPM टोलीहरूलाई मद्दत गर्छ डिस्कनेक्ट गरिएका अलर्टहरू पछ्याउन बन्द गर्नुहोस् र केन्द्रीय, बुद्धिमान प्लेटफर्मबाट सुरक्षा मुद्रा व्यवस्थापन गर्न सुरु गर्नुहोस्।
यो सिधै निम्नसँग मिल्छ: DevSecOps सिद्धान्तहरू स्वचालन, सहकार्य, र जोखिम-आधारित फोकसको - प्रतिक्रियाशील समीक्षाबाट सुरक्षालाई निरन्तर, दृश्यात्मक, र मापनयोग्य अनुशासनमा रूपान्तरण गर्ने।
किन विकासकर्ता र सुरक्षा टोली दुवै जित्छन्
परिपक्व DevSecOps प्लेटफर्मले सुरक्षा मात्र गर्दैन - यसले सक्षम बनाउँछ।
- विकासकर्ताहरूले इनलाइन प्रतिक्रिया र पीआर टिप्पणीहरू पाउँछन् जसमा उनीहरूले कार्य गर्न सक्छन्।
- सुरक्षा टोलीहरूले वास्तविक जोखिम र अनुपालन मुद्रामा दृश्यता प्राप्त गर्छन्।
- इन्जिनियरिङ नेताहरूले कम घर्षण, कम जोखिम, र मापनयोग्य KPI पाउँछन्।
छोटकरीमा भन्नुपर्दा, Xygeni ले टोलीहरूलाई अपनाउन अनुमति दिन्छ DevSecOps स्वचालन चपलतामा सम्झौता नगरी, पहिलेcisआयन, वा सहकार्य।
DevSecOps: राम्रो देखि राख्न सकिने सम्म
DevOps बाट DevSecOps मा परिवर्तन केवल सांस्कृतिक विकास मात्र होइन; यो एक व्यावहारिक आवश्यकता हो। सफ्टवेयर आपूर्ति शृङ्खलाले बढ्दो रूपमा परिष्कृत आक्रमणहरूको सामना गरिरहेको छ, र नियामक दबाब बढ्दै जाँदा, सुरक्षालाई प्रत्येक चरणमा एकीकृत गर्दै SDLC अब वैकल्पिक छैन। यो आधारभूत छ।
DevSecOps स्वचालनले संस्थाहरूलाई यी चुनौतीहरूको सामना गर्ने तरिका दिन्छ: विकासकर्ता कार्यप्रवाहमा सुरक्षालाई सम्मिलित गर्ने, वास्तविक जोखिमहरूलाई प्राथमिकता दिने, र दोहोरिने कार्यहरूलाई स्वचालित गर्ने, ताकि टोलीहरूले चक्रको अन्त्यमा कम आश्चर्यहरू सहित छिटो र सुरक्षित रूपमा डेलिभर गर्न सकून्।
यहाँ मुख्य कुरा यो छ: DevSecOps केवल एक सुरक्षा पहल मात्र होइन, यो उत्पादनको गुणस्तर, वेग, र लचिलोपन गुणक हो।
DevSecOps लाई प्रारम्भिक रूपमा अँगाल्ने टोलीहरू:
- कम महत्वपूर्ण बग र जोखिमहरू भएको शिप कोड
- धम्कीहरू बढ्नु अघि नै छिटो प्रतिक्रिया दिनुहोस्
- क्रस-टीम सहकार्य र जवाफदेहिता सुधार गर्नुहोस्
- म्यानुअल प्रयासमा नडुबिकन अनुपालन प्राप्त गर्नुहोस्
सुरक्षा अब सबैको काम हो, तर प्लेटफर्महरू जस्तै जाइगेनी, यो अतिरिक्त काम जस्तो महसुस गर्नु पर्दैन। बरु, यो तपाईंको डेलिभरी प्रक्रियाको एक निर्बाध, स्वचालित तह बन्छ, जसले तपाईंको सफ्टवेयर, तपाईंका प्रयोगकर्ताहरू र तपाईंको व्यवसायलाई सुरक्षित गर्दछ।
तपाईंको आफ्नैमा त्यो कस्तो देखिन्छ हेर्नुहोस् pipeline.

DevSecOps बारम्बार सोधिने प्रश्न: आधारभूत कुराहरू प्राप्त गर्नुहोस्, अझ गहिरिएर जानुहोस्
DevSecOps को अर्थ के हो?
DevSecOps को अर्थ हो विकास, सुरक्षा, र सञ्चालन। यो एक आधुनिक दृष्टिकोण हो जसले सफ्टवेयर विकास जीवनचक्रको हरेक चरणमा (योजनादेखि कोडिङ, परीक्षण र तैनातीसम्म) सुरक्षालाई एकीकृत गर्दछ, डेलिभरीलाई ढिलो नगरी।
DevSecOps सिद्धान्तहरू के हुन्?
DevSecOps सिद्धान्तहरू ती अभ्यासहरू हुन् जसले सुरक्षालाई अन्तिम गेटको सट्टा दैनिक विकासको हिस्सा बनाउँछ: कोड लेख्दा समस्याहरू समात्न सुरक्षालाई बायाँ सार्ने, भरि निरन्तर सुरक्षा परीक्षण चलाउने CI/CD, नीतिलाई कोडको रूपमा लेख्ने ताकि नियमहरू स्वचालित रूपमा र निरन्तर रूपमा लागू हुन्छन्, प्रत्येक मुद्दालाई समान रूपमा जरुरी रूपमा व्यवहार गर्नुको सट्टा वास्तविक शोषणशीलताद्वारा निष्कर्षहरूलाई प्राथमिकता दिने, र ह्यान्डअफ-एन्ड-ब्लेम मोडेलको सट्टा विकासकर्ताहरू, सुरक्षा र सञ्चालनहरू बीच साझा जिम्मेवारीलाई बढावा दिने।
DevSecOps प्लेटफर्म भनेको के हो?
DevSecOps प्लेटफर्म भनेको टुलिङ तह हो जसले DevSecOps सिद्धान्तहरूलाई स्केलमा सञ्चालन गर्दछ, सुरक्षा जाँचहरू जस्तै एम्बेड गर्दै SCA, रहस्य पत्ता लगाउने, IaC स्क्यानिङ, र जोखिम प्राथमिकता सिधै CI/CD pipelines and pull requests, ताकि टोलीहरूले डेलिभरीलाई ढिलो नगरी स्वचालित, सुसंगत सुरक्षा प्रतिक्रिया प्राप्त गर्न सकून्। DevSecOps आफैंमा एउटा मानसिकता हो; एउटा प्लेटफर्मले त्यो मानसिकतालाई दर्जनौं वा सयौं दैनिक कोड परिवर्तनहरूमा व्यावहारिक बनाउँछ।
DevSecOps पद्धति के हो?
DevSecOps पद्धतिले सुरक्षालाई स्वचालित गर्ने, यसलाई बायाँतिर सार्ने र टोलीहरूमा साझा जिम्मेवारी बनाउने कुरामा केन्द्रित छ। यसले निरन्तर परीक्षण, नीति-कोड-रूपमा, जोखिम प्राथमिकता, र वास्तविक-समय प्रतिक्रियालाई प्रवर्द्धन गर्दछ, त्यसैले सुरक्षा तपाईंको कार्यप्रवाहको हिस्सा बन्छ, अवरोधक होइन।
म DevSecOps कसरी सिक्न सक्छु?
राम्रो प्रश्न! यदि तपाईं भर्खरै सुरु गर्दै हुनुहुन्छ वा आफ्नो सीप तिखार्न खोज्दै हुनुहुन्छ भने:
- हाम्रो अन्वेषण ब्लग अन्तर्दृष्टि र उत्तम अभ्यासहरूको लागि
- हाम्रो मा डुब्नुहोस् दस्तावेज व्यावहारिक मार्गदर्शनको लागि
- हाम्रा सबै हेर्नुहोस् सिकाइ स्रोतहरू to सुरक्षित सफ्टवेयर डेलिभरीमा नवीनतम जानकारीको साथ अद्यावधिक रहनुहोस्
DevSecOps का प्रमुख घटकहरू के के हुन्?
यसको मूलमा, DevSecOps मा समावेश छ:
- सुरक्षा स्वचालन (जस्तै, स्क्यान, परीक्षण, नीतिहरू)
- CI/CD एकीकरण नियन्त्रणहरू इम्बेड गर्न pipelines
- सन्दर्भ अनुसार प्राथमिकीकरण (EPSS स्कोर, पहुँचयोग्यता, व्यापार प्रभाव)
- सहयोग-प्रथम संस्कृति विकास, सेकेन्ड र अप्स बीच
- मुद्रा दृश्यता जोखिम ट्र्याक गर्न र छिटो प्रतिक्रिया दिन
यी घटकहरूले सँगै सुरक्षालाई स्केलेबल, सुसंगत र विकासकर्ता-मैत्री बनाउँछन्।
