






SQL इंजेक्शनहरू वेब अनुप्रयोगको सबैभन्दा खतरनाक र व्यापक जोखिमहरू मध्ये एक हुन्। यदि सम्बोधन गरिएन भने, तिनीहरूले आक्रमणकारीहरूलाई कमजोर रूपमा लेखिएको डाटाबेस क्वेरीहरू मार्फत संवेदनशील डेटा पहुँच गर्न, परिमार्जन गर्न वा नष्ट गर्न अनुमति दिन सक्छन्। त्यसैले SQL इंजेक्शन कसरी रोक्ने भनेर बुझ्नु - र सक्रिय SQL इंजेक्शन परीक्षण लागू गर्नु - आज प्रत्येक विकास र DevSecOps टोलीको लागि आवश्यक छ।
२०२५ को भेरिजोन डाटा ब्रीच इन्भेस्टिगेसन रिपोर्टले पत्ता लगायो कि SQL इन्जेक्सनले सबै डाटा उल्लंघनको १२% मा योगदान पुर्यायो, जुन अघिल्लो वर्ष ९% थियो। र OWASP को २०२५ शीर्ष १० मा, इन्जेक्सन (SQL इन्जेक्सन श्रेणीसँग सम्बन्धित छ) ले अझै पनि १४,००० भन्दा बढी रेकर्ड गरिएका CVE हरूको लागि जिम्मेवार छ, जसमा OWASP परीक्षण गरिएका १००% अनुप्रयोगहरूले यसको कुनै न कुनै रूपको लागि जाँच गरेका छन्। जोखिम कम खतरनाक भएन। यो श्रेणीकरणमा #३ बाट #५ मा सरेको छ, मुख्यतया किनभने नयाँ, उच्च-प्रभाव वर्गहरू देखा परेका छन्, SQL इन्जेक्सनको शोषण बन्द भएको कारणले होइन।
यस गाइडमा, हामी निम्न कुराहरू समेट्नेछौं:
- SQL इंजेक्शनहरू के हुन् र तिनीहरूले कसरी काम गर्छन्
- OWASP-सिफारिस गरिएका रोकथाम प्रविधिहरू
- प्रमुख SQL इंजेक्शन परीक्षण रणनीतिहरू
- कसरी जाइगेनीको SAST इन्जिन सुरुमै SQL इंजेक्शन कमजोरीहरू पत्ता लगाउँछ SDLC
तपाईंको कोड कसरी सुरक्षित गर्ने, सुरक्षालाई बायाँतिर सार्ने, र सबैभन्दा पुरानो (र अझै सक्रिय) आक्रमण विधिहरू मध्ये एकबाट तपाईंको सफ्टवेयर आपूर्ति श्रृंखलालाई कसरी बचाउने भन्ने बारे जानौं।
SQL इंजेक्शन भनेको के हो?
SQL इन्जेक्सन एक कोड-स्तर आक्रमण हो जहाँ डाटाबेस अपरेसनहरूलाई हेरफेर वा बाइपास गर्न SQL क्वेरीहरूमा दुर्भावनापूर्ण इनपुट घुसाइन्छ। यो प्रायः तब हुन्छ जब प्रयोगकर्ता-आपूर्ति गरिएको डेटा उचित प्रमाणीकरण वा सेनिटाइजेसन बिना क्वेरीमा प्रयोग गरिन्छ।
उदाहरणका लागि, आक्रमणकारीहरूले शोषण गर्न सक्छन् login फारमहरू, खोज पट्टीहरू, वा API प्यारामिटरहरू निम्नमा:
- बाइपास प्रमाणीकरण
- संवेदनशील डेटा पुन: प्राप्त गर्नुहोस्
- रेकर्डहरू मेटाउनुहोस् वा बिगार्नुहोस्
- डाटाबेसमा व्यवस्थापक कार्यहरू कार्यान्वयन गर्नुहोस्
तपाईं चाहनुहुन्छ भने SQL इंजेक्शनहरू रोक्नुहोस्, पहिलो चरण भनेको तिनीहरूले कसरी काम गर्छन् भनेर बुझ्नु हो।
वास्तविक-विश्व SQL इंजेक्शन उदाहरण
एउटा साधारण जाभा लिनुहोस् login प्रश्न:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
यदि प्रयोगकर्ताले यो इनपुट गर्छ भने:
					user: ' OR 1=1 --
pass: anything
यो बन्छ:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
आक्रमणकारीले सर्तलाई सधैं सत्य बनाएर पहुँच प्राप्त गर्दछ। यो पाठ्यपुस्तकको उदाहरण हो किन SQL इंजेक्शन परीक्षण विकासको क्रममा धेरै महत्त्वपूर्ण छ।
SQL इंजेक्शनहरू कसरी रोक्ने: व्यावहारिक सुझावहरू
अब हामीले बुझेका छौं कि ए SQL इंजेक्शन के हो र यो कसरी काम गर्छ, अन्वेषण गरौं SQL इंजेक्शन कसरी रोक्ने वास्तविक-विश्व परियोजनाहरूमा। राम्रो खबर? त्यहाँ प्रमाणित, विकासकर्ता-अनुकूल उत्तम अभ्यासहरू छन् जसले यी आक्रमणहरू हुनु अघि नै रोक्न मद्दत गर्दछ।
यो OWASP SQL इंजेक्शन रोकथाम धोखा पाना सुरक्षित डाटाबेस अन्तरक्रियाहरू निर्माण गर्नको लागि एक विश्वसनीय सन्दर्भ हो। यसले धेरै मुख्य प्रविधिहरू सिफारिस गर्दछ:
१. तयार गरिएका कथनहरू प्रयोग गर्नुहोस् (प्यारामिटराइज्ड प्रश्नहरू सहित)
पहिलो र प्रमुख कुरा, प्रयोगकर्ता इनपुटसँग व्यवहार गर्दा स्ट्रिङ कन्केटेनेसनको सट्टा सधैं प्यारामिटराइज्ड क्वेरीहरू प्रयोग गर्नुहोस्। तयार गरिएका कथनहरूले डाटाबेसलाई इनपुटलाई कडाइका साथ डेटाको रूपमा व्यवहार गर्न भन्छन्—SQL तर्कको भागको रूपमा होइन।
यहाँ यसको सुरक्षित संस्करण छ login जाभा प्रयोग गरेर क्वेरी तयार गरिएको कथन:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
फलस्वरूप, प्रयोगकर्ताले केहि दुर्भावनापूर्ण प्रयास गरे पनि, इनपुटले क्वेरी संरचना परिवर्तन गर्दैन।
२. इनपुटलाई प्रमाणित र सेनिटाइज गर्नुहोस्
यद्यपि प्यारामिटराइज्ड क्वेरीहरूले धेरैजसो भारी काम गर्छन्, इनपुट प्रकारहरू र लम्बाइहरू मान्य गर्नु अझै पनि महत्त्वपूर्ण छ। उदाहरणका लागि, अप्रत्याशित क्यारेक्टरहरू वा ढाँचाहरू भएका इनपुटहरू अस्वीकार गर्नुहोस्।
अझ बढी, प्रयोगकर्ताको इनपुटलाई कहिल्यै विश्वास नगर्नुहोस्—चाहे त्यो तपाईंको फ्रन्टएन्ड वा मोबाइल एपबाट नै किन नहोस्।
३. ORM उपकरणहरू बुद्धिमानीपूर्वक प्रयोग गर्नुहोस्
धेरै आधुनिक फ्रेमवर्क र ORM हरू (जस्तै हाइबरनेट वा Django ORM) ले पूर्वनिर्धारित रूपमा SQL इंजेक्शन सुरक्षा प्रदान गर्दछ। यद्यपि, विकासकर्ताहरूले अझै पनि कच्चा प्रश्नहरू लेख्न सक्छन् वा सुरक्षित विधिहरू बाइपास गर्न सक्छन्। सधैं ORM सुविधाहरूलाई उद्देश्य अनुसार प्रयोग गर्नुहोस् र पूर्ण रूपमा आवश्यक नभएसम्म कच्चा SQL मिश्रण नगर्नुहोस्।
एआई-उत्पन्न कोडले उही जोखिमलाई नयाँ रूपमा प्रस्तुत गर्दछ। Django र Hibernate जस्ता ORM हरूले पूर्वनिर्धारित रूपमा प्रश्नहरूलाई प्यारामिटराइज गर्छन्, तर विकासकर्ता, वा AI कोडिङ सहायक, कच्चा प्रश्नमा खस्दा वा प्रयोगकर्ता-नियन्त्रित क्षेत्र नाम पास गर्ने बित्तिकै सुरक्षा वाष्पीकरण हुन्छ। Django को आफ्नै CVE-2024-42005 ले यो कथित "सुरक्षित" विधिमा भइरहेको देखाएको छ। AI सहायकले सुझाव दिएको SQL तर्कलाई अन्य कुनै पनि प्रश्न निर्माण जस्तै छानबिनका साथ व्यवहार गर्नुहोस्। पूर्वनिर्धारित रूपमा प्यारामिटराइजेशन सर्टकट, मानव वा AI-सुझाव गरिएकोमा टिक्दैन।
४. न्यूनतम विशेषाधिकार सिद्धान्त
अर्को उपयोगी सुझाव: डाटाबेस अनुमतिहरू प्रतिबन्धित गर्नुहोस्। यदि कुनै इंजेक्शन भयो भने पनि, पढ्न-मात्र पहुँच भएको प्रयोगकर्ताले तालिकाहरू छोड्न वा संवेदनशील डेटा अपडेट गर्न सक्दैन।
५. सुरक्षा उपकरणहरू प्रयोग गरी निरन्तर परीक्षण गर्नुहोस्
अन्तमा, अपनाउनुहोस् SQL इंजेक्शन परीक्षण उत्पादनमा आउनु अघि नै यी कमजोरीहरूलाई समात्न सक्ने उपकरणहरू। हामी छिट्टै Xygeni ले यो कसरी गर्छ भन्ने बारे थप कुरा गर्नेछौं।
संक्षेपमा भन्नुपर्दा, SQL इंजेक्शनहरू रोक्नु भनेको एउटा जादुई चाल प्रयोग गर्नु होइन - यो तपाईंको कोड र पूर्वाधारमा साना, सुसंगत सुरक्षा उपायहरू लागू गर्ने बारे हो।
SQL इंजेक्शन परीक्षण: आक्रमणकारीहरूले गर्नु अघि बगहरू समात्ने
उत्कृष्ट अभ्यासहरू हुँदाहुँदै पनि, गल्तीहरू हुन सक्छन्। त्यहीँबाट SQL इंजेक्शन परीक्षण अत्यावश्यक बन्छ।
तर व्यवहारमा परीक्षण कस्तो देखिन्छ?
म्यानुअल परीक्षण
सुरक्षा टोलीहरू र नैतिक ह्याकरहरू प्रायः विशेष क्यारेक्टरहरू इन्जेक्ट गरेर अन्तिम बिन्दुहरूको परीक्षण गर्छन् जस्तै ' वा १=१ — क्वेरीहरू बिग्रिन्छन् वा अप्रत्याशित परिणामहरू फर्काउँछन् कि भनेर हेर्न। प्रभावकारी भए तापनि, यो विधि समय खपत गर्ने र मापन गर्न गाह्रो छ।
स्वचालित परीक्षण
धेरैजसो आधुनिक DevSecOps टोलीहरू अब स्वचालित उपकरणहरूमा भर पर्छन्—जस्तै Static Application Security Testing (SAST)—विकासको क्रममा इंजेक्शन कमजोरीहरूको लागि कोड स्क्यान गर्न। यी उपकरणहरूले कोडलाई कार्यान्वयन नगरी समीक्षा गर्छन्, जसले गर्दा निम्न जस्ता समस्याहरू समात्न मद्दत गर्छन्:
- जोडिएको SQL स्ट्रिङहरू
- प्रश्नहरूमा असुरक्षित प्रयोगकर्ता इनपुट
- असुरक्षित ढाँचाहरू भएको लिगेसी कोड
Xygeni ले SQL इंजेक्शनहरू रोक्न र पत्ता लगाउन कसरी मद्दत गर्छ
At जाइगेनी, हामी विश्वास गर्छौं कि SQL इंजेक्शनहरू रोक्नको लागि उत्तम तरिका भनेको तिनीहरूलाई चाँडै समात्नु हो - आदर्श रूपमा तिनीहरूले तपाईंको कोड सम्पादक छोड्नु अघि। हाम्रो Code Security समाधान गर्नको लागि बनाइएको हो।
हामी कसरी समर्थन गर्छौं भनेर हेरौं SQL इंजेक्शन परीक्षण र वास्तविक-विश्व विकास वातावरणमा रोकथाम।
शक्तिशाली स्थिर कोड विश्लेषण (SAST) SQL इंजेक्शन पत्ता लगाउनको लागि
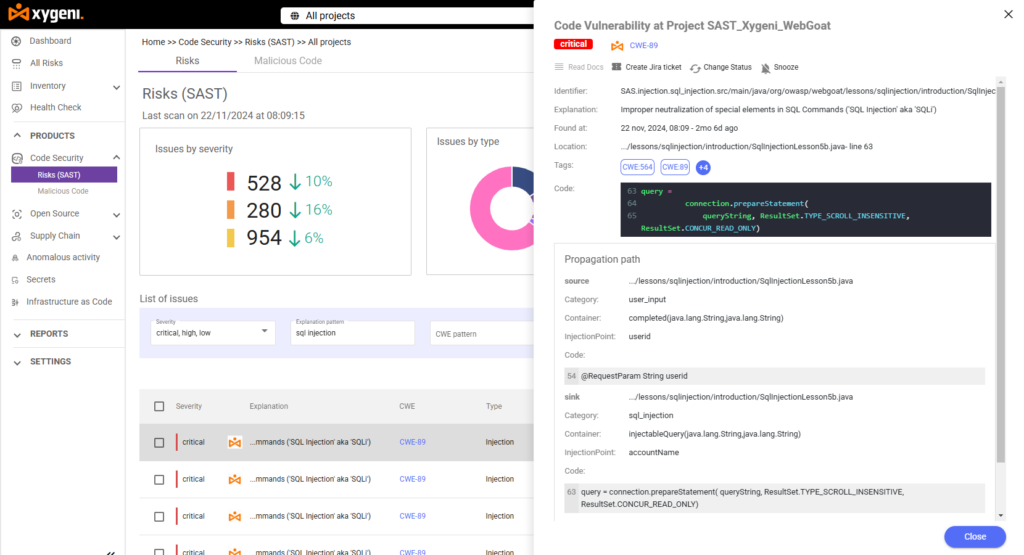
हाम्रो प्लेटफर्ममा एक शक्तिशाली स्थिर अनुप्रयोग सुरक्षा परीक्षण समावेश छ (SAST) इन्जिन जसले तपाईंको कोडबेसलाई जोखिमपूर्ण SQL ढाँचाहरूको लागि स्क्यान गर्दछ—जस्तै प्रयोगकर्ता इनपुट वा हार्डकोड गरिएका स्ट्रिङहरूसँग निर्मित गतिशील क्वेरीहरू। जब हाम्रो उपकरणले सम्भाव्यता पत्ता लगाउँछ SQL इंजेक्शन, यसले तपाईंको स्रोत कोडमा सही स्थान झण्डा लगाउँछ, जोखिम स्तर हाइलाइट गर्दछ (जस्तै, महत्वपूर्ण), र विस्तृत व्याख्या देखाउँछ।
उदाहरणका लागि, एउटा परीक्षण परियोजनामा, हाम्रो SAST इन्जिनले जाभा फाइलमा एउटा महत्वपूर्ण SQL इंजेक्शन जोखिम पत्ता लगायो:
- CWECWE-89 (SQL इंजेक्शन)
- स्थान: लाइन ७१ इन्च SqlInjectionLesson5b.java मा जाभा
- इंजेक्शन पोइन्ट: प्रयोगकर्ता ID सिधै SQL क्वेरीमा पास गरियो
- प्रसार मार्ग: इनपुट देखि क्वेरी कार्यान्वयन सम्मको ट्रेस खाली गर्नुहोस्
यस स्तरको विवरणले विकासकर्ताहरूलाई समस्या कहाँबाट सुरु हुन्छ (स्रोत), यो कोड (प्रसार) मार्फत कसरी बग्छ, र यसले जोखिम कहाँ निम्त्याउँछ (सिङ्क) भनेर बुझ्न मद्दत गर्छ।
प्रासंगिक समाधान सुझावहरू
अझ राम्रो कुरा, Xygeni पत्ता लगाउनमा मात्र रोकिँदैन—हामी तपाईंको टोलीलाई मार्गदर्शन गर्छौं SQL इंजेक्शन कसरी रोक्ने सन्दर्भिक सल्लाह र कोड समाधान सुझावहरू सहित। उदाहरणका लागि, यदि हामीले पत्ता लगायौं कि स्ट्रिङ कन्केटेनेसन प्रयोग गरेर क्वेरी बनाइएको छ भने, हामी प्यारामिटराइज्ड स्टेटमेन्टहरूमा स्विच गर्न र यो कसरी गर्ने भनेर व्याख्या गर्न सिफारिस गर्छौं।
यसको अर्थ विकासकर्ताहरूले सुरक्षा विशेषज्ञ नभईकनै समस्याहरू समाधान गर्न सक्छन्।
निष्कर्षहरू AI Triage मार्फत स्वचालित रूपमा ट्राइज गरिन्छन्, जसले प्रत्येक SQL इंजेक्शन खोजको लागि निर्णय, जरुरीता, र उपचार जटिलता उत्पादन गर्दछ, त्यसैले एक महत्वपूर्ण, सजिलैसँग निश्चित गरिएको उदाहरण कम प्राथमिकता भएको उदाहरणको रूपमा एउटै कतारमा बस्दैन।
तपाईंको विकासकर्ता कार्यप्रवाहसँग निर्बाध एकीकरण
हाम्रो समाधान तपाईंको अवस्थित उपकरणहरू - GitHub, GitLab, Bitbucket, र अन्यमा ठीक फिट हुन्छ। यसले सुरक्षा जाँचहरू प्रत्येकसँग स्वचालित रूपमा हुने सुनिश्चित गर्दछ pull request वा निर्माण गर्नुहोस्। त्यसैले तपाईं नयाँ सुविधाको समीक्षा गर्दै हुनुहुन्छ वा लिगेसी कोड अपडेट गर्दै हुनुहुन्छ, SQL इंजेक्शन परीक्षण तपाईंको भाग बन्छ CI/CD pipeline.
वास्तविक-समय अलर्टहरू र Dashboards
अन्ततः, Xygeni को केन्द्रीकृत dashboards र वास्तविक-समय अलर्टहरूले तपाईंको टोलीलाई तपाईंको सबै परियोजनाहरूमा SQL इंजेक्शन प्रवृत्तिहरूमा दृश्यता दिन्छ। तपाईं गम्भीरता, टोली, वा परियोजना द्वारा कमजोरीहरू ट्र्याक गर्न सक्नुहुन्छ - र OWASP शीर्ष १० र अन्यसँग अनुपालन प्रमाणित गर्न सक्नुहुन्छ। standards.

वास्तविक-विश्व SQL इंजेक्शन आक्रमणहरू: क्षेत्रबाट पाठहरू
SQL इंजेक्शन आक्रमणहरूले इतिहासमा केही सबैभन्दा महत्त्वपूर्ण डेटा उल्लंघनहरू निम्त्याएको छ, जसले महत्त्वपूर्ण आवश्यकतालाई जोड दिन्छ बलियो अनुप्रयोग सुरक्षा। यहाँ उल्लेखनीय वास्तविक-विश्व उदाहरणहरू छन्:
१. हार्टल्याण्ड भुक्तानी प्रणाली उल्लंघन (२००८)
2008 मा, हार्टल्याण्ड भुक्तानी प्रणालीप्रमुख भुक्तानी प्रशोधनकर्ता, ले लगभग १३ करोड क्रेडिट र डेबिट कार्ड नम्बरहरू उजागर गर्दै उल्लंघनको सामना गर्यो। आक्रमणकारीहरूले कम्पनीको नेटवर्कमा घुसपैठ गर्न SQL इन्जेक्सनको जोखिमको फाइदा उठाए, जसले गर्दा रेकर्डमा सबैभन्दा ठूलो डेटा उल्लंघनहरू मध्ये एक भयो।
२. याहू! भ्वाइसेस डाटा उल्लंघन (२०१२)
जुलाई 2012 मा, याहू! भ्वाइसेस लगभग ४,५०,००० प्रयोगकर्ता खाताहरू जोखिममा पार्ने SQL इन्जेक्सन आक्रमणको शिकार भए। ह्याकरहरूले याहूको डाटाबेस सर्भरहरूमा भएका कमजोरीहरूको फाइदा उठाउँदै इन्क्रिप्ट नगरिएका प्रयोगकर्ता नाम र पासवर्डहरू प्राप्त गरे, जसले अपर्याप्त इनपुट प्रमाणीकरणको खतराहरूलाई हाइलाइट गर्यो।
३. टकटक डाटा उल्लंघन (२०१५)
बेलायती दूरसञ्चार प्रदायक TalkTalk ले २०१५ मा SQL इंजेक्शन आक्रमणको सामना गर्यो, जसले लगभग १६०,००० ग्राहकहरूको व्यक्तिगत विवरणहरू उजागर गर्यो। आक्रमणकारीहरूले कम्पनीको वेबपेजहरूमा भएका कमजोरीहरूको शोषण गरे, जसले गर्दा महत्त्वपूर्ण वित्तीय र प्रतिष्ठामा क्षति पुग्यो।
४. फ्रीपिक र फ्ल्याटिकन ब्रीच (२०२०)
2020 मा, फ्रिपिक कम्पनी SQL इन्जेक्सन आक्रमणले यसको फ्रिपिक र फ्ल्याटिकन प्लेटफर्महरूबाट ८३ लाख प्रयोगकर्ता रेकर्डहरू चुहावट गरेको खुलासा गरेको छ। आक्रमणकारीहरूले फ्ल्याटिकनमा रहेको जोखिमको शोषण गरे, जसले सफ्टवेयर आपूर्ति श्रृंखलामा तेस्रो-पक्ष कम्पोनेन्टहरूसँग सम्बन्धित जोखिमहरूलाई जोड दियो।
५. WooCommerce प्लगइनको जोखिम (२०२२)
२०२२ मा, एउटा महत्वपूर्ण SQL इंजेक्शन जोखिम पत्ता लाग्यो WooCommerce ड्रपशिपिंग वर्डप्रेसको लागि OPMC प्लगइन द्वारा। यो अप्रमाणित SQL इंजेक्शन त्रुटि, गम्भीरतामा १० मध्ये ९.८ मूल्याङ्कन गरिएको, ई-वाणिज्य प्लेटफर्महरूमा तेस्रो-पक्ष प्लगइनहरू द्वारा निम्त्याउने सम्भावित जोखिमहरूलाई हाइलाइट गरियो।
६. बुल्का साइबरथ्रेट डिप्लोयिङ BMANAGER ट्रोजन (२०२४)
२०२४ मा, एक धम्की अभिनेताले डब गरे 'बुल्का' BMANAGER नामक मोड्युलर ट्रोजन तैनाथ गर्न SQL इंजेक्शन आक्रमणहरू मार्फत वेबसाइटहरूलाई सम्झौता गरिरहेको अवलोकन गरिएको थियो। यो अभियानले मालवेयर वितरणको लागि SQL इंजेक्शनको प्रयोग गर्ने साइबर अपराधीहरूको विकसित रणनीतिहरू प्रदर्शन गर्यो।
यी घटनाहरूले SQL इंजेक्शन आक्रमणको निरन्तर खतरा र नियमित कोड समीक्षा, इनपुट प्रमाणीकरण, र त्यस्ता कमजोरीहरू पत्ता लगाउन र रोक्न उन्नत सुरक्षा उपकरणहरूको प्रयोग सहित बलियो सुरक्षा उपायहरू लागू गर्ने महत्त्वलाई प्रकाश पार्छन्।
७. बियोन्डट्रस्ट / अमेरिकी ट्रेजरी उल्लंघन (डिसेम्बर २०२४ - फेब्रुअरी २०२५)
A PostgreSQL शून्य-दिन (CVE-2025-1094) मा विकृत इनपुटको अनुचित ह्यान्डलिङ मार्फत SQL इंजेक्शनलाई अनुमति दिइएको छ psql, PostgreSQL को अन्तरक्रियात्मक टर्मिनल। सिल्क टाइफुनको रूपमा ट्र्याक गरिएको राज्य-प्रायोजित आक्रमणकारीहरूले यसलाई बियोन्डट्रस्टको रिमोट सपोर्ट प्लेटफर्ममा बाँधे, कम्तिमा १७ सम्झौता गर्दै enterprise ग्राहक उदाहरणहरू, अमेरिकी ट्रेजरी विभाग सहित। यो हालैको स्मृतिमा सबैभन्दा महत्त्वपूर्ण पुष्टि भएका SQL इंजेक्शन घटनाहरू मध्ये एक हो, र यो सम्झना गराउँछ कि जोखिम वर्ग वेब फारमहरूमा सीमित छैन; यो डाटाबेस ड्राइभरहरू र अन्तरक्रियात्मक उपकरणहरूमा पनि पुग्छ।
🔧 प्रो सुझाव: नियमित सुरक्षा परीक्षण, विशेष गरी Xygeni's जस्ता उपकरणहरूको साथ SAST इन्जिनले आक्रमणकारीहरूले शोषण गर्नु अघि यी इंजेक्शन पोइन्टहरू पत्ता लगाउन मद्दत गर्दछ।
आफ्नो कोड सुरक्षित गर्नुहोस्, SQL इंजेक्शनहरू रोक्नुहोस्
SQL इन्जेक्सन सबैभन्दा पुरानो एप्लिकेसन सुरक्षा खतराहरू मध्ये एक हो, र अझै पनि सबैभन्दा खतरनाक मध्ये एक हो: २०२५ मा OWASP को #५ मा सर्नुले SQL इन्जेक्सन कम शोषणयोग्य हुँदै नभई नयाँ वर्गहरू देखा पर्दै गरेको प्रतिबिम्बित गर्दछ। यो अभ्यासहरूको सही संयोजनको साथ पूर्ण रूपमा रोकथामयोग्य रहन्छ, प्यारामिटराइज्ड क्वेरीहरूदेखि लिएर मानव-लिखित कोड जस्तै छानबिनको साथ AI-सुझाव गरिएको कोडको उपचार गर्ने सम्म।
Xygeni मा, हामी खतराहरू भन्दा अगाडि रहन सजिलो बनाउँछौं। हाम्रो code security समाधानले तपाईंको टोलीलाई SQL इंजेक्शन कमजोरीहरू प्रारम्भिक रूपमा पत्ता लगाउन, वास्तविक जरुरीता अनुसार तिनीहरूलाई ट्राइएज गर्न, र तिनीहरूलाई छिटो समाधान गर्न आवश्यक दृश्यता, स्वचालन र मार्गदर्शन दिन्छ। कुनै अनुमान छैन। कुनै अन्तर छैन। सुरुदेखि नै कोड सुरक्षित गर्नुहोस्, चाहे यो विकासकर्ताद्वारा लेखिएको होस् वा AI सहायकद्वारा सुझाव गरिएको होस्।
त्यसोभए, यदि तपाईं आफ्नो विकासलाई छिटो र सहज राख्दै SQL इंजेक्शनहरूलाई विगतको कुरा बनाउन तयार हुनुहुन्छ भने, हामी मद्दत गर्न यहाँ छौं।
Xygeni नि:शुल्क प्रयास गर्नुहोस् र उत्पादनमा पुग्नु अघि नै SQL इंजेक्शनहरूलाई रोक्न सुरु गर्नुहोस्।

सोधिने प्रश्न
के २०२६ मा पनि SQL इन्जेक्सन अझै पनि उच्च सुरक्षा जोखिम हो?
हो। यद्यपि OWASP ले २०२५ को शीर्ष १० मा इन्जेक्शनलाई #३ बाट #५ मा सार्यो, यो श्रेणीले अझै पनि १४,००० भन्दा बढी SQL इन्जेक्शन CVE हरूको लागि जिम्मेवार छ, र २०२५ को Verizon DBIR ले यसले १२% उल्लङ्घनमा योगदान पुर्याएको पाएको छ, जुन अघिल्लो वर्षको ९% थियो।
के Django वा Hibernate जस्ता ORM हरूले SQL इंजेक्शनलाई पूर्ण रूपमा रोक्न सक्छन्?
होइन। ORM हरूले पूर्वनिर्धारित रूपमा क्वेरीहरूलाई प्यारामिटराइज गर्छन्, तर विकासकर्ताले कच्चा क्वेरी वा असुरक्षित विधि प्रयोग गर्ने क्षणमा सुरक्षा तोड्छ। Django को CVE-2024-42005 सुरक्षित मानिएको विधि मार्फत SQL इंजेक्शनको वास्तविक उदाहरण हो।
एआई-उत्पन्न कोडले SQL इंजेक्शन जोखिमलाई कसरी असर गर्छ?
एआई कोडिङ सहायकहरूले मानव शक्तिले जस्तै असुरक्षित ढाँचाहरू, स्ट्रिङ-कङ्कटेनेटेड क्वेरीहरू वा अमान्य इनपुट सुझाव दिन सक्छन्, र पूर्वनिर्धारित रूपमा विश्वास गर्नुको सट्टा मानव-लिखित कोड जस्तै कठोरताका साथ समीक्षा गरिनुपर्छ।
