






हार्डकोडिङगरीब गोप्य व्यवस्थापन, र जस्ता उपकरणहरूको अभाव HashiCorp भोल्ट एपहरूलाई गम्भीर जोखिममा पार्न जारी राख्नुहोस्। प्रत्येक पटक विकासकर्ताले GitHub मा API कुञ्जी वा पासवर्ड धकेल्दा, तिनीहरूले उल्लंघन ट्रिगर गर्ने जोखिम उठाउँछन्। वास्तवमा, आक्रमणकारीहरूले खुलासा गरिएका गोप्य कुराहरूको लागि सार्वजनिक र निजी रिपोहरू सक्रिय रूपमा स्क्यान गर्छन्, चाहे तिनीहरू कोड, कन्फिग फाइलहरू, वा डकर छविहरूमा हुन्।
वास्तविक संसारका परिणामहरूले के खतरामा छ भनेर देखाउँछन्। २०२२ मा, आक्रमणकारीहरूले GitHub रिपोमा हार्डकोड गरिएका Uber का AWS कुञ्जीहरू फेला पारे र तिनीहरूलाई महत्वपूर्ण प्रणालीहरू उल्लङ्घन गर्न प्रयोग गरे। विकासकर्ताहरूले सार्वजनिक GitHub भण्डारमा गोप्य कुराहरू धकेलेपछि टोयोटाले निजी ग्राहक पूर्वाधारको पर्दाफास गर्यो। दुवै अवस्थामा, टोलीहरूले कोडमा गोप्य कुराहरू छोडे, र आक्रमणकारीहरूले पूर्ण फाइदा उठाए। यो सबै रोक्न सकिने थियो।
यस गाइडमा, तपाईंले आफ्नो एप कसरी सुरक्षित गर्ने भनेर सिक्नुहुनेछ HashiCorp भोल्ट केन्द्रीकृत गोप्य व्यवस्थापनको लागि, संयुक्त रूपमा Xygeni को स्वचालित पत्ता लगाउने र उपचार सुविधाहरू। यी उपकरणहरूले तपाईंलाई मद्दत गर्छन्:
- तपाईंको कोडबेसबाट हार्डकोड गरिएका गोप्य कुराहरू हटाउनुहोस्
- गोप्य कुराहरूलाई Git इतिहासमा प्रवेश गर्नबाट रोक्नुहोस्
- चुहावटहरू शोषणयोग्य हुनुभन्दा पहिले स्वचालित रूपमा पत्ता लगाउनुहोस् र समाधान गर्नुहोस्
यसलाई कसरी सेट अप गर्ने भनेर चरणबद्ध रूपमा हेरौं।
२. के कुरालाई गोप्य मानिन्छ (र कसरी चुहावट हुन्छ)
सबै भन्दा पहिले, एक गोप्य यो केवल पासवर्ड मात्र होइन। यसमा API टोकनहरू, OAuth प्रमाणहरू, डाटाबेस जडान स्ट्रिङहरू, SSH कुञ्जीहरू, इन्क्रिप्शन कुञ्जीहरू, र JWT हरू पनि समावेश छन्। प्रणाली, स्रोत, वा पहिचानमा पहुँच प्रदान गर्ने कुनै पनि कुरा गोप्य मानिन्छ।
किनभने हार्डकोडिङ स्रोत कोडमा यी प्रमाणहरू अझै पनि सामान्य छन्, धेरै टोलीहरूले अनजानमा कमजोरीहरू परिचय गराउँछन्। स्थानीय विकासको क्रममा, द्रुत API कुञ्जीलाई a मा छोड्न सजिलो छ। .env फाइल—वा अझ नराम्रो, सिधै कोडमा। त्यसपछि, एकल git commit त्यो रहस्यलाई सधैंको लागि उजागर गर्न सक्छ।
पछि गएर गोप्य कुराहरू हटाइए पनि commits, तिनीहरू प्रायः भित्रै रहन्छन् गिट इतिहास, डकर तहहरू, वा संकलित कलाकृतिहरू। उदाहरणका लागि, धेरै चुहावटहरू कसैले नचलाएसम्म बेवास्ता गरिन्छन् git log वा कन्टेनर छविबाट मेटाडेटा निकाल्छ।
यसकारण गोप्य व्यवस्थापन सक्रिय, निरन्तर र स्वचालित हुनुपर्छ। परम्परागत स्क्यानरहरूले शाखाहरू, छविहरू, वा संकुचित फाइलहरूमा गाडिएका गोप्य कुराहरू छुटाउन सक्छन्। त्यहीँ उपकरणहरू जस्तै HashiCorp भोल्ट र जाइगेनी भित्र आउ।
यसको अतिरिक्त, याद राख्नुहोस् कि गोप्य कुराहरू विकासकर्ताहरूबाट मात्र चुहावट हुँदैनन्। CI/CD pipelines, परीक्षण स्क्रिप्टहरू, र उत्पादन वातावरणमा कन्फिगरेसन फाइलहरू पनि सबै एक्सपोजरको स्रोत हुन सक्छन्।
त्यसकारण, गोप्य कुराहरू सुरक्षित गर्नु भनेको केवल उपकरणहरूको बारेमा मात्र होइन, यो बानी, दृश्यता र स्वचालनको बारेमा हो।
गोप्य चुहावटको गहिराइमा जान चाहनुहुन्छ?
यदि तपाईं गोप्य कुराहरू किन सुरुमै चुहावट हुन्छन् र आक्रमणकारीहरूले वास्तवमा कसरी त्यसको शोषण गर्छन् भनेर बुझ्न चाहनुहुन्छ भने, यो गहन विवरण नछुटाउनुहोस्:
३. निजी रिपोजमा पनि हार्डकोडिङ गोप्यता किन जोखिमपूर्ण छ
विकासको क्रममा API कुञ्जीहरू, प्रमाणहरू, र टोकनहरू जस्ता हार्डकोडिङ गोप्य कुराहरू सुविधाजनक लाग्न सक्छ। यद्यपि, यो अभ्यासले गम्भीर जोखिमहरू प्रस्तुत गर्दछ, विशेष गरी जब गोप्य कुराहरू प्राप्त हुन्छन् commitसंस्करण नियन्त्रणमा लगियो।
उदाहरणका लागि, २०२२ को Uber उल्लंघनमा, आक्रमणकारीहरूले मार्फत पहुँच प्राप्त गरे हार्डकोड गरिएका AWS कुञ्जीहरू सार्वजनिक GitHub भण्डारमा फेला पर्यो। त्यसैगरी, टोयोटाले GitHub परियोजनामा महत्वपूर्ण प्रमाणहरू उजागर गर्यो, जसले गर्दा उनीहरूको ग्राहक डेटा प्रभावित भयो।
किनभने हार्डकोड गरिएका रहस्यहरू प्रायः भित्रै बस्छन् .env फाइलहरू, स्क्रिप्टहरू, वा स्रोत कोड टिप्पणीहरू, तिनीहरूलाई बेवास्ता गर्न सजिलो हुन्छ। निजी रिपोहरूमा पनि, बटहरू र भित्री व्यक्तिहरूले तिनीहरूलाई पहुँच गर्न सक्छन्। अझ नराम्रो कुरा, Git इतिहासले प्रत्येक चुहावटलाई सुरक्षित राख्छ, तपाईंले "मेटाएपछि" पनि।
यसको अतिरिक्त, आधुनिक आक्रमणकारीहरूले लीक भएका टोकनहरूको लागि GitHub र कन्टेनर रजिस्ट्रीहरूलाई निरन्तर स्क्यान गर्छन्। हार्डकोड गरिएको गोप्यसँगको एकल धक्काले ढोका खोल्न सक्छ:
- पूर्वाधार सम्झौता (क्लाउड पहुँच)
- स्रोत कोड छेडछाड (आपूर्ति श्रृंखला आक्रमण)
- प्रणालीहरूमा गोप्य पुन: प्रयोग (विशेषाधिकार वृद्धि)
त्यसकारण, हार्डकोडिङलाई उचितसँग प्रतिस्थापन गर्दै गोप्य व्यवस्थापन यो ऐच्छिक होइन, विकास सुरक्षित गर्नको लागि आधारभूत कुरा हो।
४. HashiCorp Vault ले कसरी गोप्य कुराहरू सुरक्षित गर्छ (र यो किन हार्डकोडिङ भन्दा राम्रो छ)
एपीआई कुञ्जीहरू वा डाटाबेस प्रमाणहरू जस्ता गोप्य कुराहरूलाई सिधै स्रोत कोडमा हार्डकोड गर्नाले गम्भीर सुरक्षा जोखिमहरू सिर्जना गर्दछ। हाशीकर्प भल्टले केन्द्रीकृत, इन्क्रिप्टेड, र पहुँच-नियन्त्रित गोप्य भण्डारण प्रदान गरेर यो जोखिमलाई हटाउँछ।
वातावरण चरहरूमा गोप्य कुराहरू सम्मिलित गर्नुको सट्टा वा .env फाइलहरू, अनुप्रयोगहरूले भल्टको API मार्फत माग अनुसार सुरक्षित रूपमा पुन: प्राप्त गर्न सक्छन्। यो दृष्टिकोणले स्थिर गोप्य ह्यान्डलिङलाई गतिशील, नीति-संचालित पहुँचले प्रतिस्थापन गर्दछ।
हाशिकर्प भल्टको साथ गोप्य व्यवस्थापनले हार्डकोडिङ भन्दा धेरै प्रमुख फाइदाहरू प्रदान गर्दछ:
- गोप्य कुराहरू गुप्तिकरण रहन्छन् आराम गर्दा र यात्रा गर्दा दुवै।
- पहुँच कडाइका साथ लागू गरिएको छ पहिचानमा आधारित नीतिहरू प्रयोग गर्दै।
- भल्टले गतिशील रूपमा गोप्य कुराहरू उत्पन्न गर्छ।, तिनीहरूलाई स्वतः समाप्त पार्दै।
- प्रत्येक अनुरोध लग गरिएको छ, पूर्ण ट्रेसेबिलिटी र अडिटबिलिटी प्रदान गर्दै।
भल्ट पनि निर्बाध रूपमा एकीकृत हुन्छ CI/CD pipelines, कन्टेनराइज्ड वातावरण, क्लाउड पूर्वाधार, र सेवा मेषहरू, यसलाई आधुनिक DevSecOps टोलीहरूको लागि स्केलेबल र उत्पादन-तयार समाधान बनाउँछ।
वास्तविक संसारको उदाहरण:
2022, a टोयोटा गिटहब भण्डार गल्तिले सार्वजनिक रूपमा प्रमाणपत्रहरू चुहावट भयो, जसले आन्तरिक सेवाहरू उजागर गर्यो। भल्ट जस्तो उपकरण, कडासँग मिलेर commit नीतिहरूले यसलाई रोक्न सक्थ्यो।
अब सम्ममा, यो स्पष्ट हुनुपर्छ: हार्डकोडिङबाट टाढा जाँदै र सुरक्षित अपनाउँदै गोप्य व्यवस्थापन उपकरण जस्तै HashiCorp भोल्ट यो केवल उत्तम अभ्यास मात्र होइन, यो आवश्यक छ।
५. सुरक्षित गोप्य व्यवस्थापनको लागि Git, HashiCorp Vault, र Xygeni लाई कसरी एकीकृत गर्ने
पूर्ण रूपमा बेवास्ता गर्न हार्डकोडिङ गोप्य कुराहरू, विकासकर्ताहरूले स्थानीय विकासको क्रममा सक्रिय कदम चाल्नुपर्छ र CI/CD। राम्रो खबर त्यो हो HashiCorp भोल्ट र जाइगेनी सुरक्षा लागू गर्न मिलेर काम गर्ने गोप्य व्यवस्थापन कार्यप्रवाह।
चरण १: गोप्य कुराहरू सुरक्षित रूपमा प्राप्त गर्न भल्ट प्रयोग गर्नुहोस्
पहिले, गोप्य कुराहरू लोड गर्न आफ्नो एप कन्फिगर गर्नुहोस् HashiCorp भोल्ट रनटाइममा। उदाहरणका लागि, Node.js मा:
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
यसले गोप्य कुराहरू कहिल्यै पनि कोड वा कन्फिग फाइलहरूमा भण्डारण नगरिने कुरा सुनिश्चित गर्छ।
चरण २: Git Hook र Xygeni सँग हार्डकोडिङ रोक्नुहोस्
आकस्मिक चुहावट रोक्नको लागि, तपाईं थप्न सक्नुहुन्छ pre-commit हुक Xygeni को CLI प्रयोग गर्दै:
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
यो हुकले केवल परिमार्जित फाइलहरू स्क्यान गर्दछ जसको लागि चरणबद्ध गरिएको छ commit। यदि फेला पर्यो भने हार्डकोड गरिएको टोकन वा पासवर्ड जस्ता गोप्य कुराहरू, यसले ब्लक गर्छ commit, कुनै पनि चीज भण्डारमा पुग्नु अघि।
चरण ३: भल्ट र जाइजेनीलाई एकीकृत गर्नुहोस् CI/CD
CI मा pipelines, तपाईं सक्नुहुन्छ:
- बाट रनटाइम गोप्य कुराहरू प्राप्त गर्नुहोस् वाल्ट
- चलाउनुहोस्
xygeni scan --run="secrets"कुनै पनि गोप्य कुराहरू प्रस्तुत गरिएको थिएन भनेर प्रमाणित गर्न - यदि केहि चुहावट भयो भने Xygeni मार्फत स्वतः समाधान गर्नुहोस्
विकासकर्ताहरूले स्थानीय स्तरबाट हरेक चरणमा गोप्य कुराहरू लागू गर्छन् commitतैनातीलाई धन्यवाद, व्यवस्थापनलाई धन्यवाद यो कडा प्रतिक्रिया लूपलाई।
६. भल्ट + जाइजेनीको साथ हार्डकोडिङदेखि सुरक्षित गोप्य व्यवस्थापनसम्म
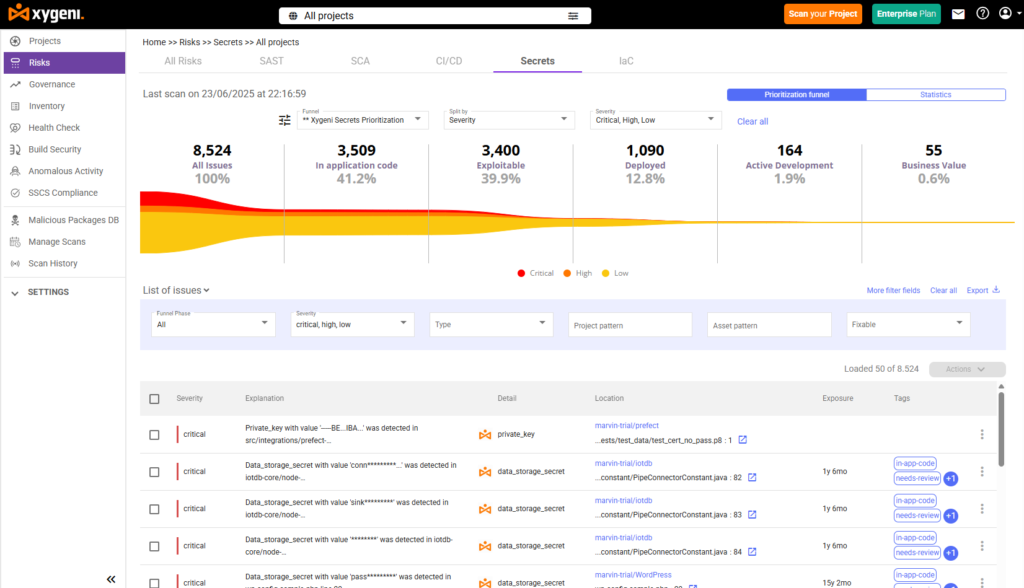
विकासकर्ताहरूले गल्तिले संवेदनशील प्रमाणहरू उजागर गर्ने सबैभन्दा सामान्य तरिकाहरू मध्ये एक हार्डकोडिङ गोप्यताहरू अझै पनि एक हो। त्यसैले जोडी बनाउने HashiCorp भोल्ट Xygeni बाट वास्तविक-समय स्क्यानिङको साथ एक पूर्ण सिर्जना गर्दछ गोप्य व्यवस्थापन वास्तुकला: पत्ता लगाउने, रोकथाम गर्ने, र स्वचालित उपचार, तपाईंको कार्यप्रवाहमा सिधै निर्मित।
| चरण | HashiCorp Vault र Xygeni सँग कसरी गोप्य व्यवस्थापनले काम गर्छ |
|---|---|
| चरण १: भल्टमा गोप्य कुराहरू परिभाषित गर्नुहोस् | HashiCorp Vault मा API कुञ्जीहरू, प्रमाणहरू, वा टोकनहरू जस्ता गोप्य कुराहरू सुरक्षित रूपमा भण्डारण गर्नुहोस् र कडा पहुँच नियन्त्रणहरू र बाँकी समयमा इन्क्रिप्शन अन्तर्गत राख्नुहोस्। |
| चरण २: गोप्य कुराहरू इन्जेक्ट गर्नुहोस् via CI/CD | तपाईंको निर्माणमा गोप्य कुराहरू आपूर्ति गर्न वातावरण चर वा गतिशील इंजेक्शन प्रयोग गर्नुहोस्। pipelines वा एपहरू, स्रोत कोडमा हार्डकोडिङ बेवास्ता गर्दै। |
| चरण ३: हार्डकोडेड गोप्य कुराहरूको लागि स्क्यान गर्नुहोस् | Xygeni ले हरेक पटक स्क्यान गर्छ pull request, डकर छवि, र गिट इतिहास वास्तविक समयमा चुहावट भएका गोप्य कुराहरू पत्ता लगाउन र प्रमाणित गर्न। |
| चरण ४: गोप्य कुराहरू प्रमाणित गर्नुहोस् | Xygeni ले गोप्य सक्रिय र प्रयोगयोग्य छ कि छैन भनेर जाँच गर्छ। प्रमाणित गोप्यहरूलाई यसको प्रमाणिकरण इन्जिन प्रयोग गरेर तत्काल कारबाहीको लागि फ्ल्याग गरिन्छ। |
| चरण ५: अटोरेमेडिएशन ट्रिगर गर्नुहोस् | यदि प्रमाणित गोप्य कुरा पत्ता लाग्यो भने, Xygeni ले यसलाई रद्द गर्न वा घुमाउन सक्छ, सन्दर्भ सहित PR/MR मा पोस्ट गर्न सक्छ, र उपचार कार्यप्रवाहलाई मार्गदर्शन गर्न सक्छ। |
७. अटो रेमेडिएशन र सेक्रेट्स म्यानेजमेन्टको साथ हार्डकोडिङ सेक्रेट्सलाई सधैंको लागि रोक्नुहोस्
HashiCorp Vault स्थापना भए पनि, गल्तीहरू भइरहन्छन्। विकासकर्ताहरूले स्थानीय परीक्षणको क्रममा टोकनलाई हार्डकोड गर्न सक्छन् वा कन्फिगर गर्न बिर्सन सक्छन्। .gitignore त्यसैले गोप्य व्यवस्थापनलाई निरन्तर स्क्यानिङ र स्वचालित उपचारसँग जोड्नु आवश्यक छ।
संग Xygeni को गोप्य व्यवस्थापन, तपाईंले हार्डकोड गरिएका प्रमाणहरू मात्र पत्ता लगाउनुहुन्न, तपाईंले तिनीहरूलाई घटना हुनुभन्दा पहिले नै स्वचालित रूपमा ठीक गर्नुहुन्छ।
गोप्य कुराहरूको लागि Xygeni AutoFix ले कसरी काम गर्छ भन्ने कुरा यहाँ छ।:
- Xygeni ले हरेक पटक स्क्यान गर्छ pull request यो खोल्ने बित्तिकै, कोड, कन्फिग, गिट इतिहास, र डकर तहहरूमा हार्डकोड गरिएका गोप्य कुराहरू खोज्दै।
- यसले कुनै पनि फेला परेको गोप्य कुरालाई प्रमाणित गर्छ। यसको लक्षित सेवा विरुद्ध र लगहरूमा रहेको मानलाई अस्पष्ट बनाउँछ।
- Xygeni ले जनसम्पर्कमा सिधै गोप्य कुरा प्रकट गर्छ, गम्भीरता र प्रकार सहित प्रासंगिक टिप्पणीहरू थप्दै।
- अटोफिक्सले सुरक्षित प्याच उत्पन्न गर्छ, जुन हुन सक्छ:
- खुलासा भएको रहस्य कमेन्ट गर्नुहोस्
- यसलाई भल्ट वा वातावरण चर सन्दर्भले बदल्नुहोस्।
- चरण-दर-चरण उपचार निर्देशनहरू प्रदान गर्नुहोस्
- यदि रेलिङ सक्रिय छ भने, Xygeni ले समस्या समाधान नभएसम्म PR लाई स्वचालित रूपमा ब्लक गर्छ।
साथै, जाइगेनी GitHub Actions, GitLab, Jenkins, र Bitbucket मार्फत प्रवर्तनलाई समर्थन गर्दछ। त्यसकारण, समीक्षाको क्रममा तपाईंले छुटाउनुभए पनि, गोप्य कुराहरू कहिल्यै उत्पादनमा आउँदैनन्।
यो केवल गोप्य कुरा पत्ता लगाउने काम मात्र होइन। यो गोप्य कुराहरूको सुरक्षा गर्ने काम हो जसले यसलाई बढाउँछ।

