






पूर्वाधारको रूपमा Code security संस्थाहरू स्वचालित क्लाउड व्यवस्थापनमा सर्दै जाँदा यो बढ्दो प्राथमिकता हो। लाभ उठाएर IaC उपकरणहरू, टोलीहरूले पूर्वाधार छिटो र कुशलतापूर्वक तैनाथ गर्न सक्छन्। यद्यपि, बलियो सुरक्षा उपायहरू बिना, गलत कन्फिगरेसनहरू सिर्जना गर्न सक्नुहुन्छ vulnerabilities जसले बादल वातावरणलाई जोखिममा पार्छ। यसलाई रोक्नको लागि, IaC security स्क्यानिङले समस्याहरू चाँडै पत्ता लगाउन मद्दत गर्छ, तैनाती अघि पूर्वाधार सुरक्षित छ भनी सुनिश्चित गर्दै।
धेरै संस्थाहरूले पूर्वाधारलाई संहिताको रूपमा अपनाउँदै जाँदा, सुरक्षा प्राथमिकतामा रहनुपर्छ। बजार पुग्ने अनुमान गरिएको छ 2.3 द्वारा $ 2027 बिलियन, बनाउने IaC security क्लाउड सुरक्षा रणनीतिहरूको एक आवश्यक भाग स्क्यानिङ। सक्रिय सुरक्षा उपायहरू बिना, टोलीहरूले अनुपालन उल्लङ्घन वा सुरक्षा उल्लङ्घनहरू निम्त्याउन सक्ने जोखिमहरू प्रस्तुत गर्न सक्छन्।
यस गाइडमा, हामी आवश्यक सुरक्षा अभ्यासहरूको अन्वेषण गर्नेछौं। हामी समेट्नेछौं IaC security, लोकप्रिय छलफल गर्नुहोस् IaC उपकरणहरू, उत्कृष्ट अभ्यासहरू साझा गर्नुहोस् IaC security स्क्यानिङ, र Xygeni ले क्लाउड पूर्वाधारलाई गलत कन्फिगरेसन र कमजोरीहरूबाट कसरी जोगाउन मद्दत गर्छ भनेर व्याख्या गर्नुहोस्।
कोडको रूपमा पूर्वाधार भनेको के हो (IaC)
कोडको रूपमा पूर्वाधार (IaC) भनेको म्यानुअल कामको सट्टा कोड प्रयोग गरेर पूर्वाधार व्यवस्थापन र सेटअप गर्ने तरिका हो। फलस्वरूप, IT टोलीहरूले पूर्वाधार तैनातीलाई स्वचालित गर्न सक्छन्, सबै कुरा उस्तै राख्छन्, मापन गर्न सजिलो बनाउँछन्, र प्रयास कम गर्छन्। कोडमा कन्फिगरेसनहरू लेखेर, टोलीहरूले अतिरिक्त म्यानुअल चरणहरू बिना नै आफ्नो पूर्वाधारलाई द्रुत रूपमा प्रतिलिपि गर्न, परिवर्तन गर्न र जाँच गर्न सक्छन्।
IaC कन्फिगरेसनहरू सामान्यतया संस्करण-नियन्त्रित फाइलहरूमा भण्डारण गरिन्छन्, जसले विकासकर्ताहरूलाई परिवर्तनहरू ट्र्याक गर्न र आवश्यक परेमा रोल ब्याक गर्न अनुमति दिन्छ। अनुसार CISA, IaC "मेसिन-पठनीय कन्फिगरेसन फाइलहरू प्रयोग गरेर संस्थाको IT पूर्वाधार व्यवस्थापन र प्रावधान गर्ने प्रक्रिया" हो। यो विधिले मानवीय त्रुटि कम गर्छ, तैनातीलाई गति दिन्छ, र स्वचालित रूपमा उत्तम अभ्यासहरू लागू गरेर क्लाउड सुरक्षालाई बलियो बनाउँछ।
को मुख्य सिद्धान्तहरू IaC
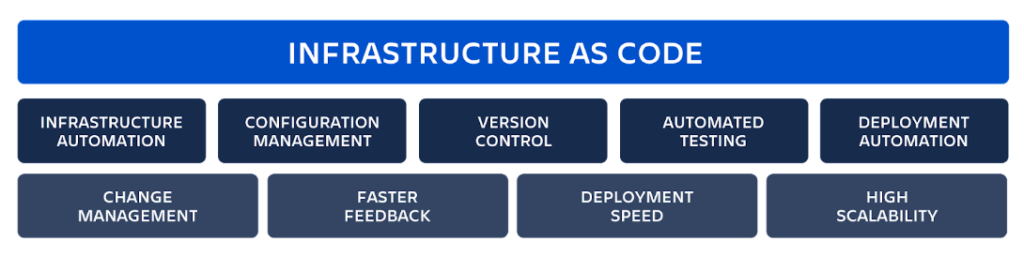
कोडको रूपमा पूर्वाधार (IaC) यसलाई बनाउने मुख्य सिद्धान्तहरू पालना गर्दछ कुशल, स्केलेबल, र भरपर्दोयी आधारभूत कुराहरू बुझेर, टोलीहरूले पूर्ण रूपमा लाभ उठाउन सक्छन् IaC उपकरण सुधार्नु स्वचालन, स्थिरता, र सुरक्षा.
१. घोषणात्मक कन्फिगरेसन: इच्छित अवस्था परिभाषित गर्दै
पूर्वाधारको साथ Code security, टोलीहरूले चरण-दर-चरण निर्देशनहरू निर्दिष्ट गर्नुको सट्टा पूर्वाधार कस्तो देखिनु पर्छ भनेर परिभाषित गर्छन्। यसले प्रावधानलाई पूर्वानुमानयोग्य र दोहोर्याउन मिल्ने बनाउँछ, जसले गर्दा वातावरणहरूमा तैनातीहरू एकरूप रहन्छन् भन्ने कुरा सुनिश्चित हुन्छ। यसबाहेक, टेराफर्म जस्ता उपकरणहरूले यो दृष्टिकोणलाई सरल बनाउँछन्, जसले टोलीहरूलाई कन्फिगरेसनहरू कुशलतापूर्वक व्यवस्थापन गर्न र मानव त्रुटिहरू कम गर्न अनुमति दिन्छ।
२. अशक्तता: वातावरणभरि एकरूपता सुनिश्चित गर्ने
कुनै कन्फिगरेसन जति पटक लागू गरे पनि, IaC security स्क्यानिङले पूर्वाधारको उही अवस्था कायम राखिएको सुनिश्चित गर्दछ। यसले अप्रत्याशित परिवर्तनहरू र कन्फिगरेसन बहावलाई हटाउँछ, तैनातीहरूलाई स्थिर र अनुमानित राख्छ।
३. संस्करण नियन्त्रण: प्रभावकारी रूपमा परिवर्तनहरू ट्र्याक गर्ने
IaC उपकरणहरूले Git जस्ता संस्करण नियन्त्रण प्रणालीहरूमा कन्फिगरेसनहरू भण्डारण गर्दछ, जसले टोलीहरूलाई सजिलैसँग परिवर्तनहरू ट्र्याक गर्न, समीक्षा गर्न र रोल ब्याक गर्न अनुमति दिन्छ। फलस्वरूप, पूर्वाधार परिवर्तनहरू लेखा परीक्षण योग्य र पारदर्शी हुन्छन्, सहकार्य र सुरक्षामा सुधार हुन्छ।
४. स्वचालन: कार्यप्रवाहहरूलाई सुव्यवस्थित गर्ने
स्वचालन यसको मूलमा छ IaC security स्क्यानिङ। यसले पूर्वाधार प्रावधानलाई एकीकृत गर्न अनुमति दिन्छ CI/CD pipelines, छिटो, दोहोरिने परिनियोजनहरू बनाउँदै। म्यानुअल काम घटाएर, स्वचालनले त्रुटिहरूलाई कम गर्छ, दक्षता सुधार गर्छ, र सुरक्षा नीतिहरू स्वचालित रूपमा लागू गर्छ।
५. स्केलेबिलिटी र लोच: परिवर्तनशील मागहरूमा अनुकूलन
संग IaC उपकरणहरू, टोलीहरूले सजिलै पूर्वाधार मापन गर्न सक्छन्। उदाहरणका लागि, टेराफर्म र क्लाउडफर्मेसनले मागको आधारमा स्रोतहरूलाई स्वचालित रूपमा समायोजन गर्न अनुमति दिन्छ। यो लचिलोपनले लागत कम राख्दै र सुरक्षा कायम राख्दै आवश्यकता अनुसार पूर्वाधार बढ्छ भन्ने कुरा सुनिश्चित गर्दछ।
IaC उपकरण
त्यहाँ धेरै छन् IaC उपकरणहरू उपलब्ध छन्, प्रत्येकले टोलीहरूलाई उनीहरूको पूर्वाधारलाई स्वचालित, व्यवस्थापन र सुरक्षित गर्न मद्दत गर्न अद्वितीय सुविधाहरू प्रदान गर्दछ। सही उपकरण छनौट गर्नु तपाईंको क्लाउड प्रदायक, स्वचालन आवश्यकताहरू, र सुरक्षा आवश्यकताहरूमा निर्भर गर्दछ। कोड उपकरणहरूको रूपमा यहाँ सबैभन्दा धेरै प्रयोग हुने पूर्वाधारहरू छन्:
- ट्राफर्म - व्यापक रूपमा अपनाइएको खुला स्रोत IaC AWS, Azure, र Google Cloud सहित धेरै क्लाउड प्रदायकहरूलाई समर्थन गर्ने उपकरण। यसले प्रावधान र स्केलिंगलाई सरल बनाउन घोषणात्मक कन्फिगरेसन प्रयोग गर्दछ।
- अज्ञात - मुख्यतया कन्फिगरेसन व्यवस्थापन उपकरण, तर पूर्वाधारको लागि पनि उपयोगी Code security परिनियोजनहरूलाई स्वचालित गरेर र वातावरणहरूमा स्थिरता लागू गरेर।
- CloudFormation - AWS-मूल निवासी IaC AWS-आधारित वातावरण भित्र टोलीहरूलाई सुरक्षित रूपमा पूर्वाधार परिभाषित र प्रावधान गर्न मद्दत गर्ने सेवा।
- Azure रिसोर्स म्यानेजर (ARM) टेम्प्लेटहरू - माइक्रोसफ्टको IaC Azure-आधारित क्लाउड वातावरणमा पूर्वाधार व्यवस्थापन र स्वचालित गर्ने समाधान।
टोलीहरूले पूर्वाधारलाई कोडको रूपमा अपनाउँदा, सही छनौट गर्दै IaC स्वचालन, स्केलेबिलिटी, र को लागि उपकरणहरू आवश्यक छन् IaC security स्क्यानिङ। यसबाहेक, यी उपकरणहरूमा सुरक्षा अभ्यासहरू एकीकृत गर्नाले गलत कन्फिगरेसनहरू रोक्न मद्दत गर्दछ, क्लाउड वातावरणहरू तैनातीदेखि उत्पादनसम्म सुरक्षित रहन सुनिश्चित गर्दछ।
को लाभ IaC
कोडको रूपमा पूर्वाधार (IaC) ले संस्थाहरूले क्लाउड पूर्वाधार सेटअप र व्यवस्थापन गर्ने तरिका परिवर्तन गरिरहेको छ। फलस्वरूप, व्यवसायहरूले स्रोत सेटअपलाई स्वचालित गर्न, अझ कुशलतापूर्वक काम गर्न र लागत कम गर्न सक्छन्। साथै, प्रयोग गरेर IaC उपकरणहरू प्रयोग गरेर, टोलीहरूले म्यानुअल गल्तीहरूबाट बच्दै वातावरणमा पूर्वाधारलाई समान राख्न सक्छन्। IBM का अनुसार, यो दृष्टिकोणले टोलीहरूलाई "पूर्वाधारको सिर्जना, तैनाती, र निरन्तर व्यवस्थापनलाई स्वचालित" गर्न अनुमति दिन्छ, जसले अन्ततः सञ्चालनलाई सहज बनाउँछ र डेलिभरीलाई गति दिन्छ। यसबाहेक, थप्दै IaC DevOps कार्यप्रवाहले टोलीहरूलाई उनीहरूको पूर्वाधार सजिलै विस्तार गर्न मद्दत गर्दछ, प्रणालीहरूलाई सुरक्षित र प्रभावकारी दुवै राख्छ।
- द्रुत बजार गर्न समय - IaC म्यानुअल सेटअपको आवश्यकता हटाउँछ, जसले गर्दा पूर्वाधार तैनाथी छिटो र सुसंगत हुन्छ। फलस्वरूप, टोलीहरूले ढिलाइ कम गर्न र सफ्टवेयर रिलीजको गति बढाउन सक्छन्।
- राम्रो स्थिरता - कन्फिगरेसन ड्रिफ्ट रोकेर, IaC सबै वातावरणमा पूर्वाधारलाई समान राख्छ, प्रणालीहरूलाई अझ स्थिर र सुरक्षित बनाउँछ।
- उच्च उत्पादकता – पूर्वाधार कार्यहरू स्वचालित गर्नाले दोहोरिने काम कम हुन्छ, त्यसैले विकासकर्ताहरूले नयाँ विचारहरूमा ध्यान केन्द्रित गर्न सक्छन्। यसबाहेक, IaC सजिलैसँग मिल्छ CI/CD pipelines, विकास कार्यप्रवाह व्यवस्थापन गर्न सजिलो बनाउँदै।
- तल्लो लागत - पूर्वाधार व्यवस्थापन स्वचालित गर्नाले म्यानुअल कामको आवश्यकता कम हुन्छ, जसले व्यवसायहरूलाई कम खर्च गर्न र बुद्धिमानीपूर्वक स्रोतहरू प्रयोग गर्न मद्दत गर्दछ।
- बलियो सुरक्षा - संग IaC security स्क्यानिङ गर्दा, पूर्वाधार स्थिर रहन्छ, अर्थात् अपडेटहरूले कम्पोनेन्टहरू परिवर्तन गर्नुको सट्टा प्रतिस्थापन गर्छन्। यसले सुरक्षालाई बलियो राख्छ र गल्तीहरूलाई पूर्ववत गर्न सजिलो बनाउँछ।
पूर्वाधारको रूपमा प्रयोग गरेर Code security, संस्थाहरूले क्लाउड वातावरणलाई बलियो र नियन्त्रण गर्न सजिलो राख्दै स्केलेबिलिटी, दक्षता र सुरक्षा बढाउन सक्छन्। यसबाहेक, थप्दै IaC security स्क्यानिङले सुरुदेखि नै पूर्वाधार सेटिङहरू सुरक्षित रहन सुनिश्चित गर्दछ।
पूर्वाधार भनेको के हो? Code Security?
पूर्वाधारको रूपमा Code security (IaC security) भनेको पूर्वाधार कोडलाई जोखिमबाट सुरक्षित राख्ने बारेमा हो। किनकि IaC टोलीहरूलाई कोडको साथ क्लाउड वातावरण सेटअप गर्न मद्दत गर्दछ, कुनै पनि गल्ती, चुहावट भएको गोप्य कुरा, वा पुरानो सफ्टवेयरले सुरक्षा समस्याहरू सिर्जना गर्न सक्छ। त्यसैले सुरक्षित गर्ने IaC सुरुदेखि नै धेरै महत्त्वपूर्ण छ।
सुधार गर्ने उत्तम तरिकाहरू मध्ये एक IaC security मार्फत छ IaC security स्क्यानिङ। यो प्रक्रियाले समस्या निम्त्याउनु अघि त्रुटिहरू, कमजोरीहरू, र सुरक्षा नियम उल्लङ्घनहरू पत्ता लगाउँछ। स्वचालित रूपमा सुरक्षा जाँचहरू चलाएर, टोलीहरूले समस्याहरू चाँडै पत्ता लगाउन सक्छन्, जोखिमहरू कम गर्न सक्छन्, र उनीहरूको पूर्वाधारले उत्तम अभ्यासहरू पालना गरेको सुनिश्चित गर्न सक्छन्।
सुरक्षा किन महत्त्वपूर्ण छ IaC
कोडको रूपमा पूर्वाधारले क्लाउड वातावरण व्यवस्थापन गर्न सजिलो बनाउँछ, तर यसले समाधान गर्न आवश्यक जोखिमहरू पनि सिर्जना गर्दछ। यदि टोलीहरूले सही सावधानी अपनाउँदैनन् भने, IaC आक्रमणकारीहरूले फाइदा उठाउन सक्ने सुरक्षा खाडलहरू प्रस्तुत गर्न सक्छन्। उदाहरणका लागि, कन्फिगरेसनमा गल्तीहरू, खुलासा गरिएका गोप्य कुराहरू, र पुरानो सफ्टवेयरले क्लाउड प्रणालीहरूलाई कमजोर बनाउन सक्छ। त्यसैले सुरक्षा जाँचहरू समावेश गर्नु महत्त्वपूर्ण छ। IaC कार्यप्रवाह।
सामान्य सुरक्षा जोखिमहरू IaC
- खुलासा गरिएका रहस्यहरू - पासवर्ड वा API कुञ्जीहरू भित्र राख्ने IaC फाइलहरूले डेटा चुहावट निम्त्याउन सक्छ। बरु, टोलीहरूले गोप्य कुराहरू सुरक्षित राख्न AWS Secrets Manager वा HashiCorp Vault जस्ता उपकरणहरू प्रयोग गर्नुपर्छ।
- कन्फिगरेसन गल्तीहरू – खुला पोर्ट वा कमजोर प्रमाणीकरण जस्ता कमजोर सुरक्षा सेटिङहरूले आक्रमणकारीहरूलाई प्रवेश गर्न सजिलो बनाउन सक्छ। यी गल्तीहरूलाई चाँडै सच्याउनाले सुरक्षा खाडलहरू रोकिन्छन्।
- अनप्याच्ड सफ्टवेयर - पुरानो सफ्टवेयर संस्करणहरू IaC टेम्प्लेटहरूमा सुरक्षा कमजोरीहरू हुन सक्छन्। नियमित अपडेट र सुरक्षा स्क्यानले प्रणालीहरूलाई सुरक्षित राख्न मद्दत गर्दछ।
- पहुँच नियन्त्रण समस्याहरू - उचित भूमिका-आधारित पहुँच नियमहरू बिना, गलत व्यक्तिहरूले पूर्वाधार सेटिङहरू परिवर्तन गर्न सक्छन्। परिवर्तनहरू कसले गर्न सक्छ भन्ने सीमा सेट गर्नाले सुरक्षा जोखिमहरू कम हुन्छन्।
राख्ने उत्तम अभ्यासहरू IaC सुरक्षित
कोडको रूपमा पूर्वाधार सुरक्षित गर्दै (IaC) सुरक्षा जोखिम, गलत कन्फिगरेसन, र रोक्नको लागि महत्त्वपूर्ण छ अनुपालन उल्लङ्घनहरू। देखि IaC पूर्वाधार व्यवस्थापनलाई स्वचालित बनाउँछ, कोडमा भएको कुनै पनि त्रुटिले वातावरणमा द्रुत रूपमा फैलिन सक्छ, जसले गर्दा जोखिम जोखिम बढ्छ। यस कारणले गर्दा, टोलीहरूले जोखिम कम गर्न, नियन्त्रण कायम राख्न र क्लाउड वातावरणलाई सुरक्षित राख्न सुरक्षाका उत्कृष्ट अभ्यासहरू पालना गर्नुपर्छ। अन्यथा, सुरक्षा खाडलहरू पत्ता नलाग्न सक्छन्, जसले गर्दा उल्लंघन वा सञ्चालन विफलताहरू हुन सक्छन्।
यहाँ कसरी बलियो बनाउने भन्ने छ IaC security रणनीति:
१. ट्र्याक र सुरक्षित गर्न संस्करण नियन्त्रण प्रयोग गर्नुहोस् IaC फाइलहरू
राख्ने IaC फाइलहरू Git भण्डारहरू दृश्यता, सुरक्षा र सहकार्यको लागि आवश्यक छ। संस्करण नियन्त्रणमा पूर्वाधार कन्फिगरेसनहरू भण्डारण गरेर, टोलीहरूले गर्न सक्छन्:
- समयसँगै पूर्वाधार परिवर्तनहरू ट्र्याक गर्नुहोस्, अनधिकृत परिमार्जनहरूको जोखिम कम गर्नुहोस्।
- यदि गलत कन्फिगरेसनले समस्या निम्त्यायो भने तुरुन्तै अघिल्लो संस्करणमा फर्कनुहोस्।
- असुरक्षित कोड तैनाथ हुनबाट रोक्न, भण्डार स्तरमा सुरक्षा नीतिहरू लागू गर्नुहोस्।
यसबाहेक, परिवर्तनहरू मर्ज गर्नु अघि कोड समीक्षा लागू गरेर, टोलीहरूले प्रत्येक पूर्वाधार अपडेट लाइभ हुनु अघि सुरक्षा जोखिमहरूको लागि जाँच गरिएको छ भनी सुनिश्चित गर्न सक्छन्। यो चरणले गलत कन्फिगरेसनहरू हटाउन मद्दत गर्दछ जसले अन्यथा कमजोरीहरू निम्त्याउन सक्छ।
२. समस्याहरू चाँडै पत्ता लगाउन सुरक्षा परीक्षण स्वचालित गर्नुहोस्
पूर्वाधार कोडको म्यानुअल रूपमा समीक्षा गर्नु ढिलो, त्रुटिपूर्ण र अकुशल छ। यसको सट्टा, टोलीहरूले तैनाती अघि कमजोरीहरू पत्ता लगाउन स्वचालित सुरक्षा परीक्षणमा भर पर्नु पर्छ। सुरक्षा स्क्यानिङलाई एकीकृत गरेर CI/CD pipelines, टोलीहरूले गर्न सक्छन्:
- वास्तविक समयमा गलत कन्फिगरेसन, सुरक्षा अन्तर, र अनुपालन उल्लङ्घनहरू पत्ता लगाउनुहोस्।
- पूर्वाधार सुरक्षित रूपमा तैनाथ गरिएको र सुरक्षा नीतिहरू पालना गरिएको सुनिश्चित गर्नुहोस्।
- सुरक्षा जोखिम वा सञ्चालन विफलताहरू निम्त्याउन सक्ने मानवीय त्रुटिहरू कम गर्नुहोस्।
थप रूपमा, सुरक्षा स्क्यानहरू स्वचालित गरेर, टोलीहरूले सुरक्षा टोलीहरूमा पर्ने बोझलाई उल्लेखनीय रूपमा कम गर्न सक्छन्। विकासकर्ताहरूले कार्यप्रवाहमा बाधा नपुर्याई समस्याहरूलाई चाँडै समाधान गर्न सक्छन्, जसले गर्दा छिटो र सुरक्षित तैनातीहरू सम्भव हुन्छ।
३. अनधिकृत परिवर्तनहरूलाई प्रतिबन्धित गर्न पहुँच नियमहरू सेट गर्नुहोस्
उचित पहुँच नियन्त्रण बिना, पूर्वाधार परिवर्तनहरू गम्भीर सुरक्षा जोखिम बन्न सक्छन्। अप्रतिबन्धित पहुँचले आकस्मिक परिमार्जन, भित्री खतरा र सुरक्षा उल्लङ्घनको सम्भावना बढाउँछ। कुनै अधिकृत अद्यावधिकहरू रोक्नको लागि, टोलीहरूले निम्न गर्नुपर्छ:
- कसले परिमार्जन वा तैनाथ गर्न सक्छ भनेर सीमित गर्न भूमिका-आधारित पहुँच नियन्त्रण (RBAC) लागू गर्नुहोस्। IaC.
- प्रयोगकर्ताहरूलाई आवश्यक पर्ने कुराहरूमा मात्र पहुँच सुनिश्चित गर्न न्यूनतम विशेषाधिकारको सिद्धान्त (PoLP) लागू गर्नुहोस्।
- पूर्वाधार सेटअप परिमार्जन गर्दा सुरक्षाको अतिरिक्त तह थप्न बहु-कारक प्रमाणीकरण (MFA) आवश्यक पर्दछ।
यसबाहेक, महत्वपूर्ण पहुँच प्रतिबन्धित गरेर IaC फाइलहरू, टोलीहरूले सुरक्षा गलत कन्फिगरेसनहरूलाई रोक्न सक्छन् जसले क्लाउड वातावरणलाई आक्रमणमा पार्न सक्छ। नियमित अडिटहरूले रद्द गर्नुपर्ने अत्यधिक अनुमतिहरू पहिचान गर्न पनि मद्दत गर्दछ।
4। मोनिटर IaC अप्रत्याशित परिवर्तन र सुरक्षा खतराहरूको लागि
पूर्वाधार परिवर्तनहरू बारम्बार हुन्छन्, तर सबै परिवर्तनहरू जानाजानी वा सुरक्षित हुँदैनन्। यस कारणले गर्दा, सुरक्षा जोखिमहरू बढ्नु अघि पत्ता लगाउन निरन्तर अनुगमन आवश्यक छ। वास्तविक-समय अनुगमन प्रयोग गरेर, टोलीहरूले निम्न गर्न सक्छन्:
- पूर्वाधार कन्फिगरेसनमा भएका शंकास्पद परिमार्जनहरूले सुरक्षा घटनाहरू निम्त्याउनु अघि नै पहिचान गर्नुहोस्।
- सुरक्षा नियमहरू उल्लङ्घन हुँदा अलर्टहरू प्राप्त गर्नुहोस्, जसले गर्दा गलत कन्फिगरेसनहरू समाधान गर्न द्रुत कारबाही गर्न सकिन्छ।
- सुरक्षा नीतिहरूसँग पूर्वाधार सेटिङहरू मिलाएर अनुपालन सुनिश्चित गर्नुहोस्।
यसबाहेक, गलत कन्फिगरेसनको प्रारम्भिक पहिचानले सुरक्षा उल्लङ्घन र अनुपालन विफलताहरू रोक्न मद्दत गर्दछ। सक्रिय रूपमा निगरानी गर्ने टोलीहरूले तिनीहरूको IaC वातावरणले सम्भावित खतराहरूमा राम्रो दृश्यता प्राप्त गर्दछ, जसले गर्दा ध्यान नदिइएको सुरक्षा समस्या बढ्ने सम्भावना कम हुन्छ।
सुझाव: अनधिकृत परिवर्तनहरूको लागि स्वचालित अलर्टहरू सेट अप गर्नुहोस् IaC सुरक्षा समस्याहरू प्रमुख जोखिम बन्नु अघि नै पत्ता लगाउन भण्डारहरू र उत्पादन वातावरणहरू।
४. नियमित रूपमा अपडेट र प्याच गर्नुहोस् IaC कन्फिगरेसन
अनुप्रयोगहरू जस्तै, पूर्वाधार कोड सुरक्षित रहन नियमित रूपमा अद्यावधिक गर्नुपर्छ। समयसँगै, पुरानो कन्फिगरेसनहरूले सुरक्षा कमजोरीहरू प्रस्तुत गर्न सक्छन्, जसले अनुपालन विफलता वा कार्यसम्पादन समस्याहरू निम्त्याउन सक्छ। जोखिमहरूबाट अगाडि रहन, टोलीहरूले निम्न गर्नुपर्छ:
- हटाइएका निर्भरताहरूको लागि स्क्यान गर्नुहोस् र पुरानो कम्पोनेन्टहरू हटाउन प्याचहरू लागू गर्नुहोस्।
- प्रणालीहरूलाई आक्रमणको जोखिममा पार्न सक्ने कुनै पनि आवश्यक वा असुरक्षित कन्फिगरेसनहरू नहटाउनुहोस्।
- विकसित हुँदै गइरहेका उत्कृष्ट अभ्यासहरू र नियामक आवश्यकताहरूसँग मिल्दोजुल्दो सुरक्षा नीतिहरूलाई अद्यावधिक राख्नुहोस्।
यसबाहेक, अद्यावधिक राखेर IaC टेम्प्लेटहरू प्रयोग गरेर, टोलीहरूले पूर्वाधारको विश्वसनीयता सुधार गर्न, सुरक्षा कमजोरीहरूलाई कम गर्न र वातावरणभरि एकरूप सुरक्षा नीतिहरू लागू गर्न सक्छन्।
Xygeni कसरी सुधार हुन्छ IaC Security
टोलीहरूले पूर्वाधारलाई कोडको रूपमा अपनाउने क्रममा (IaC), सुरक्षा हरेक चरणमा प्राथमिकता हुनुपर्छ। उचित सुरक्षा उपायहरू बिना, गलत कन्फिगरेसन, चुहावट भएका गोप्य कुराहरू, र पुरानो निर्भरताहरूले उल्लंघन र अनुपालन उल्लङ्घनहरू निम्त्याउन सक्छ। यी जोखिमहरूलाई रोक्नको लागि, Xygeni ले स्वचालित सुरक्षा उपकरणहरू प्रदान गर्दछ जुन विकास कार्यप्रवाहमा सिधै एकीकृत हुन्छ, सुरक्षा सुरुदेखि नै एम्बेड गरिएको सुनिश्चित गर्दै।
थप गरेर IaC security स्क्यानिङ, वास्तविक-समय निगरानी, र CI/CD एकीकरणको साथ, Xygeni ले टोलीहरूलाई उत्पादन वातावरणलाई असर गर्नु अघि सुरक्षा समस्याहरू पत्ता लगाउन र समाधान गर्न मद्दत गर्दछ।
२. स्वचालित IaC Security स्क्यान गर्दै
पूर्वाधारको गलत कन्फिगरेसन क्लाउड वातावरणमा सबैभन्दा ठूलो सुरक्षा जोखिमहरू मध्ये एक हो। साना गल्तीहरू - जस्तै गलत कन्फिगर गरिएको भण्डारण अनुमतिहरू, खुला पोर्टहरू, वा कमजोर प्रमाणीकरण सेटिङहरू - ले पनि पूर्वाधारलाई आक्रमणमा पार्न सक्छ। यसलाई रोक्नको लागि, Xygeni स्वचालित रूपमा स्क्यान गर्दछ। IaC तैनाती अघि कन्फिगरेसनहरू।
Xygeni ले Terraform, CloudFormation, Kubernetes, र Docker लाई समर्थन गर्दछ र निम्न कुराहरूको जाँच गर्दछ:
- क्लाउड सुरक्षालाई कमजोर पार्न सक्ने कन्फिगरेसन गल्तीहरू।
- सुरक्षा नीति उल्लङ्घनहरू जसले अनुपालन विफलता निम्त्याउन सक्छ।
- पुराना सफ्टवेयर कम्पोनेन्टहरू जसले कमजोरीहरू प्रस्तुत गर्दछ।
कोड तैनाथ गर्नु अघि सुरक्षा स्क्यानहरू चलाएर, Xygeni ले जोखिमपूर्ण परिवर्तनहरूलाई खतरा बन्नु अघि नै रोक्छ। यो सक्रिय दृष्टिकोणले सुरक्षा घटनाहरूलाई कम गर्छ र पूर्वाधारलाई सुरक्षित राख्छ।
सुझाव: एकीकृत गर्नुहोस् IaC security स्क्यान गर्दै CI/CD pipelineतैनाथी गर्नु अघि सबै पूर्वाधार कोडले सुरक्षा जाँचहरू पास गरेको सुनिश्चित गर्न।
२. रहस्यहरू पत्ता लगाउने र सुरक्षित गर्ने
रहस्यहरू उजागर गर्दै IaC फाइलहरू सबैभन्दा खतरनाक सुरक्षा गल्तीहरू मध्ये एक हो। हार्डकोड गरिएका API कुञ्जीहरू, क्लाउड प्रमाणहरू, र डाटाबेस पासवर्डहरू लीक भएमा शोषण गर्न सकिन्छ। यसलाई रोक्नको लागि, Xygeni ले भण्डारहरू स्क्यान गर्दछ र CI/CD pipelineतैनाती अघि संवेदनशील डेटाको लागि।
Xygeni ले टोलीहरूलाई मद्दत गर्छ:
- API कुञ्जीहरू, पहुँच टोकनहरू, र इन्क्रिप्शन कुञ्जीहरू पहिचान गर्नुहोस् IaC फाइलहरू।
- सुरक्षा जोखिम बन्नु अघि नै खुलासा गरिएका गोप्य कुराहरूलाई रोक लगाउनुहोस्।
- टोलीहरूलाई तुरुन्तै सतर्क गराउनुहोस् ताकि तिनीहरूले सम्झौता गरिएका प्रमाणहरू हटाउन र घुमाउन सकून्।
थप रूपमा, Xygeni ले AWS Secrets Manager र HashiCorp Vault जस्ता गोप्य व्यवस्थापन समाधानहरूसँग एकीकृत गर्दछ, जसले संवेदनशील डेटा सुरक्षित रूपमा भण्डारण गरिएको सुनिश्चित गर्दछ।
सुझाव: गोप्य कुराहरू कहिल्यै सिधै भण्डार नगर्नुहोस् IaC फाइलहरू। बरु, सुरक्षित गोप्य व्यवस्थापन उपकरणहरू प्रयोग गर्नुहोस् र आकस्मिक चुहावट पत्ता लगाउन स्वचालित स्क्यानिङ लागू गर्नुहोस्।
४. वास्तविक समय IaC अनुगमन र खतरा पत्ता लगाउने
तैनाथी पछि पनि, अप्रत्याशित परिवर्तनहरू, गलत कन्फिगरेसनहरू, वा अनधिकृत पहुँच प्रयासहरूको कारणले सुरक्षा जोखिमहरू देखा पर्न सक्छन्। त्यसैले निरन्तर निगरानी आवश्यक छ। Xygeni ले निगरानी राख्छ IaC वास्तविक समयमा वातावरणको जाँच, विसंगतिहरू र सुरक्षा खतराहरू बढ्नु अघि नै पत्ता लगाउने।
Xygeni को खतरा पत्ता लगाउने क्षमताहरूको साथ, टोलीहरूले गर्न सक्छन्:
- पूर्वाधार कन्फिगरेसनमा असामान्य परिवर्तनहरू हेर्नुहोस्।
- सुरक्षा नीतिहरू उल्लङ्घन हुँदा अलर्टहरू प्राप्त गर्नुहोस्।
- पूर्वाधार सेटिङहरू अनुरूप र सुरक्षित रहेको सुनिश्चित गर्नुहोस्।
पूर्वाधारको सक्रिय रूपमा निगरानी गरेर, Xygeni ले टोलीहरूलाई सुरक्षा घटनाहरू निम्त्याउनु अघि शंकास्पद गतिविधि पत्ता लगाउन मद्दत गर्दछ।
सुझाव: पूर्वाधार कन्फिगरेसनमा उच्च-जोखिम परिवर्तनहरू पत्ता लाग्दा सुरक्षा टोलीहरूलाई सूचित गर्न स्वचालित अलर्टहरू सेट अप गर्नुहोस्।
4. CI/CD सुरक्षित तैनाथीको लागि एकीकरण
सुरक्षाले विकासलाई ढिलो गर्नु हुँदैन। बरु, यसलाई सिधै भित्र निर्माण गर्नुपर्छ CI/CD pipelines, तैनाती अघि सुरक्षा जाँचहरू स्वचालित रूपमा हुने कुरा सुनिश्चित गर्दै। Xygeni ले GitHub, GitLab, Jenkins, र CircleCI सँग एकीकृत गर्दछ, जसले सुरक्षालाई विकास प्रक्रियाको एक निर्बाध भाग बनाउँछ।
Xygeni's सँग CI/CD एकीकरण, टोलीहरूले गर्न सक्छन्:
- हरेक चरणमा सुरक्षा नीतिहरू लागू गरेर जोखिमपूर्ण तैनातीहरू रोक्नुहोस्।
- जोखिम स्तरको आधारमा कमजोरीहरूलाई प्राथमिकता दिनुहोस् ताकि टोलीहरूले पहिले सबैभन्दा महत्त्वपूर्ण समस्याहरू समाधान गरून्।
- सबै पूर्वाधार वातावरणमा सुरक्षा अनुपालन ट्र्याक गर्नुहोस्।
DevOps कार्यप्रवाहहरूमा सुरक्षा सम्मिलित गरेर, Xygeni ले विकासलाई ढिलो नगरी पूर्वाधार सुरक्षित रहने कुरा सुनिश्चित गर्दछ।
सुझाव: भित्र सुरक्षा जाँचहरू स्वचालित गर्नुहोस् CI/CD pipelineताकि टोलीहरूले उत्पादनमा पुग्नु अघि नै सुरक्षा समस्याहरू चाँडै पत्ता लगाउन सकून्।
किन Xygeni छनौट गर्नुहोस् IaC Security?
दायाँ चयन गर्दै IaC सुरक्षा समाधान छिटो, कुशल कार्यप्रवाह कायम राख्दै क्लाउड वातावरण सुरक्षित राख्न आवश्यक छ। Xygeni फरक देखिन्छ किनभने यसले स्वचालन-प्रथम, जोखिम-आधारित दृष्टिकोण प्रदान गर्दछ IaC security.
कोडको रूपमा पूर्वाधार सुरक्षित गर्न Xygeni किन उत्तम विकल्प हो भन्ने कुरा यहाँ छ:
- स्वचालित IaC Security स्क्यान गर्दै: तैनाती अघि गलत कन्फिगरेसन, अनुपालन उल्लङ्घन, र सुरक्षा जोखिमहरू पत्ता लगाउँछ।
- गोप्य सुरक्षा: हार्डकोड गरिएका गोप्य कुराहरूलाई भण्डार वा उत्पादन वातावरणमा चुहावट हुनबाट रोक्छ।
- लगातार IaC अनुगमन: पूर्वाधार परिवर्तनहरूमा वास्तविक-समय दृश्यता प्रदान गर्दछ र सम्भावित सुरक्षा खतराहरू बारे टोलीहरूलाई सचेत गराउँछ।
- सिमलेस CI/CD एकीकरण: विकासमा सुरक्षा निर्मित छ भनी सुनिश्चित गर्दछ pipelineरिलिजहरूलाई ढिलो नगरी।
- जोखिममा आधारित प्राथमिकता निर्धारण: टोलीहरूले पहिले उच्च जोखिमका समस्याहरू समाधान गर्न सकून् भनेर सबैभन्दा महत्त्वपूर्ण जोखिमहरूमा ध्यान केन्द्रित गर्दछ।
Xygeni सँग, टोलीहरूले स्वचालित गर्न सक्छन् IaC security, गलत कन्फिगरेसनहरू हटाउनुहोस्, र क्लाउड वातावरणलाई खतराहरूबाट जोगाउनुहोस् - सबै विकास कार्यप्रवाहमा बाधा पुर्याउँदैन।
कोडको रूपमा आफ्नो पूर्वाधार सुरक्षित गर्न तयार हुनुहुन्छ? Xygeni लाई सम्पर्क गर्नुहोस् आज एकीकरण गर्न IaC security तपाईंको DevOps मा स्क्यान गर्दै pipelines!

कोडको रूपमा पूर्वाधारको बारेमा बारम्बार सोधिने प्रश्नहरू (FAQ) (IaC)
कोडको रूपमा पूर्वाधारको उदाहरण के हो?
कोडको रूपमा पूर्वाधारको सबैभन्दा सामान्य उदाहरणहरू मध्ये एक (IaC) ले क्लाउड स्रोतहरू सिर्जना र व्यवस्थापन गर्न टेराफर्म प्रयोग गरिरहेको छ। उदाहरणका लागि, एउटा टोलीले AWS, Azure, वा Google Cloud मा भर्चुअल मेसिनहरू, डाटाबेसहरू, र नेटवर्किङ सेटिङहरू परिभाषित गर्ने टेराफर्म स्क्रिप्ट लेख्न सक्छ। एक पटक लागू गरिसकेपछि, स्क्रिप्टले स्वचालित रूपमा सम्पूर्ण वातावरणको प्रावधान गर्दछ, म्यानुअल सेटअप बिना सबै कुरा एकरूप र दोहोरिने सुनिश्चित गर्दै।
अन्य उदाहरणहरू IaC समावेश:
- क्लाउड स्रोतहरू परिभाषित र प्रावधान गर्न AWS क्लाउडफॉर्मेसन टेम्प्लेटहरू।
- उत्तरदायी playbooks सर्भरहरू कन्फिगर गर्न र पूर्वाधार व्यवस्थापन स्वचालित गर्न।
- कन्टेनराइज्ड अनुप्रयोगहरू तैनाथ र व्यवस्थापन गर्न Kubernetes YAML फाइलहरू।
पूर्वाधार कोड के को लागि प्रयोग गरिन्छ?
कोडको रूपमा पूर्वाधार (IaC) मुख्यतया IT पूर्वाधारलाई कुशलतापूर्वक स्वचालित, व्यवस्थापन र मापन गर्न प्रयोग गरिन्छ। स्रोतहरू म्यानुअल रूपमा कन्फिगर गर्नुको सट्टा, टोलीहरू भर पर्छन् IaC उपकरणहरू:
-भर्चुअल मेसिन, भण्डारण, र डाटाबेस जस्ता क्लाउड स्रोतहरूको व्यवस्था गर्नुहोस्।
-विभिन्न वातावरण (विकास, परीक्षण, र उत्पादन) मा एकरूपता सुनिश्चित गर्नुहोस्।
- सँग एकीकरण गरेर स्वचालित तैनातीहरू CI/CD pipelines.
- अनुपालन जाँचहरू लागू गरेर र गलत कन्फिगरेसनहरूको लागि स्क्यान गरेर सुरक्षा बढाउनुहोस्।
- अत्यधिक प्रावधान वा स्रोत अभावबाट बच्न, मागको आधारमा गतिशील रूपमा पूर्वाधारको मापन गर्नुहोस्।
कोड कार्यप्रवाहको रूपमा पूर्वाधारलाई के ले प्रतिनिधित्व गर्छ?
कोडको रूपमा पूर्वाधार (IaC) कार्यप्रवाहले एक संरचित प्रक्रिया पछ्याउँछ जसले टोलीहरूलाई भरपर्दो तरिकाले पूर्वाधार परिभाषित गर्न, तैनाथ गर्न र व्यवस्थापन गर्न मद्दत गर्दछ। सामान्यतया, प्रक्रियामा समावेश छ:
- पूर्वाधार कन्फिगरेसनहरू परिभाषित गर्न कोड लेख्ने।
- परिवर्तनहरू ट्र्याक गर्न संस्करण नियन्त्रण (जस्तै Git) मा कन्फिगरेसनहरू भण्डारण गर्ने।
- गलत कन्फिगरेसनहरू चाँडै पत्ता लगाउन सुरक्षा र अनुपालन जाँचहरू सञ्चालन गर्दै।
-टेराफर्म वा क्लाउडफॉर्मेसन जस्ता उपकरणहरू प्रयोग गरेर स्वचालित रूपमा पूर्वाधार तैनाथ गर्ने।
- सुरक्षा र स्थिरता कायम राख्न स्रोतहरूको निरन्तर अनुगमन र अद्यावधिक गर्ने।
कोडको रूपमा पूर्वाधारमा टेराफर्म भनेको के हो?
ट्राफर्म सबैभन्दा लोकप्रिय खुला स्रोत मध्ये एक हो IaC आज उपलब्ध उपकरणहरू। म्यानुअल क्लाउड प्रोभिजनिङको विपरीत, टेराफर्मले टोलीहरूलाई पूर्वाधारलाई कोडको रूपमा परिभाषित गर्न र AWS, Azure, र Google Cloud जस्ता धेरै क्लाउड प्रदायकहरूमा स्वचालित रूपमा तैनाथ गर्न अनुमति दिन्छ।
टेराफर्मको साथ, टोलीहरूले गर्न सक्छन्:
- पूर्वाधार तैनाती र अद्यावधिकहरू स्वचालित गर्नुहोस्।
- स्रोतहरूलाई कुशलतापूर्वक परिभाषित गर्न घोषणात्मक दृष्टिकोण प्रयोग गर्नुहोस्।
-विभिन्न वातावरणमा एकरूपता सुनिश्चित गर्नुहोस्।
कोडको रूपमा पूर्वाधारले कसरी काम गर्छ?
म्यानुअल रूपमा पूर्वाधार स्थापना गर्नुको सट्टा, IaC टोलीहरूलाई कोड प्रयोग गरेर यसलाई परिभाषित गर्न अनुमति दिन्छ। यसले तैनातीहरूलाई छिटो, थप भरपर्दो र दोहोर्याउन मिल्ने बनाउँछ।
प्रक्रिया सामान्यतया समावेश छ:
-YAML, JSON, वा HCL जस्ता मेसिन-पठनीय ढाँचामा कन्फिगरेसनहरू लेख्ने।
- प्रयोग गरेर कन्फिगरेसनहरू लागू गर्दै IaC टेराफर्म वा क्लाउडफर्मेसन जस्ता उपकरणहरू।
- सम्भावित गलत कन्फिगरेसन वा कमजोरीहरू पहिचान गर्न सुरक्षा स्क्यानहरू चलाउँदै।
-क्लाउड वातावरणमा स्वचालित रूपमा पूर्वाधार तैनाथ गर्ने।
कोडको रूपमा पूर्वाधार कसरी परीक्षण गर्नुहुन्छ?
परीक्षण IaC सुरक्षा, विश्वसनीयता र अनुपालन सुनिश्चित गर्न महत्त्वपूर्ण छ। उचित परीक्षण बिना, गलत कन्फिगरेसनले कमजोरी वा डाउनटाइम निम्त्याउन सक्छ।
परीक्षणका लागि केही उत्तम अभ्यासहरू समावेश छन्:
-स्थिर विश्लेषण - तैनाती गर्नु अघि वाक्य रचना त्रुटिहरू र सुरक्षा समस्याहरू पत्ता लगाउनुहोस्।
-कोडको रूपमा नीति जाँच - पूर्वाधारले अनुपालन र सुरक्षा दिशानिर्देशहरू पालना गर्दछ भनी सुनिश्चित गर्नुहोस्।
-युनिट परीक्षण - पूर्वाधार सेटअपको विशिष्ट भागहरू प्रमाणित गर्नुहोस्।
-एकीकरण परीक्षण - पूर्वाधार कम्पोनेन्टहरूले अनुप्रयोगहरूसँग सही रूपमा काम गर्छन् भनी पुष्टि गर्नुहोस्।
के डकर इन्फ्रास्ट्रक्चर कोडको रूपमा छ?
डकर पूर्ण छैन IaC उपकरण, तर यसले पूर्वाधार स्वचालनमा भूमिका खेल्छ। टेराफर्म र एन्सिबल जस्ता उपकरणहरूले पूर्वाधार परिभाषित र व्यवस्थापन गर्छन्, डकरले कन्टेनराइज्ड अनुप्रयोगहरूमा ध्यान केन्द्रित गर्दछ।
कन्टेनरहरूसँग काम गर्ने टोलीहरूका लागि, कुबर्नेट्स र हेल्मले कोड समाधानको रूपमा थप उन्नत पूर्वाधार प्रदान गर्छन्, जसले स्केलमा स्वचालित तैनातीहरूलाई मद्दत गर्दछ।
निष्कर्ष: सुरक्षितको साथ तपाईंको पूर्वाधारको भविष्य-प्रमाण IaC
कोडको रूपमा पूर्वाधार (IaC) ले क्लाउड वातावरण व्यवस्थापन गर्ने तरिका परिवर्तन गरिरहेको छ, तर सुरक्षा कायमै रहनुपर्छ। बलियो सुरक्षा बिना, गलत कन्फिगरेसन, खुलासा गरिएका गोप्य कुराहरू, र पुराना कम्पोनेन्टहरूले प्रणालीहरूलाई जोखिममा पार्न सक्छन्।
यी जोखिमहरूबाट अगाडि रहनको लागि, सुरक्षा प्रत्येक चरणको हिस्सा हुनुपर्छ IaC प्रक्रिया। संस्करण नियन्त्रण, स्वचालित सुरक्षा परीक्षण, र निरन्तर अनुगमन जस्ता उत्कृष्ट अभ्यासहरू पालना गर्नाले टोलीहरूलाई जोखिम कम गर्न र पूर्वाधार सुरक्षित राख्न मद्दत गर्दछ।
यद्यपि, म्यानुअल सुरक्षा जाँच मात्र पर्याप्त छैन। स्वचालितसँग IaC security स्क्यानिङ, वास्तविक-समय खतरा पत्ता लगाउने, र CI/CD एकीकरण, Xygeni ले सुरक्षालाई सहज बनाउँछ। विकास कार्यप्रवाहमा सिधै सुरक्षा इम्बेड गरेर, टोलीहरूले अतिरिक्त जटिलता बिना आत्मविश्वासका साथ तैनाथ गर्न सक्छन्।
सुरक्षा समायोजन सहित DevSecOps सुरुवातदेखि नै, संस्थाहरूले छिटो अघि बढ्न सक्छन्, अनुपालन गर्न सक्छन्, र जोखिम कम गर्न सक्छन् - सबै विकासलाई सहज र कुशल राख्दै।
