






सफ्टवेयर आपूर्ति श्रृंखला दृश्यावलोकनमा निपुणता: सुरक्षा बढाउनुहोस् र दक्षता बढाउनुहोस्
विषयसूची
यस विस्तृत गाइडमा सफ्टवेयर आपूर्ति श्रृंखला दृश्यावलोकन र म्यापिङका आवश्यक कुराहरूमा गहिरो ध्यान दिनुहोस्। यी महत्त्वपूर्ण रणनीतिहरूले सफ्टवेयर विकासमा सुरक्षा र परिचालन दक्षता कसरी बढाउँछन् भनेर पत्ता लगाउनुहोस्। बलियो, सुव्यवस्थित सफ्टवेयर जीवनचक्रको लागि आपूर्ति श्रृंखला म्यापिङ, DevSecOps, र खुला स्रोत सफ्टवेयर व्यवस्थापनमा नवीनतम उपकरणहरू र अभ्यासहरूको बारेमा जान्नुहोस्।
दृश्यावलोकन यात्रा सुरु गर्दै: के र किन
कल्पना गर्नुहोस् कि तपाईं अनगिन्ती बाटोहरू, लुकेका ढोकाहरू, र अप्रत्याशित पासोहरू भएको जटिल भूलभुलैयामा नेभिगेट गर्दै हुनुहुन्छ। यो परिदृश्य केवल पजल उत्साहीको सपना मात्र होइन; यो जटिल आपूर्ति शृङ्खलाहरू व्यवस्थापन गर्ने सफ्टवेयर विकास टोलीहरूको लागि दैनिक वास्तविकता हो। सफ्टवेयर विकासको संसारमा, भूलभुलैया तपाईंको सफ्टवेयर आपूर्ति शृङ्खला हो, र दांवहरू अविश्वसनीय रूपमा उच्च छन् - सुरक्षा उल्लङ्घनदेखि सञ्चालन अक्षमताहरूसम्म।
तर यदि तपाईंसँग यो भूलभुलैयाको नक्सा र नक्सा दृश्य छ भने के हुन्छ? तपाईंको सफ्टवेयर आपूर्ति श्रृंखलाको नक्साङ्कन र दृश्यीकरण गर्नु भनेको केवल रेखा र थोप्लाहरू कोर्नु मात्र होइन; यो लुकेका जडानहरू उजागर गर्ने, सम्भावित जोखिमहरू उजागर गर्ने र तपाईंको परियोजनाहरूको लागि सबैभन्दा प्रभावकारी मार्गहरू पत्ता लगाउने बारे हो।
निम्न अनुच्छेदहरूमा, हामी तपाईंको सफ्टवेयर आपूर्ति श्रृंखलाको नक्साङ्कन र दृश्यीकरणको महत्त्वपूर्ण भूमिकामा डुब्नेछौं। उद्योगका नेताहरू र वास्तविक-विश्व उदाहरणहरूबाट अन्तर्दृष्टिहरूको साथ, यी अभ्यासहरूले कसरी सुरक्षा बढाउँछन् र दक्षतालाई सुव्यवस्थित गर्छन्, तपाईंको सफ्टवेयर विकास यात्रा सुरक्षित र सफल छ भनी सुनिश्चित गर्दै जान्नुहोस्। आउनुहोस्, तपाईंले आफ्नो सफ्टवेयर आपूर्ति श्रृंखला कसरी हेर्नुहुन्छ र व्यवस्थापन गर्नुहुन्छ भनेर रूपान्तरण गर्ने यात्रा सुरु गरौं, जटिलतालाई स्पष्टतामा र चुनौतीहरूलाई अवसरहरूमा परिणत गर्नुहोस्।
भूलभुलैयालाई रहस्यबाट मुक्त गर्दै: दृश्यीकरणको महत्वपूर्ण भूमिका
राष्ट्रिय संस्थान Standards र प्रविधि (NIST) ले आधुनिक साइबर सुरक्षाको एउटा महत्वपूर्ण पक्षलाई जोड दिन्छ - एक जीवन्त, तपाईंको सफ्टवेयर आपूर्ति श्रृंखलाको विस्तृत नक्सा। यो केवल प्राविधिक सुन्दरता मात्र होइन; यो तपाईंको रक्षा रणनीतिको आधारशिला हो। सफ्टवेयर आपूर्ति श्रृंखला (SSC) को जटिलता र अस्पष्टताले विशेष गरी इन्भेन्टरी र खोज पक्षहरूमा महत्त्वपूर्ण सुरक्षा चुनौतीहरू खडा गर्दछ।
कुहिरोमा नेभिगेट गर्दै: दृश्यतामा चुनौतीहरूको पर्दाफास गर्दै
कुहिरोले भरिएको परिदृश्यमा नेभिगेट गर्ने कल्पना गर्नुहोस्। यो के हो सामना गर्ने Software Supply Chain Security (SSCS) बढ्दो जटिलताले गर्दा दृश्यता पृष्ठभूमिमा हराउँदा जस्तो महसुस हुन्छ SDLC पारिस्थितिक प्रणाली। एक अनुसार सर्वेक्षण क्लाउड नेटिभ कम्प्युटिङ फाउन्डेसनका अनुसार, धेरैजसो प्राविधिकहरूले अभूतपूर्व आईटी जटिलताको सामना गरिरहेको रिपोर्ट गर्छन्, जसले पर्याप्त मात्रामा डेटा आवाज सिर्जना गर्दछ।
यो जटिलताले सफ्टवेयर परियोजनामा संलग्न असंख्य कम्पोनेन्टहरू ट्र्याक गर्न चुनौतीपूर्ण बनाउँछ, जसले गर्दा कन्फिगरेसन र अनुमति समस्याहरू र सम्भावित सुरक्षा कमजोरीहरू पहिचान गर्न कठिनाइहरू हुन्छन्। संस्थाहरूलाई आफ्ना अनुप्रयोगहरू प्रभावकारी रूपमा सुरक्षित गर्न सम्पूर्ण सफ्टवेयर आपूर्ति श्रृंखलाको स्पष्ट दृष्टिकोण चाहिन्छ।
संस्थाहरूले आफ्नो सुरक्षा गर्ने प्रयास गर्दा निम्न जटिलता र अवरोधहरूको सामना गर्छन् CI/CD सुरक्षा:
- सही सूचीमा कठिनाई: सफ्टवेयर आपूर्ति शृङ्खलामा सबै कम्पोनेन्टहरूको सही सूचीकरण गर्नु भनेको घाँसको ढिस्कोमा सुई फेला पार्नु जस्तै हो। लिनक्स फाउन्डेसनले रिपोर्ट गरे अनुसार, औसत सफ्टवेयर अनुप्रयोगको आपूर्ति शृङ्खला यति जटिल छ कि धेरैजसो संस्थाहरूलाई उनीहरूको सफ्टवेयर इकोसिस्टम गठन गर्ने विभिन्न तत्वहरूको स्पष्ट बुझाइ आवश्यक पर्दछ। ज्ञानमा रहेको यो खाडलले आपूर्ति शृङ्खलालाई प्रभावकारी रूपमा सुरक्षित गर्नमा महत्वपूर्ण बाधा प्रस्तुत गर्दछ।.
- खतराहरूको खोजमा चुनौतीहरू: सफ्टवेयर आपूर्ति शृङ्खला भित्रका कमजोरीहरू पत्ता लगाउनु कठिन छ। दिनहुँ नयाँ खतराहरू देखा पर्दै गर्दा, सम्भावित सुरक्षा उल्लङ्घनहरूसँग तालमेल मिलाउन सतर्कता र उन्नत प्राविधिक क्षमताहरू आवश्यक पर्दछ। यी खतराहरूको निरन्तर विकसित प्रकृतिको अर्थ परम्परागत जोखिम पत्ता लगाउने विधिहरू प्रायः सुधार गर्न आवश्यक छ।.
- खुला स्रोत र तेस्रो-पक्ष अवयवहरू नेभिगेट गर्दै: आधुनिक सफ्टवेयर विकासमा खुला-स्रोत र तेस्रो-पक्ष कम्पोनेन्टहरूको व्यापक प्रयोगले जटिलताको अर्को तह प्रस्तुत गर्दछ। यी कम्पोनेन्टहरूले विकासलाई गति दिन्छन् र विशाल कार्यक्षमताहरू प्रदान गर्छन्, तिनीहरूले अज्ञात जोखिमहरू पनि प्रस्तुत गर्छन्। २०२० "Open Source Security "र जोखिम विश्लेषण" प्रतिवेदनले ७५% कोडबेसहरूमा खुला-स्रोत कमजोरीहरू रहेको कुरा हाइलाइट गर्दछ, जसले कडा सुरक्षा उपायहरूको आवश्यकतालाई जोड दिन्छ। काटाloging र नयाँ जोखिमहरूको लागि यी निर्भरताहरूको निरन्तर निगरानी गर्नु महत्त्वपूर्ण र भारी छ.
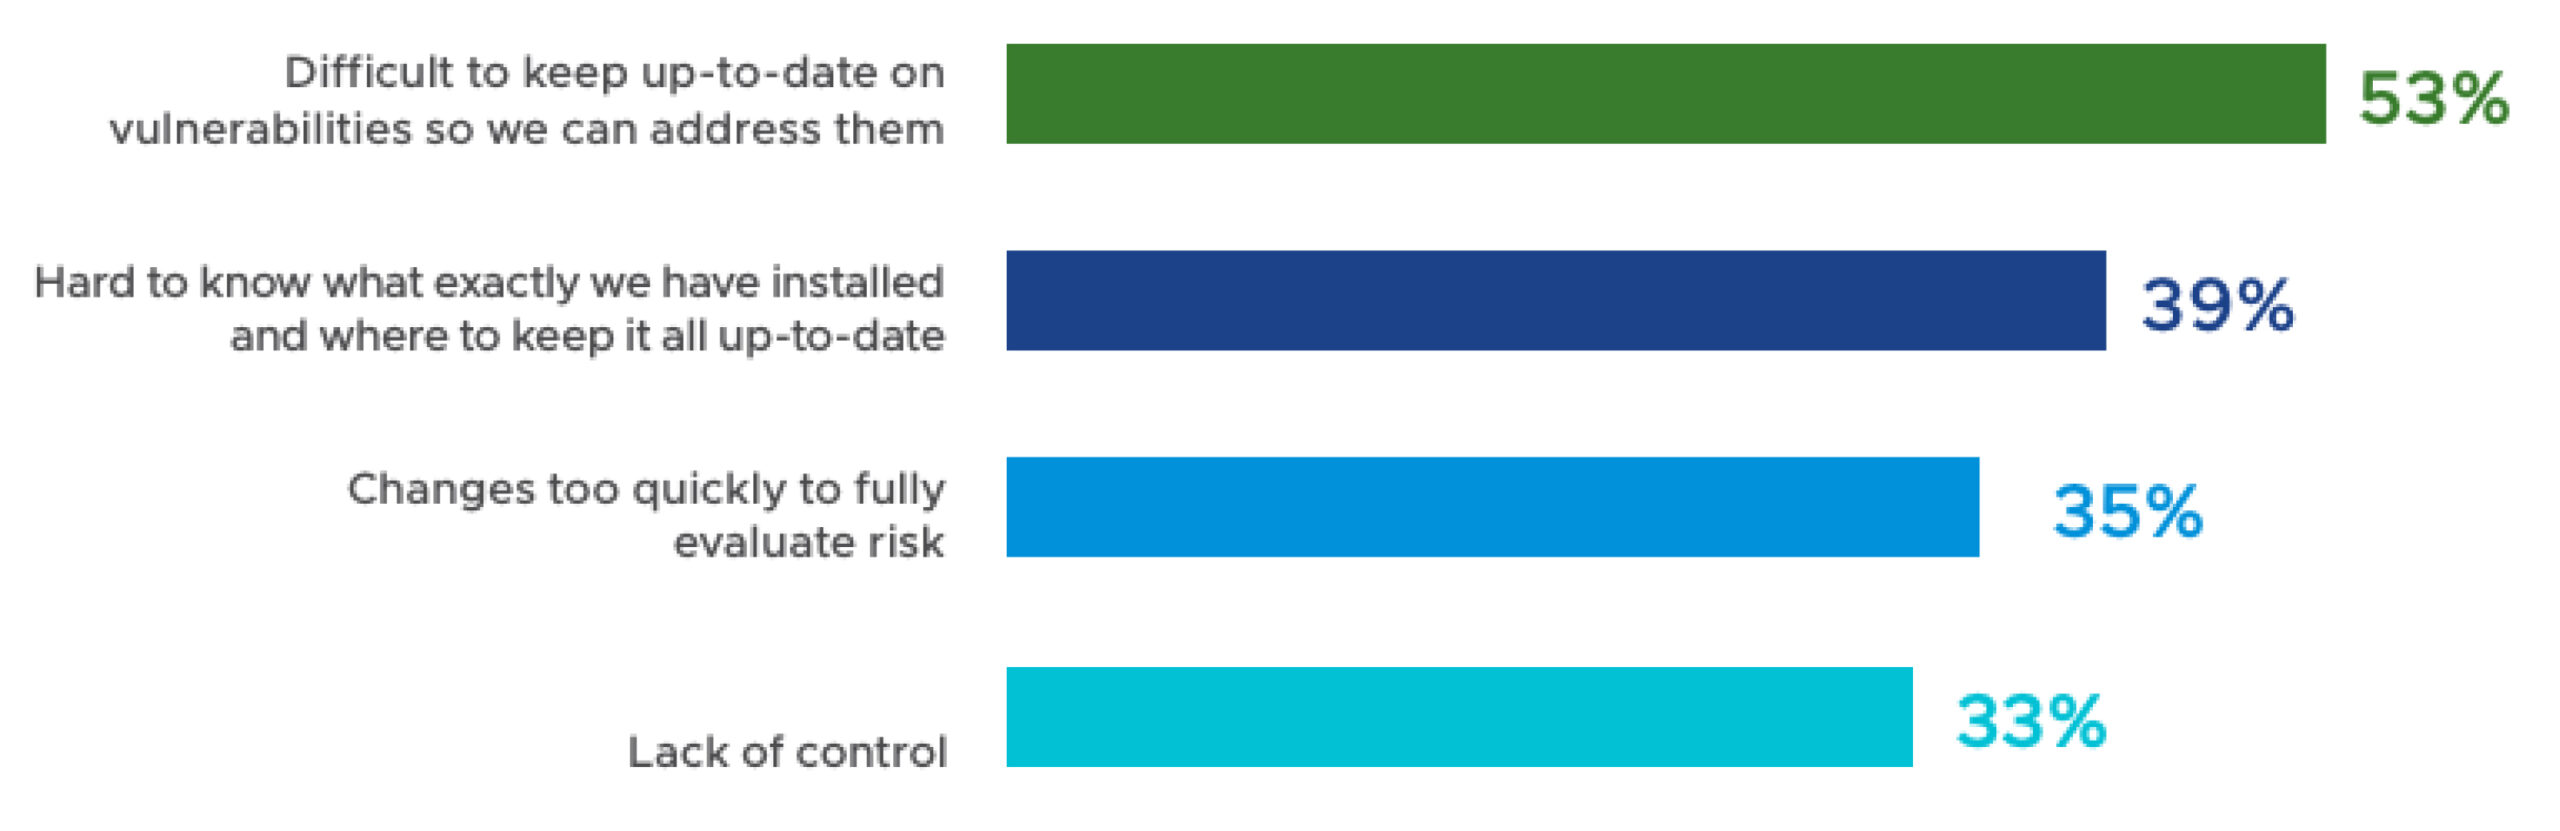
खुला स्रोत सफ्टवेयर तैनाथ गरिएको सुरक्षा जोखिमहरूको बारेमा चिन्ताहरू
अँध्यारो कुनाहरूलाई उज्यालो पार्ने: दृश्यता मार्फत सुरक्षा
दृश्यताको चुनौतीलाई अझ जटिल बनाउने भनेको DevSecOps टोलीहरूको कार्यहरूलाई प्राथमिकता दिन नसक्नु हो। पछिल्ला रिपोर्टहरूले धेरै इन्जिनियरहरूले डेटाको मात्रा र उनीहरूको प्रणालीमा सम्भावित कमजोरीहरूको संख्याबाट अभिभूत महसुस गरेको कुरा हाइलाइट गर्दछ। यो ओभरलोडले प्रायः कार्यको पक्षाघात निम्त्याउँछ, जहाँ टोलीहरूले तत्काल ध्यान आवश्यक पर्ने महत्वपूर्ण र कम महत्वपूर्ण जोखिमहरू बीच भेद गर्न सक्दैनन्।प्राथमिकताको अभावले समयमै उपचार प्रयासहरूमा बाधा पुर्याउँछ मात्र होइन, स्रोतहरूको खपत पनि बढाउँछ र IT टोलीहरूको समग्र उत्तरदायित्वमा पनि बाधा पुर्याउँछ।
यी दुई चुनौतीहरू - दृश्यताको अभाव र प्राथमिकीकरणमा कठिनाई - अन्तरसम्बन्धित छन् र प्रायः एकअर्कालाई खुवाउँछन्। प्रविधि स्ट्याकमा सीमित दृश्यताले सफ्टवेयर आपूर्ति श्रृंखलाका कुन तत्वहरू जोखिममा छन् भनेर बुझ्न गाह्रो बनाउँछ। साथै, कार्यहरूलाई प्राथमिकता दिन असमर्थताले स्पष्टताको अभावको परिणामस्वरूप र योगदान पुर्याउन सक्छ।
सँगै, तिनीहरूले पर्याप्तको लागि एक महत्वपूर्ण बाधा बनाउँछन् software supply chain security, कोलाहल कम गर्न र स्पष्ट, कार्ययोग्य अन्तर्दृष्टि प्रदान गर्न समाधानहरूको आवश्यकतालाई जोड दिँदै।
बाटो खाली गर्दै: स्पष्ट दृश्यको साथ सञ्चालनलाई सुव्यवस्थित गर्दै
सुरक्षाको दायराभन्दा बाहिर जानुहोस्, र तपाईंले आफ्नो आपूर्ति शृङ्खलाको कल्पना गर्नु सुरक्षा भन्दा बढी काम गर्छ भन्ने पाउनुहुनेछ - यो अँध्यारो कोठामा बत्ती बाल्नु जस्तै हो, जसले तपाईंको सञ्चालनको माध्यमबाट सबैभन्दा छिटो, सबैभन्दा कुशल मार्गहरू प्रकट गर्दछ। यसले टोलीहरूलाई विकास पारिस्थितिक प्रणालीको चराको आँखाको दृश्य दिन्छ, जसले गर्दा उनीहरूलाई अनावश्यक सम्पत्तिहरू र मर्मत नगरिएका तत्वहरू पहिचान गर्न सक्षम बनाउँछ। यो स्पष्टता विशेष गरी ठूला-स्तरीय परियोजनाहरूमा लाभदायक हुन्छ जहाँ धेरै एकाइहरू र घटकहरू एकअर्कासँग जोडिएका हुन्छन्।
रणनीतिक अन्तर्दृष्टि: राम्रो दृश्यताको लागि उपकरण र प्रविधिहरू
तपाईंको सफ्टवेयर आपूर्ति श्रृंखलाको लागि एक्स-रे दृष्टि भएको कल्पना गर्नुहोस्। यो केवल टुक्राहरू हेर्नु मात्र होइन; यो लुकेका, जटिल जडानहरू बुझ्ने, तिनीहरूलाई बुझाइ र कार्यको मोज़ेकमा रूपान्तरण गर्ने बारे हो। स्वचालित उपकरणहरूको भूमिकासँगै केही विशिष्ट रणनीतिहरू र विधिहरू, जसले सफ्टवेयर आपूर्ति श्रृंखलाहरूमा दृश्यतालाई उल्लेखनीय रूपमा सुधार गर्न सक्छ:
व्यापक सम्पत्ति म्यापिङ उपकरणहरू कार्यान्वयन गर्दै
सुरु गर्नको लागि, आपूर्ति शृङ्खला भित्र प्रत्येक घटकको विस्तृत दृश्य प्रदान गर्ने उपकरणहरू कार्यान्वयन गर्ने विचार गर्नुहोस्। यसमा तेस्रो-पक्ष निर्भरताहरू, खुला-स्रोत पुस्तकालयहरू, र प्रत्येकको म्यापिङ समावेश छ। CI/CD pipeline कदम
यी उपकरणहरू निरन्तर एकीकरण/निरन्तर तैनाथीमा निर्बाध रूपमा एकीकृत हुन सक्छन् (CI/CD) pipelines, जसले सफ्टवेयर कम्पोनेन्टहरूको निरन्तर ट्र्याकिङ र व्यवस्थापनलाई सक्षम बनाउँछ किनकि तिनीहरू विभिन्न विकास र तैनाती चरणहरू पार गर्छन्।
फलस्वरूप, सञ्चालनहरू अझ सुव्यवस्थित हुन्छन्, र दक्षता बढ्छ किनकि टोलीहरूले सुरक्षित र अद्यावधिक घटकहरू मात्र अन्तिम उत्पादनको अंश हुन् भनी सुनिश्चित गर्न सक्छन्।
स्वचालित इन्भेन्टरी व्यवस्थापनको भूमिका
परम्परागत सेटअपहरूमा, तेस्रो-पक्ष निर्भरताहरू र खुला-स्रोत पुस्तकालयहरू सहित सबै सफ्टवेयर कम्पोनेन्टहरूको अद्यावधिक सूची राख्नु समय खपत गर्ने र त्रुटि-प्रवण कार्य हो।
दृश्यताको यो खोजमा स्वचालित इन्भेन्टरी व्यवस्थापन प्रणालीहरू महत्त्वपूर्ण छन्। तिनीहरू सफ्टवेयर आपूर्ति श्रृंखला भित्र प्रत्येक घटकलाई सावधानीपूर्वक सूचीकृत र ट्र्याक गर्न डिजाइन गरिएका छन्। एउटा प्रणालीको कल्पना गर्नुहोस् जसले स्वचालित रूपमा प्रत्येक नयाँ निर्भरता वा सफ्टवेयर सम्पत्तिहरूमा परिवर्तनलाई अद्यावधिक र रेकर्ड गर्दछ - यो स्वचालित इन्भेन्टरी व्यवस्थापन प्रणालीहरूले प्रस्ताव गर्दछ।
स्वचालनले इन्भेन्टरी ट्र्याकिङ र अद्यावधिक गर्न आवश्यक पर्ने म्यानुअल प्रयासलाई उल्लेखनीय रूपमा कम गर्छ, जसले गर्दा कुनै पनि कम्पोनेन्ट बेवास्ता हुँदैन। म्यानुअल अडिटमा अन्यथा बेवास्ता गर्न सकिने सम्भावित कमजोरीहरू पहिचान गर्न यो प्रक्रिया महत्त्वपूर्ण छ।
दृश्यावलोकन र Dashboard स्पष्टता र सञ्चारका लागि उपकरणहरू
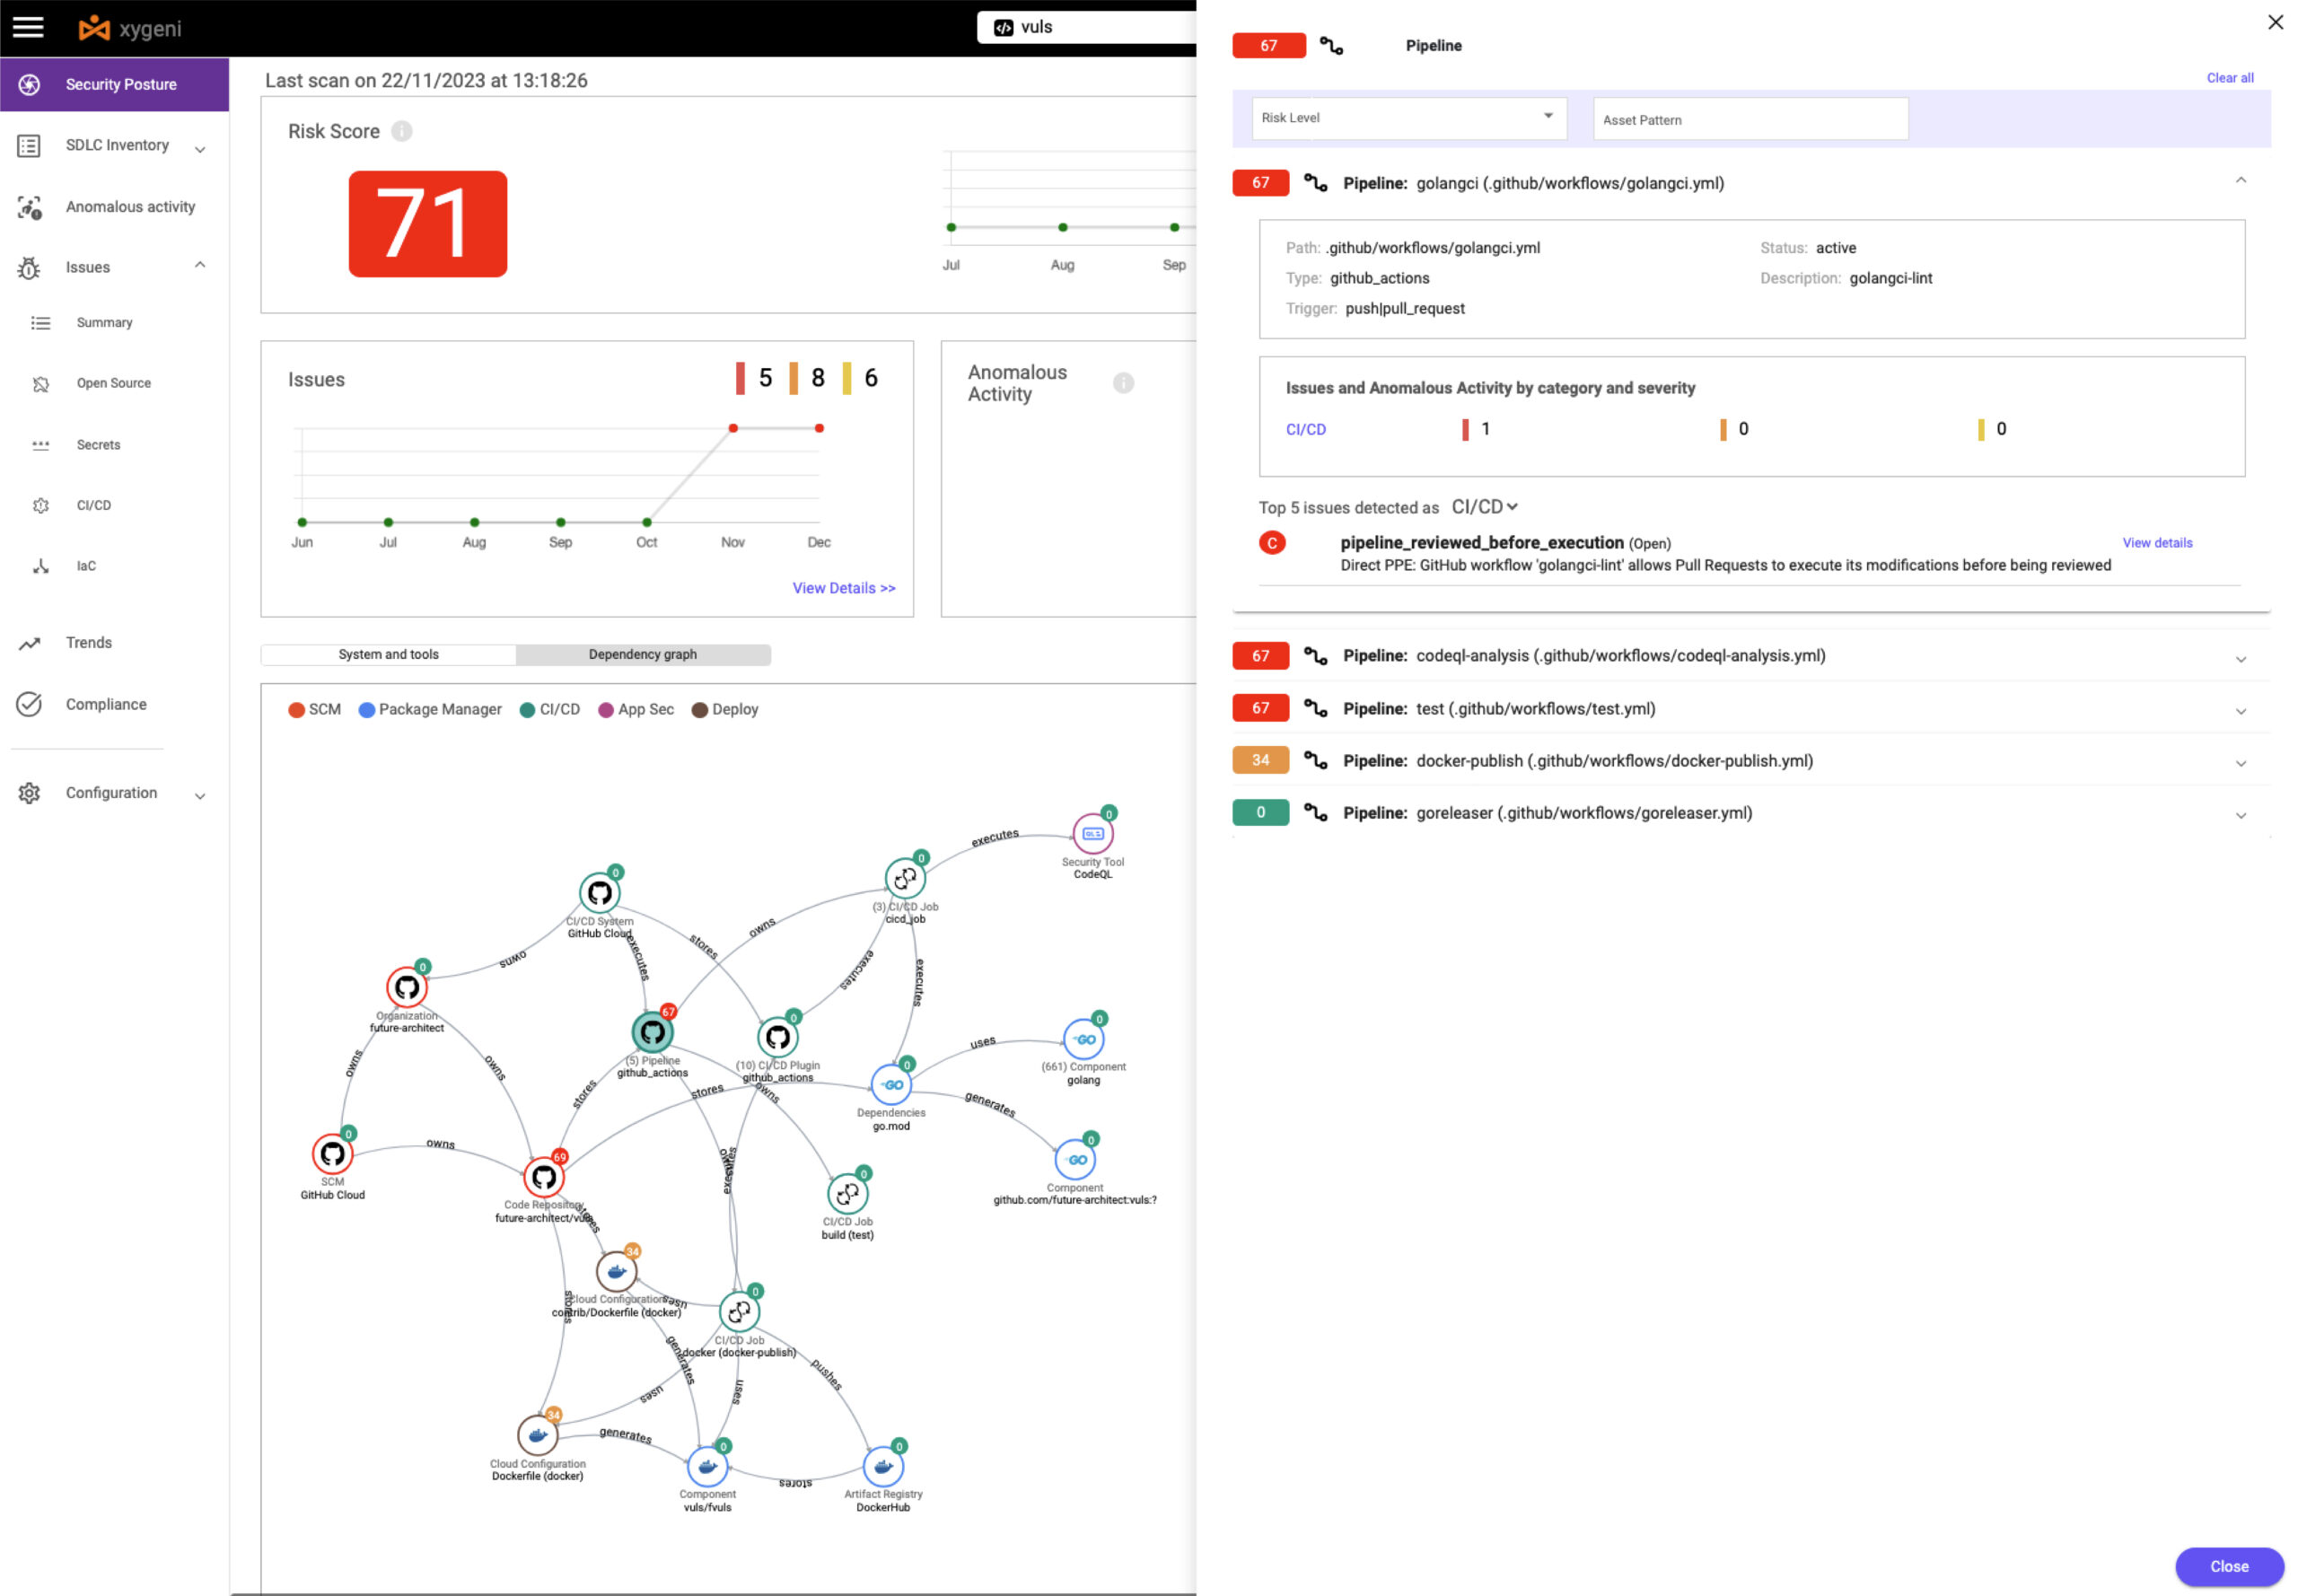
दृश्यावलोकन भनेको हेर्ने मात्र होइन; यो बुझ्ने बारेमा हो। Xygeni जस्ता उपकरणहरूले सम्पूर्ण आपूर्ति श्रृंखलाको अन्तरक्रियात्मक दृश्यावलोकन प्रदान गर्दछ, जसले संस्थाहरूलाई उनीहरूको सफ्टवेयर विकास प्रक्रियाको पूर्ण तस्वीर हेर्न सक्षम बनाउँछ।
SDLC सूची dashboards ले सफ्टवेयर आपूर्ति श्रृंखलाको जटिल वेबलाई स्पष्ट, ग्राफिकल प्रतिनिधित्वमा रूपान्तरण गर्दछ जसले समझ बढाउँछ र टोली सदस्यहरू बीच सञ्चारलाई बढावा दिन्छ, सफ्टवेयर आपूर्ति श्रृंखला व्यवस्थापन गर्न सहयोगी दृष्टिकोणलाई सक्षम बनाउँछ।
प्रत्येक कम्पोनेन्टको स्वास्थ्य र सुरक्षा स्थितिको अनुगमनको लागि केन्द्रीकृत इन्टरफेसले, कार्यकुशलतामा बाधा पुर्याउन सक्ने वा सुरक्षा जोखिम निम्त्याउन सक्ने अनावश्यकता, र अप्रचलित र अव्यवस्थित तत्वहरू द्रुत रूपमा पहिचान गरेर सञ्चालनहरूलाई सुव्यवस्थित गर्दछ।
DevSecOps मा प्राथमिकीकरण प्रविधिहरू
विशेष गरी महत्वपूर्ण जोखिमहरूलाई सम्बोधन गर्ने कार्यहरूलाई प्रभावकारी रूपमा प्राथमिकता दिने क्षमता, सक्रिय टोलीहरूलाई प्रतिक्रियाशील टोलीहरूबाट अलग गर्ने सीप हो। यस सन्दर्भमा प्राथमिकता भनेको सूचीमा रहेका कार्यहरूलाई टिक आउट गर्ने बारेमा मात्र होइन; यो रणनीतिक रूपमा पहिचान गर्ने बारे हो कि कुन कार्यहरूले सफ्टवेयर विकास प्रक्रियाको सुरक्षा र दक्षतामा उल्लेखनीय प्रभाव पार्नेछ। DevSecOps टोलीहरूलाई मद्दत गर्न सक्ने केही प्रविधिहरू र फ्रेमवर्कहरू हुन्:
जोखिममा आधारित जोखिम प्राथमिकता
DevSecOps मा एउटा आधारभूत दृष्टिकोण जोखिम-आधारित जोखिम प्राथमिकता हो। यो दृष्टिकोणमा प्रत्येक जोखिमको सम्भावित प्रभाव र शोषणको सम्भावनाको आधारमा मूल्याङ्कन समावेश छ। Xygeni द्वारा प्रस्ताव गरिएका जस्ता उपकरणहरूले संस्थाको विशिष्ट वातावरणको सन्दर्भमा जोखिमहरूको विश्लेषण गर्न उन्नत एल्गोरिदमहरू प्रयोग गरेर यो मूल्याङ्कनलाई स्वचालित गर्न सक्छन्।
यो विधिले अनुप्रयोग र संस्थाको लागि सबैभन्दा महत्त्वपूर्ण जोखिम निम्त्याउने जोखिमहरूलाई पहिले सम्बोधन गर्ने कुरा सुनिश्चित गर्दछ, जसले गर्दा स्रोतहरू अझ प्रभावकारी रूपमा बाँडफाँड हुन्छन् र शोषणको अवसरको सम्भावना कम हुन्छ।
CVSS र अन्य रूपरेखाहरू कार्यान्वयन गर्दै
सामान्य जोखिम स्कोरिङ प्रणाली (CVSS) ले प्रदान गर्दछ a standardजोखिमहरूको गम्भीरता मूल्याङ्कन गर्नको लागि विशिष्ट रूपरेखा। यो रूपरेखा अपनाएर, DevSecOps टोलीहरूले विभिन्न खतराहरू र जोखिमहरूको गम्भीरताको साझा भाषा र बुझाइ प्राप्त गर्छन्। एक्सप्लोइट प्रेडिक्शन स्कोरिङ सिस्टम (EPSS) जस्ता थप रूपरेखाहरूलाई विचार गर्नाले यो दृष्टिकोणलाई उल्लेखनीय रूपमा बढाउन सक्छ। EPSS ले जोखिमको शोषण गर्ने सम्भावनाको भविष्यवाणी गर्दछ, जोखिम व्यवस्थापनलाई अग्रगामी आयाम प्रदान गर्दछ।
EPSS अन्तर्दृष्टिद्वारा बढाइएको CVSS सँग Xygeni को एकीकरणले जोखिम प्राथमिकीकरणको लागि थप गतिशील र भविष्यसूचक दृष्टिकोणलाई सहज बनाउँछ। यो संयोजनले जोखिमहरूको गम्भीरता र शोषणलाई विचार गर्ने वस्तुनिष्ठ मूल्याङ्कनलाई सक्षम बनाउँछ, प्राथमिकीकरण वर्तमान र भविष्यको जोखिम सम्भावनामा आधारित छ भनी सुनिश्चित गर्दै।
सिफ्ट-लेफ्ट र अन्य उत्तम अभ्यासहरूको दृष्टिकोण अपनाउने
सफ्टवेयर विकासमा 'शिफ्ट-लेफ्ट' दृष्टिकोणले प्रारम्भिक चरणमा सुरक्षालाई एकीकृत गर्न जोड दिन्छ। SDLC। यो दृष्टिकोणले सुरक्षा परीक्षण र जाँचहरू विकास प्रक्रियाको हिस्सा हुन् भनी सुनिश्चित गर्दछ। सुरुदेखि नै सुरक्षालाई प्राथमिकता दिएर, टोलीहरूले धेरै कमजोरीहरूलाई अन्तिम उत्पादनमा प्रवेश गर्नबाट रोक्न सक्छन्, जसले गर्दा कमजोरी व्यवस्थापनको पछिल्लो चरणहरूमा पर्ने भार उल्लेखनीय रूपमा कम हुन्छ।
सिफ्ट-लेफ्ट दृष्टिकोणले स्वाभाविक रूपमा उत्कृष्ट अभ्यासहरूको सेट निम्त्याउँछ जसले सिफ्ट-लेफ्ट पद्धतिको सक्रिय प्रकृतिलाई मात्र पूरक बनाउँदैन तर सम्पूर्ण सफ्टवेयर विकास जीवन चक्रमा समग्र सुरक्षा मुद्रालाई पनि सुदृढ बनाउँछ:
- सहयोगी डेcisआयन-बनाउने: जोखिम र तिनीहरूको प्रभावको समग्र दृष्टिकोण सुनिश्चित गर्न विकास, सञ्चालन र सुरक्षा टोलीहरू बीच सहकार्यलाई प्रोत्साहन गर्ने।
- निरन्तर सिकाइ र अनुकूलन: नवीनतम सुरक्षा प्रवृत्तिहरूसँग अद्यावधिक रहने र तदनुसार प्राथमिकता रणनीतिहरू अनुकूलन गर्ने।
सफ्टवेयर आपूर्ति श्रृंखला व्यवस्थापनमा परिष्कृत अवलोकनयोग्यताको मूल्य
सफ्टवेयर आपूर्ति श्रृंखला सूची र अवलोकनयोग्यता आजको सफ्टवेयर विकास संसारमा विलासिता होइन तर आवश्यकता हो। यसले संस्थाहरूलाई परिष्कृत साइबर खतराहरूबाट आफूलाई सुरक्षित राख्न, सञ्चालनलाई सुव्यवस्थित गर्न र विभिन्न विभागहरूमा सहकार्य बढाउन सशक्त बनाउँछ। यस्तो व्यापक अवलोकनयोग्यता ढाँचाले धेरै दृष्टिकोणबाट संस्थाहरूको मूल्य ल्याउँछ:
सुरुवातदेखि कार्यान्वयनसम्म बढाइएको सुरक्षा मुद्रा
पहिलो र प्रमुख कुरा, Xygeni सँगको पूर्ण-स्ट्याक अवलोकन क्षमताले सफ्टवेयर जीवनचक्रभरि अनुप्रयोग सुरक्षालाई मौलिक रूपमा बलियो बनाउँछ। यसले सबै सफ्टवेयर विकास र तैनाती चरणहरूमा सुरक्षा संकेतहरूको विश्लेषण गर्दछ, जोखिम व्यवस्थापन र सुरक्षा नियन्त्रणहरूको कार्यान्वयनमा उल्लेखनीय सुधार गर्दछ। यो सक्रिय दृष्टिकोणले संस्थाहरूलाई सुरक्षा कभरेज अन्तरहरू पहिचान गर्न र सुधार गर्न सक्षम बनाउँछ, स्वचालित रूपमा SDLC सुरक्षा guardrails, र उदीयमान सफ्टवेयर आपूर्ति श्रृंखला खतराहरू विरुद्ध सुरक्षा गर्दछ, जसले गर्दा अनुप्रयोग जोखिम उल्लेखनीय रूपमा कम हुन्छ।
द्रुत जोखिम न्यूनीकरण र सुधारिएको विभागीय तालमेल हासिल गर्ने
अनुप्रयोगहरूमा सुधारिएको दृश्यता र सुरक्षा कभरेज, pipelines, र Xygeni जस्ता उपकरणहरूले प्रदान गर्ने टोलीहरूले द्रुत जोखिम न्यूनीकरणमा नेतृत्व गर्दछ। स्वचालित सुरक्षा guardrails एक्सपोजरको झ्याललाई कम गर्नुहोस्। यसबाहेक, बढेको ग्राफिकल प्रतिनिधित्व र समग्र दृष्टिकोणले विभागहरू बीचको घर्षण कम गर्दछ। विकास, सञ्चालन, र सुरक्षा टोलीहरूमा राम्रो सञ्चार र समझदारीले थप सहयोगी र एकजुट कार्य वातावरणलाई सहज बनाउँछ।
परिचालन अनुकूलन र लागत दक्षता
यसबाहेक, पूर्ण-स्ट्याक अवलोकन क्षमता अपनाउँदा व्यावसायिक सञ्चालनहरू अनुकूलित हुन्छन् र लागत दक्षता बढ्छ। स्वचालनले संस्थाहरूलाई कार्यहरू पत्ता लगाउन र प्राथमिकीकरण गर्न खर्च हुने समय र स्रोतहरूमा उल्लेखनीय कमी प्रदान गर्दछ, रिपोर्टहरूले यी कार्यहरूमा खर्च हुने समयमा ६५% भन्दा बढी कमी र सुरक्षा टोलीहरू ४०% बढी उत्पादक भएको संकेत गर्दछ। यी दक्षताहरूले सञ्चालन लागत घटाउँछन् र अन्य रणनीतिक पहलहरूको लागि बहुमूल्य स्रोतहरू खाली गर्छन्।
पहिले हेर्दै
भविष्यलाई हेर्दा सफ्टवेयर आपूर्ति श्रृंखला व्यवस्थापन उपकरणहरूमा एआई र मेसिन लर्निङलाई एकीकृत गर्ने सम्भावना अझ बढी प्रचलित हुनेछ। यी प्रविधिहरूले अझ बढी अन्तर्दृष्टि, भविष्यसूचक विश्लेषण, र स्वचालन क्षमताहरूको वाचा गर्छन्, जसले जटिल सफ्टवेयर इकोसिस्टमहरू व्यवस्थापन गर्ने क्षमतालाई अझ बढाउँछ।
जाइगेनीको भूमिका
Xygeni जस्ता प्लेटफर्महरू यस विकासको अग्रपंक्तिमा छन्, जसले वर्तमान चुनौतीहरूलाई सम्बोधन गर्ने र भविष्यका प्रवृत्तिहरूमा अनुकूलन गर्ने उपकरणहरू र समाधानहरू प्रदान गर्दछ। सफ्टवेयर आपूर्ति श्रृंखला व्यवस्थापनलाई संस्थाहरूले कसरी दृष्टिकोण राख्छन् भन्ने रूपान्तरणमा तिनीहरूको भूमिका निर्विवाद छ - सुरक्षा र अनुपालन बढाउनेदेखि सञ्चालन दक्षता र चपलता बढाउनेसम्म।
आफ्नो सफ्टवेयर आपूर्ति श्रृंखलामा पहिले कहिल्यै नभएको जस्तो संलग्न हुनुहोस्
के तपाईं आफ्नो सफ्टवेयर आपूर्ति श्रृंखला व्यवस्थापन गर्ने तरिका परिवर्तन गर्न तयार हुनुहुन्छ? दृश्यता र जटिलताको चुनौतीहरूभन्दा बाहिर जाने समय आएको छ। आफ्नो सफ्टवेयर इकोसिस्टम सुरक्षित गर्न, आफ्नो प्रक्रियाहरूलाई सुव्यवस्थित गर्न र द्रुत रूपमा विकसित हुँदै गइरहेको डिजिटल संसारमा अगाडि रहन म्यापिङ र भिजुअलाइजेशन उपकरणहरूको शक्तिलाई अँगाल्नुहोस्।
🔍 पत्ता लगाउनुहोस् र कार्यान्वयन गर्नुहोस्: यस गाइडमा छलफल गरिएका उपकरणहरू र रणनीतिहरूको अन्वेषण गर्नुहोस्। तपाईंको हालको आवश्यकताहरूसँग कुन कुन मिल्छ? आवश्यक परेमा सानो सुरुवात गर्नुहोस्, तर अहिले नै सुरु गर्नुहोस्। राम्रो दृश्यावलोकनतर्फको प्रत्येक कदम बढेको सुरक्षा र दक्षतातर्फको कदम हो।
। आफ्नो अन्तर्दृष्टि साझा गर्नुहोस्: के तपाईंलाई सफ्टवेयर आपूर्ति श्रृंखला दृश्यावलोकनको अनुभव छ? के काम गर्यो र के गरेन? तपाईंका कथाहरूले समुदायका अरूलाई प्रबुद्ध पार्न सक्छन्। तल टिप्पणी गर्नुहोस् वा हामीलाई सम्पर्क गर्नुहोस्; महत्त्वपूर्ण कुराकानी सुरु गरौं।
🚀 अगाडि रहनुहोस्: सफ्टवेयर विकासको संसार निरन्तर परिवर्तन भइरहेको छ। पछि नपर्नुहोस्। नवीनतम अन्तर्दृष्टि, प्रवृत्ति, र सफ्टवेयर आपूर्ति श्रृंखला व्यवस्थापन अपडेटहरूको लागि हाम्रो न्यूजलेटरको सदस्यता लिनुहोस्। सूचित रहनुहोस्, सुरक्षित रहनुहोस्, र कुशल रहनुहोस्।
स्पष्ट, सुरक्षित र कुशल सफ्टवेयर विकास प्रक्रियातर्फको तपाईंको यात्रा आजबाट सुरु हुन्छ। पहिलो कदम चाल्नुहोस्। आउनुहोस्, हामी सँगै सफलताको मार्गचित्र कोरौं।
हाम्रो भिडियो डेमो हेर्नुहोस्
