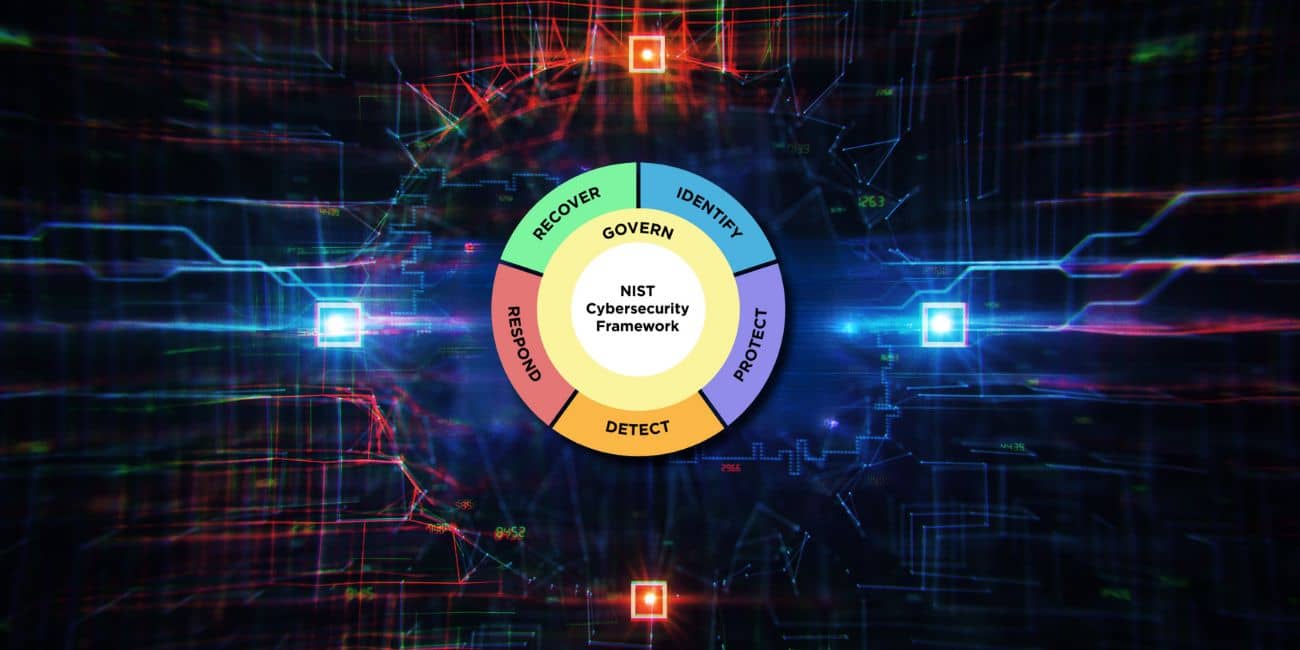






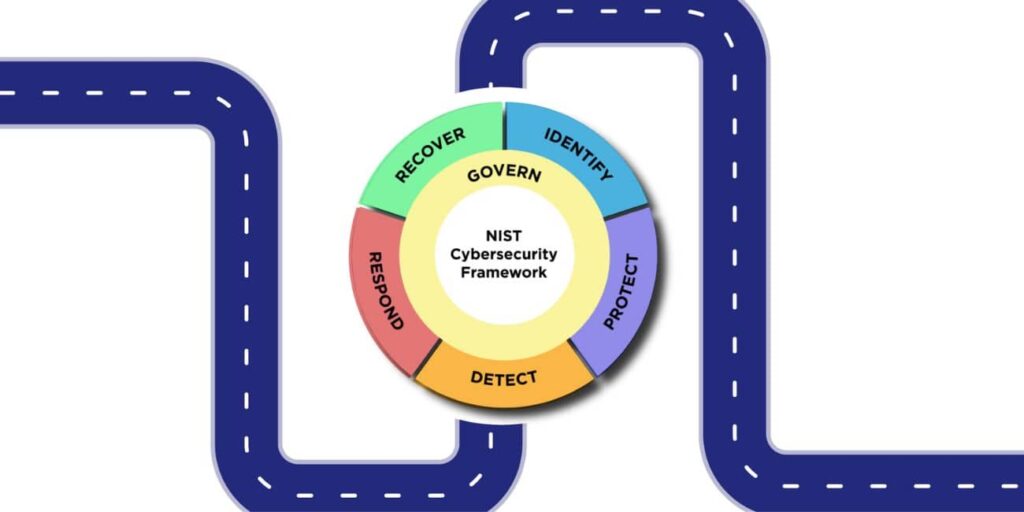
राष्ट्रिय संस्थान Standardएस एण्ड टेक्नोलोजी (एनआईएसटी) ले आफ्नो व्यापक रूपमा सम्मानित साइबरसुरक्षा फ्रेमवर्क (सीएसएफ) मा एक प्रमुख अपडेट जारी गर्यो।, संस्थाहरूलाई साइबर सुरक्षा जोखिम राम्रोसँग व्यवस्थापन गर्न मद्दत गर्ने उपकरण। NIST CSF संस्करण २.० संस्थाहरूले व्यापक रूपमा अँगालेको फस्टाउँदै गएको ढाँचामा निर्माण गर्ने उद्देश्यले यो सबै सुधार गरिएको छ र यसमा थपिएको छ एक ठूलो दायरा र स्रोतहरूको धेरै व्यापक सेट जसले सबै संस्थाहरूलाई, तिनीहरूको आकार वा उद्योगलाई फरक पर्दैन, ढाँचा अपनाउन सहयोग गर्दछ।
प्रत्येक संस्थाको लागि एउटा रूपरेखा
सुरुमा महत्वपूर्ण पूर्वाधार क्षेत्रहरूमा साइबर सुरक्षा स्थिति बढाउन डिजाइन गरिएको, CSF विकसित भएको छ। पछिल्लो पुनरावृत्ति, CSF २.० ले साइबर खतराहरूको गतिशील प्रकृतिलाई स्वीकार गर्दछ जसले अब हरेक आकार र उद्योगका संस्थाहरूलाई असर गर्छ। यसलाई विविध संगठनात्मक सन्दर्भहरूमा यसको उपयोगिता सुनिश्चित गर्दै, स्केलेबल र अनुकूलनीय हुन सावधानीपूर्वक तयार पारिएको छ।
शासन र आपूर्ति श्रृंखला सुरक्षाका नयाँ आयामहरू
परिवर्तनशील साइबरसुरक्षा परिदृश्यको प्रतिक्रियामा, CSF 2.0 ले शासन र आपूर्ति श्रृंखला सुरक्षामा स्पष्ट ध्यान केन्द्रित गर्दछ। यी पक्षहरूलाई बलियो साइबरसुरक्षा रणनीतिको लागि महत्त्वपूर्ण रूपमा पहिचान गर्दै, अद्यावधिकले व्यापक साइबरसुरक्षा शासन कार्यक्रम विकास गर्ने र एकीकृत गर्ने बारे ताजा अन्तर्दृष्टि र मार्गदर्शन प्रदान गर्दछ। software supply chain security (SSCS) चुस्त सफ्टवेयर विकास अभ्यासहरूमा मापन गर्दछ। यो सक्रिय अडानलाई समावेशीकरणद्वारा थप समर्थन गरिएको छ NIST SP ८००-२०४D, रूपरेखाको प्रतिबिम्बित गर्दै commitसमसामयिक साइबर सुरक्षा चुनौतीहरूलाई प्रत्यक्ष रूपमा सम्बोधन गर्ने उद्देश्य।
समृद्ध स्रोतसाधनको साथ कार्यान्वयनलाई सशक्त बनाउने
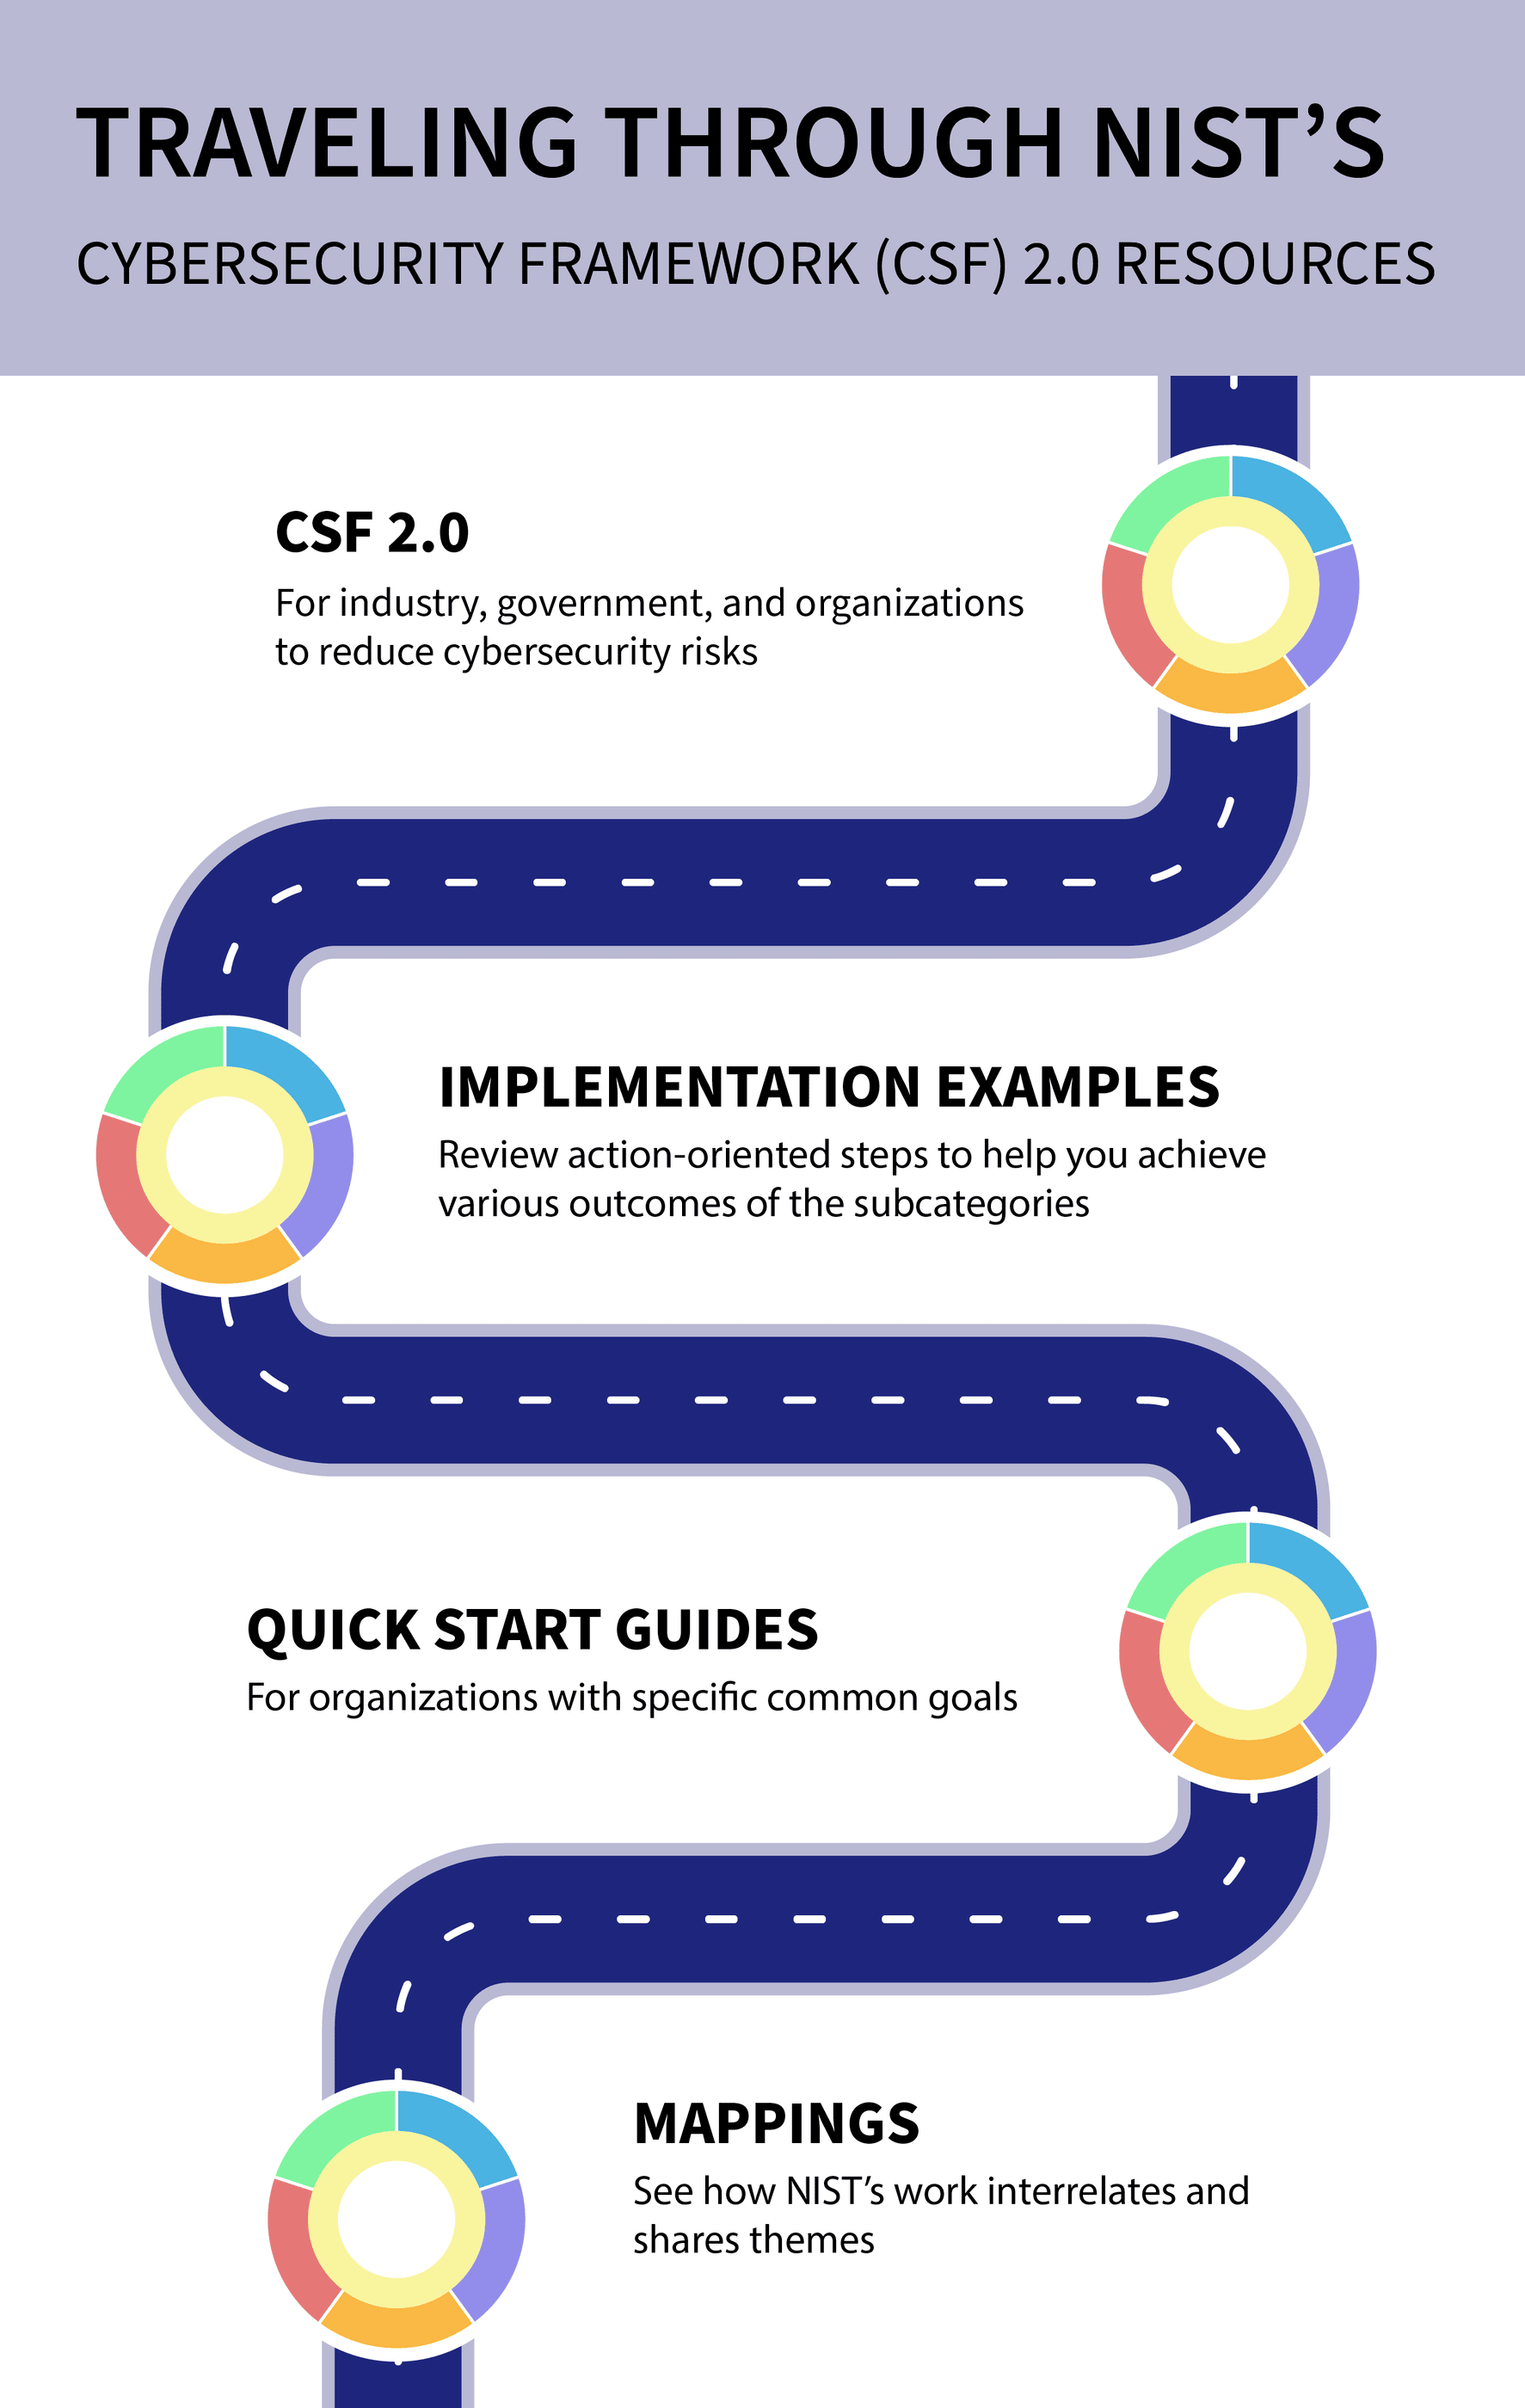
संस्थाहरूले सामना गर्ने कार्यान्वयन अवरोधहरू बुझ्दै, NIST ले CSF 2.0 लाई सहयोगी स्रोतहरूको श्रृंखलाले समृद्ध बनाउँछ। यसमा समावेश छन्:
- विशिष्ट दर्शकहरूको लागि तयार पारिएको द्रुत-सुरुवात गाइडहरू जस्तै साना व्यवसाय र enterprise जोखिम प्रबन्धकहरू, रूपरेखाको अपनाउने प्रक्रियालाई सरल बनाउने लक्ष्य राख्दै।
- कार्यान्वयन उदाहरणहरू विभिन्न संगठनात्मक सन्दर्भहरूमा रूपरेखाको व्यावहारिक अनुप्रयोगहरू प्रदर्शन गर्दै।
- ब्राउज गर्न मिल्ने र जानकारीमूलक सन्दर्भहरूको खोजीयोग्य सूचीपत्र ५० भन्दा बढी अन्य साइबर सुरक्षा कागजातहरूसँग CSF मार्गदर्शनको पङ्क्तिबद्धतालाई सहजीकरण गर्दै।
- NIST CSF २.० सन्दर्भ उपकरण, सबै ब्राउजरहरूमा फ्रेमवर्क कोरबाट सान्दर्भिक डेटा पढ्ने, खोज्ने र आउटपुट गर्ने सुविधा सक्षम पारेर पहुँचयोग्यता बढाउँदै।