






NIS2 (नेटवर्क र सूचना सुरक्षा निर्देशिका) युरोपेली संघ (EU) भित्रका संस्थाहरूको लागि एक महत्वपूर्ण नियमन बन्यो। यसको प्राथमिक उद्देश्य: साइबर सुरक्षा ढाँचालाई बलियो बनाउनु र महत्वपूर्ण पूर्वाधारको सुरक्षा गर्नु। NIS2 निर्देशनले कडा साइबर सुरक्षा अभ्यासहरूलाई अनिवार्य गर्दछ, जसले उद्योग र क्षेत्रहरूको विस्तृत दायरालाई असर गर्छ (जस्तै तपाईंले पछि देख्नुहुनेछ)। NIS2 अनुपालन एक कानुनी आवश्यकता हो र बढ्दो साइबर सुरक्षा चुनौतीहरू विरुद्ध लचिलोपन सुनिश्चित गर्न रणनीतिक दृष्टिकोणको एक आवश्यक भाग हो। यस लेखमा, हामी NIS2 बाट कसलाई असर पर्छ, तपाईंले अनुपालनको बारेमा किन ख्याल गर्नुपर्छ र तपाईं कसरी अनुपालन मार्गलाई सरल बनाउन सक्नुहुन्छ भन्ने बारे हेर्नेछौं।
तर NIS2 वास्तवमा के हो?
NIS2 निर्देशन २०१६ मा प्रकाशित प्रारम्भिक NIS (नेटवर्क र सूचना सुरक्षा) निर्देशनमा आधारित छ, जुन प्रमुख क्षेत्रहरूमा EU मा साइबर सुरक्षा सुधार गर्नको लागि हो। तर साइबर खतराहरू विकसित हुँदै जाँदा, NIS को आवश्यकताहरू पनि बढ्दै गएका छन्, र अब, हामीले बढ्दो रूपमा देखिरहेका कमजोरीहरूलाई प्रतिबिम्बित गर्न यसलाई दायरामा समायोजन गर्न आवश्यक छ। NIS2 निर्देशनले साइबर सुरक्षा आवश्यकताहरूको थप व्यापक सेट ल्याउँछ जसपछि जोखिम व्यवस्थापन, रिपोर्टिङ र जवाफदेहिताको स्तर बढ्छ। standards.
यसको पूर्ववर्ती भन्दा फरक (निर्देशक (EU) 2016/1148 ('NIS-D'), NIS2 अब 'आवश्यक' संस्थाहरूमा मात्र सीमित छैन, बरु थप रूपमा 'महत्वपूर्ण' संस्थाहरूलाई कब्जा गर्दछ, जसले उद्योगहरूमा धेरै व्यापक कभरेज प्रदान गर्दछ। यो वर्गीकरण महत्त्वपूर्ण छ किनभने यसले स्वास्थ्य सेवा, वित्त, ऊर्जा, यातायात, र डिजिटल सेवा प्रदायकहरू जस्ता परम्परागत महत्वपूर्ण पूर्वाधारहरू भन्दा अन्य क्षेत्रहरूमा उच्च डिजिटल निर्भरता देखाउँछ।
NIS2 बाट को प्रभावित हुन्छ?
NIS2 निर्देशनले यसको मूल पूर्ववर्ती, NIS को दायरा विस्तार गर्दछ, निर्देशन अन्तर्गत पर्ने संस्थाहरूको संख्यामा ठूलो विस्तार गर्दछ, र तिनीहरूलाई दायराको दुई वर्गमा विभाजन गर्दछ - आवश्यक निकायहरू र महत्त्वपूर्ण निकायहरू।
- अत्यावश्यक निकायहरू: स्वास्थ्य सेवा, पानी, ऊर्जा, यातायात, र सार्वजनिक प्रशासन जस्ता सामाजिक र आर्थिक कार्यहरूको निरन्तरताको लागि आवश्यक सेवा प्रदायकहरू। आवश्यक संस्थाहरू NIS2 (जोखिम व्यवस्थापन, घटना रिपोर्टिङ, र आवश्यक प्रणालीहरूमा सुरक्षाको अनुगमन) को उच्चतम अनुपालन आवश्यकताहरूको अधीनमा छन् किनभने तिनीहरूको सेवाहरू अवरुद्ध गर्दा सामाजिक परिणामहरू गम्भीर हुनेछन्।
- महत्त्वपूर्ण संस्थाहरू: यस श्रेणीमा अब हुलाक सेवाहरू, डिजिटल पूर्वाधार, खाद्य उत्पादन, र रासायनिक प्रशोधन जस्ता उद्योगहरूको फराकिलो दायरा समावेश छ। यद्यपि यी संस्थाहरूको लागि अनुपालन आवश्यकताहरू आवश्यक संस्थाहरूको भन्दा केही कम कठोर छन्, तिनीहरूले अझै पनि कडा साइबर सुरक्षा पूरा गर्न आवश्यक छ। standardआर्थिक स्थिरता र सार्वजनिक सुरक्षाको लागि महत्त्वपूर्ण सञ्चालनहरूको सुरक्षा गर्न।
त्यसबारे अलि बढी...
NIS2 को एउटा प्रमुख विशेषता यसको फराकिलो दायरा हो, जसले अब पहिले साइबर सुरक्षा नियमहरूबाट बहिष्कृत संस्थाहरूलाई समेट्छ। यस्ता नियमहरू पालना गर्न बाध्य नभएका धेरै व्यवसायहरूले अब NIS2 पालना गर्नुपर्छ। उदाहरणका लागि, डिजिटल प्लेटफर्म अपरेटरहरू - जस्तै ई-वाणिज्य फर्महरू, सामाजिक सञ्जालहरू, र क्लाउड पूर्वाधार प्रदायकहरू - अन्य कम्पनीहरूको सञ्चालनलाई सहज बनाउनमा उनीहरूको महत्त्वपूर्ण भूमिकाको कारणले समावेश गरिएको छ। NIS2 अन्तर्गत यी प्लेटफर्महरू र पूर्वाधारहरूको समावेशले डिजिटल सेवाहरूको लचिलोपनलाई बलियो बनाउने निर्देशनको उद्देश्यलाई जोड दिन्छ, धेरै क्षेत्रहरूमा उनीहरूको व्यापक निर्भरतालाई ध्यानमा राख्दै।
यसबाहेक, NIS2 ले इन्टरनेट र दूरसञ्चार प्रदायकहरू, IT सुरक्षा विक्रेताहरू, र हार्डवेयर निर्माताहरूलाई पनि समेट्छ जसका उत्पादनहरू महत्वपूर्ण पूर्वाधारहरूको लागि महत्त्वपूर्ण छन्। यो एक महत्त्वपूर्ण परिवर्तन हो, किनकि यी क्षेत्रहरू EU भरि सुरक्षित र भरपर्दो नेटवर्क र प्रणालीहरू सुनिश्चित गर्न आवश्यक छन्। यी संस्थाहरूलाई समावेश गरेर, NIS2 ले एक एकीकृत साइबर सुरक्षा इकोसिस्टम निर्माण गर्न खोज्छ जसले आवश्यक सेवाहरूको प्राथमिक प्रदायकहरूलाई मात्र नभई यी पूर्वाधारहरूलाई आधार दिने प्रविधि र सेवा आपूर्तिकर्ताहरूको फराकिलो नेटवर्कलाई पनि सुरक्षित गर्दछ।
बैंक, बीमा कम्पनीहरू र विभिन्न वित्तीय संस्थाहरू समावेश गर्ने वित्तीय सेवा क्षेत्र अब NIS2 को अधीनमा छ। यी धेरै संस्थाहरू पहिले नै कडा साइबर सुरक्षा नियमहरूद्वारा शासित थिए, NIS2 ले आवश्यकताहरूको अतिरिक्त सेट प्रस्तुत गर्दछ जसले तिनीहरूलाई व्यापक महत्वपूर्ण पूर्वाधार सुरक्षासँग अझ नजिकबाट मिलाउँछ। standards. वित्तीय सेवा क्षेत्रमा आफ्नो कभरेज विस्तार गरेर, NIS2 ले संवेदनशील डेटा र महत्त्वपूर्ण सम्पत्तिहरू व्यवस्थापन गर्ने संस्थाहरूको सुरक्षा बढाउन खोज्छ।
+ प्रो टिप
NIS2 अनुपालन किन महत्त्वपूर्ण छ?
कानुनी दायित्व, सुधारिएको सुरक्षा, र प्रतिष्ठाको सुरक्षा जस्ता धेरै कारणहरूले गर्दा संस्थाहरूको लागि NIS2 को अनुपालन महत्त्वपूर्ण छ। NIS2 अनुपालन किन महत्त्वपूर्ण छ भन्ने केही प्रमुख कारणहरू यहाँ दिइएका छन्:
१. विकसित हुँदै गइरहेको खतरा परिदृश्यमा जोखिम न्यूनीकरण
आवृत्ति, जटिलता, र गम्भीरता साइबर-हमला हालैका वर्षहरूमा बढेको छ, जसले डेटा सुरक्षा मात्र नभई सञ्चालन निरन्तरतालाई पनि खतरामा पार्छ। NIS2 ले संस्थाहरूलाई विभिन्न साइबर खतराहरूको लागि तयारी सुनिश्चित गर्दै बलियो साइबर सुरक्षा जोखिम व्यवस्थापन अभ्यासहरू स्थापना गर्न आवश्यक छ। NIS2 पालना गरेर, कम्पनीहरूले आक्रमणबाट हुने सम्भावित अवरोधहरूलाई कम गर्दै, बलियो रक्षात्मक मुद्रा निर्माण गर्छन्।
२. कानुनी र आर्थिक जरिवानाबाट बच्ने
NIS2 को पालना नगर्दा ठूलो आर्थिक जरिवाना र कानुनी परिणामहरू निम्त्याउन सक्छ। निर्देशनले प्रत्येक EU सदस्य राष्ट्रलाई यसको सर्तहरू पालना नगर्ने संस्थाहरूमाथि जरिवाना लगाउन आवश्यक छ, जसमा घटनाको गम्भीरता र प्रभावको आधारमा सम्भावित रूपमा धेरै मिलियन यूरोसम्म जरिवाना हुन सक्छ। यी आवश्यकताहरूको पालना गर्नाले यी वित्तीय जोखिमहरूबाट जोगाउन मद्दत गर्दछ र सक्रिय साइबर सुरक्षाको संस्कृतिलाई बढावा दिन्छ।
३. विश्वास र प्रतिष्ठा सुदृढ पार्ने
सार्वजनिक र निजी क्षेत्रका संस्थाहरूलाई आफ्ना ग्राहकहरू र ग्राहकहरूको जानकारी सुरक्षित गर्ने क्षमताको आधारमा मूल्याङ्कन गरिन्छ। सुरक्षा उल्लङ्घनहरूले संस्थाको प्रतिष्ठालाई उल्लेखनीय रूपमा हानि पुर्याउन सक्छ, जसले गर्दा सरोकारवालाहरू बीचको विश्वास घट्छ। NIS2 को पालनाले शीर्ष-स्तरीय साइबर सुरक्षाप्रति समर्पण प्रदर्शन गर्दछ। standards, संस्थाको विश्वसनीयता बढाउने।
४. घटना प्रतिक्रिया र रिपोर्टिङलाई सहज बनाउने
NIS2 ले घटना रिपोर्टिङको कडा आवश्यकताहरू स्थापित गर्दछ, जसले संस्थाहरूलाई २४ घण्टा भित्र महत्वपूर्ण घटनाहरूको बारेमा अधिकारीहरूलाई जानकारी गराउन अनिवार्य गर्दछ। यो बढेको पारदर्शिताले साइबर घटनाहरूको छिटो पत्ता लगाउन र प्रतिक्रिया दिन समर्थन गर्दछ, जुन संस्था र व्यापक साइबर सुरक्षा समुदाय दुवैको लागि फाइदाजनक छ। खुलापनको संस्कृतिलाई प्रवर्द्धन गरेर, NIS2 ले विभिन्न क्षेत्रहरूमा साइबर सुरक्षामा सीमापार सहकार्य र ज्ञान-साझेदारीलाई बलियो बनाउन खोज्छ।
DORA मा हाम्रो SafeDev टक एपिसोड हेर्नुहोस् EU लाई असर गर्ने अन्य नियमहरूको बारेमा थप जान्नको लागि अनुपालन!
NIS2 अनुपालनको लागि प्रमुख आवश्यकताहरू
NIS2 ले अनुपालन प्राप्त गर्न संस्थाहरूले पूरा गर्नुपर्ने विशिष्ट आवश्यकताहरू तोकेको छ:
जोखिम व्यवस्थापन र लचिलोपन
संस्थाहरूले साइबर सुरक्षा जोखिमहरूको मूल्याङ्कन गर्नुपर्छ र पर्याप्त सुरक्षा उपायहरू लागू गर्नुपर्छ। यसमा पहुँच नियन्त्रण, डेटा इन्क्रिप्शन, र घटना प्रतिक्रिया योजनाको लागि नीतिहरू समावेश छन्।
घटना सूचना र प्रतिक्रिया
NIS2 ले संस्थाहरूलाई निश्चित समयसीमा भित्र सुरक्षा घटनाहरू रिपोर्ट गर्न र पुनरावृत्ति रोक्न घटना पछिको विश्लेषणहरू सञ्चालन गर्न आवश्यक छ।
सुशासन र जवाफदेहिता
संस्थाहरूले साइबर सुरक्षामा नेतृत्व संलग्न भएको सुनिश्चित गर्नुपर्छ, साइबर जोखिम व्यवस्थापनको निरीक्षण गर्न स्पष्ट भूमिका र जिम्मेवारीहरू कार्यान्वयन गर्नुपर्छ।
आपूर्ति श्रृंखला सुरक्षा
तेस्रो-पक्ष विक्रेता र साझेदारहरूले कमजोरीहरू प्रस्तुत गर्न सक्छन् भन्ने कुरालाई स्वीकार गर्दै, NIS2 ले जोड दिन्छ आपूर्ति श्रृंखला सुरक्षा। संस्थाहरूले आपूर्तिकर्ताहरूको साइबर सुरक्षा अभ्यासहरूको मूल्याङ्कन गर्नुपर्छ, विशेष गरी सफ्टवेयर र क्लाउड सेवाहरूमा। ध्यान राख्नुहोस् कि २०२२ मा, वित्तीय सेवा क्षेत्रमा ३४% डेटा उल्लंघन तेस्रो-पक्ष विक्रेताहरूलाई जिम्मेवार ठहराइएको थियो।
निरन्तर निगरानी र खतरा बुद्धिमत्ता
सम्भावित आक्रमणहरूलाई प्रभावकारी रूपमा पत्ता लगाउन र प्रतिक्रिया दिनको लागि अद्यावधिक खतरा सूचना र अनुगमन प्रणालीहरू कायम राख्नु महत्त्वपूर्ण छ। NIS2 ले महत्वपूर्ण क्षेत्रहरू भित्रका निकायहरू बीच सक्रिय खतरा सूचना साझेदारीलाई प्रोत्साहन गर्दछ।
NIS2 अनुपालनको लागि Xygeni का प्रमुख विशेषताहरू
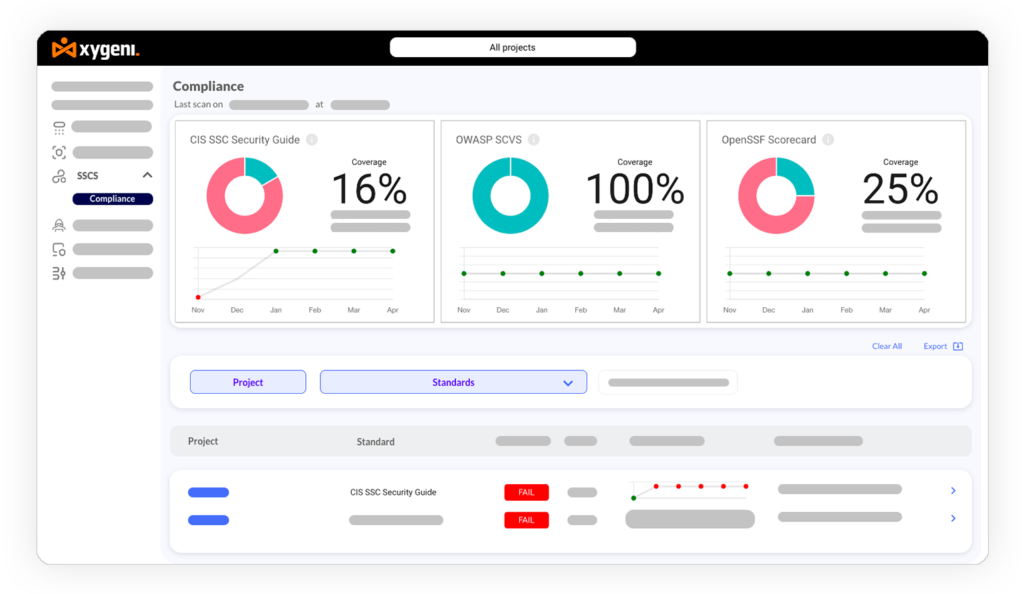
- स्वचालित अनुपालन व्यवस्थापन: Xygeni ले NIS2 को बारेमा संस्थाको सुरक्षा मुद्राको निरन्तर निगरानी र मूल्याङ्कन गरेर अनुपालन व्यवस्थापन प्रक्रियालाई सुव्यवस्थित गर्दछ। standards. यो स्वचालनले सुरक्षा टोलीहरूको कार्यभार कम गर्छ, छिटो अनुपालन र नियामक परिवर्तनहरूसँग एकरूपतालाई सहज बनाउँछ।
- खतरा पत्ता लगाउने र प्रतिक्रिया: Xygeni को प्लेटफर्म मेसिन लर्निङद्वारा संचालित परिष्कृत खतरा पत्ता लगाउने सुविधाहरूले सुसज्जित छ, जसले वास्तविक समयमा शंकास्पद गतिविधिहरू र सम्भावित खतराहरू पहिचान गर्दछ। यो क्षमता NIS2 अनुपालनको लागि आवश्यक छ, जसले संस्थाहरूलाई निर्देशन अनुसार आवश्यक पर्ने खतराहरू द्रुत रूपमा पत्ता लगाउन र प्रतिक्रिया दिन अनुमति दिन्छ।
- आपूर्ति श्रृंखला र सफ्टवेयर संरचना विश्लेषण: Xygeni ले NIS2 अनुपालनको एक महत्वपूर्ण घटक, संस्थाको आपूर्ति श्रृंखलाको सुरक्षा व्यवस्थापन र निगरानीको लागि उपकरणहरू प्रदान गर्दछ। यसको सफ्टवेयर संरचना विश्लेषण सुविधाले कम्पनीहरूलाई तेस्रो-पक्ष कम्पोनेन्टहरूमा कमजोरीहरूको मूल्याङ्कन गर्न मद्दत गर्दछ, सुरक्षित सफ्टवेयर आपूर्ति श्रृंखला सुनिश्चित गर्दै।
- घटना रिपोर्टिङ: Xygeni ले कागजात र नियामक सूचनाहरूको लागि सीधा कार्यप्रवाहहरू प्रदान गरेर घटना रिपोर्टिङ प्रक्रियालाई सुव्यवस्थित गर्दछ, जसले संस्थाहरूलाई NIS2 रिपोर्टिङ पालना गर्न मद्दत गर्दछ। standards. यसको फोरेन्सिक सुविधाहरूले घटनाहरूको गहन विश्लेषण गर्न, घटना पछिको मूल्याङ्कन र निरन्तर सुधारहरूलाई सहज बनाउन अनुमति दिन्छ।
- शासन र भूमिका व्यवस्थापन: Xygeni ले भूमिका-आधारित पहुँच नियन्त्रण र शासन ढाँचाहरूलाई सक्षम बनाउँछ, जसले संस्थाहरूलाई NIS2 द्वारा अनिवार्य साइबर सुरक्षा भूमिका, जिम्मेवारी र नीतिहरू परिभाषित र लागू गर्न प्रक्रियालाई सरल बनाउँछ।
संक्षेपमा - साइबर जोखिम न्यूनीकरण गर्न सुरु गर्नुहोस्
NIS2 अनुपालनले EU भरिका आवश्यक क्षेत्रहरूमा रहेका संस्थाहरूको लागि कानुनी दायित्व र रणनीतिक सान्दर्भिकता दुवैलाई प्रतिनिधित्व गर्दछ। साइबर खतराहरू आवृत्ति र जटिलता दुवैमा बढ्दै जाँदा, NIS2 सँग पङ्क्तिबद्धताले जोखिमहरू कम मात्र गर्दैन तर संगठनात्मक लचिलोपनलाई पनि बलियो बनाउँछ, विश्वास बढाउँछ, र जवाफदेहिता सुनिश्चित गर्दछ।
जाइगेनीको व्यापक सुरक्षा प्लेटफर्मले NIS2 अनुपालनका चुनौतीहरू व्यवस्थापन गर्न प्रभावकारी समाधान प्रदान गर्दछ, स्वचालित अनुपालन व्यवस्थापनदेखि उन्नत खतरा पत्ता लगाउने र घटना प्रतिक्रियासम्म। Xygeni जस्ता उपकरणहरू प्रयोग गरेर, संस्थाहरूले आफ्नो अनुपालन प्रक्रियाहरूलाई अनुकूलन गर्न, महत्वपूर्ण पूर्वाधारको सुरक्षा गर्न र बलियो साइबर सुरक्षा संस्कृति खेती गर्न सक्छन्। साइबर जोखिमहरू कम गर्न सही मापन गरेर आफ्नो समग्र साइबर सुरक्षा लचिलोपन बढाउनुहोस्।

