






आधुनिक DevOps टोलीहरूलाई छिटो अघि बढ्नु आवश्यक छ, तर तिनीहरूलाई नियन्त्रण र सुरक्षा पनि चाहिन्छ। त्यहीँ हो सुरक्षा guardrails भित्र आउनुहोस्। स्वचालित तहको रूपमा काम गर्दै नीति व्यवस्थापन सफ्टवेयर विकास जीवनचक्र भरि, यी DevOps guardrails टोलीहरूलाई बलियो बनाउन मद्दत गर्नुहोस् CI/CD pipeline security असुरक्षित मर्जहरू रोकेर, जोखिमपूर्ण कन्फिगरेसनहरू पत्ता लगाएर, र सुरक्षित कार्यप्रवाहहरू स्वचालित रूपमा लागू गरेर।
संग जाइगेनी Guardrails, यो सुरक्षा व्यवस्थापन गर्न सजिलो भयो। नयाँ WebUI रिलीजले तपाईंलाई सबै हेर्न, सम्पादन गर्न र लागू गर्न दिन्छ guardrails प्रत्येक विकासकर्ताको लागि नीति कार्यान्वयनलाई छिटो र सरल बनाउँदै, इन्टरफेसबाट सिधै।
नयाँ के छ: सुरक्षा व्यवस्थापन गर्नुहोस् Guardrails Xygeni WebUI मा
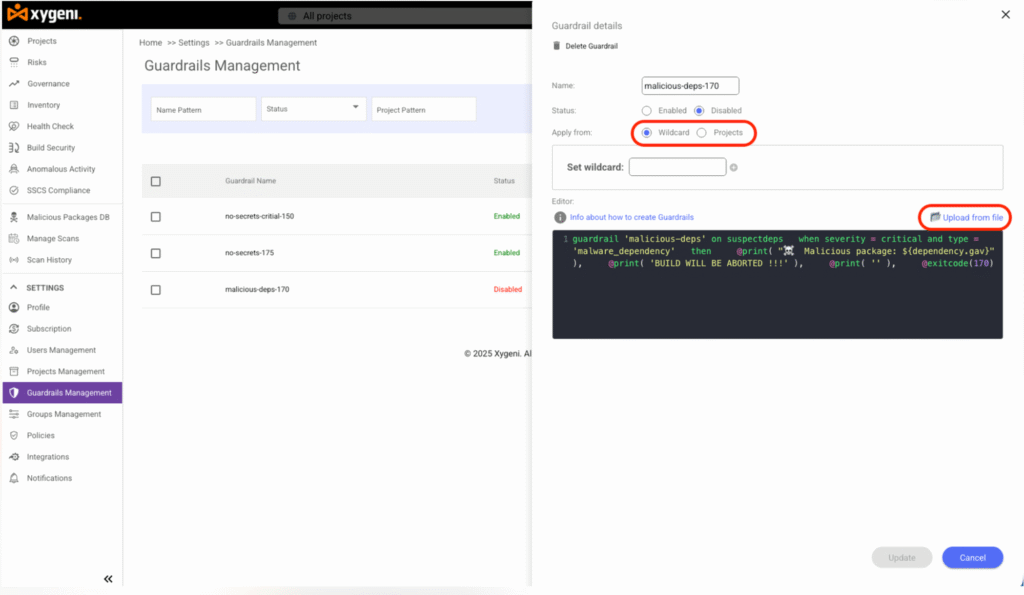
Xygeni को पछिल्लो रिलिज पूरा परिचय दिन्छ रेलिङ व्यवस्थापन सिधै WebUI मा। साइडबारको नयाँ खण्डबाट, टोलीहरूले सजिलैसँग सबै सक्रिय हेर्न सक्छन् guardrails, तिनीहरूको तर्क सम्पादन गर्नुहोस्, र परियोजनाहरूमा तिनीहरूको स्थिति ट्र्याक गर्नुहोस्।
यस इन्टरफेसबाट, तपाईंले गर्न सक्नुहुन्छ:
- सबै अवस्थित सूची र फिल्टर गर्नुहोस् guardrails उनीहरूको वर्तमान अवस्थासँग।
- सिर्जना गर्नुहोस्, सम्पादन गर्नुहोस् र मेटाउनुहोस् guardrails नछोडिकन dashboard.
- अपलोड guardrails फाइलबाट वा बिल्ट-इन सिन्ट्याक्स सम्पादक प्रयोग गरेर इनलाइन सम्पादन गर्नुहोस्।
यो सुधारले सम्पूर्ण कार्यप्रणालीलाई सरल बनाउँछ। लेख्नु वा अद्यावधिक गर्नुको सट्टा guardrails कन्फिगरेसन फाइलहरू मार्फत, टोलीहरूले तिनीहरूलाई दृश्यात्मक रूपमा व्यवस्थापन गर्न सक्छन्। फलस्वरूप, सुरक्षा नीतिहरू सबैतिर एकरूप रहन्छन् pipelineकम म्यानुअल काम र राम्रो दृश्यता भएको।
सुरक्षा भनेको के हो? Guardrails सफ्टवेयरमा?
सरल भाषामा भन्नु पर्दा, सुरक्षा guardrails हो जोखिमपूर्ण कार्यहरू रोक्ने स्वचालित नियमहरू तिम्रो भित्र विकास र वितरण प्रक्रिया। तिनीहरू तपाईंको नीति व्यवस्थापन सफ्टवेयरको भागको रूपमा काम गर्छन्, जसले तपाईंलाई प्रत्येकमा के हुन्छ भन्ने कुरामा नियन्त्रण दिन्छ pipeline विकासकर्ताहरूलाई ढिलो नगरी।
म्यानुअल समीक्षा वा ढिलो-चरण स्क्यानमा भर पर्नुको सट्टा, यी DevOps guardrails उत्पादनमा पुग्नु अघि नै असुरक्षित व्यवहार स्वतः रोकिन्छ। तिनीहरू पूर्वनिर्धारित नीतिहरूको रूपमा काम गर्छन् जसले वास्तविक समयमा के पारित गर्नुपर्छ, के समाधान गर्नुपर्छ र के अवरुद्ध गर्नुपर्छ भनेर निर्णय गर्दछ।
उदाहरणका लागि, सुरक्षा रेलिङले निम्न कुराहरू गर्न सक्छ:
- कोडमा गोप्य कुराहरू भेटिएमा निर्माण असफल गर्नुहोस्।
- निर्भरतामा महत्वपूर्ण जोखिम समावेश हुँदा मर्जलाई रोक्नुहोस्।
- यदि कन्फिगरेसन फाइलले सुरक्षा उल्लङ्घन गर्छ भने तैनाती रोक्नुहोस् standard.
अर्को शब्दमा, सुरक्षा guardrails तपाईंको DevOps कार्यप्रवाहको लागि बुद्धिमान सुरक्षा रेलहरू जस्तै कार्य गर्नुहोस्। तिनीहरूले तपाईंको pipelineछिटो, अनुरूप, र सुरक्षित छ, जबकि निरन्तरता सुनिश्चित गर्दै CI/CD pipeline security प्रत्येक परियोजनामा।
कसरी सुरक्षा Guardrails बलियो बनाउनुहोस् CI/CD Pipeline Security
Guardrails स्थिर जाँचहरू होइनन्। बरु, तिनीहरू गतिशील नीतिहरू हुन् जसले तपाईंको वास्तविक अवस्थाहरूमा प्रतिक्रिया दिन्छन् pipeline.
प्रत्येक नियममा सर्तहरू समावेश छन् (जब यो हुन्छ) र कार्यहरू (त्यसो भए गर।), त्यसैले तपाईंको निर्माण वा मर्ज उल्लङ्घन देखा पर्दा ठ्याक्कै रोकिन्छ।
उदाहरण को रुपमा:
- गोप्य कुराहरू पत्ता लगाउनुहोस्: रोक्नुहोस् commitकोडमा API कुञ्जी वा प्रमाणहरू देखा पर्दा।
- निर्भरताहरू जाँच गर्नुहोस्: यदि नयाँ निर्भरताले महत्वपूर्ण CVE परिचय गरायो भने असफलता निर्माण हुन्छ।
- कन्फिगरेसनहरू प्रमाणित गर्नुहोस्: फ्ल्याग IaC खुला पोर्टहरू वा असुरक्षित पूर्वनिर्धारितहरू भएका टेम्प्लेटहरू।
किनभने guardrails दौडनु pipeline रनटाइम, तिनीहरूले सुनिश्चित गर्छन् CI/CD pipeline security बिना जोड्दै अड़चन। विकासकर्ताहरूले कोडलाई छिटो पुश गर्न सक्छन्, जबकि प्रणालीले स्वचालित रूपमा नियमहरू लागू गर्दछ।
विस्तृत सिंहावलोकनको लागि CI/CD सुरक्षा सिद्धान्तहरू, हेर्नुहोस् OWASP CI/CD सुरक्षा निर्देशिकाहरू।
जाइगेनी Guardrails DevSecOps को लागि नीति व्यवस्थापन सफ्टवेयरको रूपमा
यसको नीति व्यवस्थापन सफ्टवेयरको भागको रूपमा, जाइगेनी म्यानुअल नियमहरूलाई यसमा परिणत गर्दछ स्वचालित DevOps guardrails त्यो दौड हरेक परियोजनामा। यी guardrails विकासकर्ताहरू, सञ्चालनहरू, र अनुपालन टोलीहरूको लागि समान सुरक्षा नीतिहरू लागू गर्नुहोस्, एकताबद्ध गर्न मद्दत गर्नुहोस् CI/CD pipeline security कम्पनीव्यापी प्रयासहरू।
प्रत्येक रेलिङले निम्नमा परिभाषित गरिएको सरल तर्क संरचना पछ्याउँछ: XyFlowGenericName, स्वचालनको लागि Xygeni को डोमेन-विशिष्ट भाषा। नियमहरूलाई विभिन्न आवश्यकताहरू पूरा गर्न अनुकूलित गर्न सकिन्छ, महत्वपूर्ण गोप्य कुराहरू रोक्नेदेखि जोखिमपूर्ण कन्फिगरेसन परिवर्तनहरू रोक्नेसम्म, स्पष्ट, पढ्न सकिने अभिव्यक्तिहरू मार्फत:
					guardrail
  on secrets, misconf
  when severity = 'critical'
  then @exitcode(167)
यो नियमको अर्थ हो कि जब कुनै महत्वपूर्ण गोप्य वा गलत कन्फिगरेसन देखा पर्दछ, निर्माण तुरुन्तै रोकिन्छ।
यसरी, guardrails स्वचालित नीति प्रवर्तनको लागि एक बुद्धिमान तहको रूपमा कार्य गर्नुहोस्, जसले DevSecOps टोलीहरूलाई कोड सर्दै जाँदा अनुपालन कायम राख्न अनुमति दिन्छ। pipeline.
अनुकूलन सिर्जना गर्दै Guardrails: वास्तविक उदाहरणहरू र प्रयोगका केसहरू
टोलीहरूले छिटो अनुकूलन गर्न सकून् भनेर Xygeni मा धेरै प्रयोग गर्न तयार उदाहरणहरू समावेश छन्:
१. गम्भीर मुद्दाहरूमा बाहिर निस्कनुहोस्
					on any
when severity = 'critical'
then @exitcode(167)
२. नयाँ महत्वपूर्ण गोप्य कुराहरू अनुमति छैन
					on any
when severity = 'critical'
then @exitcode(167)
३. उच्च विश्वासको गलत कन्फिगरेसन
					on cicd
when severity >= 'high' and confidence >= 'high'
then @exitcode(177)
प्रत्येक नियमले फरक प्रकारको जोखिमलाई रोक्न मद्दत गर्छ, र सबैलाई WebUI बाट सिधै व्यवस्थापन गर्न सकिन्छ।
साथै, Xygeni एकीकृत हुन्छ संग GitHub, GitLab, जेनकिन्स, र Azure DevOpsअनुमति दिँदै guardrails फिर्ता रिपोर्ट गर्न commit स्थिति जाँच वा स्वचालित रूपमा टिप्पणीहरू।
सुरक्षा कार्यान्वयनका लागि उत्तम अभ्यासहरू Guardrails
बाट धेरै भन्दा धेरै मूल्य प्राप्त गर्न guardrailsप्रत्येक परियोजनामा एकरूप नीतिहरू लागू गर्नु महत्त्वपूर्ण छ।
सुरक्षा सेटअप गर्दा guardrails, तिनीहरूलाई आफ्नो नीति व्यवस्थापन सफ्टवेयरको जीवन्त भागको रूपमा व्यवहार गर्नुहोस्। नियमित रूपमा आफ्नो DevOps अपडेट गर्नुहोस् guardrails तपाईंको उपकरणहरू र धम्कीहरू विकसित हुँदै जाँदा, र प्रत्येकमा तिनीहरूको व्यवहारको समीक्षा गर्नुहोस् pipeline निरन्तर सुरक्षा कायम राख्न।
तलको तालिकाले राख्नुपर्ने मुख्य अभ्यासहरूको सारांश दिन्छ pipelineसुरक्षित र अनुरूप छ।
| श्रेणी | उत्तम अभ्यास | किन यो महत्त्व राख्छ |
|---|---|---|
| पहुँच नियन्त्रण | टोकन र धावकहरूको लागि न्यूनतम विशेषाधिकार लागू गर्नुहोस् | अनधिकृत पहुँच रोक्नुहोस् |
| गोप्य व्यवस्थापन | कोड वा लगहरूमा खुला प्रमाणहरू रोक्नुहोस् | चुहावटको जोखिम कम गर्नुहोस् |
| निर्भरता सुरक्षा | खुला स्रोत प्याकेजहरू स्क्यान र प्रमाणित गर्नुहोस् | मालवेयर र कमजोर संस्करणहरू रोक्नुहोस् |
| IaC प्रमाणीकरण | चेक IaC जोखिमपूर्ण कन्फिगरेसनका लागि फाइलहरू | गलत कन्फिगर गरिएको पूर्वाधार रोक्नुहोस् |
| नीति प्रवर्तन | थप guardrails असुरक्षित मर्जहरू रोक्न | सिधै स्वचालित अनुपालन गर्नुहोस् CI/CD |
| सतत निगरानी | समीक्षा guardrails र नीतिहरू नियमित रूपमा | राख्न pipelineसुरक्षा लक्ष्यहरूसँग मिल्दोजुल्दो छ |
अन्तिम विचार
सुरक्षा guardrails आधुनिक टोलीहरूले सुरक्षा लागू गर्ने तरिकामा व्यावहारिक परिवर्तनको प्रतिनिधित्व गर्छन्। विकासको अन्त्यमा जाँचहरू थप्नुको सट्टा, तिनीहरूले वितरण प्रक्रियामा सिधै सुरक्षा ल्याउँछन्। नियमहरूलाई स्वचालित नियन्त्रणहरूमा परिणत गरेर, टोलीहरूले त्रुटिहरू कम गर्छन्, गलत कन्फिगरेसनहरूबाट बच्छन्, र राख्छन् pipelineडिजाइनद्वारा सुरक्षित।
Xygeni सँग Guardrails, संस्थाहरूले नीति व्यवस्थापन सफ्टवेयरको लचिलो तह प्राप्त गर्छन् जुन कुनै पनि अनुकूल हुन्छ CI/CD वातावरण। यी DevOps guardrails विकासको हरेक चरणमा सुरक्षा र उत्पादकत्वलाई पङ्क्तिबद्ध राख्दै अनुपालनलाई निरन्तर र सहज बनाउनुहोस्।
सुरक्षित रूपमा निर्माण सुरु गर्नुहोस् pipelineआजको दिन। आफ्नो सुरक्षा परिभाषित गर्नुहोस्, व्यवस्थापन गर्नुहोस् र लागू गर्नुहोस् guardrails सिधै Xygeni WebUI बाट र सुरक्षित डेलिभरीको लागि छिटो मार्गको अनुभव गर्नुहोस्।

