






आधुनिक DevSecOps टोलीहरू छिटो अघि बढ्छन्, र सुरक्षालाई त्यो गतिसँग मिलाउनु आवश्यक छ। स्थिर विश्लेषण बनाम गतिशील विश्लेषण बुझ्नाले तपाईंलाई कमजोरीहरू चाँडै पत्ता लगाउन र रिलीज हुनु अघि समाधानहरू पुष्टि गर्न मद्दत गर्दछ। अभ्यासमा, दुवै विधिहरूले कोड गुणस्तर र रनटाइम व्यवहारलाई समेट्दै सुरक्षामा स्थिर र गतिशील विश्लेषणको जग बनाउँछन्।
यद्यपि, यो तुलना परिभाषाभन्दा बाहिर जान्छ। विकासकर्ताहरूले प्रत्येकको लागि सही प्रविधि छनौट गर्न स्थिर परीक्षण बनाम गतिशील परीक्षण बुझ्नु आवश्यक छ। SDLC चरण। त्यस्तै गरी, स्थिर बनाम गतिशील कोड विश्लेषणले व्यवहारमा कसरी काम गर्छ भनेर सिक्नाले टोलीहरूलाई रोकथाम र प्रमाणीकरणको लागि सही उपकरणहरू लागू गर्न मद्दत गर्दछ। स्थिर र गतिशील विश्लेषण बीचको भिन्नता थाहा पाउँदा तपाईंलाई पहिलोबाट बलियो सफ्टवेयर निर्माण गर्न अनुमति दिन्छ। commit उत्पादन गर्न।
१. स्थिर बनाम गतिशील विश्लेषण: यो किन महत्त्वपूर्ण छ
जब सुरक्षा परीक्षण तैनाथी पछि मात्र हुन्छ, त्यतिबेला धेरै ढिलो भइसकेको हुन्छ। जाँचहरू पहिले नै सार्दा समय बचत हुन्छ, जोखिम कम हुन्छ र रिलीज गुणस्तर सुधार हुन्छ।
त्यहीँबाट स्थिर विश्लेषण बनाम गतिशील विश्लेषण महत्वपूर्ण हुन्छ। स्थिर विश्लेषणले कोड चल्नु अघि यसको जाँच गर्छ, जबकि गतिशील विश्लेषणले अनुप्रयोग कार्यान्वयन गर्दा व्यवहार अवलोकन गर्छ।
यस अनुसार OWASP परीक्षण गाइड, यी विधिहरूलाई संयोजन गर्नाले सम्भावित र सक्रिय जोखिम दुवैमा व्यापक दृश्यता प्रदान गर्दछ। छोटकरीमा, स्थिर बनाम गतिशील कोड विश्लेषणले आक्रमणकारीहरूले गर्नु अघि कमजोरीहरू उजागर गरेर विकास र परीक्षणलाई पुल बनाउँछ।
DevSecOps टोलीहरूको लागि, यो दृष्टिकोणले सुरक्षालाई निरन्तर र एकीकृत राख्छ SDLC.
२. स्थिर विश्लेषण भनेको के हो (SAST)
कसरी यो काम गर्दछ
स्थिर विश्लेषणले स्रोत कोड, बाइनरी, वा बाइटकोडको मूल्याङ्कन गर्छ कार्यान्वयन बिनायसले SQL इंजेक्शन, कमजोर इन्क्रिप्शन, वा असुरक्षित इनपुट प्रमाणीकरण जस्ता सामान्य सुरक्षा त्रुटिहरूको खोजी गर्दछ।
यसको अतिरिक्त, स्थिर परीक्षण उपकरणहरू एकीकृत हुन्छन् CI/CD pipelines ताकि विकासकर्ताहरूले कोड गर्दा अलर्टहरू प्राप्त गर्छन्। उदाहरणका लागि, एक समयमा pull request, SAST कमजोर रेखाहरूलाई झण्डा लगाउँछ र सुरक्षित विकल्पहरू सुझाव दिन्छ।
कहिले लागू गर्ने
स्थिर परीक्षणले राम्रो काम गर्छ प्रारम्भमा मा SDLC, कोडिङ र निर्माण चरणहरूको समयमा।
जस्तै वर्णन गरियो NIST SP 800-218, बायाँ सर्दा महँगो पुन: कार्य रोकिन्छ र ट्रेसेबिलिटीमा सुधार हुन्छ। त्यसैले, लागू गर्दा स्थिर परीक्षण बनाम गतिशील परीक्षण logic early ले तपाईंलाई छिटो, सस्तो, र बढी अनुमानित सुरक्षा परिणामहरू दिन्छ।
३. गतिशील विश्लेषण (DAST) भनेको के हो?
कसरी यो काम गर्दछ
गतिशील विश्लेषणले आवेदनको जाँच गर्छ यो कार्यान्वयन हुँदा सुरक्षित वातावरणमा। कोड स्क्यान गर्नुको सट्टा, यसले अन्त्य बिन्दुहरूसँग अन्तर्क्रिया गर्छ र नक्कली आक्रमणहरूको प्रतिक्रियामा व्यवहार अवलोकन गर्छ।
उदाहरणका लागि, DAST उपकरणले इंजेक्शन वा प्रमाणीकरण त्रुटिहरूको लागि API अन्त्य बिन्दुहरू परीक्षण गर्न सक्छ।
कहिले लागू गर्ने
गतिशील परीक्षण सामान्यतया हुन्छ जीवनचक्रमा पछि, एक पटक अनुप्रयोग निर्माण उपलब्ध भएपछि।
यसले स्थिर उपकरणहरूद्वारा पत्ता लगाइएका कमजोरीहरू वास्तवमा शोषणयोग्य छन् कि छैनन् भनेर पुष्टि गर्छ। स्थिर बनाम गतिशील कोड विश्लेषण विधिहरूको संयोजनले रोकथाम र प्रमाणीकरण बीच पूर्ण प्रतिक्रिया लूप सिर्जना गर्दछ।
४. स्थिर विश्लेषण बनाम गतिशील विश्लेषण: मुख्य भिन्नताहरू
दुबै दृष्टिकोणहरूले कमजोरीहरू पहिचान गर्ने लक्ष्य राख्छन्, तर तिनीहरू कार्यप्रणाली, समय र सन्दर्भमा फरक छन्। तलको तालिकाले तुलना गर्दछ स्थिर परीक्षण बनाम गतिशील परीक्षण विकासकर्ताहरूको लागि सरल शब्दहरूमा।
| पक्ष | स्थिर विश्लेषण (SAST) | गतिशील विश्लेषण (DAST) |
|---|---|---|
| विधिशास्त्र | कोड नचलाइकन जाँच गर्छ। | अनुप्रयोग सक्रिय हुँदा यसको परीक्षण गर्छ। |
| फोकस क्षेत्र | कोड तर्क, डेटा प्रवाह, इनपुट प्रमाणीकरण, र हार्डकोड गरिएका गोप्य कुराहरू। | प्रमाणीकरण, कन्फिगरेसन, र रनटाइम व्यवहार। |
| स्टेज इन SDLC | प्रारम्भिक चरणहरूमा, कोडिङ र निर्माण चरणहरूमा। | पछि, स्टेजिङ वा परीक्षण चरणहरूको समयमा। |
| पत्ता लगाउने गति | IDE हरू भित्र द्रुत प्रतिक्रिया वा pipelines. | सक्रिय वातावरण आवश्यक पर्ने भएकाले ढिलो प्रतिक्रिया। |
| सीमितता | रनटाइम सन्दर्भको अभाव हुन सक्छ वा तर्क-निर्भर त्रुटिहरू छुटेको हुन सक्छ। | स्रोत-स्तर कोड वा गहिरो तर्क त्रुटिहरू हेर्न सकिँदैन। |
छोटकरीमा, स्थिर बनाम गतिशील कोड विश्लेषणले तपाईंलाई पूर्व सन्तुलनमा राख्न मद्दत गर्दछcisआयन र प्रमाणीकरण। स्थिर विश्लेषणले सम्भावित कमजोरीहरू चाँडै पत्ता लगाउँछ, जबकि गतिशील विश्लेषणले वास्तविक प्रयोगकर्ताहरूले तपाईंको एपसँग अन्तर्क्रिया गर्दा के हुन्छ भनेर पुष्टि गर्छ।
५. किन संयोजन गर्ने? SAST र DAST ले सुरक्षा सुधार गर्छ
कुनै पनि विधिले मात्र पूर्ण कभरेज प्रदान गर्दैन। जब दुवै लागू गरिन्छ, सुरक्षामा स्थिर र गतिशील विश्लेषणले कोडदेखि रनटाइमसम्म निरन्तर अन्तर्दृष्टि प्रदान गर्दछ।
उदाहरणका लागि, स्थिर विश्लेषणले असुरक्षित क्वेरी पहिचान गर्न सक्छ, जबकि गतिशील परीक्षणले त्यो क्वेरी वास्तवमा शोषण गर्न सकिन्छ कि भनेर प्रमाणित गर्न सक्छ।
यी उपकरणहरू फरक-फरक तहहरूमा काम गर्ने भएकाले, तिनीहरूले एकअर्कालाई बलियो बनाउँछन्। यसबाहेक, स्थिर परीक्षण बनाम गतिशील परीक्षण संयोजन गर्नाले झूटा अलार्महरू कम हुन्छ, विकासकर्ताको विश्वास बढ्छ, र रिलीज हुनु अघि समाधानहरू मान्य हुन्छन् भनी सुनिश्चित गर्दछ।
६. आधुनिक एपसेक क्षमताहरूसँग Xygeni ले कसरी स्थिर विश्लेषणलाई बढाउँछ
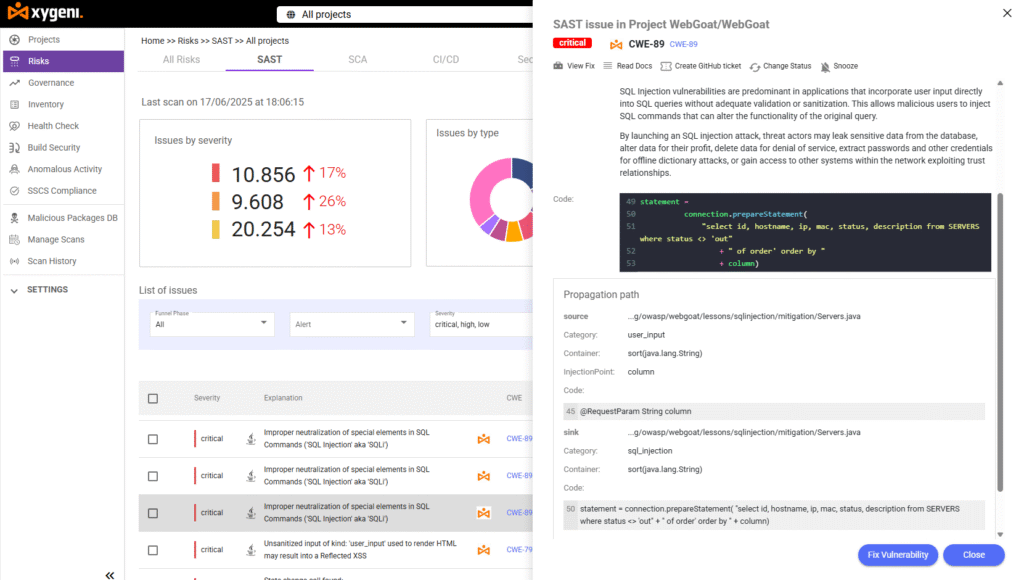
जाइगेनी स्थिर परीक्षणलाई छिटो, अझ सटीक र विकासकर्ता-अनुकूल बनाएर स्थिर विश्लेषण बनाम गतिशील विश्लेषण कार्यप्रवाहलाई सुधार गर्दछ। यसको SAST इन्जिनले कोड कमजोरीहरू चाँडै पत्ता लगाउँछ, एआई-उत्पन्न समाधानहरू लागू गर्छ, र मालिसियस कोडलाई उत्पादनमा प्रवेश गर्नबाट रोक्छ।
यसले इंजेक्शन त्रुटिहरू, कमजोर इन्क्रिप्शन, असुरक्षित डिसेरियलाइजेशन, र एम्बेडेड ब्याकडोर जस्ता आपूर्ति श्रृंखला जोखिमहरू फेला पार्छ।
संग एआई अटो-फिक्स, विकासकर्ताहरूले सुरक्षित कोड सिफारिसहरू सिधै आफ्नो मा प्राप्त गर्छन् pull requests। यसको अतिरिक्त, स्मार्ट प्राथमिकीकरणले शोषणशीलताका आधारमा जोखिमहरूलाई श्रेणीबद्ध गर्दछ, जसले टोलीहरूलाई सबैभन्दा सान्दर्भिक खोजहरूमा ध्यान केन्द्रित गर्न मद्दत गर्दछ।
यस अनुसार OWASP बेन्चमार्क, Xygeni ले न्यूनतम झूटा सकारात्मकताहरूको साथ लगभग उत्तम पत्ता लगाउने शुद्धता प्राप्त गर्दछ।
यसले विकासकर्ताहरूलाई आवाजको समीक्षा गर्न कम समय र आफ्नो कोडबेस सुधार गर्न बढी समय खर्च गर्न अनुमति दिन्छ।
स्थिर विश्लेषणभन्दा बाहिर, Xygeni ले पूरक मोड्युलहरू पनि एकीकृत गर्दछ:
- SCA पहुँचयोग्यता र EPSS सहित: शोषणयोग्य निर्भरताहरूलाई हाइलाइट गर्दछ।
- गोप्य सुरक्षा: खुलासा गरिएका प्रमाणहरू पत्ता लगाउँछ र रद्द गर्छ।
- IaC Security: टेराफर्म, कुबर्नेट्स, र क्लाउडफॉर्मेसन टेम्प्लेटहरू प्रमाणित गर्दछ।
- मालवेयर पत्ता लगाउने: तपाईंको निर्माणहरूमा सम्झौता गरिएका प्याकेजहरू पहिचान गर्दछ।
- ASPM Dashboard: सबै AppSec कम्पोनेन्टहरूमा दृश्यता प्रदान गर्दछ।
फलस्वरूप, Xygeni रूपान्तरण हुन्छ स्थिर बनाम गतिशील कोड विश्लेषण आधुनिक DevSecOps कार्यप्रवाहहरूमा स्वाभाविक रूपमा मिल्ने एकीकृत, स्वचालित प्रक्रियामा।
१०. अन्तिम विचारहरु
सुरक्षित सफ्टवेयर निर्माणको लागि दुवै विधिहरू आवश्यक छन्। स्थिर परीक्षण बनाम गतिशील परीक्षण प्रतिस्पर्धा होइन तर साझेदारी हो। स्थिर विश्लेषणले कोडिङको समयमा कमजोरीहरूलाई रोक्न मद्दत गर्दछ, र गतिशील विश्लेषणले वास्तविक परिस्थितिहरूमा फिक्सहरू काम गर्छन् भनेर प्रमाणित गर्दछ।
दुवैलाई सँगै प्रयोग गर्नाले पूर्ण दृश्यता, छिटो पत्ता लगाउने र उच्च आत्मविश्वास प्राप्त हुन्छ।
संग अनुप्रयोग भेद्यता स्क्यानिङ उपकरणहरू Xygeni जस्तै, टोलीहरूले आवेदन दिन सक्छन् सुरक्षामा स्थिर र गतिशील विश्लेषण स्वचालित रूपमा, डेलिभरीलाई ढिलो नगरी सुरक्षालाई निरन्तर राख्दै।
???? आफ्नो नि:शुल्क परीक्षण सुरु गर्नुहोस्: आजै आफ्नो कोडको कमजोरीहरूको विश्लेषण गर्नुहोस्।
???? डेमो बुक गर्नुहोस्! Xygeni ले तपाईंको AppSec कार्यप्रवाहलाई कसरी सुधार गर्छ हेर्नुहोस्।
लेखक को बारे मा
द्वारा लिखित फातिमा Said, एप्लिकेसन सुरक्षामा विशेषज्ञता प्राप्त सामग्री मार्केटिङ प्रबन्धक Xygeni सुरक्षा.
फातिमाले एपसेकमा विकासकर्ता-मैत्री, अनुसन्धान-आधारित सामग्री सिर्जना गर्छ, ASPM, र DevSecOps। उनी जटिल प्राविधिक अवधारणाहरूलाई स्पष्ट, कार्ययोग्य अन्तर्दृष्टिमा अनुवाद गर्छिन् जसले साइबर सुरक्षा नवप्रवर्तनलाई व्यावसायिक प्रभावसँग जोड्दछ।

