






SQL इंजेक्शन कमजोरी अझै पनि वेब अनुप्रयोगहरूमा सबैभन्दा सामान्य र खतरनाक त्रुटिहरू मध्ये एक हो, यसलाई पहिलो पटक दस्तावेज गरिएको दशकौं पछि पनि। आक्रमणकारीहरूले क्वेरीमा दुर्भावनापूर्ण SQL इन्जेक्ट गर्छन् र डाटाबेसले यसलाई विकासकर्ताले लेखेको जस्तै कार्यान्वयन गर्दछ। अधिकार बिना SAST SQL इंजेक्शन जोखिम पत्ता लगाउने उपकरणको रूपमा प्रयोग गर्दा, त्यो त्रुटि कसैले फेला पार्नु अघि वर्षौंसम्म कोडबेसमा बस्न सक्छ, सामान्यतया किनभने आक्रमणकारीले पहिले यसलाई फेला पार्छ।
यस गाइडले SQL इंजेक्शन जोखिमहरू कसरी हुन्छन्, SQL इंजेक्शन जोखिम रोकथामलाई अझै पनि स्वचालित उपकरण र सुरक्षित कोडिङ अनुशासन दुवै किन आवश्यक छ, र कसरी SAST उपकरण कोडको पहिलो लाइनबाट त्यो तस्वीरमा फिट हुन्छ।
SQL इंजेक्शन जोखिम भनेको के हो?
प्रयोगकर्ताको इनपुटलाई डेटाको रूपमा ह्यान्डल गर्नुको सट्टा सिधै डाटाबेस क्वेरीमा घुसाउँदा SQL इन्जेक्सनको जोखिम हुन्छ। लिनुहोस् login फारम जसले प्रयोगकर्ता नाम र पासवर्डलाई सिधै SQL स्ट्रिङमा जोडेर आफ्नो क्वेरी बनाउँछ। आक्रमणकारी जसले प्रवेश गर्छ admin' OR '1'='1 किनकि प्रयोगकर्ता नामले क्वेरीको तर्क नै परिवर्तन गर्छ, र डाटाबेसले वास्तविक पासवर्डको पर्वाह नगरी मिल्दो फर्काउँछ। त्यो एकल अनस्केप गरिएको इनपुटले प्रमाणीकरणलाई पूर्ण रूपमा बाइपास गर्छ।
यो ठ्याक्कै बग ए को वर्ग हो SAST SQL इंजेक्शन जोखिम पत्ता लगाउने उपकरण निम्न कुराहरू पत्ता लगाउनको लागि बनाइएको हो: क्वेरीमा प्रवाहित अस्वच्छ इनपुट, डाटाबेसमा पुग्नु अघि स्रोत कोडमा देखिने।
किन एक प्रयोग गर्नुहोस् SAST SQL इंजेक्शन जोखिम पत्ता लगाउने उपकरण?
A स्थिर अनुप्रयोग सुरक्षा परीक्षण (SAST) उपकरणले असुरक्षित ढाँचाहरू फेला पार्न स्रोत कोड स्क्यान गर्दछ, जसमा SQL इंजेक्शनमा जाने अस्वच्छ इनपुट समावेश छ, त्यो कोड उत्पादनमा पुग्नु अघि। त्यो समयले SQL इंजेक्शन जोखिम रोकथामलाई SQL इंजेक्शन घटना प्रतिक्रियाबाट अलग गर्छ।
प्रयोग गर्ने फाइदाहरू a SAST SQL इंजेक्शन जोखिम रोकथामको लागि उपकरण
- प्रारम्भिक पहिचान: आवेदन निर्माण भइरहेको बेलामा नै निष्कर्षहरू देखा पर्छन्, पठाइसकेपछि होइन।
- विस्तृत उपचार: केवल फ्ल्याग गरिएको लाइन नम्बरको सट्टा प्यारामिटराइज्ड क्वेरीहरू जस्ता समाधानहरू तर्फ कार्ययोग्य मार्गदर्शन।
- CI/CD एकीकरण: कमजोरीहरू समातिन्छन् commit वा निर्माण, कार्यप्रवाह भित्र विकासकर्ताहरूले पहिले नै प्रयोग गर्छन्।
- कम गलत सकारात्मक दर: वास्तविक SQL इंजेक्शन निष्कर्षहरूलाई आवाजमा गाड्ने उपकरणलाई बेवास्ता गरिन्छ। पूर्वcisआयनले राख्छ a SAST SQL इंजेक्शन जोखिम पत्ता लगाउने उपकरण वास्तवमा दैनिक उपयोगी छ।
SQL इंजेक्शन आक्रमणका वास्तविक-विश्व उदाहरणहरू
SQL इन्जेक्सनले रेकर्डमा रहेका केही ठूला डेटा उल्लंघनहरू निम्त्याएको छ, र यसले आज पनि क्षति पुर्याइरहेको छ। तल उल्लेखनीय उदाहरणहरू दिइएका छन्, सबैभन्दा भर्खरकोदेखि पुरानोसम्म:
- मेटाबेस (२०२६): आक्रमणकारीहरूले एनालिटिक्स प्लेटफर्म मेटाबेसको पासवर्ड-रिसेट एन्डपोइन्टमा रहेको SQL इन्जेक्सन त्रुटिको फाइदा उठाए, एउटै अप्रमाणित अनुरोधको साथ पूर्ण प्रशासक पहुँच प्राप्त गरे। प्लेटफर्ममा जडान गरिएको खुला डाटाबेस प्रमाणहरू मार्फत उल्लङ्घन कम्तिमा पाँच डाउनस्ट्रीम कम्पनीहरूमा पुग्यो।
- बियोन्डट्रस्ट र अमेरिकी ट्रेजरी (२०२५): CVE-2025-1094 को रूपमा ट्र्याक गरिएको PostgreSQL मा रहेको SQL इन्जेक्सन त्रुटिलाई BeyondTrust को रिमोट सपोर्ट प्लेटफर्म उल्लङ्घन गर्न प्रयोग गरिएको थियो। घुसपैठ श्रृंखला अमेरिकी ट्रेजरी विभागमा पुग्यो, जसले व्यापक रूपमा प्रयोग हुने डाटाबेस इन्टरफेसमा रहेको एकल अस्वच्छ इनपुटले कसरी सरकारी-स्तरको घटनामा क्यास्केड गर्न सक्छ भनेर देखाउँछ।
- टकटक (२०१५): SQL इन्जेक्सन आक्रमणले लगभग १,५७,००० ग्राहकहरूको व्यक्तिगत विवरणहरू उजागर गर्यो, जसमा वित्तीय जानकारी पनि समावेश थियो, जसले गर्दा ठूलो जरिवाना र स्थायी प्रतिष्ठामा क्षति पुगेको थियो।
- याहू (२०१४): आक्रमणकारीहरूले ५० करोडभन्दा बढी प्रयोगकर्ता रेकर्डहरू चोर्न SQL इन्जेक्सन प्रयोग गरे, जुन त्यतिबेलाको इतिहासको सबैभन्दा ठूलो उल्लंघन मध्ये एक थियो।
- याहू! भ्वाइसेस (२०१२): एउटा छुट्टै SQL इन्जेक्सन आक्रमणले लगभग ५,००,००० इमेल ठेगानाहरू र पासवर्डहरू लीक गर्यो, जसले डाटाबेस सुरक्षामा रहेको खाडल उजागर गर्यो।
- सोनी पिक्चर्स / प्लेस्टेशन नेटवर्क (२०११): SQL इन्जेक्सनले आक्रमणकारीहरूलाई लगभग ७ करोड ७० लाख प्लेस्टेशन नेटवर्क खाताहरूमा पहुँच दियो, जसमा १७ करोड डलर क्षति भएको अनुमान गरिएको थियो।
- हार्टल्याण्ड भुक्तानी प्रणाली (२००८): SQL इन्जेक्सनले आफ्नो समयको सबैभन्दा ठूलो उल्लङ्घन मध्ये एकमा लगभग १३ करोड क्रेडिट र डेबिट कार्ड नम्बरहरू उजागर गर्यो।
लगभग दुई दशकको ढाँचा उस्तै छ: एउटा अस्वच्छ इनपुट, एउटा क्वेरी, र यसको पछाडिको सम्पूर्ण डेटासेट पहुँचयोग्य हुन्छ। त्यसैले SQL इंजेक्शन जोखिम रोकथाम विकासमा निर्माण गर्नुपर्छ, तैनाती पछि बोल्ट अन गर्नु हुँदैन। SQL इंजेक्शन सँगै बस्छ। क्रस-साइट स्क्रिप्टि। इंजेक्शन-वर्ग जोखिमहरू मध्ये एकको रूपमा जुन a SAST उपकरणलाई पूर्वनिर्धारित रूपमा समात्नु आवश्यक छ, पछिको विचारको रूपमा होइन।

SQL इंजेक्शन जोखिम रोकथाम: उत्तम अभ्यासहरू
SQL इंजेक्शन रोक्न सुरक्षित कोडिङ अभ्यासहरू र स्वचालित टूलिङको संयोजन लिन्छ। यी पाँच अभ्यासहरूले कुनै पनि SQL इंजेक्शन जोखिम रोकथाम रणनीतिको मूल बनाउँछन्:
- प्यारामिटराइज्ड क्वेरीहरू प्रयोग गर्नुहोस्। गतिशील SQL लाई प्यारामिटराइज्ड क्वेरीहरूले बदल्नुहोस् ताकि प्रयोगकर्ता इनपुटलाई सधैं डेटाको रूपमा व्यवहार गरियोस्, कहिल्यै पनि कार्यान्वयनयोग्य कोडको रूपमा होइन। प्लेसहोल्डर-आधारित क्वेरी (
WHERE username = ? AND password = ?) लाई आक्रमणकारी इनपुटद्वारा पुन: व्याख्या गर्न सकिँदैन जसरी एक जोडिएको स्ट्रिङले गर्न सक्छ। - इनपुटहरू प्रमाणित गर्नुहोस्। अपेक्षित ढाँचासँग मेल नखाने इनपुटहरू अस्वीकार गर्नुहोस्, र इंजेक्शन प्रयासहरूमा सामान्यतया प्रयोग हुने वर्णहरू, जस्तै अनइस्केप गरिएको एकल उद्धरण वा अर्धविरामहरू हेर्नुहोस्।
- विशेष पात्रहरूबाट बच्नुहोस्। जब प्यारामिटराइज्ड क्वेरीहरू विकल्प हुँदैनन्, एस्केपिङले आक्रमणकारीहरूले भर परेका पात्रहरूलाई बेअसर गर्छ। यसलाई प्राथमिक प्रतिरक्षा होइन, फलब्याकको रूपमा व्यवहार गर्नुहोस्।
- डाटाबेस अनुमतिहरू सीमित गर्नुहोस्। तपाईंको अनुप्रयोगले प्रयोग गर्ने खाताले वास्तवमा आवश्यक पर्ने डेटा र सञ्चालनहरूमा मात्र पहुँच पुर्याउन सकोस् भनेर न्यूनतम विशेषाधिकार लागू गर्नुहोस्। प्रतिबन्धित खाताको तुलनामा सम्झौता गरिएको क्वेरी धेरै कम हानिकारक हुन्छ।
- एक प्रयोग गर्नुहोस् SAST उपकरण। स्वचालित SQL इंजेक्शन जोखिम पत्ता लगाउने सुविधाको साथ SAST उपकरण जसले स्रोत कोड निरन्तर स्क्यान गर्दछ र अस्वच्छ प्रश्नहरू पुग्नु अघि नै फ्ल्याग गर्दछ pull request, उत्पादनको त कुरै छोडौं।
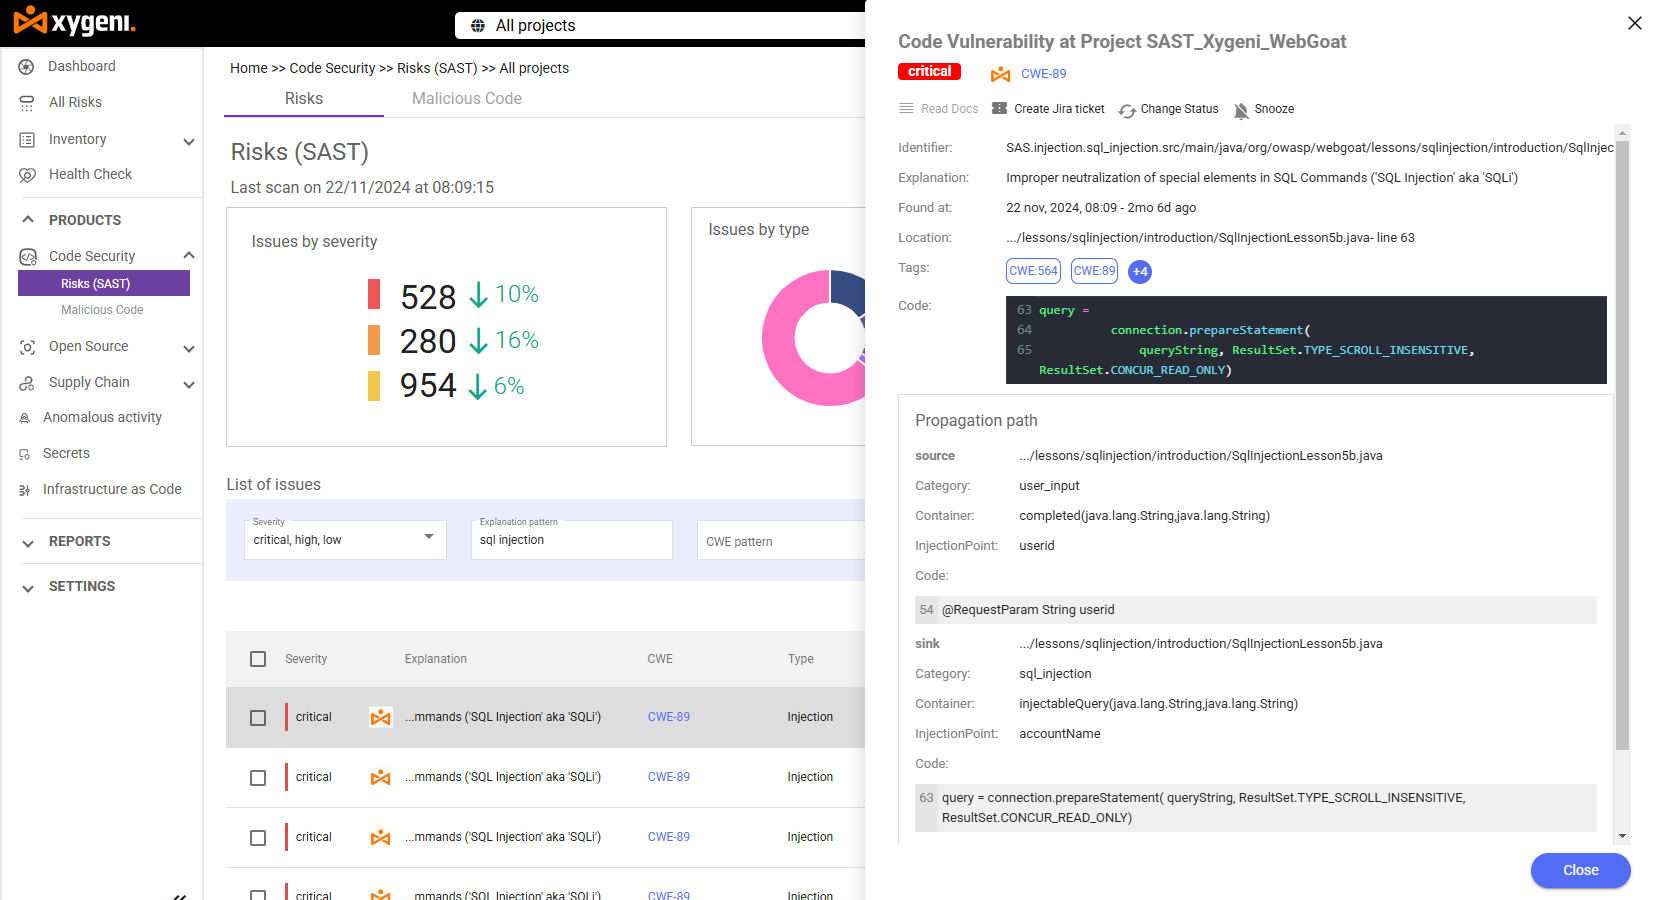
कसरी Xygeni-SAST SQL इंजेक्शन जोखिमहरूलाई रोक्छ
जाइगेनी-SAST कम गलत सकारात्मक दरसँग गहिरो स्थिर विश्लेषणलाई संयोजन गर्दछ, त्यसैले SQL इंजेक्शन जोखिम रोकथामको लागतमा आउँदैन सतर्क थकान।
- उन्नत क्वेरी विश्लेषण: असुरक्षित SQL क्वेरी ढाँचाहरू पहिचान गर्दछ, जसमा अस्वच्छ इनपुटको साथ कन्टेन्टेटेड स्ट्रिङहरू समावेश छन्, र प्यारामिटराइज्ड क्वेरीहरू वा इनपुट प्रमाणीकरण जस्ता हराइरहेको सुरक्षा उपायहरूलाई फ्ल्याग गर्दछ।
- प्रमाणित पत्ता लगाउने शुद्धता: OWASP बेन्चमार्कमा, उद्योग standard अनुप्रयोग सुरक्षा परीक्षण उपकरणहरूको मूल्याङ्कनको लागि, Xygeni-SAST SQL इंजेक्शन (CWE-89) को लागि १००% ट्रु पोजिटिभ रेट हासिल गर्यो, जसको अर्थ यसले बेन्चमार्कमा शून्य ज्ञात SQL इंजेक्शन परीक्षण केसहरू गुमायो।
- एआई अटोफिक्स: विकासकर्ता-तयार समाधानहरू सहित SQL इंजेक्शन र क्रस-साइट स्क्रिप्टिङ जस्ता समस्याहरूलाई तुरुन्तै समाधान गर्दछ, उत्पन्न गर्दछ pull requests भाषाका उत्कृष्ट अभ्यासहरूसँग मिल्दोजुल्दो सुरक्षित कोड सुझावहरू सहित।
- सिमलेस CI/CD एकीकरण: तपाईंको विकास भित्र वास्तविक समयमा चल्छ pipeline, तैनाती पछि भन्दा पहिले SQL इंजेक्शन कमजोरीहरू समात्ने।
- IDE एकीकरण: तपाईंले क्वेरी लेख्दा समस्याको विवरण, गम्भीरता र समाधान निर्देशन सिधै आफ्नो सम्पादकमा हेर्नुहोस्, तपाईंको पछि होइन। commit यो।

सोधिने प्रश्न
SQL इंजेक्शन रोक्ने उत्तम तरिका के हो?
सबैभन्दा बलियो SQL इंजेक्शन भेद्यता रोकथामले तपाईंको कोडमा प्यारामिटराइज्ड क्वेरीहरूलाई a सँग संयोजन गर्दछ SAST उपकरण जसले निरन्तर अस्वच्छ इनपुट ढाँचाहरूको लागि स्क्यान गर्दछ। म्यानुअल कोड समीक्षाले मात्र गतिमा धेरै कुरा गुमाउँछ आधुनिक pipelineजहाज कोड।
एक हुन सक्छ SAST के उपकरणले सुरक्षित कोडिङ अभ्यासहरूलाई पूर्ण रूपमा प्रतिस्थापन गर्छ?
छैन। क SAST SQL इंजेक्शन भेलेन्लेसेन्स पत्ता लगाउने उपकरणले कोडमा पहिले नै के छ भनेर समात्छ, तर प्यारामिटराइज्ड क्वेरीहरू, इनपुट प्रमाणीकरण, र कम-विशेषाधिकार डाटाबेस अनुमतिहरूले असुरक्षित ढाँचाहरू लेखिने सम्भावना कम गर्छ। यी दुई सँगै काम गर्छन्।
समाधान राम्ररी थाहा भए पनि SQL इंजेक्शन उल्लंघन किन हुन्छ?
प्यारामिटराइज्ड प्रश्नहरू निम्न थिए: standard वर्षौंसम्म समाधान हुन्छ, तर अवस्थित कोडबेसहरूले लिगेसी क्वेरीहरू जम्मा गर्छन् जुन उल्लङ्घनले समस्या नआएसम्म कहिल्यै पुन: विचार गरिँदैन। निरन्तर SAST स्क्यानिङले प्रत्येकमा अस्वच्छ प्रश्नहरू फ्ल्याग गरेर त्यो खाडललाई बन्द गर्छ commit, केवल आवधिक लेखापरीक्षणको समयमा मात्र होइन।
के कम गलत सकारात्मक दरले SQL इंजेक्शन पत्ता लगाउनको लागि विशेष रूपमा फरक पार्छ?
हो। SQL इंजेक्शनका निष्कर्षहरू जुन गलत सकारात्मकहरूको लामो सूचीमा हराउँछन्, ती हुन् जसले उत्पादनमा स्थान पाउँछन्। A SAST कम गलत सकारात्मक दर भएको उपकरणले SQL इंजेक्शन जोखिम रोकथामलाई भारी पार्नुको सट्टा कार्ययोग्य राख्छ।
Xygeni मार्फत आफ्नो अनुप्रयोगहरू सुरक्षित गर्नुहोस्-SAST
SQL इंजेक्शन कमजोरीहरू दायाँसँग रोक्न सकिन्छ SAST उपकरण र सही अभ्यासहरू। Xygeni- को नि:शुल्क परीक्षण सुरु गर्नुहोस्।SAST आज, वा यो कसरी सँगै मिल्छ भनेर अन्वेषण गर्नुहोस् SCA र open source security पूर्ण Xygeni प्लेटफर्ममा। डेमो बुक गर्नुहोस् or उत्पादन भ्रमण गर्नुहोस् यसलाई आफ्नै कोडमा हेर्नको लागि।
