
२०२६ मा स्थिर कोड विश्लेषण उपकरणहरू किन आवश्यक छन्
स्थिर कोड विश्लेषण अब वैकल्पिक छैन; यो कुनै पनि टोली निर्माण सफ्टवेयरको लागि गतिमा आधारभूत अभ्यास हो। उत्पादनमा भेटिएको उही बगको मूल्य १०,००० डलरसम्म पर्न सक्छ, सुरक्षा घटनाको रूपमा देखा परेमा सुविधाहरूबाट विचलित इन्जिनियरिङ समय, प्रयोगकर्ता अनुभवमा गिरावट, वा प्रतिष्ठामा क्षति गणना नगरी। स्थिर कोड विश्लेषणले यो पठाउनु अघि स्रोत कोड स्क्यान गरेर त्यो खाडललाई बन्द गर्छ।
२०२६ मा दांव बढी छ। जाइगेनीको आफ्नै अनुसन्धान अनुसार, ६०% अनुप्रयोगहरूमा पहिलो-पक्ष कोडमा कमजोरीहरू हुन्छन्, र एआई-सहायता प्राप्त विकासले कोड लेख्ने मात्रालाई तीव्र पार्दै, उत्पादन अघि समस्याहरू समात्ने विन्डो पहिले भन्दा साँघुरो भएको छ। DevSecOps, एआई-सहायता प्राप्त कोडिङ, र जटिलताको उदयसँगै CI/CD pipelines, सही स्थिर विश्लेषण उपकरण हुनु अब वैकल्पिक छैन।
तर सबै स्थिर कोड विश्लेषण उपकरणहरूले समान मूल्य प्रदान गर्दैनन्। केहीले गलत सकारात्मकताले भरिएका टोलीहरू छन्। अरूले गम्भीर शोषणयोग्य त्रुटिहरू पूर्ण रूपमा गुमाउँछन्। र धेरैजसो जोखिम पत्ता लगाउनमै रोकिन्छन्, अब नियमित रूपमा खुला-स्रोत निर्भरताहरू र एआई-उत्पन्न कोड मार्फत आउने दुर्भावनापूर्ण कोड खतराहरूलाई बेवास्ता गर्दै।
यस पोस्टले २०२६ को लागि शीर्ष ४ स्थिर कोड विश्लेषण उपकरणहरूको तुलना गर्दछ, वास्तवमा महत्त्वपूर्ण कुराहरूको तुलनामा मूल्याङ्कन गरिएको: पत्ता लगाउने शुद्धता, गलत सकारात्मक दरहरू, मालवेयर कभरेज, CI/CD एकीकरण, र मूल्य निर्धारण।
द्रुत तुलना: २०२६ को लागि शीर्ष स्थिर कोड विश्लेषण उपकरणहरू
| उपकरण | साँचो सकारात्मक दर | गलत सकारात्मक दर | मालवेयर पत्ता लगाउने | एआई अटोफिक्स | मूल्य निर्धारण | सर्वश्रेष्ठका लागी |
|---|---|---|---|---|---|---|
| जाइगेनी SAST | १००% (OWASP बेन्चमार्क) | 16.7% | हो — स्वदेशी | हो — सन्दर्भ-सचेत जनसम्पर्क समाधानहरू | प्रति योगदानकर्ता $३५/महिनाबाट (पूर्ण प्लेटफर्म) | DevSecOps टोलीहरूलाई शुद्धता, मालवेयर पत्ता लगाउने, र पूर्ण-प्लेटफर्म कभरेज आवश्यक छ |
| स्निक कोड | 97.18% | 34.55% | होइन | आंशिक — समाधान सुझावहरू | $१२५/महिनाबाट (न्यूनतम ५ योगदानकर्ताहरू, SAST केवल) | विकासकर्ता-प्रथम टोलीहरू पहिले नै Snyk इकोसिस्टममा छन् |
| सेमग्रेप | 87.06% | 42.09% | होइन | होइन | प्रति योगदानकर्ता $३५/महिनाबाट सुरु | छिटो, अनुकूलन योग्य नियम-आधारित स्क्यानिङ आवश्यक पर्ने टोलीहरू |
| सोनारक्यूब | 50.36% | भेरिएबल | होइन | होइन | $६५/महिनाबाट (SAST (प्रति-LoC भुक्तानी मात्र) | टोलीहरू कोड गुणस्तर र प्राविधिक ऋणमा केन्द्रित थिए |
उत्तम स्थिर कोड विश्लेषण उपकरणहरूलाई के ले अलग बनाउँछ?
सबै स्थिर कोड विश्लेषण उपकरणहरूले समान स्तरको सुरक्षा प्रदान गर्दैनन्। २०२६ मा सबैभन्दा प्रभावकारी प्लेटफर्महरूले यी क्षमताहरू साझा गर्छन्:
कम गलत सकारात्मकताका साथ सटीक पत्ता लगाउने
उत्तम उपकरणहरूले आवाज उत्पादन गर्नुको सट्टा वास्तविक, शोषणयोग्य कमजोरीहरूलाई प्राथमिकता दिन्छन्। कम गलत सकारात्मक दरसँग मिल्दो उच्च साँचो सकारात्मक दरको अर्थ विकासकर्ताहरूले वास्तविक समस्याहरू समाधान गर्न समय बिताउँछन्, अलर्टहरू पछ्याउँदैनन् जुन महत्त्वपूर्ण छैनन्।
एआई-संचालित उपचार
उपचार बिना पत्ता लगाउने बाधाहरू सिर्जना गर्दछ। सन्दर्भ-सचेत समाधान सुझावहरू सिधै प्रदान गर्ने उपकरणहरू खोज्नुहोस् pull requests, म्यानुअल प्याचिङको आवश्यकता बिना नै जोखिमपूर्ण ढाँचाहरूलाई सुरक्षित विकल्पहरूले प्रतिस्थापन गर्दै।
मालवेयर र आपूर्ति श्रृंखला पत्ता लगाउने
परम्परागत स्थिर कोड विश्लेषण उपकरणहरूले कोडिङ कमजोरीहरूको लागि स्क्यान गर्छन्। तिनीहरूले दुर्भावनापूर्ण कोड पत्ता लगाउँदैनन्। उत्तम प्लेटफर्महरू अगाडि बढ्छन्, ब्याकडोर, ट्रोजन, र्यान्समवेयर, अस्पष्ट कार्यान्वयन, र पहिलो-पक्ष कोड र खुला-स्रोत निर्भरता दुवैमा प्रणाली रजिस्ट्री छेडछाड पहिचान गर्दै।
CI/CD र IDE एकीकरण
स्थिर कोड विश्लेषण निरन्तर चल्नु पर्छ, रिलिज हुनुभन्दा पहिले मात्र होइन। GitHub Actions, GitLab CI, Jenkins, Azure DevOps, र Bitbucket सँग नेटिभ एकीकरणहरू खोज्नुहोस्, साथै IDE प्लगइनहरू जसले कोड लेखिएको रूपमा निष्कर्षहरू सतहमा ल्याउँछन्।
शोषणमा आधारित प्राथमिकता
कच्चा खोज गणनाहरूले अन्तर्दृष्टि होइन, हल्ला सिर्जना गर्दछ। उत्तम उपकरणहरूले पहुँचयोग्यता, शोषणयोग्यता, र व्यावसायिक प्रभावको आधारमा परिणामहरू फिल्टर गर्दछन् — त्यसैले टोलीहरूले उच्चतम CVSS स्कोर के छ भनेर मात्र होइन, वास्तवमा के महत्त्वपूर्ण छ भनेर पहिले निर्धारण गर्छन्।
OWASP बेन्चमार्क प्रमाणीकरण
स्थिर कोड विश्लेषण उपकरण छनौट गर्दा विक्रेताको दाबीमा होइन, मापनयोग्य परिणामहरूमा भर पर्नु पर्छ। OWASP बेन्चमार्क परियोजनाले प्रदान गर्दछ standardवास्तविक-विश्व परीक्षण केसहरूमा ज्ञात जोखिम ढाँचाहरू विरुद्ध पत्ता लगाउने शुद्धता मूल्याङ्कन गर्न एकीकृत, स्वतन्त्र रूपरेखा। सधैं बेन्चमार्क डेटाको लागि सोध्नुहोस् पहिले commitउपकरणमा टिंग।

उत्तम स्थिर कोड विश्लेषण उपकरणहरू
१. जाइगेनी SAST: DevSecOps को लागि निर्मित स्थिर कोड विश्लेषण

अवलोकन: जाइगेनी SAST यो केवल अर्को स्थिर कोड विश्लेषण उपकरण मात्र होइन। यो DevSecOps टोलीहरूका लागि उद्देश्य-निर्मित हो जसलाई पूर्व-आवश्यक छcisविकासलाई ढिलो नगरी e पत्ता लगाउने, स्वचालित उपचार, र पूर्ण-स्पेक्ट्रम सुरक्षा।
धेरैजसो स्थिर कोड विश्लेषण उपकरणहरू जोखिम पत्ता लगाउनमा मात्र सीमित हुन्छन्, जहाँ Xygeni अझ अगाडि जान्छ: बुद्धिमान मालवेयर पत्ता लगाउने, AI-संचालित समाधान सुझावहरू, र पहुँचयोग्यता-आधारित प्राथमिकतासँग गहिरो स्थिर विश्लेषण संयोजन गर्दै। परिणाम एक उपकरण हो जसले अरूले छुटेका कुराहरू समात्छ, आवाज फिल्टर गर्दछ, र विकासकर्ताहरूलाई उनीहरूको अवस्थित कार्यप्रवाह भित्र सिधै महत्त्वपूर्ण कुराहरू ठीक गर्न मद्दत गर्दछ।
जाइगेनी SAST यो अल-इन-वन जाइजेनी प्लेटफर्मको पनि हिस्सा हो, जसको अर्थ SAST निष्कर्षहरू स्वचालित रूपमा सम्बन्धित हुन्छन् SCA, रहस्य पत्ता लगाउने, CI/CD सुरक्षा, DAST, र ASPM, टोलीहरूलाई पूर्ण रूपमा एकीकृत जोखिम दृष्टिकोण प्रदान गर्दै SDLC.
मुख्य विशेषताहरु:
- १००% साँचो सकारात्मक दर (OWASP बेन्चमार्क): SQL इन्जेक्शन र क्रस-साइट स्क्रिप्टिङमा शून्य मिस। कमजोर इन्क्रिप्शन र कमजोर ह्यासिङमा शून्य गलत सकारात्मक।
- न्यून झूटा सकारात्मक दर (१६.७%): सतर्क थकान कम गर्छ र विकासकर्तालाई शोरमा होइन, शोषणयोग्य मुद्दाहरूमा ध्यान केन्द्रित गर्छ।
- एआई अटोफिक्स: सुरक्षित, सन्दर्भ-सचेत कोड समाधानहरू उत्पन्न गर्दछ जुन सिधै डेलिभर गरिन्छ pull requests। भाषाको उत्कृष्ट अभ्यासहरूसँग मिल्दोजुल्दो सुरक्षित विकल्पहरूसँग जोखिमपूर्ण ढाँचाहरूलाई प्रतिस्थापन गर्दछ; कुनै म्यानुअल प्याचिङ आवश्यक पर्दैन।
- मालवेयर पत्ता लगाउने: पहिलो-पक्ष कोड र खुला-स्रोत निर्भरताहरूमा ब्याकडोर, ट्रोजन, वर्म, र्यान्समवेयर, स्पाइवेयर, अस्पष्ट कोड कार्यान्वयन, र प्रणाली रजिस्ट्री छेडछाड पत्ता लगाउँछ। धेरैजसो स्थिर कोड विश्लेषण उपकरणहरूमा पूर्ण रूपमा अभाव भएको क्षमता।
- शोषण प्राथमिकता फनेल: टोलीहरूले पहुँचयोग्यता, शोषणयोग्यता, र व्यावसायिक प्रभावका आधारमा खोजहरूलाई फिल्टर गर्दछ ताकि वास्तवमा के खतरनाक छ भनेर सम्बोधन गर्न सकियोस्, केवल के अवस्थित छ भनेर मात्र होइन।
- IDE एकीकरण: कोड लेखिए जस्तै स्क्यान गर्नुहोस्। समस्याको विवरण, गम्भीरता, मेटाडेटा, र उपचार निर्देशन सिधै आफ्नो IDE भित्र हेर्नुहोस्, पहिले commit बनेको छ।
- CI/CD एकीकरण: GitHub Actions, GitLab CI, Jenkins, Azure DevOps, र Bitbucket को लागि नेटिभ समर्थन, गुणस्तरीय गेटहरू सहित जसले कमजोर निर्माणहरूलाई रोक्छ।
- पूर्ण जोखिम कभरेज: पहिलो-पक्ष र एआई-उत्पन्न कोडहरूमा इन्जेक्सन त्रुटिहरू, XSS, गलत कन्फिगरेसन, जानकारी चुहावट, बफर ओभरफ्लो, अपर्याप्त प्रमाणीकरण, र असुरक्षित पहुँच नियन्त्रण।
जाइगेनी SAST प्रति योगदानकर्ता $३५/महिनाबाट सुरु हुने अल-इन-वन जाइजेनी प्लेटफर्ममा समावेश गरिएको छ। यसले समेट्छ SAST, SCA, CI/CD सुरक्षा, गोप्य कुरा पत्ता लगाउने, IaC Security, DAST, र ASPM, कुनै लुकेको सीमा बिना, कुनै प्रति-भण्डार शुल्क बिना, र कुनै सुविधा गेटिङ बिना।
तल्लो रेखा: जाइगेनी SAST यो सूचीमा त्यस्ता टोलीहरूका लागि सबैभन्दा बलियो विकल्प हो जसलाई प्रमाणित रूपमा सटीक पत्ता लगाउने, एआई-संचालित उपचार, र एकल प्लेटफर्ममा मालवेयर कभरेज चाहिन्छ। OWASP बेन्चमार्कमा यसको १००% वास्तविक सकारात्मक दर, कम गलत सकारात्मक दर, र नेटिभ आपूर्ति श्रृंखला सुरक्षाले यसलाई यस सूचीमा भएका सबै अन्य उपकरणहरूबाट अलग राख्छ।
७. स्निक Sast उपकरण

अवलोकन: Snyk कोड छिटो र प्रयोग गर्न सजिलो रूपमा चिनिन्छ स्थिर कोड विश्लेषण उपकरण विकासकर्ताहरूको लागि निर्मित। यसले IDE हरू भित्र वास्तविक-समय सुरक्षा प्रतिक्रिया प्रदान गर्दछ र CI/CD pipelines, जसले कार्यप्रवाहमा बाधा नपुर्याई समस्याहरू प्रारम्भिक रूपमा पहिचान गर्न मद्दत गर्दछ। सेटअप सरल छ, र यो आधुनिक विकास वातावरणसँग राम्रोसँग एकीकृत हुन्छ।
यद्यपि, यसको विकासकर्ता-केन्द्रित डिजाइनको बावजुद, उपकरणमा तुलनात्मक रूपमा उच्च झूटा सकारात्मक दर छ। यसमा निर्मित मालवेयर पत्ता लगाउने पनि अभाव छ, जसले सुरक्षा टोलीहरूलाई म्यानुअल रूपमा परिणामहरू प्रमाणित गर्न बढी जिम्मेवारी दिन्छ।
मुख्य विशेषताहरु:
- ५०.३६% साँचो सकारात्मक दर: समयमा धेरैजसो कमजोरीहरू सही रूपमा पत्ता लगाउँछ कोडको स्थिर विश्लेषण.
- CI/CD र IDE एकीकरण: निरन्तर स्क्यानिङको लागि लोकप्रिय विकासकर्ता उपकरणहरू भित्र सिधै काम गर्दछ।
विचार गर्न सीमितताहरू
- ४२.०९% गलत सकारात्मक दर: उच्च आवाजको स्तर जसले सुरक्षा टोलीहरूलाई असहज बनाउन सक्छ र उपचारमा ढिलाइ गर्न सक्छ।
- मालवेयर पत्ता लगाउने सुविधा छैन: तेस्रो-पक्ष निर्भरताहरूमा मालिसियस कोड पहिचान गर्न सकिँदैन, थप उपकरण आवश्यक पर्दछ।
- SAST माध्यमिक छ: स्निकले आफ्नो प्रतिष्ठा यसरी निर्माण गरे SCA; Snyk कोड समर्पितको गहिराईसँग मेल खाँदैन SAST उपकरणहरू।
- खण्डित मूल्य निर्धारण: SAST, SCA, कन्टेनर स्क्यानिङ, र IaC छुट्टाछुट्टै बेचिन्छ; पूर्ण कभरेजलाई अनुकूलन आवश्यक पर्दछ enterprise उद्धरण।
💲 मूल्य निर्धारण:
न्यूनतम ५ योगदानकर्ताहरूको लागि $१२५/महिनाबाट सुरु हुन्छ, SAST मात्र। SCA, CI/CD सुरक्षा, गोप्य कुरा पत्ता लगाउने, IaC Security, र कन्टेनर स्क्यानिङ समावेश गरिएको छैन र छुट्टै खरिद गर्नुपर्छ। केवल १०० परीक्षणहरू समावेश छन्; थप परीक्षणहरूको लागि महँगो एड-अनहरू आवश्यक पर्दछ। Enterprise १० भन्दा बढी योगदानकर्ताहरूको लागि योजना आवश्यक छ।
तल्लो रेखा: Snyk कोड पहिले नै Snyk इकोसिस्टममा रहेका विकासकर्ता-प्रथम टोलीहरूका लागि एक ठोस विकल्प हो जो भारी कन्फिगरेसन बिना द्रुत, विचारशील खोजहरू चाहन्छन्। उच्च शुद्धता, मालवेयर पत्ता लगाउने, वा एकीकृत AppSec प्लेटफर्म चाहिने टोलीहरूका लागि, यस सूचीमा रहेका अन्य विकल्पहरू बलियो फिट छन्।
८. सेमग्रेप Sast उपकरण

अवलोकन: Semgrep एक खुला-स्रोत स्थिर कोड विश्लेषण उपकरण हो जसले लचिलोपन र गतिलाई प्राथमिकता दिन्छ। यसले सुरक्षा र विकास टोलीहरूलाई कोड संकलनको आवश्यकता बिना नै तिनीहरूको विशिष्ट कोडबेस र नीतिहरू अनुरूप अनुकूलन नियमहरू लेख्न सक्षम बनाउँछ। यसले यसलाई द्रुत प्रतिक्रियाको लागि आदर्श बनाउँछ। CI/CD pipelines र सिफ्ट-लेफ्ट सुरक्षा कार्यक्रमहरू जहाँ अनुकूलन नीति प्रवर्तन महत्त्वपूर्ण हुन्छ।
सेमग्रेपको बल अनुकूलन र गति हो। यसको कमजोरी शुद्धता हो: OWASP बेन्चमार्कमा ८७.०६% साँचो सकारात्मक दर र ४२.०९% गलत सकारात्मक दरमा, यसले धेरै आवाज उत्पादन गर्छ र यस सूचीमा शीर्ष-रेटेड उपकरणहरू भन्दा धेरै वास्तविक मुद्दाहरू छुटाउँछ। यसमा मालवेयर पत्ता लगाउने पूर्ण रूपमा अभाव छ।
मुख्य विशेषताहरु:
- अनुकूलन नियम समर्थन: टोलीहरूले DSL विशेषज्ञता बिना नै सरल नियम वाक्य रचनामा आफ्ना अनुप्रयोगहरूको लागि विशेष सुरक्षा नियमहरू लेख्न र लागू गर्न सक्छन्।
- संकलन बिना द्रुत स्क्यान: निरन्तर स्थिर विश्लेषणको भागको रूपमा द्रुत प्रतिक्रिया प्रदान गर्दछ। pipelines.
- व्यापक भाषा समर्थन: भाषाहरू र रूपरेखाहरूको विस्तृत दायरा समेट्छ।
- CI/CD एकीकरण: GitHub Actions, GitLab CI, र अन्यसँग एकीकृत हुन्छ pipeline उपकरणहरू।
- खुला स्रोत कोर: आधारभूत स्क्यानिङको लागि प्रयोग गर्न नि:शुल्क; व्यावसायिक योजनाहरूले व्यावसायिक नियमहरू र टोली सुविधाहरू थप्छन्।
विचार गर्न सीमितताहरू
- ५०.३६% साँचो सकारात्मक दर: प्रमुख स्थिर कोड विश्लेषण उपकरणहरू भन्दा महत्वपूर्ण समस्याहरू पत्ता लगाउन कम भरपर्दो।
- ४२.०९% गलत सकारात्मक दर: यस सूचीमा सबैभन्दा उच्च गलत सकारात्मक दर, अनुकूलन नियमहरूमा लगानी गर्ने टोलीहरूले यसलाई कम गर्न सक्छन्, तर यसको लागि महत्त्वपूर्ण निरन्तर प्रयास आवश्यक पर्दछ।
- मालवेयर पत्ता लगाउने सुविधा छैन: तेस्रो-पक्ष कम्पोनेन्टहरूमा मालिसियस कोड पहिचान गर्न सकिँदैन।
- कुनै एआई अटोफिक्स छैन: उपचार म्यानुअल छ; निष्कर्षहरूलाई स्वचालित फिक्स मार्गदर्शन बिना विकासकर्ता अनुसन्धान आवश्यक पर्दछ।
- प्रति योगदानकर्ता मूल्य निर्धारण स्केल: प्रत्येक योगदानकर्तालाई सबै उत्पादनहरूमा इजाजतपत्र आवश्यक पर्दछ, कभरेज तहहरू मिश्रण गर्न कुनै लचिलोपन हुँदैन।
💲 मूल्य निर्धारण:
कोड, आपूर्ति श्रृंखला, र गोप्यताहरूको लागि प्रति योगदानकर्ता $१००/महिनाबाट सुरु हुन्छ। कुनै लचिलोपन छैन, Semgrep कोड खरिद गर्न आपूर्ति श्रृंखला र गोप्यताहरूको लागि समान संख्यामा इजाजतपत्रहरू आवश्यक पर्दछ। लागत टोलीको आकारसँग रेखीय रूपमा मापन हुन्छ।
तल्लो रेखा: सेमग्रेप सुरक्षा इन्जिनियरिङ टोलीहरूका लागि उपयुक्त छ जुन अनुकूलन पत्ता लगाउने नियमहरू निर्माण गर्न चाहन्छन् र ट्युनिङमा लगानी गर्न सक्छन्। उच्च आउट-अफ-बक्स शुद्धता, एआई-संचालित उपचार, वा मालवेयर सुरक्षा चाहिने टोलीहरूका लागि, यसलाई थप व्यापक प्लेटफर्मको पूरकको रूपमा प्रयोग गर्नु राम्रो हुन्छ।
4. SonarQube SAST उपकरण
अवलोकन: सोनारक्यूब सबैभन्दा व्यापक रूपमा अपनाइने कोड गुणस्तर प्लेटफर्महरू मध्ये एक हो, जसमा सफा कोडिङ लागू गर्न बलियो समर्थन छ। standards, प्राविधिक ऋण घटाउने, र लोकप्रियसँग एकीकरण गर्ने CI/CD उपकरणहरू। यसले सुरक्षा हटस्पट पत्ता लगाउने र आधारभूत जोखिम स्क्यानिङ प्रदान गर्दछ, तर यसको मुख्य शक्ति कोड गुणस्तर हो, सुरक्षा-ग्रेड स्थिर विश्लेषण होइन।
OWASP बेन्चमार्कमा, SonarQube ले ५०.३६% वास्तविक सकारात्मक दर प्राप्त गर्छ, जसको अर्थ यसले वास्तविक जोखिमहरूको लगभग आधा गुमाउँछ standardized परीक्षण केसहरू। यसले मालवेयर पत्ता लगाउने, AI AutoFix, वा शोषण-आधारित प्राथमिकता प्रदान गर्दैन। गम्भीर सुरक्षा आवश्यकताहरू भएका टोलीहरूका लागि, यो समर्पितको कोड गुणस्तर पूरकको रूपमा राम्रोसँग काम गर्दछ। SAST एकल सुरक्षा समाधानको सट्टा उपकरण।
प्रमुख विशेषताहरु
- कोड गुणस्तर विश्लेषण: लागू गर्छ standard३०+ भाषाहरूमा पठनीयता, संरचना, र दीर्घकालीन मर्मतसम्भारको लागि।
- CI/CD एकीकरण: Jenkins, GitLab, Azure DevOps, GitHub Actions, र थपसँग जडान हुन्छ।
- सुरक्षा हटस्पटहरू: सम्भावित जोखिमपूर्ण कोड क्षेत्रहरूलाई हाइलाइट गर्दछ, यद्यपि शोषणयोग्यता पुष्टि गर्न म्यानुअल समीक्षा आवश्यक छ।
- क्लाउड र स्व-व्यवस्थित संस्करणहरू दुवै: टोलीहरूको लागि लचिलो तैनाती on-premise आवश्यकताहरु।
- ठूलो पारिस्थितिक प्रणाली: बलियो समुदाय समर्थन र प्लगइन उपलब्धताको साथ व्यापक रूपमा अपनाइएको।
विचार गर्न सीमितताहरू
- ५०.३६% साँचो सकारात्मक दर: OWASP बेन्चमार्कमा आधा भन्दा कम वास्तविक जोखिमहरू पत्ता लगाउँछ, जुन यस सूचीमा सबैभन्दा कम हो।
- सीमित सुरक्षा गहिराइ: गहन जोखिम विश्लेषण वा आपूर्ति श्रृंखला सुरक्षा भन्दा कोड स्वच्छताको लागि राम्रो उपयुक्त।
- मालवेयर पत्ता लगाउने सुविधा छैन: पहिलो-पक्ष वा तेस्रो-पक्ष कोडमा दुर्भावनापूर्ण व्यवहार पहिचान गर्दैन।
- कुनै एआई अटोफिक्स छैन: सबै खोजहरूको लागि म्यानुअल उपचार आवश्यक छ।
- प्रति LoC भुक्तानी मूल्य निर्धारण: १०० हजार लाइनको कोडबाट सुरु हुन्छ र प्रति १० हजार LoC मा $६ ले बढ्छ; ठूला कोडबेसहरूको लागि लागत उल्लेखनीय रूपमा बढ्छ।
💲 मूल्य निर्धारण:
टिम प्लानको लागि $६५/महिनाबाट सुरु हुन्छ, SAST मात्र। १.९ मिलियन LoC को कडा सीमा भएको प्रति-लोक भुक्तानी मोडेल। कुनै अल-इन-वन सुरक्षा कभरेज छैन।
तल्लो रेखा: कोड गुणस्तर, मर्मतसम्भार, र प्राविधिक ऋण व्यवस्थापनलाई प्राथमिकता दिने टोलीहरूका लागि सोनारक्यूब सही विकल्प हो। एक स्ट्यान्डअलोन सुरक्षा उपकरणको रूपमा, यसको कम OWASP बेन्चमार्क शुद्धताको अर्थ यसलाई समर्पितसँग जोड्नु पर्छ। SAST वास्तविक सुरक्षा आवश्यकताहरू भएका टोलीहरूको लागि प्लेटफर्म।
किन Xygeni SAST २०२६ को लागि उत्तम स्थिर कोड विश्लेषण उपकरण हो
यस सूचीमा भएका प्रत्येक उपकरणको स्पष्ट प्रयोग केस छ। Snyk ले Snyk इकोसिस्टममा पहिले नै रहेका टोलीहरूलाई फिट गर्छ जसले द्रुत विकासकर्ता-मुखी खोजहरू चाहन्छन्। Semgrep ले अनुकूलन नियमहरू र द्रुत स्क्यानहरू चाहिने सुरक्षा इन्जिनियरहरूलाई सेवा दिन्छ। SonarQube कोड गुणस्तर शासन र प्राविधिक ऋण व्यवस्थापनमा उत्कृष्ट छ।
तर ती मध्ये कुनै पनिले पत्ता लगाउने सटीकता, मालवेयर सुरक्षा, एआई उपचार, र पूर्ण-प्लेटफर्म कभरेजलाई त्यसरी संयोजन गर्दैनन् जसरी जाइगेनी गर्दछ।
जाइगेनी SAST यो सूचीमा रहेको एक मात्र उपकरण हो जसले OWASP बेन्चमार्कमा १००% साँचो सकारात्मक दर प्राप्त गर्दछ, जसमा सबैभन्दा कम गलत सकारात्मक दर १६.७% छ। यो एक मात्र उपकरण हो जसले पहिलो-पक्ष र तेस्रो-पक्ष कम्पोनेन्टहरूमा दुर्भावनापूर्ण कोड पत्ता लगाउँछ। र यो एक मात्र उपकरण हो जहाँ SAST निष्कर्षहरू मूल रूपमा सम्बन्धित छन् SCA, गोप्य कुरा पत्ता लगाउने, CI/CD सुरक्षा, DAST, र ASPM, त्यसैले सुरक्षा टोलीहरूले पूर्ण जोखिम तस्वीर देख्छन्, पृथक स्क्यान परिणामहरू होइन।
सुरक्षित विकासको बारेमा गम्भीर टोलीहरूका लागि एआई युग (जहाँ एआई-उत्पन्न कोड, सम्झौता गरिएको निर्भरता, र द्रुत खतराको मात्रा नयाँ सामान्य हो) Xygeni SAST यो सूचीमा सबैभन्दा पूर्ण, सही र लागत-प्रभावी विकल्प हो।
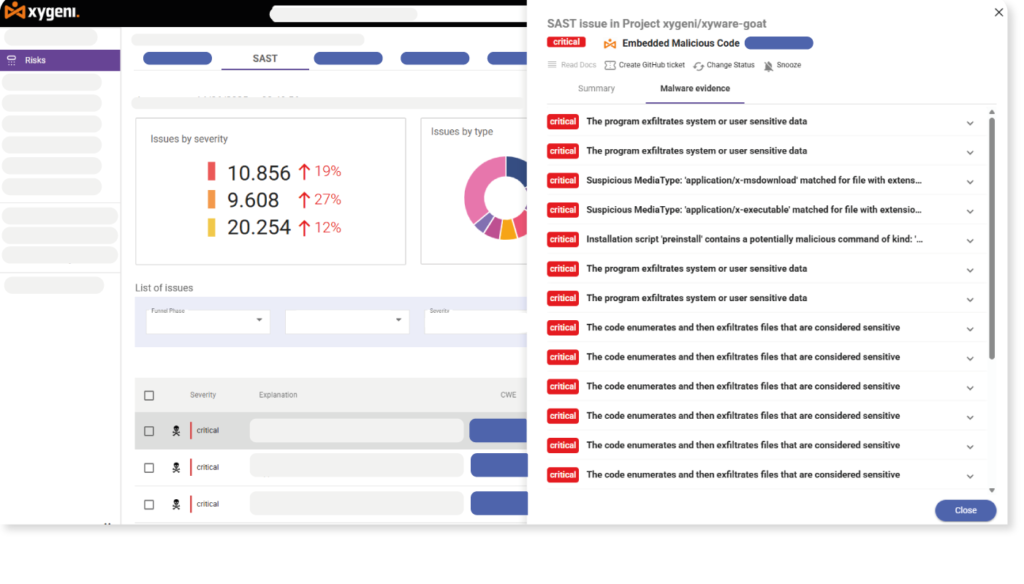

अतुलनीय पत्ता लगाउने शुद्धता - १००% साँचो सकारात्मक दरहरू - OWASP बेन्चमार्क प्रमाणित
प्राय : सोधिने प्रश्नहरू
स्थिर कोड विश्लेषण भनेको के हो?
स्थिर कोड विश्लेषण, जसलाई पनि भनिन्छ SAST (स्टेटिक एप्लिकेसन सेक्युरिटी टेस्टिङ), एप्लिकेसन डिप्लोय गर्नु अघि सुरक्षा कमजोरीहरू, कोडिङ त्रुटिहरू, र नीति उल्लङ्घनहरू पहिचान गर्न कार्यक्रम कार्यान्वयन नगरी स्रोत कोड, बाइटकोड, वा बाइनरीहरू स्क्यान गर्ने प्रक्रिया हो।
के बीच भिन्नता छ SAST र DAST?
SAST डिप्लोयमेन्ट गर्नु अघि स्रोत कोडको विश्लेषण गर्दछ, कोडिङ चरणमा कमजोरीहरू समात्छ। DAST ले बाहिरबाट चलिरहेको अनुप्रयोगहरूको परीक्षण गर्दछ, रनटाइम कमजोरीहरू फेला पार्न प्रत्यक्ष सेवाहरू विरुद्ध वास्तविक आक्रमणहरूको नक्कल गर्दछ। धेरैजसो परिपक्व DevSecOps कार्यक्रमहरूले दुवै प्रयोग गर्छन्, र Xygeni जस्ता प्लेटफर्महरूले दुवैलाई नेटिभ रूपमा समावेश गर्दछ।
के स्थिर कोड विश्लेषण उपकरणहरूले मालवेयर पत्ता लगाउन सक्छ?
धेरैजसो सक्दैनन्। परम्परागत SAST उपकरणहरूले कोडिङ कमजोरीहरूको लागि स्क्यान गर्छन्; तिनीहरूले जानाजानी दुर्भावनापूर्ण कोड पत्ता लगाउँदैनन्। Xygeni SAST आपूर्ति श्रृंखला आक्रमणहरू बढ्दै जाँदा, पहिलो-पक्ष कोड र खुला-स्रोत निर्भरताहरूमा ब्याकडोर, ट्रोजन, र्यान्समवेयर, अस्पष्ट कार्यान्वयन, र प्रणाली रजिस्ट्री छेडछाड पहिचान गरेर अगाडि बढ्छ, जुन आपूर्ति श्रृंखला आक्रमणहरू बढ्दै जाँदा एक महत्वपूर्ण क्षमता हो।
OWASP बेन्चमार्क के हो र यो किन महत्त्वपूर्ण छ?
OWASP बेन्चमार्क परियोजना एक स्वतन्त्र, standardकति सही रूपमा मापन गर्ने ized फ्रेमवर्क SAST उपकरणहरूले वास्तविक-विश्व परीक्षण केसहरूमा ज्ञात जोखिम ढाँचाहरू पत्ता लगाउँछन्। यो स्थिर कोड विश्लेषण उपकरणहरू तुलना गर्नको लागि सबैभन्दा भरपर्दो स्वतन्त्र स्रोत हो, र विक्रेता मार्केटिङ दावीहरू भन्दा उल्लेखनीय रूपमा बढी विश्वसनीय छ।
के म स्थिर कोड विश्लेषण सँगै प्रयोग गर्नुपर्छ? SCA?
हो। SAST तपाईंको आफ्नै कोडमा कमजोरीहरू समात्छ। SCA तपाईंको खुला-स्रोत निर्भरताहरूमा जोखिमहरू पहिचान गर्दछ। सँगै तिनीहरूले दुवै आक्रमण सतहहरू समेट्छन्। Xygeni जस्ता प्लेटफर्महरूले दुवैलाई नेटिभ रूपमा समावेश गर्दछ (एउटै जोखिम दृश्यमा सहसम्बन्धित निष्कर्षहरू सहित) जसले छुट्टाछुट्टै उपकरणहरू व्यवस्थापन गर्ने आवश्यकतालाई हटाउँछ र dashboards.
