






सञ्चालन जोखिम व्यवस्थापन महत्वपूर्ण प्रणालीहरूको सुरक्षा र व्यापार निरन्तरता कायम राख्न आवश्यक छ। तर सञ्चालन जोखिम व्यवस्थापन भनेको के हो?, र सुरक्षा र DevOps टोलीहरूले यसलाई कसरी व्यवहारमा उतार्न सक्छन्? यसको मूलमा, यो प्रणाली विफलता, मानवीय त्रुटि, वा बाह्य खतराहरूबाट हुने जोखिमहरू पहिचान गर्ने, मूल्याङ्कन गर्ने र कम गर्ने प्रक्रिया हो। चिन्ताजनक रूपमा, ४०% व्यवसायहरू एक आपतकाल पछि फेरि खोल्न असफल भएsaster—अनियन्त्रित जोखिमको परिणामको स्पष्ट सम्झना। त्यसकारण, स्पष्टतालाई अँगालेर सञ्चालन जोखिम व्यवस्थापनका उत्तम अभ्यासहरू, संस्थाहरू प्रतिक्रियाशील अग्नि नियन्त्रकबाट सक्रिय सुरक्षामा जान सक्छन् - सुरक्षा, गति, र लचिलोपन सँगसँगै जान सुनिश्चित गर्दै।
सञ्चालन जोखिम व्यवस्थापनको रणनीतिक मूल्य
धम्कीहरू विरुद्ध सुरक्षा गर्नुभन्दा बाहिर, सञ्चालन जोखिम व्यवस्थापन निम्न कुराहरूमा निर्णायक भूमिका खेल्छ:
व्यवसाय निरन्तरता सुनिश्चित गर्ने: सम्भावित अवरोधहरूको पूर्वानुमान र न्यूनीकरण गरेर, ORM ले प्रतिकूल परिस्थितिहरूमा पनि निर्बाध सञ्चालन कायम राख्न मद्दत गर्दछ।
आर्थिक स्थिरता: जोखिमहरूको सक्रिय व्यवस्थापनले महँगो घटनाहरूको सम्भावना कम गर्छ, जसले गर्दा संस्थाको वित्तीय स्वास्थ्यको सुरक्षा हुन्छ।
प्रतिष्ठा व्यवस्थापन: बलियो ORM ढाँचाले ग्राहकको विश्वास बढाउँछ र सार्वजनिक अविश्वास निम्त्याउन सक्ने घटनाहरूलाई रोकेर संस्थाको प्रतिष्ठा जोगाउँछ।
साइबर सुरक्षामा परिचालन जोखिम व्यवस्थापन किन महत्त्वपूर्ण छ
फायरवाल र एन्टिभाइरस सफ्टवेयर जस्ता परम्परागत सुरक्षा उपकरणहरू अब पर्याप्त छैनन्। आखिर, धेरै जोखिमहरू परिधिमा देखा पर्दैनन् - तिनीहरू कोड भित्र हुन्छन्, pipeline, वा मानव त्रुटिको कारणले पनि। यो जहाँ छ सञ्चालन जोखिम व्यवस्थापन वास्तविक-विश्व खतराहरूलाई सम्बोधन गर्न एक स्मार्ट र पहिलेको तरिका प्रदान गर्दै, कदम चाल्छ।
ठीकसँग गरियो भने, यसले टोलीहरूलाई डेलिभरीलाई ढिलो नगरी अझ सुरक्षित सफ्टवेयर निर्माण गर्न मद्दत गर्छ। यहाँ कसरी छ:
गलत कन्फिगरेसन र जोखिमहरूको प्रारम्भिक पहिचान
सुरुमा, स्थिर कोड विश्लेषकहरू (SAST) र खुला स्रोत स्क्यानरहरू (SCA) उत्पादनमा आउनु अघि नै बगहरू र सुरक्षा कमजोरीहरू समात्छन्। जोखिम पत्ता लगाउने कार्यलाई बायाँ सारेर, टोलीहरूले IDE मा वा PR समीक्षाको समयमा - पुन: कार्य र एक्सपोजर घटाउने समस्याहरू चाँडै समाधान गर्छन्।
आन्तरिक त्रुटिहरूका कारण हुने घटनाहरूको रोकथाम
गल्तीहरू हुन्छन्। उदाहरणका लागि, हार्डकोड गरिएका गोप्य कुराहरू, पुरानो निर्भरताहरू, वा छुटेका प्रमाणीकरणहरू सजिलै कोडबेसमा चिप्लन सक्छन्। तर स्वचालित जाँचहरू बेक्ड भएकोले CI/CD, यी समस्याहरूलाई मर्ज गर्नु अघि फ्ल्याग र ब्लक गर्न सकिन्छ, अवरोधहरू थप नगरी जोखिम कम गर्न।
निरन्तर पूर्वाधार अनुगमन
आजकल, पूर्वाधार केवल कोड मात्र हो—टेराफर्म, कुबर्नेट्स, र यस्तै। त्यसैले गलत कन्फिगरेसनको लागि यी टेम्प्लेटहरू स्क्यान गर्नु महत्वपूर्ण छ। यसले खुला पोर्टहरू वा कमजोर IAM भूमिकाहरू जस्ता चीजहरू समात्न मद्दत गर्दछ। पहिले तिनीहरूले क्लाउड सुरक्षा खाडल सिर्जना गर्छन्।
अनुपालन आश्वासन
सुरक्षा भनेको सुरक्षित रहनु मात्र होइन - यो प्रमाणित गर्नु पनि हो। नियमित जोखिम आकलन, अडिट ट्रेलहरू, र स्वचालित नीतिहरूले टोलीहरूलाई उद्योगसँग पङ्क्तिबद्ध रहन मद्दत गर्छन् standardNIST, ISO/IEC 27001, वा OWASP जस्ता। यसले अनुपालन ओभरहेड घटाउँछ र सरोकारवालाहरूसँग विश्वास निर्माण गर्छ।
सुरक्षा र गतिलाई सन्तुलित राख्ने
सबैभन्दा महत्त्वपूर्ण कुरा, सञ्चालन जोखिम व्यवस्थापनले तपाईंको सुरक्षा र इन्जिनियरिङ टोलीहरूलाई एउटै पृष्ठमा राख्छ। आवाजलाई फिल्टर गरेर, केवल कार्ययोग्य समस्याहरू मात्र देखाएर, र बोरिंग भागहरूलाई स्वचालित गरेर, यसले तपाईंलाई मानसिक शान्तिको त्याग नगरी छिटो अघि बढ्न सक्ने कुरा सुनिश्चित गर्दछ।
सञ्चालन जोखिम व्यवस्थापन भनेको के हो?
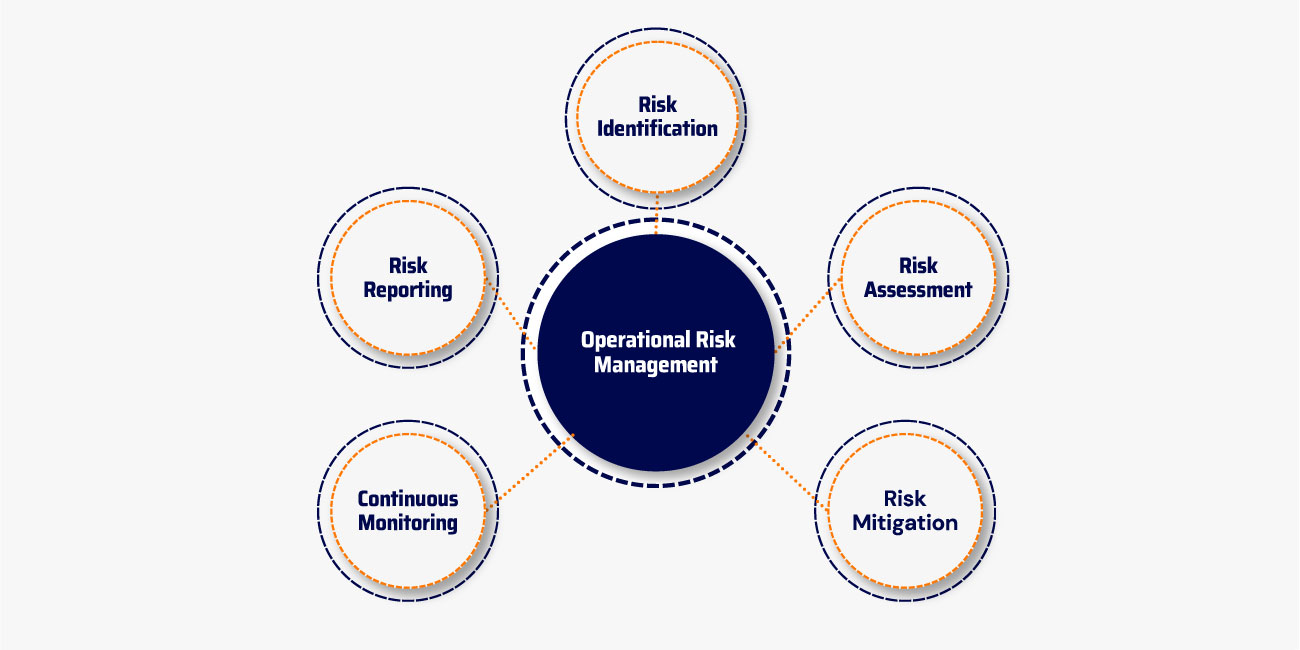
सञ्चालन जोखिम व्यवस्थापन एक निरन्तर प्रक्रिया हो जुन विकासदेखि तैनाथीसम्म फैलिएको छ। परम्परागत रूपमा पूर्वाधार र सञ्चालन प्रणालीहरूमा लागू गरिए पनि, अब यी अभ्यासहरूलाई बायाँतिर सार्नु आवश्यक छ - सफ्टवेयर विकास चक्रदेखि नै सुरु हुँदै।
आजको DevSecOps वातावरणमा सञ्चालन जोखिम व्यवस्थापनका मुख्य स्तम्भहरूले कसरी अनुवाद गर्छन् भन्ने कुरा यहाँ दिइएको छ:
जोखिम पहिचान: कोड देखि क्लाउड सम्म
आधुनिक जोखिम पहिचानमा समावेश छ विसंगतिहरू, असुरक्षित कोड ढाँचाहरू, र गलत कन्फिगरेसनहरू पत्ता लगाउने पूर्वाधार र सफ्टवेयर विकास कार्यप्रवाह दुवैमा। यसमा अनुप्रयोग-तह जोखिमहरू, निर्भरता जोखिमहरू, र रनटाइमको समयमा देखा पर्ने शंकास्पद व्यवहारहरू समावेश छन् वा commit-स्तर गतिविधि।
जोखिम मूल्याङ्कन: महत्त्वपूर्ण प्राथमिकता
सबै जोखिमहरू समान हुँदैनन्। टोलीहरूले सबैभन्दा महत्त्वपूर्ण कुराहरूमा ध्यान केन्द्रित गर्न गम्भीरता र शोषण क्षमता दुवैको मूल्याङ्कन गर्नुपर्छ। यसमा समावेश छ प्राथमिकीकरण फनेलहरू जसले संकेतहरूलाई एकीकृत गर्दछ जस्तै पहुँचयोग्यता विश्लेषण, व्यापार प्रभाव, र EPSS स्कोरिङ, सुरक्षा टोलीहरू र विकासकर्ताहरूलाई कमजोरीहरूको कुशलतापूर्वक मूल्यांकन गर्न मद्दत गर्दछ।
जोखिम न्यूनीकरण: स्वचालित रूपमा गति बढाउनुहोस्
म्यानुअल प्याचिङभन्दा बाहिर जानको लागि, टोलीहरूले स्वचालित उपचारको प्रयोग गर्छन्, SCA, र गोप्य पत्ता लगाउने। स्वचालित रद्दीकरणलाई एकीकृत गर्नाले म्यानुअल हस्तक्षेपलाई अझ कम गर्छ, जसले वास्तविक-समय जोखिम न्यूनीकरणलाई अनुमति दिन्छ। यसले एक्सपोजरलाई कम गर्छ र रिलिजको समयमा प्रतिक्रियाशील अग्नि नियन्त्रकलाई रोक्छ।
निरन्तर अनुगमन: एकीकृत, पृथक होइन
सुरक्षालाई थिच्नु हुँदैन। बरु, यो तपाईंको भित्रै सम्मिलित छ CI/CD pipelines, द्वारा समर्थित व्यवस्थित स्क्यानहरू, म्यानुअल लेखापरीक्षणहरू, र निरन्तर व्यवहार ट्र्याकिङ। जस्ता स्रोतहरूको लाभ उठाउँदै ENISA खतरा परिदृश्य, टोलीहरू विकसित हुँदै गइरहेका खतराहरू विरुद्ध सूचित र तयार रहन्छन्।
जोखिम रिपोर्टिङ: स्पष्ट, जडान गरिएको, र कार्ययोग्य
दृश्यता बिना सुरक्षा खोजहरूको अर्थ थोरै मात्र हुन्छ। मार्फत dashboardआईएनजी, टिकट प्रणाली एकीकरण, र स्वचालित सूचनाहरू, सुरक्षा विश्लेषकदेखि विकासकर्ताहरूसम्मका सरोकारवालाहरूले छिटो कारबाही गर्न आवश्यक सन्दर्भ र मार्गदर्शन प्राप्त गर्छन्।
सञ्चालन जोखिम व्यवस्थापनका उत्तम अभ्यासहरू
सुरक्षा जोखिमहरूलाई प्रभावकारी रूपमा व्यवस्थापन गर्न, निम्न सञ्चालन जोखिम व्यवस्थापनका उत्तम अभ्यासहरू अपनाउनु आवश्यक छ:
१. जोखिम जागरूकताको संस्कृतिलाई बढावा दिनुहोस्
विकासकर्तादेखि कार्यकारीहरूसम्म - प्रत्येक टोली सदस्यले जोखिम पहिचान र न्यूनीकरणमा आफ्नो भूमिका बुझेको सुनिश्चित गर्नुहोस्। प्रवर्द्धन गर्ने साइबर सुरक्षा जागरूकताको संस्कृति दैनिक कार्यप्रवाहमा परिचालन जोखिम व्यवस्थापनलाई सम्मिलित गर्न मद्दत गर्दछ।
२. बलियो शासन र निरीक्षण लागू गर्नुहोस्
एकरूप र पङ्क्तिबद्ध जोखिम व्यवस्थापन गतिविधिहरू सुनिश्चित गर्न स्पष्ट नीति, प्रक्रिया र जवाफदेहिता संयन्त्र स्थापना गर्नुहोस्। नियमित लेखापरीक्षण र समीक्षाले सुधारको लागि क्षेत्रहरू पहिचान गर्न सक्छ।
3. लिभरेज स्वचालन
सम्भावित जोखिमहरूमा वास्तविक-समय अन्तर्दृष्टि प्रदान गर्न जोखिम विश्लेषण, भविष्यवाणी मोडेलिङ, र स्वचालित अनुगमन प्रणाली जस्ता उन्नत उपकरणहरू प्रयोग गर्नुहोस्। स्वचालनले मानवीय त्रुटिको सम्भावना कम गर्छ र प्रतिक्रिया समय बढाउँछ।
४. निरन्तर शिक्षा र तालिम
नियमित कार्यशाला, सेमिनार र भर्चुअल लर्निङ मोड्युलहरूले जोखिम व्यवस्थापनमा दक्षता निर्माण गर्न मद्दत गर्न सक्छन्, जसले गर्दा कर्मचारीहरू सञ्चालन जोखिमहरू ह्यान्डल गर्नका लागि अद्यावधिक प्रविधिहरूसँग सुसज्जित छन् भनी सुनिश्चित गर्न सकिन्छ।
५. सुरक्षा बायाँ सार्नुहोस्
उत्पादनमा पुग्नु अघि नै समस्याहरू पत्ता लगाउन विकास प्रक्रियाको सुरुवाती चरणमा सुरक्षा उपायहरू एकीकृत गर्नुहोस्। यो सक्रिय दृष्टिकोणले डाउनस्ट्रीम जोखिमहरूलाई कम गर्छ र DevSecOps कार्यप्रवाहसँग मिल्दोजुल्दो बनाउँछ।
६. शोषणको आधारमा प्राथमिकता निर्धारण गर्नुहोस्
सबै जोखिमहरूले एउटै स्तरको खतरा निम्त्याउँदैनन्। गम्भीर र शोषण हुन सक्ने जोखिमहरूमा ध्यान केन्द्रित गर्न पहुँचयोग्यता विश्लेषण र एक्सप्लोइट प्रेडिक्शन स्कोरिङ सिस्टम (EPSS) मेट्रिक्स प्रयोग गर्नुहोस्।
७. कोडको रूपमा सुरक्षित पूर्वाधार (IaC)
मा गलत कन्फिगरेसनहरू IaC महत्त्वपूर्ण सुरक्षा उल्लङ्घनहरू निम्त्याउन सक्छ। नियमित रूपमा स्क्यान र मूल्याङ्कन गर्नुहोस् IaC तैनाथी गर्नु अघि सम्भावित त्रुटिहरू पहिचान गर्न र सुधार गर्न टेम्प्लेटहरू।
४. निरन्तर निगरानी गर्नुहोस्
जोखिमहरूको शोषण हुनुभन्दा पहिले नै समस्याका संकेतहरू पहिचान गर्न र सम्बोधन गर्न वास्तविक-समय विसंगति पत्ता लगाउने र व्यवहार अनुगमन गर्ने काम गर्नुहोस्।
यी उत्कृष्ट अभ्यासहरू लागू गर्नाले खतरा न्यूनीकरण बढाउँछ, अनुपालनमा सुधार गर्छ, र सुरक्षित, छिटो सफ्टवेयर डेलिभरीलाई सहज बनाउँछ।
कसरी Xygeni ले हरेक चरणमा सञ्चालन जोखिम व्यवस्थापनलाई समर्थन गर्दछ
Xygeni मा, हामी परिचालन जोखिम व्यवस्थापनलाई एक पटकको कार्यको रूपमा होइन - तर विकासको प्रारम्भिक चरणमा सुरु हुने निरन्तर, सिफ्ट-बायाँ प्रक्रियाको रूपमा देख्छौं। हाम्रो अल-इन-वन प्लेटफर्म स्वाभाविक रूपमा तपाईंको सफ्टवेयर जीवनचक्रमा फिट हुन्छ, जसले तपाईंको टोलीलाई ढिलो नगरी जोखिमहरू भन्दा अगाडि रहन आवश्यक दृश्यता, स्वचालन र सन्दर्भ प्रदान गर्दछ।
जोखिम पहिचान
सुरुमा, तपाईंले देख्न नसक्ने कुरालाई ठीक गर्न सक्नुहुन्न। त्यसैले जोखिम पहिचान पहिलो र सबैभन्दा आवश्यक चरण हो। Xygeni को अल-इन-वन प्लेटफर्मले तपाईंको सम्पूर्ण विकास प्रक्रियामा जोखिमहरू सतहमा धेरै पत्ता लगाउने तहहरू एकसाथ ल्याउँछ।
विशेष गरी, हामी टोलीहरूलाई फेला पार्न मद्दत गर्छौं असुरक्षित कोड, कमजोर खुला स्रोत पुस्तकालयहरू, hआर्कोड गरिएका रहस्यहरू, र गलत कन्फिगरेसनहरू - सबै एकै ठाउँमा। फलस्वरूप, टोलीहरूले समस्याहरू चाँडै नै समात्न र सच्याउन सक्छन्, ब्लाइन्ड स्पटहरूबाट बच्न सक्छन्, र जोखिमहरू नियन्त्रण बाहिर बढ्नु अघि नै कारबाही गर्न सक्छन्।
जोखिम आकलन
अवश्य पनि, हरेक जोखिम महत्वपूर्ण हुँदैन। केही कहिल्यै शोषण गर्न सकिँदैन - जबकि अरूले तत्काल खतरा निम्त्याउँछन्। यो त्यहीं हो जहाँ Xygeni को बुद्धिमानी प्राथमिकता आउँछ।
हाम्रो प्लेटफर्मले संयोजन गर्दछ CVSS को गम्भीरता, ESPS v4 शोषणयोग्यता स्कोरहरू, र वास्तविक-विश्व जोखिमको आधारमा निष्कर्षहरूलाई श्रेणीबद्ध गर्न पहुँचयोग्यता विश्लेषण। यसबाहेक, तपाईं आफ्नो व्यवसाय आवश्यकताहरूसँग मेल खाने प्राथमिकता फनेलहरू अनुकूलित गर्न सक्नुहुन्छ - चाहे त्यो अनुपालन, प्रभाव, वा सम्भावनामा आधारित होस्। फलस्वरूप, टोलीहरूले सतर्क थकान कम गर्छन् र वास्तवमै महत्त्वपूर्ण कुराहरूमा मात्र ध्यान केन्द्रित गर्छन्।
जोखिम न्यूनीकरण
एकपटक जोखिमहरूको मूल्याङ्कन गरिसकेपछि, यो कार्य गर्ने समय हो। सौभाग्यवश, Xygeni ले जस्ता उपकरणहरू प्रयोग गरेर उपचारलाई गति दिन्छ सफ्टवेयर संरचना विश्लेषण (SCA), गोप्य कुरा पत्ता लगाउने, र स्वचालित प्याचिङ—सबै एकीकृत प्लेटफर्म भित्र।
उदाहरण को लागी, हाम्रो SCA कमजोर प्याकेजहरू पहिचान गर्दछ र सुरक्षित संस्करणहरू सुझाव दिन्छ, विकासकर्ताहरूलाई प्रारम्भिक प्याच गर्न मद्दत गर्दछ। समानान्तरमा, गोप्य पत्ता लगाउने कार्यले खुला प्रमाणहरूको लागि स्क्यान गर्दछ र टोलीहरूलाई रद्द र प्रतिस्थापन कार्यप्रवाह मार्फत मार्गदर्शन गर्दछ।
सबैभन्दा महत्त्वपूर्ण कुरा, Xygeni ले यसको धेरैजसो भागलाई स्वचालित बनाउँछ। चाहे यो सुरक्षित संस्करणको सुझाव दिने होस् वा ट्रिगर गर्ने होस् pull request, हामी समस्याहरू छिटो र निर्बाध रूपमा समाधान गर्छौं — तपाईंको भित्रै CI/CD or SCM वातावरण।
सतत निगरानी
कोड पठाइसकेपछि पनि, सुरक्षा जारी रहनुपर्छ। त्यसैले Xygeni ले निरन्तर प्रदान गर्दछ तपाईंको निगरानी pipelines र पूर्वाधार। प्रत्येक commit र नयाँ जोखिमहरू समात्नको लागि निर्माण वास्तविक समयमा स्क्यान गरिन्छ।
थप रूपमा, टोलीहरूले म्यानुअल र व्यवस्थित स्क्यान दुवै चलाउन सक्छन् - कार्यप्रवाह वा अनुपालन आवश्यकताहरूमा आधारित लचिलोपन प्रदान गर्दै। यसले गलत कन्फिगरेसन, असुरक्षित निर्भरता, र असामान्य व्यवहारहरू हानि पुर्याउनु अघि पत्ता लगाइन्छ भन्ने कुरा सुनिश्चित गर्दछ।
जोखिम रिपोर्टिङ
अन्तमा, जोखिमहरू स्पष्ट रूपमा सञ्चार गर्न आवश्यक छ। Xygeni ले यसलाई सजिलो बनाउँछ वास्तविक समय dashboards, अलर्टहरू, र टिकटिङ एकीकरणहरू जस्तै जिरा।
यसको अर्थ सुरक्षा नेतृत्वदेखि इन्जिनियरिङ प्रबन्धकहरूसम्म सबैलाई आवश्यक पर्ने अन्तर्दृष्टिहरूमा पहुँच छ। फलस्वरूप,cisआयनहरू छिटो हुन्छन्, अनुपालन सजिलो हुन्छ, र सम्पूर्ण संस्था साझा जोखिम तस्वीर वरिपरि पङ्क्तिबद्ध रहन्छ।
अन्तिम विचार: प्रतिस्पर्धात्मक लाभको रूपमा सञ्चालन जोखिम व्यवस्थापन
संक्षेपमा भन्नुपर्दा, सञ्चालन जोखिम व्यवस्थापन भनेको केवल एउटा चेकबक्स मात्र होइन - यो आजको द्रुत गतिमा चलिरहेको डिजिटल संसारमा सुरक्षित, लचिलो सफ्टवेयर प्रदान गर्ने रणनीतिक आधार हो। तर पहिले, सञ्चालन जोखिम व्यवस्थापन के हो र यो किन महत्त्वपूर्ण छ भनेर पुन: विचार गरौं।
सञ्चालन जोखिम व्यवस्थापनले प्रणाली, मानवीय त्रुटि, वा बाह्य खतराहरूबाट उत्पन्न हुने जोखिमहरू पहिचान गर्ने, मूल्याङ्कन गर्ने र घटाउने प्रक्रियालाई जनाउँछ। प्रभावकारी रूपमा एकीकृत गर्दा, यसले तपाईंको टोलीको ध्यान खतराहरूमा प्रतिक्रिया गर्नेबाट सक्रिय रूपमा रोक्नेतर्फ सार्छ।
त्यसलाई ध्यानमा राख्दै, सञ्चालन जोखिम व्यवस्थापनका उत्कृष्ट अभ्यासहरू अपनाउनाले विकास र सुरक्षा टोलीहरूलाई निम्न प्राप्त गर्न मद्दत गर्दछ:
- टोलीहरूमा स्केल हुने जोखिम-सचेत प्रक्रियाहरू निर्माण गर्नुहोस्
- अनुपालन पूरा गर्दा सुरक्षा जोखिम कम गर्नुहोस् standards
- आधुनिक DevOps कार्यप्रवाहको गतिसँग सुरक्षालाई मिलाउनुहोस्
- अप्रत्याशित अवरोधहरूको समयमा पनि व्यापार निरन्तरता कायम राख्नुहोस्
सबै कुरालाई विचार गर्दा, सञ्चालन जोखिम व्यवस्थापन के हो भनेर बुझ्नु र प्रमाणित विधिहरू लागू गर्नुले टोलीहरूलाई उनीहरूको जोखिम मुद्रा नियन्त्रण गर्न सुसज्जित बनाउँछ। समस्याहरूमा प्रतिक्रिया दिनुको सट्टा, तिनीहरू सुरुदेखि नै लचिलोपनका साथ निर्माण गर्छन्।
Xygeni मा, हाम्रो प्लेटफर्मले यो परिवर्तनलाई सजिलो र प्रभावकारी बनाउँछ। सफ्टवेयर विकास जीवनचक्रको हरेक चरणमा परिचालन जोखिम व्यवस्थापनका उत्कृष्ट अभ्यासहरू सम्मिलित गरेर, हामी संस्थाहरूलाई अनुपालनभन्दा बाहिर जान र साँच्चै सक्रिय जोखिम संस्कृतितर्फ अघि बढ्न मद्दत गर्छौं।
जोखिमलाई लचिलोपनमा रूपान्तरण गर्न तयार हुनुहुन्छ?
Xygeni ले तपाईंलाई सञ्चालन जोखिम व्यवस्थापनलाई कोडदेखि क्लाउडसम्म एक शक्तिशाली व्यवसाय सक्षमकर्ता बनाउन स्वचालन, दृश्यता र नियन्त्रण दिन्छ।
???? डेमो अनुरोध गर्नुहोस् or अझै सिक हाम्रो प्लेटफर्मले तपाईंलाई अनिश्चिततालाई प्रतिस्पर्धात्मक शक्तिमा परिणत गर्न कसरी मद्दत गर्छ भन्ने बारेमा।

सञ्चालन जोखिम व्यवस्थापन बारम्बार सोधिने प्रश्नहरू: अवधारणाहरू देखि वास्तविक-विश्व DevSecOps सम्म
सञ्चालन जोखिम व्यवस्थापन भनेको के हो?
सञ्चालन जोखिम व्यवस्थापन (ORM) भनेको तपाईंको टोलीले सफ्टवेयर कसरी निर्माण, ढुवानी र चलाउँछ भन्ने कुराबाट उत्पन्न हुन सक्ने जोखिमहरू पहिचान गर्ने, मूल्याङ्कन गर्ने र कम गर्ने निरन्तर प्रक्रिया हो। यी जोखिमहरू - जस्तै असुरक्षित कोड, गलत कन्फिगरेसन, वा मानवीय त्रुटि - ले सञ्चालनमा बाधा पुर्याउन सक्छ, सुरक्षा घटनाहरू निम्त्याउन सक्छ, वा डेलिभरीलाई ढिलो गर्न सक्छ। त्यसैले विकास कार्यप्रवाहहरू सुरक्षित राख्न र व्यावसायिक सञ्चालनहरूलाई लचिलो राख्न ORM आवश्यक छ।
के जोखिम व्यवस्थापन र सञ्चालन एउटै हो?
पूर्ण रूपमा होइन। जोखिम व्यवस्थापन एउटा फराकिलो रणनीति हो जसमा अनुपालन, वित्त र रणनीति जस्ता क्षेत्रहरू समावेश छन्। यसको विपरित, सञ्चालन जोखिम व्यवस्थापन विशेष गरी दैनिक गतिविधिहरूबाट आउने वास्तविक-विश्व जोखिमहरूमा केन्द्रित हुन्छ - विशेष गरी तपाईंको भित्रका SDLC, CI/CD pipelines, वा पूर्वाधार तैनाथी।
सञ्चालन जोखिम व्यवस्थापनको मुख्य लक्ष्य के हो?
मुख्य लक्ष्य सरल छ: अवरोधहरू आउनु अघि नै रोक्नुहोस्। विकासको सुरुवाती चरणमा सुरक्षा जोखिमहरू पत्ता लगाएर सम्बोधन गरेर, संस्थाहरूले अपटाइम कायम राख्न, महत्वपूर्ण प्रणालीहरूको सुरक्षा गर्न र निर्माणमा इन्जिनियरिङ केन्द्रित राख्न सक्छन्। सञ्चालन जोखिम व्यवस्थापनले टोलीहरूलाई प्रतिक्रियाशील अग्नि नियन्त्रकबाट सक्रिय सुरक्षामा परिवर्तन गर्न मद्दत गर्दछ।
सञ्चालन जोखिम व्यवस्थापनलाई वर्णन गर्ने सरल तरिका के हो?
यो एक स्मार्ट, दोहोरिने प्रक्रिया हो जसले तपाईंलाई सफ्टवेयर निर्माण र सञ्चालन गर्ने तरिकाबाट उत्पन्न हुने समस्याहरू पहिचान गर्न, प्राथमिकता दिन र समाधान गर्न मद्दत गर्दछ। चाहे त्यो कमजोर खुला स्रोत कोड होस्, चुहावट भएका गोप्य कुराहरू होस्, वा IaC गलत कन्फिगरेसनहरू भएमा, ORM ले ती जोखिमहरू वास्तविक समस्या बन्नु अघि नै चाँडै व्यवस्थापन गरिएको सुनिश्चित गर्दछ।
DevSecOps मा तपाईं कसरी सञ्चालन जोखिम व्यवस्थापन गर्नुहुन्छ?
सञ्चालन जोखिम व्यवस्थापनमा पाँच प्रमुख चरणहरू समावेश छन्:
खतराहरू पहिचान गर्नुहोस् प्रारम्भिक - असुरक्षित कोड देखि कन्फिगरेसन ड्रिफ्ट सम्म - जस्ता उपकरणहरू प्रयोग गरेर SAST, SCA, र गोप्य कुरा पत्ता लगाउने।
जोखिम प्रभाव र सम्भावनाको मूल्याङ्कन गर्नुहोस्, शोषणयोग्यता डेटा (जस्तै EPSS स्कोर) र अनुकूलन प्राथमिकता फनेलहरू प्रयोग गरेर।
समस्याहरू कम गर्नुहोस् स्वतः-उपचार, सुरक्षित पूर्वनिर्धारितहरू, र CI/CD नीति कार्यान्वयन।
निरन्तर निगरानी गर्नुहोस् संग pipeline स्क्यान र विसंगति पत्ता लगाउने।
अन्तर्दृष्टि रिपोर्ट गर्नुहोस् मार्फत dashboards र अलर्टहरू, devs, sec, र ops लाई पङ्क्तिबद्ध राख्दै।
परियोजनामा सञ्चालन जोखिम कस्तो देखिन्छ?
सफ्टवेयर परियोजनाहरूमा, सञ्चालन जोखिम प्रायः गलत तरिकाले मिलाइएको प्रक्रियाहरूको रूपमा देखा पर्दछ - जस्तै पुरानो निर्भरताहरू प्रयोग गर्ने, हार्डकोडिङ गोप्य कुराहरू प्रयोग गर्ने, वा क्लाउड पूर्वाधारको गलत कन्फिगर गर्ने। यी जोखिमहरूले रिलीजमा ढिलाइ गर्छ, आउटेज निम्त्याउँछ, वा आक्रमणकारीहरूको लागि ढोका खोल्छ। बलियो ORM भनेको सुरक्षित-द्वारा-पूर्वनिर्धारित अभ्यासहरूमा बेक गर्नु र सम्पूर्ण क्षेत्रमा जाँचहरू स्वचालित गर्नु हो। SDLC.
