






यदि तपाईं आधुनिक डेलिभरी निर्माण वा मर्मत गर्दै हुनुहुन्छ भने pipelines, तपाईंले सायद सोच्नुभएको होला: कस्तो सुरक्षा? standards for CI/CD pipelineके वास्तवमा फरक पर्छ? नियामक दबाब बढ्दै जाँदा र सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरू बारम्बार हुँदै जाँदा, सही सुरक्षा उपायहरू छनौट गर्नु बारुदी सुरुङमा डुबेको जस्तो महसुस हुन सक्छ। यद्यपि, CI/CD pipeline security यो केवल बक्सहरू जाँच गर्ने बारेमा मात्र होइन, यो तपाईंको व्यवसायलाई अनावश्यक जोखिममा नपार्न छिटो, थप भरपर्दो सफ्टवेयर प्रदान गर्ने बारेमा हो। त्यसैले कार्यान्वयन गर्दै CI/CD pipeline security उत्तम अभ्यासहरू आवश्यक छन्, ऐच्छिक होइनन्।
यस पोस्टमा, हामी सबैभन्दा सान्दर्भिक कुराहरू तोड्छौं standards, वास्तविक-विश्वका उत्कृष्ट अभ्यासहरू हाइलाइट गर्नुहोस्, र Xygeni ले तिनीहरूलाई कसरी लागू गर्न मद्दत गर्छ भनेर देखाउनुहोस्—स्वचालित रूपमा र तपाईंको टोलीलाई ढिलो नगरी।
कस्तो सुरक्षा? Standards for CI/CD Pipelineके तपाईंले जान्नु पर्छ?
आधुनिक सफ्टवेयर डेलिभरी छिटो, स्वचालितमा निर्भर गर्दछ pipelines—तर गतिले मात्र तपाईंलाई सुरक्षित राख्दैन। त्यसैले सुरक्षा के हो भनेर बुझ्नु पर्छ standards for CI/CD pipelines लागू गर्नु केवल उपयोगी मात्र होइन - यो महत्वपूर्ण छ। तल, हामी सबैभन्दा सान्दर्भिक फ्रेमवर्कहरू तोड्छौं र तपाईंको टोली, तपाईंको अनुपालन मुद्रा, र तपाईंको जोखिम जोखिमको लागि तिनीहरूको अर्थ के हो भनेर व्याख्या गर्छौं।
NIST SP 800- 204D: को लागि DevSecOps खाका CI/CD Pipeline Security
यो के हो: ए अमेरिकी सरकार standard जसले DevOps मा सुरक्षालाई कसरी एकीकृत गर्ने भनेर रूपरेखा प्रस्तुत गर्दछ, विशेष ध्यान केन्द्रित गर्दै CI/CD pipelines.
किन यो महत्त्वपूर्ण छ: यसले महत्वपूर्ण नियन्त्रणहरू समेट्छ जस्तै:
- पहिचान र पहुँच प्रशासनको लागि pipeline घटक
- कोड साइनिङ, आर्टिफ्याक्ट ट्र्याकिङ, र कोडको रूपमा नीति
- निर्माणको समयमा छेडछाड रोक्नको लागि रनटाइम सुरक्षाहरू
CI/CD pipeline security प्रभाव: टोलीहरूलाई ट्रेस गर्न मिल्ने, अडिट गर्न मिल्ने सिर्जना गर्न सक्षम बनाउँछ pipelineसंघीयतासँग मेल खाने र enterprise-स्तरको सुरक्षा अपेक्षाहरू।
यदि तपाईं मिल्नुभएन भने:
- तपाईं विक्रेता वा अनुपालन मूल्याङ्कनमा असफल हुन सक्नुहुन्छ।
- तपाईंले विषाक्तताको जोखिम बढाउनुहुन्छ pipeline कार्यान्वयन (PPE)।
- घटनाहरूमा छिटो प्रतिक्रिया दिन आवश्यक दृश्यताको तपाईंसँग कमी छ।
OWASP CI/CD धोखा पाना: विकासकर्ता-केन्द्रित CI/CD Pipeline Security उत्तम अभ्यासहरू
यो के हो: बाट एक व्यावहारिक चेकलिस्ट OWASP फाउन्डेसन, DevOps को लागि कार्ययोग्य सुरक्षा सुझावहरूले भरिएको र pipeline टोली।
किन यो महत्त्वपूर्ण छ: निम्नलाई रणनीतिक मार्गदर्शन प्रदान गर्दछ:
- कोड र वातावरणमा गोप्य कुराहरू सुरक्षित गर्नुहोस्
- धावकहरूलाई लक गर्नुहोस् र असुरक्षित तेस्रो-पक्ष उपकरणहरू प्रतिबन्धित गर्नुहोस्
- प्रत्येक निर्माण चरण र निर्भरता प्रमाणित गर्नुहोस्
CI/CD pipeline security प्रभाव: विकासकर्ताहरूलाई कार्यप्रवाह घर्षण थप नगरी आक्रमण सतहहरू सक्रिय रूपमा कम गर्न सशक्त बनाउँछ।
यदि तपाईं मिल्नुभएन भने:
- गोप्य कुराहरू स्रोत कोड वा लगहरूमा चुहावट हुन सक्छन्।
- साझा धावकहरूले ट्र्याक नगरिएका कमजोरीहरू प्रस्तुत गर्न सक्छन्।
- तपाईंले अप्रमाणित उपकरणहरू वा निर्भरताहरू मार्फत आपूर्ति श्रृंखला आक्रमणहरूको जोखिम लिनुहुन्छ।
SO/IEC २७००१: विश्वव्यापी CI/CD Pipeline Security प्रशासन
यो के हो: एक विश्वव्यापी standard जसले सफ्टवेयर डेलिभरी सञ्चालनहरूमा सुसंगत, मापनयोग्य सुरक्षा अभ्यासहरूलाई प्रवर्द्धन गर्दछ।
किन यो महत्त्वपूर्ण छ: ड्राइभ आवश्यकताहरू जस्तै:
- स्पष्ट भूमिकाहरू, सुरक्षित परिवर्तन नियन्त्रण, र दस्तावेजीकृत कार्यप्रवाहहरू
- लेखापरीक्षण लगिङ pipeline स्टक
- घटना समीक्षा र तयारी
CI/CD pipeline security प्रभाव: बनाउँछ तपाईंको pipeline enterprise-तयार - ग्राहक र लेखा परीक्षक दुवैको लागि।
यदि तपाईं मिल्नुभएन भने:
- तपाईंले ISO प्रमाणीकरण आवश्यक पर्ने सम्झौताहरू गुमाउन सक्नुहुन्छ।
- तपाईंको प्रक्रिया कानुनी वा नियामक जाँच पूरा गर्न असफल हुन सक्छ।
- उल्लंघनहरू कागजात नगरिएका वा कम नगरिएका हुन सक्छन्।
PCI DSS: भुक्तानी Pipeline प्रवर्तन
यो के हो: अनिवार्य अनुपालन standard लागि pipelineजसले कार्डधारक डेटा ह्यान्डल गर्ने एपहरू निर्माण वा तैनाथ गर्दछ।
किन यो महत्त्वपूर्ण छ: लागू गर्दछ:
- वातावरणभरि कडा पहुँच नियन्त्रणहरू
- संवेदनशील डेटाको सुरक्षित भण्डारण
- ट्र्याकिङ परिवर्तन गर्नुहोस् commit तैनाथ गर्न
CI/CD pipeline security प्रभाव: वित्तीय कार्यप्रवाहहरू पूर्ण रूपमा पत्ता लगाउन सकिने र सुरक्षित राख्न सकिने सुनिश्चित गर्दछ।
यदि तपाईं मिल्नुभएन भने:
- तपाईंले जरिवाना, कानुनी दण्ड, वा प्रशोधन विशेषाधिकार गुमाउनु पर्ने हुन्छ।
- ग्राहकहरूले तपाईंको भुक्तानी कार्यप्रवाहमा विश्वास गुमाउन सक्छन्।
- अनुपालन असफलताले उत्पादन रोक्न वा रिलीजमा ढिलाइ गर्न सक्छ।
SLSA (सफ्टवेयर कलाकृतिहरूको लागि आपूर्ति श्रृंखला स्तरहरू): प्रोभेनेन्स प्रवर्तन
यो के हो: परिपक्वता मोडेल र standard गुगलद्वारा विकसित र OpenSSF सफ्टवेयर आपूर्ति श्रृंखला सुरक्षित गर्न।
किन यो महत्त्वपूर्ण छ: यसले माग गर्दछ:
- हस्ताक्षरित मेटाडेटा र इन-टोटो प्रमाणीकरणहरू निर्माणका लागि
- छेडछाड रोक्नको लागि पृथक निर्माण प्रणालीहरू
- कलाकृतिको उत्पत्ति र पुनरुत्पादन क्षमताको प्रमाण
CI/CD pipeline security प्रभाव: प्रत्येक कलाकृति प्रमाणित र लेखापरीक्षण योग्य छ भनी सुनिश्चित गरेर तपाईंको सफ्टवेयरमा विश्वास निर्माण गर्दछ।
यदि तपाईं मिल्नुभएन भने:
- तपाईं छेडछाड गरिएका निर्माणहरू र निर्भरता आक्रमणहरूको बढी जोखिममा हुनुहुन्छ।
- तपाईंलाई SLSA आवश्यक पर्ने साझेदार वा विक्रेता इकोसिस्टमबाट बहिष्कृत गर्न सकिन्छ।
- सुरक्षा टोलीहरूलाई वास्तवमा के पठाइएको थियो भनेर पुष्टि गर्न संघर्ष गर्नुपर्नेछ।
बाट Standardकार्य गर्न: CI/CD Pipeline Security तपाईंले लागू गर्नुपर्ने उत्तम अभ्यासहरू
सुरक्षा के हो भनेर बुझ्ने standards for CI/CD pipelines लागू गर्नु पहिलो चरण हो - तर तिनीहरूलाई पूरा गर्न दैनिक कार्यान्वयन आवश्यक छ। जबकि NIST, OWASP, र SLSA जस्ता फ्रेमवर्कहरूले परिभाषित गर्दछन् के, तपाईंको कार्यान्वयनले नै सुरक्षित गर्दछ कसरी। अर्को शब्दमा, अनुपालनले तब मात्र काम गर्छ जब उत्तम अभ्यासहरू तपाईंको कार्यप्रवाहमा सिधै सम्मिलित हुन्छन्।
त्यसैले निम्न CI/CD pipeline security उत्कृष्ट अभ्यासहरू वास्तविक-विश्व, क्षेत्र-परीक्षण गरिएका कार्यहरूमा केन्द्रित हुन्छन् जसले तपाईंलाई यीसँग पङ्क्तिबद्ध मात्र नभई मद्दत गर्दछ standards—तर तपाईंको सफ्टवेयर डेलिभरी जीवनचक्रको हरेक चरणमा लचिलोपन पनि निर्माण गर्नुहोस्।
सुरक्षा के हो भनेर बुझ्ने standards for CI/CD pipelineलागू गर्नु त सुरुवात मात्र हो। वास्तवमा, दैनिक कार्यहरूमा तिनीहरूलाई लागू गर्नु भनेको तपाईंको pipeline साँच्चै सुरक्षित। NIST, OWASP, र SLSA ले के गर्नुपर्छ भनेर रूपरेखा दिन्छन्, यो तपाईंको कार्यान्वयन हो जसले कसरी लक गर्छ। अर्को शब्दमा, अनुपालनको कुनै अर्थ छैन जबसम्म तपाईं आफ्नो डेलिभरी कार्यप्रवाहमा सिधै उत्कृष्ट अभ्यासहरू सम्मिलित गर्नुहुन्न।
त्यसकारण, निम्न CI/CD pipeline security उत्तम अभ्यासहरू केवल सैद्धान्तिक मात्र होइनन् - तिनीहरू क्षेत्र-परीक्षण गरिएका रणनीतिहरूमा आधारित हुन्छन् जसले तपाईंको सफ्टवेयर डेलिभरी जीवनचक्रको प्रत्येक तहलाई सुदृढ बनाउँछ।
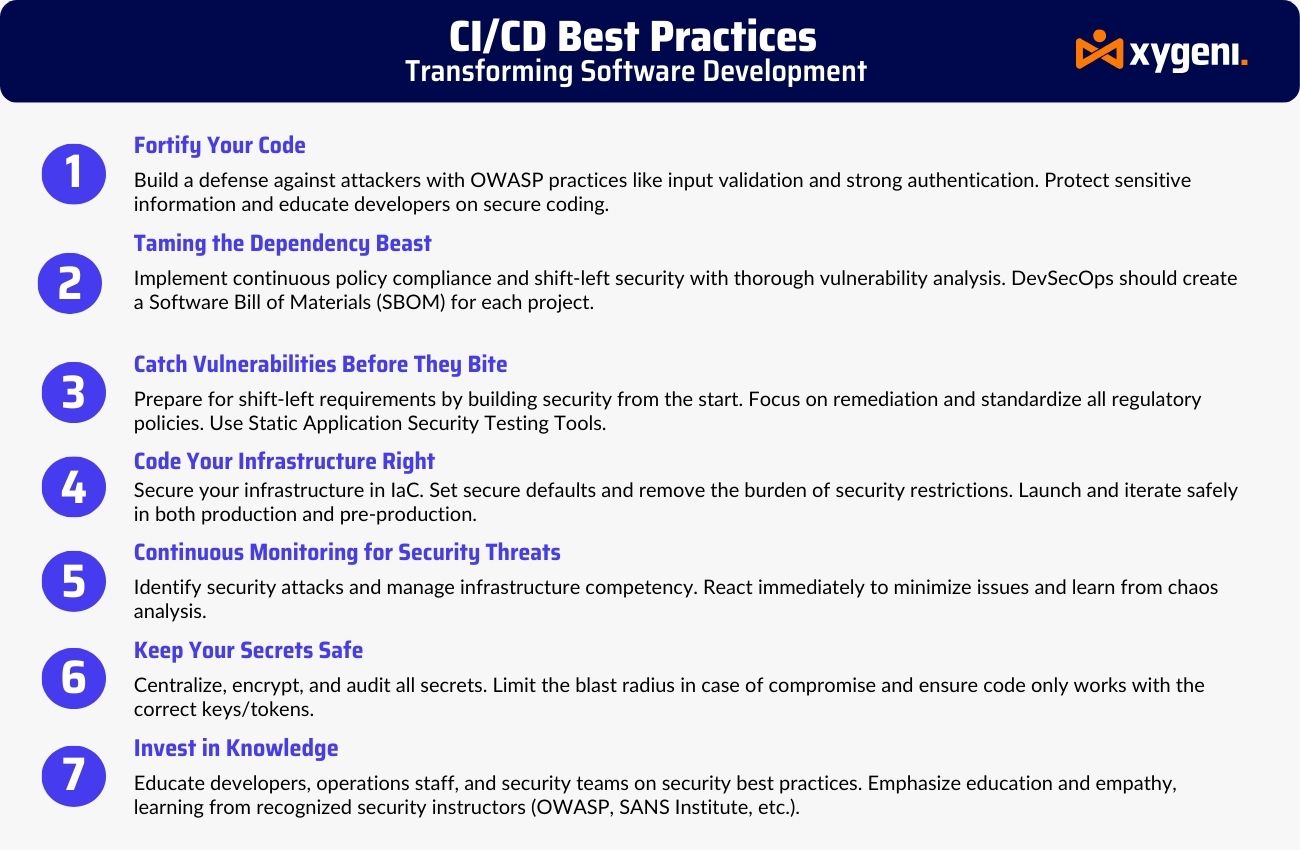
सूची र दृश्यता
सर्वप्रथम, आफ्नो सम्पूर्ण नक्सा बनाउनुहोस् CI/CD इकोसिस्टम। जडान गरिएका प्रणालीहरू, प्रमाणहरू, धावकहरू, र तेस्रो-पक्ष उपकरणहरू पहिचान गर्नुहोस्। फलस्वरूप, तपाईंले छायाँ एकीकरण, विषाक्त निर्भरताहरू, र गलत कन्फिगरेसनहरूलाई घटनाहरू ट्रिगर गर्नु अघि नै उजागर गर्न सक्नुहुन्छ।
न्यूनतम विशेषाधिकार र भूमिका स्वच्छता
दोस्रो, कडा भूमिका-आधारित पहुँच नियन्त्रण (RBAC) लागू गर्नुहोस्। अनावश्यक अनुमतिहरू हटाउनुहोस्, प्रमाणहरू बारम्बार घुमाउनुहोस्, र छोटो अवधिको टोकनहरू प्राथमिकता दिनुहोस्। फलस्वरूप, यसले आक्रमणकारी भित्र पसेमा पार्श्व आन्दोलनको जोखिम कम गर्दछ।
गोप्य र कन्फिगरेसन स्वच्छता
यसको अतिरिक्त, वातावरण चर वा कोडमा गोप्य कुराहरू भण्डारण नगर्नुहोस्। समर्पित गोप्य भल्टहरू प्रयोग गर्नुहोस् र चाँडै चुहावट पत्ता लगाउने स्क्यानिङ उपकरणहरू एकीकृत गर्नुहोस्। यस उद्देश्यका लागि, Xygeni Secrets Security वास्तविक-समय प्रवर्तन प्रदान गर्दछ र pre-commit उत्पादनमा पुग्नु अघि जोखिमहरू पत्ता लगाउन स्क्यानिङ।
Guardrails र रनटाइम प्रवर्तन
यसबाहेक, शाखा सुरक्षाहरू सेट गर्नुहोस्, कोड समीक्षा आवश्यक पार्नुहोस्, र संवेदनशील रिपोहरूमा कार्य सम्पादनहरू प्रतिबन्धित गर्नुहोस्। साथै, रिभर्स शेलहरू वा विशेषाधिकार वृद्धि प्रयासहरू जस्ता खतरनाक व्यवहारहरू रोक्न रनटाइम प्रवर्तन तैनाथ गर्नुहोस्।
सुरक्षित निर्भरता र उत्पत्ति
उदाहरणका लागि, सबै निर्भरता संस्करणहरू पिन गर्नुहोस्, कमजोरीहरूको लागि स्क्यान गर्नुहोस्, र तपाईंको प्रमाणित गर्नुहोस् SBOMs. यस उद्देश्यलाई ध्यानमा राख्दै, जाइगेनीको नुन (सफ्टवेयर एटेस्टेशन लेयर फर ट्रस्टको संक्षिप्त रूप) मोड्युलले प्रत्येक कलाकृतिमा हस्ताक्षर गर्दछ, जसले तपाईंलाई उत्पत्ति र निर्माण अखण्डताको क्रिप्टोग्राफिक प्रमाण दिन्छ।
के महत्त्वपूर्ण छ भनेर निगरानी गर्नुहोस्
अन्तमा, आधारभूत लगिङभन्दा बाहिर जानुहोस्। नीति उल्लङ्घनहरू र CI/CD वास्तविक समयमा विसंगतिहरू। यसलाई ध्यानमा राख्दै, तपाईंका उपकरणहरूले कार्ययोग्य अन्तर्दृष्टि प्रदान गर्नुपर्छ - केवल सतर्क आवाज मात्र होइन।
कसरी Xygeni ले तपाईंको CI/CD Pipeline अन्त्य देखि अन्त्य
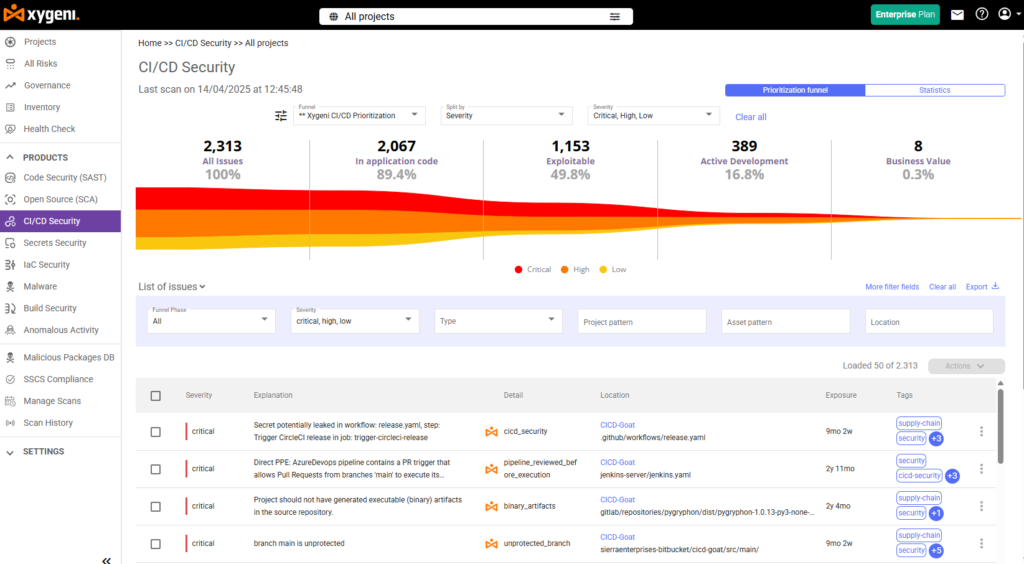
आधुनिक CI/CD pipelineछिटो सर्छ—र आजका धम्कीहरू पनि त्यस्तै छन्। त्यसैले होला जाइगेनी CI/CD सुरक्षा यसले तपाईंको कार्यप्रवाहहरू मात्र स्क्यान गर्दैन। बरु, यसले पूर्ण-स्पेक्ट्रम सुरक्षा प्रदान गर्दछ जुन सबैभन्दा आवश्यकसँग मिल्छ CI/CD pipeline security standardसहित, NIST SP ८००-२०४D, OWASP CI/CD शीर्ष 10, र एसएलएसए.
तपाईंको DevOps जीवनचक्रमा सिधै सुरक्षालाई सम्मिलित गरेर, Xygeni ले टोलीहरूलाई बायाँतिर सर्न, नीतिहरू लागू गर्न र अनुपालन गर्न मद्दत गर्दछ - सबै विकास गतिमा बाधा नपुर्याई।
को पूर्ण सूची CI/CD सम्पत्ति
सुरुमा, Xygeni ले तपाईंको सम्पूर्ण नक्सा बनाउँछ CI/CD वातावरण। जागिर र धावकदेखि टोकन र तेस्रो-पक्ष एकीकरणसम्म, यसले तपाईंलाई पूर्ण दृश्यता दिन्छ। फलस्वरूप, तपाईंले लुकेका जोखिमहरू, गलत कन्फिगरेसनहरू, र अनधिकृत जडानहरूले वास्तविक क्षति पुर्याउनु अघि नै पत्ता लगाउन सक्नुहुन्छ।
गोप्य कुराहरू र प्रमाणहरूको सुरक्षा
त्यसपछि, Xygeni ले तपाईंको रिपोहरू सक्रिय रूपमा स्क्यान गर्दछ र pipelineहार्ड-कोड गरिएका गोप्य कुराहरू, चुहावट भएका टोकनहरू, वा पुरानो प्रमाणहरूको लागि। यदि केहि पर्दाफास भयो भने, यसले तपाईंलाई सचेत गराउँछ - र तपाईंको सुरक्षा नीतिहरू तुरुन्तै लागू गर्दछ। यस तरिकाले, गोप्य कुराहरू सुरक्षित रहन्छन्, र आक्रमणकारीहरू बाहिर रहन्छन्।
सन्दर्भ-सचेत स्क्यानिङ र मालवेयर पत्ता लगाउने
परम्परागत स्क्यानरहरू भन्दा फरक, Xygeni ले संयोजन गर्दछ SAST, SCA, IaC विश्लेषण, र PPE पत्ता लगाउने एकीकृत इन्जिनमा। फलस्वरूप, यसले वास्तविक खतराहरू पत्ता लगाउँछ - जस्तै इन्जेक्टेड शेलहरू वा मालिसियस स्क्रिप्टहरू - र एक्सप्लोइटेबिलिटी स्कोरिङ र पहुँचयोग्यता सन्दर्भ प्रयोग गरेर आवाज फिल्टर गर्दछ।
नीति प्रवर्तन र रनटाइम सुरक्षा
यसबाहेक, Xygeni ले निर्माण समयमा तपाईंको सुरक्षा नियमहरू लागू गर्दछ। असुरक्षित स्क्रिप्टहरू, शंकास्पद कार्यहरू, वा अनधिकृत तेस्रो-पक्ष कार्यहरू चलाउन सक्नु अघि ब्लक गरिन्छ। यसले विषाक्तता विरुद्ध सक्रिय सुरक्षा सुनिश्चित गर्दछ। pipeline कार्यान्वयन र अनधिकृत परिवर्तनहरू।
सुरक्षित कलाकृति प्रोभेनेन्स (SLSA-अनुरूप)
यसको अतिरिक्त, Xygeni को SALT (विश्वासको लागि सफ्टवेयर प्रमाणीकरण तह) प्रत्येक कलाकृतिमा हस्ताक्षर गर्दछ र यसलाई यसको उत्पत्तिसँग जोड्दछ इन-टोटो प्रमाणीकरणहरू। यसको अर्थ प्रत्येक निर्माण प्रमाणित गर्न सकिने, छेडछाड-स्पष्ट, र पूर्ण रूपमा अनुरूप छ SLSA स्तर २+ आवश्यकताहरु।
अडिट-रेडी ट्रेसेबिलिटी
अन्तमा, Xygeni ले सबै कुरा ट्र्याक गर्छ—हरेक काम, नीतिcisआयन, र सतर्कता - पूर्व संगcisआयन। तपाईं तयारी गर्दै हुनुहुन्छ कि डोरा, ISO / IEC 27001वा NIS2 अडिट गर्दा, यसले तपाईंलाई विश्वासका साथ अनुपालन प्रदर्शन गर्न आवश्यक पर्ने अन्तर्दृष्टि र लगहरू प्रदान गर्दछ।
Xygeni ले कसरी सुरक्षा लागू गर्छ Standardको लागि CI/CD Pipelines
धेरै उपकरणहरूले तपाईंको कोड स्क्यान गर्न सक्छन्, तर धेरै कम उपकरणहरूले तपाईंलाई महत्त्वपूर्ण फ्रेमवर्कहरूसँग साँच्चै अनुपालन गर्न मद्दत गर्छन्। Xygeni पत्ता लगाउने भन्दा बाहिर जान्छ - यो सञ्चालन गर्दछ सबैभन्दा महत्त्वपूर्ण CI/CD pipeline security standards सिधै तपाईंको कार्यप्रवाहमा। तपाईं पङ्क्तिबद्ध हुनुहुन्छ कि हुनुहुन्न NIST SP ८००-२०४D, विरुद्ध कडा हुँदै OWASP CI/CD शीर्ष 10, वा प्रमाणित गर्दै SLSA स्तर २+ अनुपालनमा, Xygeni ले तपाईंको लागि भारी उठाउने काम गर्छ।
NIST SP 800-204D मा म्याप गरिएको
सर्वप्रथम, सुरक्षित DevSecOps को लागि NIST को मार्गदर्शन pipelines ले कन्फिगरेसन अखण्डता, स्वचालित परीक्षण, र पूर्ण ट्रेसेबिलिटीमा जोड दिन्छ। Xygeni ले यसलाई धेरै प्रमुख तरिकाहरूमा समर्थन गर्दछ:
- यसले निरन्तर सुरक्षित कन्फिगरेसनहरू लागू गर्छ र गलत कन्फिगरेसनहरू देखा पर्दा पत्ता लगाउँछ।
- यसले स्क्यानिङलाई एकीकृत गर्दछ SAST, SCA, र IaC सिधै तपाइँको मा CI/CD pipelines.
- यसले हरेक लग गर्छ pipeline परिवर्तन र उल्लङ्घन, DORA वा ISO फ्रेमवर्कहरूको लागि लेखापरीक्षणलाई सरल बनाउँछ।
फलस्वरूप, तपाईंको pipelineप्रयोगकर्ताहरू सुरक्षित देखिने मात्र छैनन्, तिनीहरू ट्रेस गर्न सकिने, अडिट गर्न सकिने र डिजाइनद्वारा सुरक्षित गर्न सकिने पनि छन्।
OWASP लाई समेट्छ CI/CD शीर्ष 10
OWASP ले सबैभन्दा सामान्य र खतरनाक पहिचान गर्छ CI/CD pipeline जोखिमहरू - जसमध्ये धेरैजसो दुरुपयोग गरिएका गोप्य कुराहरू, अत्यधिक विशेषाधिकार प्राप्त भूमिकाहरू, वा दुर्भावनापूर्ण कोड कार्यान्वयनबाट उत्पन्न हुन्छन्। सौभाग्यवश, Xygeni ले यी खतराहरूलाई प्रत्यक्ष रूपमा सम्बोधन गर्दछ:
- यसले तपाईंको रिपोमा पुग्नु अघि हार्डकोड गरिएका प्रमाणहरू र गोप्य चुहावटहरूको लागि सक्रिय रूपमा स्क्यान गर्दछ।
- यसले पहुँच नियन्त्रण नीतिहरू लागू गर्दछ, कर्तव्यहरूको स्वच्छ पृथकीकरण सुनिश्चित गर्दछ र pipeline भूमिका स्वच्छता।
- यसले इन्जेक्टेड पेलोडहरू, रिभर्स शेलहरू, र विषाक्त आदेशहरूलाई वास्तविक समयमा चलाउन सक्नु अघि ब्लक गर्दछ।
छोटकरीमा भन्नुपर्दा, Xygeni ले तपाईंलाई OWASP जोखिमहरूको बारेमा चेतावनी मात्र दिँदैन - यसले तिनीहरूलाई स्वचालित रूपमा बन्द गर्छ।
SLSA अनुपालनलाई बक्स बाहिर समर्थन गर्दछ
अन्तमा, SLSA (सफ्टवेयर कलाकृतिहरूको लागि आपूर्ति श्रृंखला स्तर) ले सुरक्षित निर्माणको लागि बार सेट गर्दछ। pipelines. Xygeni ले तपाईंलाई यसको बिल्ट-इनको साथ SLSA स्तर २+ पूरा गर्न मद्दत गर्दछ। SALT (विश्वासको लागि सफ्टवेयर प्रमाणीकरण तह) मोड्युल:
- यसले प्रत्येक कलाकृतिमा हस्ताक्षर गर्दछ र यसलाई प्रयोग गरेर विशिष्ट निर्माण प्रक्रियामा लिङ्क गर्दछ इन-टोटो प्रमाणीकरणहरू.
- यसले क्रिप्टोग्राफिक प्रमाणीकरणको साथ सफ्टवेयरको अखण्डता प्रमाणित गर्दछ - केहि पनि छेडछाड नगरिएको सुनिश्चित गर्दै।
- यसले सुरक्षित र ट्रेस गर्न सकिने सफ्टवेयर डेलिभरीको लागि ग्राहक, विक्रेता वा नियामकको मागहरू पूरा गर्न मद्दत गर्दछ।
त्यस उद्देश्यका लागि, तपाईंको टोलीले तपाईंको सफ्टवेयर आपूर्ति श्रृंखलामा पूर्ण विश्वास प्राप्त गर्दछ - जबकि तपाईंको pipeline सुरक्षित, पत्ता लगाउन सकिने, र उद्योगसँग पूर्ण रूपमा अनुरूप standards.
निष्कर्ष: आफ्नो सुरक्षित गर्नुहोस् Pipelineपङ्क्तिबद्ध गर्दै CI/CD सुरक्षा Standards
आजको द्रुत गतिमा चल्ने डेलिभरीलाई सुरक्षित राख्न pipelines, तपाईंले पहिले बुझ्नुपर्छ कस्तो सुरक्षा? standards for CI/CD pipelines वास्तवमा चाहिन्छ। जस्तै फ्रेमवर्कहरू NIST SP ८००-२०४D, OWASP CI/CD शीर्ष 10, र एसएलएसए सिद्धान्त मात्र प्रदान गर्दैनन् - तिनीहरूले सुरक्षित, अनुपालनशील, र उच्च-प्रदर्शन गर्ने कार्यप्रवाहहरू निर्माण गर्न कार्ययोग्य खाका प्रदान गर्छन्।
यद्यपि, केवल थाहा पाएर standards पर्याप्त छैन। तपाईंले DevOps को गतिमा काम गर्ने नियन्त्रणहरू लागू गर्न आवश्यक छ। यसको अर्थ इम्बेडिङ हो CI/CD pipeline security उत्तम अभ्यासहरू हरेक चरणमा - देखि commit तैनाथ गर्न - र तपाईंको टोलीले ढिलो नगरी तिनीहरूलाई लागू गर्न सक्छ भनी सुनिश्चित गर्न।
यो त्यहीँ हो जहाँ Xygeni ले कदम चाल्छ। स्वचालित पत्ता लगाउने, नीति प्रवर्तन गर्ने, र वास्तविक-समय सुरक्षा संयोजन गरेर, Xygeni अनुपालनलाई निरन्तर बनाउँछ। चाहे तपाईं कमजोरीहरूको लागि स्क्यान गर्दै हुनुहुन्छ, असुरक्षित कार्यहरू रोक्दै हुनुहुन्छ, वा ISO, DORA, वा NIS2 को लागि अडिट लगहरू उत्पन्न गर्दै हुनुहुन्छ, Xygeni ले तपाईंलाई तपाईंको आवश्यकताहरू पूरा गर्न मद्दत गर्दछ। CI/CD pipeline security आत्मविश्वासका साथ लक्ष्यहरू।
आफ्नो सफ्टवेयर डेलिभरी सुरक्षाको नियन्त्रण लिन तयार हुनुहुन्छ? डेमो बुक गर्नुहोस् र हेर्नुहोस् कसरी Xygeni ले गतिमा सम्झौता नगरी अनुपालनलाई सरल बनाउँछ।

