






परिचय
यो OWASP सफ्टवेयर आश्वासन परिपक्वता मोडेल (SAMM) सफ्टवेयर सुरक्षा परिपक्वताको मूल्याङ्कन र सुधार गर्नको लागि एक संरचित रूपरेखा प्रदान गर्दछ। यसले संस्थाहरूलाई सफ्टवेयर विकास जीवनचक्रमा उत्कृष्ट अभ्यासहरू लागू गर्न मद्दत गर्दछ (SDLC) जबकि सुरक्षा प्रयासहरूलाई व्यावसायिक उद्देश्यहरूसँग सन्तुलित गर्दै.
Xygeni ले निम्नलाई एकीकृत गरेर SAMM अपनाउने गति बढाउँछ:
- ASPM (Application Security Posture Management)
- SCA (सफ्टवेयर संरचना विश्लेषण)
- CI/CD सुरक्षा
- IaC Security (संहिताको रूपमा पूर्वाधार)
- SAST (स्थिर अनुप्रयोग सुरक्षा परीक्षण)
- Build Security
- गोप्य व्यवस्थापन
- विसंगति पत्ता लगाउने
यी क्षमताहरूले वास्तविक-समय खतरा पत्ता लगाउने, स्वचालित नीति प्रवर्तन, र जोखिम-आधारित प्राथमिकता प्रदान गर्दछ, सुनिश्चित गर्दै निरन्तर सुरक्षा सफ्टवेयर विकास, तैनाती, र सञ्चालन भरि।
यस कागजातले Xygeni ले SAMM परिपक्वता हासिल गर्न, सुरक्षा नियन्त्रणहरू स्वचालित गर्न, अनुपालन जाँच गर्न, र जोखिम न्यूनीकरण गर्न संस्थाहरूलाई कसरी समर्थन गर्छ भनेर रूपरेखा प्रस्तुत गर्दछ। SDLC.
OWASP SAMM अवलोकन
SAMM का पाँच व्यावसायिक कार्यहरू
OWASP SAMM मा संरचित छ पाँच व्यावसायिक कार्यहरू, प्रत्येक सफ्टवेयर सुरक्षाको महत्वपूर्ण पक्षको प्रतिनिधित्व गर्दछ। यी प्रकार्यहरूले रूपमा काम गर्छन् खम्बाहरू संस्थाहरूलाई आफ्नो सुरक्षा अभ्यासहरूको मूल्याङ्कन, सुधार र परिपक्वताका लागि सफ्टवेयर विकास जीवनचक्र (SDLC).
प्रशासन
शासन स्थापना गर्छ सुरक्षा रणनीति, नीति, अनुपालन ढाँचा, र शिक्षा पहलहरू सफ्टवेयर सुरक्षाको लागि संरचित र मापनयोग्य दृष्टिकोण सुनिश्चित गर्न। यसमा समावेश छ:
- रणनीति र मेट्रिक्स - सुरक्षा उद्देश्यहरू परिभाषित गर्ने, प्रभावकारिता मापन गर्ने, र प्रयासहरूलाई व्यावसायिक लक्ष्यहरूसँग मिलाउने।
- नीति र अनुपालन - आन्तरिक सुरक्षा नीतिहरू र बाह्य नियामक आवश्यकताहरूको पालना सुनिश्चित गर्ने।
- शिक्षा र मार्गदर्शन - टोलीहरूमा सुरक्षा जागरूकता बढाउने र संरचित प्रशिक्षण प्रदान गर्ने।
डिजाइन
डिजाइन प्रकार्यले ध्यान केन्द्रित गर्दछ खतरा पहिचान, सुरक्षित संरचना, र सुरक्षा आवश्यकताहरू परिभाषित गर्दै प्रारम्भमा मा SDLC कमजोरीहरू देखा पर्नु अघि नै रोक्न। यसमा समावेश छ:
- खतरा मूल्याङ्कन - अनुप्रयोगहरू र तिनीहरूको वातावरणसँग सम्बन्धित सुरक्षा जोखिमहरूको मूल्याङ्कन गर्ने।
- सुरक्षा आवश्यकताहरू - सफ्टवेयर र तेस्रो-पक्ष आपूर्तिकर्ताहरूको लागि सुरक्षा अपेक्षाहरू परिभाषित गर्दै।
- सुरक्षित वास्तुकला - लचिलो सफ्टवेयर आर्किटेक्चर र सुरक्षित प्रविधि व्यवस्थापन अभ्यासहरू स्थापना गर्ने।
कार्यान्वयन
कार्यान्वयनले सुनिश्चित गर्दछ कि सुरक्षा नियन्त्रणहरू भित्र सम्मिलित छन् निर्माण, तैनाती, र दोष व्यवस्थापन प्रक्रियाहरूयो प्रकार्यले जोड दिन्छ स्वचालन र सुरक्षित सफ्टवेयर संरचना सुरक्षा जोखिम कम गर्न। यसमा समावेश छ:
- सुरक्षित निर्माण – सुरक्षा नियन्त्रणहरू लागू गर्दै CI/CD pipelines, निर्भरताहरू व्यवस्थापन गर्ने, र असुरक्षित कोड रिलीजहरू रोक्ने।
- सुरक्षित तैनाती - तैनाती को समयमा आवेदन अखण्डता को रक्षा र गोप्य व्यवस्थापन को सर्वोत्तम अभ्यास सुनिश्चित।
- दोष व्यवस्थापन - सुरक्षा त्रुटिहरू व्यवस्थित रूपमा पहिचान गर्ने, ट्र्याक गर्ने र समाधान गर्ने।
प्रमाणिकरण
प्रमाणीकरणले पुष्टि गर्छ कि सुरक्षा नियन्त्रणहरू सही रूपमा लागू गरिएका छन् र प्रभावकारी। यो प्रकार्यले सुरक्षा परीक्षण विधिहरू समेट्छ, जसमा समावेश छन्:
- आवश्यकता-संचालित परीक्षण - सुरक्षा नियन्त्रणहरूले निर्दिष्ट सुरक्षा आवश्यकताहरू पूरा गर्दछन् भनी सुनिश्चित गर्ने।
- सुरक्षा परीक्षण - कमजोरीहरू पत्ता लगाउन स्वचालित र म्यानुअल सुरक्षा मूल्याङ्कनहरू सञ्चालन गर्ने।
सञ्चालन
सञ्चालन प्रकार्यले सुनिश्चित गर्दछ निरन्तर अनुगमन, घटना प्रतिक्रिया, र परिचालन सुरक्षा व्यवस्थापन यसको जीवनचक्रभरि सफ्टवेयर सुरक्षा कायम राख्न। यसमा समावेश छन्:
- घटना प्रबंधन - सुरक्षा घटनाहरू पत्ता लगाउने, प्रतिक्रिया दिने र न्यूनीकरण गर्ने।
- वातावरण व्यवस्थापन - आक्रमणको जोखिम कम गर्न क्लाउड र पूर्वाधार कन्फिगरेसनहरू सुरक्षित गर्ने।
- परिचालन जोखिम व्यवस्थापन - सक्रिय सुरक्षाको लागि निरन्तर अनुगमन र जोखिम प्राथमिकता स्थापना गर्ने।
SAMM परिपक्वता स्तरहरू बुझ्दै
OWASP SAMM ले परिभाषित गर्दछ परिपक्वता स्तर (०-३) प्रत्येक सुरक्षा अभ्यासको लागि, संस्थाहरूलाई उनीहरूको सुरक्षा स्थितिलाई क्रमिक रूपमा सुधार गर्न सक्षम बनाउँदै। स्तरहरू देखि तदर्थ वा अस्तित्वहीन अभ्यासहरू (स्तर ०) देखि सुरक्षा उपायहरूलाई पूर्ण रूपमा अनुकूलित र निरन्तर सुधार गर्दै (स्तर ४)।
SAMM को व्यावसायिक कार्यहरू र परिपक्वता स्तरहरूसँग मिलाएर, संस्थाहरूले आफ्नो हालको सुरक्षा स्थिति मापन गर्न सक्छन्, स्पष्ट सुधार रोडम्यापहरू परिभाषित गर्नुहोस्, र संरचित सुरक्षा वृद्धिहरू लागू गर्नुहोस्.

SAMM व्यवसायिक कार्यहरूसँग Xygeni को पङ्क्तिबद्धता
Xygeni सँग पङ्क्तिबद्ध हुन्छ OWASP SAMM का पाँच व्यावसायिक कार्यहरू सुरक्षा प्रवर्तनलाई स्वचालित गरेर, सक्षम पार्दै डेटा-संचालित जोखिम प्राथमिकतार सुदृढीकरण घटना व्यवस्थापन र शासन.
- प्रशासन: ASPM बढ्छ जोखिम दृश्यता, नीति प्रवर्तन, र अनुपालन व्यवस्थापन, संस्थाहरूलाई सुनिश्चित गर्दै सुरक्षा कार्यसम्पादन ट्र्याक गर्नुहोस् र नीतिहरूलाई प्रभावकारी रूपमा लागू गर्नुहोस्.
- डिजाइन: गतिशील खतरा मूल्याङ्कन र जोखिम प्राथमिकता निर्धारण कमजोरीहरूमा सुधार प्रयासहरू केन्द्रित गर्नुहोस् शोषणयोग्यता, पहुँचयोग्यता, र व्यावसायिक प्रभावमा आधारित.
- कार्यान्वयन:
- SCA, CI/CD सुरक्षा, र SAST सफ्टवेयर निर्माण र तैनातीहरूमा सुरक्षालाई एकीकृत गर्दै, प्रारम्भिक जोखिम पहिचान सुनिश्चित गर्दै।
- Build Security प्रदान गर्दछ सफ्टवेयर प्रमाणीकरणहरू अखण्डता प्रमाणीकरणको लागि।
- रहस्य पत्ता लगाउने प्रमाणपत्रहरू सुरक्षित गर्दछ मार्फत CI/CD pipelines र पूर्वाधार कन्फिगरेसनहरू.
- प्रमाणीकरण:
- सुरक्षा गेटहरू लागू गर्नुहोस् Go/No-Go decisआयनों, तैनाती अघि सुरक्षा अनुपालन सुनिश्चित गर्दै।
- CI/CD सुरक्षा व्यवस्थाले पूर्वाधारलाई बलियो बनाउँछ, घटाउने गलत कन्फिगरेसन र कन्फिगरेसन बहाव.
- ASPM इन्भेन्टरीले सुरक्षा उपकरणहरू निरन्तर रूपमा लागू गरिएको सुनिश्चित गर्दछ pipelines.
- सञ्चालन: विसंगति पत्ता लगाउने र कोड छेडछाड संरक्षण प्रदान वास्तविक-समय घटना निगरानी, सुनिश्चित गर्दै सुरक्षा खतराहरू र अनधिकृत परिमार्जनहरूको लागि द्रुत प्रतिक्रिया.
तलको रेखाचित्रले Xygeni ले समर्थन गर्न सक्ने सुरक्षा अभ्यासहरूलाई हाइलाइट गर्दछ।
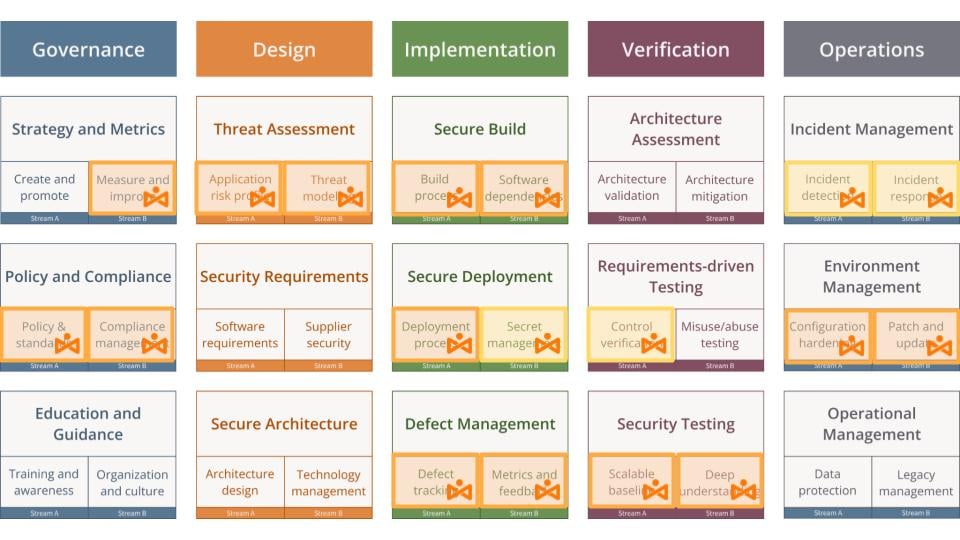
निम्न खण्डहरूले कसरी गर्ने भन्ने बारे विस्तृत दृष्टिकोण प्रदान गर्दछ Xygeni ले प्रत्येक SAMM व्यवसाय प्रकार्यलाई समर्थन गर्दछ।, सहयोगी संस्थाहरू उनीहरूको सुरक्षा परिपक्वतालाई अगाडि बढाउने र सुरक्षित सफ्टवेयर विकास अभ्यासहरू कायम राख्ने.
प्रशासन
जाइजेनीले सुरक्षा प्रशासनलाई बलियो बनाउँछ जोखिम प्रवृत्तिहरूमा दृश्यता, नीति कार्यान्वयनलाई स्वचालित गर्ने, र विकास कार्यप्रवाहहरूमा सुरक्षा जागरूकतालाई सम्मिलित गर्ने। मार्फत रणनीति र मापदण्डहरू, नीति र अनुपालन, र शिक्षा र मार्गदर्शन, Xygeni ले सुनिश्चित गर्दछ कि संस्थाहरूले गर्न सक्छन् उनीहरूको सुरक्षा स्थिति ट्र्याक गर्ने, लागू गर्ने र निरन्तर सुधार गर्ने.
रणनीति र मेट्रिक्स
सुरक्षा प्रवृत्तिहरू बुझ्नु र उपचार प्रभावकारिता मापन गर्नु महत्त्वपूर्ण छ सुरक्षा प्रयासहरूलाई व्यावसायिक उद्देश्यहरूसँग मिलाउने। जाइगेनीको Application Security Posture Management (ASPM) एक प्रदान गर्दछ सुरक्षा जोखिमको केन्द्रीकृत दृष्टिकोण, संस्थाहरूलाई ट्र्याक गर्न सक्षम पार्दै जोखिम प्रवृत्तिहरू, उपचार प्रभावकारिताको मूल्याङ्कन गर्नुहोस्, र समयसँगै सुरक्षा सुधारहरू मापन गर्नुहोस्.
Xygeni ले विश्लेषण गर्दछ एक्सपोजर विन्डो, समाधान हुनुभन्दा पहिले कति समयसम्म जोखिमहरू खुला रहन्छन् भनेर निर्धारण गर्दै। सुरक्षा टोलीहरूले प्रतिक्रिया समयलाई अनुकूलन गर्न, जोखिम न्यूनीकरण रणनीतिहरू सुधार गर्न, र उपचार ढिलाइहरू पहिचान गरेर सुरक्षा समाधानहरूको लागि SLA लागू गर्न सक्छन्। सुरक्षा dashboards प्रदान गर्दछ वास्तविक-समय KPIs, मा पूर्ण दृश्यता प्रदान गर्दै सुरक्षा कार्यक्रमको प्रदर्शन र नेतृत्वलाई सक्षम बनाउन डेटा-संचालित डेcisआयनों सुरक्षा स्थिति बढाउन।
नीति र अनुपालन
स्वचालित अनुपालन भरि विकास, निर्माण, र तैनाती pipelines शासनको लागि आवश्यक छ। Xygeni नीति कार्यान्वयनलाई स्वचालित बनाउँछ, एकीकृत गर्दै सुरक्षा ढाँचाहरू जस्तै NIST, CIS, र OpenSSF मा SDLC प्रक्रियाहरू।
सुरक्षा नीतिहरू निम्न हुन् भित्र प्रत्यक्ष रूपमा लागू गरिएको CI/CD pipelines, रोक्दै अनुपालन नभएका निर्माण र तैनातीहरू प्रगतिबाटअनुपालन ट्र्याकिङ प्रदान गर्दछ नीति पालनामा वास्तविक-समय दृश्यता, संस्थाहरूलाई जोखिम बन्नु अघि नै खाडलहरू पहिचान गर्न र समाधान गर्न सक्षम बनाउँदै। लागू गरेर जोखिममा आधारित कार्यान्वयन, Xygeni प्राथमिकता दिन्छ उच्च-प्रभाव उल्लङ्घनहरू कम जोखिमयुक्त नीतिगत विचलनबाट हुने आवाज कम गर्दै, सुरक्षा टोलीहरूले वास्तवमै महत्त्वपूर्ण कुराहरूमा ध्यान केन्द्रित गर्ने कुरा सुनिश्चित गर्दै।
शिक्षा र मार्गदर्शन
बिल्डिंग सुरक्षा-प्रथम संस्कृति सुरक्षा अन्तर्दृष्टिहरू आवश्यक छ पहुँचयोग्य र कार्ययोग्य विकास कार्यप्रवाह भित्र। Xygeni प्रदान गर्दछ वास्तविक-समय सुरक्षा निर्देशन, टोलीहरूलाई अपनाउन मद्दत गर्दै उत्पादकत्वमा बाधा नपुर्याउने उत्तम अभ्यासहरू.
सन्दर्भीकृत उपचार सिफारिसहरूले सुनिश्चित गर्छन् विकासकर्ताहरूले कमजोरीहरूलाई कुशलतापूर्वक बुझ्छन् र समाधान गर्छन्, सुरक्षा र इन्जिनियरिङ टोलीहरू बीचको झगडा कम गर्ने। भित्री जोखिमहरू रोक्न र सुरक्षा जवाफदेहिता लागू गर्न, Xygeni योगदानकर्ता भूमिकाहरू ट्र्याक गर्छ र न्यूनतम विशेषाधिकार पहुँच लागू गर्छ, संवेदनशील कार्यहरू अधिकृत प्रयोगकर्ताहरूमा सीमित छन् भनी सुनिश्चित गर्दै।
- पूर्ण जोखिम दृश्यता वास्तविक-समय सुरक्षाको साथ dashboards र एक्सपोजर ट्र्याकिङ।
- स्वचालित अनुपालन प्रवर्तन भित्र CI/CD नीति उल्लङ्घन रोक्न।
- एम्बेडेड सुरक्षा जागरूकता प्रासंगिक उपचार र न्यूनतम विशेषाधिकार नियन्त्रणहरू मार्फत।
डिजाइन
Xygeni ले बढाउँछ खतरा मूल्याङ्कन सक्षम गरेर संरचित जोखिम मूल्याङ्कन, स्वचालित प्राथमिकता निर्धारण, र निरन्तर अनुगमन। सदुपयोग गरेर ASPMको प्राथमिकीकरण फनेलहरू, पहुँचयोग्यता विश्लेषण, र शोषणयोग्यता स्कोरिङ, संस्थाहरूले व्यवस्थित रूपमा सुरक्षा जोखिमहरू पहिचान, मूल्याङ्कन र व्यवस्थापन गर्नुहोस्, त्यसैले decisआयनहरू डेटा-संचालित छन् र व्यावसायिक उद्देश्यहरूसँग मिल्दोजुल्दो छन्।
संरचित जोखिम पहिचान र दृश्यता
व्यावहारिक खतरा मूल्याङ्कन बुझेर सुरु हुन्छ जोखिम परिदृश्य। जाइजेनीले प्रदान गर्दछ वास्तविक-समय जोखिम अन्तर्दृष्टि जोखिमहरूलाई तिनीहरूको आधारमा वर्गीकृत गर्न गम्भीरता, शोषणयोग्यता, र प्रभाव। सुरक्षा टोलीहरूले जोखिम जोखिम ट्र्याक र निगरानी गर्न सक्छन् स्वचालित सुरक्षा dashboardsनेतृत्वमा स्पष्ट दृश्यता छ भनी सुनिश्चित गर्दै, सफ्टवेयर आपूर्ति श्रृंखलामा सम्भावित खतराहरू.
स्थापना गरेर ए सुरक्षा जोखिमको केन्द्रीकृत दृष्टिकोण, संस्थाहरूले मापन गर्न सक्छन् सुरक्षा कार्यक्रमहरूको प्रभावकारिता र सुनिश्चित गर्नुहोस् कि उपचार प्रयासहरू उच्च-प्राथमिकताका जोखिमहरूलाई सम्बोधन गर्नुहोस्यो संरचित दृष्टिकोणले टोलीहरूलाई अनुमति दिन्छ तदर्थ जोखिम व्यवस्थापनभन्दा बाहिर जानुहोस् र व्यवस्थित, स्केलेबल खतरा मूल्याङ्कन प्रक्रिया अपनाउनुहोस्.
स्वचालित प्राथमिकता र पहुँचयोग्यता विश्लेषण
सुरक्षा कार्यक्रमहरू परिपक्व हुँदै जाँदा, संस्थाहरूलाई आवश्यक पर्दछ a standardपरिभाषित जोखिम व्यवस्थापन ढाँचा सैद्धान्तिक जोखिमहरू भन्दा वास्तविक खतराहरूलाई प्राथमिकता दिँदै। Xygeni ले अनुकूलन योग्य प्राथमिकीकरण फनेलहरू लागू गरेर यो प्रक्रियालाई स्वचालित बनाउँछ जसले जोखिमहरूलाई फिल्टर गर्दछ व्यावसायिक प्रभाव, अनुपालनको सान्दर्भिकता, र शोषणयोग्यता.
पहुँचयोग्यता विश्लेषण कमजोरीहरू छन् भनी सुनिश्चित गर्दछ संस्थाको विशिष्ट वातावरणमा वास्तवमा शोषण गर्न सकिन्छ कि सकिँदैन भन्ने आधारमा प्राथमिकता निर्धारण गरिन्छ।सबै सुरक्षा मुद्दाहरूलाई समान रूपमा व्यवहार गर्नुको सट्टा, जाइगेनी सबैभन्दा ठूलो वास्तविक-विश्व जोखिम निम्त्याउने कमजोरीहरूमा उपचार केन्द्रित गर्दछ, सतर्क थकान कम गर्ने र सक्षम बनाउने लक्षित सुरक्षा हस्तक्षेपहरू.
यसबाहेक, एक्सप्लोइटेबिलिटी स्कोरिङ वास्तविक-विश्व आक्रमणहरूमा जोखिम कति प्रयोग हुने सम्भावना छ भनेर मूल्याङ्कन गरेर जोखिम मूल्याङ्कनलाई बढाउँछ। सुरक्षा टोलीहरूले महत्वपूर्ण जोखिमहरूलाई सम्बोधन गर्दै स्रोतहरू अझ कुशलतापूर्वक बाँडफाँड गर्न सक्छन्। आक्रमणकारीहरूले तिनीहरूलाई शोषण गर्न सक्नु अघि.
निरन्तर अनुकूलन र अनुकूलनीय जोखिम व्यवस्थापन
एक शक्तिशाली खतरा मूल्याङ्कन रणनीति संस्थाको जोखिम परिदृश्यसँगै विकसित हुन्छ। Xygeni ले निरन्तर सक्षम बनाउँछ प्राथमिकीकरण फनेलहरूको परिष्करण, सुरक्षा टोलीहरूलाई सक्षम पार्दै नयाँ खतराहरू देखा पर्दा आफ्नो जोखिम मुद्रा अनुकूलन गर्नुहोस्.
ऐतिहासिक सुरक्षा मेट्रिक्स र उपचार प्रवृत्तिहरूलाई निम्नमा प्रयोग गरिन्छ: जोखिम न्यूनीकरण रणनीतिहरूलाई परिष्कृत गर्नुहोस्, र सुरक्षा लगानीले उत्पादन गर्छ मापनयोग्य सुधारहरू। समयको क्रमसँगै, नीति-संचालित कार्यान्वयन सुरक्षालाई मिलाउँछcisआयनहरु संग व्यवसायिक जोखिम सहनशीलता सुरक्षा नियन्त्रणहरू बाँकी रहँदा प्रतिक्रियात्मक भन्दा सक्रिय.
- बुद्धिमानी जोखिम प्राथमिकता वास्तविक-विश्व प्रभाव भएका जोखिमहरूमा केन्द्रित हुन्छ।
- निरन्तर खतरा मूल्याङ्कन शोषणशीलता, पहुँचयोग्यता, र व्यावसायिक प्रभावलाई एकीकृत गर्दछ।
- स्वचालित जोखिम स्कोरिङ र उपचार मार्गदर्शन सुरक्षालाई सुव्यवस्थित गर्नेcisआयन बनाउने।
कार्यान्वयन
सुरक्षित निर्माण
Xygeni बलियो बनाउँछ सुरक्षित निर्माण अभ्यासहरू एकीकरण गरेर स्वचालित सुरक्षा नियन्त्रण र निर्भरता व्यवस्थापन र अखण्डता प्रमाणीकरण निर्माण गरेर सिधा भित्र CI/CD pipelines. मार्फत सफ्टवेयर संरचना विश्लेषण (SCA), स्थिर अनुप्रयोग सुरक्षा परीक्षण (SAST), गोप्य व्यवस्थापन, र Build Security, Xygeni ले सुनिश्चित गर्दछ कि प्रत्येक निर्माणले दोहोरिने, नीति-संचालित, र प्रमाणित गर्न सकिने सुरक्षा प्रक्रिया पछ्याउँछ।। यसबाहेक, CI/CD सुरक्षा प्रमाणीकरण ग्यारेन्टीहरू आवश्यक सुरक्षा उपकरणहरू निरन्तर रूपमा लागू हुन्छन् pipeline, जोखिम जोखिम कम गर्दै।
निर्माण प्रक्रियामा स्थिरता र दोहोरिने क्षमता
सुरक्षित निर्माण प्रक्रिया आवश्यक छ standardस्वचालन, स्वचालन, र निरन्तर प्रमाणीकरण। जाइजेनीले लागू गर्छ standardमार्फत ized निर्माण नीतिहरू CI/CD सुरक्षा प्रमाणीकरण, प्रत्येक निर्माणलाई लागू गर्न बाध्य पार्दै आवश्यक सुरक्षा उपकरणहरू, जस्तै SAST, SCA, र गोप्य स्क्यानिङ अघि बढ्नु
Xygeni स्थापना गर्दछ build attestations सफ्टवेयरको अखण्डता प्रमाणित गर्न, सफ्टवेयरको उत्पत्ति प्रमाणित गर्न, र रोक्न छेडछाड गरिएका वा अप्रमाणित कलाकृतिहरू अगाडि बढ्दै जाँदा pipeline। इम्बेड गरेर निर्माण प्रक्रियामा सुरक्षाका उत्कृष्ट अभ्यासहरू, संस्थाहरूले हासिल गर्छन् स्थिरता र दोहोरिने क्षमता, मानवीय त्रुटि कम गर्ने र समग्र सफ्टवेयर गुणस्तर सुधार गर्ने।
निर्माणमा सुरक्षा नियन्त्रणहरू स्वचालित गर्दै Pipeline
पत्ता लगाउन र समाधान गर्न सुरक्षा स्वचालन आवश्यक छ प्रारम्भिक जोखिम विकासमा। Xygeni एकीकृत हुन्छ SAST तैनाती अघि कोडमा कमजोरीहरू पत्ता लगाउन, सुरक्षा समस्याहरूलाई सकेसम्म चाँडो सम्बोधन गर्ने। थप रूपमा, गोप्य स्क्यानिङले प्रमाणहरूको आकस्मिक एक्सपोजरलाई रोक्छ स्रोत कोड, कन्फिगरेसन फाइलहरू, र निर्माण लगहरूको निरन्तर विश्लेषण गरेर।
CI/CD सुरक्षा प्रमाणीकरणले सुनिश्चित गर्दछ कि निर्माण वातावरण र उपकरणहरूले सुरक्षाका उत्कृष्ट अभ्यासहरू पालना गर्छन्, अनावश्यक पहुँचलाई प्रतिबन्धित गर्ने र थोप्ने न्यूनतम विशेषाधिकार नीतिहरू। जाइजेनीले सुरक्षा जाँचहरूलाई स्वचालित गरेर उच्च विकास गति कायम राख्दै सुरक्षा अवरोधहरू हटाउँछ। pipeline.
उत्पादनमा सुरक्षा दोषहरू पुग्नबाट रोक्ने
अप्रमाणित वा असुरक्षित कलाकृतिहरू कहिल्यै उत्पादनमा पुग्नु हुँदैन। Xygeni ले लागू गर्दछ सुरक्षा गेटहरू त्यो स्वचालित रूपमा महत्वपूर्ण कमजोरीहरू, खुलासा गरिएका गोप्य कुराहरू, वा अनुपालन उल्लङ्घनहरू समावेश गर्ने असफल निर्माणहरू। सुरक्षालाई सिधै एकीकृत गरेर CI/CDकेवल सुरक्षित र अनुरूप कलाकृतिहरू तैनाथीमा अगाडि बढ्नुहोस्।
Xygeni ले निर्माण प्रक्रिया भित्र मालवेयर पत्ता लगाउने कार्यलाई एकीकृत गर्दछ जसले निर्माण अखण्डतालाई अझ सुरक्षित गर्दछ, अनधिकृत परिमार्जनहरू पहिचान गर्दछ, आपूर्ति श्रृंखला आक्रमणहरू, वा शंकास्पद गतिविधि CI/CD कार्यप्रवाह। संस्थाहरूले सुरक्षा दोषहरूलाई उत्पादनमा प्रवेश गर्नबाट रोकेर जोखिम कम गर्छन्। वास्तविक संसारको खतरामा परिणत हुनुभन्दा पहिले.
सुरक्षा नियन्त्रणहरू प्रयोग गरेर सफ्टवेयर निर्भरताहरू व्यवस्थापन गर्दै
आधुनिक अनुप्रयोगहरू धेरै निर्भर गर्दछन् तेस्रो-पक्ष र खुला-स्रोत निर्भरताहरू, बनाउने सुरक्षित निर्माणको एक महत्वपूर्ण पक्ष निर्भरता सुरक्षा। Xygeni ले सक्षम बनाउँछ स्वचालित सफ्टवेयर आपूर्ति श्रृंखला जोखिम व्यवस्थापन, प्रत्येक निर्भरतालाई निरन्तर ट्र्याक गर्ने, प्रमाणित गर्ने र निगरानी गर्ने।
सफ्टवेयर बिल अफ मटेरियल (SBOMs) संस्थाहरूलाई प्रदान गर्ने सफ्टवेयर कम्पोनेन्टहरूमा पूर्ण दृश्यता, सुरक्षा टोलीहरूलाई सहयोग गर्दै पुरानो निर्भरता, इजाजतपत्र उल्लङ्घन, र सम्भावित जोखिमहरू पहिचान गर्नुहोस्वास्तविक-समय अनुगमन पत्ता लगाउँछ दुर्भावनापूर्ण प्याकेजहरू, अनधिकृत परिमार्जनहरू, र कमजोरीहरू, आपूर्ति शृङ्खला आक्रमणहरूको जोखिम कम गर्दै।
स्वचालित निर्भरता सुरक्षा प्रमाणीकरण
सबै कमजोरीहरूलाई तत्काल उपचार आवश्यक पर्दैन। Xygeni's SCA पहुँचयोग्यता विश्लेषणको साथ सुरक्षा टोलीहरूले प्राथमिकता दिने कुरा सुनिश्चित गर्दछ अनुप्रयोगलाई वास्तविक खतरा निम्त्याउने कमजोरीहरू मात्र। अलर्टहरू सहितको टोलीहरूलाई भारी पार्नुको सट्टा, Xygeni जोखिम मूल्याङ्कनलाई स्वचालित बनाउँछ, स्मार्ट डी सक्षम पार्दैcisआयन बनाउने.
कायम राख्न कडा सुरक्षा स्वच्छता, Xygeni ले लागू गर्छ स्वचालित सुरक्षा नीतिहरू कि निर्माण प्रक्रियाको क्रममा जोखिमपूर्ण निर्भरताहरूलाई फ्ल्याग गर्नुहोस् र रोक्नुहोस्, असुरक्षित कम्पोनेन्टहरू परिचय हुनबाट रोक्न।
आश्रितहरूको लागि सुरक्षा गेटहरू र उपचार
लाई आपूर्ति शृङ्खला जोखिमहरू रोक्न, Xygeni उपकरणहरू अनुमोदित निर्भरताहरू वा उच्च-जोखिम कमजोरीहरू भएका निर्माणहरूलाई रोक लगाउने सुरक्षा गेटहरूस्वचालित उपचार कार्यप्रवाहहरू सुव्यवस्थित गर्नुहोस् निर्भरता अद्यावधिकहरू, र लागू गर्नुहोस् विकासमा बाधा नपुर्याई सुरक्षा समाधानहरू.
निर्भरताहरूको विश्लेषण गरेर पछाडिको ढोका, लुकेको मालवेयर, वा शंकास्पद व्यवहार, Xygeni लागू हुन्छ तेस्रो-पक्ष कोडमा शून्य-विश्वास सुरक्षा सिद्धान्तहरू, आपूर्ति शृङ्खला सम्झौताको सम्भावना कम गर्दै।
- Standardपरिष्कृत सुरक्षा प्रवर्तन सबै निर्माणहरूले नीति-संचालित सुरक्षा जाँचहरू पालना गरेको सुनिश्चित गर्दछ।
- निर्माण प्रमाणीकरण र निर्भरता प्रमाणीकरण छेडछाड गरिएका वा कमजोर कलाकृतिहरूलाई रोक्नुहोस्।
- गोप्य स्क्यानिङ र मालवेयर पत्ता लगाउने सफ्टवेयर आपूर्ति श्रृंखला अखण्डताको रक्षा गर्नुहोस्।
सुरक्षित तैनाती
Xygeni ले सुनिश्चित गर्दछ सुरक्षित, नीति-संचालित तैनातीहरू स्वचालित गरेर सुरक्षा प्रमाणीकरण, अनुपालन नियन्त्रण, र अनधिकृत परिवर्तनहरू पत्ता लगाउने। एकीकरण गरेर CI/CD सुरक्षा, पूर्वाधार-जस्तो-संहिता (IaC) सुरक्षा, र विसंगति पत्ता लगाउने, Xygeni ले रोक्छ गलत कन्फिगरेसन, अनधिकृत परिमार्जन, र प्रमाणपत्रको एक्सपोजर, यो सुनिश्चित गर्दै प्रमाणित र सुरक्षित अनुप्रयोगहरू मात्र उत्पादनमा पुग्छन्.
स्वचालित तैनाती सुरक्षा र अनुपालन लागू गर्दै
सुरक्षित तैनाती प्रक्रिया आवश्यक छ निरन्तर सुरक्षा प्रमाणीकरण हरेक चरणमा CI/CD। जाइजेनी एकीकृत हुन्छ सुरक्षा प्रमाणीकरण संयन्त्रहरू भित्र pipelines, सबै तैनाथीहरू सुनिश्चित गर्दै सुरक्षा नीतिहरू र उद्योगका उत्कृष्ट अभ्यासहरूको पालना गर्नुहोस्.
तैनाती कन्फिगरेसनहरू हुन् स्वचालित रूपमा मान्य विरुद्ध पूर्वनिर्धारित सुरक्षा नीतिहरू, कमजोरीहरू परिचय गराउन सक्ने गलत कन्फिगरेसनहरूलाई रोक्न। CI/CD सुरक्षा प्रमाणीकरणले आवश्यक सुरक्षा जाँचहरू सुनिश्चित गर्दछ -SAST, SCA, गोप्य कुराहरू स्क्यान गर्ने, र अनुपालन प्रवर्तन— निरन्तर रूपमा लागू गरिन्छ सबै तैनाती चरणहरू, सुरक्षाका अन्धकारहरू हटाउँदै।
Xygeni ले प्रमाणित गर्छ IaC क्लाउड वातावरण र पूर्वाधार कन्फिगरेसनहरू सुरक्षित गर्न टेम्प्लेटहरू र डिप्लोयमेन्ट स्क्रिप्टहरू, सबै पूर्वाधारहरू सुरक्षित रूपमा प्रावधान गरिएको छ र पालना गर्दछ भनेर सुनिश्चित गर्दै संगठन-व्यापी सुरक्षा आधारभूत कुराहरूसुरक्षा गेटहरूले प्रदान गर्दछ स्वचालित प्रवर्तन, समावेश गर्ने डिप्लोयमेन्टहरूलाई रोक्दै उच्च जोखिमयुक्त जोखिमहरू, नीति उल्लङ्घनहरू, वा गलत कन्फिगरेसनहरू, सुनिश्चित गर्दै कि केवल सुरक्षित कलाकृतिहरू उत्पादनमा पुग्छन्.
तैनाती अखण्डता प्रमाणित गर्ने र अनधिकृत परिवर्तनहरू पत्ता लगाउने
Xygeni ले विश्वसनीय र छेडछाड नगरिएको सफ्टवेयर मात्र उत्पादनमा प्रवेश गर्छ भनी सुनिश्चित गर्न डिप्लोयमेन्ट प्रमाणीकरणहरू लागू गर्दछ। यी प्रमाणीकरणहरूले प्रमाणित गर्दछ सफ्टवेयर कलाकृतिहरूको उत्पत्ति र अखण्डता, को परिचय रोक्न अप्रमाणित घटकहरू वा सम्झौता गरिएको कोड प्रत्यक्ष वातावरणमा।
Xygeni ले अनधिकृत परिमार्जनहरू पत्ता लगाउन, पहिचान गर्न तैनाती प्रक्रियाहरूको निरन्तर निगरानी गर्दछ असामान्य परिवर्तनहरू pipeline कन्फिगरेसनहरू, पूर्वाधार सेटिङहरू, र तैनाती कार्यप्रवाहहरूयो सक्रिय विसंगति पत्ता लगाउने भित्री खतरा, गलत कन्फिगरेसन, र आपूर्ति श्रृंखला आक्रमणको जोखिम कम गर्दछ, उत्पादन वातावरणलाई असर गर्नबाट अनधिकृत परिवर्तनहरूलाई रोक्न।
CI/CD कार्यप्रवाहहरू निरन्तर ट्र्याक गरिन्छन् सुरक्षा नीतिहरूबाट विचलनहरू, यो सुनिश्चित गर्दै प्रत्येक तैनाती अधिकृत र सुरक्षित प्रक्रियाहरू पछ्याउँछ। यदि विचलनहरू पत्ता लागेमा, Xygeni ले समस्यालाई फ्ल्याग गर्छ, प्रदान गर्दै विस्तृत सुरक्षा अन्तर्दृष्टि र स्वचालित न्यूनीकरण सिफारिसहरू अनुपालन पुनर्स्थापित गर्न।
डिप्लोयमेन्टमा गोप्य कुराहरूको एक्सपोजर रोक्ने Pipelines
संवेदनशील प्रमाणहरू जस्तै API कुञ्जीहरू, पहुँच टोकनहरू, र इन्क्रिप्शन गोप्य कुराहरू तैनाथीभरि सुरक्षित रहनुपर्छ। Xygeni ले बढाउँछ गोप्य सुरक्षा पत्ता लगाएर र न्यूनीकरण गरेर तैनाती वातावरणमा प्रमाण चुहावट शोषण गर्नु अघि।
जाइजेनी स्क्यान फाईलहरू, pipelines, कन्फिगरेसन स्क्रिप्टहरू, र वातावरण चरहरू एम्बेडेड गोप्य कुराहरूको लागि, आकस्मिक एक्सपोजरलाई रोक्नको लागि SCM, CI/CD कार्यप्रवाह, र पूर्वाधार कन्फिगरेसनहरू. SCM इतिहास लेखा परीक्षणले सुरक्षा टोलीहरूलाई पहिले पहिचान गर्न अनुमति दिन्छ commitपहुँचयोग्य रहने टेड गोप्य कुराहरू, जसले गर्दा लिगेसी प्रमाणहरू पर्याप्त रूपमा ह्यान्डल गरिएका छन् भनी सुनिश्चित हुन्छ।
Xygeni ले उपचार प्रयासहरूलाई प्राथमिकता दिन पत्ता लगाइएका गोप्य कुराहरूलाई प्रमाणित गर्दछ, बीच भेद गर्दै सक्रिय र निष्क्रिय प्रमाणपत्रहरू। सुरक्षा टोलीहरूले झूटा सकारात्मक कुराहरूको पछि लाग्नुको सट्टा वैध, शोषणयोग्य गोप्य कुराहरूमा ध्यान केन्द्रित गरेर वास्तविक जोखिमहरूलाई द्रुत रूपमा नियन्त्रण गर्न सक्छन्।
यदि एक वैध गोप्य कुरा उजागर भयो, Xygeni ले सक्षम बनाउँछ स्वचालित उपचार द्वारा:
- सुरक्षा ट्रिगर गर्दै playbooks जसले सम्झौता गरिएका प्रमाणहरू निष्क्रिय पारिएको सुनिश्चित गर्दै, अनुकूलन न्यूनीकरण कार्यहरू रद्द गर्ने, घुमाउने वा कार्यान्वयन गर्ने गर्दछ।
- डिप्लोयमेन्टहरू रोक्दै खुलासा गरिएका गोप्य कुराहरू समावेश गर्दै, सम्झौता गरिएका अनुप्रयोगहरूलाई उत्पादनमा जारी हुनबाट रोक्दै।
- विस्तृत लेखापरीक्षण लगहरू प्रदान गर्दै पत्ता लगाइएका गोप्य कुराहरू र उपचारात्मक कार्यहरूको अनुपालन सुनिश्चित गर्दै सुरक्षा नीति र नियामक आवश्यकताहरू.
- स्वचालित सुरक्षा प्रमाणीकरण मा अनुरूप तैनाती सुनिश्चित गर्दछ CI/CD.
- कोडको रूपमा पूर्वाधार (IaC) स्क्यानिङ उत्पादन अघि गलत कन्फिगरेसनहरू रोक्छ।
- वास्तविक समय विसंगति पत्ता लगाउने अनधिकृत परिवर्तनहरू र सुरक्षा विचलनहरूलाई झण्डा लगाउँछ।
दोष व्यवस्थापन
Xygeni ले बढाउँछ दोष व्यवस्थापन by सुरक्षा समस्या ट्र्याकिङलाई स्वचालित गर्ने, वास्तविक जोखिमको आधारमा कमजोरीहरूलाई प्राथमिकता दिने, र उपचार कार्यप्रवाहलाई एकीकृत गर्ने। सदुपयोग गरेर Application Security Posture Management (ASPM), प्राथमिकीकरण फनेलहरू, र CI/CD सुरक्षा, संस्थाहरूले सुरक्षा त्रुटिहरू पहिचान गर्न, वर्गीकरण गर्न र समाधान गर्न सक्छन् कुशलतापूर्वक, शोषणयोग्य जोखिम र अनुपालन उल्लङ्घनको जोखिम कम गर्ने।
सुरक्षा दोषहरूको ट्र्याकिङ र व्यवस्थापन
सुरक्षा मुद्दाहरूको खण्डित दृष्टिकोणले निम्त्याउन सक्छ छुटेका कमजोरीहरू, असंगत उपचार, र अप्रभावी जोखिम व्यवस्थापन। जाइजेनीले प्रदान गर्दछ सुरक्षा कमजोरीहरूको केन्द्रीकृत दृष्टिकोण, बाट निष्कर्षहरू समेकित गर्दै SAST, SCA, IaC security, र CI/CD सुरक्षा स्क्यानहरू a एकल जोखिम व्यवस्थापन इन्टरफेस.
By धेरै स्रोतहरूमा सुरक्षा मुद्दाहरूलाई सहसम्बन्धित गर्दै, Xygeni ले सुरक्षा टोलीहरूलाई लाभान्वित हुने कुरा सुनिश्चित गर्दछ अनुप्रयोग जोखिमहरूमा पूर्ण दृश्यता, बेवास्ता गर्दै नक्कल अलर्टहरू वा महत्वपूर्ण दोषहरूको निरीक्षण। दोषहरू हुन् व्यावसायिक प्रभाव, शोषणयोग्यता, र प्राविधिक गम्भीरताको आधारमा वर्गीकृत, संस्थाहरूलाई अनुमति दिँदै अर्थपूर्ण समाधानहरूलाई प्राथमिकता दिनुहोस् जबकि सतर्क थकान कम गर्दै.
Xygeni ले समाधान प्रयासहरूलाई सुव्यवस्थित गर्न समस्या जीवनचक्र व्यवस्थापनलाई सहज बनाउँछ। यसले टोलीहरूलाई त्रुटिहरू ट्र्याक गर्न, तोक्न र समाधान गर्न सक्षम बनाउँछ। आन्तरिक रूपमा वा मार्फत जिरा जस्ता बाह्य टिकट प्रणालीहरू र स्ल्याक जस्ता मेसेजिङ प्लेटफर्महरू। यो सुनिश्चित गर्दछ सुरक्षा मुद्दाहरू अवस्थित विकास कार्यप्रवाह भित्र उचित रूपमा व्यवस्थित गरिन्छन्, सुरक्षा र इन्जिनियरिङ टोलीहरू बीच समन्वय सुधार गर्दै।
स्वचालित प्राथमिकता र जोखिम-आधारित दोष व्यवस्थापन
संरचित प्राथमिकता बिना, सुरक्षा टोलीहरू तत्काल खतराहरू प्रस्तुत नगर्ने अलर्टहरूले थिचिने जोखिममा पर्छन्। Xygeni ले यसलाई एकीकृत गरेर सम्बोधन गर्दछ प्राथमिकीकरण फनेलहरू, संस्थाहरूलाई अनुमति दिँदै वास्तविक-विश्व जोखिम कारकहरूमा आधारित सुरक्षा दोषहरू फिल्टर गर्नुहोस् जस्तै पहुँचयोग्यता, शोषणयोग्यता, र व्यावसायिक प्रभाव.
त्यो सुनिश्चित गरेर उत्पादन वातावरणमा सक्रिय रूपमा शोषण गर्न सकिने कमजोरीहरूलाई पहिले सम्बोधन गरिन्छ, Xygeni ले सुरक्षा टोलीहरूलाई मद्दत गर्छ सबैभन्दा गम्भीर खतराहरूमा ध्यान केन्द्रित गर्नुहोस् मुद्दाहरूलाई प्राथमिकताबाट वञ्चित गर्दै न्यूनतम वा कुनै वास्तविक-विश्व जोखिम छैन। स्वचालित नीति कार्यान्वयन थप सुनिश्चित गर्दछ कि यदि समाधान नभएका महत्वपूर्ण त्रुटिहरू भएमा तैनातीहरू अवरुद्ध हुन्छन् पत्ता लाग्छन्, उच्च जोखिमयुक्त जोखिमहरूलाई उत्पादनमा पुग्नबाट रोक्ने.
उपचारलाई सुव्यवस्थित गर्ने र निरन्तर सुधार गर्ने
सुरक्षा त्रुटिहरूलाई कुशलतापूर्वक समाधान गर्न आवश्यक छ विकासकर्ता कार्यप्रवाहहरूसँग निर्बाध एकीकरण र म्यानुअल प्रयास कम गर्न स्वचालन। जाइगेनीले गति बढाउँछ सुरक्षा दोष समाधान कार्ययोग्य सुरक्षा निर्देशनलाई प्रत्यक्ष रूपमा इम्बेड गरेर CI/CD pipelines, विकासकर्ताहरूले प्राप्त गर्ने सुनिश्चित गर्दै कार्यप्रवाहमा बाधा नपुर्याई प्रासंगिक उपचार सिफारिसहरू.
दोहोरिने म्यानुअल कार्यहरू हटाउन, Xygeni सुधार कार्यहरूलाई स्वचालित बनाउँछ, ट्रिगर गर्दै सामान्य कमजोरीहरूको लागि प्लेबुक-संचालित समाधानहरू। यसले सुरक्षा समस्याहरूलाई सम्बोधन गर्न आवश्यक समय र प्रयासलाई कम गर्छ, जसले गर्दा टोलीहरूलाई जटिल, उच्च-प्रभावकारी खतराहरूमा ध्यान केन्द्रित गर्नुहोस्.
Xygeni ले उपचार दक्षता पनि ट्र्याक गर्छ, मापन गर्छ समय-समयमा समाधान र समग्र जोखिम न्यूनीकरण प्रवृत्तिहरूयसले संस्थाहरूलाई निरन्तर रूपमा सक्षम बनाउँछ उनीहरूको सुरक्षा स्थिति परिष्कृत गर्नुहोस्, प्रक्रिया अवरोधहरू पहिचान गर्नुहोस्, र प्रतिक्रिया समय सुधार गर्नुहोस्, सुरक्षा त्रुटिहरू छन् भनी सुनिश्चित गर्दै प्रतिक्रियात्मक रूपमा भन्दा सक्रिय रूपमा व्यवस्थापन गरिएको.
- केन्द्रीकृत सुरक्षा मुद्दा ट्र्याकिङ जोखिम व्यवस्थापनमा खण्डीकरण हटाउँछ।
- प्राथमिकीकरण फनेलहरू टोलीहरूले शोषणयोग्य, उच्च-प्रभाव जोखिमहरूमा ध्यान केन्द्रित गरेको सुनिश्चित गर्नुहोस्।
- स्वचालित उपचार कार्यप्रवाहहरू सुरक्षा दोष समाधानलाई तीव्र पार्नुहोस्।
प्रमाणिकरण
Xygeni ले इम्बेडिङ गरेर प्रमाणीकरण प्रक्रियाहरूलाई बलियो बनाउँछ आवश्यकताहरू-संचालित परीक्षण र सुरक्षा परीक्षण विकास कार्यप्रवाहमा। सुरक्षा प्रवर्तनलाई स्वचालित गरेर CI/CDजोखिममा आधारित कमजोरीहरूलाई प्राथमिकता दिँदै, र प्रत्येक चरणमा सुरक्षा प्रमाणीकरणलाई एकीकृत गर्दै, Xygeni ले सुनिश्चित गर्दछ कि सुरक्षा अन्तिम-मिनेट चेकपोइन्टको सट्टा सफ्टवेयर डेलिभरीको अभिन्न अंग बन्छ।
आवश्यकताहरू-संचालित परीक्षण
सुरक्षा परीक्षणहरू हुनुपर्छ परिभाषित र व्यवस्थित रूपमा लागू गरिएको विकासका सबै चरणहरूमा। Xygeni ले सुरक्षा आवश्यकताहरू सुनिश्चित गर्दछ स्वचालित रूपमा लागू गरिएको चेकहरूलाई एकीकृत गरेर CI/CD pipelines. प्रत्येक निर्माण स्थिर अनुप्रयोग सुरक्षा परीक्षण मार्फत प्रमाणीकरणबाट गुज्रिन्छ (SAST) कोड कमजोरीहरूको लागि, सफ्टवेयर संरचना विश्लेषण (SCA) निर्भरता जोखिमहरूको लागि, प्रमाणिकरण एक्सपोजर रोक्नको लागि गोप्य स्क्यानिङ, र कोडको रूपमा पूर्वाधार (IaC) कन्फिगरेसन प्रमाणीकरणको लागि सुरक्षा जाँचहरू।
सुरक्षा गेटहरूले प्रवर्तन संयन्त्रको रूपमा काम गर्छन्, यदि सुरक्षा परीक्षणहरू हराएमा वा पूर्वनिर्धारित नीतिहरू असफल भएमा स्वचालित रूपमा निर्माणहरू रोक्छन्। Xygeni अनुप्रयोगहरूमा परीक्षण कभरेज ट्र्याक गर्दछ, सबै कम्पोनेन्टहरू सुरक्षा आवश्यकताहरू विरुद्ध निरन्तर प्रमाणित छन् भनी सुनिश्चित गर्दै। यदि खाडलहरू पत्ता लागेमा, संस्थाहरूले तिनीहरूलाई बन्द गर्न स्वचालित सिफारिसहरू प्राप्त गर्छन्। सुरक्षा परीक्षणहरू सधैं लागू गरिएको सुनिश्चित गर्दै, Xygeni ले असंगतिहरू हटाउँछ र परीक्षण नगरिएको सफ्टवेयरलाई उत्पादनमा पुग्नबाट रोक्छ।
सुरक्षा परीक्षणको लागि स्केलेबल आधाररेखा
द्रुत विकास चक्रहरूसँग रहन स्वचालित सुरक्षा परीक्षण एकरूप र स्केलेबल हुनुपर्छ। Xygeni ले प्रत्येक चरणमा स्वचालित सुरक्षा स्क्यानहरू एकीकृत गर्दछ। CI/CD, कमजोरीहरू सकेसम्म चाँडो पत्ता लगाइने कुरा सुनिश्चित गर्दै। प्रत्येक कोडमा सुरक्षा प्रमाणीकरण ट्रिगर गरिन्छ। commit, निर्माण, र तैनाती, अनुप्रयोगहरूको सुरक्षा स्थिति निरन्तर निगरानी गर्दै। यदि महत्वपूर्ण कमजोरीहरू, गलत कन्फिगरेसनहरू, वा अनुपालन उल्लङ्घनहरू फेला परेमा सुरक्षा गेटहरूले तैनातीलाई रोक्छन्।
Xygeni ले स्वचालित रूपमा सुरक्षा प्रतिगमनहरूलाई पनि रोक्छ निश्चित कमजोरीहरू ट्र्याक गर्दै र भविष्यका संस्करणहरूमा तिनीहरू पुन: देखा नपरोस् भन्ने कुरा सुनिश्चित गर्दै। यो रिग्रेसन परीक्षणले समयसँगै सुरक्षा सुधारहरू कायम राखिएको सुनिश्चित गर्दछ। सुरक्षा परीक्षणलाई सिधै CI/CD, जाइगेनी म्यानुअल अवरोधहरू हटाउँछ र विकासमा बाधा नपुर्याई सुरक्षा प्रमाणीकरण सुनिश्चित गर्दछ।
गहिरो बुझाइ र जोखिममा आधारित प्राथमिकता
सबै जोखिमहरूले एउटै स्तरको जोखिम निम्त्याउँदैनन्। Xygeni ले ध्यान केन्द्रित गरेर सुरक्षा परीक्षणलाई बढाउँछ जोखिममा आधारित प्राथमिकीकरण, उच्च-प्रभावकारी घटकहरूको गहिरो छानबिन सुनिश्चित गर्दै। सुरक्षा स्क्यानहरू व्यवसाय प्रभाव मूल्याङ्कनहरूसँग समृद्ध छन्, टोलीहरूलाई अनुप्रयोगसँग सान्दर्भिक शोषणयोग्य, पहुँचयोग्य कमजोरीहरूमा ध्यान केन्द्रित गर्न मद्दत गर्दै.
प्राथमिकता गतिशील हुन्छ र खतराहरू विकसित हुँदै जाँदा निरन्तर परिष्कृत हुन्छ। यदि कुनै शोषण जंगलमा देखा पर्यो वा जोखिम बढी महत्वपूर्ण भयो भने, यसको प्राथमिकता स्वचालित रूपमा समायोजन हुन्छ, जसले गर्दा तत्काल पुन: प्रमाणीकरण र सुरक्षा प्रवर्तनयो जोखिम-सचेत दृष्टिकोणले सुरक्षा टोलीहरूलाई आवश्यक पर्ने ठाउँमा स्रोतहरू आवंटित गर्न अनुमति दिन्छ, लक्षित म्यानुअल समीक्षाहरूसँग स्वचालित परीक्षणलाई सन्तुलनमा राख्दै।
विकास कार्यप्रवाहहरूमा एकीकृत सुरक्षा परीक्षण
सुरक्षा परीक्षणलाई निर्बाध रूपमा एकीकृत गरिनुपर्छ विकासकर्ता कार्यप्रवाहहरू प्रभावकारी हुन। Xygeni ले पत्ता लगाइएका कमजोरीहरूलाई हटाउन सकिन्छ भन्ने कुरा सुनिश्चित गर्दछ विकासकर्ताहरूलाई तोकिएको एकीकरण मार्फत जिरा जस्ता टिकट प्रणालीहरू र स्ल्याक जस्ता सन्देश प्लेटफर्महरूसुरक्षा निष्कर्षहरू उपचार कार्यप्रवाहसँग प्रत्यक्ष रूपमा जोडिएका छन्, तैनाथी गर्नु अघि टोलीहरूलाई तिनीहरूमाथि कारबाही गर्न अनुमति दिँदै.
- CI/CD- एकीकृत सुरक्षा गेटहरू कोड उत्पादनमा पुग्नु अघि अनुपालन लागू गर्नुहोस्।
- स्वचालित र जोखिम-संचालित सुरक्षा परीक्षण कमजोरीहरू चाँडै पत्ता लगाउँछ।
- निरन्तर सुरक्षा प्रमाणीकरण प्रतिगमन रोक्छ र परीक्षणको प्रभावकारितामा सुधार गर्छ।
सञ्चालन
Xygeni बलियो बनाउँछ सञ्चालन सुरक्षा सक्षम गरेर वास्तविक-समय विसंगति पत्ता लगाउने, सुरक्षित पूर्वाधार व्यवस्थापन, र स्वचालित जोखिम समाधान। घटना र वातावरण व्यवस्थापन मार्फत, Xygeni ले सुरक्षा घटनाहरू छिटो पत्ता लगाइन्छ र कम गरिन्छ भन्ने कुरा सुनिश्चित गर्दछ, साथै अनुप्रयोग वातावरणलाई कडा र अद्यावधिक राख्छ।
घटना प्रबंधन
सुरक्षा घटनाहरू प्रायः लामो समयसम्म पत्ता लाग्दैनन्, जसले गर्दा आक्रमणकारीहरूले कमजोरीहरूको फाइदा उठाउन र क्षति पुर्याउन सक्छन्। Xygeni ले एकीकृत गरेर यो जोखिमलाई उल्लेखनीय रूपमा कम गर्छ विसंगति पत्ता लगाउने र कोड छेडछाड सुरक्षा, सुनिश्चित गर्दै सुरक्षा खतराहरू र अनधिकृत परिमार्जनहरूको प्रारम्भिक पहिचान.
घटना पत्ता लगाउने Xygeni's द्वारा बढाइएको छ वास्तविक समय अनुगमन सफ्टवेयर विकास वातावरणको पहिचान गर्दै शंकास्पद गतिविधिहरू CI/CD pipelines, स्रोत कोड भण्डारहरू, र तैनाथ गरिएका अनुप्रयोगहरू। विसंगति पत्ता लगाउने कार्यले भित्रका व्यवहारहरूको निरन्तर विश्लेषण गर्दछ SCM, CI/CDर उत्पादन वातावरण, झण्डा लगाउँदै अनधिकृत पहुँच प्रयासहरू, असामान्य फाइल परिमार्जनहरू, र विचलनहरू standard गतिविधि ढाँचाहरूयो सक्रिय दृष्टिकोण बस्ने समय घटाउँछ, संस्थाहरूलाई सुरक्षा घटनाहरू बढ्नु अघि नै पत्ता लगाउन अनुमति दिन्छ।
कोड छेडछाड पत्ता लगाउने अनुगमन गरेर अनुप्रयोगको अखण्डता अक्षुण्ण रहेको सुनिश्चित गर्दछ स्रोत कोड, निर्माण कलाकृतिहरू, र तैनाती स्क्रिप्टहरूमा अनधिकृत परिवर्तनहरू। यदि कुनै आक्रमणकारीले एप्लिकेसन लजिक परिमार्जन गर्ने वा मालिसियस पेलोडहरू परिचय गर्ने प्रयास गर्छ भने, Xygeni ले तुरुन्तै सुरक्षा टोलीहरूलाई सचेत गराउँछ। संस्थाहरूले प्रयास गरिएका शोषणहरूमा पूर्ण दृश्यता प्राप्त गर्छन्, जसले गर्दा उनीहरूलाई आक्रमणकारीहरूले सफलतापूर्वक सम्झौता गरिएको सफ्टवेयर तैनाथ गर्नु अघि प्रतिक्रिया दिनुहोस्.
Xygeni ले घटना प्रतिक्रियाको लागि सुरक्षा अर्केस्ट्रेसन उपकरणहरूसँग स्वचालित कार्यप्रवाह र एकीकरण प्रदान गर्दछ। सुरक्षा टोलीहरूले गर्न सक्छन् घटना प्रतिक्रिया प्लेटफर्महरूमा पत्ता लागेको खतराहरूको लिङ्कमार्फत घटनाहरूको संरचित व्यवस्थापन सुनिश्चित गर्दै, playbooks, स्वचालित नियन्त्रण कार्यहरू, र फोरेन्सिक विश्लेषण। द्वारा पत्ता लगाउने र प्रतिक्रियालाई सुव्यवस्थित गर्ने, Xygeni ले संस्थाहरूलाई खतराहरूलाई द्रुत रूपमा नियन्त्रण गर्न र सञ्चालन प्रभावलाई कम गर्न सक्षम बनाउँछ।
- वास्तविक समय विसंगति पत्ता लगाउने घटना बस्ने समयलाई कम गर्छ।
- कोड छेडछाड सुरक्षा अनधिकृत परिमार्जनहरू रोक्छ।
- स्वचालित प्रतिक्रिया कार्यप्रवाहहरू घटना नियन्त्रण र पुनर्लाभलाई सुव्यवस्थित गर्नुहोस्।
वातावरण व्यवस्थापन
सञ्चालन वातावरण सुरक्षित गर्न आवश्यक छ कडा बनाइएका कन्फिगरेसनहरूको निरन्तर कार्यान्वयन र कमजोरीहरूको द्रुत उपचार। जाइजेनीले सुनिश्चित गर्दछ कि CI/CD pipelineसबै पूर्वाधार र विकास वातावरणमा सुरक्षा आधारभूत रेखाहरू लागू गर्दछ, गलत कन्फिगरेसन र पुरानो सफ्टवेयरको जोखिम कम गर्दै।
कन्फिगरेसन कडा बनाउने मार्फत स्वचालित छ CI/CD सुरक्षा प्रमाणीकरण, निर्माण वातावरण, क्लाउड कन्फिगरेसन, र रनटाइम निर्भरताहरू सहित सबै पूर्वाधार घटकहरूले पालना गर्छन् भनी सुनिश्चित गर्दै सुरक्षा उत्तम अभ्यासहरू। जाइजेनीले निरन्तर निगरानी गर्छ कोडको रूपमा पूर्वाधार (IaC) टेम्प्लेटहरू, तैनाती स्क्रिप्टहरू, र सुरक्षा नीतिहरू स्थापित आधारभूत रेखाहरूबाट विचलनहरू पत्ता लगाउन। कुनै पनि गलत कन्फिगरेसनहरूलाई सुरक्षा दोषहरूको रूपमा चिन्ह लगाइन्छ, जसले गर्दा असुरक्षित कन्फिगरेसनहरू उत्पादनमा पुग्नबाट रोकिन्छ।
प्याचिङ र अद्यावधिक गर्दै मार्फत द्रुत गतिमा बढाइएको छ स्वचालित सुधार क्षमताहरू, अनुप्रयोग निर्भरता र पूर्वाधार घटकहरूमा कमजोरीहरूलाई समयमै सम्बोधन गरिएको सुनिश्चित गर्दै। Xygeni एकीकृत गर्दछ जोखिममा आधारित प्राथमिकीकरण जोखिम व्यवस्थापनमा, सुनिश्चित गर्दै कि महत्वपूर्ण सुरक्षा प्याच र अद्यावधिकहरू पहिले लागू गरिन्छन्। संस्थाहरूले गर्न सक्छन् स्वचालित उपचार कार्यप्रवाह, ट्र्याकिङ प्रणाली जारी गर्न सुरक्षा दोषहरू लिङ्क गर्नुहोस्, र भित्र प्याच अनुपालन लागू गर्नुहोस् CI/CD pipelines.
- CI/CD-संचालित कन्फिगरेसन कडाइ सुरक्षित पूर्वाधार आधारभूत कुराहरू सुनिश्चित गर्दछ।
- स्वचालित प्याचिङ र सुधार जोखिम समाधानलाई गति दिनुहोस्।
- निरन्तर अनुपालन अनुगमन वातावरणलाई सुरक्षित र अद्यावधिक राख्छ।
निष्कर्ष
Xygeni सरल बनाउँछ SAMM कार्यान्वयन एकीकरण गरेर स्वचालित सुरक्षा प्रवर्तन, जोखिममा आधारित प्राथमिकता, र निरन्तर अनुगमन मा सफ्टवेयर विकास जीवनचक्र (SDLC)। इम्बेड गरेर शासन, डिजाइन, कार्यान्वयन, प्रमाणीकरण, र सञ्चालनमा सुरक्षा नियन्त्रणहरू, संस्थाहरूले गर्न सक्छन् व्यवस्थित रूपमा आफ्नो सुरक्षा स्थिति सुधार गर्नुहोस् विकासको गतिमा बाधा नपुर्याई।
कार्यान्वयन गरेर Xygeni सँग SAMM, संस्थाहरूले हासिल गर्छन्:
- निरन्तर जोखिम ट्र्याकिङ र अनुपालन स्वचालन वास्तविक-समय दृश्यता, नीति प्रवर्तन, र सुरक्षा प्रशासन मार्फत।
- रणनीतिक जोखिम प्राथमिकता र खतरा मूल्याङ्कन गतिशील जोखिम स्कोरिङ, शोषणशीलता विश्लेषण, र लक्षित उपचार कार्यप्रवाहको साथ।
- स्वचालित सुरक्षा प्रवर्तन निर्माण र तैनातीहरूमा, सुरक्षित कलाकृति प्रमाणीकरण, निर्भरता प्रमाणीकरण, र सुनिश्चित गर्दै CI/CD सुरक्षा एकीकरण।
- बलियो सुरक्षा प्रमाणीकरण र वास्तविक-समय प्रमाणीकरण सुरक्षा गेटहरू, स्वचालित सुरक्षा परीक्षण, र मार्फत ASPM-संचालित अनुपालन प्रवर्तन।
- सक्रिय घटना व्यवस्थापन र पूर्वाधार सुरक्षा, वास्तविक-समय विसंगति पत्ता लगाउने, कोड छेडछाड सुरक्षा, र स्वचालित उपचार कार्यप्रवाहहरूको लाभ उठाउँदै।
संग स्वचालित जोखिम प्राथमिकता, सुरक्षा-संचालित प्रवर्तन, र एकीकृत अनुगमन, Xygeni ले संस्थाहरूलाई सक्षम बनाउँछ SAMM अपनाउने प्रक्रियालाई सुव्यवस्थित गर्नुहोस् र सुनिश्चित गर्नुहोस् व्यवसाय वृद्धिसँगै सफ्टवेयर सुरक्षा परिपक्वता मापन कुशलतापूर्वक.
संस्थाहरूले हासिल गर्छन् शासन, सुरक्षा परीक्षण, अनुपालन स्वचालन, र जोखिम न्यूनीकरणमा तत्काल सुधारहरू, को जोखिम कम गर्दै सफ्टवेयर आपूर्ति श्रृंखला आक्रमण, गलत कन्फिगरेसन, र सञ्चालन खतराहरू Xygeni सँग।
SAMM ग्रहण बन्छ सुव्यवस्थित, मापनयोग्य र स्केलेबल, सुरक्षा र विकास टोलीहरूलाई अनुमति दिँदै नवप्रवर्तनलाई ढिलो नगरी सुरक्षा परिपक्वता बढाउने.
