






TL; DR
ASPM sikkerhet, forklart på ett minutt
De fleste AppSec-team har ikke et deteksjonsproblem. De har et problem med «hvilket av disse 5,000 funnene er viktig?».
- Hva det er: Application Security Posture Management (ASPM) er praksisen med å samle inn funn fra alle sikkerhetsverktøy for applikasjoner (SAST, SCA, hemmeligheter, IaC, CI/CD og DAST) i én visning, fjerne duplikater og prioritere dem etter utnyttbarhet og forretningspåvirkning.
- Hvorfor det betyr noe: det flytter AppSec fra «finn og fiks alt» til «valider og prioriter», slik at team fikser risikoene som faktisk kan utnyttes først.
- Hva det inkluderer: oppdaging og inventar av eiendeler, enhetlig sårbarhetshåndtering, risikobasert prioritering, arbeidsflyter for utbedring og rapportering om styring og samsvar.
- Slik går Xygeni frem: innebygde skannere over hele SDLC pluss funn hentet fra verktøy du allerede kjører, som Snyk, Veracode, Checkmarx og SonarQube, i én prioritert risikovisning.
Bottom line: ASPM erstatter ikke skannerne dine. Det gjør utskriftene deres brukbare.
I en tid der digitale trusler utvikler seg raskere enn noensinne, har det å beskytte applikasjoner mot cyberangrep blitt mer enn bare en nødvendighet, det har blitt en nødvendighet for å overleve i det digitale landskapet. 60 % av bedriftene står overfor betydelige Nettsikkerhetsbrudd gjennom sårbarheter i applikasjoner hvert år, spørsmålet er ikke lenger om en organisasjon vil bli angrepet, men når. Denne barske virkeligheten bringer Application Security Posture Management (ASPM) i forkant av strategier for cybersikkerhet, og tilbyr et skjold og et omfattende våpen mot det stadig voksende cybertrussellandskapet.
ASPM Sikkerhet, et begrep som raskt har vunnet popularitet blant cybersikkerhetseksperter, representerer et paradigmeskifte fra tradisjonelle, reaktive sikkerhetstiltak til et proaktivt, strategisk rammeverk som kan forutsi, forhindre og beskytte applikasjoner mot de snikende truslene i den digitale tidsalderen. Men hva er egentlig ... ASPM, og hvordan kan det forvandle hvordan bedrifter sikrer sine digitale eiendeler? Dette innlegget går dypt inn i essensen av Application Security Posture Management, og avdekker dens rolle som hjørnesteinen i moderne cybersikkerhet og en katalysator for forretningssuksess i en stadig mer sammenkoblet verden.
Bli med oss når vi utforsker de kritiske komponentene, de ubestridelige fordelene og de praktiske trinnene for å implementere ASPM, og sørger for at applikasjonene dine ikke bare er sikre, men også motstandsdyktige mot morgendagens cybertrusler. Enten du er en teknisk direktør, en cybersikkerhetsprofesjonell eller en bedriftsleder som streber etter operasjonell fortreffelighet, forståelse ASPM er det første skrittet mot å forbedre din cybersikkerhetsstrategi og sikre din digitale grense.
Innholdsfortegnelse
Hva er ASPMForstå det grunnleggende om Application Security Posture Management
Application Security Posture Management (ASPM) er en sofistikert tilnærming som overskrider tradisjonelle applikasjonssikkerhetsmetoder ved å integrere ressurser, prosesser og teknologier for å etablere et høytytende, systemisk og bærekraftig applikasjonssikkerhetsprogram (AppSec). ASPM Sikkerhet gir organisasjoner mulighet til å administrere applikasjonssikkerhetslandskapet sitt proaktivt, automatisere og styre AppSec-ressurser for å bygge bro mellom sikkerhetstiltak og potensielle sårbarheter.
I kjernen, ASPM lar organisasjoner ta ansvar for sikkerhetsomfanget sitt fra dag én, prioritere kritiske sårbarheter og sikre at applikasjoner overholder sikkerhetsforskriftene standardog er styrket mot utviklende cybertrusler. I motsetning til konvensjonelle AppSec-strategier som ofte fungerer reaktivt, ASPM får sikkerhetsteam til å ta i bruk en mer strategisk og fremtidsrettet tilnærming. Hvis du allerede evaluerer plattformer, se vår sammenligning av topp ASPM verktøy for 2026.
Ocuco ASPM Rammeverk forklart: Forbedring av cybersikkerhet med Application Security Posture Management
Ocuco ASPM Rammeverket er bygget på flere grunnpilarer, inkludert:
Oppdagelse og inventar av eiendeler: ASPM starter med en omfattende kartlegging av alle applikasjonsressurser, noe som sikrer fullstendig oversikt og en nøyaktig oversikt over applikasjonslandskapet.
SårbarhetsadministrasjonSentralt i forhold til ASPM er systematisk identifisering, analyse og utbedring av sårbarheter på tvers av applikasjoner, tilrettelagt av automatiserte verktøy og teknologier.
Risikovurdering og prioritering: ASPM vurderer sårbarheter i organisasjonens risikomiljø, og prioriterer utbedringstiltak basert på potensiell innvirkning på forretningsdriften.
Styring og etterlevelse: ASPM sørger for at applikasjoner overholder etablerte sikkerhetsstandarder standardog regulatoriske krav, og integrerer styringspraksis i AppSec-programmet.
ASPM spiller en sentral rolle i moderne strategier for nettsikkerhet ved å tilby en helhetlig og integrert tilnærming til applikasjonssikkerhet. Den adresserer begrensningene ved tradisjonelle AppSec-metoder, som ofte ikke holder tritt med dagens applikasjoners raske utviklingssykluser og kompleksitet.
Ved å fremme en proaktiv og strategisk sikkerhetsholdning, ASPM gjør det mulig for organisasjoner redusere risikoer mer effektivt og reagere smidig på nye trusler.
ASPM vs. ASOC vs. CNAPP vs. CSPM
Fire akronymer som ofte blir blandet sammen. Her er hva hvert enkelt dekker, og hvor ASPM passer inn.
| Kategori | Fokus | Spørsmål den svarer | Typisk omfang |
|---|---|---|---|
| ASPMApplication Security Posture Management | Søknaden og dens SDLC | Hvilke applikasjonsrisikoer er mest aktuelle, og hvem løser dem? | Kode, avhengigheter, hemmeligheter, IaC, pipelines og bygg, pluss funn fra andre skannere |
| FORENINGOrkestrering og korrelasjon av applikasjonssikkerhet | Skannerorkestrering | Hvordan kjører jeg verktøyene mine og korrelerer resultatene deres? | Aggregering og deduplisering av skannerutdata; forgjengeren til ASPM |
| CNAPPSkybasert applikasjonsbeskyttelsesplattform | Skybaserte arbeidsbelastninger og infrastruktur | Er skymiljøet mitt og hva som kjører i det sikkert? | Skykonfigurasjon, arbeidsbelastninger, containere og kjøretid |
| CSPMCloud Security Posture Management | Skykonfigurasjon | Er skykontoene mine konfigurert sikkert? | Feilkonfigurasjoner og samsvar i skykontoer; ofte en del av et CNAPP |
Hvordan ASPM Sikkerhet forvandler applikasjonssikkerhet for moderne bedrifter
ASPM er ikke bare et nytt akronym i nettsikkerhetsleksikonet; det representerer et paradigmeskifte i hvordan sikkerhetsteam håndterer applikasjonssikkerhet. Med sitt omfattende og smidige rammeverk, ASPM ruster organisasjoner til å navigere i den digitale verdens kompleksitet på en trygg måte, og sørger for at applikasjoner er sikre, kompatible og motstandsdyktige mot cybertrusler.
Etter hvert som vi er vitne til den raskt voksende integrasjonen av ASPM I AppSec-bransjen er det tydelig at denne tilnærmingen setter en ny standard standard for applikasjonssikkerhet. Organisasjoner som omfavner ASPM er bedre posisjonert til å beskytte sine digitale eiendeler, ivareta sensitive data og opprettholde tilliten til kundene og interessentene sine.
Den essensielle rollen til ASPM i styrking av moderne cybersikkerhetspraksis
ASPM overgår tradisjonell applikasjonssikkerhet ved å tilby en omfattende oversikt over en organisasjons sikkerhetssituasjon, kombinere styrkene til automatiserte verktøy med strategiske prosesser for å identifisere, vurdere og redusere sårbarheter effektivtMekanikken kan deles inn i flere nøkkelkomponenter.
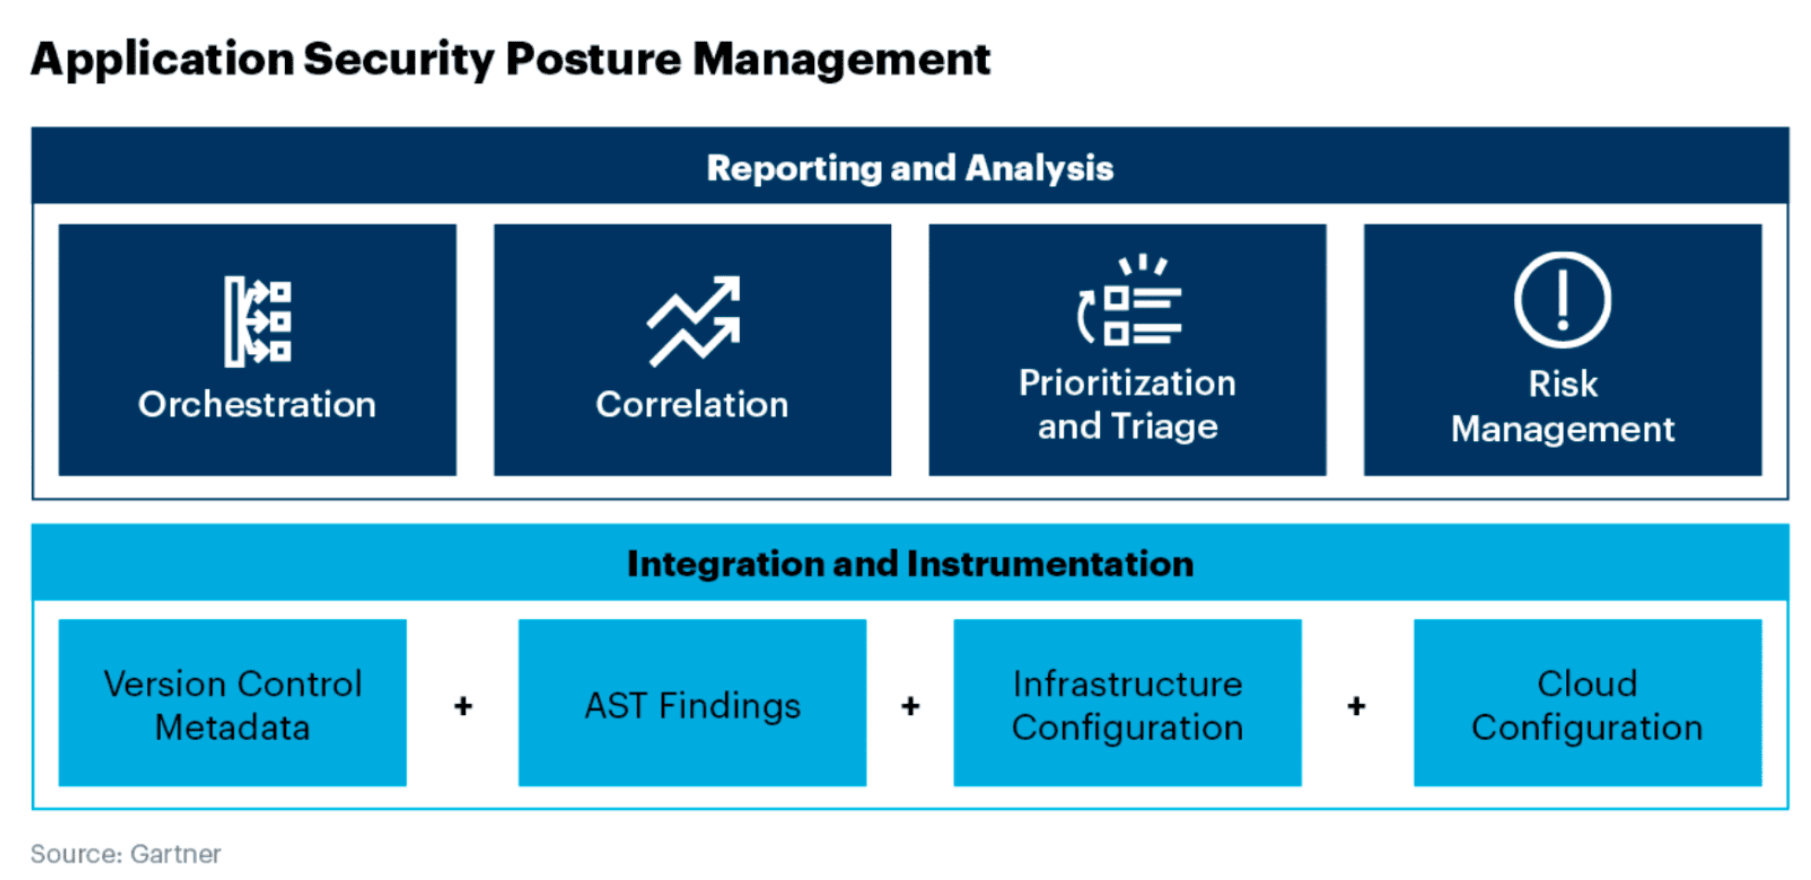
Nøkkelkomponenter i ASPMByggeklossene for effektiv applikasjonssikkerhet
Oppdagelse av eiendeler og lagerstyring:
Grunnlaget for ASPM er bygget på omfattende identifikasjon og katalogiseringloging av alle applikasjonsressurser i en organisasjons digitale økosystemDet inkluderer både aktive applikasjoner og de som er i utviklingsfaser, biblioteker, API-er og tredjepartsintegrasjoner.
Effektiv styring av eiendeler sikrer at hver komponent blir tatt hensyn til og overvåket, noe som legger grunnlaget for en robust sikkerhetsstilling som:
- Gir et grunnlag for omfattende sikkerhetsdekning.
- Muliggjør målrettede sikkerhetstiltak ved å forstå omfanget av potensielle sårbarheter.
Automatisert sårbarhetsdeteksjon og -vurdering:
ASPM bruker avanserte skanneteknologier for å kontinuerlig overvåke applikasjonsressurser for sårbarheter. Denne automatiseringen strekker seg over statisk kode, CI/CD infrastruktur og lag, og analyser av programvaresammensetning, tilbyr et mangesidig perspektiv på potensielle sikkerhetstrusler.
Ved å evaluere alvorlighetsgraden og konteksten til disse sårbarhetene, ASPM muliggjør målrettede responser på de mest kritiske problemene. Kontinuerlig, automatisert deteksjon:
- Fanger opp nye sårbarheter når koden endres, i stedet for å vente på neste periodiske gjennomgang.
- Fjerner dupliserte funn på tvers av skannere, slik at det samme problemet ikke telles og tildeles to ganger.
Risikobasert prioritering:
Sentralt i ASPMs tilnærming er å prioritere sårbarheter basert på risikoen de utgjør for organisasjonen. Det innebærer å analysere den potensielle effekten av en sårbarhetsutnyttelse, med tanke på faktorer som datafølsomhet, applikasjonskritikkalitet og eksponeringsnivå. Risikobasert prioritering sikrer at ressurser fordeles effektivt, og fokuserer utbedringsarbeidet der det er mest behov for det for å:
- Sørg for effektiv ressursallokering for å håndtere de mest kritiske sårbarhetene først.
- Bidra til å opprettholde driftssikkerhet uten å hindre utviklingsprosesser.
Automatisering av arbeidsflyt for utbedring og begrensning:
ASPM effektiviserer prosessen med å håndtere sårbarheter gjennom automatiserte arbeidsflyter. Det inkluderer generering av saker, tildeling til riktige utviklings- eller sikkerhetsteam og sporing av utbedringsfremdrift. Automatisering legger til rette for en raskere og mer koordinert respons på sikkerhetsproblemer, og minimerer eksponeringsvinduet for:
- Reduser mulighetsvinduet for angripere ved å raskt håndtere sårbarheter.
- Forbedre den generelle sikkerhetssituasjonen ved å eliminere potensielle inngangspunkter for cybertrusler.
Overholdelse og styring:
Med stadig strengere regulatoriske krav, ASPM gir de nødvendige verktøyene for opprettholde samsvarGjennom kontinuerlig overvåking og rapportering kan organisasjoner sikre at applikasjonene deres overholder relevante standardog forskrifter, og dermed unngå potensielle straffer og omdømmeskade, som:
- Unngår juridiske og økonomiske konsekvenser knyttet til manglende overholdelse.
- Bygger tillit hos kunder og interessenter gjennom å overholde beste sikkerhetspraksis.
Integrering ASPM for forbedret applikasjonssikkerhet og robust programvareforsyningskjedehåndtering
Integrering Application Security Posture Management (ASPM) inn i applikasjonssikkerhet og programvareforsyningskjeden markerer et strategisk skifte mot en mer robust og proaktiv forsvarsmekanisme i møte med utviklende digitale trusler.
Programsikkerhet:
Forbedret synlighet: ASPM tilbud enestående innsyn i applikasjonslandskapet, og avdekker skjulte sårbarheter og feilkonfigurasjoner som angripere kan utnytte. Denne omfattende bevisstheten er avgjørende for å sikre komplekse applikasjoner i dagens trusselmiljø.
DevSecOps-integrasjon: Av sømløs integrering med DevSecOps praksis, ASPM fremmer en kultur der sikkerhet er integrert gjennom hele utviklingssyklusen. Dette samarbeidet forbedrer ikke bare sikkerhetsresultatene, men fremskynder også utviklingstidslinjene.
Programvareforsyningskjede:
Sikring av tredjepartskomponenter: ASPM tar for seg den økende bekymringen for sårbarheter i programvareforsyningskjeden, spesielt de som er knyttet til tredjepartsbiblioteker og -komponenter. vurdere og overvåke disse eksterne avhengighetene, ASPM reduserer risikoen for angrep i forsyningskjeden som kan kompromittere applikasjoners integritet.
SBOM Generering og forvaltningEt viktig aspekt ved ASPM i sammenheng med programvareforsyningskjeden er generering og administrasjon av en programvareliste (SBOM)Denne detaljerte oversikten over alle programvarekomponenter, inkludert åpen kildekode og proprietære elementer, er viktig for å spore sårbarheter og sikre samsvar med sikkerhetsforskrifter. standards
Dypdykk inn ASPM Sikkerhet: Omfattende analyse av Application Security Posture Management Impact
Den grundige analysen av Application Security Posture Management avslører dens transformative potensial i å omdefinere applikasjonssikkerhet. Etter hvert som vi beveger oss fremover, vil dybden og bredden av ASPMs innvirkning på cybersikkerhet vil fortsette å øke, og styrke dens rolle som en uunnværlig del av moderne sikkerhetsstrategier.
Implementering ASPM løfter en organisasjons strategi for applikasjonssikkerhet fra reaktiv til proaktiv. Dette paradigmeskiftet er avgjørende i dagens raskt utviklende cybertrussellandskap, hvor innsatsen er høyere og angrepsflatene er bredere enn noen gang før. Med ASPM, organisasjoner får:
Forbedret sikkerhetsstillingVed å gi en omfattende oversikt over applikasjonssikkerhetslandskapet, ASPM lar organisasjoner identifisere og redusere sårbarheter mer effektivt, og dermed forbedre den generelle sikkerhetssituasjonen.
Smidig respons på truslerSanntidsovervåking og automatiserte arbeidsflyter for ASPM muliggjøre rask respons på sikkerhetstrusler, minimere potensiell skade og sikre forretningskontinuitet.
Strategisk risikostyringGjennom sitt risikobaserte prioriteringsrammeverk, ASPM allokerer sikkerhetsressurser strategisk, med fokus på de områdene med størst innvirkning og sårbarhet.
Samarbeidende sikkerhetskultur: ASPM fremmer et samarbeidsmiljø der sikkerhet er alles ansvar, bryter ned siloer mellom team og integrerer sikkerhet i organisasjonens DNA.
Frigjør forretningsverdi med ASPMFordeler med å implementere Application Security Posture Management
ASPM tilbyr mange forretningsfordeler, fra å styrke cybersikkerhetsforsvaret til å forbedre driftseffektiviteten. ASPM gir konkrete fordeler for bedrifter på flere måter, for eksempel:
Styrket cybersikkerhetsforsvar
En av de viktigste fordelene med ASPM er styrkingen av en organisasjons cybersikkerhetsforsvar. Ved å gi en helhetlig og kontinuerlig oversikt over applikasjonssårbarheter og sikkerhetstilstander, ASPM gjør det mulig for bedrifter proaktivt å identifisere og avhjelpe potensielle trusler før de materialiserer seg til sikkerhetsbrudd.
Denne forebyggende tilnærmingen betydelig reduserer risikoen for datainnbrudd, cyberangrep og andre sikkerhetshendelser som kan skade et selskaps omdømme og påføre betydelige økonomiske tap.
Strømlinjeformet samsvar og risikostyring
ASPM forenkler samsvar ved å sikre at applikasjoner overholder bransjeforskrifter og standards. Etter hvert som regelverket blir stadig strengere og mer komplekse, ASPMs evne til å automatisere samsvarskontroller og generere omfattende rapporter er uvurderlig.
It minimerer risikoen for straffer ved manglende overholdelse og bygger opp en sikkerhetskultur og samsvar gjennom hele applikasjonsutviklingssyklusen, og dermed forbedre risikostyringspraksis.
Akselererte utviklingssykluser
Integrering ASPM Med DevSecOps-praksis bygger de bro mellom sikkerhets-, utviklings- og driftsteam, og integrerer sikkerhet i alle faser av applikasjonsutviklingsprosessen.
Denne sømløse integrasjonen sikrer at sikkerhetstiltak ikke hindrer utviklingstidslinjene men bidrar til en mer effektiv og strømlinjeformet utviklingssyklus. Ved å oppdage og håndtere sårbarheter tidlig kan bedrifter få fart på tiden de har gått ut på markedet, noe som gir et konkurransefortrinn i den raske digitale økonomien.
Forbedret operasjonell effektivitet og kostnadsbesparelser
Automatiseringsmulighetene til ASPM er banebrytende for driftseffektivitet. Bedrifter kan allokere sine menneskelige ressurser til mer strategiske initiativer ved å automatisere rutinemessige sikkerhetsoppgaver. I tillegg fører tidlig oppdagelse og prioritering av sårbarheter til mer fokuserte og effektive utbedringsarbeid, noe som reduserer kostnadene knyttet til sårbarhetshåndtering betydelig.
Den kumulative effekten er en slankere og mer smidig organisasjon som kan fordele ressursene sine mer effektivt, noe som resulterer i betydelige kostnadsbesparelser.
Økt kundetillit og markedsomdømme
Kundetillit er avgjørende, og sikkerhetsbrudd kan raskt svekke denne tilliten. Ved å implementere ASPM, bedrifter er commitfokusert på å beskytte kundedata og styrke kundenes tillit og lojalitet.
Videre kan en robust sikkerhetsstilling differensiere en bedrift i markedet, hever sitt omdømme blant kunder, partnere og interessenter.
Embrace ASPM Nå: Sikre konkurransefortrinnet ditt med avanserte strategier for applikasjonssikkerhet
Reisen gjennom Application Security Posture Management (ASPM) riket understreker sin transformativ innvirkning på cybersikkerhetsforsvar og forretningsstrategierDet representerer et sentralt skifte mot en mer integrert og proaktiv tilnærming til applikasjonssikkerhet som driver forretningsinnovasjon og suksess.
Vedtakelsen av ASPM tilbyr organisasjoner en proaktivt skjoldDet sikrer at sårbarheter ikke bare identifiseres, men at de kontekstualiseres, prioriteres og utbedres med forhåndsgodkjenning.cision og smidighet. ASPMIntegreringen i DevSecOps-kulturen fremmer et samarbeidsmiljø der sikkerhet er et grunnleggende prinsipp som styrer utviklings- og driftsstrategier. ASPM innkapsler forbedret driftseffektivitet, kostnadsbesparelser og dyrking av kundetillit gjennom en påviselig commitment å beskytte sensitive data.
Klar til forvandle sikkerhetsstrategien din for applikasjoner og drive forretningssuksess? Utforsk integreringen av ASPM inn i ditt cybersikkerhetsrammeverk i dag. Begynn med å vurdere din nåværende applikasjonssikkerhetssituasjon, identifisere hull og utforske hvordan ASPM kan fylle disse hullene med en omfattende, risikobasert tilnærming. Sammenlign deretter beste ASPM verktøy mot det du fant.
Sikre applikasjonene dine, beskytt dataene dine og driv virksomheten din fremover med Xygeni.

