

Ingenting ble brutt. Agenten gjorde jobben sin, berørte en avhengighet, en konfigurasjon eller en tjeneste ingen ba den om å berøre, og holdt seg innenfor tillatelsene sine hele tiden. I denne økten vil du se hvorfor dette tilfellet er vanskeligere enn noe angrep: hvordan en grense trukket på forhånd ender opp med å bli bredere enn oppgaven som kreves, hvorfor en godkjenning er en decision laget én gang mens utførelsen fortsetter, hvordan stående tilgang gjorde utviklerens bærbare datamaskin til kronjuveler, og hvordan gjenoppretting ser ut når aktøren ikke kan forklare sin egen resonnement. Registrer deg nå for å se hvor det siste håndhevbare øyeblikket befinner seg, og hva som inneholder eksplosjonsradiusen.

Fra det øyeblikket en AI-agent installerer en avhengighet eller endrer en Dockerfile, vil din SBOM og antagelser om opprinnelse testes allerede, og de fleste team har ingen måte å bekrefte hva som faktisk skjedde. I denne økten vil du se det virkelige skiftet live: hvordan installasjonsøyeblikket endres når ingen utviklere ser på pakkenavnet først, om SBOMs og proveniens holder fortsatt stand når en agent foretok decision, og det som er igjen av kodegjennomgang og shift-venstre når agenter commit, og noen ganger slås sammen, på egenhånd. Registrer deg nå for å se hva et genuint sikkert agentur pipeline krever i praksis, ikke bare i teori.

Se vårt kommende webinar! AI-kodingsassistenter hallusinerer pakkenavn, og angripere registrerer allerede disse falske navnene med skadelig programvare. I denne økten vil du se hvordan du kartlegger hele AI-økosystemet ditt live, med AI Inventory og AI BOM som dukker opp alle modeller, agenter og AI-introduserte avhengigheter i programvaren din. Oppdag hvordan Xygeni Shield blokkerer skadelige pakker før en signatur i det hele tatt finnes, og lukker dermed gapet som signaturbaserte skannere etterlater åpent. Se nå for å se hvordan du sikrer programvaren din før slopsquatting gjør det neste AI-forslaget til et inngangspunkt.

Se nå vår SafeDev Talk: Åpen kildekode, AI og den nye angrepsflaten: Våpenbasert kode, smartere forsvar. Etter hvert som AI og åpen kildekode omdefinerer moderne programvare, utvides angrepsflaten raskere enn noensinne. Fra avhengighetsrisikoer og infiltrasjon i forsyningskjeden til AI-drevet generering av angrep, utvikler angripere seg, og det må også forsvarere. Bli med eksperter fra Red Hat, TikTok og Xygeni for å utforske hvordan AI og automatisering transformerer sikkerhet med åpen kildekode. Se nå for å lære hvordan du bygger robusthet, åpenhet og tillit på tvers av den moderne programvareforsyningskjeden!

Bli med på vår neste SafeDev-samtale: AI er allerede inni deg SDLCHva nå? AI banker ikke på døren til programvareforsyningskjeden din; den er allerede inni. Medpiloter, agenter, MCP-servere og AI-genererte avhengigheter omformer hvordan kode bygges, gjennomgås og sendes. I denne SafeDev-talken vil OWASP-ledere og AppSec-eksperter bryte ned hva det egentlig betyr for sikkerhetssituasjonen din, hvor styringsmodeller bryter sammen, og hvilke praktiske kontroller som faktisk fungerer uten å bremse ingeniørteamene. Forvent konkrete, handlingsrettede lærdommer (ikke bare teori) om hvordan du implementerer praktiske kontroller som beskytter AI-assistert utvikling uten å bli en flaskehals for ingeniørene dine. Registrer deg nå!

AI er nå et sentralt utførelseslag i moderne programvarelevering, og omformer hvordan applikasjonssikkerhet og angrep i programvareforsyningskjeden utformes og skaleres. Etter hvert som organisasjoner forbereder seg på 2026, er det avgjørende å forstå hvordan angripere utnytter automatisering, tillit og AI-drevne arbeidsflyter. Denne rapporten gir en evidensbasert analyse av AppSec-trusselmodellen, som hjelper sikkerhets- og DevSecOps-team med å forstå nye risikoer og de defensive endringene som kreves for å ligge i forkant. Sjekk det ut nå!

Se nå vårt SafeDev-foredrag om programvareforsyningskjeder under press: Hva 2025 lærte oss om skadelig programvare og AI, og hva som kommer etterpå. 2025 forandret seg. software supply chain securityNye angrepsmekanismer (AI-assistert skadelig programvare, selvspredning og tillitsmisbruk i stor skala) avdekket begrensningene ved eksisterende forsvar. Bli med på denne ekspertledede sesjonen for å forstå hva som virkelig endret seg i 2025 og hva utviklings- og sikkerhetsteam må tilpasse seg for 2026. Se episoden nå!

Fra 11. september 2026 gir CRA deg 24 timer til å rapportere en aktivt utnyttet sårbarhet til ENISA, selv for produkter som allerede er på markedet, og de fleste team har ingen arbeidsflyt for det ennå. I denne økten får du se den virkelige prosessen live: å generere en SBOM å vite hvilke produktversjoner som er berørt, prioritere funn med tilgjengelighets- og utnyttelsesanalyse for å skille reell risiko fra støy, og sette opp varsler slik at riktig person blir varslet i det øyeblikket et funn går over i en rapporteringspliktig hendelse. Registrer deg nå for å se hvordan du kan gjøre CRAs varslingsklokke fra en lovlig frist til en arbeidsflyt teamet ditt faktisk kan kjøre under press.
Vibe Coding akselererer programvarelevering, men også risiko. Etter hvert som AI-generert kode og autonome agenter omformer utviklingen, er tradisjonelle AppSec-kontroller ikke lenger nok til å oppdage umiddelbar manipulasjon, hallusinert kode og eksponering for automatisert forsyningskjede. Uten riktig styring kan usikre mønstre forplante seg til produksjon i maskinhastighet. Lær hvordan du sikrer Vibe Coding før det blir organisasjonens største AI-risiko.

Se webinaret vårt nå, Vibe Coding Without Regret. KI forvandler måten programvare bygges på, og Copilots og KI-agenter genererer en stadig større andel av produksjonskoden. I denne økten ser du hvordan du sikrer KI-generert kode direkte i IDE-en, med sanntidsdeteksjon av sårbarheter. guardrails for Copilot og prioritering basert på tilgjengelighet. Oppdag hvordan AI-assistert utbedring hjelper utviklere med å fikse problemer effektivt og bygge sikker, AI-drevet programvare uten å miste kontrollen. Se den nå for å lære hvordan du bygger sikker, AI-drevet programvare fra starten av.

Se nå for vår kommende SafeDev Talk-episode: Uendelige sårbarheter. Smartere forsvar! Sårbarhetshåndtering er i utvikling, og tradisjonelle verktøy er ikke lenger nok. Bli med oss for å utforske hvordan moderne trusler krever smartere risikomodeller, sanntidsprioritering og en ny tilnærming til å sikre programvareforsyningskjeden. Ikke gå glipp av denne økten fullpakket med ekspertinnsikt for å styrke AppSec-strategien din og holde deg i forkant av dagens dynamiske risikolandskap!

Se nå vårt SafeDev Talk Fra kode til runtime. Mange team investerer mye i statisk analyse, men sårbarheter når fortsatt produksjon. Utfordringen er ikke mangel på verktøy; det er mangel på kontekst for å forstå reell risiko. I denne ekspertledede økten utforsker vi hvorfor moderne AppSec ikke kan stole på ett enkelt perspektiv, og hvordan det å kombinere innsikt på kodenivå og runtime hjelper team med å oppdage, prioritere og utbedre sårbarheter mer effektivt gjennom hele livssyklusen. Se nå for å forstå hvor nåværende tilnærminger kommer til kort og hvordan man bygger en mer komplett, kontekstbevisst sikkerhetsstrategi.

Se nå årets siste SafeDev-foredrag og løft ditt nivå Software Supply Chain SecurityBli med ledende bransjeeksperter når de gjenopplever de viktigste lærdommene fra 2024, avdekker de nyeste trendene og deler handlingsrettet innsikt for å forberede seg på utfordringene i 2025. Dette webinaret er utformet for sikkerhetsfagfolk og utviklingsteam som er ivrige etter å innovere og ligge i forkant i den dynamiske ... software supply chain security verden. Se den nå!
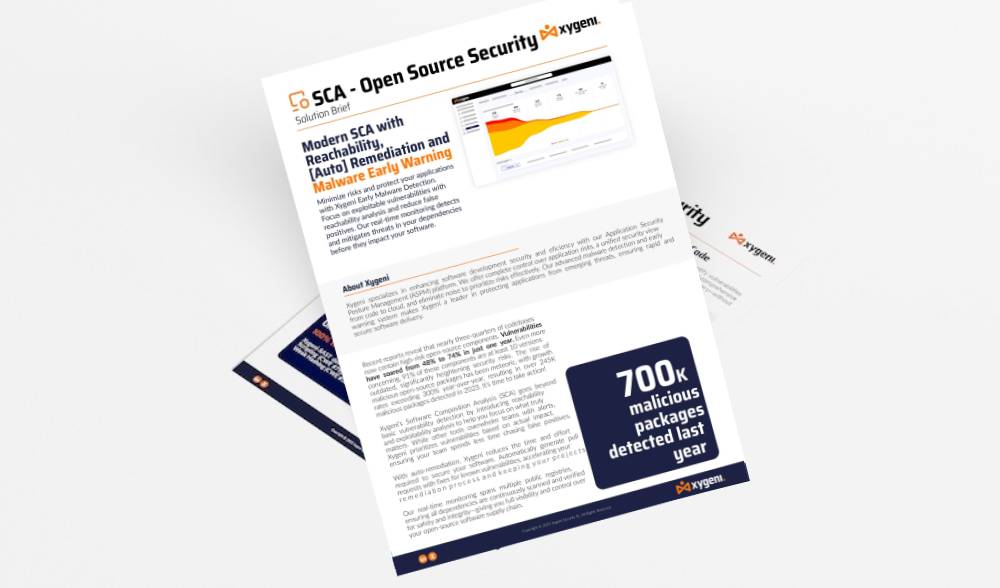
Xygenis SCA Open Source Security Løsningen er viktig. Den skanner og blokkerer skadelige pakker ved publisering, noe som reduserer risikoen for at skadelig programvare og sårbarheter infiltrerer systemene dine dramatisk. Vår omfattende overvåking spenner over flere offentlige registre, og sikrer at alle avhengigheter granskes for sikkerhet og integritet. Xygeni forbedrer også teamets evne...

Se nå vår SafeDev Talk: AI-drevet DevSecOps – Orkestrering av sikkerhet i skyskala. Sikkerhet kan ikke være en ettertanke i moderne utvikling, og AI omformer hvordan vi bygger, sikrer og skalerer programvare. I denne episoden utforsker ekspertene hvordan man kan gå utover oppdatering og skanning for å oppnå ekte intelligent orkestrering på tvers av SDLCFra AI-drevet sårbarhetshåndtering til innebygd guardrails in CI/CD og kjøretid, denne presentasjonen dykker ned i hvordan skalerbar, skybasert AppSec egentlig ser ut. Se den nå!

Se og dykk dypt inn i: det presserende behovet for sikre applikasjoner i lys av det økende antallet datainnbrudd og sårbarheter; de nåværende utfordringene med å bygge sikker, skalerbar programvare, inkludert siloerte arbeidsstrømmer, kommunikasjonsgap mellom eksterne team og risikoene forbundet med å integrere åpen kildekode-programvare (OSS); og mye mer. Lær hvordan du kan skjære gjennom støyen og fokusere på de mest kritiske truslene. Ikke gå glipp av dette!
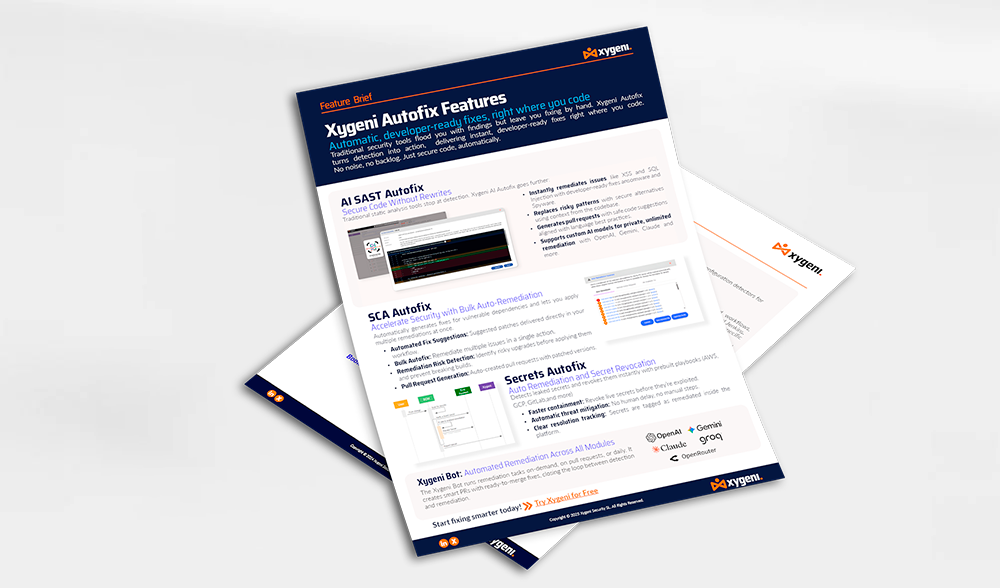
Automatiske, utviklerklare rettelser, akkurat der du koder. Tradisjonelle sikkerhetsverktøy oversvømmer deg med funn, men lar deg fikse manuelt. Xygeni Autofix gjør deteksjon om til handling og leverer umiddelbare, utviklerklare rettelser akkurat der du koder. Ingen støy, ingen etterslep. Bare sikre koden, automatisk.

Se nå vår SafeDev Talk: Hvordan bestå revisjonen? Bygge ekte AppSec i tråd med ISO, NIST og CRA. I dag er ikke sikker kode nok; du må bevise det. Med rammeverk som ISO 27001, NIST CSF, CRA, DORA og NIS-2 i sentrum, må organisasjoner bygge revisjonsklare AppSec-programmer som faktisk tåler gransking. I denne episoden skal ekspertene utforske hvordan man kan gå fra policy til praksis, integrere samsvar i CI/CD, og samkjør ingeniør-, sikkerhets- og GRC-teamene rundt hva som faktisk blir godkjent. Ta en titt på det nå!

Se nå for vår neste SafeDev Talk og revolusjoner DevSecOps-strategien din! Utforsk hvordan proaktiv risikostyring kan transformere DevSecOps-strategien din og styrke programvareforsyningskjeden din mot nye trusler. Denne økten er skreddersydd for ledere innen cybersikkerhet og utviklingsteam som er dedikert til å ligge i forkant i det stadig mer komplekse landskapet av sårbarheter. Ta en titt på episoden nå!

Se vår SafeDev-samtale: AI Unleashed: Navigating Emerging Threats and Defenses in Application Security. Etter hvert som AI forvandler cybersikkerhet, er dens innvirkning på applikasjonssikkerhet både kraftig og nyansert. Fra polymorf skadelig programvare til modellmanipulering og rask injeksjon, bruker angripere AI til å lage smartere angrep, og forsvarere bruker AI til å oppdage og redusere dem raskere. Se den for å forstå begge sider av ligningen og lær hvordan du gjør AppSec-programmet ditt AI-klart.
Se den første SafeDev Talk-seremonien i 2025 og løft din Open Source Security strategier! Hør fra toppeksperter når de utforsker viktige lærdommer fra 2024, banebrytende forsvarsmekanismer og fremtiden for OSS-sikkerhet. Dette er din sjanse til å ligge i forkant av det utviklende trussellandskapet og lære proaktive strategier for å sikre programvareforsyningskjeden din!

Denne rapporten fremhever den økende målrettingen av programvareforsyningskjeder med cyberangrep, utnyttelse av sårbarheter i avhengigheter av åpen kildekode og CI/CD pipelines. Med forskrifter som DORA og NIS2 som intensiverer samsvarskravene, er det en nødvendighet for robuste sikkerhetstiltak. Forbedre organisasjonens software supply chain security, og sikrer motstandskraft mot utviklende cybertrusler i 2025 med vår omfattende guide!

Sikkerhetsteam er ofte avhengige av SCA og SAST separat, noe som kan føre til varslingstretthet, fragmentert innsikt og tapte risikoer. I stedet for å velge mellom dem, er den virkelige utfordringen hvordan man får dem til å fungere sammen for en sterkere sikkerhetsstilling. Se vår SafeDev Talk og utforsk hvorfor SCA alene er ikke nok, hvordan tilgjengelighetsanalyse reduserer falske positiver, hvorfor SAST fyller kritiske hull i AppSec-dekningen, og mye mer. Se den nå!
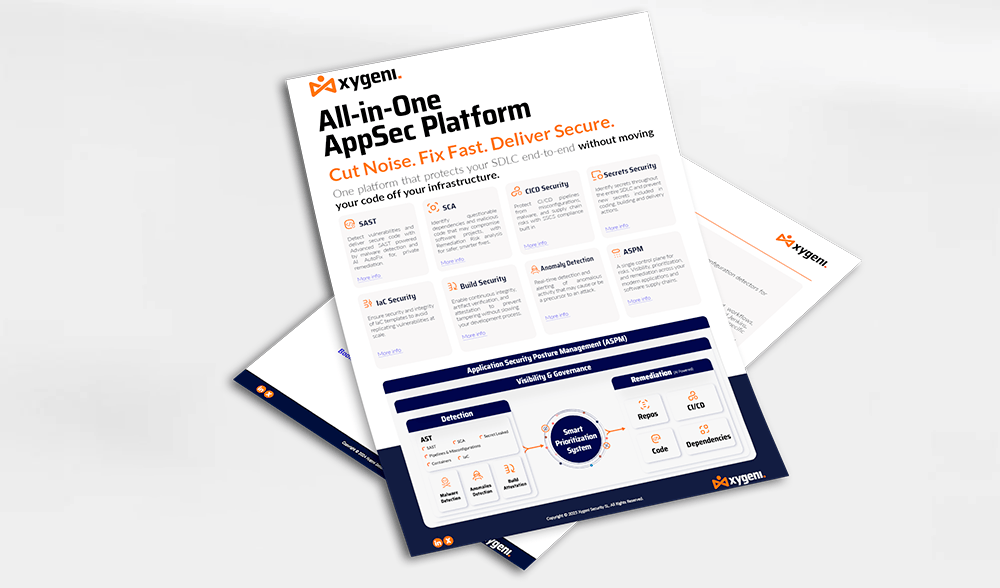
Xygenis unike funksjoner gir fullstendig oversikt over programvareforsyningskjeden, noe som muliggjør en systematisk prosess for å vurdere risikoene knyttet til programvareforsyningskjeden, identifisere og prioritere de mest kritiske komponentene, og evaluere og forbedre deres globale og detaljerte sikkerhetstilstand på en effektiv og virkningsfull måte ...

Application Security Posture Management (ASPM) får stadig større oppmerksomhet dag for dag. Imidlertid er kanskje ikke de spesifikke funksjonene helt klare for alle. Sikre deg en plass nå! Bli med på SafeDev-snakkemøtet vårt «Trenger du ASPM i livet ditt?» med cybersikkerhetsekspertene James Berthoty, William Palm og Luis Garcia for å utforske potensialet til ASPM som en helhetlig applikasjonssikkerhetsløsning og fortsett å styrke organisasjonen din!
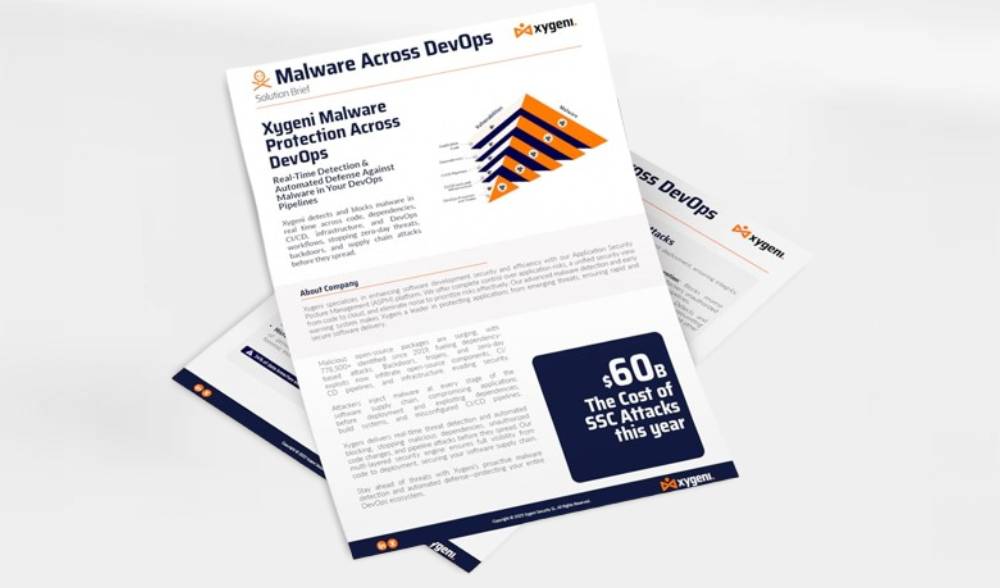
Xygenis løsning for skadelig programvaredeteksjon for DevOps gir sanntidsbeskyttelse mot skadelig kode som injiseres i hele programvareforsyningskjeden din. Den skanner kontinuerlig SCM og CI/CD miljøer for å oppdage skadelig programvare, bakdører og mistenkelige artefakter før de når produksjon. Ved å integrere tidlig i utviklingsprosessen hjelper Xygeni team med å blokkere trusler ved kilden. Løsningen støtter rask...

Se vår SafeDev-samtale og forvandle AppSec-strategien din! Oppdag hvorfor ASPM (Application Security Posture Management) er nøkkelen til å overvinne varslingstretthet, forene sikkerhetsinnsikt og prioritere reelle risikoer. Toppeksperter innen cybersikkerhet vil dykke ned i fremtiden til AppSec og DevSecOps, og dele handlingsrettede strategier som hjelper deg å holde deg i forkant. Ikke gå glipp av denne muligheten til å lære hvordan du effektiviserer sikkerhetsarbeidsflyter og bygger en sømløs DevSecOps-strategi. Se den nå!

Se nå vår SafeDev Talk: Sikker som standard: Hvordan omformer automatisk utbedring AppSec? «Sikker som standard» er ikke lenger valgfritt; det er den nye grunnlinjen. Med AI-generert kode, innebygde AI-komponenter og lynraske utviklingssykluser, kommer tradisjonelle sikkerhetsporter til kort. Svaret? Proaktivt forsvar og praktisk automatisk utbedring som fungerer der utviklerne bor. Se nå og ta neste steg i moderne AppSec!

Se vår SafeDevTalk oktoberutgave for å oppdage hvordan du kan forvandle programvarekomposisjonsanalyse (SCA) og sikre programvareforsyningskjeden din mot nye trusler.
Denne økten er utformet for ledere og utviklingsteam innen cybersikkerhet som ønsker å ligge i forkant i dagens komplekse landskap av sårbarheter innen åpen kildekode.

Oppdag strategier for å forsvare deg CI/CD pipelinemot nye trusler som direkte og indirekte personlig verneutstyr, injeksjoner av skadelig programvare og forgiftning av gjenstander, blant annet.
Dette eBook, skrevet av Xygenis leder for forhåndssalg Luis Garcia, skal hjelpe deg med å ligge i forkant av angripere med vår ekspertguide om hvordan du identifiserer, forebygger og reagerer på sikkerhetsrisikoer i CI/CD pipelines!

Se webinaret vårt «Sanntidsdeteksjon av skadelig programvare i åpen kildekode» for å utforske de nyeste truslene mot skadelig programvare som påvirker programvare med åpen kildekode (OSS). Etter hvert som bruken av OSS øker, øker også volumet og kompleksiteten til trusler, noe som gir nye utfordringer for både utviklere og organisasjoner. Denne innsiktsfulle økten vil avdekke de nyeste trendene, nye trusler og avanserte strategier for å beskytte OSS-avhengighetene dine mot ondsinnede angrep. Se den nå!

Du klarte ikke å komme til RSA-konferansen 2024 i San Franciscocisco? Ikke noe problem! Se vårt eksklusive webinar og få et forsprang på noen av de viktigste trendene innen cybersikkerhet, fra endringer i CISO-roller til å lede den nyeste utviklingen innen cyberforsvar – alt ved skrivebordet ditt. I dette webinaret vil du dykke ned i den mest oppdaterte innsikten og strategiene som cybersikkerhetsverdenen har å tilby!

Angrep på programvareforsyningskjeden blir stadig mer utbredt og ødeleggende, og Gartner spår at 45 % av alle bedrifter vil oppleve et sikkerhetsbrudd innen 2025. Cybersecurity Ventures understreker ytterligere alvoret i denne trusselen, og anslår svimlende 138 milliarder dollar i årlige skader forårsaket av angrep på programvareforsyningskjeden innen 2031. Disse alarmerende prognosene fremhever det presserende behovet for at organisasjoner prioriterer sine SSCSLær hvordan!
I den raskt utviklende verdenen av programvareutvikling har sikring av programvarens forsyningskjede blitt en kritisk anliggende. eBook gir en omfattende veiledning for å forstå og redusere truslene mot programvareforsyningskjeden, med særlig fokus på kontinuerlig integrasjon/kontinuerlig distribusjon (CI/CD) systemer...
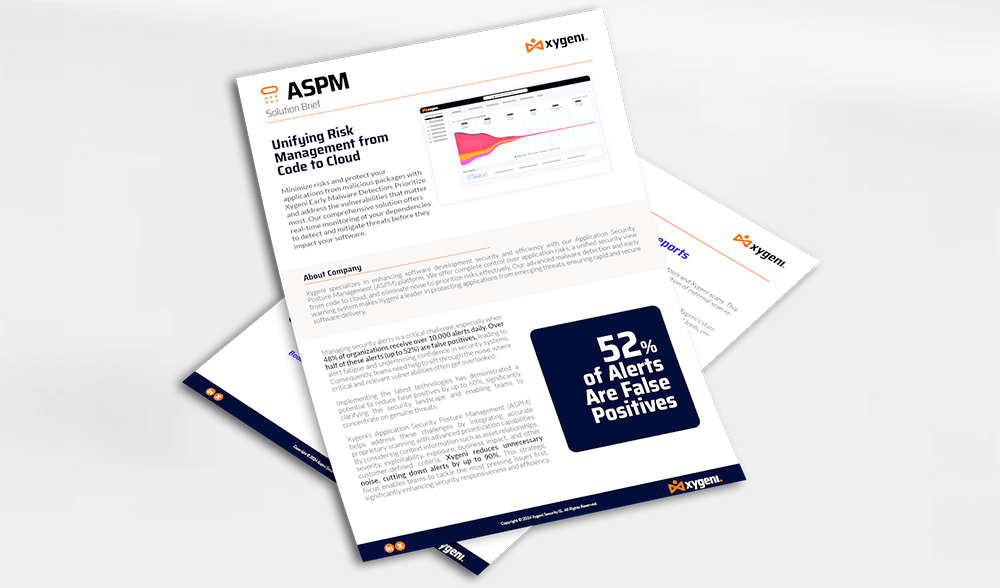
Xygenis Application Security Posture Management (ASPM) bidrar til å håndtere disse utfordringene ved å integrere nøyaktig proprietær skanning med avanserte prioriteringsfunksjoner. Ved å vurdere kontekstinformasjon som eiendelsrelasjoner, alvorlighetsgrad, utnyttbarhet, eksponering, forretningspåvirkning og andre kundedefinerte kriterier, reduserer Xygeni unødvendig støy...
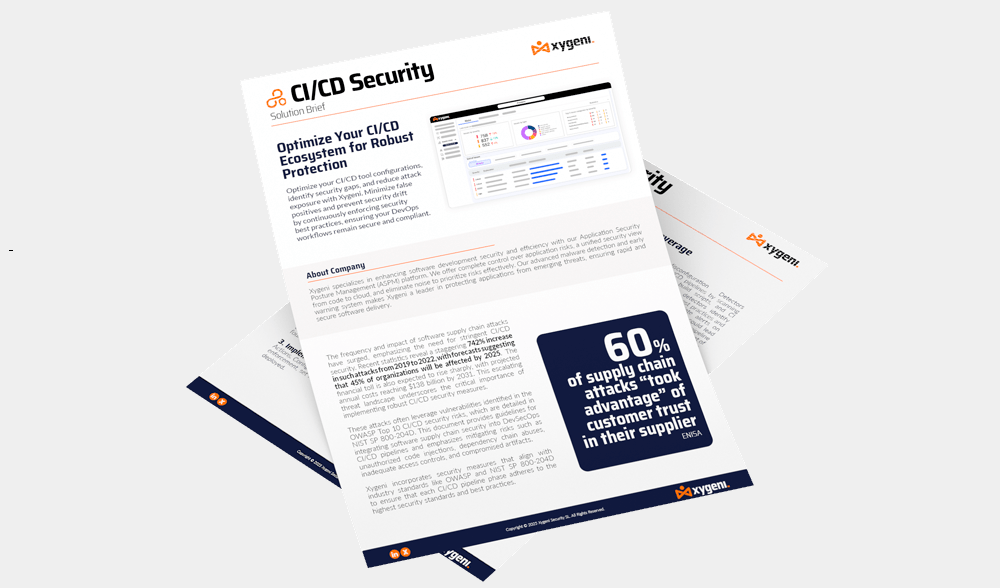
Optimaliser din CI/CD verktøykonfigurasjoner, identifiser sikkerhetshull og reduser angrepseksponering med Xygeni. Minimer falske positiver og forhindre sikkerhetsavvik ved kontinuerlig å håndheve beste praksis for sikkerhet, slik at DevOps-arbeidsflytene dine forblir sikre og kompatible.

Se vår åpningssesongs SafeDev Talk-episode om DORA nå for å mestre det og holde deg i forkant i det stadig utviklende landskapet av finansregulering. Dette webinaret er spesielt laget for finansinstitusjoner og vil hjelpe deg med å navigere DORAs innvirkning på driftssikkerhet og samsvar. Du vil få handlingsrettede strategier og ekspertinnsikt, slik at du er bedre forberedt på fremtiden!
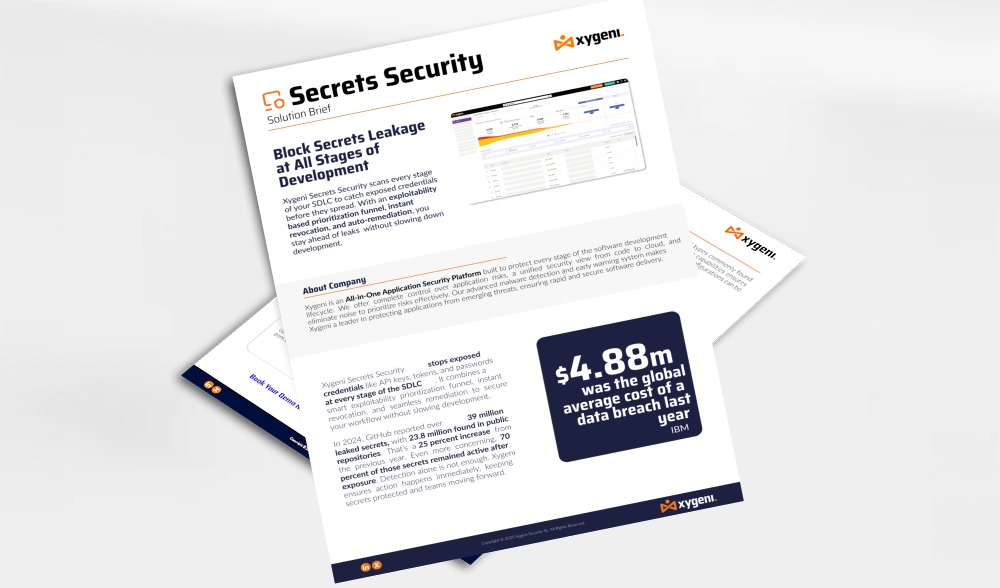
Xygeni Secrets Security fungerer som din pålitelige beskytter, designet for å forhindre lekkasje av kritiske hemmeligheter som passord, API-nøkler og tokens. Ettersom cybertrusler stadig utvikler seg, er det viktig å ha en løsning som ikke bare oppdager, men aktivt forhindrer lekkasjer før de fører til et sikkerhetsbrudd. Xygeni gjør det mulig for teamene dine å jobbe med trygghet, og sikrer at utviklingshemmelighetene dine holdes sikre ...

Se nå vår SafeDev Talk-episode om sikkerhet uten siloer, og lær om den sanne verdien av å bruke alt-i-ett AppSec-plattformer. Siloer fortsetter å være et stort hinder for effektiv risikostyring. Denne økten utforsker hvordan det å ta i bruk en alt-i-ett-plattform kan effektivisere AppSec-strategien din, forbedre samarbeidet mellom sikkerhets- og utviklingsteam, hjelpe deg med å ligge i forkant av nye trusler og mye mer! Se den nå, og få strategier for å sikre applikasjonene og programvarens forsyningskjede!
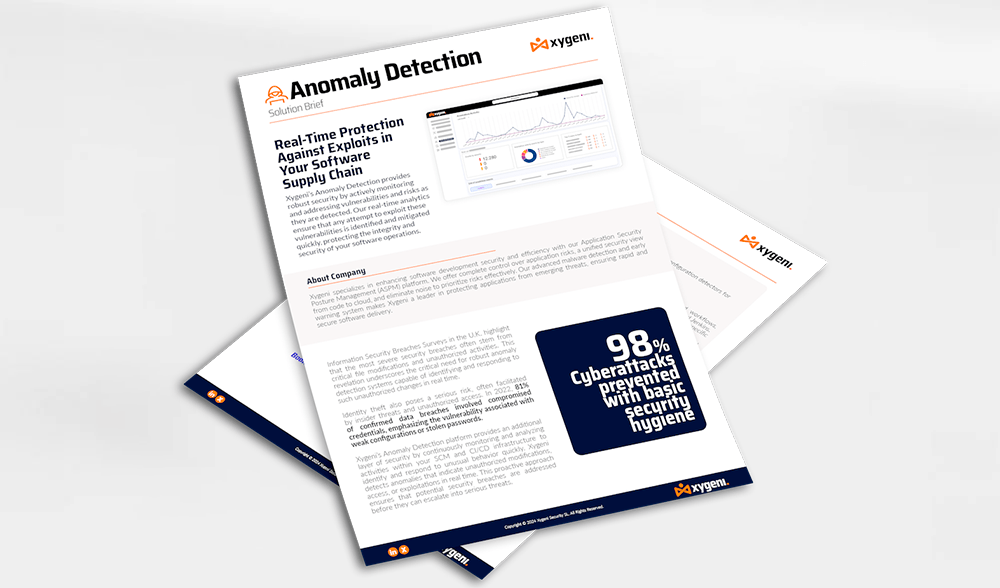
Xygenis plattform for anomaliedeteksjon gir et ekstra sikkerhetslag ved kontinuerlig å overvåke og analysere aktiviteter i din SCM og CI/CD infrastruktur for å identifisere og reagere på uvanlig atferd raskt. Xygeni oppdager avvik som indikerer uautoriserte modifikasjoner, tilgang eller utnyttelse i sanntid. Denne proaktive tilnærmingen sikrer ...
Til tross for den kritiske rollen til OSS, er integreringen full av sikkerhetsutfordringer. Nylige rapporter fremhever en økning i skadevareangrep rettet mot OSS, med hendelser som økte med 633 % i 2022 og fortsatte å vokse med 245 % i 2023. Tradisjonelle sikkerhetstiltak, som er sterkt avhengige av å identifisere kjente sårbarheter gjennom vanlige sårbarheter og eksponeringer (CVE-er), viser seg å være utilstrekkelige. Disse tiltakene innebærer ofte forsinkelser i rapportering av sårbarheter, begrenset dekning og manglende evne til å oppdage sofistikerte og nulldagstrusler...
Vår omfattende hvitbok dykker ned i detaljene i NIST SP 800-204D for omfattende SSCS Praksis og deres betydning i dagens programvareutviklingsmiljø. Gjennom denne innsiktsfulle veiledningen vil du få verdifull kunnskap om hvordan du kan utnytte NIST-retningslinjene til å: Styrke Software Supply Chain Security, ...

Den fjerde utgaven av SafeDevTalks har ledende cybersikkerhetseksperter Derek Fisher, Abhilasha Sinha og Luis Rodriguez. Denne episoden vil fordype seg i det kritiske temaet avhengighet av tredjeparts- og åpen kildekode-komponenter i programvareutvikling, og avsløre skjulte sårbarheter og nye trusler. Bli med oss for å lære mer om skjulte sårbarheter, voksende trusler, brudd i den virkelige verden og mye mer!

Bli med Luis Rodríguez, teknisk direktør i Xygeni, og Luis Manuel García, salgssupportsjef, på dette webinaret om sikkerhet. CI/CDLær av våre eksperter hvordan du kan ta i bruk beste praksis for OWASP for å styrke sikkerheten til dine CI/CD og beskytt programvareforsyningskjeden din. Beskytt din CI/CD og programvareforsyningskjede med OWASP. De vil snakke om lagerbeholdning og analyse, CI/CD Risikoer, deteksjon og forebygging blant mye annet!
Ta en titt på episoden av Secure Cyber Connect Podcast med vår tekniske direktør Luis Rodriguez. Med over 15 års erfaring deler Luis ekspertinnsikt i å oppdage ondsinnet kode, sikre tredjepartskomponenter og fremtidssikre AppSec-strategier. Fra ettervirkningene av SolarWinds til den siste SSH-bakdørshendelsen dekker denne episoden trusler fra den virkelige verden og praktiske forsvarstaktikker. Lær hvordan du kan styrke din SDLC, redusere risiko i forsyningskjeden og ligge i forkant av utviklende cybertrusler.

Bli med på denne andre episoden av CI/CD webinarer med Luis Rodríguez, teknisk direktør og medgründer av Xygeni, og Luis Manuel García, salgssupportsjef. I denne økten skal vi utforske «det blå teamets» perspektiv. CI/CD sikkerhet, dykker dypt inn i handlingsrettede tiltak organisasjoner kan iverksette for å forbedre sikkerhetsstillingen sin ...
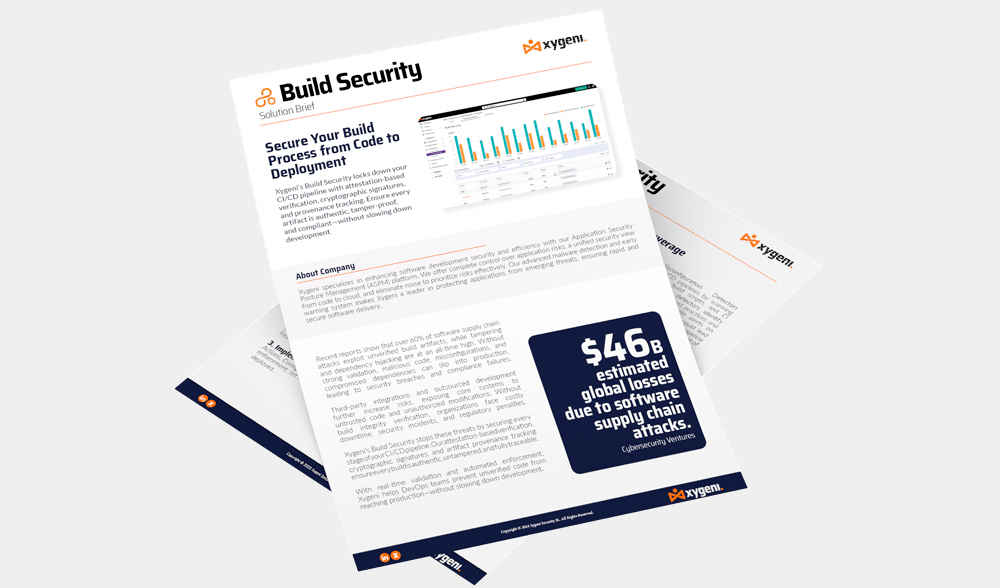
Xygenis Build Security plattformen styrker din CI/CD pipeline ved å verifisere artefaktintegriteten gjennom automatiserte attester, kryptografiske signaturer og sporing av opprinnelse. Det sikrer at hver bygging er autentisk, manipulasjonssikker og sporbar til kilden. Denne proaktive tilnærmingen blokkerer ubekreftet eller ondsinnet kode fra å komme inn i produksjonsprosessen...

Bli med oss på «Avmystifisering» SBOM Sikkerhet», der cybersikkerhetsekspertene Jennifer Cox, Santosh Kamane og Jesus Cuadrado vil avsløre viktigheten av SBOM med å forbedre programvarekvalitet og -sikkerhet, og sikre samsvar. Dette webinaret er viktig for å få kunnskap om hvordan du sikrer programvareforsyningskjeden din effektivt. Lær hvor enkelt du kan styrke programvaresikkerhetsposisjonen din!
Oppdag hvordan Xygeni utkonkurrerer konkurrentene med komplette SDLC synlighet, avansert CI/CD beskyttelse og AI-drevet automatisering. Denne veiledningen beskriver de viktigste differensieringsfaktorene som gjør Xygeni til en ledende alt-i-ett AppSec-plattform, som tilbyr dypere dekning, høyere nøyaktighet og sterkere software supply chain security enn tradisjonelle verktøy.

Lytt til Neucos episode av The Cyber Security Matters Podcast om «Den nye utfordringen innen programvaresikkerhet: hvordan holde devops i gang uten å bli utsatt for angrep i forsyningskjeden» med Luis Rodriguez, teknisk direktør hos Xygeni, og utforsk de skiftende utfordringene med å sikre programvarens forsyningskjede.
Bli med James Berthoty på en innsiktsfull reise inn i hjertet av Xygenis banebrytende Advanced Software Protection Management. I sin nyeste video går James fra å utforske oppstrøms malware-deteksjon til å avsløre våre banebrytende strategier. Med sin omfattende erfaring innen penntesting tilbyr han et unikt perspektiv på å opprettholde lagringshelse og navigere i trusler i den virkelige forsyningskjeden. Ikke gå glipp av hans ekspertinnsikt – din guide til å forstå kompleksiteten i ASPM som aldri før.
Oppdag hvordan du kan forenkle AppSec og eliminere varslingstretthet med enhetlige plattformer. Moderne utviklingsteam er overveldet av fragmenterte sikkerhetsverktøy, støyende varsler og siloer. dashboards. Dette ebook avslører hvorfor ledende organisasjoner går fra verktøyspredning til enhetlige applikasjonssikkerhetsplattformer – og hvordan dette skiftet forandrer sikkerhetsresultater, utvikleropplevelse og forretningsfleksibilitet.

Gikk du glipp av oss på Black Hat? Få med deg den eksklusive reprisen av vår 20-minutters økt om AI-nettsikkerhet, automatisering av applikasjonssikkerhet og AutoFix. Se hvordan du kan redusere varslingsstøy, fikse sårbarheter automatisk med sikre PR-er og bringe AppSec-automatisering rett inn i din pipeline (blant mange andre interessante ting). Se økten på forespørsel!
Oppdag hvordan du sikrer programvareforsyningskjeden din med avanserte strategier for å oppdage, håndtere og redusere risikoer i komponenter med åpen kildekode. eBook gir ekspertveiledning om implementering av effektiv programvaresammensetningsanalyse (SCA) for å håndtere sårbarheter, sikre samsvar og beskytte mot nye trusler i dine avhengigheter med åpen kildekode!

DORA Digital Operational Resilience Act setter strenge standards for å forbedre den operative robustheten til finanssektoren i hele EU. Når organisasjonen din forbereder seg på DORA-samsvar innen januar 2025, er det avgjørende å forstå kravene og implementere de riktige løsningene, og Xygeni kan hjelpe deg. Xygeni tilbyr et sett med banebrytende løsninger skreddersydd for å sikre omfattende samsvar med DORA-rammeverket. Plattformen vår vil forbedre institusjonens evner innen risikostyring ...
Se dette kapittelet av Elefanten i AopSec for å få innsikt i Software Supply Chain Security og beste praksis for risikohåndtering i produktutvikling. Du finner lærdommer fra den nylige CrowdStrike-hendelsen om testing, oppdateringshåndtering og tredjepartsavhengigheter, samt hvordan Xygeni implementerer tidlig deteksjon av skadelig programvare, progressiv levering og robuste gjenopprettingsplaner for å forhindre hendelser før de oppstår, og mye mer!
Sikre infrastrukturen din som kode (IaC) er viktig i programvareutvikling fordi feilkonfigurasjoner og sårbarheter kan skade systemene dine alvorlig og gi hackere muligheter til å angripe. Xygenis IaC security Verktøy bidrar til å forhindre disse problemene før de blir til problemer, reduserer risikoen for dataeksponering og kutter ned på dyre reparasjoner ...

Se nå for vårt neste webinar: Automatisering av AI-applikasjonssikkerhet! AppSec-team er overveldet av varsler; nå er det på tide å automatisere. I denne praktiske økten kan du oppdage hvordan du eliminerer manuell sortering og går fra varsling til reparasjon på sekunder ved hjelp av utviklervennlig automatisk utbedring. Lær hvordan du kutter ut falske positiver, prioriterer reelle risikoer og håndhever sikkerhetspolicyer, og se hvordan du integrerer automatisk utbedring i CI/CD pipelines med smart guardrails (blant mye annet). Se den i dag!

Dette webinaret utforsker hvordan moderne programvareforsyningskjeder i økende grad blir målrettet gjennom hemmelige lekkasjer, forgiftede pakker og ondsinnede programmer. pull requestsDet forklarer hvorfor tradisjonelle AppSec-tilnærminger ofte ikke lykkes i forhold til raskt utviklende CI/CD trusler. Angrepsbaner i den virkelige verden analyseres med handlingsrettede forsvarsmekanismer, inkludert hemmelighetsdeteksjon, PR-validering og OSS-godkjenning. Økten legger vekt på automatisering og standardsikre praksiser for å styrke din pipeline i stor skala. Bygg en robust, trusselbevisst forsyningskjede. Se den nå!

Eksperter fra Thoughtworks, Codurance og Xygeni vil dele sine innsikter om Software Supply Chain SecurityStyrk sikkerhetsposisjonen din og beskytt bedriftens omdømme og kontinuitet. Er du klar til å lære om utviklingen av Software Supply Chain Security?

Se vår Black Hat Europe-sesjon: Den nye AppSec-virkeligheten: AI-drevet utvikling, skadelig programvare og moderne programvarerisiko. Etter hvert som AI akselererer programvarelevering, omformer den også angrepsflaten. Fra skadelig programvare med åpen kildekode og kompromittering av forsyningskjeden til AI-genererte kodefeil, utforsker denne presentasjonen hvordan moderne AppSec-risikoer oppstår, og hva sikkerhetsteam må gjøre for å holde seg i forkant i en AI-drevet verden.

Få tilgang til viktig innsikt i det utviklende landskapet til Software Supply Chain SecurityDykk ned i utfordringene, truslene og forventede trendene i 2024 – din guide til å navigere i det komplekse nettet av cybersikkerhet. Enestående fakta i tall: Oppdag det numeriske landskapet til software supply chain security – fakta som illustrerer alvoret i situasjonen. Utviklingen av dårlige aktører...

I dette raskt utviklende digitale landskapet er sikkerheten til programvareforsyningskjeden din viktigere enn noensinne. Etter hvert som nye angrepstaktikker dukker opp, er det avgjørende å ligge i forkant og bevæpne seg med de nyeste beskyttelsesstrategiene. I dette webinaret vil Luis Rodriguez veilede deg ...

Bli med programleder Robert Blumen og Luis Rodríguez, teknisk direktør i Xygeni.io, for en diskusjon om det nylig mislykkede forsøket på å sette inn en bakdør i SSH-daemonen (Secure Shell). OpenSSH er en populær implementering av protokollen som brukes i store Linux-distribusjoner for autentisering over et nettverk. Samtalen utforsker angrepsmekanismen ved å modifisere en funksjonstabell i kjøretiden, hvordan angrepet ble satt inn under byggingen og mye mer!
EUs lov om cyberrobusthet går fra regulering til virkelighet, og mange team vet fortsatt ikke hvordan de skal oversette CRA-krav til reell sikkerhetspraksis. I denne økten går vi gjennom hva CRA faktisk krever, hvilke produkter og organisasjoner som er berørt, og hvordan OWASP SAMM kan tjene som et praktisk rammeverk for å bygge et revisjonsklart SSDLCFra tidslinjer og straffer til implikasjoner for åpen kildekode og implementeringstrinn, får du en konkret plan for CRA-beredskap. Se nå for å forstå hvordan du kan gjøre CRA-forpliktelser om til en handlingsrettet AppSec-strategi.
Moderne angrep starter ikke lenger i appen din; de starter i din pipelines, avhengigheter og AI-drevne arbeidsflyter. Hvis AppSec-en din fortsatt bare fokuserer på kodeskanning, går du glipp av hvor dagens forsyningskjedeangrep faktisk skjer. Se denne økten for å se hvordan AI omformer risikoen i programvareforsyningskjeden, hvorfor tradisjonelle kontroller feiler, og hvordan DevSecOps i praksis ser ut i virkeligheten. Se den nå!
Oppdag den essensielle veiledningen for å velge riktig sikkerhetsverktøy med åpen kildekode for organisasjonen din. Vår omfattende veiledning tar for seg de nyeste trendene, beste praksis og viktige hensyn som hjelper deg med å ta informerte beslutninger.cisioner. Utstyr teamet ditt med kunnskapen til å effektivt håndtere og redusere risikoer knyttet til komponenter med åpen kildekode. Ikke gå glipp av denne verdifulle ressursen og forbedre programvaresikkerhetsstrategien din!

Bli med SoftwarePlaza på en samtale med Luis Rodriguez, medgründer og Chief Security Research Officer hos Xygeni, der han utforsker hvordan AI-agenter forvandler sårbarhetsutbedring og moderne applikasjonssikkerhet. Diskusjonen dekker AI-drevne angrep i forsyningskjeden, varslingsutmattelse, utfordringer med automatisk utbedring og hvorfor tradisjonelle AppSec-tilnærminger ikke lenger kan holde tritt med dagens trussellandskap. Oppdag hvordan Xygeni kombinerer deterministisk verktøy med AI-drevet automatisering for å utbedre sårbarheter før de blir brudd.
Xygenis Code Security plattformen sikrer applikasjonene dine fra første kodelinje ved å oppdage sårbarheter og ondsinnede mønstre gjennom avansert statisk analyse. Integrert sømløst i CI/CD pipelines, Oksygen-SAST identifiserer trusler som injeksjonsfeil, bakdører og feilkonfigurasjoner tidlig i utviklingen. Denne tilnærmingen sikrer at sårbarheter blir utbedret...

Bli med Jay og Warren, programlederne for SECURE | CYBER CONNECT, på en samtale med Dolores Ruzafa, internasjonal sikkerhetsrådgiver hos Xygeni, tatt opp direkte under National Cyber Security Show 2026 i Birmingham. Diskusjonen utforsker den menneskelige siden av cybersikkerhet, fra sikkerhetskultur og utbrenthet til digital inkludering, robusthet og hvorfor menneskelig kontakt fortsatt er kritisk i moderne cyberforsvar. Stopp i det!

AppSec-team er under press. Varslingsvolumene eksploderer, utviklingshastigheten øker stadig, og manuell sortering holder ikke lenger tritt. Tradisjonelle sikkerhetstilnærminger viser sine grenser. I denne ekspertledede, praktiske økten vil du se hvordan AI-drevet AppSec-automatisering hjelper team med å komme seg forbi varslingstretthet og gjøre sikkerhetsfunn om til pålitelige, automatiserte løsninger. Lær hva som må endres i moderne AppSec og hvordan utviklings- og sikkerhetsteam kan beskytte alle. commit og pull request uten å bremse leveringen. Se webinaret på forespørsel og se hvordan AI-drevet automatisering omformer AppSec i praksis.