Xygeni vs. SonarQube

SonarQube-alternativet:
Kodekvalitet og sikkerhet i én plattform

Behold kvalitetskontrollene. Legg til sikkerhet i forsyningskjeden, AI-sortering og rettelser som kommer etter hvert pull requests, på samme kode.

Se hvordan Xygeni sammenlignes med SonarQube på dine egne repositorier.

Sonarqube-alternativ

Det som skiller oss

Fire forskjeller den saken

01
Forsvar i forsyningskjeden før signering

MEW flagger skadelige pakker før en signatur finnes, på tvers av pakker, containere, pipelines og commits.

02
Reell risiko, ikke rå varsler

AI prioriterer alle funn (sant eller falskt positivt, hastverk og innsats) og rangerer hva som er oppnåelig og utnyttbart.

03
Bygget for AI-først SDLC

Kryssverktøy ASPM, AI-inventar og sikkerhetsfokusert utbedring, fremfor dine egne funn og tredjepartsfunn.

04
Ta med din egen LLM

 Bruk din egen modellleverandør. Koden din forlater aldri infrastrukturen din, verken lokalt eller med airgap.

Kodekvalitet

Behold kvalitetsportene dine. Legg til sikkerhet på samme kode.

Kvalitetsverktøyet og sikkerhetsverktøyet ditt analyserer de samme filene, rangerer dem separat og rapporterer til forskjellige personer. Xygeni samler begge deler på én plattform, med én prioriterings- og én utbedringsarbeidsflyt.
Konsekvent
Én kvalitet standard på tvers av stabelen din

Kodelukt, kompleksitet, vedlikeholdbarhet, død kode, duplisering og navngiving måles på samme måte i alle språk du kjører, slik at resultatene er sammenlignbare på tvers av team.

Klebrige porter
Portene teamene dine holder påslått

Baseline-bevisste kvalitetsporter på pull requests blokker det en PR introduserer, ikke gjelden du arvet. Kan håndheves fra dag én, selv på eldre kode.

Autoreparasjon
Rettelser, ikke bare funn

 AI-utbedring foreslår endringen og åpner pull requestHvert funn rangeres etter utbedringskompleksitet, med estimert spart innsats.

Én trakt
Én rangering for kvalitet og sikkerhet

Kvalitetsfunn ligger i samme prioriteringstrakt som sikkerhetsfunn. Filen med dårligst vedlikeholdspoengsum er ofte den med injeksjonsfeilen.

Fra støy til handling

Slutt å sortere lister. Fiks det som betyr noe.

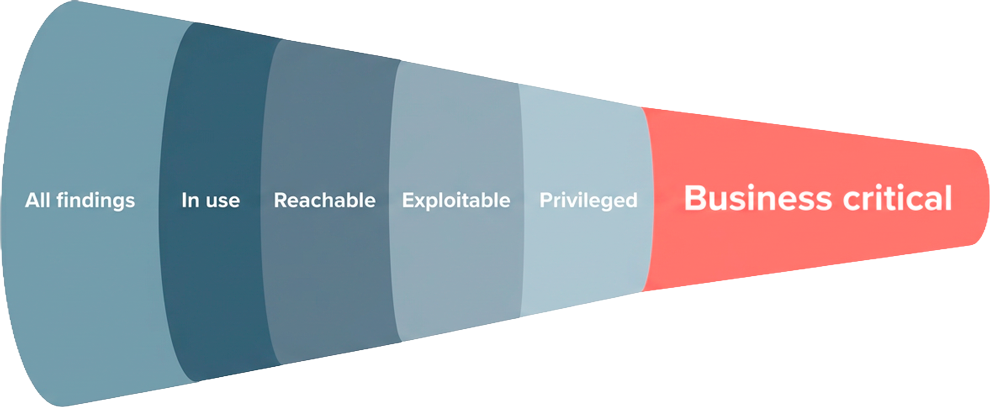
Xygeni begrenser tusenvis av varsler til de få som er ekte, tilgjengelige og utnyttbare. Deretter fikser den dem.

Side ved side

Capability snapshot

Capability soundQube
Kodekvalitetsanalyse (lukt, kompleksitet, duplisering, død kode) ✅ En konsekvent standard på tvers av språk ✅ Ja
Baseline-bevisste kvalitetsporter på pull requests ✅ Ja ✅ Ja
AI-rettelser for kvalitetsfunn levert som pull requests ✅ Åpner PR-en ⚠️ Bare forslag, nei pull request.
Kvalitet og sikkerhet i én prioriteringstrakt ✅ Unified ⚠️ Separate problemlister
Skadevare på tvers av SDLC + endepunkt (Shield) ✅ Pakker, containere, pipelines og commits. ⚠️ Kjente ondsinnede pakker, i CI.
AI-triage: sann/falsk positiv bekreftelse ✅ Ja ❌ Nei
Prioritering av støyreduserende metoder (angrepsbanetrakt) ✅ Tilgjengelig + utnyttbar ⚠️ Alvorlighetsbasert
Automatisk utbedring: SAST, SCA & hemmeligheter (bevisst på å bryte endring) ✅ Ja ⚠️ Forslag til AI-reparasjoner, nei pull request, ingen analyse av brytende endringer.
Utbedringsrisiko: hvilke som kaller en reparasjon, bryter sammen, på metodenivå ✅ Metode + anropssteder identifisert ❌ Ingen konsekvensanalyse
Beskyttelse av utviklerens endepunkt ✅ Pakker, IDE-utvidelser og plugins, pluss nettverkstrafikk, under én organisasjonspolicy. ❌ Ikke tilgjengelig
Dynamisk testing (DAST) ✅ Ja ❌ Nei
Kryssverktøy ASPM (innhent funn fra tredjeparter) ✅ Ja ❌ Nei
AI-sikkerhet: oppdag, detekter og håndhev (AI-BOM) ✅ Ja ❌ Nei
Ta med din egen LLM · koden forblir i infrastrukturen din ✅ Ja ⚠️ Kun Azure OpenAI (server)
Deteksjon av atferdsavvik (SCM og CI) ✅ Ja ❌ Nei

Konkurrentinformasjonen er basert på offentlig tilgjengelig dokumentasjon, gjennomgått september 2026. Har du oppdaget noe som er utdatert? La oss få vite.

Sikre AI-en

Sikkerhet for AI-en du bruker og bygge med

Sonar bruker AI for å sjekke kodekvaliteten. Xygeni sikrer selve AI-en – gjennom hele levetiden i din SDLC.
OPPDAGE
AI-ASPM

Live-inventar av alle modeller, datasett, agenter og MCP-servere, med en revisjonsklar AI-BOM tilordnet EUs AI-lov.

OPPDAG
AI-sikkerhet

Deterministisk + LLM-deteksjon av umiddelbar injeksjon, usikker MCP og dataeksponering, justert til OWASP, også anvendt på tredjepartsfunn.

HÅNDHEVE
Shield

Shield beskytter utviklerens endepunkt: aldersbasert installasjonskontroll for pakker, IDE-utvidelser og plugins, blokkering av ondsinnede IP-adresser og domener, isolering av en kompromittert maskin og én policy angitt av sikkerhetsteamet ditt.

Differensial

Sjekk angrepet før det har et navn

De fleste verktøyene sammenligner avhengigheter mot lister over allerede kjente trusler. De nyeste angrepene i forsyningskjeden er ikke på noen lister ennå.

Skadevare før signering (MEW) ved registerpublisering 

Skadevare på tvers av pakker, containere, pipelines, commits.

CI/CD pipeline securityGitHub-handlinger, byggeinfrastruktur, hemmeligheter.

Typosquatting og obfuscated-payload detection

Native SLSA + in-toto build attestations + CBOM

Sonarqube

Oppdager bare offentlig kjente skadelige pakker

Avhengighetssjekk inne i CI pipeline bare

Løper i pipeline – sikrer det ikke.

Ingen typosquatting / atferdsanalyse

SBOM generasjon; ingen innfødte attester.

Spørsmål og svar

Er Xygeni et godt alternativ til SonarQube?

Ja, hvis du trenger mer enn bare kodekvalitet. Xygeni dekker kodekvalitet og legger til SAST, SCA, hemmeligheter, CI/CD sikkerhet, DAST, deteksjon av skadelig programvare før signering og ASPM på én plattform, med AI-sortering og -reparasjoner levert som pull requests.

Ja. Xygeni håndhever kvalitetskontroller på pull requests og kan mislykkes i en bygging. Porter er klar over grunnlinjen, så teamene er blokkert på de nye problemene. pull request introduserer, ikke på historisk gjeld.

Det fikser dem. AI Remediation foreslår endringen og åpner en pull request, og funnene rangeres etter utbedringskompleksitet, slik at teamene ser hva de kan fjerne først.

Nei. Skanneren kjører inne i infrastrukturen din med skrivebeskyttet tilgang, og bare resultater lastes opp. Xygeni kjører også fullt ut on-premise og luftgap.

Ja. Den kjører i samme skanner og rapporterer til samme konsoll, med samme AI-sortering, utbedring og prioritering som sikkerhetsfunn.

Se forskjellen på din egen kode

Ta med spørsmålene som SonarQube-evalueringen din lot stå åpne. Vi vil gå gjennom dem på stacken din.

Anerkjent for pionerarbeid ASPM Oppløsning
Toppverktøy for analyse av programvaresammensetning
Devops Dozen 2023 Finalist Hjem-min
Beste DevSecOps-løsning