Złośliwa zależność uruchamia skrypt instalacyjny w momencie, gdy programista wpisuje polecenie install, na długo zanim ktokolwiek zorientuje się, że jest złośliwa. Twoje skanery kodu przeglądały repozytorium. Narzędzia w Twoim punkcie końcowym wykryły proces, a nie pakiet. Shield znajduje się w punkcie końcowym dewelopera i blokuje go przed wykonaniem.
Jeden lekki agent · Stacje robocze, serwery i moduły CI · Zasady zarządzane centralnie
Zapobiegaj uruchamianiu złośliwych zależności i skryptów, chroniąc punkty końcowe programistów, gdzie rozpoczynają się ataki.
Shield Przechwytuje instalacje pakietów w czasie rzeczywistym i sprawdza je pod kątem analizy złośliwego oprogramowania w systemie Xygeni. Szkodliwe pakiety są blokowane w momencie instalacji, a nie oznaczane w raporcie następnego ranka. To samo dotyczy sieci: połączenia ze znaną infrastrukturą szkodliwą są przerywane, zanim cokolwiek opuści maszynę.
Zdefiniuj zasady raz i Shield stosuje je na każdej maszynie w Twojej organizacji: minimalny wiek pakietu, listy dozwolonych i zabronionych, zatwierdzone rejestry i miejsca docelowe ruchu wychodzącego.
Gdy coś krytycznego wyląduje na punkcie końcowym, Shield może automatycznie lub na żądanie przerwać połączenia sieciowe danej maszyny, dzięki czemu incydent zatrzyma się na jednym laptopie i nie rozprzestrzeni się na całą organizację.
Zapora środowiska wykonawczego dla punktu końcowego programisty.
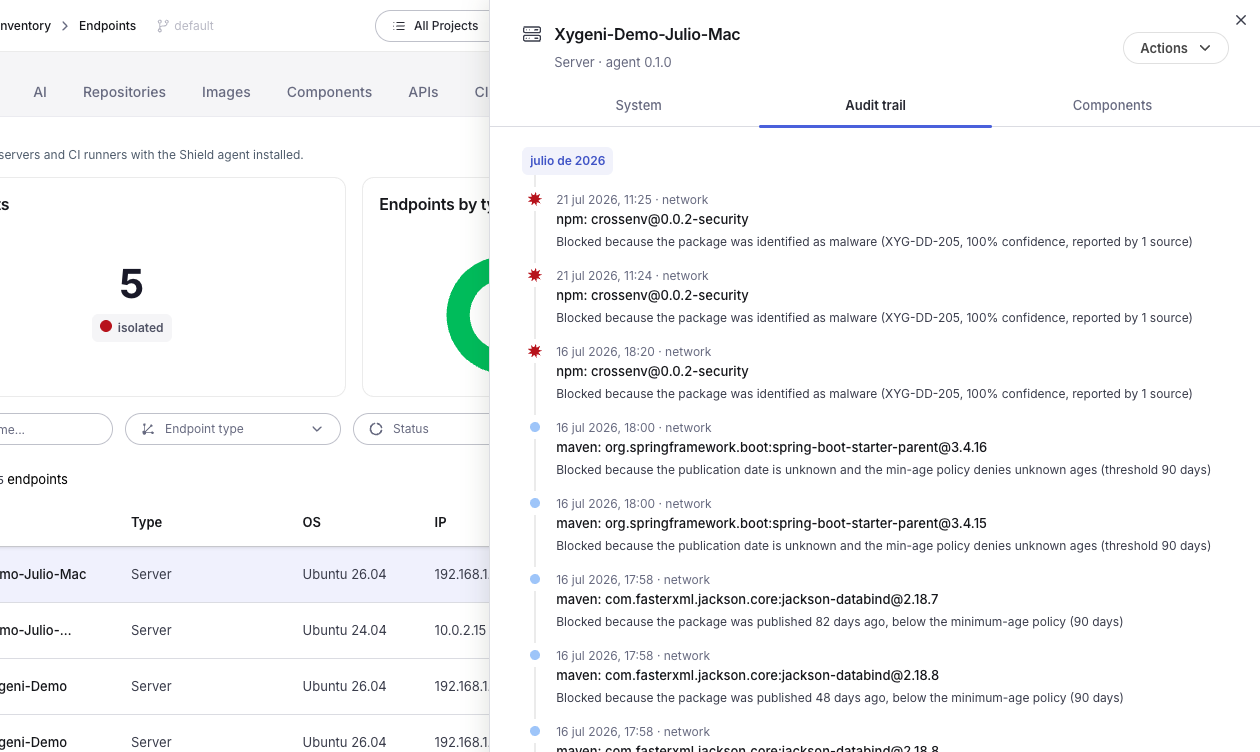
Każda instalacja pakietu jest przechwytywana i weryfikowana w czasie rzeczywistym. System wczesnego ostrzegania przed złośliwym oprogramowaniem Xygeni wychwytuje złośliwe pakiety, którym narzędzia oparte na reputacji nadal ufają, bez czekania na CVE, ostrzeżenie lub opublikowany podpis. Blokowanie następuje przed uruchomieniem skryptu instalacyjnego.
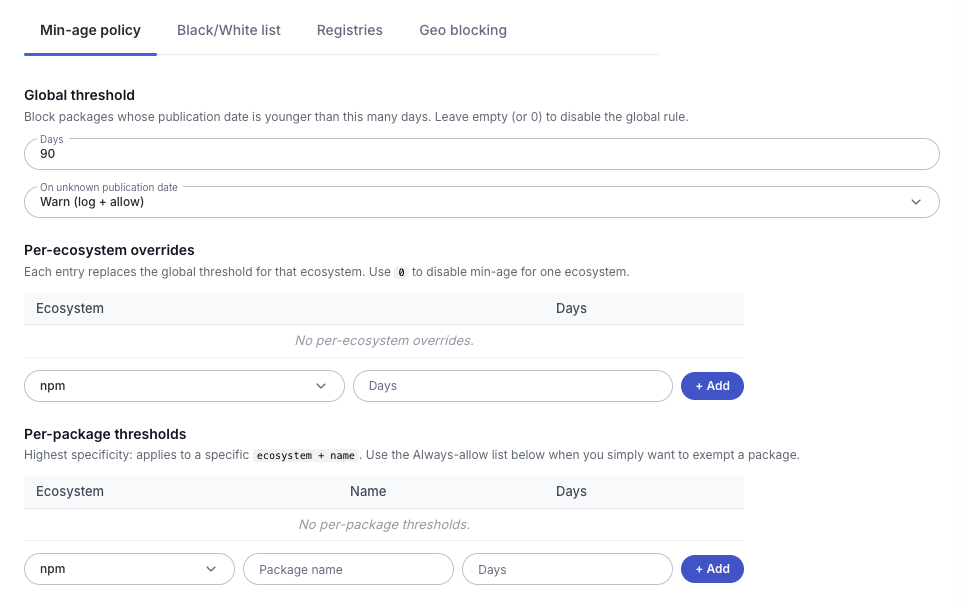
Najszybciej rozprzestrzeniające się ataki na łańcuchy dostaw pojawiają się w zupełnie nowych wersjach pakietów. Shield umożliwia blokowanie pakietów opublikowanych po upływie określonego progu, ustawienie globalnej reguły i nadpisywanie jej w odniesieniu do każdego ekosystemu oraz decydowanie, co się stanie, gdy nie będzie można ustalić daty publikacji: ostrzeżenie i zezwolenie lub blokada.
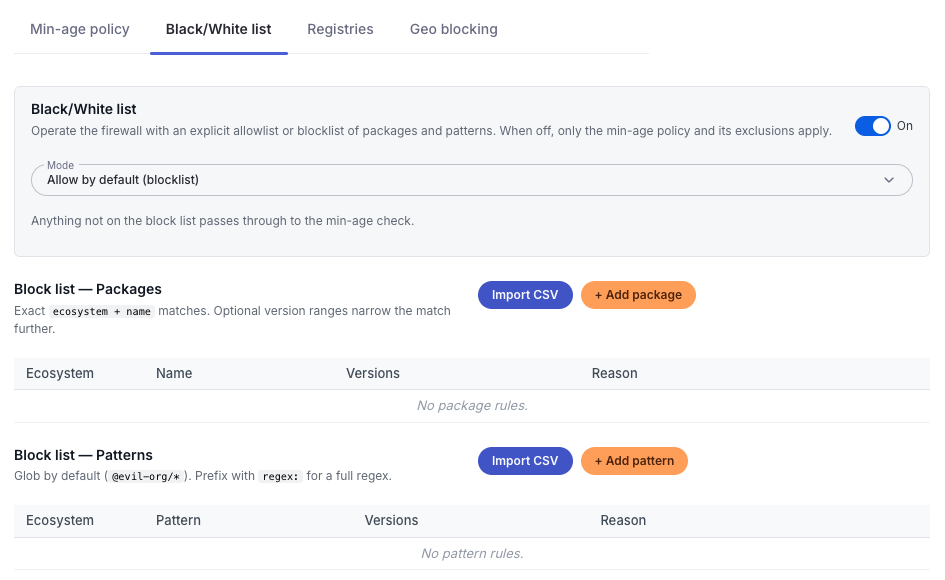
Zdecyduj, co i skąd mogą pobierać Twoi programiści. Utrzymuj jawne listy dozwolonych i zabronionych instalacji oraz ograniczaj instalacje do rejestrów zatwierdzonych przez Twoją organizację.
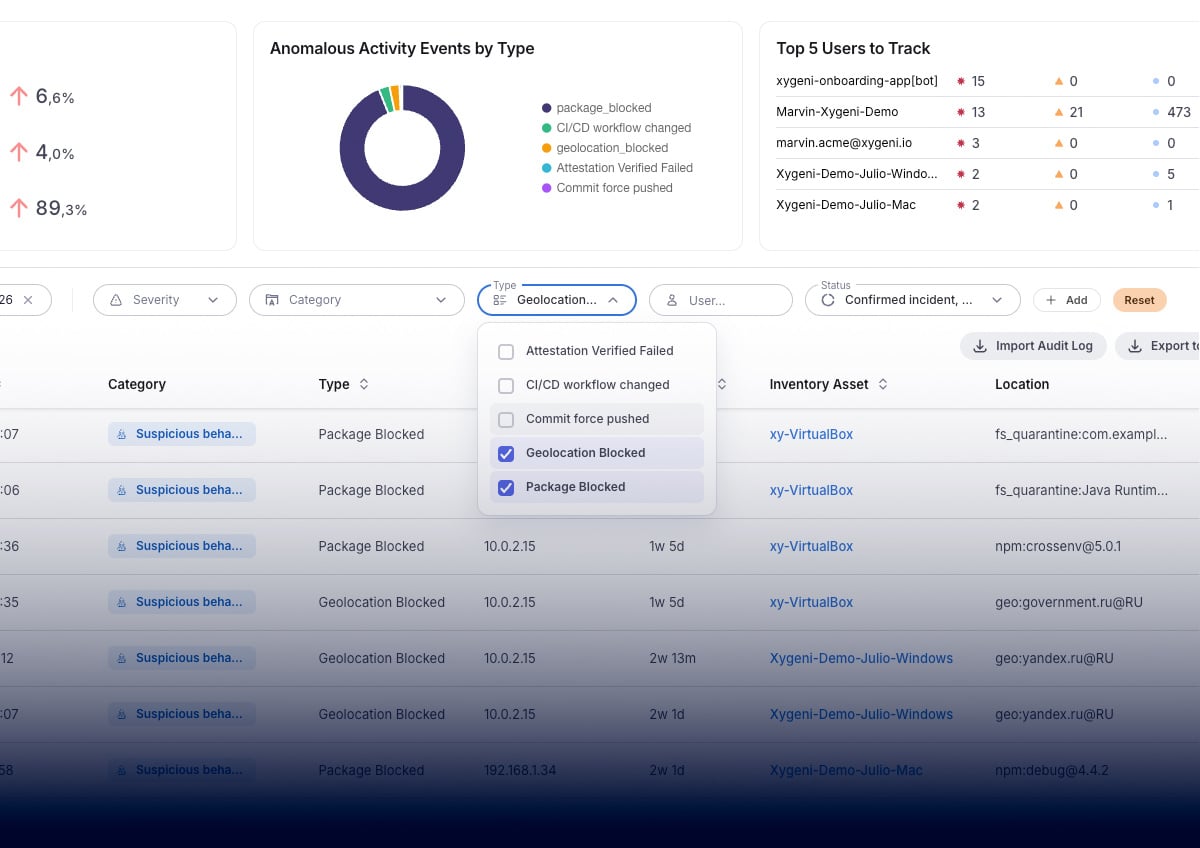
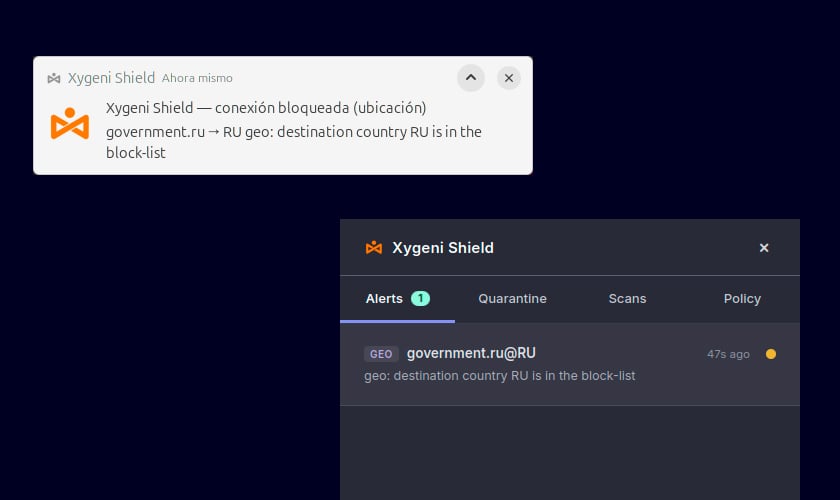
Ten sam model dotyczy połączeń. Shield Sprawdza ruch wychodzący z punktu końcowego pod kątem aktualnych danych sieciowych i blokuje połączenia ze znanymi złośliwymi adresami IP i domenami, pobranymi ze wskaźników zagrożenia. Dzięki temu implant, który przedostał się na maszynę, nie może dotrzeć do infrastruktury, do której został stworzony. Ponadto można ograniczyć ruch do miejsc docelowych wysokiego ryzyka według regionu geograficznego. Każde zablokowane połączenie jest rejestrowane wraz z miejscem docelowym, do którego próbowało dotrzeć.
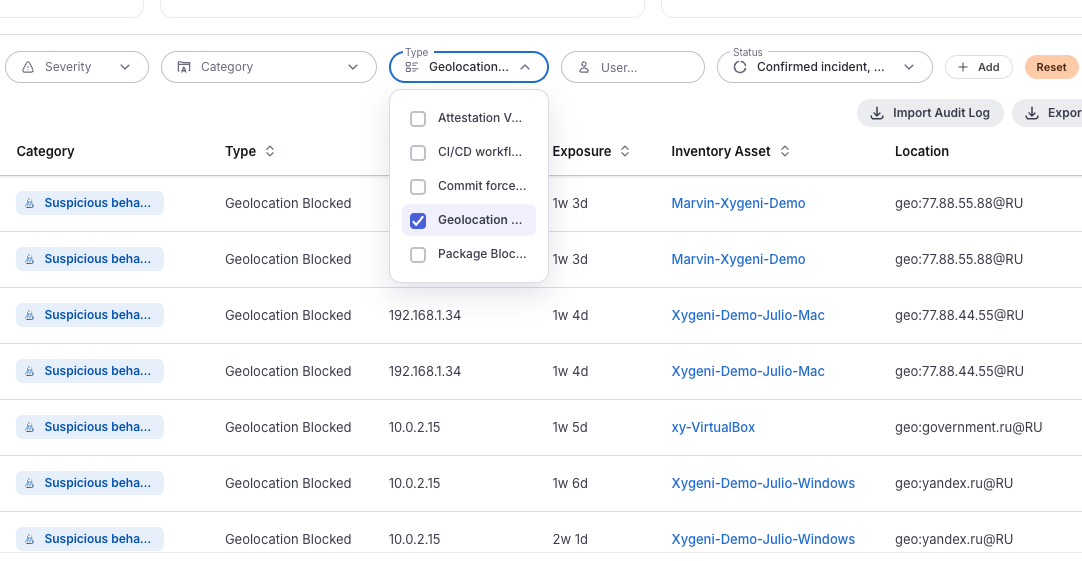
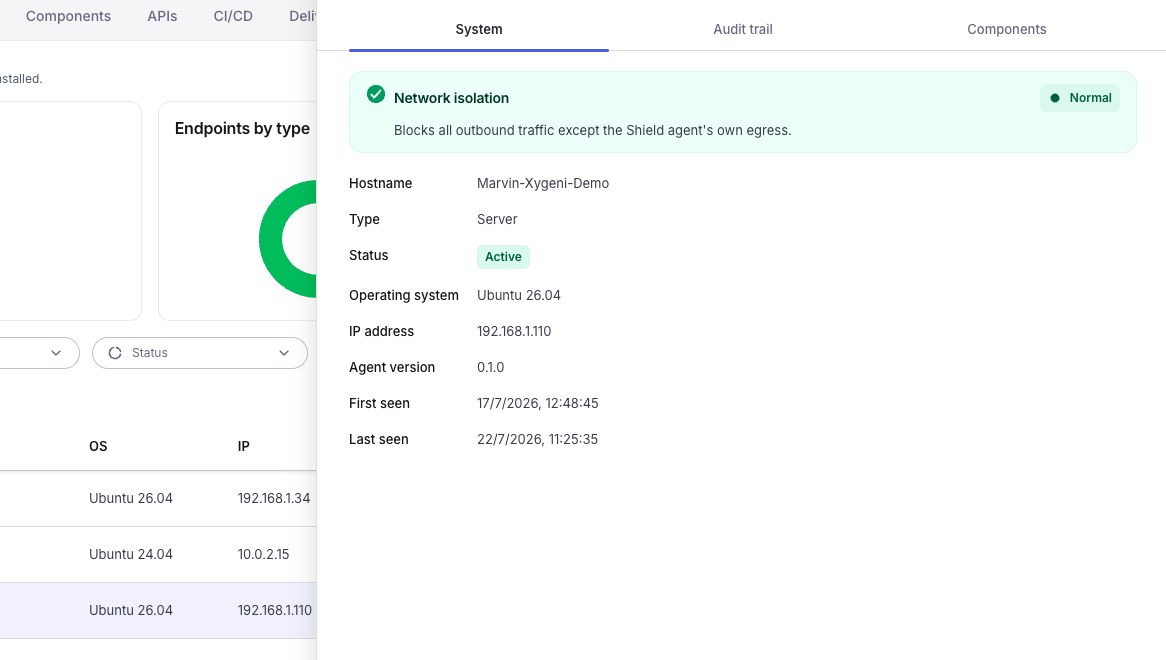
Odizoluj zainfekowaną maszynę i odetnij cały ruch wychodzący z wyjątkiem własnego kanału agenta, aby zachować kontrolę nad punktem końcowym i jednocześnie go zablokować. Włącz tryb paranoiczny, a izolacja zostanie automatycznie zażądana w momencie pojawienia się krytycznego alertu na dowolnym punkcie końcowym.
Zobacz każdą stację roboczą, serwer i moduł CI uruchamiający Shield Agent, wraz z systemem operacyjnym, wersją agenta, aktualnym statusem, datą pierwszej i ostatniej wizyty oraz miejscem na licencji. Filtruj według nazwy hosta, typu punktu końcowego lub statusu.
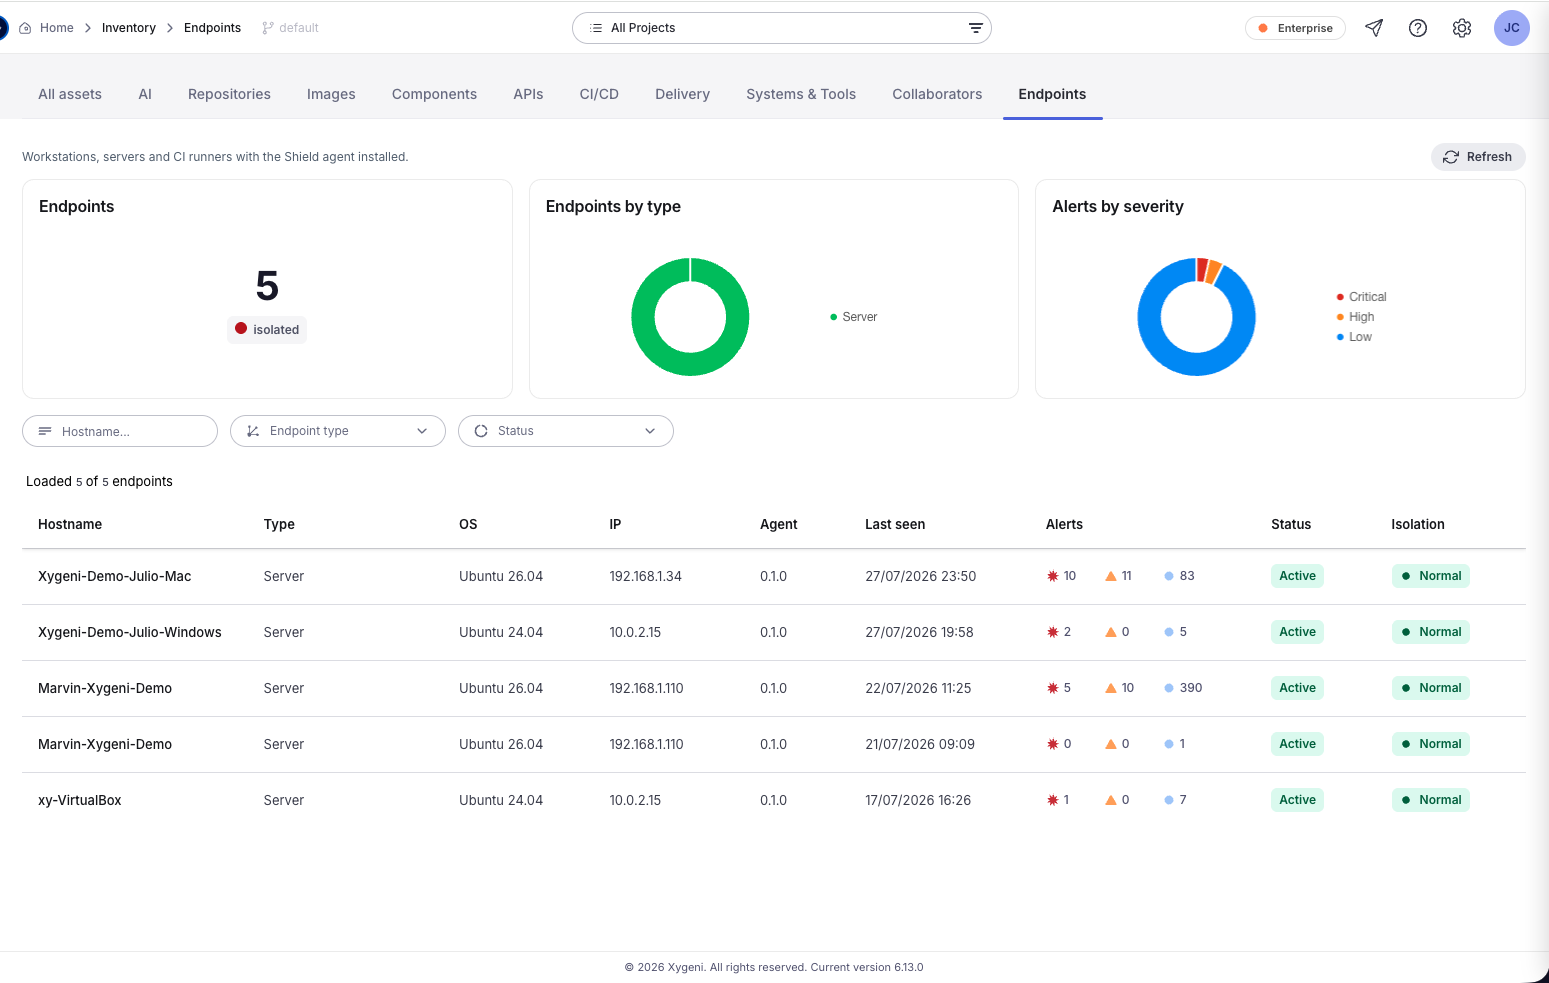
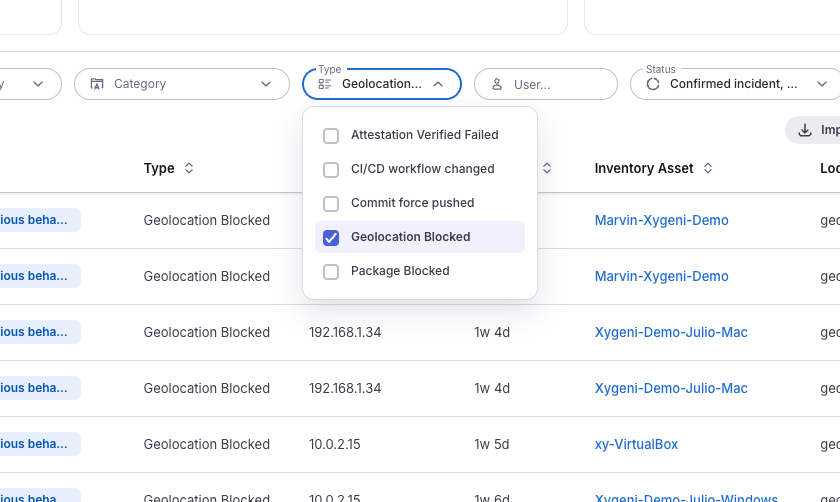
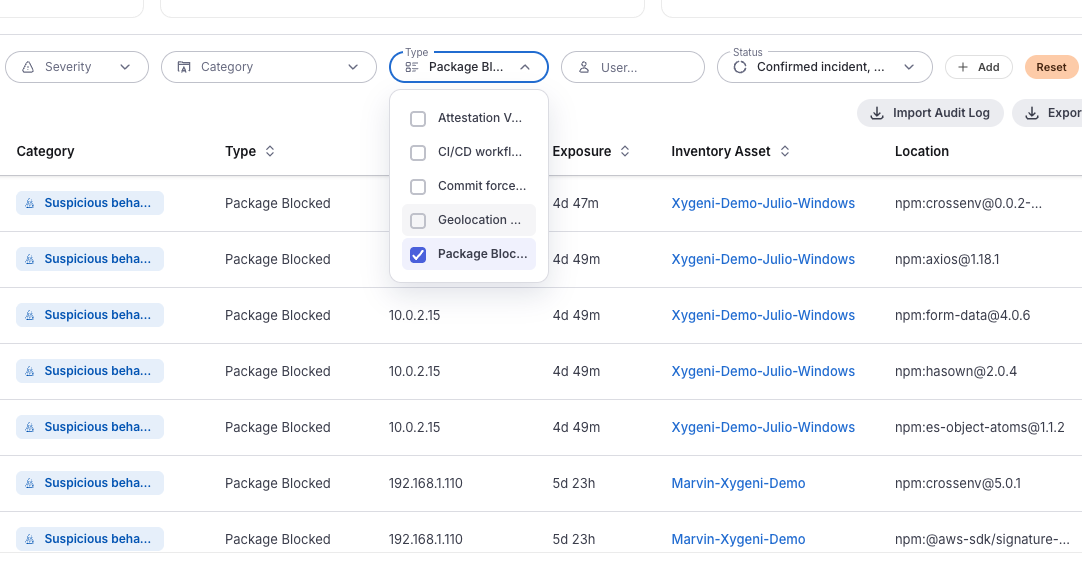
Każdy blok staje się zdarzeniem na platformie, z informacją o jego ważności, znaczniku czasu, punkcie końcowym, na którym wystąpił, czasie trwania ekspozycji oraz tym, co dokładnie zostało zablokowane: pakiet i wersja lub miejsce docelowe. Filtruj według ważności, kategorii, typu, użytkownika lub zakresu dat i eksportuj.
Każdy chroniony punkt końcowy ma swój własny ślad audytu i listę komponentów, dzięki czemu, gdy ktoś zapyta, możesz odtworzyć, co wydarzyło się na konkretnym komputerze.
Jeden lekki agent obejmujący stacje robocze, serwery i moduły CI, z ruchomymi stanowiskami, dzięki czemu zasięg zależy od ludzi, a nie od sprzętu.
Znajdź i napraw zagrożenia związane z interfejsem API w kodzie przed jego wprowadzeniem do produkcji.
Skanowanie kodu i zależności analizuje repozytorium. Narzędzia punktów końcowych monitorują procesy i połączenia, ale nie mają kontekstu bezpieczeństwa aplikacji, który pozwalałby na interpretację pakietu lub rejestru. Pomiędzy nimi znajduje się moment faktycznego wykonania złośliwej zależności na komputerze programisty. To właśnie tam… Shield działa.
Podejścia oparte na reputacji i sygnaturach informują o złośliwym pakiecie dopiero wtedy, gdy ktoś inny został nim już zaatakowany. Shield blokuje analizę zachowań i ryzyka, co czyni ją przydatną w momencie, gdy atak jest nowy, i wspiera ją aktualną wiedzą sieciową, więc nic, co wyląduje, nie będzie w stanie do niej dotrzeć.
Bloki, izolacje i zdarzenia geograficzne trafiają do tej samej konsoli co kod, zależność, pipeline i tajne ustalenia, z jednym śladem audytu. Nie inny agent z innym dashboard i kolejny login.
Funkcja wykrywania punktów końcowych monitoruje procesy, pliki i połączenia na poziomie systemu operacyjnego. Nie wie, czym jest rejestr pakietów, czy zależność jest złośliwa ani czy wersja została opublikowana wczoraj. Shield wprowadza kontekst bezpieczeństwa aplikacji do punktu końcowego dewelopera i egzekwuje zasady dotyczące kwestii istotnych dla AppSec.
Shield to lekki agent, który sprawdza instalacje na bieżąco. Deweloperzy zauważają to dopiero, gdy coś zostanie zablokowane, a blokada jest podawana wraz z przyczyną.
Złośliwe i nieautoryzowane instalacje pakietów, pakiety nowsze niż minimalny próg wieku, instalacje z rejestrów, które nie zostały przez Ciebie zatwierdzone, pakiety znajdujące się na liście zabronionych, połączenia wychodzące do znanych złośliwych adresów IP i domen oraz ruch do obszarów geograficznych, które ograniczyłeś.
Ty decydujesz. Polityka minimalnego wieku pozwala Ci ostrzegać i zezwalać na publikację lub blokować ją, gdy data publikacji jest nieznana.
Tak. Globalny próg minimalnego wieku można zmienić w każdym ekosystemie i wyłączyć dla konkretnego ekosystemu, jeśli zajdzie taka potrzeba.
Blokuje cały ruch wychodzący z tej maszyny, z wyjątkiem Shield własny kanał agenta, dzięki czemu punkt końcowy jest zabezpieczony, ale nadal możliwy do zarządzania. Można go aktywować na żądanie lub włączyć tryb paranoiczny, aby izolacja była automatycznie żądana w przypadku wystąpienia krytycznego alertu.
Na stacjach roboczych deweloperów, serwerach i platformach CI. Licencjonowanie opiera się na liczbie stanowisk pływających.
Tak. Każdy blok to zdarzenie z pełnymi szczegółami, a każdy punkt końcowy przechowuje własny ślad audytu. Zdarzenia można filtrować i eksportować.
z platformą Xygeni All-In-One AppSec
