

Nic nie zostało naruszone. Agent wykonał swoje zadanie, dotknął zależności, konfiguracji lub usługi, o której dotknięcie nikt go nie prosił, i przez cały czas pozostawał w granicach swoich uprawnień. W tej sesji zobaczysz, dlaczego ten przypadek jest trudniejszy niż jakikolwiek atak: jak granica nakreślona z góry okazuje się szersza niż wymagane zadanie, dlaczego zatwierdzenie jest…cisjon wykonany raz, podczas gdy egzekucja jest kontynuowana, jak stały dostęp zamienił laptop programisty w klejnoty koronne i jak wygląda odzyskiwanie, gdy aktor nie potrafi wyjaśnić własnego rozumowania. Zarejestruj się teraz, aby zobaczyć, gdzie znajduje się ostatni moment, który można wyegzekwować, i co zawiera promień wybuchu.

Od momentu, gdy agent AI zainstaluje zależność lub zmodyfikuje plik Dockerfile, SBOM Założenia dotyczące pochodzenia i pochodzenia są już testowane, a większość zespołów nie ma możliwości zweryfikowania, co faktycznie się wydarzyło. W tej sesji zobaczysz prawdziwą zmianę na żywo: jak zmienia się moment instalacji, gdy żaden programista nie spojrzy najpierw na nazwę pakietu, czy SBOMi pochodzenie nadal są aktualne, gdy agent dokonał decisjon i to, co pozostało z przeglądu kodu i przesunięcia w lewo, gdy agenci commit, a czasem łączą się same. Zarejestruj się już teraz, aby zobaczyć, jak naprawdę bezpieczna jest agentura. pipeline wymaga w praktyce, a nie tylko w teorii.

Obejrzyj nasz nadchodzący webinar! Asystenci kodowania AI mają halucynacje nazw pakietów, a atakujący już rejestrują te fałszywe nazwy w złośliwym oprogramowaniu. W tej sesji zobaczysz, jak mapować cały ekosystem AI na żywo, dzięki AI Inventory i AI BOM, które ujawniają każdy model, agenta i zależność wprowadzoną przez AI w Twoim oprogramowaniu. Dowiedz się, jak Xygeni Shield Blokuje złośliwe pakiety, zanim jeszcze powstanie sygnatura, zamykając lukę pozostawioną przez skanery oparte na sygnaturach. Obejrzyj teraz, aby dowiedzieć się, jak zabezpieczyć oprogramowanie, zanim slopsquatting zamieni kolejną sugestię sztucznej inteligencji w punkt wejścia.

Obejrzyj teraz naszą prezentację SafeDev: Open Source, AI i nowa powierzchnia ataku: uzbrojony kod, inteligentniejsze mechanizmy obronne. W miarę jak AI i open source na nowo definiują nowoczesne oprogramowanie, powierzchnia ataku rozszerza się szybciej niż kiedykolwiek. Od ryzyka zależności i infiltracji łańcucha dostaw po generowanie exploitów przez AI – atakujący ewoluują, a wraz z nimi muszą ewoluować obrońcy. Dołącz do ekspertów z Red Hat, TikTok i Xygeni, aby dowiedzieć się, jak AI i automatyzacja transformują bezpieczeństwo open source. Obejrzyj teraz, aby dowiedzieć się, jak budować odporność, przejrzystość i zaufanie w całym nowoczesnym łańcuchu dostaw oprogramowania!

Dołącz do naszej kolejnej rozmowy SafeDev: Sztuczna inteligencja jest już w Twoim SDLCCo teraz? Sztuczna inteligencja nie puka do drzwi Twojego łańcucha dostaw oprogramowania; jest już w środku. Kopiloci, agenci, serwery MCP i generowane przez sztuczną inteligencję zależności zmieniają sposób tworzenia, przeglądania i dostarczania kodu. W tym wystąpieniu SafeDev Talk liderzy OWASP i eksperci ds. bezpieczeństwa aplikacji wyjaśnią, co to tak naprawdę oznacza dla Twojej postawy bezpieczeństwa, gdzie modele zarządzania zawodzą i jakie praktyczne mechanizmy kontroli faktycznie działają, nie spowalniając pracy zespołów inżynierskich. Spodziewaj się konkretnych, praktycznych wniosków (nie tylko teorii) na temat wdrażania praktycznych mechanizmów kontroli, które chronią rozwój wspomagany sztuczną inteligencją, nie stając się wąskim gardłem dla Twoich inżynierów. Zarejestruj się już teraz!

Sztuczna inteligencja (AI) stanowi obecnie podstawową warstwę wykonawczą w nowoczesnym dostarczaniu oprogramowania, zmieniając sposób projektowania i skalowania ataków na bezpieczeństwo aplikacji i łańcuch dostaw oprogramowania. W kontekście przygotowań organizacji do roku 2026, kluczowe znaczenie ma zrozumienie, w jaki sposób atakujący wykorzystują automatyzację, zaufanie i przepływy pracy oparte na sztucznej inteligencji. Niniejszy raport zawiera opartą na dowodach analizę modelu zagrożeń AppSec, pomagając zespołom ds. bezpieczeństwa i DevSecOps zrozumieć pojawiające się zagrożenia i zmiany w obronie niezbędne do utrzymania przewagi. Sprawdź już teraz!

Obejrzyj teraz naszą prezentację SafeDev na temat Łańcuchów dostaw oprogramowania pod presją: Czego nauczył nas rok 2025 o złośliwym oprogramowaniu i sztucznej inteligencji oraz co przyniesie przyszłość. Rok 2025 zmienił software supply chain securityNowe mechanizmy ataków (złośliwe oprogramowanie wspomagane sztuczną inteligencją, samoistne rozprzestrzenianie się i nadużywanie zaufania na dużą skalę) obnażyły ograniczenia istniejących mechanizmów obronnych. Dołącz do tej sesji prowadzonej przez ekspertów, aby dowiedzieć się, co naprawdę zmieniło się w 2025 roku i do czego zespoły programistyczne i bezpieczeństwa muszą się dostosować w 2026 roku. Obejrzyj odcinek już teraz!

Od 11 września 2026 r. CRA daje 24 godziny na zgłoszenie do ENISA aktywnie wykorzystywanej luki w zabezpieczeniach, nawet w przypadku produktów już dostępnych na rynku, a większość zespołów nie ma jeszcze opracowanego procesu roboczego w tym zakresie. W tej sesji zobaczysz na żywo prawdziwy proces: generowanie… SBOM Aby dowiedzieć się, które wersje produktów są zagrożone, dokonać selekcji ustaleń za pomocą analizy dostępności i podatności na wykorzystanie luk, aby oddzielić rzeczywiste ryzyko od szumu informacyjnego, a także skonfigurować powiadomienia, aby odpowiednia osoba została powiadomiona w momencie, gdy ustalenie stanie się incydentem podlegającym zgłoszeniu. Zarejestruj się już teraz, aby dowiedzieć się, jak przekształcić zegar powiadomień CRA z prawnego terminu w przepływ pracy, który Twój zespół może skutecznie realizować pod presją.
Vibe Coding przyspiesza dostarczanie oprogramowania, ale także zwiększa ryzyko. W miarę jak kod generowany przez sztuczną inteligencję i autonomiczni agenci zmieniają sposób tworzenia oprogramowania, tradycyjne mechanizmy bezpieczeństwa aplikacji (AppSec) nie wystarczają już do wykrywania natychmiastowej manipulacji, kodu generowanych przez halucynacje i zautomatyzowanego narażenia łańcucha dostaw. Bez odpowiedniego zarządzania, niebezpieczne wzorce mogą rozprzestrzeniać się na produkcję z prędkością maszynową. Dowiedz się, jak zabezpieczyć Vibe Coding, zanim stanie się on największym zagrożeniem dla AI w Twojej organizacji.

Obejrzyj teraz nasz webinar „Vibe Coding Without Regret”. Sztuczna inteligencja zmienia sposób tworzenia oprogramowania, a współpiloci i agenci AI generują coraz większą część kodu produkcyjnego. W tej sesji dowiesz się, jak zabezpieczyć kod generowany przez sztuczną inteligencję bezpośrednio w środowisku programistycznym (IDE), z wykrywaniem luk w czasie rzeczywistym. guardrails dla Copilota i priorytetyzacji opartej na dostępności. Dowiedz się, jak naprawa wspomagana sztuczną inteligencją pomaga programistom skutecznie rozwiązywać problemy i tworzyć bezpieczne oprogramowanie oparte na sztucznej inteligencji bez utraty kontroli. Obejrzyj teraz, aby dowiedzieć się, jak od samego początku tworzyć bezpieczne oprogramowanie oparte na sztucznej inteligencji.

Obejrzyj już teraz nasz nadchodzący odcinek SafeDev Talk: Niekończące się luki w zabezpieczeniach. Inteligentniejsze mechanizmy obronne! Zarządzanie lukami w zabezpieczeniach ewoluuje, a tradycyjne narzędzia już nie wystarczają. Dołącz do nas, aby dowiedzieć się, jak współczesne zagrożenia wymagają inteligentniejszych modeli ryzyka, priorytetyzacji w czasie rzeczywistym i nowego podejścia do zabezpieczania łańcucha dostaw oprogramowania. Nie przegap tej sesji pełnej eksperckich spostrzeżeń, które pomogą Ci wzmocnić strategię AppSec i wyprzedzić dynamiczny krajobraz ryzyka!

Obejrzyj teraz naszą prezentację SafeDev: Od kodu do środowiska uruchomieniowego. Wiele zespołów inwestuje znaczne środki w analizę statyczną, a mimo to luki w zabezpieczeniach wciąż trafiają do środowiska produkcyjnego. Wyzwaniem nie jest brak narzędzi, ale brak kontekstu pozwalającego zrozumieć rzeczywiste ryzyko. W tej sesji prowadzonej przez ekspertów dowiemy się, dlaczego współczesne AppSec nie może opierać się na jednej perspektywie i jak łączenie danych z poziomu kodu i środowiska uruchomieniowego pomaga zespołom skuteczniej wykrywać, priorytetyzować i usuwać luki w zabezpieczeniach w całym cyklu życia. Obejrzyj teraz, aby dowiedzieć się, gdzie obecne podejścia są niewystarczające i jak zbudować bardziej kompleksową, uwzględniającą kontekst strategię bezpieczeństwa.

Obejrzyj teraz naszą ostatnią w tym roku prezentację SafeDev i podnieś swój poziom Software Supply Chain SecurityDołącz do czołowych ekspertów branżowych, którzy powrócą do kluczowych lekcji z 2024 roku, odkryją najnowsze trendy i podzielą się praktycznymi wnioskami, aby przygotować się na wyzwania roku 2025. To webinarium jest przeznaczone dla specjalistów ds. bezpieczeństwa i zespołów programistycznych, którzy chcą wprowadzać innowacje i wyprzedzać konkurencję w dynamicznym świecie. software supply chain security świat. Obejrzyj teraz!
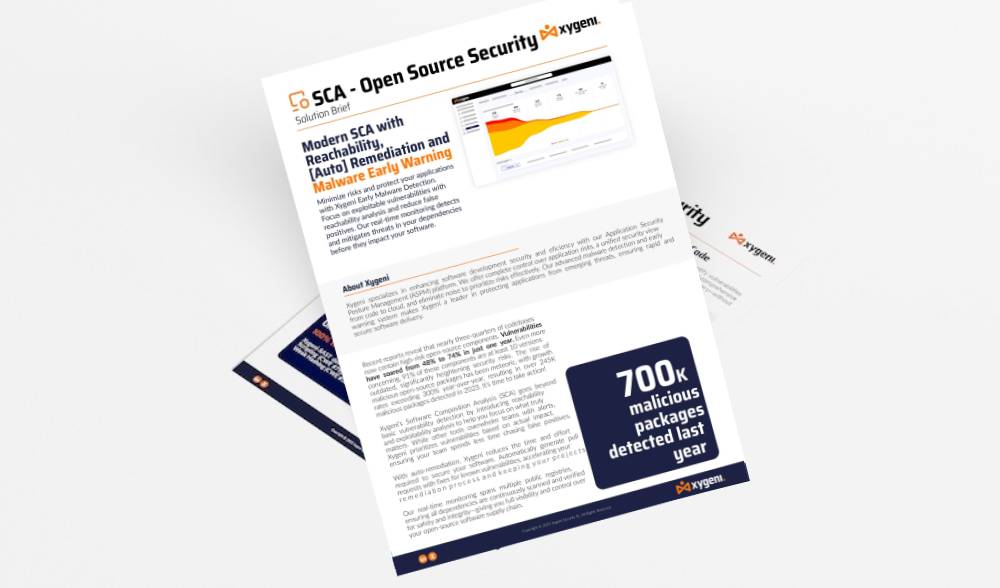
Xygeni'ego SCA Open Source Security Rozwiązanie to jest niezbędne. Skanuje i blokuje szkodliwe pakiety po ich opublikowaniu, radykalnie zmniejszając ryzyko infiltracji systemów przez złośliwe oprogramowanie i luki w zabezpieczeniach. Nasz kompleksowy monitoring obejmuje wiele rejestrów publicznych, zapewniając weryfikację wszystkich zależności pod kątem bezpieczeństwa i integralności. Xygeni zwiększa również możliwości Twojego zespołu...

Obejrzyj teraz naszą prezentację SafeDev: DevSecOps z wykorzystaniem sztucznej inteligencji – koordynacja bezpieczeństwa w chmurze. Bezpieczeństwo nie może być kwestią drugorzędną w nowoczesnym rozwoju oprogramowania, a sztuczna inteligencja zmienia sposób, w jaki tworzymy, zabezpieczamy i skalujemy oprogramowanie. W tym odcinku eksperci omawiają, jak wyjść poza łatanie i skanowanie, aby osiągnąć prawdziwą inteligentną koordynację w całym środowisku. SDLCOd zarządzania lukami bezpieczeństwa opartego na sztucznej inteligencji do wbudowanego guardrails in CI/CD i środowiska uruchomieniowego, ta prezentacja zagłębia się w to, jak naprawdę wygląda skalowalne, natywne dla chmury rozwiązanie AppSec. Obejrzyj teraz!

Obejrzyj i zgłęb: pilną potrzebę bezpiecznych aplikacji w obliczu rosnącej liczby naruszeń danych i luk w zabezpieczeniach; obecne wyzwania związane z tworzeniem bezpiecznego, skalowalnego oprogramowania, w tym wyizolowane strumienie pracy, luki komunikacyjne między zespołami zdalnymi oraz ryzyko związane z integracją oprogramowania open source (OSS); i wiele więcej. Dowiedz się, jak odciąć się od szumu informacyjnego i skupić się na najistotniejszych zagrożeniach. Nie przegap!
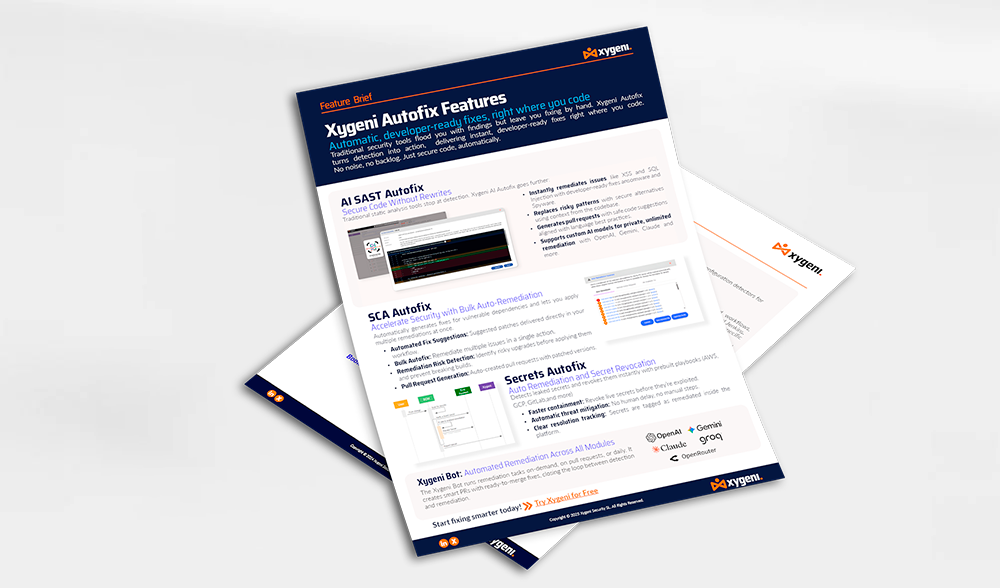
Automatyczne, gotowe do użycia przez programistę poprawki, w miejscu, w którym piszesz. Tradycyjne narzędzia bezpieczeństwa zalewają Cię wynikami, ale pozostawiają Ci ręczne rozwiązywanie problemów. Xygeni Autofix przekształca wykrycie w działanie, dostarczając natychmiastowe, gotowe do użycia przez programistę poprawki, w miejscu, w którym piszesz. Bez hałasu, bez zaległości. Po prostu zabezpiecz kod automatycznie.

Obejrzyj teraz naszą prezentację SafeDev: Jak przejść audyt? Tworzenie prawdziwego bezpieczeństwa aplikacji zgodnego z normami ISO, NIST i CRA. Dziś bezpieczny kod to za mało; trzeba to udowodnić. W obliczu takich ram jak ISO 27001, NIST CSF, CRA, DORA i NIS-2, organizacje muszą tworzyć gotowe do audytu programy bezpieczeństwa aplikacji, które faktycznie wytrzymują kontrolę. W tym odcinku eksperci omówią, jak przejść od polityki do praktyki i jak wdrożyć zgodność z przepisami. CI/CDi zsynchronizuj zespoły inżynieryjne, bezpieczeństwa i GRC, aby uzyskać to, co faktycznie podlega zatwierdzeniu. Spójrz na to teraz!

Obejrzyj już teraz nasz kolejny odcinek SafeDev Talk i zrewolucjonizuj swoją strategię DevSecOps! Dowiedz się, jak proaktywne zarządzanie ryzykiem może przekształcić Twoją strategię DevSecOps i wzmocnić łańcuch dostaw oprogramowania przed nowymi zagrożeniami. Ta sesja jest przeznaczona dla liderów cyberbezpieczeństwa i zespołów programistycznych, którym zależy na wyprzedzaniu konkurencji w coraz bardziej złożonym środowisku luk w zabezpieczeniach. Obejrzyj odcinek już teraz!

Obejrzyj naszą prezentację SafeDev: AI Unleashed: Navigating Emerging Threats and Defenses in Application Security. W miarę jak sztuczna inteligencja transformuje cyberbezpieczeństwo, jej wpływ na bezpieczeństwo aplikacji jest zarówno znaczący, jak i złożony. Od polimorficznego złośliwego oprogramowania, przez manipulacje modelami, po szybkie wstrzykiwanie kodu, atakujący wykorzystują sztuczną inteligencję do tworzenia inteligentniejszych ataków, a obrońcy wykorzystują ją do ich szybszego wykrywania i przeciwdziałania. Obejrzyj ją, aby zrozumieć obie strony równania i dowiedzieć się, jak przygotować swój program AppSec na sztuczną inteligencję.
Obejrzyj pierwszą prezentację SafeDev w 2025 roku i podnieś swój poziom Open Source Security strategie! Posłuchaj czołowych ekspertów, którzy omawiają kluczowe wnioski z roku 2024, najnowocześniejsze mechanizmy obronne i przyszłość bezpieczeństwa OSS. To Twoja szansa, aby wyprzedzić zmieniający się krajobraz zagrożeń i poznać proaktywne strategie zabezpieczenia łańcucha dostaw oprogramowania!

W raporcie podkreślono rosnącą liczbę ataków cybernetycznych na łańcuchy dostaw oprogramowania, wykorzystujących luki w zabezpieczeniach zależności oprogramowania typu open source i CI/CD pipelines. Wraz z przepisami takimi jak DORA i NIS2, które zaostrzają wymogi zgodności, konieczne jest wprowadzenie solidnych środków bezpieczeństwa. Zwiększ bezpieczeństwo swojej organizacji. software supply chain security, zapewniając odporność na rozwijające się zagrożenia cybernetyczne w 2025 roku dzięki naszemu kompleksowemu przewodnikowi!

Zespoły ds. bezpieczeństwa często polegają na SCA oraz SAST oddzielnie, co może prowadzić do zmęczenia alertami, fragmentarycznych wniosków i przeoczonych zagrożeń. Zamiast wybierać między nimi, prawdziwym wyzwaniem jest to, jak sprawić, by współdziałały, zapewniając silniejszą pozycję bezpieczeństwa. Obejrzyj naszą prezentację SafeDev i dowiedz się, dlaczego. SCA samo w sobie nie wystarczy, w jaki sposób analiza dostępności zmniejsza fałszywe alarmy, dlaczego SAST Uzupełnia krytyczne luki w zakresie bezpieczeństwa aplikacji i wiele więcej. Obejrzyj teraz!
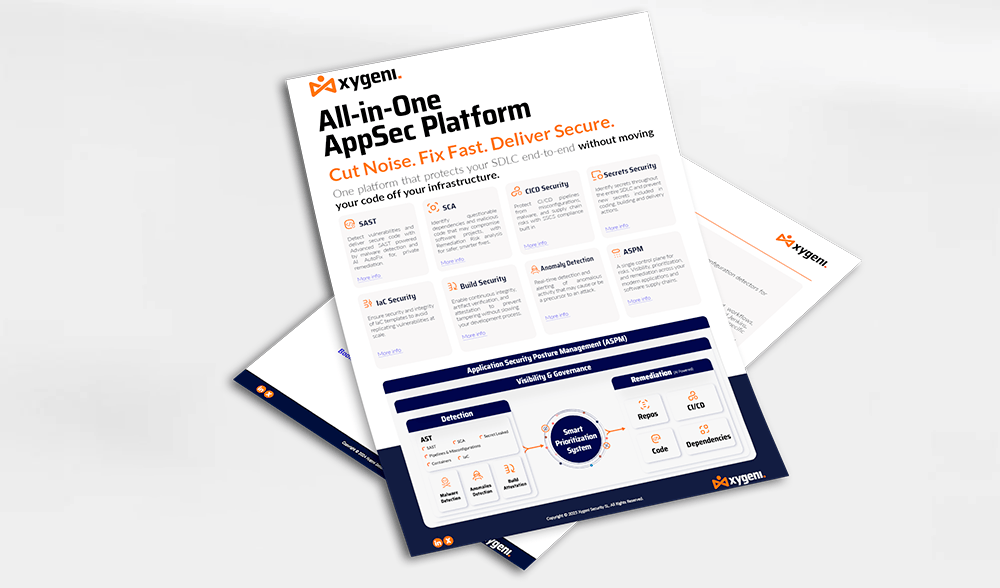
Unikalne możliwości firmy Xygeni zapewniają pełną przejrzystość łańcucha dostaw oprogramowania, umożliwiając systematyczny proces oceny ryzyka związanego z łańcuchem dostaw oprogramowania, identyfikację i ustalenie priorytetów dla najważniejszych komponentów oraz ocenę i poprawę globalnej i szczegółowej postawy bezpieczeństwa przy jednoczesnym efektywnym i wydajnym wysiłku...

Application Security Posture Management (ASPM) zyskuje na popularności z dnia na dzień. Jednak jego konkretne funkcjonalności mogą nie być do końca jasne dla wszystkich. Zabezpiecz swoje miejsce już teraz! Dołącz do naszej rozmowy SafeDev „Czy potrzebujesz ASPM w twoim życiu?” z ekspertami ds. cyberbezpieczeństwa Jamesem Berthotym, Williamem Palmem i Luisem Garcią, aby zbadać potencjał ASPM jako kompleksowe rozwiązanie zapewniające bezpieczeństwo aplikacji i nadal rozwijaj swoją organizację!
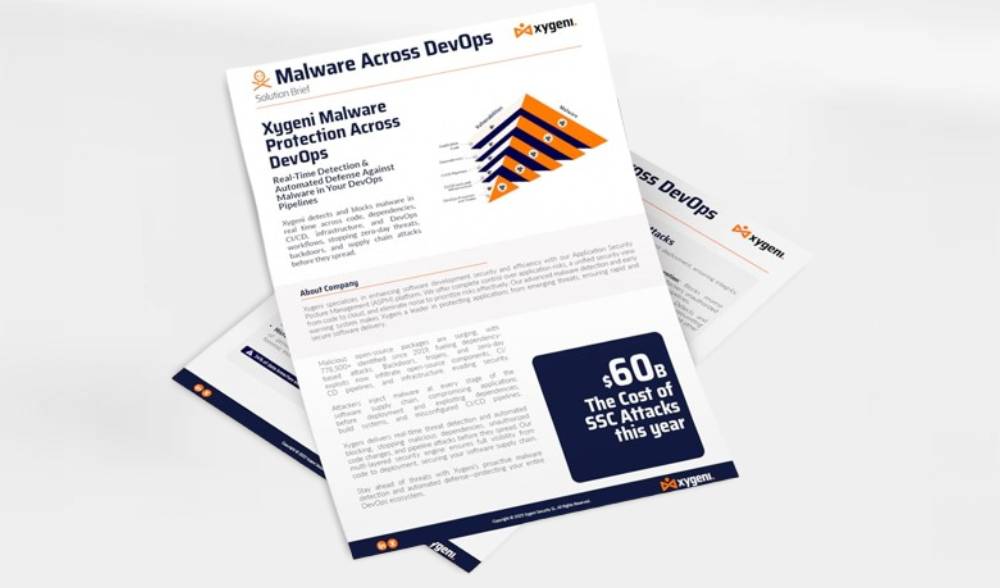
Rozwiązanie Xygeni Malware Detection for DevOps zapewnia ochronę w czasie rzeczywistym przed złośliwym kodem wstrzykiwanym w łańcuch dostaw oprogramowania. System stale skanuje SCM oraz CI/CD środowiska do wykrywania złośliwego oprogramowania, backdoorów i podejrzanych artefaktów, zanim trafią one do produkcji. Dzięki integracji na wczesnym etapie procesu rozwoju, Xygeni pomaga zespołom blokować zagrożenia u źródła. Rozwiązanie wspiera szybkie...

Obejrzyj naszą prezentację SafeDev i zmień swoją strategię bezpieczeństwa aplikacji! Dowiedz się, dlaczego ASPM (Application Security Posture Management) to klucz do pokonania zmęczenia alertami, ujednolicenia spostrzeżeń dotyczących bezpieczeństwa i priorytetyzacji rzeczywistych zagrożeń. Najlepsi eksperci ds. cyberbezpieczeństwa zagłębią się w przyszłość AppSec i DevSecOps, dzieląc się praktycznymi strategiami, które pomogą Ci utrzymać przewagę. Nie przegap okazji, aby dowiedzieć się, jak usprawnić przepływy pracy w obszarze bezpieczeństwa i zbudować spójną strategię DevSecOps. Obejrzyj teraz!

Obejrzyj teraz naszą prezentację SafeDev: Bezpieczeństwo domyślne: Jak automatyczne naprawianie zmienia AppSec? „Bezpieczeństwo domyślne” nie jest już opcjonalne; to nowy punkt odniesienia. Z kodem generowanym przez sztuczną inteligencję, wbudowanymi komponentami AI i błyskawicznymi cyklami rozwoju, tradycyjne zabezpieczenia zawodzą. Rozwiązanie? Proaktywna obrona i praktyczna automatyczna naprawa działająca tam, gdzie pracują programiści. Obejrzyj teraz i zrób kolejny krok w kierunku nowoczesnego AppSec!

Obejrzyj październikowe wydanie SafeDevTalk, aby dowiedzieć się, jak przekształcić analizę składu oprogramowania (SCA) i zabezpiecz swój łańcuch dostaw oprogramowania przed nowymi zagrożeniami.
Sesja ta jest przeznaczona dla liderów cyberbezpieczeństwa i zespołów programistycznych, które chcą być na bieżąco ze współczesnym skomplikowanym krajobrazem luk w zabezpieczeniach oprogramowania typu open source.

Odkryj strategie obrony swojego CI/CD pipelineprzed nowymi zagrożeniami, takimi jak bezpośrednie i pośrednie środki ochrony indywidualnej, wstrzykiwanie złośliwego oprogramowania i zatruwanie artefaktów.
Ten eBook, napisany przez Luisa Garcię, szefa działu przedsprzedaży w firmie Xygeni, pomoże Ci wyprzedzić atakujących dzięki naszemu eksperckiemu przewodnikowi na temat identyfikowania, zapobiegania i reagowania na zagrożenia bezpieczeństwa. CI/CD pipelines!

Obejrzyj nasz webinar „Wykrywanie złośliwego oprogramowania w czasie rzeczywistym w oprogramowaniu Open Source”, aby poznać najnowsze zagrożenia ze strony złośliwego oprogramowania wpływające na oprogramowanie Open Source (OSS). Wraz ze wzrostem popularności OSS rośnie również skala i złożoność zagrożeń, co stawia nowe wyzwania zarówno przed programistami, jak i organizacjami. Ta inspirująca sesja przybliży najnowsze trendy, pojawiające się zagrożenia i zaawansowane strategie ochrony systemów OSS przed złośliwymi atakami. Obejrzyj już teraz!

Nie udało Ci się dotrzeć na konferencję RSA 2024 w San FranciscocisCo? Nie ma problemu! Obejrzyj nasz ekskluzywny webinar i wyprzedzaj najważniejsze trendy w cyberbezpieczeństwie, od zmian w CISOd 10 do 100 ról w rozwoju najnowocześniejszych rozwiązań w dziedzinie cyberobrony – wszystko przy Twoim biurku. W tym webinarium dogłębnie poznasz najnowsze spostrzeżenia i strategie, jakie oferuje świat cyberbezpieczeństwa!

Ataki na łańcuch dostaw oprogramowania stają się coraz powszechniejsze i bardziej niszczycielskie, a Gartner przewiduje, że do 2025 r. 45% wszystkich firm doświadczy naruszenia bezpieczeństwa. Cybersecurity Ventures dodatkowo podkreśla powagę tego zagrożenia, prognozując oszałamiającą kwotę 138 miliardów dolarów strat rocznie spowodowanych atakami na łańcuch dostaw oprogramowania do 2031 r. Te alarmujące prognozy podkreślają pilną potrzebę priorytetowego traktowania przez organizacje swoich SSCSDowiedz się jak!
W szybko zmieniającym się świecie rozwoju oprogramowania, zabezpieczenie łańcucha dostaw oprogramowania stało się kwestią kluczową. eBook zapewnia kompleksowy przewodnik po zrozumieniu i łagodzeniu zagrożeń dla łańcucha dostaw oprogramowania, ze szczególnym uwzględnieniem ciągłej integracji/ciągłego wdrażania (CI/CD) systemy...
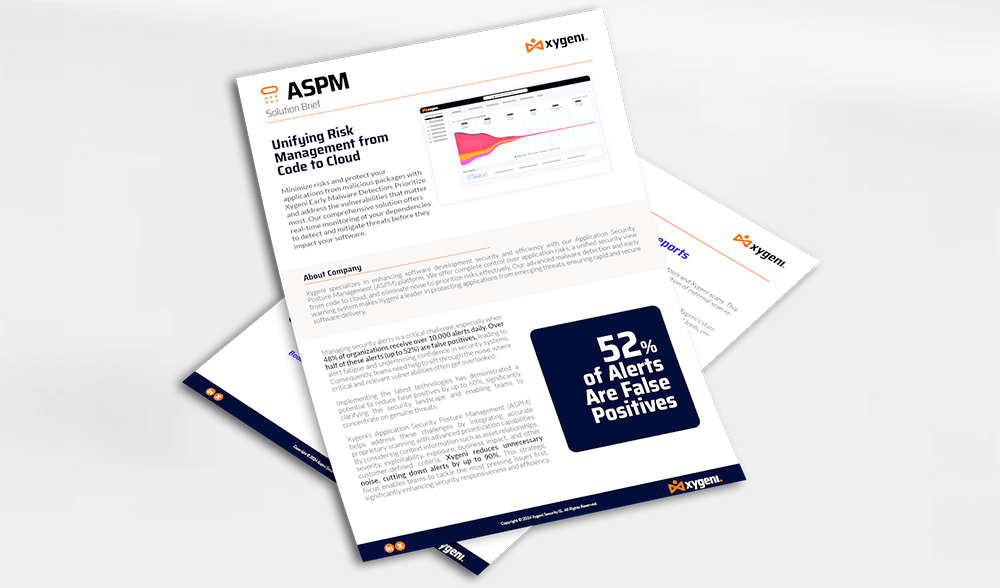
Xygeni'ego Application Security Posture Management (ASPM) pomaga sprostać tym wyzwaniom, integrując precyzyjne, zastrzeżone skanowanie z zaawansowanymi możliwościami priorytetyzacji. Uwzględniając informacje kontekstowe, takie jak relacje między zasobami, istotność, podatność na ataki, narażenie, wpływ na działalność firmy i inne kryteria zdefiniowane przez klienta, Xygeni redukuje zbędny szum...
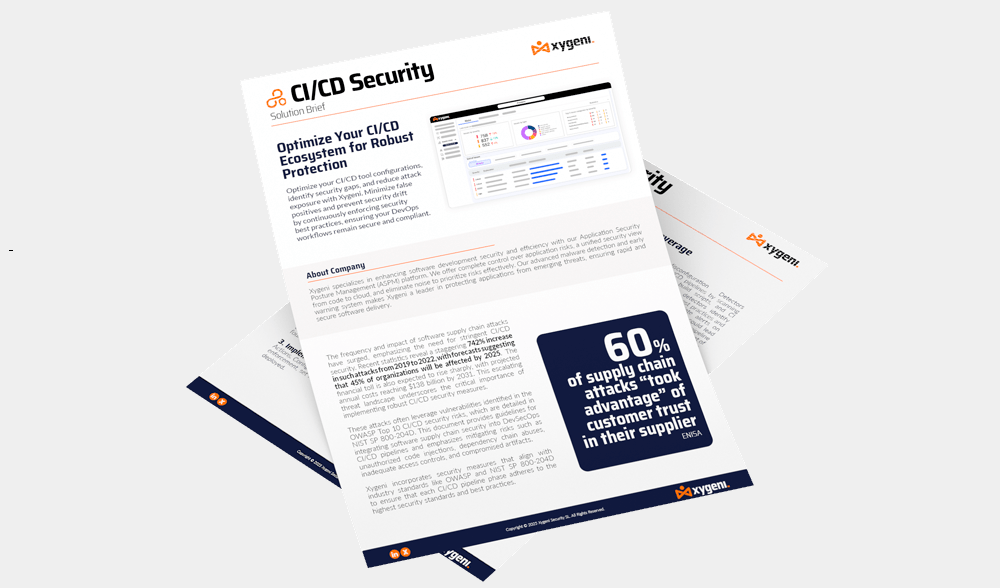
Optymalizacja CI/CD Konfiguruj narzędzia, identyfikuj luki w zabezpieczeniach i zmniejszaj ryzyko ataków dzięki Xygeni. Minimalizuj fałszywe alarmy i zapobiegaj odchyleniom od standardów bezpieczeństwa, stale egzekwując najlepsze praktyki bezpieczeństwa, zapewniając bezpieczeństwo i zgodność przepływów pracy DevOps.

Obejrzyj już teraz odcinek naszego programu „SafeDev Talk” z okazji otwarcia sezonu, poświęcony ustawie DORA, aby opanować ją i być na bieżąco z ciągle zmieniającym się krajobrazem regulacji finansowych. Ten webinar został stworzony specjalnie dla instytucji finansowych i pomoże Ci zrozumieć wpływ ustawy DORA na bezpieczeństwo operacyjne i zgodność z przepisami. Zdobędziesz praktyczne strategie i wiedzę ekspertów, dzięki czemu lepiej przygotujesz się na przyszłość!
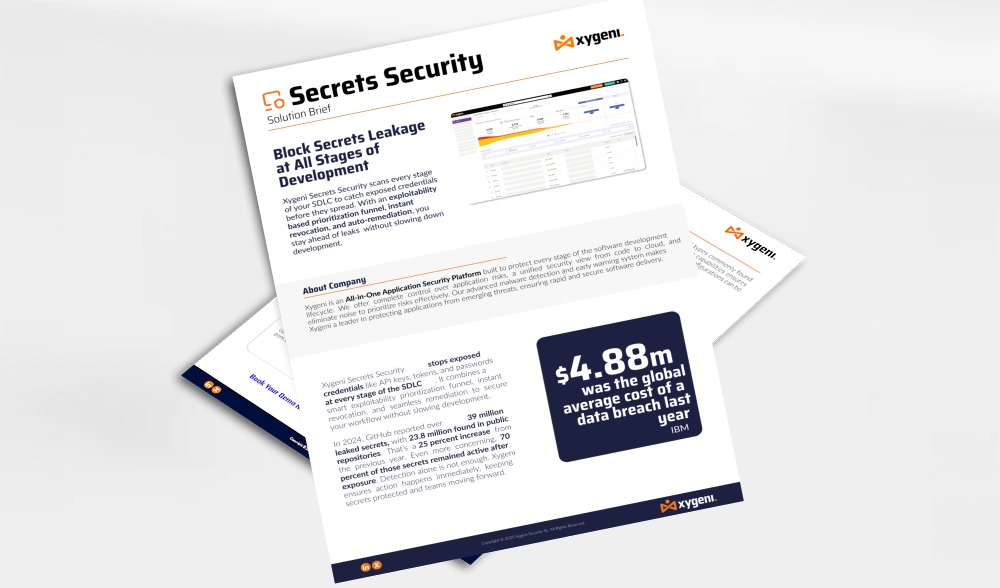
Xygeni Secrets Security Działa jak niezawodny system ochrony, zapobiegając wyciekom kluczowych poufnych informacji, takich jak hasła, klucze API i tokeny. W obliczu stale ewoluujących zagrożeń cybernetycznych kluczowe jest posiadanie rozwiązania, które nie tylko wykrywa wycieki, ale także aktywnie zapobiega ich wystąpieniu, zanim doprowadzą do naruszenia bezpieczeństwa. Xygeni umożliwia zespołom pracę z pewnością siebie, gwarantując bezpieczeństwo poufnych informacji programistycznych...

Obejrzyj już teraz nasz odcinek SafeDev Talk na temat bezpieczeństwa bez silosów i dowiedz się, jaką prawdziwą wartość ma korzystanie z platform typu „wszystko w jednym” w zakresie bezpieczeństwa aplikacji. Silosy nadal stanowią poważną przeszkodę w skutecznym zarządzaniu ryzykiem. Ta sesja pokazuje, jak wdrożenie platformy typu „wszystko w jednym” może usprawnić strategię bezpieczeństwa aplikacji, usprawnić współpracę między zespołami ds. bezpieczeństwa i rozwoju, pomóc w wyprzedzaniu pojawiających się zagrożeń i wiele więcej! Obejrzyj go już teraz i poznaj strategie zabezpieczania aplikacji i łańcucha dostaw oprogramowania!
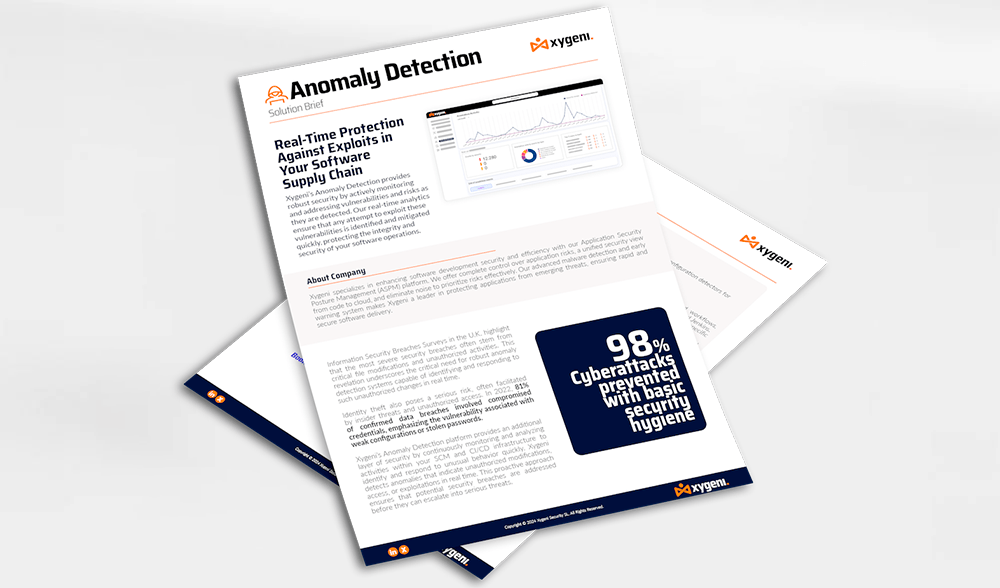
Platforma wykrywania anomalii firmy Xygeni zapewnia dodatkową warstwę bezpieczeństwa poprzez ciągłe monitorowanie i analizowanie aktywności w Twojej firmie. SCM oraz CI/CD infrastruktura umożliwiająca szybką identyfikację i reagowanie na nietypowe zachowania. Xygeni wykrywa anomalie wskazujące na nieautoryzowane modyfikacje, dostęp lub nadużycia w czasie rzeczywistym. To proaktywne podejście zapewnia…
Pomimo kluczowej roli OSS, jego integracja wiąże się z wyzwaniami w zakresie bezpieczeństwa. Najnowsze raporty wskazują na gwałtowny wzrost liczby ataków złośliwego oprogramowania na OSS – liczba incydentów wzrosła o 633% w 2022 roku i nadal będzie rosła o 245% w 2023 roku. Tradycyjne środki bezpieczeństwa, opierające się w dużej mierze na identyfikacji znanych luk w zabezpieczeniach za pomocą wspólnych luk i zagrożeń (CVE), okazują się niewystarczające. Środki te często wiążą się z opóźnieniami w raportowaniu luk w zabezpieczeniach, ograniczonym zasięgiem oraz brakiem możliwości wykrywania zaawansowanych zagrożeń typu zero-day...
Nasz kompleksowy dokument techniczny zagłębia się w zawiłości normy NIST SP 800-204D w zakresie kompleksowych SSCS Praktyki i ich znaczenie we współczesnym środowisku programistycznym. Dzięki temu wnikliwemu przewodnikowi zdobędziesz cenną wiedzę na temat tego, jak wykorzystać wytyczne NIST do: Software Supply Chain Security, ...

Czwarta edycja SafeDevTalks z udziałem czołowych ekspertów ds. cyberbezpieczeństwa: Dereka Fishera, Abhilashy Sinhy i Luisa Rodrigueza. W tym odcinku zgłębimy kluczowy temat polegania na komponentach firm trzecich i open source w rozwoju oprogramowania, ujawniając ukryte luki w zabezpieczeniach i nowe zagrożenia. Dołącz do nas, aby dowiedzieć się więcej o ukrytych lukach w zabezpieczeniach, rosnących zagrożeniach, rzeczywistych naruszeniach bezpieczeństwa i nie tylko!

Dołącz do Luisa Rodrígueza, dyrektora ds. technicznych w Xygeni, i Luisa Manuela Garcíi, kierownika ds. wsparcia sprzedaży, w tym webinarium na temat bezpiecznego CI/CDDowiedz się od naszych ekspertów, jak wdrożyć najlepsze praktyki OWASP, aby wzmocnić bezpieczeństwo swoich urządzeń. CI/CD i chroń swój łańcuch dostaw oprogramowania. Chroń swój CI/CD i łańcucha dostaw oprogramowania z OWASP. Omówią inwentaryzację i analizę, CI/CD Ryzyko, wykrywanie i zapobieganie, i wiele innych rzeczy!
Obejrzyj odcinek podcastu Secure Cyber Connect z udziałem naszego dyrektora ds. technologii, Luisa Rodrigueza. Z ponad 15-letnim doświadczeniem, Luis dzieli się eksperckimi spostrzeżeniami na temat wykrywania złośliwego kodu, zabezpieczania komponentów firm trzecich i przygotowywania strategii bezpieczeństwa aplikacji na przyszłość. Od skutków ataku SolarWinds po najnowszy incydent z backdoorem SSH, ten odcinek omawia rzeczywiste zagrożenia i praktyczne taktyki obrony. Dowiedz się, jak wzmocnić swoje… SDLC, zmniejsz ryzyko w łańcuchu dostaw i bądź o krok przed rozwijającymi się zagrożeniami cybernetycznymi.

Dołącz do drugiego odcinka CI/CD Webinaria z udziałem Luisa Rodrígueza, dyrektora ds. technologii i współzałożyciela Xygeni, oraz Luisa Manuela Garcíi, kierownika ds. wsparcia sprzedaży. Podczas tej sesji przyjrzymy się perspektywie „niebieskiego zespołu” CI/CD bezpieczeństwo, dogłębna analiza możliwych działań, jakie organizacje mogą podjąć w celu zwiększenia poziomu bezpieczeństwa...
Xygeni'ego Build Security platforma wzmacnia Twoje CI/CD pipeline weryfikując integralność artefaktów za pomocą automatycznych atestów, podpisów kryptograficznych i śledzenia pochodzenia. Gwarantuje to autentyczność, odporność na manipulacje i możliwość śledzenia źródła każdego buildu. To proaktywne podejście blokuje dostęp niezweryfikowanego lub złośliwego kodu do środowiska produkcyjnego...

Dołącz do nas na „Demistyfikację” SBOM Bezpieczeństwo”, gdzie eksperci ds. cyberbezpieczeństwa Jennifer Cox, Santosh Kamane i Jesus Cuadrado ujawnią znaczenie SBOM w podnoszeniu jakości i bezpieczeństwa oprogramowania oraz zapewnianiu zgodności. To webinarium jest niezbędne do zdobycia wiedzy na temat skutecznego zabezpieczenia łańcucha dostaw oprogramowania. Dowiedz się, jak łatwo możesz wzmocnić swoją pozycję w zakresie bezpieczeństwa oprogramowania!
Odkryj, jak Xygeni przewyższa konkurencję dzięki kompletnemu SDLC widoczność, zaawansowana CI/CD Ochrona i automatyzacja oparta na sztucznej inteligencji. W tym przewodniku szczegółowo opisano kluczowe wyróżniki, które czynią Xygeni wiodącą, kompleksową platformą AppSec, oferującą głębszy zasięg, wyższą dokładność i silniejsze software supply chain security niż narzędzia tradycyjne.

Posłuchaj odcinka podcastu The Cyber Security Matters firmy Neuco na temat „Nowego wyzwania w zakresie bezpieczeństwa oprogramowania: jak utrzymać ciągłość działania rozwiązań DevOps, nie narażając się na ataki na łańcuch dostaw” z Luisem Rodriguezem, dyrektorem ds. technologii w firmie Xygeni, i poznaj zmieniające się wyzwania związane z zabezpieczaniem łańcucha dostaw oprogramowania.
Dołącz do Jamesa Berthoty'ego w inspirującej podróży do sedna pionierskiego systemu zarządzania ochroną zaawansowanego oprogramowania firmy Xygeni. W swoim najnowszym filmie James przechodzi od zgłębiania zagadnień wykrywania złośliwego oprogramowania w górnym nurcie do ujawniania naszych najnowocześniejszych strategii. Dzięki bogatemu doświadczeniu w testach penetracyjnych oferuje unikalną perspektywę dotyczącą utrzymania sprawności repozytoriów i radzenia sobie z rzeczywistymi zagrożeniami w łańcuchu dostaw. Nie przegap jego eksperckich spostrzeżeń – Twojego przewodnika po złożoności… ASPM jak nigdy przedtem.
Dowiedz się, jak uprościć AppSec i wyeliminować zmęczenie alertami dzięki ujednoliconym platformom. Współczesne zespoły programistów są przytłoczone rozproszonymi narzędziami bezpieczeństwa, głośnymi alertami i odizolowanymi systemami. dashboards. Ten ebook ujawnia, dlaczego wiodące organizacje odchodzą od rozrastania się narzędzi na rzecz ujednoliconych platform bezpieczeństwa aplikacji — i w jaki sposób ta zmiana zmienia wyniki w zakresie bezpieczeństwa, doświadczenia programistów i elastyczność biznesową.

Przegapiłeś nas na Black Hat? Obejrzyj ekskluzywną powtórkę naszej 20-minutowej sesji na temat cyberbezpieczeństwa AI, automatyzacji bezpieczeństwa aplikacji i AutoFix. Zobacz, jak ograniczyć szum alertów, automatycznie naprawiać luki w zabezpieczeniach za pomocą bezpiecznych PR i wdrożyć automatyzację AppSec bezpośrednio w swojej firmie. pipeline (wśród wielu innych ciekawych rzeczy). Obejrzyj sesję na żądanie!
Dowiedz się, jak zabezpieczyć łańcuch dostaw oprogramowania dzięki zaawansowanym strategiom wykrywania, zarządzania i ograniczania ryzyka związanego z komponentami open source. eBook zapewnia fachowe doradztwo w zakresie wdrażania skutecznej analizy składu oprogramowania (SCA) aby uporać się z lukami w zabezpieczeniach, zapewnić zgodność i chronić się przed nowymi zagrożeniami w Twoich zależnościach typu open source!

Ustawa DORA o odporności operacyjnej cyfrowej ustanawia rygorystyczne standards, aby poprawić odporność operacyjną sektora finansowego w całej Unii Europejskiej. W miarę jak Twoja organizacja przygotowuje się do zgodności z DORA do stycznia 2025 r., zrozumienie jej wymagań i wdrożenie odpowiednich rozwiązań ma kluczowe znaczenie, a Xygeni może Ci w tym pomóc. Xygeni oferuje zestaw najnowocześniejszych rozwiązań dostosowanych do zapewnienia kompleksowej zgodności z ramami DORA. Nasza platforma zwiększy możliwości Twojej instytucji w zakresie zarządzania ryzykiem…
Obejrzyj ten rozdział książki „Słoń w AopSec”, aby dowiedzieć się więcej na temat Software Supply Chain Security oraz najlepsze praktyki zarządzania ryzykiem w rozwoju produktów. Znajdziesz tu wnioski z niedawnego incydentu CrowdStrike dotyczące testowania, zarządzania aktualizacjami i zależności od oprogramowania firm trzecich, a także informacje o tym, jak Xygeni wdraża wczesne wykrywanie złośliwego oprogramowania, progresywne dostarczanie i solidne plany odzyskiwania, aby zapobiegać incydentom, zanim wystąpią, i wiele więcej!
Zabezpieczanie infrastruktury jako kodu (IaC) jest niezbędny w rozwoju oprogramowania, ponieważ błędne konfiguracje i luki w zabezpieczeniach mogą poważnie uszkodzić systemy i dać hakerom możliwość ataku. Xygeni IaC security narzędzia pomagają zapobiegać tym problemom zanim staną się poważne, zmniejszając ryzyko ujawnienia danych i redukując kosztowne naprawy...

Obejrzyj nasz kolejny webinar: Automatyzacja bezpieczeństwa aplikacji AI! Zespoły ds. bezpieczeństwa aplikacji są przeciążone alertami; czas na automatyzację. Podczas tej praktycznej sesji dowiesz się, jak wyeliminować ręczną selekcję i przejść od alertu do rozwiązania problemu w kilka sekund, korzystając z przyjaznej dla programistów funkcji automatycznej naprawy. Dowiedz się, jak ograniczyć fałszywe alarmy, priorytetyzować rzeczywiste zagrożenia i egzekwować zasady bezpieczeństwa. Zobacz, jak zintegrować automatyczną naprawę z… CI/CD pipelinez inteligentnym guardrails (wśród wielu innych rzeczy). Obejrzyj już dziś!

W tym webinarium dowiesz się, w jaki sposób nowoczesne łańcuchy dostaw oprogramowania stają się coraz częściej celem ataków poprzez tajne wycieki, zatrute pakiety i złośliwe oprogramowanie. pull requestsWyjaśnia, dlaczego tradycyjne podejście do bezpieczeństwa aplikacji często okazuje się nieskuteczne w obliczu szybko rozwijających się CI/CD Zagrożenia. Analizowane są rzeczywiste ścieżki ataków z uwzględnieniem skutecznych metod obrony, w tym wykrywania tajnych informacji, weryfikacji PR i weryfikacji OSS. Sesja kładzie nacisk na automatyzację i praktyki bezpieczeństwa domyślnego, aby wzmocnić Twoje bezpieczeństwo. pipeline na dużą skalę. Zbuduj odporny, świadomy zagrożeń łańcuch dostaw. Obejrzyj teraz!

Eksperci z Thoughtworks, Codurance i Xygeni podzielą się swoimi spostrzeżeniami na temat Software Supply Chain SecurityPodnieś poziom bezpieczeństwa i chroń reputację oraz ciągłość działania swojej firmy. Czy jesteś gotowy, aby dowiedzieć się więcej o ewolucji Software Supply Chain Security?

Obejrzyj naszą sesję Black Hat Europe: Nowa rzeczywistość AppSec: rozwój oparty na sztucznej inteligencji, złośliwe oprogramowanie i współczesne ryzyko związane z oprogramowaniem. Wraz z przyspieszeniem dostarczania oprogramowania przez sztuczną inteligencję, zmienia ona również powierzchnię ataku. Od złośliwego oprogramowania typu open source i naruszenia łańcucha dostaw po błędy w kodzie generowane przez sztuczną inteligencję, ta prelekcja analizuje, jak powstają współczesne zagrożenia związane z AppSec i co zespoły ds. bezpieczeństwa muszą zrobić, aby utrzymać się na czele w świecie napędzanym przez sztuczną inteligencję.

Odblokuj kluczowe spostrzeżenia dotyczące zmieniającego się krajobrazu Software Supply Chain Security. Zanurz się w wyzwaniach, zagrożeniach i przewidywanych trendach na rok 2024 – Twój przewodnik po poruszaniu się po złożonej sieci cyberbezpieczeństwa. Wybitne fakty w liczbach: Odkryj numeryczny krajobraz software supply chain security – fakty ilustrujące powagę sytuacji. Ewolucja złych aktorów...

W tym dynamicznie ewoluującym cyfrowym krajobrazie bezpieczeństwo łańcucha dostaw oprogramowania jest ważniejsze niż kiedykolwiek. Wraz z pojawianiem się nowych taktyk ataków, kluczowe jest, aby wyprzedzać trendy i wyposażyć się w najnowsze strategie ochrony. W tym webinarium Luis Rodriguez poprowadzi Cię…

Dołącz do Roberta Blumena i Luisa Rodrígueza, dyrektora ds. technologii w Xygeni.io, aby porozmawiać o niedawno udaremnionej próbie wstawienia backdoora do demona SSH (Secure Shell). OpenSSH to popularna implementacja protokołu używanego w głównych dystrybucjach Linuksa do uwierzytelniania w sieci. Rozmowa zgłębia mechanizm ataku poprzez modyfikację tabeli funkcji w środowisku wykonawczym; sposób wstawienia ataku podczas kompilacji i wiele więcej!
Ustawa UE o cyberodporności przechodzi z etapu regulacji do etapu praktyki, a wiele zespołów wciąż nie wie, jak przełożyć wymagania CRA na rzeczywiste praktyki bezpieczeństwa. W tej sesji omówimy, czego faktycznie wymaga CRA, jakich produktów i organizacji to dotyczy oraz jak OWASP SAMM może służyć jako praktyczne ramy do budowania gotowego do audytu systemu S.SDLCOd harmonogramów i kar, po implikacje dla open source i kroki wdrażania, otrzymasz konkretny plan działania w zakresie gotowości CRA. Obejrzyj teraz, aby dowiedzieć się, jak przekształcić obowiązki CRA w praktyczną strategię bezpieczeństwa aplikacji.
Nowoczesne ataki nie zaczynają się już w Twojej aplikacji, lecz w Twoim pipelines, zależności i przepływy pracy oparte na sztucznej inteligencji. Jeśli Twój AppSec nadal koncentruje się wyłącznie na skanowaniu kodu, nie rozumiesz, gdzie tak naprawdę dochodzi do ataków na łańcuch dostaw. Obejrzyj tę sesję, aby dowiedzieć się, jak sztuczna inteligencja zmienia ryzyko w łańcuchu dostaw oprogramowania, dlaczego tradycyjne mechanizmy kontroli zawodzą i jak DevSecOps wygląda w praktyce. Obejrzyj teraz!
Odkryj niezbędny przewodnik po wyborze odpowiedniego narzędzia bezpieczeństwa Open Source dla Twojej organizacji. Nasz kompleksowy przewodnik omawia najnowsze trendy, najlepsze praktyki i kluczowe kwestie, które pomogą Ci podjąć świadomą decyzję.cisJony. Wyposaż swój zespół w wiedzę, która pozwoli mu skutecznie zarządzać i minimalizować ryzyko związane z komponentami open source. Nie przegap tego cennego zasobu i udoskonal swoją strategię bezpieczeństwa oprogramowania!

Dołącz do SoftwarePlaza i porozmawiaj z Luisem Rodriguezem, współzałożycielem i dyrektorem ds. badań bezpieczeństwa w Xygeni, który opowie, jak agenci AI transformują usuwanie luk w zabezpieczeniach i bezpieczeństwo nowoczesnych aplikacji. Dyskusja obejmuje ataki na łańcuchy dostaw oparte na sztucznej inteligencji, zmęczenie alertami, wyzwania związane z automatycznym usuwaniem luk oraz to, dlaczego tradycyjne podejście do bezpieczeństwa aplikacji nie nadąża już za dzisiejszym krajobrazem zagrożeń. Dowiedz się, jak Xygeni łączy narzędzia deterministyczne z automatyzacją opartą na sztucznej inteligencji, aby usuwać luki w zabezpieczeniach, zanim staną się one naruszeniami.
Xygeni'ego Code Security Platforma zabezpiecza Twoje aplikacje od pierwszej linijki kodu, wykrywając luki w zabezpieczeniach i złośliwe wzorce za pomocą zaawansowanej analizy statycznej. Bezproblemowo zintegrowana z CI/CD pipelines, Xygeni-SAST Identyfikuje zagrożenia, takie jak luki w zabezpieczeniach, backdoory i błędne konfiguracje, już na wczesnym etapie rozwoju. Takie podejście gwarantuje usunięcie luk w zabezpieczeniach...

Dołącz do prowadzących SECURE | CYBER CONNECT, Jaya i Warrena, na rozmowę z Dolores Ruzafą, doradczynią ds. bezpieczeństwa międzynarodowego w Xygeni, nagraną na żywo podczas National Cyber Security Show 2026 w Birmingham. Dyskusja porusza kwestię ludzkiego aspektu cyberbezpieczeństwa, od kultury bezpieczeństwa i wypalenia zawodowego po integrację cyfrową i odporność, a także wyjaśnia, dlaczego relacje międzyludzkie pozostają kluczowe we współczesnej cyberobronie. Zapraszamy do lektury!

Zespoły AppSec są pod presją. Liczba alertów gwałtownie rośnie, tempo rozwoju stale rośnie, a ręczna selekcja nie nadąża. Tradycyjne podejścia do bezpieczeństwa ujawniają swoje ograniczenia. W tej praktycznej sesji prowadzonej przez ekspertów zobaczysz, jak automatyzacja AppSec oparta na sztucznej inteligencji pomaga zespołom przezwyciężyć zmęczenie alertami i przekształcić ustalenia dotyczące bezpieczeństwa w niezawodne, zautomatyzowane rozwiązania. Dowiedz się, co musi się zmienić w nowoczesnym AppSec i jak zespoły programistów i bezpieczeństwa mogą chronić każdego. commit oraz pull request Bez spowalniania dostaw. Obejrzyj webinarium na żądanie i zobacz, jak automatyzacja oparta na sztucznej inteligencji zmienia AppSec w praktyce.