Silniki własnościowe, pełna platforma on-premise i wykrywanie złośliwego oprogramowania rozpoczyna się jeszcze przed powstaniem sygnatury.
Porównaj Xygeni z Aikido w swoich repozytoriach.

Pięć różnic, które mają znaczenie
Pełna platforma on-premise (pojedynczy najemca). DAST działa w ramach Twojej infrastruktury i nie jest narażony na działanie Internetu.
Złośliwe oprogramowanie behawioralne w publikacji rejestru, rozprzestrzeniające się na pipelines, kontenery, kod źródłowy commits.
Przeanalizuj wyniki z Snyk, Veracode i Checkmarx. Zastosuj sztuczną inteligencję do selekcji, wyjaśniania i naprawy.
Własne, natywne silniki skanujące (bez orkiestracji OSS). Jedna umowa SLA, jeden plan działania, plus SLSA + in-toto + CBOM.
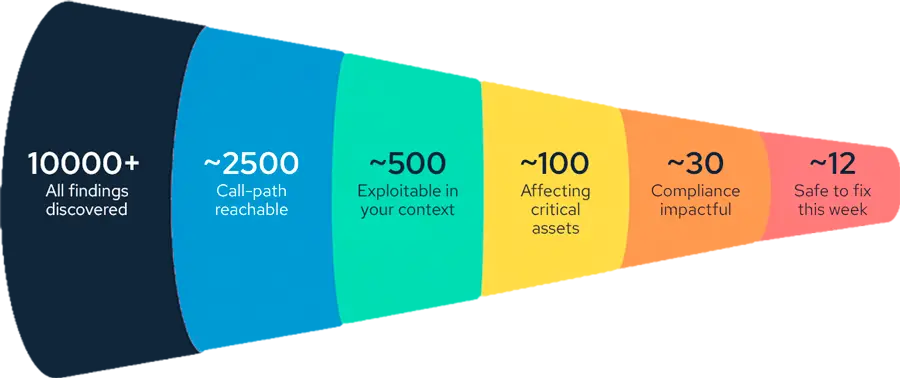
Lejek dostosowany do potrzeb biznesu, który zawęża tysiące wyników do tych nielicznych, do których można dotrzeć i które można wykorzystać.

Co najbardziej zmienia Twój przepływ pracy
Xygeni decyduje, co najpierw naprawić i zredukować hałas.
Po lejku Metoda ryzyka remediacji na poziomie zostanie zastosowane: Xygeni analizuje wykres wywołań i informuje, które poprawki spowodują awarię poszczególnych wywołań — zanim je zastosujesz.
Obok siebie
| Zdolność | | Aikido |
|---|---|---|
| Silniki skanujące | ✅ Silniki natywne własnościowe | ⚠️ Oparte na OSS (Opengrep, Trivy, ZAP) |
| Wykrywanie złośliwego oprogramowania przed podpisem w planie bezpłatnym | ✅ MEW zawarte w bezpłatnym planie dla programistów | ❌ Bezpłatny plan opiera się na znanych podpisach |
| Ochrona punktów końcowych dla programistów | ✅ Pakiety, rozszerzenia IDE i wtyczki, a także ruch sieciowy w ramach jednej polityki organizacji. | ⚠️ Tylko instalacja pakietów |
| Pełna platforma on-premise / najemca indywidualny | ✅ Pełna platforma lokalna | ⚠️ Skaner lokalny + chmura dashboard |
| Model wykonania DAST | ✅ Możliwość pracy na miejscu, nieograniczona liczba równoległych | ⚠️ Tylko w chmurze (biała lista adresów IP + ujawnienie dostępu do Internetu) |
| Przynieś własny model sztucznej inteligencji | ✅ Dowolny program LLM, w tym program prowadzony samodzielnie | ⚠️ Tylko własny LLM Aikido |
| Wykrywanie złośliwych pakietów przed podpisaniem (MEW) | ✅ Zachowanie w publikacji rejestru | ⚠️ Aikido Intel (styl karmienia) |
| Wykrywanie złośliwego oprogramowania w całym SDLC | ✅ Pipelines + pojemniki + commits | ⚠️ Skoncentrowany na pakietach |
| CI/CD pipeline security (integralność + pochodzenie) | ✅ Pipeline integralność, anomalia, SLSA + całość | ⚠️ Skanowanie w pipeline, nie zabezpiecza tego |
| Triage AI + priorytetyzacja ryzyka | ✅ Triage na podstawie własnych ustaleń + ustaleń stron trzecich + lejka + poziomu metody | ⚠️ Tylko własne skanery, bez ustaleń stron trzecich |
| Automatyczne cofanie sekretów + blokowanie scalania | ✅ Automatyczne odwołanie + scalanie bloków | ⚠️ Tylko wykrywanie i weryfikacja |
| CBOM — Kryptograficzny wykaz materiałów | ✅ Wygenerowano na wydanie | ❌ Niedostępne |
Informacje o konkurencji oparte są na publicznie dostępnej dokumentacji, zweryfikowanej we wrześniu 2026 r. Czy zauważyłeś coś nieaktualnego? Daj nam znać.
Mechanizm różnicowy
| Składnik | | Aikido |
|---|---|---|
| Dashboard / Serwer | ✅ Środowisko klienta* | ⚠️ Chmura Aikido |
| Przechowywanie wyników | ✅ Środowisko klienta | ⚠️ Chmura Aikido |
| Wykonanie DAST | ✅ Infrastruktura klienta (bez dostępu do Internetu) | ⚠️ Chmura Aikido (biała lista adresów IP + weryfikacja domeny) |
| Wnioskowanie AI/LLM | ✅ Wybór klienta, w tym hosting własny | ⚠️ Infrastruktura aikido |
| AutoFix dostępny offline | ✅ Tak | ❌ Nie (konta skanera lokalnego tracą interfejs użytkownika AutoFix) |
Mechanizm różnicowy
Dwuwarstwowa analiza AI w publikacji rejestru pakietów. Wykrywa złośliwe zachowania, zanim powstanie podpis — typosquatting, zaciemnianie, wzorce eksfiltracji, pomyłki w zależnościach.
Wykrywanie obejmuje pipelines, obrazy kontenerów i kod źródłowy commits. Łapie odwrócone muszle w pipelines, złośliwe polecenia w skryptach kompilacji i zmodyfikowane artefakty, a nie tylko złe pakiety.
Natywne poświadczenia SLSA i in-toto dla każdej kompilacji, a także wykaz materiałów kryptograficznych (CBOM) dla każdej wersji, dzięki czemu wiesz, jakie rozwiązania kryptograficzne będą potrzebne podczas migracji.
Pakiety, rozszerzenia IDE i wtyczki pozostają zablokowane do momentu osiągnięcia minimalnego wieku określonego w zasadach.
Ruch do złośliwych adresów IP i domen jest blokowany w punkcie końcowym, a zainfekowana maszyna jest izolowana.
Zespół ds. bezpieczeństwa ustawia dozwolone i zabronione komponenty oraz autoryzowane rejestry.
Decisions korzystają z informacji firmy Xygeni dotyczących złośliwego oprogramowania przed jego podpisaniem, a nie tylko ze znanych źródeł zagrożeń.
Tak, szczególnie jeśli potrzebujesz pełnej platformy on-premise, własne LLM lub wykrywanie złośliwego oprogramowania poza pakietami. Xygeni korzysta z zastrzeżonych silników skanujących i uruchamia dashboard, ustaleń, wnioskowania DAST i AI w Twoim własnym środowisku.
Tak. Na Enterprise plan, cała platforma działa on-premise, odizolowane od sieci lub hybrydowe, obejmujące możliwości DAST i AI z modelem samodzielnego hostingu.
Dowolny LLM: od dostawcy komercyjnego, w modelu hostowanym samodzielnie lub w ramach Xygeni. Dane pozostają w Twoim środowisku, a ich wykorzystanie jest objęte Twoją umową.
MEW analizuje behawioralnie każdy nowy pakiet w momencie publikacji w rejestrze, zanim powstanie podpis. Wykrywanie obejmuje również pipelines, obrazy kontenerów i kod źródłowy commits.
Tak. Bezpłatny plan dla programistów obejmuje wykrywanie złośliwego oprogramowania na podstawie wstępnego podpisu MEW.
Zadaj pytania, które pozostawiłeś bez odpowiedzi podczas oceny Aikido. Przeprowadzimy je na Twoim stosie.