






Xygeni zdobywa dwie nagrody Global InfoSec Awards za Bezpieczeństwo aplikacji GenAI oraz Application Security Posture Management (ASPM) i doceniając pracę firmy w pomaganiu zespołom ds. bezpieczeństwa i inżynierii w redukcji szumów, priorytetyzowaniu rzeczywistego ryzyka i zabezpieczaniu rozwoju wspomaganego sztuczną inteligencją bez spowalniania dostaw. Dla nowoczesnych zespołów DevSecOps ma to znaczenie, ponieważ rynek szybko ewoluuje w kierunku rozwiązań opartych na ryzyku. ASPM i bezpieczny rozwój natywny dla sztucznej inteligencji, a nie izolowane skanery i odłączone alerty. Gartner już zwrócił uwagę na oba Application Security Posture Management oraz AI Code Security Asystenci jako obszary transformacyjne w nowoczesnym AppSec, ostrzegając jednocześnie, że rozwój oparty na sztucznej inteligencji i kodowanie wibracji zwiększają powierzchnię ataku.
Te dwie nagrody odzwierciedlają prostą rzeczywistość. Zespoły ds. bezpieczeństwa nie potrzebują więcej dashboards. Oni potrzebują jasny kontekst, rzeczywista priorytetyzacja i bezpieczna dla produkcji naprawaWłaśnie na tym skupia się Xygeni: od kodu do chmury i od kodu napisanego przez ludzi do kodu generowanego przez sztuczną inteligencję.
Dlaczego te dwie nagrody są ważne
Zwycięstwo w obu kategoriach jest ważne, ponieważ pokazuje, że AppSec nie jest już dzielony na „tradycyjne bezpieczeństwo aplikacji” i „bezpieczeństwo AI”. Dziś te światy są ze sobą połączone.
Zespoły programistyczne dostarczają produkty szybciej, korzystając z większej ilości oprogramowania typu open source i polegając na większej liczbie CI/CD automatyzacji i coraz częstszego wdrażania asystentów kodowania AI i przepływów pracy opartych na agentach. Jednocześnie liderzy bezpieczeństwa są pod presją ograniczenia liczby fałszywych alarmów, jasnego wyjaśnienia ryzyka biznesowego i automatyzacji działań naprawczych bez przerywania produkcji. Gartner opisuje tę zmianę bezpośrednio: rozwój wspomagany AI wprowadza nowe problemy związane z bezpieczeństwem, podczas gdy ASPM, analiza dostępności i naprawa oparta na sztucznej inteligencji stają się kluczowe dla usprawnienia DevSecOps.
Dlatego te nagrody tak dobrze do siebie pasują. Rozpoznaje się Xygeni ASPM jako płaszczyzna kontroli ryzyka aplikacji. Druga rozpoznaje DevAI jako warstwa zapobiegawcza zabezpieczająca kod generowany i wspomagany przez sztuczną inteligencję, zanim stanie się problemem produkcyjnym.
Dlaczego Xygeni wygrało w kategorii bezpieczeństwa aplikacji GenAI
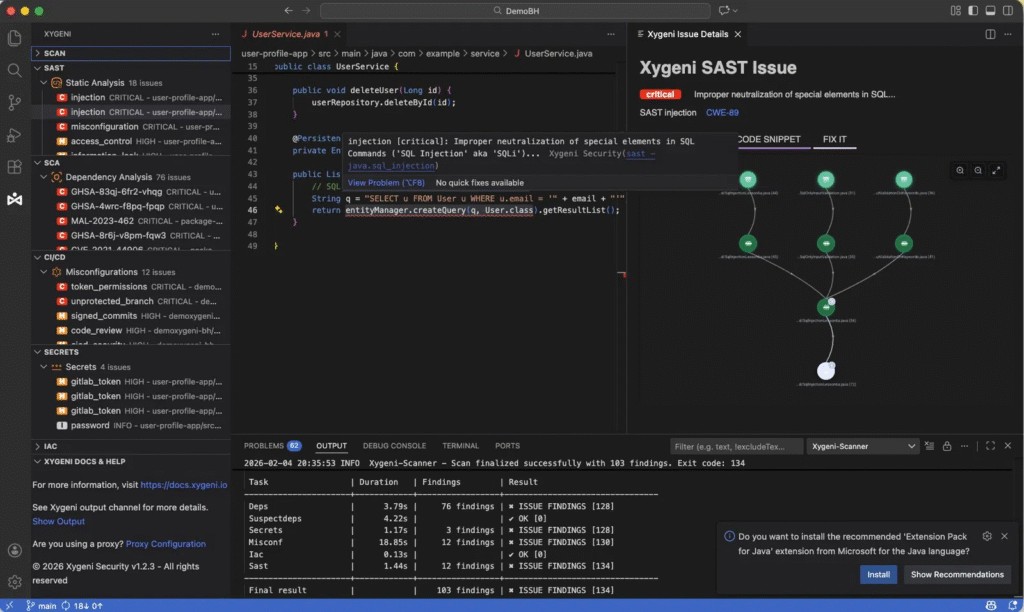
Nagroda GenAI Application Security podkreśla inne, ale równie pilne wyzwanie: jak zabezpieczyć kod, skoro sztuczna inteligencja stała się częścią procesu tworzenia oprogramowania.
To jest gdzie DevAI Wyróżnia się. Zamiast traktować ryzyko związane ze sztuczną inteligencją jako oddzielny problem środowiska wykonawczego, Xygeni zapewnia bezpieczeństwo na etapie tworzenia kodu. Platforma łączy w sobie dogłębną analizę statyczną, priorytetyzację opartą na podatności na ataki, funkcję AI AutoFix oraz wykrywanie złośliwego oprogramowania, aby pomóc programistom wcześnie wychwycić i naprawić ryzykowne wzorce.
To podejście jest szczególnie istotne teraz. Gartner przewiduje, że do 2027 roku co najmniej 30% naruszeń bezpieczeństwa aplikacji będzie wynikać z praktyk kodowania wibracyjnego, a do 2026 roku co najmniej 40% organizacji będzie korzystać z usług dostawców testów bezpieczeństwa aplikacji w celu automatycznego usuwania luk w kodzie opartym na sztucznej inteligencji.
Bezpieczeństwo w momencie tworzenia kodu
DevAI wspiera model prewencyjny. Xygeniego code security W materiałach wyjaśniono, że platforma przeprowadza dogłębną analizę statyczną w celu wykrycia luk w zabezpieczeniach, ataków typu XSS, problemów z pamięcią, błędnych konfiguracji i wzorców złośliwego kodu, jednocześnie filtrując wyniki za pomocą lejka priorytetyzacji opartego na podatności na wykorzystanie, dzięki czemu zespoły mogą skupić się na tym, co można wykorzystać, a nie tylko na tym, co istnieje.
To ważne rozróżnienie. W przypadku rozwoju wspomaganego sztuczną inteligencją, szybkość nie jest głównym problemem. Niesprawdzone zaufanie jest. Programiści mogą szybko generować kod, ale nadal potrzebują deterministycznej walidacji, kontekstu bezpieczeństwa i bezpiecznych poprawek.
Naprawa za pomocą sztucznej inteligencji, z której mogą faktycznie korzystać programiści
Funkcja AI AutoFix firmy Xygeni dodaje kolejną warstwę. Generuje sugestie naprawcze uwzględniające kontekst, zastępuje ryzykowne wzorce bezpieczniejszymi alternatywami i tworzy pull requests z poprawkami dostosowanymi do najlepszych praktyk językowych.
To ważne, ponieważ przyszłość zabezpieczeń aplikacji GenAI nie polega wyłącznie na wykrywaniu. Chodzi o bezpieczna dla produkcji naprawaNarzędzie, które wykrywa problemy, ale nie potrafi pomóc w ich rozwiązaniu w ramach przepływu pracy, zwiększa tarcie. Narzędzie, które potrafi bezpiecznie naprowadzić na rozwiązanie problemu w kontekście, poprawia zarówno bezpieczeństwo, jak i szybkość pracy programistów.
Guardrails do rozwoju wspomaganego sztuczną inteligencją i agentowego
Historia GenAI jest szersza niż tylko uzupełnianie kodu. Raport Gartnera „2025 Hype Cycle for Application Security” zwraca uwagę na Model Context Protocol, AI code security Asystenci, obrona środowiska wykonawczego AI i kodowanie wibracji to główne zmiany w AppSec. Ostrzega również, że MCP niesie ze sobą nowe obawy dotyczące autoryzacji i prywatności, a kod generowany przez AI nie powinien być traktowany jako z natury bezpieczny.
Ten kontekst sprawia, że pozycjonowanie DevAI firmy Xygeni jest szczególnie istotne. Wartość polega nie tylko na tym, że pomaga programistom w naprawianiu kodu. Wartość polega na tym, że wprowadza guardrails gdzie wyniki generowane przez sztuczną inteligencję spotykają się z rzeczywistymi procesami prac inżynierskich.
Dlaczego Xygeni wygrało Application Security Posture Management
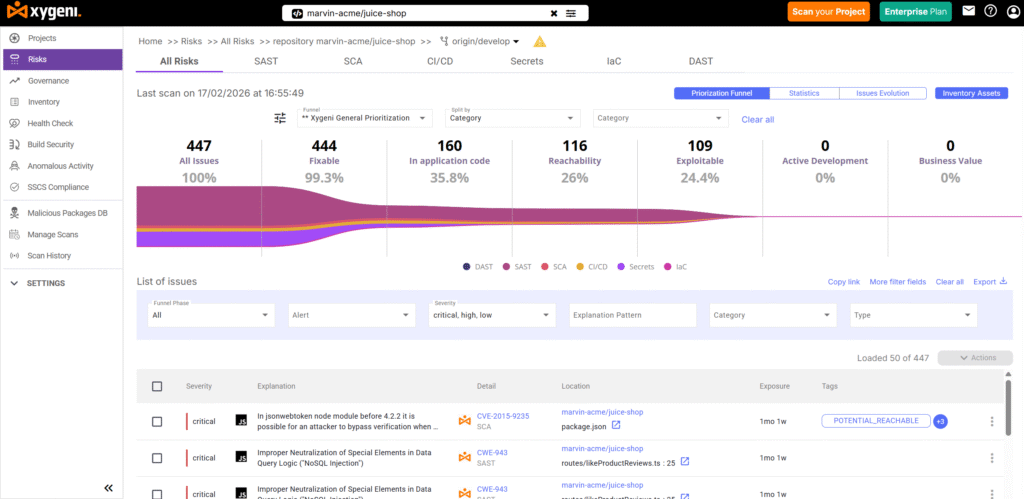
Application Security Posture Management Powinien robić coś więcej niż tylko zbierać wnioski. Powinien pomagać zespołom decydować, co jest teraz naprawdę ważne.
Xygeni'ego ASPM Podejście opiera się na tej idei. Platforma ujednolica sygnały w całym cyklu życia oprogramowania, w tym repozytoria kodu, zależności, pipelines, pliki kompilacji, infrastrukturę jako kod i zasoby w chmurze, a następnie na bieżąco mapuje ich relacje i postawę w kontekście.
To ma znaczenie, ponieważ większość zespołów wciąż tonie w rozproszonych alertach. Według Xygeni ASPM W przypadku materiałów informacyjnych 48% organizacji otrzymuje ponad 10 000 alertów dziennie, a nawet 52% z nich to fałszywe alarmy. Xygeni rozwiązuje ten problem, stosując priorytetyzację kontekstową, uwzględniającą relacje między zasobami, ich wagę, podatność na ataki, narażenie na atak, wpływ na działalność firmy oraz kryteria zdefiniowane przez klienta, co pomaga zredukować zbędny szum informacyjny nawet o 90%.
Prawdziwa warstwa kontekstowa, a nie kolejny skaner
Xygeni nie pozycjonuje ASPM jako agregator skanera. Zamiast tego buduje warstwę inwentaryzacji i korelacji w całym SDLCAutomatycznie identyfikuje zasoby, śledzi zależności i współpracowników oraz zapewnia zespołom widok ryzyka aplikacji w chmurze.
To właśnie tutaj nowoczesność ASPM tworzy wartość. Gartner definiuje ASPM jako sposób na ciągłe zarządzanie ryzykiem aplikacji poprzez zbieranie, analizowanie i ustalanie priorytetów problemów bezpieczeństwa w całym cyklu życia oprogramowania, co pomaga zespołom skuteczniej egzekwować zasady i rozwiązywać problemy.
Dynamiczna priorytetyzacja odzwierciedlająca rzeczywiste ryzyko
Wyróżniająca się część Xygeni ASPM historia jest jego dynamiczny lejek priorytetyzacjiKlienci mogą zdefiniować do ośmiu etapów i doprecyzować priorytetyzację, uwzględniając takie czynniki, jak dostępność, podatność na ataki i kryteria specyficzne dla firmy. W praktyce oznacza to, że zespoły mogą przestać reagować na wolumen i zacząć naprawiać to, co jest faktycznie dostępne, narażone lub ważne operacyjnie.
To mocny powód, dla którego to wyróżnienie ma sens. W 2026 roku najlepsi ASPM Platformy nie są tymi, które pokazują najwięcej danych. To one przekształcają złożoność w krótką, wiarygodną listę działań.
Lepsze przepływy pracy, a nie więcej tarć
Xygeni'ego ASPM Pomaga również zamknąć pętlę operacyjnie. Integruje raporty bezpieczeństwa stron trzecich, normalizuje ustalenia i centralizuje procesy naprawcze, dzięki czemu zespoły mogą szybciej koordynować działania w różnych narzędziach i środowiskach.
Dla liderów ds. bezpieczeństwa oznacza to coś cenniejszego niż tylko przejrzystość: lepszą selekcję, jaśniejszą odpowiedzialność i mierzalną poprawę postawy w czasie.
Silniejszy model bezpieczeństwa aplikacji na rok 2026
Razem, te dwie nagrody niosą ze sobą szersze przesłanie.
Nowoczesne AppSec zmierza w kierunku:
- ujednolicony kontekst zamiast odizolowanych ustaleń
- priorytetyzacja oparta na możliwości wykorzystania zamiast triażu wyłącznie na podstawie stopnia zagrożenia
- automatycznej naprawy zamiast ręcznego wzrostu zaległości
- zapobiegawcze zabezpieczenia sztucznej inteligencji zamiast reaktywnego czyszczenia
- przepływy pracy zorientowane na programistów zamiast wąskich gardeł bezpieczeństwa
Platforma Xygeni ściśle wpisuje się w ten kierunek. ASPM z drugiej strony koreluje sygnały w kodzie, chmurze, pipelines, zależności i postawa. Po stronie GenAI pomaga zespołom wcześniej zabezpieczać kod generowany przez sztuczną inteligencję i pisany przez ludzi, z priorytetyzacją i naprawą wbudowaną w przepływ pracy.
Dlatego też to wyróżnienie jest czymś więcej niż tylko kamieniem milowym dla marki. Odzwierciedla ono kierunek, w którym zmierzają programy AppSec.
Co to oznacza dla zespołów ds. bezpieczeństwa i inżynierii
Dla litu szacuje się CISLiderzy systemów operacyjnych, AppSec i zespołów DevSecOps mogą powiedzieć, że wnioski są praktyczne.
Jeśli Twoje zespoły nadal przełączają się między skanerami, dokonują selekcji niezliczonych duplikatów i próbują zarządzać rozwojem wspomaganym przez sztuczną inteligencję bez jasnych wytycznych, guardrails, stary model jest już obciążony.
Następna faza potrzeb AppSec:
- jeden pogląd na ryzyko w całym SDLC
- priorytetyzacja oparta na rzeczywistej możliwości wykorzystania i kontekście biznesowym
- zautomatyzowana naprawa dostosowana do przepływów prac inżynieryjnych
- silniejsze kontrole kodu generowanego przez sztuczną inteligencję i wspomaganego przez nią
- lepszy sygnał, mniej szumów
To jest przestrzeń, w której Xygeni jest doceniane.
Ostateczne jedzenie na wynos
Xygeni zdobywa dwie nagrody Global InfoSec Awards za ASPM oraz Bezpieczeństwo aplikacji GenAI Ponieważ obecnie obie kategorie wymagają tego samego: bezpieczeństwa kontekstowego, wykonalnego i dostosowanego do sposobu, w jaki oprogramowanie jest obecnie tworzone.
ASPM powinno pomóc zespołom w pierwszej kolejności wyeliminować właściwe zagrożenia.
Rozwiązanie GenAI Application Security powinno pomóc zespołom korzystać z narzędzi do kodowania sztucznej inteligencji, nie tworząc przy tym martwych punktów.
Xygeni buduje dla obu celów.

O autorze
Współzałożyciel i CTO
Fatima Said specjalizuje się w tworzeniu treści dla programistów na temat AppSec, DevSecOps i software supply chain securityPrzekształca złożone sygnały bezpieczeństwa w jasne, praktyczne wskazówki, które pomagają zespołom szybciej ustalać priorytety, redukować zakłócenia i dostarczać bezpieczniejszy kod.
