






د سافټویر رسولو زنځیر بریدونه په بې ساري کچه مخ په زیاتیدو دي. په وینا د امنیت ساتنهدا بریدونه زیات شوي دي ۸۵٪ په تیرو دریو کلونو کې، دا روښانه کړه چې دودیز امنیتي تدابیر نور کافي ندي. په ځواب کې، د سافټویر اثارو (SLSA) لپاره د اکمالاتو سلسلې کچې چوکاټ د دې لپاره رامینځته شوی و چې سازمانونو سره مرسته وکړي چې د دوی د سافټویر پراختیا پروسې له پای څخه تر پایه پیاوړې کړي.
د SLSA چوکاټ څه شی دی؟
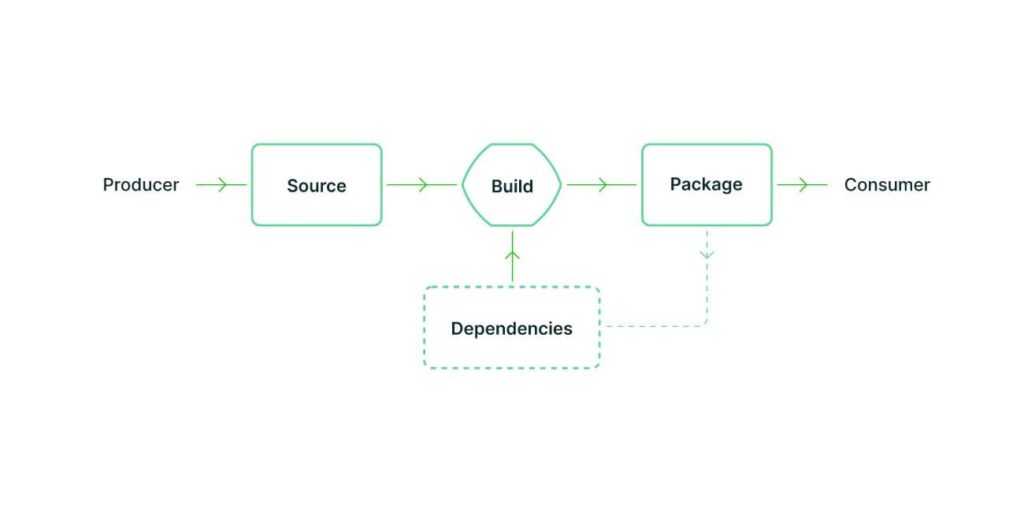
سرچینه: SLSA
د SLSA چوکاټ (د سافټویر اثارو لپاره د اکمالاتو سلسلې کچې)، تلفظ "salsa"، دا یو جامع امنیتي چوکاټ دی چې سافټویر د پراختیا څخه تر پلي کولو پورې ساتي. دا د امنیت څلور کچې تعریفوي، هر یو یې د تیرې کچې پر بنسټ جوړوي ترڅو د سافټویر خوندیتوب او روڼتیا د خپل ژوند په اوږدو کې ښه کړي.
دلته د څلورو کچو لنډه کتنه ده:
- لومړۍ کچه: بنسټیز صداقت - د اتوماتیک جوړونې او کنټرول شوي چاپیریال ډاډمن کوي، د تعقیب وړتیا لپاره بنسټ ایږدي.
- دوهمه کچه: اصليت - د سافټویر اثارو اصلیت تعقیبوي، ډاډ ترلاسه کوي چې دوی بیرته د دوی سرچینې ته موندل کیدی شي.
- دریمه کچه: امنیت - د لاسوهنې کشفولو لپاره د لاسرسي کنټرولونه او د بیا تولید وړ جوړښتونه پلي کوي.
- څلورمه کچه: اعظمي امنیت - د لاسوهنې ضد، هرمیټیک جوړښتونو او سخت اصل کنټرولونو سره د لوړې کچې محافظت چمتو کوي.
د زیګیني امنیتي لغتونه
د سافټویر چوکاټ لپاره د اکمالاتي زنځیرونو کچې (SLSA) د سافټویر رسولو زنځیرونو د امنیتي خطرونو څخه ساتنه کې مرسته کوي. دا ډاډ ورکوي چې سافټویر په خوندي ډول جوړ او توزیع شوی، د پرمختللي کچو په کارولو سره چې شرکتونه د بنسټیز اتومات کولو څخه په بشپړ ډول د تعقیب وړ او لاسوهنې ضد پروسو ته لارښوونه کوي.
ولې SLSA د CI/CD Pipelines
لکه څنګه چې DevOps عمل کوي او CI/CD pipelineد سافټویر پراختیا ګړندۍ کوي، دوی زیانونه هم افشا کوي. برید کونکي کولی شي له دې تشو څخه ګټه پورته کړي، ناوړه کوډ داخل کړي یا د انحصار سره لاسوهنه وکړي. د سافټویر اثارو لپاره د اکمالاتو سلسلې کچې د دې ننګونو سره د مقابلې لپاره ډاډ ترلاسه کول چې د پراختیایي پروسې هر ګام خوندي، شفاف او د تایید وړ دی.
- لیدلوری او تعقیب وړتیا: SLSA ستاسو په هر بدلون او برخې کې تعقیبوي pipeline، د زیان منونکو پیژندلو لپاره اسانه کوي.
- فعاله دفاع: دا خطرونه پیژني او کموي مخکې لدې چې ګټه ترې واخیستل شي.
- Standardization: SLSA یو پیژندل شوی چمتو کوي standard د سافټویر اثارو د خوندي کولو لپاره، د پراختیا په پروسو کې د دوام ډاډمن کول.
څنګه ژیګیني د SLSA اطاعت ملاتړ کوي
د SLSA اطاعت ترلاسه کول یوازې د امنیتي بکسونو چک کولو په اړه ندي، دا ستاسو د سافټویر رسولو سلسله ساتلو په اړه دي پداسې حال کې چې پراختیا ګړندۍ او مؤثره ساتي. د DevOps ټیمونو لپاره، د امنیت او سرعت توازن کول ننګونکي کیدی شي، په ځانګړي توګه په ګړندي حرکت کې. CI/CD pipelines. دا هغه ځای دی چې Xygeni ګام پورته کوي، د مهمو امنیتي دندو اتومات کول ترڅو ډاډ ترلاسه شي چې ستاسو د سافټویر رسولو سلسله د SLSA چوکاټ سره سمون لري او له هغې څخه تیریږي. standards، پرته له دې چې ستاسو کاري جریان ورو کړي.
۱. د جوړونې بشپړتیا اتومات کول – د SLSA کچه ۱
د سافټویر خوندي کولو لپاره لومړی ګام ثبات دی. ژیګیني په CI/CD pipelines، د جوړونې څارنه اتومات کول او ډاډ ترلاسه کول چې هر جوړونه د تکرار وړ، تایید وړ پروسې تعقیبوي. د لاسي غلطیو له منځه وړلو او د امنیتي خطرونو کمولو سره، Xygeni ټیمونو سره مرسته کوي چې د SLSA چوکاټ کچه 1 اطاعت په اسانۍ سره پوره کړي. دا پدې مانا ده چې له پیل څخه، ستاسو جوړونه خوندي او د غوره تمرینونه.
۲. د پیدایښت او تعقیب ډاډمن کول – د SLSA کچه ۲
د امنیت لپاره پوهیدل چې ستاسو د سافټویر اجزا له کوم ځای څخه راځي اړین دي. د SLSA چوکاټ په دویمه کچه کې، Xygeni په اتوماتيک ډول د هر هنري اثر اصل تعقیبوي، نه بدلیدونکي ریکارډونه رامینځته کوي چې نشي بدلیدلی. ستاسو په سافټویر کې د بشپړ لید سره pipeline، ټیمونه کولی شي هره برخه بیرته د هغې سرچینې ته تعقیب کړي، د غیر مجاز بدلونونو کشف کول او د اکمالاتي سلسلې بریدونو مخه نیول اسانه کوي.
۳. د امنیتي کنټرولونو پیاوړتیا، د SLSA کچه ۳
لکه څنګه چې امنیتي ګواښونه زیاتیږي، قوي محافظت اړین کیږي. د SLSA چوکاټ په دریمه کچه کې، Xygeni پرمختللي امنیتي کنټرولونه معرفي کوي، لکه د ریښتیني وخت انحصار تعقیب او د لاسرسي تحلیل. د خبرتیاو سره د ټیمونو د ډیر بار کولو پرځای، Xygeni غیر استخراجي زیان منونکي فلټر کوي، پراختیا کونکو ته اجازه ورکوي چې په ریښتیني خطرونو تمرکز وکړي. د جوړ شوي انحصاري چکونو سره، د دریمې ډلې اجزا د کارولو دمخه د سخت امنیتي بیاکتنې څخه تیریږي.
۴. د هرمیټیک ودانیو سره د اعظمي امنیت ترلاسه کول، د SLSA کچه ۴
د SLSA چوکاټ په څلورمه کچه کې، د سافټویر امنیت خپل لوړ حد ته رسیږي standard. هرمیټیک جوړونه، کوم چې په بهرني، غیر تایید شوي انحصارونو باندې د تکیه کولو مخه نیسي، د دې ډاډ ترلاسه کولو لپاره کلیدي دي چې هر جوړونه خوندي او د لاسوهنې ضد ده. Xygeni دا پروسه اتومات کوي، ډاډ ترلاسه کوي چې هر هنري اثر په کنټرول شوي، جلا چاپیریال کې تولید شوی. د جوړونې د هر ګام تاییدولو، د بدلونونو ثبتولو، او د غیر مجاز تعدیلاتو مخنیوي سره، Xygeni د سافټویر بشپړتیا باندې بشپړ باور چمتو کوي پرته لدې چې پرمختګ ورو کړي.
د Xygeni سره، د SLSA اطاعت ترلاسه کول ساده، اتوماتیک، او په بشپړ ډول ستاسو سره مدغم شوي دي CI/CD pipelines.
څه ډول Xygeni Build Security د SLSA تصدیقونه پیاوړي کوي
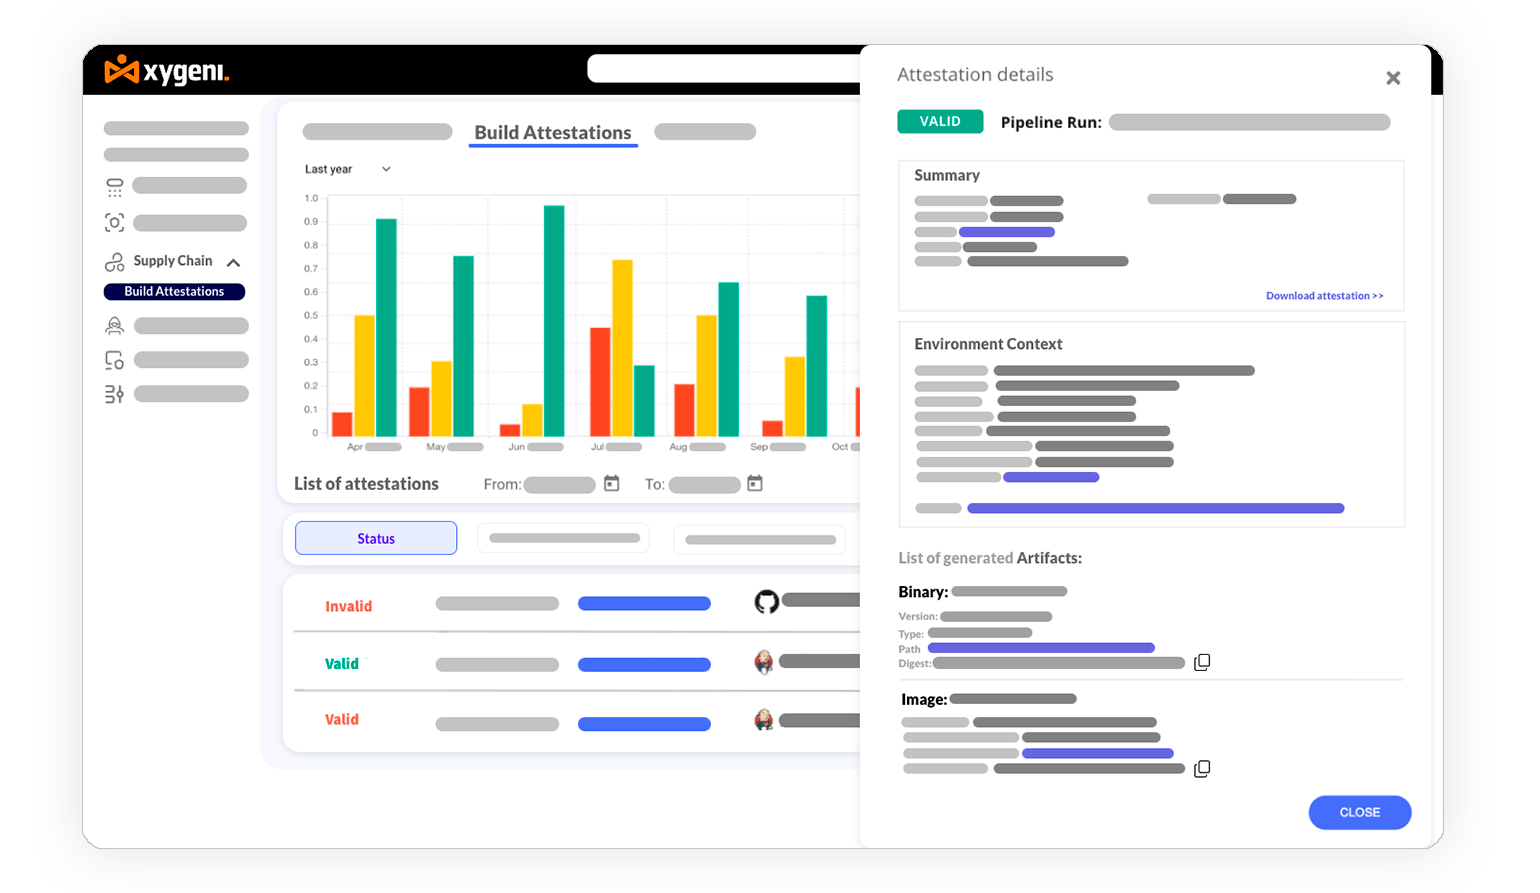
د سافټویر اثارو د اطاعت لپاره د اکمالاتي زنځیر کچې ترلاسه کول یوازې د جوړیدو څارنه نه ده، دا د اصلیت، تایید، او دوامداره امنیتي پلي کولو ته اړتیا لري. Xygeni Build Security دا پروسه د دې له لارې ساده کوي د تصدیق اتومات تولید، اعتبار، او مدیریت، د پراختیا کونکو لپاره د اضافي کار اضافه کولو پرته ستاسو د سافټویر بشپړتیا ډاډمن کول اسانه کوي.
په اتوماتيک ډول د تصدیقونو تولید
په سافټویر باور د قوي، تایید وړ تصدیقونو سره پیل کیږي. د Xygeni SALT (د باور لپاره د سافټویر تصدیقونو طبقه) په اتوماتيک ډول د هرې ودانۍ لپاره د SLSA سره مطابقت لرونکي تصدیقونه رامینځته کوي، د هغې بشپړتیا تصدیق کوي او د هغې اصلیت تعقیبوي. دا ډاډ ورکوي چې د جوړونې پروسې هر ګام مستند شوی، د لاسوهنې ضد، او خوندي دی.
اسانه تایید او مرکزي مدیریت
په ګڼ شمیر کې د تصدیقونو اداره کول pipelines ډېر دروند کیدی شي. سره ژیګیني، ټیمونه کولی شي په اسانۍ سره تصدیقونه تایید کړي، ډاډ ترلاسه کړي چې د سافټویر هر جز د امنیتي پالیسیو سره سمون لري. د زیګیني پلیټ فارم د تصدیق مدیریت مرکزي کوي، د سافټویر اثارو لپاره د اکمالاتي زنځیر کچو تعقیب، تفتیش او اطاعت پلي کولو لپاره یو واحد ځای چمتو کوي او NIST SP 800-204D standards.
بې خوبه CI/CD د چټک تطبیق لپاره ادغام
امنیت باید د پراختیا کونکو سره کار وکړي، نه د دوی په وړاندې. Xygeni SALT په اسانۍ سره په موجوده کې مدغم کیږي CI/CD pipelines، د قوماندې لاین لاسرسي (CLI) او اتوماتیک امنیتي پلي کولو وړاندیز کوي. که ستاسو ټیم GitHub، GitLab، Jenkins، یا Azure DevOps کاروي، Xygeni د ریښتیني وخت تصدیق تایید فعالوي، ډاډ ترلاسه کوي چې جوړونه خوندي او په هر چاپیریال کې په بشپړ ډول د تایید وړ دي.
له کوم خنډ پرته له پای څخه تر پایه اطاعت
ژیګیني د SLSA اطاعت اسانه کوي د دې ډاډ ترلاسه کولو سره چې هر سافټویر اثار د کریپټوګرافیکي پلوه تایید وړ تصدیقونو لخوا ملاتړ کیږي. د اتوماتیک تایید سره، بشپړ اصل تعقیب، او ژور CI/CD ادغام، ټیمونه کولی شي تر ټولو لوړ امنیت پوره کړي standardپرته له دې چې پرمختګ ورو شي.
سره Xygeni Build Security، د SLSA تصدیق اطاعت ترلاسه کول ساده، اتوماتیک، او په بشپړ ډول ستاسو د DevSecOps کاري فلو کې ځای پرځای شوي دي.
د SLSA چوکاټ پلي کولو لپاره غوره طریقې
ستاسو د کاري جریان کې د سافټویر آثارو چوکاټ لپاره د اکمالاتي زنځیر کچې مدغم کول د امنیت او موثریت توازن ته اړتیا لري. د کوچني پیل کولو، ښکیلو اړخونو سره د ښکیلتیا، اتومات کولو څخه ګټه پورته کولو، او د فیډبیک پراساس تکرار کولو سره، تاسو کولی شئ د خپل سافټویر رسولو سلسله خوندي کړئ پداسې حال کې چې چټکتیا ساتل کیږي. دلته دی چې څنګه زیګیني د هر ګام ملاتړ کوي.
۱. لومړنۍ ارزونه ترسره کړئ
د خپل اوسني سافټویر پراختیا پروسې ارزونه وکړئ او د SLSA چوکاټ اړتیاو سره سم تشې وپیژنئ. Xygeni د مهمو شتمنیو او انحصارونو نقشه کولو کې مرسته کوي. دا زیان منونکي پیژني او د SLSA سره د سمون لپاره د ښه والي لپاره ساحې روښانه کوي. standards.
۱. دخیل کسان ژر تر ژره ښکیل کړئ
د SLSA ادغام ګټې ښودلو سره د پراختیا، امنیت، او عملیاتي ټیمونو څخه د پیرود خوندي کول، لکه د اکمالاتي سلسلې خطرونه کمول. ژیګیني روښانه راپورونه چمتو کوي، چې د برخه اخیستونکو لپاره د پرمختګ تعقیب او د SLSA ارزښت پوهیدل اسانه کوي.
3. په تدریجي ډول کوچني او پیمانه پیل کړئ
د SLSA کړنو د ازموینې لپاره په کوچنۍ کچه یوه پروژه پیل کړئ. لکه څنګه چې ستاسو ټیم ډیر آرام وي، لویو پروژو ته پراختیا ورکړئ. د Xygeni وسایل د SLSA کړنو پیل کول او په تدریجي ډول پلي کول اسانه کوي، د اتوماتیک جوړونو سره پیل کول او ستاسو د سافټویر اصلي ځای تعقیب کول.
۴. د SLSA کړنې په موجوده کاري جریانونو کې مدغم کړئ
د SLSA کړنلارې په خپل کې د ځای پر ځای کولو لپاره اتوماتیک وکاروئ CI/CD pipelines، د لاسي هڅو کمول او د دوام ډاډمن کول. Xygeni په ژوره توګه سره مدغم کیږي CI/CD pipelines، د امنیتي دندو اتومات کول لکه د جوړونې څارنه، د انحصار تحلیل، او د اصل تولید.
۵. روزنه او سرچینې چمتو کړئ
ډاډ ترلاسه کړئ چې ټیمونه د روزنې پروګرامونو او روښانه اسنادو له لارې د SLSA اړتیاوې په بشپړه توګه درک کوي. Xygeni د روزنې او آن بورډینګ سره ملاتړ وړاندې کوي، د کاروونکي دوستانه انٹرفیسونه او د اسانه تطبیق لپاره مفصل راپورونه چمتو کوي.
۶. په منظم ډول بیاکتنه او تکرار کړئ
په منظم ډول د SLSA کړنو اغیزمنتوب بیاکتنه وکړئ او د نظرونو پراساس تنظیم کړئ. د زیګیني تفصيلي راپورونه او تحلیلونه تاسو ته اجازه درکوي چې په منظمه توګه خپلې امنیتي ستراتیژۍ وڅارئ او تنظیم یې کړئ.
۷. د SLSA ټولنې سرچینو څخه ګټه پورته کړئ
د غوره کړنو لپاره د SLSA ټولنې سره ښکیل شئ او د خپلو تجربو شریکولو لپاره بیرته مرسته وکړئ. ژیګیني د اطاعت ملاتړ کوي او ستاسو سازمان سره مرسته کوي چې د پراخو امنیتي هڅو سره وصل پاتې شي.
۸. د اطاعت څارنه او پلي کول
د SLSA سره د دوامداره اطاعت ډاډ ترلاسه کولو لپاره د ریښتیني وخت څارنې او اتوماتیک پلي کولو میکانیزمونه پلي کړئ. Xygeni په دوامداره توګه د اطاعت څارنه کوي او د هر ډول زیان منونکو لپاره اتوماتیک خبرتیاوې لیږي، په ځانګړي توګه د دریمې ډلې برخو کې. د امنیت پلي کول په مستقیم ډول ستاسو سره مدغم شوي دي. CI/CD pipeline.
د Xygeni او SLSA سره خپل راتلونکی خوندي کړئ
ستاسو د سافټویر رسولو سلسله خوندي کول نور انتخاب نه دی، دا یو اړین کار دی. د SLSA چوکاټ تاسو ته ستاسو د سافټویر د ساتنې لپاره یو واضح پلان درکوي، له اساسي امنیت څخه تر پرمختللو لاسوهنې ضد میتودونو پورې. سره ژیګیني، تاسو کولی شئ اطاعت ساده کړئ او خپل امنیتي تدابیر په اسانۍ سره وده وکړئ، ستاسو سافټویر خوندي، پیاوړی او د راتلونکي لپاره چمتو وساتئ.
غواړئ د خپل سافټویر اکمالاتي سلسله خوندي کړئ؟ وګورئ چې څنګه Xygeni کولی شي تاسو سره د سافټویر اثارو لپاره د اکمالاتي سلسلې کچې پوره کولو کې مرسته وکړي. standardنن ورځ خپل ډیجیټل سیسټمونه خوندي کړئ او خوندي یې کړئ.

FAQ: د SLSA چوکاټ پوهیدل د CI/CD Pipelines
ایا SLSA غوره دی؟ Standard لپاره CI/CD Pipelines?
SLSA (د سافټویر اثارو لپاره د اکمالاتو سلسلې کچې) د دې لپاره یو له خورا جامع او پراخه منل شوي امنیتي چوکاټونو څخه دی CI/CD pipelines. دا د سافټویر پراختیا خوندي کولو لپاره یو منظم، سطحي چلند وړاندې کوي، چې د جوړونې بشپړتیا، اصلیت، او د لاسوهنې مقاومت باندې تمرکز کوي.
پداسې حال کې چې SLSA یوازینی نه دی standard، دا ځکه څرګندیږي چې:
- د سافټویر ټول ژوند دوره پوښي، د سرچینې کوډ بشپړتیا څخه تر پلي کولو پورې.
- د امنیت روښانه کچې تعریفوي (۱-۴)، چې دا د مختلفو امنیتي اړتیاوو لپاره د تطبیق وړ ګرځوي.
- د نورو امنیتي چوکاټونو لکه NIST SP 800-204D او OWASP's سره یوځای کار کوي CI/CD امنیتي خطرونه.
د هغو سازمانونو لپاره چې غواړي پیاوړي شي CI/CD امنیت، SLSA یو غوره انتخاب دی. په هرصورت، د ځانګړو اطاعت اړتیاو پورې اړه لري، ځینې ټیمونه ممکن NIST هم تعقیب کړي، CIS، یا د SLSA تر څنګ د صنعت ځانګړي امنیتي چوکاټونه.
څوک د SLSA چوکاټ اداره کوي CI/CD Pipelines?
SLSA د لاندې لخوا اداره کیږي: OpenSSF (Open Source Security بنسټ)، د لینکس بنسټ یوه پروژه چې د ښه والي لپاره وقف شوې ده software supply chain security. OpenSSF د ګوګل، ګیټ هب، مایکروسافټ، او نورو صنعت مشرانو سره نږدې کار کوي ترڅو د SLSA چوکاټ رامینځته او اصلاح کړي.
د SLSA کاري ډله په دوامداره توګه چوکاټ تازه کوي ترڅو راپورته کیدونکي ګواښونه حل کړي، د غوره کړنو سره سمون ولري، او په کې د امنیت تطبیق ښه کړي CI/CD pipelines. هرڅوک چې د SLSA پرمختګونو کې د ونډې اخیستو یا تازه معلوماتو ساتلو کې لیوالتیا لري کولی شي ورسره اړیکه ونیسي OpenSSFد ټولنې او کاري ډلو.
