
هیڅ شی مات نه شو. اجنټ خپل کار وکړ، یو انحصار، یو ترتیب، یا یو خدمت یې لمس کړ چې هیڅوک یې د لمس کولو غوښتنه نه وه کړې، او ټول وخت یې د هغې په اجازې کې پاتې شو. پدې ناسته کې، تاسو به وګورئ چې ولې دا قضیه د هر برید څخه سخته ده: څنګه مخکې له مخکې ټاکل شوې پوله د اړتیا وړ دندې څخه پراخه پای ته رسیږي، ولې تصویب یو ډیcisهغه څه چې یو ځل جوړ شوي وو پداسې حال کې چې اعدام دوام لري، څنګه ولاړ لاسرسی د پراختیا کونکي لیپ ټاپ د تاج په ګاڼو بدل کړ، او کله چې لوبغاړی نشي کولی خپل دلیل تشریح کړي نو بیا رغونه څه ډول ښکاري. اوس راجستر کړئ ترڅو وګورئ چې وروستۍ پلي کیدونکې شیبه چیرته ده، او د چاودنې وړانګې څه لري.
له هغه شیبې څخه چې یو AI اجنټ یو انحصار نصبوي یا د ډاکر فایل بدلوي، ستاسو SBOM او د اصليت انګیرنې لا دمخه ازمول شوي، او ډیری ټیمونه د دې تصدیق کولو لپاره هیڅ لاره نلري چې واقعیا څه پیښ شوي. پدې ناسته کې، تاسو به اصلي بدلون په ژوندۍ بڼه وګورئ: څنګه د نصب کولو شیبه بدلیږي کله چې هیڅ پراختیا کونکی لومړی د بسته نوم ته نه ګوري، ایا SBOMکله چې یو اجنټ ډیټا جوړه کړه، نو د هغې اصلي ځای او اصلیت لا هم دوام لري.cision، او هغه څه چې د کوډ بیاکتنې او کیڼ اړخ ته د حرکت کولو څخه پاتې دي کله چې اجنټان commit، او ځینې وختونه په خپله سره یوځای کیږي. اوس راجستر کړئ ترڅو وګورئ چې کوم یو ریښتینی خوندي اجنټ دی pipeline په عمل کې اړتیا لري، نه یوازې په تیوري کې.
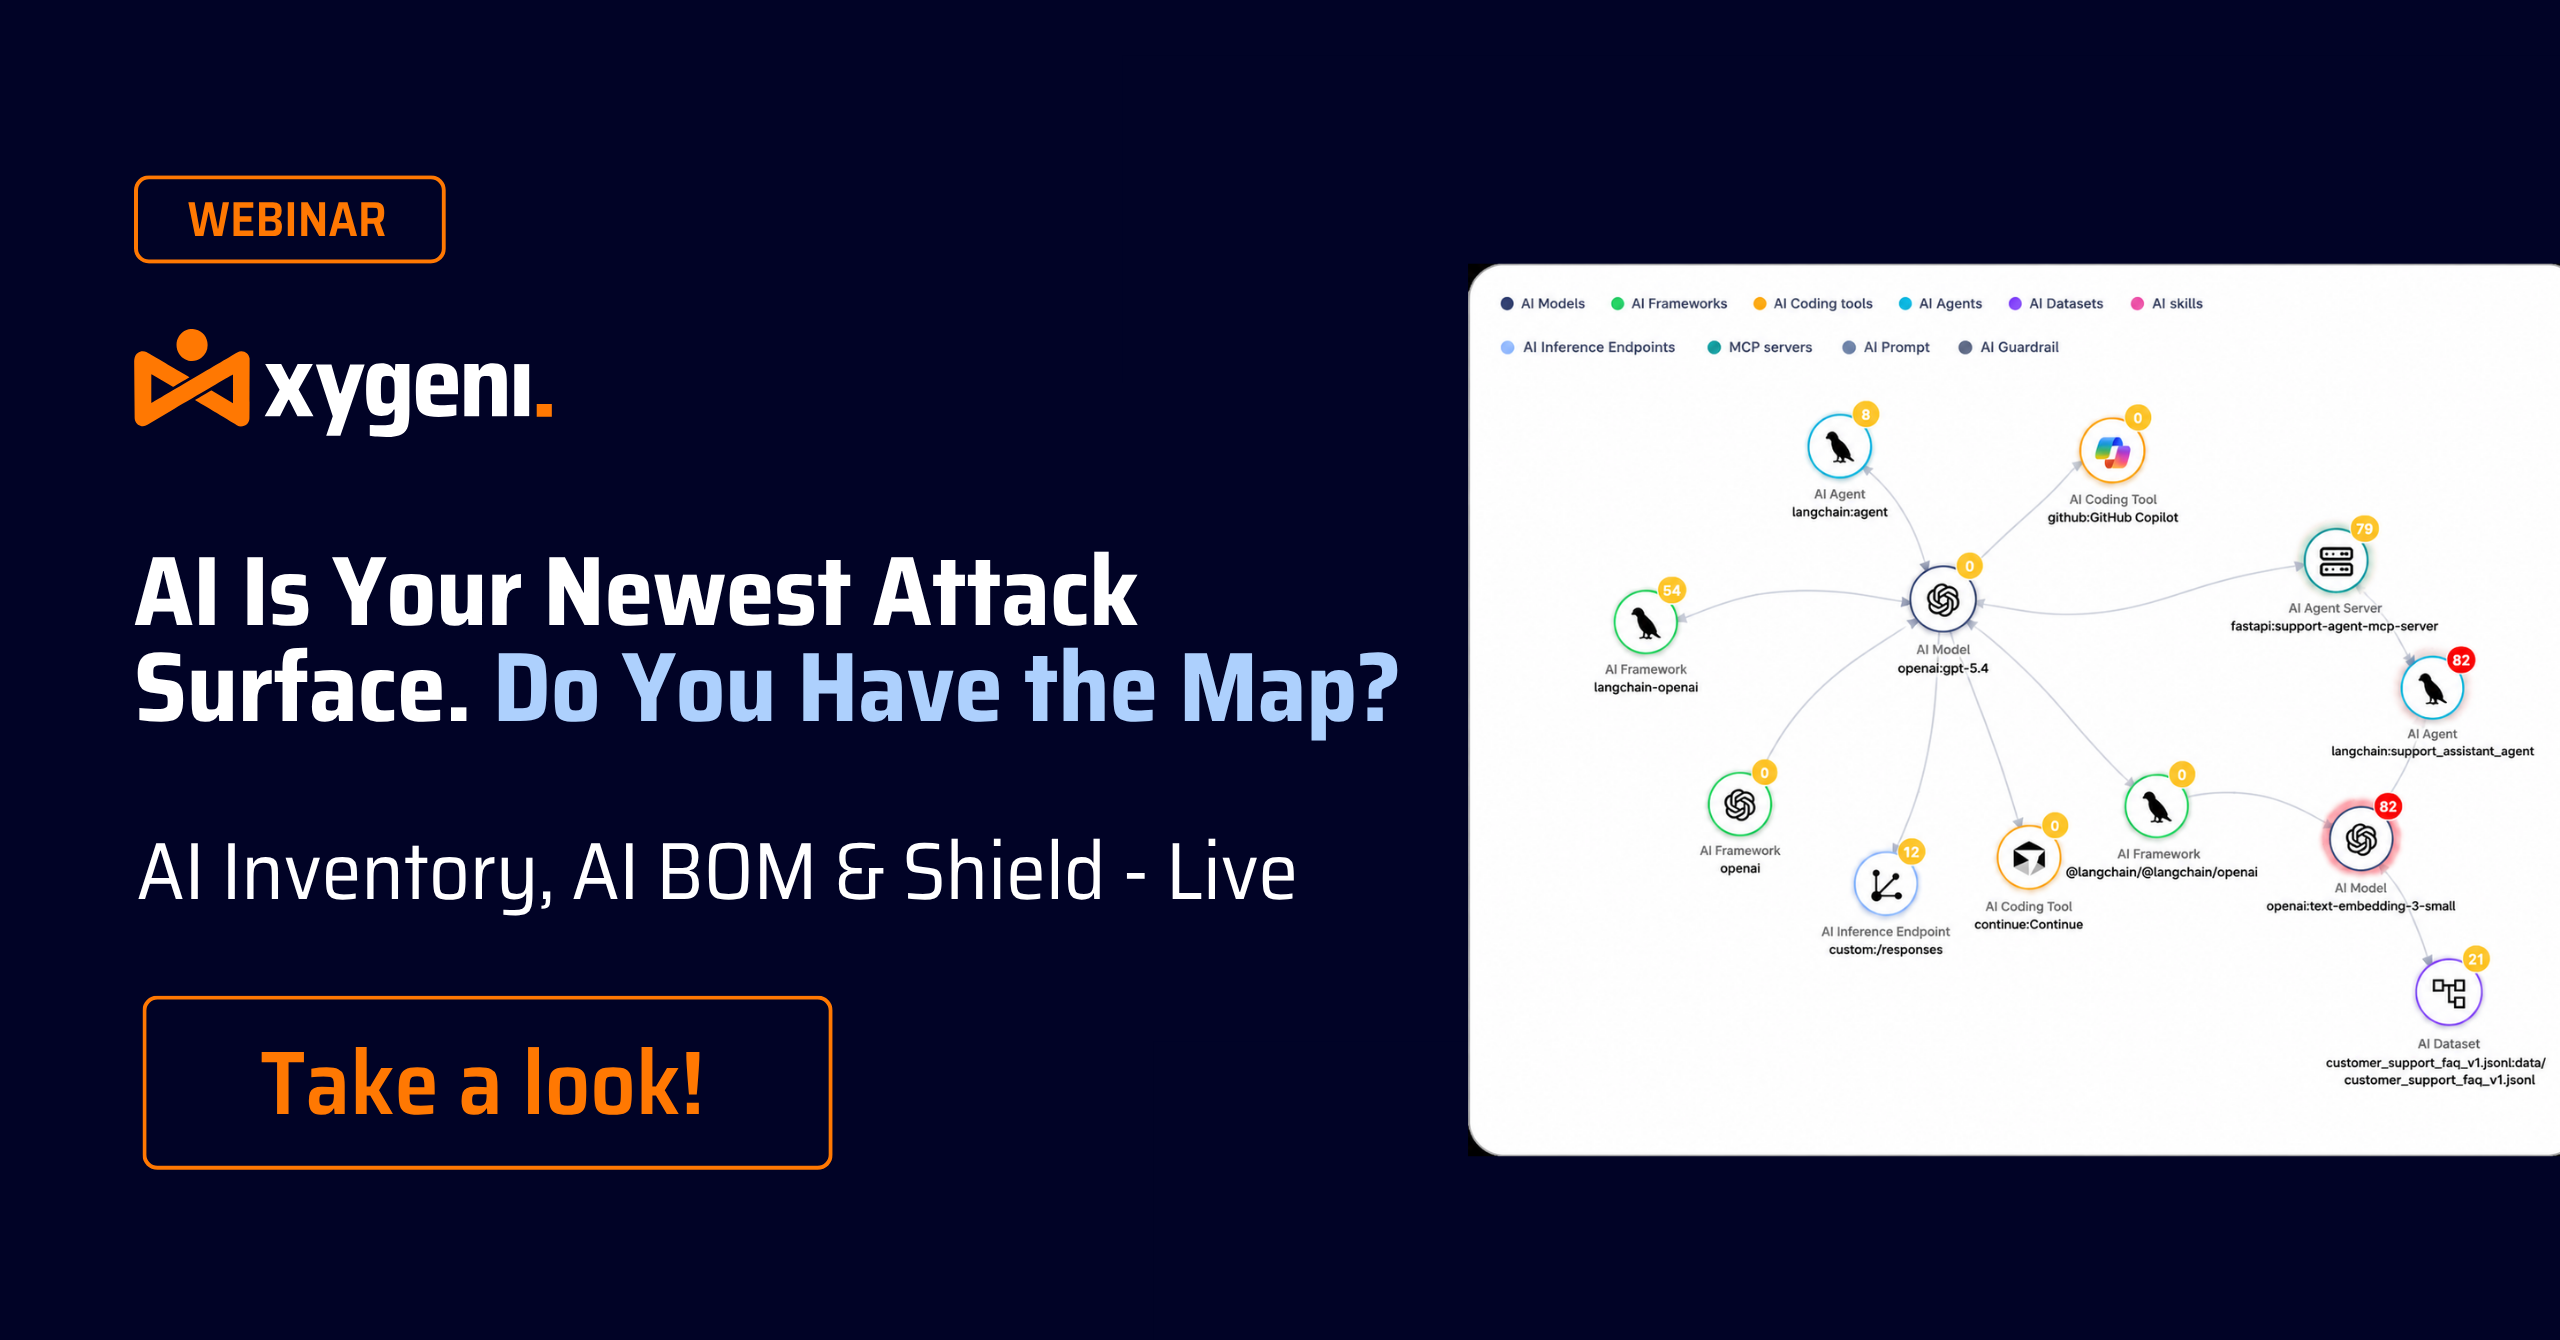
زموږ راتلونکی ویبینار وګورئ! د AI کوډ کولو مرستیالان د پیکجونو نومونه وهم کوي، او برید کونکي دمخه دا جعلي نومونه د مالویر سره ثبتوي. پدې ناسته کې، تاسو به وګورئ چې څنګه خپل ټول AI ایکوسیستم ژوندی نقشه کړئ، د AI انوینټري او AI BOM سره ستاسو په سافټویر کې هر ماډل، اجنټ، او د AI معرفي شوي انحصار سره مخ کیږي. ومومئ چې څنګه Xygeni Shield د لاسلیک له شتون څخه مخکې ناوړه کڅوړې بندوي، هغه تشه بندوي چې د لاسلیک پر بنسټ سکینرونه خلاص پریږدي. اوس وګورئ چې څنګه خپل سافټویر خوندي کړئ مخکې لدې چې سلپسکویټینګ راتلونکی AI وړاندیز د ننوتلو نقطې ته واړوي.
اوس زموږ د سیف ډیو خبرې وګورئ: خلاص سرچینه، مصنوعي ذهانت او د برید نوې سطحه: د وسلو کوډ، هوښیار دفاع. لکه څنګه چې مصنوعي ذهانت او خلاص سرچینه عصري سافټویر بیا تعریفوي، د برید سطحه تر بل هر وخت څخه ګړندۍ پراخیږي. د انحصار خطرونو او د اکمالاتو سلسلې نفوذ څخه د مصنوعي ذهانت لخوا پرمخ وړل شوي استحصال نسل پورې، برید کونکي وده کوي، او له همدې امله باید مدافعین هم وده وکړي. د ریډ هټ، ټیک ټاک، او زیګیني متخصصینو سره یوځای شئ ترڅو وپلټئ چې څنګه مصنوعي ذهانت او اتومات د خلاصې سرچینې امنیت بدلوي. اوس وګورئ ترڅو زده کړئ چې څنګه د عصري سافټویر رسولو سلسله کې انعطاف، شفافیت او باور رامینځته کړئ!
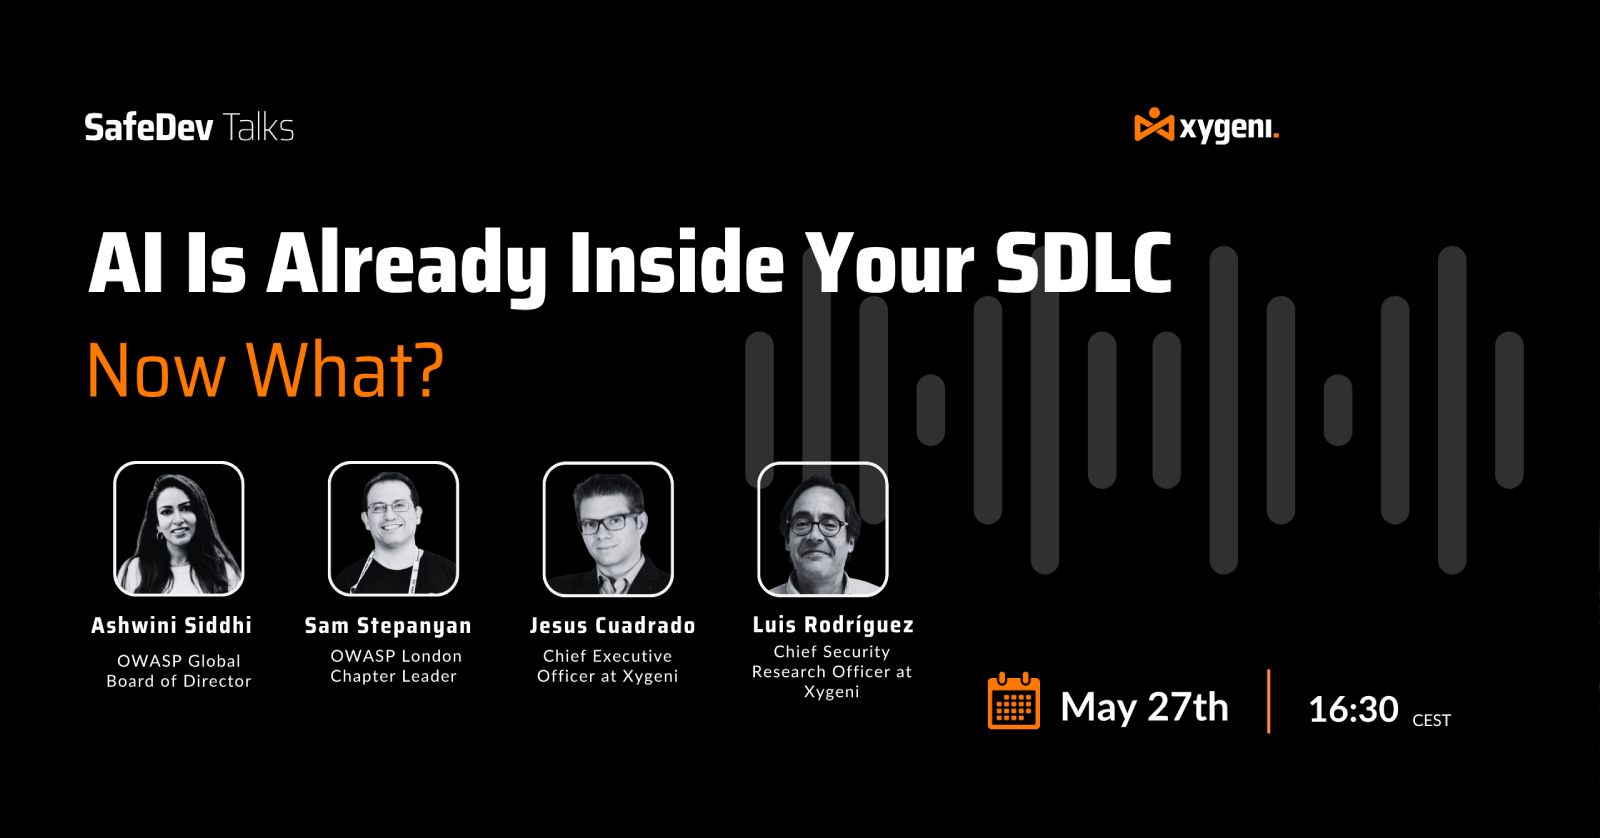
زموږ د راتلونکي سیف ډیو خبرو اترو سره یوځای شئ: AI لا دمخه ستاسو دننه دی SDLC. اوس څه؟ AI ستاسو د سافټویر رسولو سلسلې دروازه نه ټکوي؛ دا دمخه دننه ده. شریک پیلوټان، اجنټان، MCP سرورونه، او د AI لخوا رامینځته شوي انحصارونه د کوډ جوړولو، بیاکتنې او لیږدولو څرنګوالی بیا تنظیموي. پدې SafeDev خبرو اترو کې، د OWASP مشران او د AppSec متخصصین به دا تشریح کړي چې دا ستاسو د امنیت حالت لپاره واقعیا څه معنی لري، چیرې چې د حکومتدارۍ ماډلونه ماتیږي، او کوم عملي کنټرولونه په حقیقت کې د انجینرۍ ټیمونو ورو کولو پرته کار کوي. د عملي کنټرولونو پلي کولو په اړه د کانکریټ، عمل وړ لارو (نه یوازې تیوري) تمه وکړئ چې څنګه د AI په مرسته پراختیا ساتنه وکړي پرته لدې چې ستاسو د انجینرانو لپاره خنډ شي. اوس راجستر کړئ!
مصنوعي ذهانت اوس د عصري سافټویر رسولو کې د اجرا کولو اصلي طبقه ده، چې د غوښتنلیک امنیت او سافټویر رسولو سلسلې بریدونو ډیزاین او اندازه کولو څرنګوالی بیا تنظیموي. لکه څنګه چې سازمانونه د 2026 لپاره چمتووالی نیسي، پوهیدل چې برید کونکي څنګه اتومات، باور، او د مصنوعي ذهانت لخوا پرمخ وړل شوي کاري فلو څخه ګټه پورته کوي خورا مهم دي. دا راپور د AppSec ګواښ ماډل د شواهدو پر بنسټ تحلیل چمتو کوي، چې د امنیت او DevSecOps ټیمونو سره د راپورته کیدونکي خطرونو او د مخ په وړاندې پاتې کیدو لپاره اړین دفاعي بدلونونو په پوهیدو کې مرسته کوي. همدا اوس یې وګورئ!
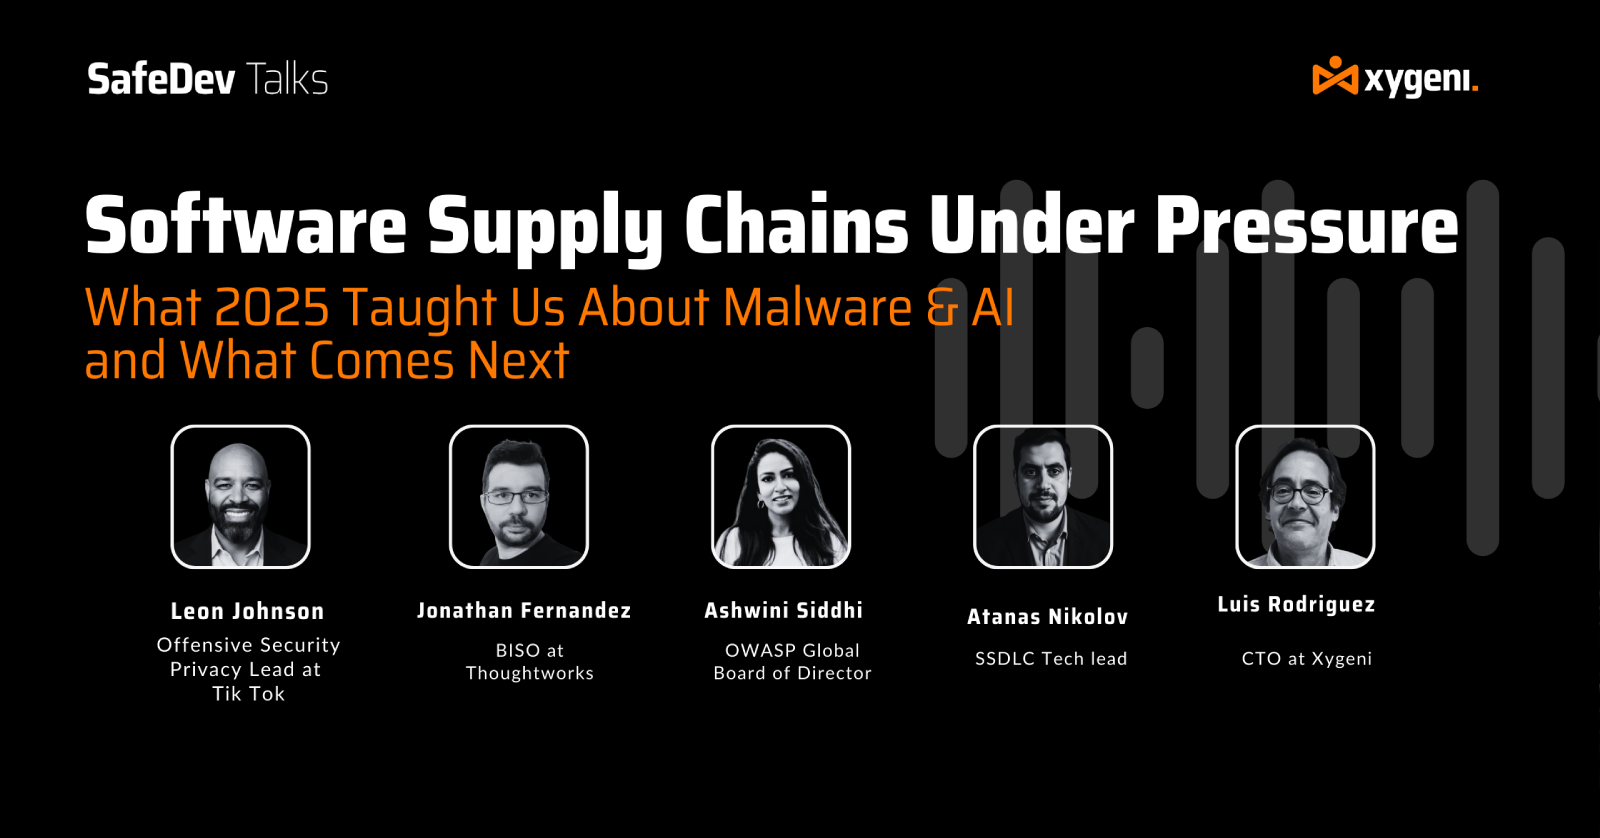
همدا اوس زموږ د SafeDev خبرو اترو لپاره وګورئ چې د فشار لاندې سافټویر رسولو زنځیرونه دي: 2025 موږ ته د مالویر او AI په اړه څه زده کړل، او څه راځي. 2025 بدل شو software supply chain security. د برید نوي میکانیزمونه (د مصنوعي ذهانت په مرسته مالویر، ځان خپرول، او په پراخه کچه د باور ناوړه ګټه اخیستنه) د موجوده دفاع محدودیتونه څرګند کړل. د متخصصینو په مشرۍ دې غونډې کې ګډون وکړئ ترڅو پوه شئ چې په 2025 کې واقعیا څه بدلون راغلی او د پراختیا او امنیت ټیمونه باید د 2026 لپاره کوم تطابق وکړي. همدا اوس قسط وګورئ!
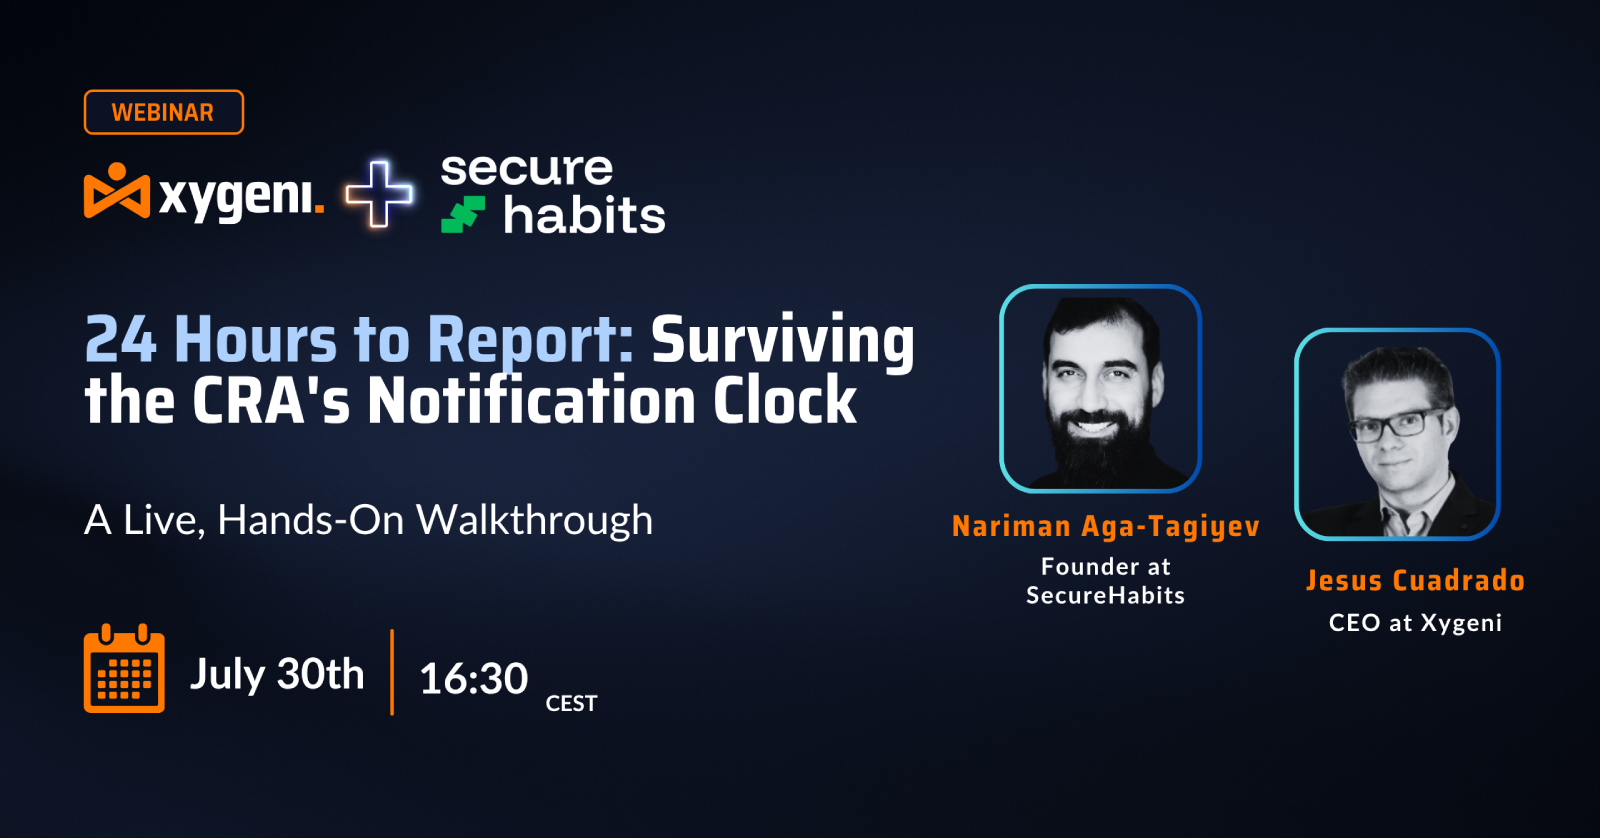
د ۲۰۲۶ کال د سپتمبر له ۱۱مې څخه، CRA تاسو ته ۲۴ ساعته وخت درکوي چې د ENISA په وړاندې د فعالې ګټې اخیستنې زیان مننې راپور ورکړئ، حتی د هغو محصولاتو لپاره چې دمخه په بازار کې دي، او ډیری ټیمونه لا تر اوسه د دې لپاره هیڅ کاري جریان نلري. پدې ناسته کې، تاسو به اصلي پروسه په ژوندۍ بڼه وګورئ: د SBOM د دې لپاره چې پوه شئ چې د محصول کومې نسخې اغیزمنې شوې دي، موندنې د لاسرسي او استحصال تحلیل سره طبقه بندي کړئ ترڅو اصلي خطر له شور څخه جلا کړئ، او د خبرتیاو تنظیم کول ترڅو سم کس هغه وخت خبر شي کله چې موندنه د راپور ورکولو وړ پیښې ته ورسیږي. همدا اوس راجستر کړئ ترڅو وګورئ چې څنګه د CRA د خبرتیا ساعت د قانوني نیټې څخه په کاري جریان بدل کړئ چې ستاسو ټیم واقعیا د فشار لاندې پرمخ وړلی شي.
د وایب کوډینګ د سافټویر رسولو ګړندی کوي، مګر خطر هم ګړندی کوي. لکه څنګه چې د AI لخوا تولید شوي کوډ او خپلواک اجنټان پراختیا ته بڼه ورکوي، دودیز AppSec کنټرولونه نور د چټک لاسوهنې، وهم لرونکي کوډ، او اتوماتیک اکمالاتي سلسلې افشا کولو کشف کولو لپاره کافي ندي. د سمې حکومتدارۍ پرته، ناامنه نمونې کولی شي د ماشین سرعت سره تولید ته خپریږي. زده کړئ چې څنګه د وایب کوډینګ خوندي کړئ مخکې لدې چې دا ستاسو د سازمان ترټولو لوی AI خطر شي.
اوس زموږ ویبینار وګورئ د افسوس پرته د وایب کوډ کول. AI د سافټویر جوړولو څرنګوالی بدلوي، د کوپائلټونو او AI اجنټانو سره د تولید کوډ زیاتیدونکی برخه تولیدوي. پدې ناسته کې، تاسو به وګورئ چې څنګه د AI لخوا رامینځته شوی کوډ په مستقیم ډول په IDE کې خوندي کړئ، د ریښتیني وخت زیان منونکي کشف سره، guardrails د شریک پیلوټ لپاره، او د لاسرسي پر بنسټ لومړیتوب ورکول. ومومئ چې څنګه د مصنوعي ذهانت په مرسته درملنه پراختیا کونکو سره مرسته کوي چې ستونزې په مؤثره توګه حل کړي او د کنټرول له لاسه ورکولو پرته خوندي، مصنوعي ذهانت پر بنسټ سافټویر جوړ کړي. همدا اوس یې وګورئ ترڅو زده کړئ چې څنګه له پیل څخه خوندي، مصنوعي ذهانت پر بنسټ سافټویر جوړ کړئ.
زموږ د راتلونکي سیف ډیو خبرې اترې قسط وګورئ: بې پایه زیان منونکي. هوښیار دفاع! د زیان منونکي مدیریت وده کوي، او دودیز وسایل نور کافي ندي. زموږ سره یوځای شئ ترڅو وپلټئ چې څنګه عصري ګواښونه د هوښیار خطر ماډلونو، ریښتیني وخت لومړیتوب ورکولو، او د سافټویر رسولو سلسله خوندي کولو لپاره نوې طریقې ته اړتیا لري. دا غونډه له لاسه مه ورکوئ چې د متخصصینو بصیرتونو څخه ډکه ده ترڅو ستاسو د AppSec ستراتیژۍ پیاوړې کړي او د نن ورځې متحرک خطر منظره څخه مخکې پاتې شي!
اوس زموږ د سیف ډیو خبرې اترې له کوډ څخه تر رن ټایم پورې وګورئ. ډیری ټیمونه په جامد تحلیل کې ډیره پانګونه کوي، مګر زیان منونکي لاهم په تولید کې راځي. ننګونه د وسیلو نشتوالی نه دی؛ دا د ریښتیني خطر د پوهیدو لپاره د شرایطو نشتوالی دی. پدې متخصصینو په مشرۍ غونډه کې، موږ څیړو چې ولې عصري ایپ سیک په یو واحد لید تکیه نشي کولی او څنګه د کوډ کچې او رن ټایم بصیرتونو ترکیب ټیمونو سره مرسته کوي چې زیان منونکي په ډیر مؤثره توګه د ژوند دورې په اوږدو کې کشف کړي، لومړیتوب ورکړي، او سم کړي. اوس وګورئ ترڅو پوه شئ چې اوسني طریقې چیرته کمې دي او څنګه د شرایطو څخه خبر امنیتي ستراتیژي جوړه کړئ.

همدا اوس زموږ د کال وروستۍ SafeDev خبرې وګورئ او خپل کچه لوړه کړئ Software Supply Chain Security! د صنعت له غوره متخصصینو سره یوځای شئ ځکه چې دوی د ۲۰۲۴ کال مهم درسونه بیاکتنه کوي، وروستي رجحانات کشفوي، او د ۲۰۲۵ کال ننګونو لپاره د چمتووالي لپاره د عمل وړ بصیرتونه شریکوي. دا ویبینار د امنیتي مسلکیانو او پراختیایي ټیمونو لپاره ډیزاین شوی چې د نوښت او په متحرک کې مخکښ پاتې کیدو ته لیواله دي. software supply chain security نړۍ. اوس یې وګورئ!
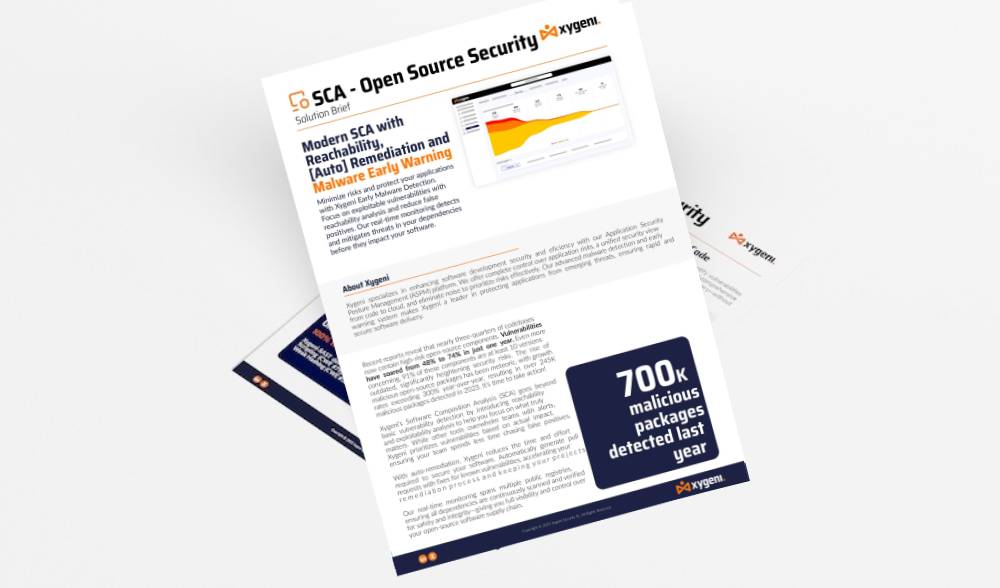
د زیګیني SCA Open Source Security حل لاره اړینه ده. دا د خپریدو پر مهال زیان رسونکي کڅوړې سکین کوي او بندوي، په ډراماتیک ډول ستاسو سیسټمونو ته د مالویر او زیان منونکو توکو د ننوتلو خطر کموي. زموږ جامع څارنه په ډیری عامه راجسترونو کې پراخه ده، ډاډ ترلاسه کوي چې ټول انحصارونه د خوندیتوب او بشپړتیا لپاره معاینه کیږي. Xygeni ستاسو د ټیم وړتیا هم لوړوي ...
اوس زموږ د SafeDev خبرې وګورئ: د AI لخوا پرمخ وړل شوي DevSecOps - په کلاوډ سکیل کې د امنیت تنظیم کول. امنیت په عصري پرمختګ کې وروسته له پامه غورځول کیدی نشي، او AI د سافټویر جوړولو، خوندي کولو او پیمانه کولو څرنګوالي ته بیا شکل ورکوي. پدې قسط کې، متخصصین به وپلټي چې څنګه د پیچ کولو او سکین کولو هاخوا لاړ شي ترڅو په ټوله نړۍ کې ریښتیني هوښیار تنظیم ترلاسه کړي. SDLC. د مصنوعي ذهانت له لارې د زیان مننې مدیریت څخه تر داخلي پورې guardrails in CI/CD او د چلولو وخت، دا خبرې اترې په دې اړه غوټه کوي چې د اندازې وړ، کلاوډ اصلي AppSec په حقیقت کې څه ډول ښکاري. همدا اوس یې وګورئ!
وګورئ او ژور یې ولولئ: د معلوماتو د سرغړونو او زیان منونکو مخ په زیاتیدونکي شمیر په رڼا کې د خوندي غوښتنلیکونو بیړنۍ اړتیا؛ د خوندي، پیمانه وړ سافټویر جوړولو اوسني ننګونې، په شمول د خاموش شوي کاري جریانونو، د لرې پرتو ټیمونو ترمنځ د اړیکو تشې، او د خلاصې سرچینې سافټویر (OSS) یوځای کولو سره تړلي خطرونه؛ او ډیر نور. زده کړئ چې څنګه شور کم کړئ او په خورا مهم ګواښونو تمرکز وکړئ. له لاسه مه ورکوئ!
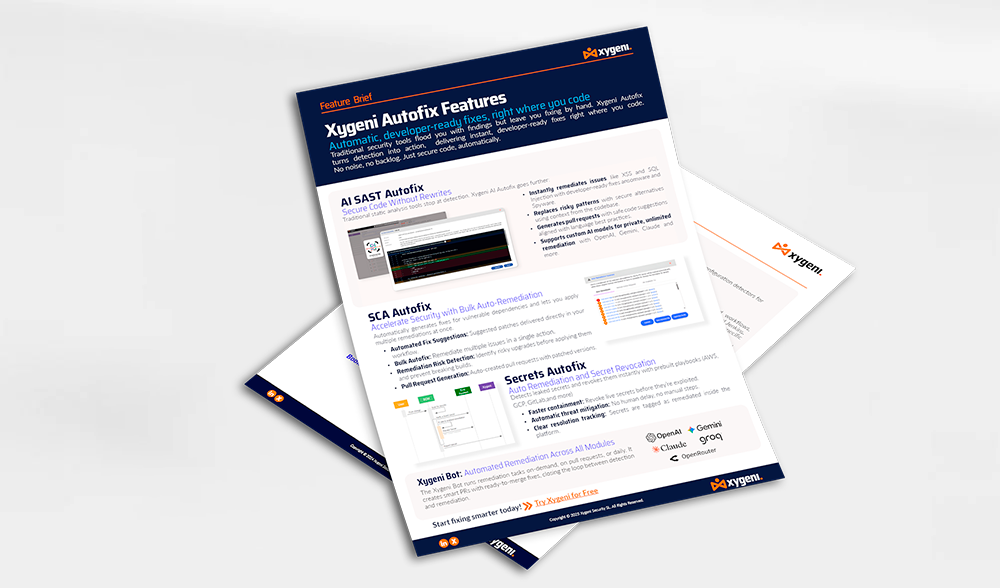
اتوماتیک، پراختیا کونکي ته چمتو اصلاحات، په هغه ځای کې چې تاسو کوډ کوئ دودیز امنیتي وسایل تاسو د موندنو سره ډکوي مګر تاسو په لاس سره حل کول پریږدئ. Xygeni Autofix کشف په عمل بدلوي، فوري، پراختیا کونکي ته چمتو اصلاحات وړاندې کوي په هغه ځای کې چې تاسو کوډ کوئ. هیڅ شور، هیڅ بیکلاګ نشته. یوازې خوندي کوډ، په اتوماتيک ډول.
اوس زموږ د SafeDev خبرې وګورئ: څنګه تفتیش پاس کړو؟ د ISO، NIST او CRA سره سم د ریښتیني AppSec جوړول. نن ورځ، خوندي کوډ کافي نه دی؛ تاسو اړتیا لرئ چې دا ثابت کړئ. د ISO 27001، NIST CSF، CRA، DORA، او NIS-2 په څیر چوکاټونو سره چې مرکز مرحله اخلي، سازمانونه باید د پلټنې لپاره چمتو AppSec پروګرامونه جوړ کړي چې په حقیقت کې د تفتیش سره مخ کیږي. پدې قسط کې، متخصصین به وپلټي چې څنګه له پالیسۍ څخه عمل ته حرکت وکړي، اطاعت پکې شامل کړي. CI/CD، او د انجینرۍ، امنیت، او GRC ټیمونه د هغه څه په اړه تنظیم کړئ چې واقعیا تصویب کیږي. اوس یې وګورئ!

همدا اوس زموږ د راتلونکي سیف ډیو خبرو اترو لپاره وګورئ او خپل د ډیو سیک اپ ستراتیژي کې انقلاب راولئ! وپلټئ چې څنګه د خطر فعال مدیریت کولی شي ستاسو د ډیو سیک اپ ستراتیژي بدله کړي او ستاسو د سافټویر رسولو سلسله د راپورته کیدونکو ګواښونو پروړاندې پیاوړې کړي. دا غونډه د سایبر امنیت مشرانو او پراختیایی ټیمونو لپاره جوړه شوې ده چې د زیان منونکو مخ په زیاتیدونکي پیچلي منظره کې مخکې پاتې کیدو ته وقف شوي دي. اوس قسط ته یو نظر وګورئ!
زموږ د SafeDev خبرې وګورئ: AI خلاص شوی: د غوښتنلیک امنیت کې د راپورته کیدونکو ګواښونو او دفاعونو نیویګیټ کول. لکه څنګه چې AI سایبر امنیت بدلوي، د غوښتنلیک امنیت باندې یې اغیزه دواړه قوي او لنډه ده. د پولیمورفیک مالویر څخه تر ماډل لاسوهنې او ګړندي انجیکشن پورې، برید کونکي د هوښیار بریدونو جوړولو لپاره AI کاروي، او مدافعین د دوی ګړندي کشف او کمولو لپاره AI کاروي. د معادلې دواړو خواوو پوهیدو لپاره یې وګورئ او زده کړئ چې څنګه خپل د AppSec پروګرام AI ته چمتو کړئ.
د ۲۰۲۵ کال لومړۍ سیف ډیو خبرې وګورئ او خپل Open Source Security ستراتیژیانې! د لوړ پوړو متخصصینو څخه واورئ ځکه چې دوی د 2024 څخه کلیدي درسونه، د دفاعي میکانیزمونو عصري کول، او د OSS امنیت راتلونکی لټوي. دا ستاسو فرصت دی چې د مخ پر ودې ګواښ منظرې څخه مخکې پاتې شئ او د خپل سافټویر رسولو سلسله خوندي کولو لپاره فعالې ستراتیژۍ زده کړئ!
دا راپور د سایبري بریدونو لخوا د سافټویر رسولو زنځیرونو د زیاتیدونکي هدف ګرځولو، د خلاصې سرچینې انحصار کې د زیان منونکو څخه ګټه پورته کولو او CI/CD pipelineد. د DORA او NIS2 په څیر مقرراتو سره چې د اطاعت اړتیاوې زیاتوي، د قوي امنیتي اقداماتو اړتیا. د خپل سازمان پیاوړتیا software supply chain security، زموږ د جامع لارښود سره په 2025 کې د سایبر ګواښونو د پراختیا په وړاندې د انعطاف ډاډمن کول!
امنیتي ټیمونه ډیری وخت په SCA او SAST په جلا توګه، کوم چې ممکن د خبرتیا ستړیا، ټوټې ټوټې بصیرتونو، او له لاسه ورکړل شوي خطرونو لامل شي. د دوی ترمنځ د انتخاب کولو پرځای، اصلي ننګونه دا ده چې څنګه دوی د یو پیاوړي امنیتي حالت لپاره یوځای کار وکړي. زموږ د SafeDev خبرې وګورئ او وپلټئ چې ولې SCA یوازې کافي نه ده، څنګه د لاسرسي تحلیل غلط مثبتونه کموي، ولې SAST د AppSec پوښښ کې مهم تشې ډکوي، او ډیر نور. همدا اوس یې وګورئ!
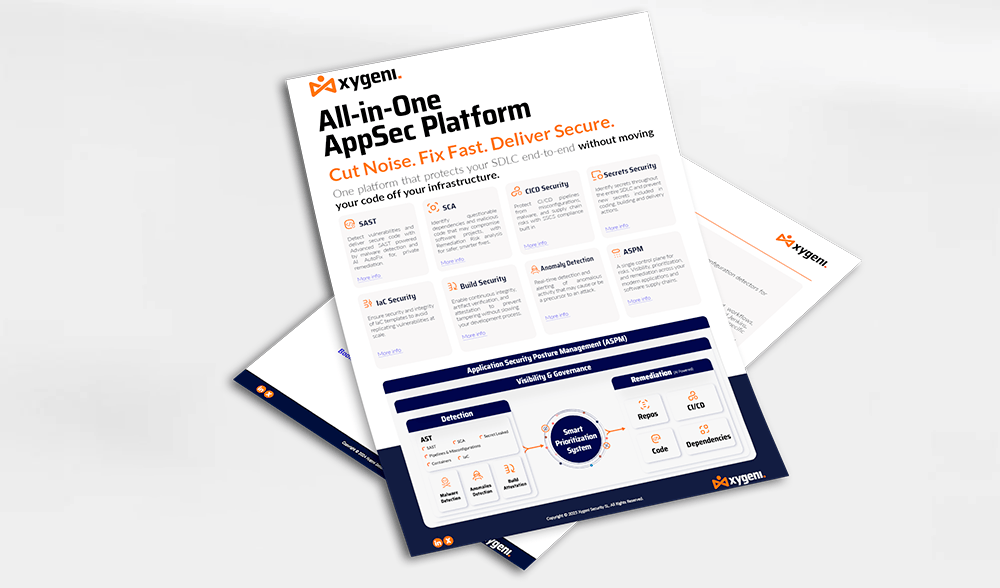
د زیګیني بې ساري وړتیاوې د سافټویر رسولو سلسله کې بشپړ لید وړاندې کوي، د دوی د سافټویر رسولو سلسلې سره تړلي خطرونو ارزولو لپاره یو سیستماتیک پروسه فعالوي، خورا مهم برخې پیژندل او لومړیتوب ورکوي، او د دوی نړیوال او مفصل امنیتي حالت ارزونه او ښه کول په مؤثره او مؤثره هڅه کې ...

Application Security Posture Management (ASPM) ورځ په ورځ د پام وړ وده کوي. په هرصورت، د دې ځانګړي فعالیتونه ممکن د هرچا لپاره په بشپړ ډول روښانه نه وي همدا اوس خپل ځای خوندي کړئ! زموږ د سیف ډیو خبرو اترو سره یوځای شئ "ایا تاسو اړتیا لرئ ASPM "ستاسو په ژوند کې؟" د سایبر امنیت متخصصینو جیمز برتوټي، ویلیم پام او لویس ګارسیا سره د دې وړتیا وپلټئ چې ASPM د یو جامع اپلیکېشن امنیتي حل په توګه او خپل سازمان ته پیاوړتیا ورکړئ!
د زیګیني د ډیو اوپس لپاره د مالویر کشف حل ستاسو د سافټویر رسولو سلسله کې داخل شوي ناوړه کوډ پروړاندې ریښتیني وخت محافظت چمتو کوي. دا په دوامداره توګه ستاسو سکین کوي SCM او CI/CD چاپیریالونه ترڅو مالویر، شاته دروازې، او شکمن اثار کشف کړي مخکې لدې چې تولید ته ورسیږي. د پراختیا پروسې په لومړیو کې یوځای کولو سره، Xygeni ټیمونو سره مرسته کوي چې په سرچینه کې ګواښونه بند کړي. حل د چټک ملاتړ کوي ...
زموږ د SafeDev خبرې اترې وګورئ او خپله د AppSec ستراتیژي بدله کړئ! ومومئ چې ولې ASPM (Application Security Posture Management) د خبرتیا ستړیا د لرې کولو، د امنیتي بصیرتونو د یوځای کولو، او د اصلي خطرونو د لومړیتوب ورکولو کلیدي ده. د سایبر امنیت غوره متخصصین به د AppSec او DevSecOps راتلونکي ته ننوځي، د عمل وړ ستراتیژیانې به شریکې کړي ترڅو تاسو سره مرسته وکړي چې مخکې پاتې شئ. دا فرصت له لاسه مه ورکوئ چې زده کړئ چې څنګه د امنیت کاري جریان ساده کړئ او د DevSecOps بې ساري ستراتیژي جوړه کړئ. همدا اوس یې وګورئ!
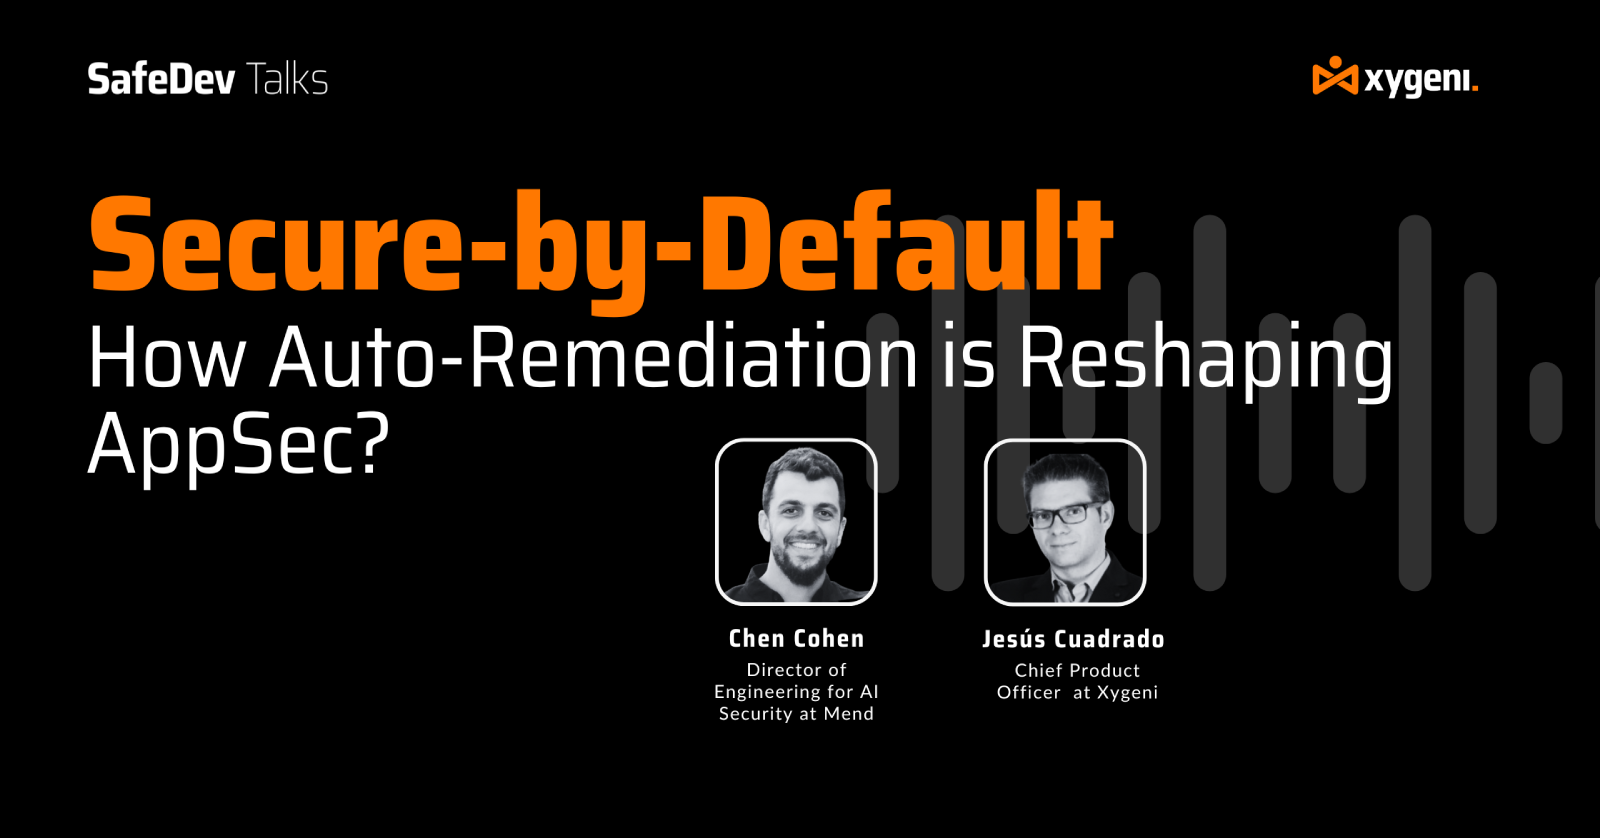
اوس زموږ د SafeDev خبرې وګورئ: په ډیفالټ ډول خوندي کول: څنګه اتوماتیک ترمیم AppSec ته بڼه ورکوي؟ "په ډیفالټ ډول خوندي" نور اختیاري نه دی؛ دا نوی اساس دی. د AI لخوا رامینځته شوي کوډ، ایمبیډ شوي AI اجزاو، او د بریښنا ګړندي پراختیا دورې سره، دودیز امنیتي دروازې لنډې کیږي. ځواب؟ فعال دفاع او عملي اتوماتیک ترمیم چې هغه ځای کې کار کوي چیرې چې پراختیا کونکي ژوند کوي. اوس وګورئ او په عصري AppSec کې بل ګام پورته کړئ!

زموږ د SafeDevTalk اکتوبر نسخه وګورئ ترڅو ومومئ چې څنګه د سافټویر جوړښت تحلیل بدل کړئ (SCA) او د راڅرګندیدونکو ګواښونو په وړاندې ستاسو د سافټویر رسولو سلسله خوندي کړئ.
دا غونډه د سایبر امنیت مشرانو او پراختیایي ټیمونو لپاره ډیزاین شوې چې غواړي د خلاصې سرچینې زیان منونکو نن ورځې پیچلي منظره کې مخکښ پاتې شي.

د خپل ځان د دفاع لپاره ستراتیژۍ کشف کړئ CI/CD pipelineد راپورته کیدونکو ګواښونو لکه مستقیم او غیر مستقیم PPE، مالویر انجیکشنونه، او د نورو په منځ کې د هنري اثارو مسمومیت په وړاندې.
دا eBookد زیګیني د پلور دمخه مشر لویس ګارسیا لخوا لیکل شوی، زموږ د متخصص لارښود سره به تاسو سره د برید کونکو څخه مخکې پاتې کیدو کې مرسته وکړي چې په کې د امنیتي خطرونو پیژندلو، مخنیوي او ځواب ویلو په اړه دي. CI/CD pipelines!

زموږ "په خلاصې سرچینې کې د ریښتیني وخت مالویر کشف" ویبینار وګورئ ترڅو د وروستي مالویر ګواښونو سپړنه وکړئ چې د خلاصې سرچینې سافټویر (OSS) اغیزه کوي. لکه څنګه چې د OSS کارول وده کوي، نو د ګواښونو حجم او پیچلتیا هم وده کوي، چې د پراختیا کونکو او سازمانونو لپاره نوي ننګونې وړاندې کوي. دا بصیرت لرونکې غونډه به وروستي رجحانات، راپورته کیدونکي ګواښونه، او پرمختللي ستراتیژیانې کشف کړي ترڅو ستاسو د OSS انحصار د ناوړه بریدونو څخه خوندي کړي. همدا اوس یې وګورئ!

تاسو په سان فرانسسکو کې د RSA کنفرانس 2024 ته نشئ رسیدلیcisکومه ستونزه نشته! زموږ ځانګړې ویبینار وګورئ او د سایبر امنیت په برخه کې د ځینو خورا مهمو رجحاناتو څخه مخکې شئ، د بدلونونو څخه CISد سایبر دفاع د پرمختللو پرمختګونو مخکښ رولونه - ټول ستاسو په میز کې. پدې ویبینار کې، تاسو به د سایبر امنیت نړۍ وړاندیز کولو لپاره خورا تازه بصیرتونو او ستراتیژیو ته ژوره کتنه وکړئ!

د سافټویر رسولو سلسلې بریدونه په زیاتیدونکي توګه عام او ویجاړونکي کیږي، ګارټینر وړاندوینه کوي چې د ټولو سوداګرۍ 45٪ به تر 2025 پورې د سرغړونې سره مخ شي. د سایبر امنیت وینچرز د دې ګواښ شدت نور هم ټینګار کوي، چې تر 2031 پورې د سافټویر رسولو سلسلې بریدونو له امله د 138 ملیارد ډالرو کلني زیان اټکل کوي. دا خطرناک وړاندوینې د سازمانونو لپاره د دوی لومړیتوب ورکولو بیړنۍ اړتیا روښانه کوي. SSCSزده کړئ چې څنګه!
د سافټویر پراختیا په چټکۍ سره مخ په ودې نړۍ کې، د سافټویر رسولو سلسله خوندي کول یوه مهمه اندیښنه ګرځیدلې ده. دا eBook د سافټویر رسولو سلسلې ته د ګواښونو د پوهیدو او کمولو لپاره یو جامع لارښود چمتو کوي، چې په دوامداره ادغام/دوامداره ځای پرځای کولو باندې ځانګړی تمرکز لري (CI/CD) سیسټمونه...
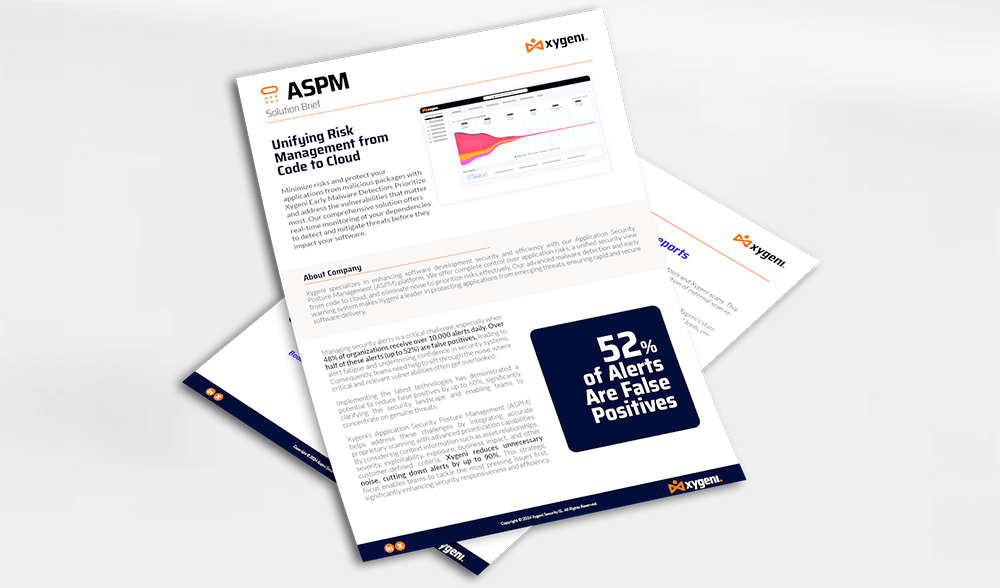
د زیګیني Application Security Posture Management (ASPM) د دې ننګونو په حل کې مرسته کوي د پرمختللي لومړیتوب ورکولو وړتیاو سره د دقیق ملکیت سکین کولو مدغم کولو سره. د شرایطو معلوماتو لکه د شتمنیو اړیکې، شدت، استحصال، افشا کول، سوداګریز اغیز، او د پیرودونکو لخوا ټاکل شوي نور معیارونه په پام کې نیولو سره، Xygeni غیر ضروري شور کموي...
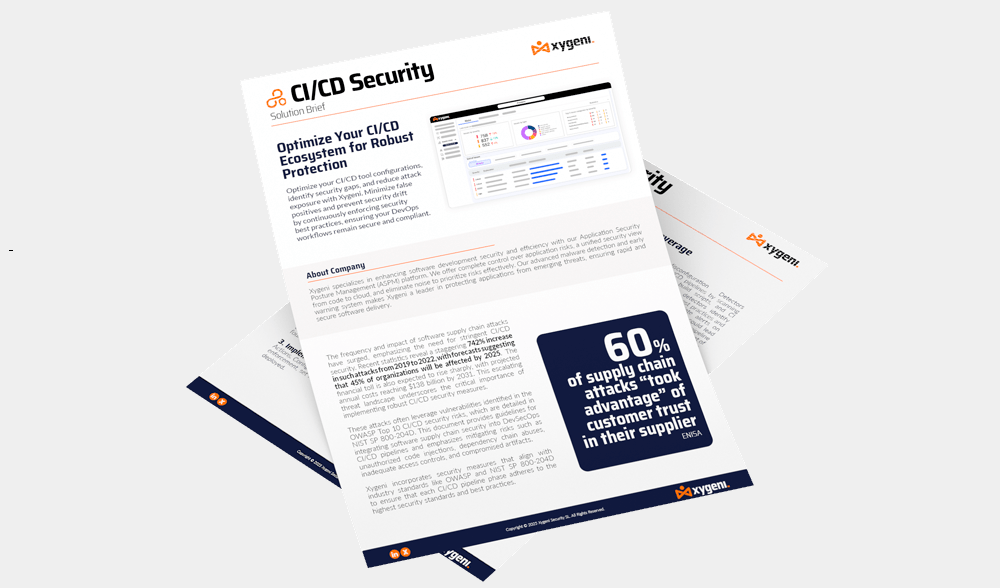
خپل غوره کړئ CI/CD د وسایلو تنظیمات، د امنیتي تشو پیژندل، او د Xygeni سره د برید افشا کمول. د امنیتي غوره کړنو په دوامداره توګه پلي کولو سره د غلط مثبتونو کمول او د امنیت د کمیدو مخه نیول، ډاډ ترلاسه کول چې ستاسو د DevOps کاري جریان خوندي او مطابقت لري.

زموږ د پرانیستې فصل د سیف ډیو خبرې اترې قسط په DORA کې همدا اوس وګورئ ترڅو په دې کې مهارت ترلاسه کړئ او د مالي مقرراتو په تلپاتې بدلیدونکي منظره کې مخکښ پاتې شئ. دا ویبینار په ځانګړي ډول د مالي ادارو لپاره جوړ شوی او تاسو سره به د عملیاتي امنیت او اطاعت په اړه د DORA اغیزې په نیویګیټ کې مرسته وکړي. تاسو به د عمل وړ ستراتیژیانې او د متخصصینو بصیرت ترلاسه کړئ، چې تاسو به د راتلونکي لپاره ښه چمتو کړي!
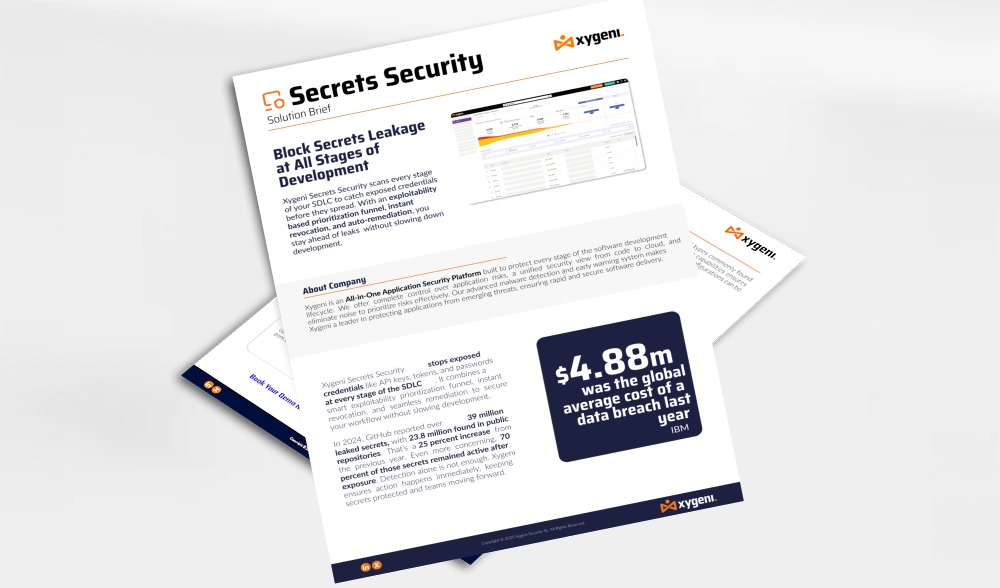
Xygeni Secrets Security ستاسو د باور وړ ساتونکي په توګه کار کوي، چې د مهمو رازونو لکه پاسورډونو، API کیلي او ټوکنونو د افشا کیدو مخنیوي لپاره ډیزاین شوی. لکه څنګه چې د سایبري ګواښونو په دوامداره توګه وده کوي، دا مهمه ده چې داسې حل ولرئ چې نه یوازې کشف کړي بلکه په فعاله توګه د افشا کیدو مخه ونیسي مخکې لدې چې دوی د سرغړونې لامل شي. Xygeni ستاسو ټیمونو ته وړتیا ورکوي چې په ډاډ سره کار وکړي، ډاډ ترلاسه کړي چې ستاسو د پراختیا رازونه خوندي ساتل کیږي...
همدا اوس زموږ د سیف ډیو خبرې اترې قسط وګورئ چې د سیلو پرته امنیت په اړه دی او د آل ان ون ایپ سیک پلیټ فارمونو کارولو ریښتیني ارزښت په اړه زده کړه وکړئ. سیلوس لاهم د اغیزمن خطر مدیریت لپاره یو لوی خنډ دی. دا غونډه څیړي چې څنګه د آل ان ون پلیټ فارم غوره کول کولی شي ستاسو د ایپ سیک ستراتیژي ساده کړي، د امنیت او پراختیا ټیمونو ترمنځ همکاري زیاته کړي، تاسو سره د راپورته کیدونکو ګواښونو څخه مخکې پاتې کیدو کې مرسته وکړي، او ډیر څه! همدا اوس یې وګورئ او د خپلو غوښتنلیکونو او سافټویر رسولو سلسلې خوندي کولو لپاره ستراتیژۍ ترلاسه کړئ!
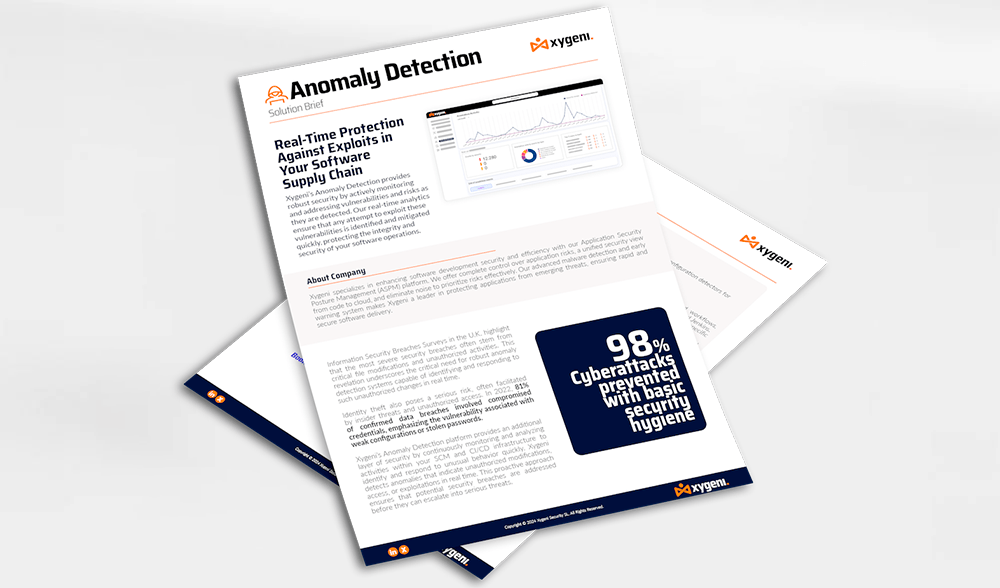
د زیګیني د انومالي کشف پلیټ فارم ستاسو دننه د فعالیتونو په دوامداره توګه څارنه او تحلیل کولو سره د امنیت اضافي طبقه چمتو کوي. SCM او CI/CD زیربنا د غیر معمولي چلند پیژندلو او په چټکۍ سره ځواب ویلو لپاره. ژیګیني هغه بې نظمۍ کشف کوي چې په ریښتیني وخت کې غیر مجاز بدلونونه، لاسرسی، یا استحصال په ګوته کوي. دا فعال چلند ډاډ ورکوي ...
د OSS د مهم رول سره سره، د هغې ادغام د امنیتي ننګونو څخه ډک دی. وروستي راپورونه د OSS په نښه کولو لپاره د مالویر بریدونو کې زیاتوالی په ګوته کوي، چې پیښې په 2022 کې 633٪ زیاتې شوې او په 2023 کې 245٪ وده کوي. دودیز امنیتي تدابیر، چې د عام زیان منونکو او افشا کولو (CVEs) له لارې د پیژندل شوي زیان منونکو پیژندلو باندې خورا تکیه کوي، ناکافي ثابت شوي دي. دا اقدامات ډیری وختونه د زیان منونکو راپور ورکولو کې ځنډ، محدود پوښښ، او د پیچلي او صفر ورځې ګواښونو کشف کولو کې ناتواني شامله ده ...
زموږ جامع سپینه پاڼه د جامع لپاره د NIST SP 800-204D پیچلتیاو ته کتنه کوي SSCS د نن ورځې د سافټویر پراختیا چاپیریال کې تمرینونه او د هغوی اهمیت. د دې بصیرت لرونکي لارښود له لارې، تاسو به د NIST لارښوونو څخه د ګټې اخیستنې په اړه ارزښتناکه پوهه ترلاسه کړئ ترڅو: پیاوړي کول Software Supply Chain Security...

د سیف ډیو ټاکس څلورمه نسخه د سایبر امنیت مخکښ متخصصین ډیریک فشر، ابیلاشا سینها، او لویس روډریګز وړاندې کوي. دا قسط به د سافټویر پراختیا کې د دریمې ډلې او خلاصې سرچینې اجزاو باندې د تکیه کولو مهمې موضوع ته ژوره کتنه وکړي، پټې زیانمننې او راپورته کیدونکي ګواښونه به افشا کړي. د پټو زیانمننو، پراخیدونکي ګواښونو، ریښتینې نړۍ سرغړونو او ډیر څه په اړه د نورو معلوماتو لپاره موږ سره یوځای شئ!
د سیکیور په اړه پدې ویبینار کې د زیګیني CTO، لویس روډریګز، او د پلور ملاتړ مدیر، لویس مانویل ګارسیا سره یوځای شئ. CI/CD. زموږ د متخصصینو څخه زده کړئ چې څنګه د OWASP غوره طریقې غوره کړئ ترڅو ستاسو د امنیت پیاوړتیا وکړي CI/CD او ستاسو د سافټویر رسولو سلسله خوندي کړئ. خپل ساتنه وکړئ CI/CD او د OWASP سره د سافټویر رسولو سلسله. دوی به د موجودي او تحلیل په اړه خبرې وکړي، CI/CD خطرونه، کشف او مخنیوی د ډیرو نورو شیانو په منځ کې!
د خوندي سایبر کنیکټ پوډکاسټ قسط ته یوه کتنه وکړئ چې زموږ د CTO لویس روډریګز سره تړاو لري. د 15+ کلونو تجربې سره، لویس د ناوړه کوډ کشف کولو، د دریمې ډلې اجزاو خوندي کولو، او د راتلونکي ثبوت کولو AppSec ستراتیژیو په اړه ماهر بصیرتونه شریکوي. د سولر وینډز وروسته له وروستي SSH بیک ډور پیښې پورې، دا قسط د حقیقي نړۍ ګواښونه او عملي دفاعي تاکتیکونه پوښي. زده کړئ چې څنګه خپل SDLC، د اکمالاتي سلسلې خطر کم کړئ، او د سایبري ګواښونو د پراختیا څخه مخکې پاتې شئ.
د دې دوهمې برخې سره یوځای شئ CI/CD ویبینارونه چې د زیګیني CTO او شریک بنسټ ایښودونکي لویس روډریګز او د پلور ملاتړ مدیر لویس مانویل ګارسیا پکې شامل دي. پدې غونډه کې، موږ به د "نیلي ټیم" لید وپلټو CI/CD امنیت، د عملي ګامونو په اړه ژوره څېړنه چې سازمانونه یې د خپل امنیتي حالت د ښه کولو لپاره اخیستلی شي ...
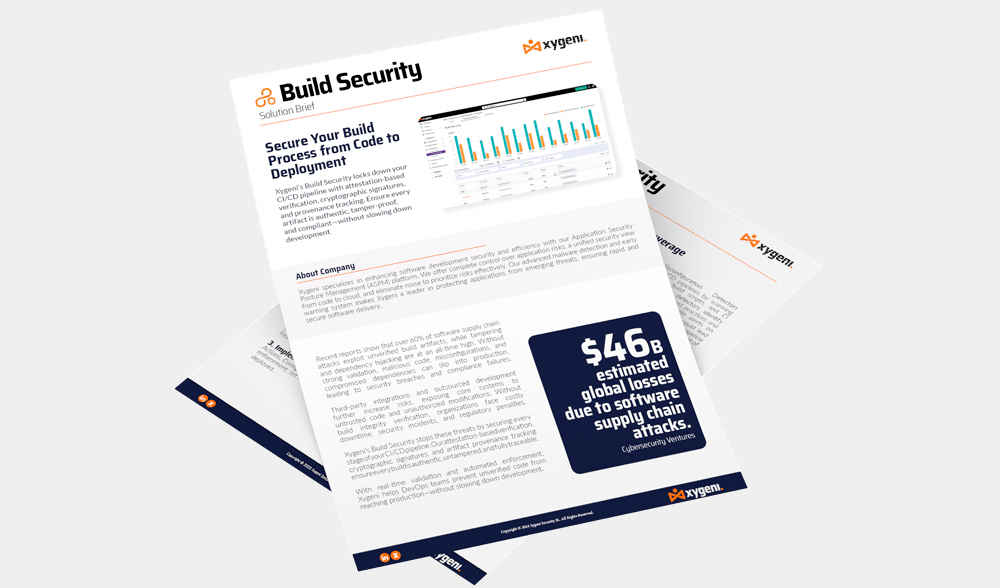
د زیګیني Build Security پلیټ فارم ستاسو ځواک پیاوړی کوي CI/CD pipeline د اتوماتیک تصدیقونو، کریپټوګرافیک لاسلیکونو، او د اصل تعقیب له لارې د هنري بشپړتیا تاییدولو سره. دا ډاډ ورکوي چې هر جوړونه مستند، د لاسوهنې ضد، او د هغې سرچینې ته د تعقیب وړ ده. دا فعال چلند د تولید ته د ننوتلو څخه غیر تایید شوي یا ناوړه کوډ بندوي ...
د "بې لارې کولو" لپاره له موږ سره یوځای شئ SBOM "امنیت،" چیرې چې د سایبر امنیت متخصصین جینیفر کاکس، سنتوش کاماني او جیسس کواډراډو به د اهمیت څرګندونه وکړي SBOM د سافټویر کیفیت، امنیت او اطاعت لوړولو کې، او د اطاعت ډاډمن کولو کې. دا ویبینار د دې لپاره اړین دی چې ستاسو د سافټویر رسولو سلسله په مؤثره توګه خوندي کړئ. زده کړئ چې تاسو څومره په اسانۍ سره کولی شئ خپل د سافټویر امنیت حالت پیاوړی کړئ!
ومومئ چې څنګه ژیګیني د بشپړتیا سره سیالانو څخه غوره ده SDLC لیدلوری، پرمختللی CI/CD محافظت، او د مصنوعي ذهانت پر بنسټ اتوماتیک کول. دا لارښود هغه مهم توپیرونه توضیح کوي چې ژیګیني د اپ سیک یو مخکښ پلیټ فارم جوړوي، ژور پوښښ، لوړ دقت، او قوي software supply chain security د دودیزو وسیلو په پرتله.

د نیوکو د سایبر امنیت اهمیت لرونکي پوډکاسټ قسط "د سافټویر امنیت کې نوې ننګونه: څنګه د اکمالاتي زنځیر بریدونو لاندې نه راتلو سره ډیوپس فعال وساتو" په اړه د لویس روډریګز، د زیګیني د CTO سره واورئ، او د سافټویر رسولو زنځیر خوندي کولو بدلیدونکي ننګونې وپلټئ.
د زیګیني د پرمختللي سافټویر ساتنې مدیریت مخکښ زړه ته د جیمز برتوټي سره په یوه بصیرت لرونکي سفر کې یوځای شئ. په خپل وروستي ویډیو کې، جیمز د اپ سټریم مالویر کشف سپړلو څخه زموږ د عصري ستراتیژیو افشا کولو ته لیږدوي. د قلم ازموینې کې د خپلې پراخې تجربې سره، هغه د ذخیره روغتیا ساتلو او د حقیقي نړۍ د اکمالاتي زنځیر ګواښونو نیویګیشن په اړه یو ځانګړی لید وړاندې کوي. د هغه د متخصص بصیرتونو څخه مه هیروئ - د پیچلتیاو د پوهیدو لپاره ستاسو لارښود ASPM لکه مخکې نه.
د متحد پلیټ فارمونو سره د AppSec ساده کولو او د خبرتیا ستړیا له منځه وړلو څرنګوالی ومومئ. عصري پراختیایی ټیمونه د مات شوي امنیتي وسیلو، شورماشور خبرتیاو، او خاموش لخوا ډک شوي دي. dashboards. دا ebook دا په ډاګه کوي چې ولې مخکښ سازمانونه د وسیلو له پراخوالي څخه د متحد غوښتنلیک امنیتي پلیټ فارمونو ته بدلون مومي — او دا بدلون څنګه د امنیت پایلې، د پراختیا کونکي تجربه، او د سوداګرۍ چټکتیا بدلوي.
په بلیک هیټ کې مو له لاسه ورکړ؟ زموږ د AI سایبر امنیت، د اپلیکیشن امنیت اتومات کولو، او آټو فکس په اړه د 20 دقیقو ځانګړې غونډې بیا پیل وګورئ. وګورئ چې څنګه د خبرتیا شور کم کړئ، د خوندي PRs سره په اتوماتيک ډول زیان منونکي حل کړئ، او د AppSec اتومات کول مستقیم ستاسو په کمپیوټر کې راوړئ. pipeline (د ډېرو نورو په زړه پورې شیانو په منځ کې). د غوښتنې سره سم غونډه وګورئ!
د خلاصې سرچینې اجزاو کې د خطرونو کشف، اداره کولو او کمولو لپاره د پرمختللو ستراتیژیو سره د خپل سافټویر رسولو سلسله خوندي کولو څرنګوالی ومومئ. دا eBook د سافټویر د جوړښت د اغیزمن تحلیل پلي کولو لپاره د متخصصینو لارښوونې چمتو کوي (SCA) د زیان منونکو سره د مبارزې لپاره، اطاعت ډاډمن کول، او ستاسو د خلاصې سرچینې انحصار کې د راپورته کیدونکو ګواښونو په وړاندې ساتنه کول!
د DORA ډیجیټل عملیاتي انعطاف قانون سخت ټاکي standardد اروپايي اتحادیې په اوږدو کې د مالي سکتور د عملیاتي انعطاف ښه کولو لپاره. لکه څنګه چې ستاسو سازمان د جنوري 2025 پورې د DORA اطاعت لپاره چمتووالی نیسي، د هغې اړتیاوې درک کول او سم حلونه پلي کول خورا مهم دي او Xygeni کولی شي ستاسو سره مرسته وکړي. Xygeni د DORA چوکاټ سره د جامع اطاعت ډاډمن کولو لپاره د عصري حلونو یوه ټولګه وړاندې کوي. زموږ پلیټ فارم به ستاسو د ادارې وړتیاوې د خطر مدیریت کې لوړې کړي ...
د فیل دا فصل په AopSec کې وګورئ ترڅو د دې په اړه بصیرت ومومئ Software Supply Chain Security او د محصول پراختیا کې د خطرونو اداره کولو لپاره غوره طریقې. تاسو به د CrowdStrike وروستۍ پیښې څخه د ازموینې، تازه کولو مدیریت، او د دریمې ډلې انحصار په اړه درسونه ومومئ، او همدارنګه څنګه Xygeni د مالویر لومړني کشف، پرمختللي تحویلي، او قوي بیا رغونې پلانونه پلي کوي ترڅو د پیښو د پیښیدو دمخه مخنیوی وشي، او ډیر څه!
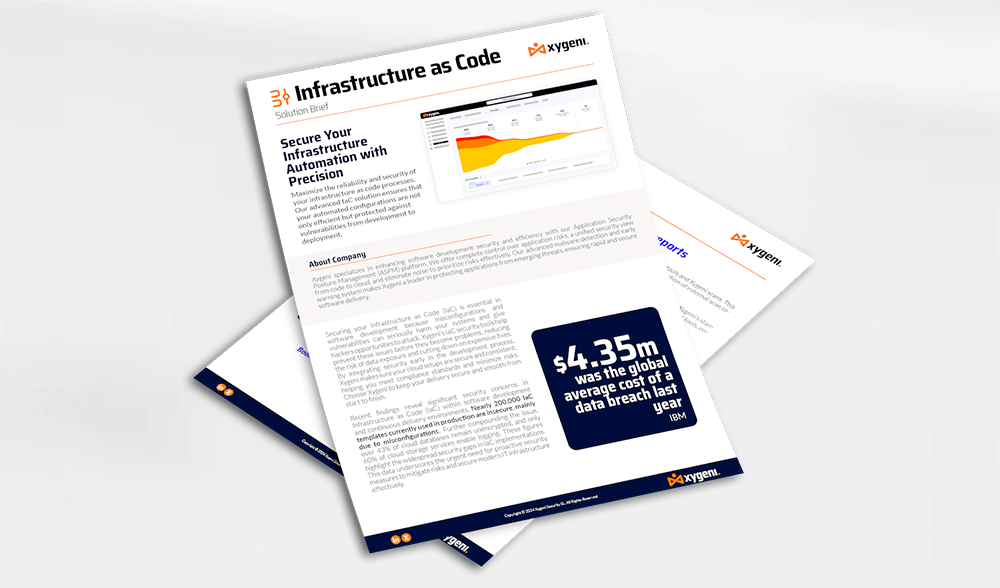
ستاسو د زیربنا خوندي کول د کوډ په توګه (IaC) د سافټویر پراختیا کې اړین دی ځکه چې غلط ترتیبونه او زیان منونکي کولی شي ستاسو سیسټمونو ته جدي زیان ورسوي او هیکرانو ته د برید فرصتونه ورکړي. Xygeni's IaC security وسایل د دې ستونزو مخنیوي کې مرسته کوي مخکې لدې چې ستونزې رامینځته شي، د معلوماتو افشا کیدو خطر کموي او د ګرانو اصلاحاتو کمول...
زموږ د راتلونکي ویبینار لپاره اوس وګورئ: د AI غوښتنلیک امنیت اتومات کول! د AppSec ټیمونه د خبرتیاو سره ډک دي؛ اوس د اتومات کولو وخت دی. پدې عملي ناسته کې، ومومئ چې څنګه د لاسي ټریج له مینځه وړل او د پراختیا کونکي دوستانه اتوماتیک درملنې په کارولو سره په ثانیو کې له خبرتیا څخه فکس ته حرکت کول. زده کړئ چې څنګه غلط مثبتونه کم کړئ، اصلي خطرونه لومړیتوب ورکړئ، او امنیتي پالیسۍ پلي کړئ او وګورئ چې څنګه د اتوماتیک درملنې مدغم کول په CI/CD pipelineد هوښیار سره guardrails (د ډېرو نورو شیانو په منځ کې). نن یې وګورئ!

دا ویبینار دا څېړي چې څنګه د سافټویر عصري رسولو زنځیرونه د پټو لیکونو، زهرجنو کڅوړو، او ناوړه ګټه اخیستونکو له لارې په زیاتیدونکي ډول په نښه کیږي. pull requests. دا تشریح کوي چې ولې دودیز AppSec طریقې ډیری وختونه د چټک پرمختګ په وړاندې ناکامه وي CI/CD ګواښونه. د حقیقي نړۍ د برید لارې د عمل وړ دفاع سره تحلیل کیږي، پشمول د پټو کشف، د عامه اړیکو تایید، او د OSS ارزونه. غونډه په اتوماتیک کولو او د ډیفالټ خوندي کولو کړنو ټینګار کوي ترڅو ستاسو pipeline په پیمانه. د انعطاف وړ، ګواښ څخه خبر رسولو سلسله جوړه کړئ. همدا اوس یې وګورئ!
د فکر کولو، کوډورینس، او زیګیني متخصصین به خپل نظرونه شریک کړي Software Supply Chain Security. خپل امنیتي حالت لوړ کړئ او د خپل سوداګرۍ شهرت او دوام خوندي کړئ. ایا تاسو چمتو یاست چې د ارتقا په اړه زده کړه وکړئ Software Supply Chain Security?
زموږ د بلیک هیټ اروپا غونډه وګورئ: د نوي اپ سیک حقیقت: د مصنوعي ذهانت لخوا پرمخ وړل شوی پراختیا، مالویر، او عصري سافټویر خطر. لکه څنګه چې مصنوعي ذهانت د سافټویر تحویلي ګړندۍ کوي، دا د برید سطحه هم بیا شکل ورکوي. د خلاصې سرچینې مالویر او اکمالاتي زنځیر جوړجاړي څخه د مصنوعي ذهانت لخوا رامینځته شوي کوډ نیمګړتیاو پورې، دا خبرې اترې څیړي چې څنګه د عصري اپ سیک خطرونه راپورته کیږي، او د مصنوعي ذهانت لخوا پرمخ وړل شوي نړۍ کې د مخکښ پاتې کیدو لپاره امنیتي ټیمونه باید څه وکړي.
د مخ پر ودې منظرې په اړه کلیدي بصیرتونه خلاص کړئ Software Supply Chain Security. د ۲۰۲۴ کال ننګونو، ګواښونو او تمه شویو رجحاناتو ته غوږ شئ - د سایبر امنیت پیچلي ویب ته د تګ لپاره ستاسو لارښود. په شمیرو کې غوره حقایق: د شمیرو منظره کشف کړئ software supply chain security - هغه حقایق چې د وضعیت شدت څرګندوي. د بدو لوبغاړو ارتقا ...
په دې ګړندۍ وده کونکي ډیجیټل منظره کې، ستاسو د سافټویر رسولو سلسله امنیت تر بل هر وخت ډیر مهم دی. لکه څنګه چې د برید نوي تاکتیکونه راڅرګندیږي، دا خورا مهمه ده چې د وکر څخه مخکې پاتې شئ او ځان د وروستي محافظتي ستراتیژیو سره سمبال کړئ. پدې ویبینار کې، لویس روډریګز به تاسو ته لارښوونه وکړي ...

د Xygeni.io کوربه رابرټ بلومین او لویس روډریګز، د تخنیکي تخنیکي ټیم سره یوځای شئ ترڅو د SSH (Secure Shell) ډیمون کې د بیک ډور داخلولو لپاره د دې وروستیو ناکامې هڅې په اړه بحث وکړئ. OpenSSH د پروتوکول یو مشهور تطبیق دی چې د شبکې له لارې د تصدیق لپاره په لویو لینکس توزیعونو کې کارول کیږي. خبرې اترې د رن ټایم کې د فعالیت جدول بدلولو له لارې د برید میکانیزم څیړي؛ د جوړولو پرمهال برید څنګه داخل شو او ډیر نور!
د اروپايي اتحادیې د سایبر مقاومت قانون له مقرراتو څخه واقعیت ته حرکت کوي، او ډیری ټیمونه لاهم نه پوهیږي چې څنګه د CRA اړتیاوې په ریښتینې امنیتي کړنو کې ژباړي. پدې غونډه کې، موږ هغه څه ماتوو چې CRA په حقیقت کې ورته اړتیا لري، کوم محصولات او سازمانونه اغیزمن کیږي، او څنګه OWASP SAMM کولی شي د پلټنې لپاره چمتو S جوړولو لپاره د عملي چوکاټ په توګه کار وکړي.SDLC. د مهال ویش او جریمې څخه تر خلاصې سرچینې اغیزو او پلي کولو مرحلو پورې، تاسو به د CRA چمتووالي لپاره یو مشخص سړک نقشه ترلاسه کړئ. اوس وګورئ ترڅو پوه شئ چې څنګه د CRA مکلفیتونه د عمل وړ AppSec ستراتیژۍ ته واړوئ.
عصري بریدونه نور ستاسو په اپلیکیشن کې نه پیل کیږي؛ دوی ستاسو په اپلیکیشن کې پیل کیږي pipelines، انحصارونه، او د مصنوعي ذهانت لخوا پرمخ وړل شوي کاري جریان. که ستاسو AppSec لاهم یوازې د کوډ سکین کولو تمرکز کوي، تاسو د نن ورځې د اکمالاتي زنځیر بریدونه په حقیقت کې چیرته پیښیږي له لاسه ورکوئ. دا غونډه وګورئ ترڅو وګورئ چې AI څنګه د سافټویر-اکمالاتي زنځیر خطر بیا تنظیموي، ولې دودیز کنټرولونه ناکام کیږي، او په عمل کې د ریښتینې نړۍ DevSecOps څه ډول ښکاري. همدا اوس یې وګورئ!
د خپل سازمان لپاره د سم خلاصې سرچینې امنیتي وسیلې غوره کولو لپاره اړین لارښود ومومئ. زموږ جامع لارښود د وروستي رجحاناتو، غوره کړنو، او کلیدي ملاحظاتو په اړه خبرې کوي ترڅو تاسو سره د باخبره معلوماتو په ترلاسه کولو کې مرسته وکړي.cisآیونونه. خپل ټیم د پوهې سره سمبال کړئ ترڅو د خلاصې سرچینې اجزاو سره تړلي خطرونه په مؤثره توګه اداره او کم کړي. دا ارزښتناکه سرچینه له لاسه مه ورکوئ او خپل د سافټویر امنیت ستراتیژي پیاوړې کړئ!

د سافټ ویر پلازا سره د زیګیني د شریک بنسټ ایښودونکي او د امنیت د څیړنې د مشر، لویس روډریګز سره د خبرو اترو لپاره یوځای شئ، ځکه چې هغه دا څېړي چې څنګه د مصنوعي ذهانت اجنټان د زیان مننې د حل او د عصري غوښتنلیک امنیت بدلوي. بحث د مصنوعي ذهانت لخوا پرمخ وړل شوي اکمالاتي زنځیر بریدونه، د خبرتیا ستړیا، د اتوماتیک اصلاح ننګونې، او ولې دودیز اپ سیک طریقې نور د نن ورځې د ګواښ منظرې سره سم نشي ساتلی پوښښ کوي. ومومئ چې څنګه د مصنوعي ذهانت لخوا پرمخ وړل شوي اتوماتیک سره د زیان مننې د سمولو لپاره د مصنوعي ذهانت لخوا پرمخ وړل شوي اتوماتیک سره یوځای کوي مخکې لدې چې دوی سرغړونې شي.
د زیګیني Code Security پلیټ فارم ستاسو غوښتنلیکونه د کوډ له لومړۍ کرښې څخه خوندي کوي د پرمختللي جامد تحلیل له لارې د زیان منونکو او ناوړه نمونو کشفولو سره. په بې ساري ډول مدغم شوی CI/CD pipelines، ژیګیني-SAST د پراختیا په لومړیو کې د انجیکشن نیمګړتیاوې، شاته دروازې، او غلط ترتیبونه په څیر ګواښونه پیژني. دا طریقه ډاډ ورکوي چې زیانمننې حل کیږي ...

سیکیور سره یوځای شئ | سایبر کنیکټ د جی او وارن کوربه توب کوي د زیګیني د نړیوال امنیت سلاکار ډولورس روزافا سره د خبرو اترو لپاره، چې په برمنګهم کې د ملي سایبر امنیت نندارتون 2026 په جریان کې په ژوندۍ بڼه ثبت شوې وه. دا بحث د سایبر امنیت انساني اړخ، د امنیت کلتور او سوځیدنې څخه تر ډیجیټل شمولیت، انعطاف، او ولې د انسان اړیکه په عصري سایبر دفاع کې خورا مهمه پاتې کیږي، سپړي. په کې ډوب شئ!
د AppSec ټیمونه تر فشار لاندې دي. د خبرتیاو حجم زیاتیږي، د پراختیا سرعت مخ په زیاتیدو دی، او لاسي ټریج نور نشي کولی دوام ورکړي. دودیز امنیتي طریقې خپل محدودیتونه ښیې. پدې متخصصینو په مشرۍ، عملي غونډه کې، تاسو به وګورئ چې څنګه د AI لخوا پرمخ وړل شوي AppSec اتومات ټیمونو سره مرسته کوي چې د خبرتیا ستړیا هاخوا حرکت وکړي او د امنیت موندنې په باوري، اتوماتیک اصلاحاتو بدل کړي. زده کړئ چې په عصري AppSec کې څه بدلون ته اړتیا ده او څنګه پراختیا او امنیتي ټیمونه کولی شي هر یو خوندي کړي commit او pull request پرته له دې چې تحویلي ورو شي. د غوښتنې پر اساس ویبینار وګورئ او وګورئ چې څنګه د مصنوعي ذهانت په واسطه اتومات کول په عمل کې AppSec ته بڼه ورکوي.