






TL; DR
ASPM security, explained in one minute
Most AppSec teams don't have a detection problem. They have a "which of these 5,000 findings matters?" problem.
- Ce este: Application Security Posture Management (ASPM) is the practice of collecting findings from every application security tool (SAST, SCAsecrete, IaC, CI/CD and DAST) into one view, removing duplicates, and prioritizing them by exploitability and business impact.
- De ce conteaza: it shifts AppSec from "find and fix everything" to "validate and prioritize," so teams fix the risks that can actually be exploited first.
- Ce include: asset discovery and inventory, unified vulnerability management, risk-based prioritization, remediation workflows, and governance and compliance reporting.
- How Xygeni approaches it: native scanners across the SDLC plus findings ingested from tools you already run, such as Snyk, Veracode, Checkmarx and SonarQube, in one prioritized risk view.
Linia de fund: ASPM doesn't replace your scanners. It makes their output usable.
Într-o eră în care amenințările digitale evoluează mai rapid ca niciodată, protejarea aplicațiilor împotriva atacurilor cibernetice a depășit limita unei simple necesități, devenind un imperativ pentru supraviețuirea în peisajul digital. Cu 60% dintre companii se confruntă cu dificultăți semnificative încălcări ale securității cibernetice prin vulnerabilități ale aplicațiilor în fiecare an, întrebarea nu mai este dacă o organizație va fi atacată, ci când. Această realitate dură aduce Application Security Posture Management (ASPM) în prim-planul strategiilor de securitate cibernetică, oferind un scut și o armă completă împotriva peisajului amenințărilor cibernetice în continuă creștere.
ASPM Securitatea, un termen care a câștigat rapid teren în rândul experților în securitate cibernetică, reprezintă o schimbare de paradigmă de la măsurile de securitate tradiționale, reactive, la un cadru proactiv, strategic, care poate prezice, preveni și proteja aplicațiile de amenințările insidioase ale erei digitale. Dar ce anume este ASPMși cum poate transforma modul în care companiile își securizează activele digitale? Această postare explorează în profunzime esența Application Security Posture Management, dezvăluindu-și rolul de piatră de temelie a securității cibernetice moderne și de catalizator pentru succesul afacerilor într-o lume din ce în ce mai interconectată.
Alăturați-vă nouă în timp ce explorăm componentele critice, beneficiile incontestabile și pașii practici de implementare. ASPM, asigurându-vă că aplicațiile dvs. nu sunt doar sigure, ci și rezistente la amenințările cibernetice ale viitorului. Indiferent dacă sunteți CTO, profesionist în securitate cibernetică sau lider de afaceri care aspiră la excelență operațională, înțelegerea ASPM este primul pas către îmbunătățirea strategiei de securitate cibernetică și securizarea frontierei digitale.
Cuprins
Ce este ASPMÎnțelegerea elementelor de bază ale Application Security Posture Management
Application Security Posture Management (ASPM) este o abordare sofisticată care transcende metodele tradiționale de securitate a aplicațiilor prin integrarea resurselor, proceselor și tehnologiilor pentru a stabili un program de securitate a aplicațiilor (AppSec) de înaltă performanță, sistemic și sustenabil. ASPM Securitatea permite organizațiilor să își gestioneze proactiv peisajul de securitate al aplicațiilor, automatizând și guvernând activele AppSec pentru a reduce decalajul dintre măsurile de securitate și potențialele vulnerabilități.
În centrul său, ASPM permite organizațiilor să își controleze domeniul de securitate încă din prima zi, prioritizând vulnerabilitățile critice și asigurându-se că aplicațiile respectă standardele de securitate standardși sunt fortificate împotriva amenințărilor cibernetice în continuă evoluție. Spre deosebire de strategiile convenționale AppSec care funcționează adesea reactiv, ASPM propels security teams to adopt a more strategic and forward-thinking approach. If you are already evaluating platforms, see our comparison of the top ASPM instrumente pentru 2026.
ASPM Cadrul explicat: Îmbunătățirea securității cibernetice cu Application Security Posture Management
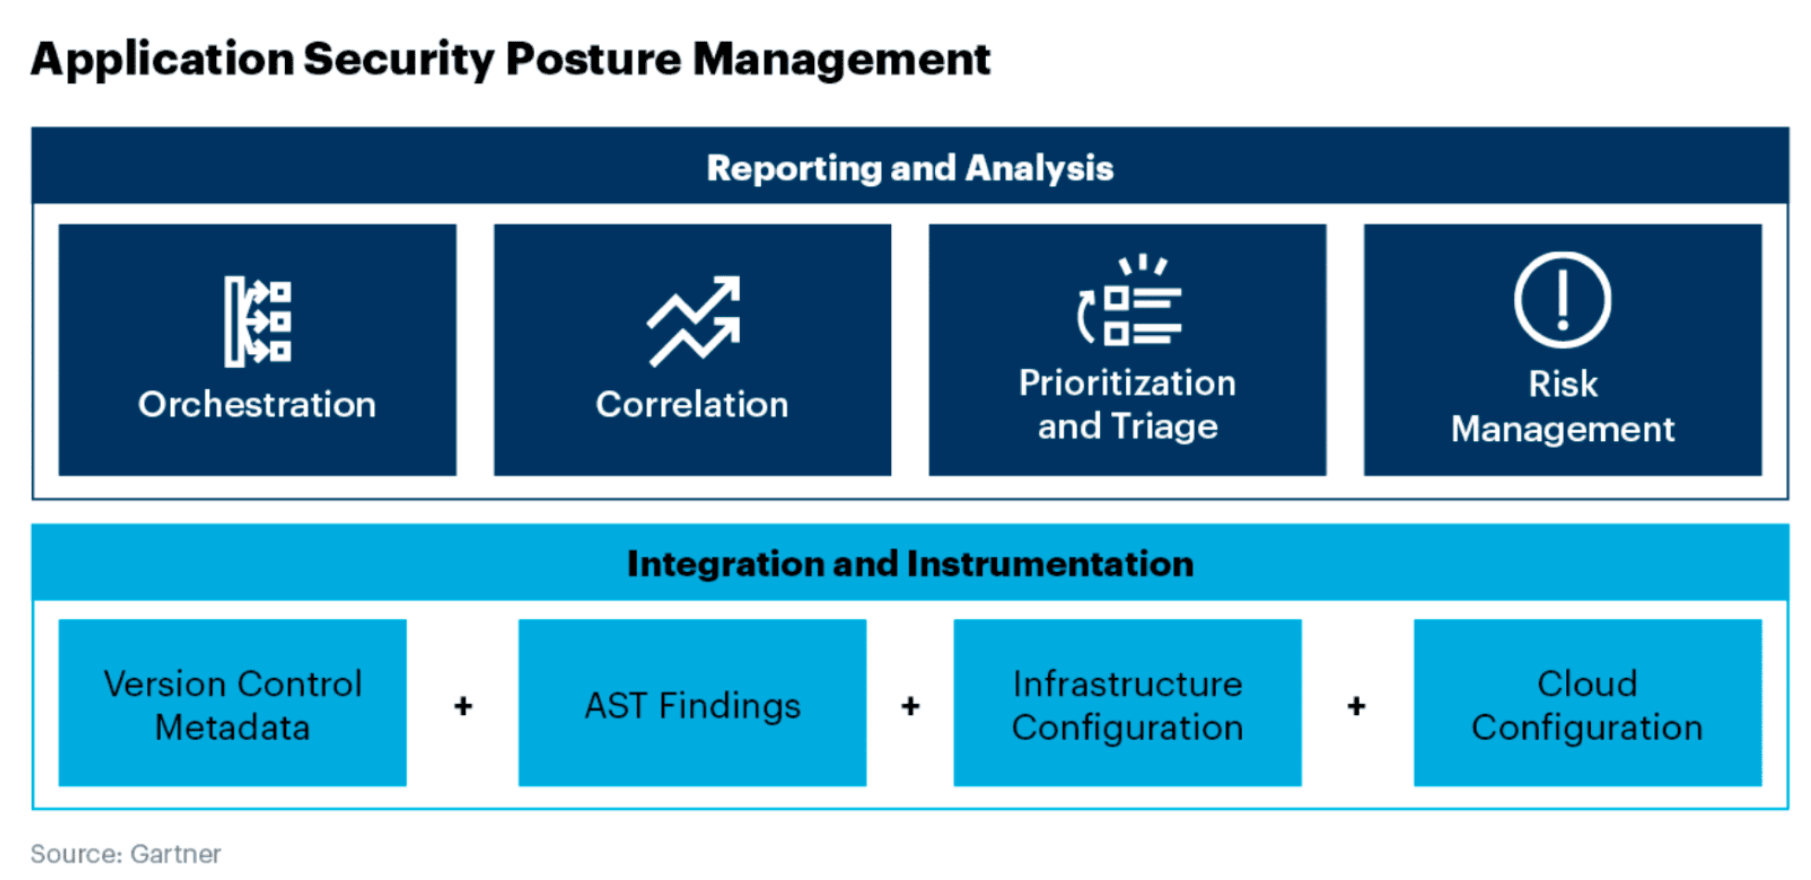
ASPM cadrul este construit pe mai mulți piloni fundamentali, printre care:
Descoperirea și inventarierea activelor: ASPM începe cu o cartografiere completă a tuturor activelor aplicației, asigurând o vizibilitate completă și un inventar precis al peisajului aplicației.
Managementul vulnerabilitățilorCentral pentru ASPM este identificarea, analiza și remedierea sistematică a vulnerabilităților în aplicații, facilitată de instrumente și tehnologii automate.
Evaluarea riscurilor și prioritizarea: ASPM evaluează vulnerabilitățile din mediul de risc al organizației, prioritizând eforturile de remediere pe baza impactului potențial asupra operațiunilor de afaceri.
Guvernare și conformitate: ASPM asigură că aplicațiile respectă standardele de securitate stabilite standardși cerințe de reglementare, integrând practicile de guvernanță în programul AppSec.
ASPM joacă un rol esențial în strategiile moderne de securitate cibernetică, oferind o abordare holistică și integrată a securității aplicațiilor. Abordează limitele soluțiilor tradiționale Metodele AppSec, care adesea nu reușesc să țină pasul cu ciclurile rapide de dezvoltare ale aplicațiilor actuale și complexitate.
Prin promovarea unei posturi de securitate proactive și strategice, ASPM permite organizațiilor să atenuează riscurile mai eficient și răspunde agil la noile amenințări.
ASPM vs. ASOC vs. CNAPP vs. CSPM
Four acronyms that often get mixed up. Here is what each one covers, and where ASPM se potrivește.
| Categorii | Focus | Întrebare îi răspunde | Domeniu de aplicare tipic |
|---|---|---|---|
| ASPMApplication Security Posture Management | The application and its SDLC | Which application risks matter most, and who fixes them? | Code, dependencies, secrets, IaC, pipelines and builds, plus findings from other scanners |
| ASOCIEREOrchestrarea și corelarea securității aplicațiilor | Scanner orchestration | How do I run my tools and correlate their results? | Aggregating and deduplicating scanner output; the predecessor of ASPM |
| CNAPPPlatformă de protecție a aplicațiilor cloud-native | Cloud workloads and infrastructure | Is my cloud environment and what runs in it secure? | Cloud configuration, workloads, containers and runtime |
| CSPMCloud Security Posture Management | Configurare cloud | Are my cloud accounts configured securely? | Misconfigurations and compliance in cloud accounts; often part of a CNAPP |
Cum ASPM Securitatea transformă securitatea aplicațiilor pentru afacerile moderne
ASPM nu este doar un alt acronim în lexiconul securității cibernetice; reprezintă o schimbare de paradigmă în modul în care echipele de securitate abordează securitatea aplicațiilor. Cu cadrul său cuprinzător și agil, ASPM oferă organizațiilor posibilitatea de a naviga cu încredere prin complexitățile lumii digitale, asigurându-se că aplicațiile sunt sigure, conforme și rezistente la amenințările cibernetice.
Pe măsură ce asistăm la integrarea rapidă și crescândă a ASPM În industria AppSec, este clar că această abordare stabilește o nouă standard pentru securitatea aplicațiilor. Organizațiile care adoptă ASPM sunt mai bine poziționate pentru a-și proteja activele digitale, a securiza datele sensibile și a menține încrederea clienților și a părților interesate.
Rolul esențial al ASPM in Strengthening Modern Cybersecurity Practices
ASPM transcende securitatea tradițională a aplicațiilor oferind o imagine cuprinzătoare a stării de securitate a unei organizații, combinând punctele forte ale instrumentelor automatizate cu procese strategice pentru a identifica, evalua și atenua eficient vulnerabilitățileMecanica sa poate fi împărțită în mai multe componente cheie.
Componentele cheie ale ASPMElementele constitutive ale securității eficiente a aplicațiilor
Descoperirea activelor și gestionarea stocurilor:
Fundația din ASPM este construit pe identificare și catalogare completăloging din toate activele aplicațiilor din ecosistemul digital al unei organizațiiInclude aplicații live și cele aflate în stadii de dezvoltare, biblioteci, API-uri și integrări cu terți.
Gestionarea eficientă a inventarului activelor asigură contabilizarea și monitorizarea fiecărei componente, pregătind terenul pentru o postură de securitate robustă care:
- Oferă o bază pentru o acoperire completă de securitate.
- Permite măsuri de securitate specifice prin înțelegerea domeniului de aplicare al potențialelor vulnerabilități.
Detectarea și evaluarea automată a vulnerabilităților:
ASPM utilizează tehnologii avansate de scanare pentru a monitoriza continuu activele aplicației pentru vulnerabilități. Această automatizare se extinde la întregul cod static, CI/CD infrastructură și echipe, și analize ale compoziției software, oferind o perspectivă multifațetată asupra potențialelor amenințări la adresa securității.
Prin evaluarea severității și contextului acestor vulnerabilități, ASPM enables targeted responses to the most critical issues. Continuous, automated detection:
- Catches new vulnerabilities as code changes, instead of waiting for the next periodic review.
- Removes duplicate findings across scanners, so the same issue is not counted and assigned twice.
Prioritizare bazată pe riscuri:
Centrală pentru ASPMAbordarea constă în prioritizarea vulnerabilităților în funcție de riscul pe care îl reprezintă pentru organizație. Aceasta implică analiza impactului potențial al unei exploatări de vulnerabilitate, luând în considerare factori precum sensibilitatea datelor, importanța aplicației și nivelul de expunere. Prioritizarea bazată pe riscuri asigură alocare eficientă a resurselor, concentrând eforturile de remediere acolo unde este cea mai mare nevoie de ele pentru:
- Asigurați o alocare eficientă a resurselor pentru a aborda mai întâi cele mai critice vulnerabilități.
- Ajută la menținerea securității operaționale fără a împiedica procesele de dezvoltare.
Automatizarea fluxului de lucru pentru remediere și atenuare:
ASPM simplifică procesul de abordare a vulnerabilităților prin fluxuri de lucru automatizate. Aceasta include generarea de tichete, alocarea către echipele de dezvoltare sau securitate corespunzătoare și urmărirea progresului remedierii. Automatizarea facilitează un răspuns mai rapid și mai coordonat la problemele de securitate, reducând la minimum fereastra de expunere la:
- Reduceți fereastra de oportunitate pentru atacatori prin abordarea rapidă a vulnerabilităților.
- Îmbunătățiți postura generală de securitate prin eliminarea potențialelor puncte de intrare pentru amenințările cibernetice.
Conformitate și guvernare:
Cu cerințe de reglementare din ce în ce mai stricte, ASPM oferă instrumentele necesare pentru mentine conformitatePrin monitorizare și raportare continuă, organizațiile se pot asigura că aplicațiile lor respectă standardele relevante. standardși reglementări, evitând astfel potențiale sancțiuni și daune reputaționale, care:
- Evită repercusiunile legale și financiare asociate cu nerespectarea reglementărilor.
- Construiește încredere cu clienții și părțile interesate prin respectarea celor mai bune practici de securitate.
integrarea ASPM pentru securitate îmbunătățită a aplicațiilor și management robust al lanțului de aprovizionare cu software
integrarea Application Security Posture Management (ASPM) în Securitatea Aplicațiilor și Lanțul de Aprovizionare cu Software marchează o pivotare strategică către un mecanism de apărare mai rezistent și proactiv în fața amenințărilor digitale în continuă evoluție.
Securitatea aplicației:
Vizibilitate îmbunătățită: ASPM promoții vizibilitate fără precedent asupra peisajului aplicațiilor, descoperind vulnerabilități ascunse și configurații greșite pe care atacatorii le-ar putea exploata. Această conștientizare cuprinzătoare este crucială pentru securizarea aplicațiilor complexe în mediul de amenințări actual.
Integrare DevSecOps: De integrându-se perfect cu DevSecOps practici, ASPM promovează o cultură în care securitatea este integrată pe tot parcursul ciclului de viață al dezvoltării. Această colaborare nu numai că îmbunătățește rezultatele în materie de securitate, dar accelerează și termenele de dezvoltare.
Lanțul de aprovizionare cu software:
Securizarea componentelor terțe: ASPM abordează îngrijorarea crescândă privind vulnerabilitățile din cadrul lanțului de aprovizionare cu software, în special cele legate de bibliotecile și componentele terțelor părți. Prin evaluarea și monitorizarea acestor dependențe externe, ASPM atenuează riscul atacurilor asupra lanțului de aprovizionare care ar putea compromite integritatea aplicațiilor.
SBOM Generare și managementUn aspect esențial al ASPM În contextul lanțului de aprovizionare cu software este generarea și gestionarea unei liste de materiale software (SBOM)Acest inventar detaliat al tuturor componentelor software, inclusiv elementele open-source și cele proprietare, este esențial pentru urmărirea vulnerabilităților și asigurarea conformității cu standardele de securitate. standards
Deep Dive în ASPM Securitate: Analiză cuprinzătoare a Application Security Posture Management Impact
Analiza aprofundată a Application Security Posture Management își dezvăluie potențialul transformator în redefinirea securității aplicațiilor. Pe măsură ce avansăm, profunzimea și amploarea ASPMImpactul asupra securității cibernetice va continua să se extindă, consolidându-i rolul de componentă indispensabilă a strategiilor moderne de securitate.
De punere în aplicare ASPM ridică strategia de securitate a aplicațiilor unei organizații de la reactivă la proactivă. Această schimbare de paradigmă este crucială în peisajul actual al amenințărilor cibernetice, aflat în rapidă evoluție, unde mizele sunt mai mari, iar suprafețele de atac sunt mai largi ca niciodată. Cu ASPM, organizațiile obțin:
Postura de securitate îmbunătățităPrin furnizarea unei imagini cuprinzătoare asupra peisajului securității aplicațiilor, ASPM permite organizațiilor să identifice și să atenueze vulnerabilitățile mai eficient, îmbunătățindu-și postura generală de securitate.
Răspuns Agil la AmenințăriMonitorizarea în timp real și fluxurile de lucru automatizate ale ASPM permite un răspuns rapid la amenințările de securitate, minimizând daunele potențiale și asigurând continuitatea activității.
Managementul strategic al risculuiPrin cadrul său de prioritizare bazat pe riscuri, ASPM alocă strategic resursele de securitate, concentrându-se pe zonele cu cel mai semnificativ impact și vulnerabilitate.
Cultură de securitate colaborativă: ASPM promovează un mediu colaborativ în care securitatea este responsabilitatea tuturor, eliminând compartimentele izolate dintre echipe și integrând securitatea în ADN-ul organizației.
Deblocarea valorii afacerii cu ASPMAvantajele implementării Application Security Posture Management
ASPM oferă numeroase avantaje pentru afaceri, de la consolidarea apărării în domeniul securității cibernetice până la creșterea eficienței operaționale. ASPM se traduce în beneficii tangibile pentru afaceri în mai multe moduri, cum ar fi:
Apărare cibernetică consolidată
Unul dintre beneficiile primordiale ale ASPM este consolidarea apărării cibernetice a unei organizații. Prin furnizarea unei imagini de ansamblu holistice și continue a vulnerabilităților aplicațiilor și a posturilor de securitate, ASPM permite companiilor să identifice și să remedieze proactiv potențialele amenințări înainte ca acestea să se materializeze în breșe de securitate.
Această abordare preventivă în mod semnificativ reduce riscul de încălcări ale securității datelor, atacuri cibernetice și alte incidente de securitate care pot păta reputația unei companii și pot cauza pierderi financiare substanțiale.
Conformitate și gestionare a riscurilor simplificate
ASPM simplifică conformitatea prin asigurarea faptului că aplicațiile respectă reglementările din industrie și standards. Având în vedere că reglementările devin din ce în ce mai stricte și complexe, ASPMCapacitatea de a automatiza verificările de conformitate și de a genera rapoarte complete este neprețuită.
It minimizează riscul de penalități pentru neconformitate și consolidează o cultură a securității și conformitate pe tot parcursul ciclului de viață al dezvoltării aplicațiilor, îmbunătățind astfel practicile de gestionare a riscurilor.
Cicluri de dezvoltare accelerată
integrarea ASPM Cu practicile DevSecOps, se reduce decalajul dintre echipele de securitate, dezvoltare și operațiuni, integrând securitatea în fiecare fază a procesului de dezvoltare a aplicațiilor.
Această integrare perfectă asigură că măsurile de securitate nu împiedică termenele de dezvoltare dar contribuie la un ciclu de dezvoltare mai eficient și mai simplificat. Prin detectarea și abordarea din timp a vulnerabilităților, companiile își pot accelera timpul de lansare pe piață, oferind un avantaj competitiv în economia digitală în continuă evoluție.
Eficiență operațională îmbunătățită și economii de costuri
Capacitățile de automatizare ale ASPM reprezintă un factor decisiv pentru eficiența operațională. Companiile își pot aloca resursele umane către inițiative mai strategice prin automatizarea sarcinilor de securitate de rutină. În plus, detectarea timpurie și prioritizarea vulnerabilităților duc la eforturi de remediere mai concentrate și mai eficiente, reducând semnificativ costurile asociate cu gestionarea vulnerabilităților.
Efectul cumulativ este o organizație mai supluă și mai agilă, care poate aloca resursele sale mai eficient, rezultând economii substanțiale de costuri.
Încredere sporită a clienților și reputație pe piață
Încrederea clienților este primordială, iar încălcările de securitate pot eroda rapid această încredere. Prin implementarea ASPM, afacerile sunt commitdedicate protejării datelor clienților și sporirii încrederii și loialității acestora.
În plus, o postură robustă de securitate poate diferenția o afacere pe piață, ridicându-și reputația între clienți, parteneri și părți interesate.
Îmbrățișa ASPM Acum: Asigurați-vă avantajul competitiv cu strategii avansate de securitate a aplicațiilor
Călătoria prin Application Security Posture Management (ASPM) își subliniază impact transformator asupra apărării în domeniul securității cibernetice și a strategiilor de afaceriReprezintă o schimbare esențială către o abordare mai integrată și proactivă a securității aplicațiilor, care stimulează inovația și succesul afacerilor.
Adoptarea ASPM oferă organizațiilor o scut proactivAceasta asigură că vulnerabilitățile nu sunt doar identificate, ci contextualizate, prioritizate și remediate cu măsuri prealabile.cision și agilitate. ASPMIntegrarea în cultura DevSecOps promovează un mediu colaborativ în care securitatea este un principiu fundamental care ghidează strategiile de dezvoltare și operaționale. ASPM încapsulează îmbunătățirea eficienței operaționale, economii de costuri și cultivarea încrederii clienților printr-un demonstrabil commitpentru protejarea datelor sensibile.
Gata sa transformați strategia de securitate a aplicațiilor dvs. și să impulsionezi succesul afacerii? Explorează integrarea ASPM into your cybersecurity framework today. Begin by assessing your current application security posture, identifying gaps, and exploring how ASPM can fill those gaps with a comprehensive, risk-based approach. Then compare the Cel mai bun ASPM Unelte against what you found.
Securizați-vă aplicațiile, protejați-vă datele și propulsați-vă afacerea înainte cu Xygeni.

