






An SBOM este un inventar lizibil de mașină al fiecărei componente dintr-un software, inclusiv dependențele tranzitive, versiunile și licențele. Aveți nevoie de unul din trei motive: pentru a răspunde "Suntem afectați?" în câteva minute, în loc de zile, pentru a satisface Legea UE privind rezistența ciberneticăși pentru a oferi clienților dovezi în loc de asigurări.
Cele două formate care contează sunt SPDX și CycloneDXXygeni generează ambele, cu un Raport de Dezvăluire a Vulnerabilităților atașat, din interfața web, din CLI sau automat la fiecare compilare din sistemul dvs. pipeline.
Regula practică: an SBOM produs o dată pentru un audit este deja învechit. Generez-o per compilare sau nu te deranja.
Înțelegerea modului de a crea SBOMs este crucial pentru oricine se ocupă de dezvoltarea și securitatea software. Un SBOM oferă un inventar clar al fiecărei componente din software-ul dvs., inclusiv versiuni, dependențe și patch-uri. Cu aceste informații, puteți îmbunătăți SBOM securitate prin identificarea timpurie a vulnerabilităților, gestionarea riscurilor din lanțul de aprovizionare cu software și respectarea reglementărilor. Utilizarea instrumentelor corecte SBOM Instrumentele de generare a datelor fac acest proces mai rapid și mai ușor, menținând software-ul în siguranță și pregătit pentru orice provocare.
Despachetarea SBOM: Crea SBOM În mod eficient
În centrul său, un SBOM oferă o imagine completă a ecosistemului software. Dezvăluie versiunea fiecărei componente, starea patch-urilor și dependențele. Această transparență este esențială pentru securitate. De exemplu, identificarea unei componente învechite sau vulnerabile prin intermediul SBOM vă ajută să decideți rapid asupra actualizărilor sau înlocuirilor. Acest lucru consolidează postura de securitate a software-ului dumneavoastră.
Importanta SBOMs pentru Risc, Lanț de Aprovizionare și Conformitate
Evaluarea și managementul riscurilor: SBOMprezintă fiecare componentă software. Un SBOM ajută părțile interesate să identifice riscurile și să creeze strategii eficiente pentru a le atenua.
Managementul Lanțului De Aprovizionare: SBOMSunt esențiale pentru monitorizarea lanțului de aprovizionare cu software. De asemenea, îmbunătățesc colaborarea dintre echipele interne și furnizorii externi.
Respectarea reglementărilorPe măsură ce reglementările devin mai stricte, SBOMasigură-te că software-ul tău respectă standardele industriei standardși cerințe legale.
Navigarea SBOM provocări: StandardProbleme de automatizare și automatizare
În ciuda beneficiilor lor, SBOMse confruntă cu provocări. Lipsa de standardizarea în întreaga industrie este un obstacol major. Face dificilă compararea și interpretarea SBOM date în mod consecvent. Colectarea de informații precise de la furnizori terți poate fi, de asemenea, dificilă. Problemele legate de automatizare și interoperabilitate complică și mai mult integrarea perfectă a SBOMîn fluxurile de lucru actuale.
Cu toate acestea, viitorul SBOMs pare promițător. Progresele tehnologice ajută la rezolvarea acestor provocări. Atât industria, cât și guvernul manifestă un interes sporit pentru SBOMPe măsură ce importanța lor în securitatea și conformitatea software crește, soluțiile la probleme precum standardizarea și interoperabilitatea devin o prioritate. SBOMsunt pe cale să devină o piatră de temelie a strategiilor de securitate digitală.
Creșterea securității software cu SBOMO necesitate
În lumea dezvoltării de software de astăzi, Lista de materiale software (SBOM) este esențial pentru securitate, transparență și conformitate. Software-ul definește acum infrastructura critică și operațiunile de afaceri. Drept urmare, SBOMjoacă un rol esențial în asigurarea securității și integrității aplicațiilor software. Această postare explorează esența SBOMși rolul lor vital în ciclul de viață al dezvoltării de software. De asemenea, acoperim principalele lor beneficii.
Dezvăluirea Listei de Materiale pentru Software (SBOM)
An SBOM este mai mult decât o simplă listă. Este o înregistrare completă a fiecărei componente a sistemului software, inclusiv biblioteci open-source, cod proprietar și software comercial. Un SBOM oferă o imagine clară a anatomiei software-ului. Dezvăluie versiunea fiecărei componente, dependențele și conformitatea cu cerințele de securitate. Spre deosebire de simplele liste de inventar, SBOMoferă o privire detaliată asupra lanțului de aprovizionare cu software. Acestea permit părților interesate să urmărească dependențele și relațiile lor cu pre-cision.
Nevoia imperativă de SBOM în Securitate
Pe măsură ce ecosistemul digital se dezvoltă, vulnerabilitățile software sunt în creștere. Încălcările de securitate au devenit mai frecvente, atacurile cibernetice vizând punctele slabe ale software-ului. Incidente precum vulnerabilitatea Log4j evidențiază riscurile ignorării... software supply chain security.
Autoritățile de reglementare au trecut de la încurajare la obligație. În UE, Legea privind reziliența cibernetică (Regulamentul 2024/2847) este decisÎncepând cu 11 septembrie 2026, producătorii de produse cu elemente digitale trebuie să raporteze vulnerabilitățile exploatate activ și incidentele grave, transmițând o avertizare timpurie în termen de 24 de ore și o notificare completă în termen de 72 de ore. Cerințele esențiale, inclusiv SBOM obligație, urmează pe 11 decembrie 2027.
Secvențierea contează mai mult decât datele. Nu puteți raporta care dintre produsele dvs. conține o componentă exploatată activ în 24 de ore, decât dacă dețineți deja un cod de securitate actualizat, care poate fi citit automat. SBOM pentru fiecare versiune livrată. SBOM pregătirea este efectiv obligatorie cu mult înainte ca oficialul SBOM termen limită. În SUA, CISA și NTIA continuă să impulsioneze adoptarea prin achiziții federale.
Beneficiile multiple ale SBOM Securitate
Echiparea software-ului dumneavoastră cu un SBOM este ca și cum ai avea un plan pentru o clădire. Îți permite să înțelegi structura și integritatea software-ului tău. Iată principalele beneficii ale implementării SBOMs:
1. Securitate îmbunătățită a lanțului de aprovizionare
An SBOM oferă o imagine completă a lanțului de aprovizionare cu software. Permite organizațiilor să identifice vulnerabilitățile componentelor terțe și să își consolideze ecosistemele digitale împotriva potențialelor amenințări.
2. Management simplificat al vulnerabilităților
SBOMVulnerabilitățile sunt esențiale pentru gestionarea vulnerabilităților. Acestea oferă detalii specifice componentelor, inclusiv vulnerabilități cunoscute. Acest lucru ajută organizațiile să identifice și să remedieze rapid problemele de securitate, reducând riscul de exploatare.
3. Gestionare eficientă a activelor software
Dincolo de securitate, SBOMÎmbunătățesc gestionarea activelor software. Acestea ajută la urmărirea licențelor, a utilizării software-ului și a respectării acordurilor. Acest lucru duce la o mai bună gestionare a achizițiilor.cisioni și managementul costurilor.
4. Răspuns îmbunătățit la incidente
După un incident de securitate, un SBOM oferă exact informațiile de care aveți nevoie despre componentele afectate. Acest lucru permite organizațiilor să evalueze impactul, să identifice sistemele vulnerabile și să accelereze eforturile de remediere.
5. Încredere sporită și avantaj competitiv prin SBOM Securitate
Transparență oferită de SBOMconstruiește încredere în rândul clienților, partenerilor și autorităților de reglementare. Arată capacitatea unei organizații commitsecuritate, ajutând-o să se diferențieze pe o piață competitivă.
Îmbrățișând SBOM Securitate: O cale către dezvoltarea securizată de software
Pe măsură ce industria software evoluează, integrarea măsuri de securitate robuste este esential. SBOMsunt un instrument cheie în acest efort. Acestea îmbunătățesc securitatea lanțului de aprovizionare, simplifică gestionarea vulnerabilităților și asigură conformitatea cu reglementările. Adoptarea SBOM instrumentele de generare semnalează o commitment pentru securitate, transparență și reziliență. Într-un ecosistem digital extrem de interconectat, SBOMajută la securizarea software-ului și la construirea unei fundații mai solide pentru viitor.
| grup | Proprietar tipic | Cine verifică |
|---|---|---|
| Ce introduceți în software-ul dvs. (1 până la 5) | Lider AppSec | Securitate, la revizuirea lansării |
| Ce construiește software-ul dvs. (6 până la 9) | Lider de platformă sau DevOps | Securitate, în mod continuu |
| Ce dovedește statul (10 până la 12) | CISBiroul O | Auditor extern sau client |
Înțelegerea SBOM Formate
SBOM instrumentele de generare au devenit indispensabile pentru o securitate sporită a aplicațiilor și pentru conformitatea cu reglementările. Oferind claritate asupra numeroaselor componente care constituie software-ul, SBOMau revoluționat modul în care companiile abordează transparența software-ului. În mod crucial, au standarda izat procesul de documentare prin formate specifice, reducând semnificativ inconsecvențele din păstrarea manuală a evidențelor. SPDX și CycloneDX să iasă în evidență printre formatele disponibile, fiecare cu puncte forte unice, adaptate diferitelor nevoi organizaționale.
SPDX: Alegerea completă pentru companii mari Enterprises
Software Package Data Exchange (SPDX) este o soluție robustă și deschisă standard dezvoltat sub îndrumarea Fundației Linux. Excelează în cataloagelogincomponente software, licențe, referințe de securitate și alte metadate critice pentru a îmbunătăți conformitatea cu licențele. Cu toate acestea, utilitatea sa se extinde mult dincolo de acestea, facilitând o mai mare transparență și securitate în întregul lanț de aprovizionare cu software.
Formatul lizibil de către mașină al SPDX se mândrește cu consecvența în toate industriile, eliminând necesitatea reformatării datelor și simplificând partajarea. Această caracteristică este deosebit de benefică pentru conformitate și eficiența securității. Cu acreditare ISO, SPDX este un element de top în domeniul... SBOM formate, preferate de corporații mari precum Intel și Microsoft. Se potrivește entităților profund integrate cu Linux, proiectelor open source și dezvoltării de software comercial.
- AtuuriAbordarea detaliată a SPDX oferă o imagine cuprinzătoare a lanțului de aprovizionare cu software, de la datele la nivel de pachet până la cele la nivel de fișier. Capacitatea sa extinsă de adnotări asigură un proces de documentare temeinic, ceea ce îl face o alegere completă.
- Puncte slabeNatura detaliată și extinsă a formatului ar putea fi copleșitoare pentru organizațiile mai mici sau proiectele în care simplitatea și agilitatea sunt prioritare.
CycloneDX: O alternativă ușoară pentru echipele Agile
CycloneDX, creat de Open Worldwide Application Security Project (OWASP), prezintă o alternativă mai ușoară la SPDX. În ciuda asemănărilor dintre ele, CycloneDX se distinge prin reducerea riscului cibernetic la nivelul întregului stack, suportând diverse tipuri de BOM, inclusiv SBOM, SaaSBOM, HBOM, OBOM, VDR și VEX. Oferă standards în XML, JSON și buffere de protocoale, susținute de numeroase instrumente pentru creare și interoperabilitate, sub conducerea Grupului de lucru principal CycloneDX.
- AtuuriAgilitatea și nivelul de detaliu simplificat fac CycloneDX ușor de utilizat și extrem de adaptabil, ideal pentru medii cu ritm rapid.
- Puncte slabeCompromisul pentru greutatea sa mai mică este o incluziune mai redusă, putând omite detalii care ar putea fi cruciale pentru unele organizații.
Alegerea dreptului SBOM Format pentru organizația dvs.
Decizia între SPDX și CycloneDX depinde de evaluarea dimensiunii, complexității și nevoilor specifice ale organizației dumneavoastră. Pentru companii mari enterpriseDacă organizațiile caută un proces de documentare temeinic, SPDX oferă o profunzime de detalii de neegalat. În schimb, CycloneDX oferă o soluție eficientă și agilă pentru organizațiile care apreciază viteza și simplitatea.
Rapoarte de dezvăluire a vulnerabilităților (VDR) în securitatea software
De punere în aplicare Rapoarte de dezvăluire a vulnerabilităților (VDR) este o practică fundamentală pentru îmbunătățirea transparenței software-ului și protejarea împotriva potențialelor amenințări în dezvoltarea de software și securitatea cibernetică. Având în vedere complexitatea tot mai mare a lanțurilor de aprovizionare cu software și sofisticarea tot mai mare a amenințărilor cibernetice, VDR-urile oferă o abordare sistematică pentru identificarea, documentarea și abordarea vulnerabilităților din cadrul produselor software.
Înțelegerea Rapoartelor de Dezvăluire a Vulnerabilităților (VDR)
Un Raport de Dezvăluire a Vulnerabilităților (VDR) este o documentație detaliată care oferă o imagine de ansamblu cuprinzătoare a tuturor vulnerabilităților cunoscute care afectează un produs sau dependențele sale. Acesta depășește simpla enumerare pentru a include o analiză a impactului acestor vulnerabilități asupra produsului și delimitarea planurilor de abordare a vulnerabilităților identificate. Esența unui VDR constă în capacitatea sa de a oferi o imagine clară și concisă.cisși un raport acționabil care ajută la gestionarea proactivă a vulnerabilităților software.
Importanța VDR în securitatea software
- Transparență îmbunătățităVDR-urile servesc drept dovadă a calității unui furnizor de software committransparență, oferind utilizatorilor finali și părților interesate o înțelegere clară a stării de securitate a produselor lor software.
- Managementul proactiv al vulnerabilitățilorPrin detalierea vulnerabilităților și a impactului lor potențial, VDR-urile permit organizațiilor să ia măsuri preventive pentru a atenua riscurile înainte ca actorii rău intenționați să le poată exploata.
- Conformitate și încredereVDR-urile contribuie la eforturile de conformitate prin documentarea sistematică a vulnerabilităților și a pașilor de remediere în industriile reglementate de norme stricte de securitate cibernetică. standards. Acest lucru, la rândul său, încurajează încrederea între clienți și parteneri.
- Proces de remediere simplificatCu ajutorul VDR-urilor, furnizorii de software pot oferi informații despre eforturile de remediere planificate sau finalizate, facilitând procesul de gestionare a vulnerabilităților și asigurând răspunsuri prompte la potențialele amenințări.
Operaționalizarea VDR: Cele mai bune practici
Pentru a maximiza eficiența Rapoartelor de Dezvăluire a Vulnerabilităților, furnizorii de software și organizațiile ar trebui să ia în considerare următoarele bune practici:
- Actualizări la timp și regulateVDR-urile ar trebui actualizate periodic și ca răspuns la descoperirea de noi vulnerabilități, pentru a se asigura că reflectă cu acuratețe peisajul actual de securitate al produsului software.
- Acoperire cuprinzătoareUn VDR ar trebui să cuprindă toate vulnerabilitățile cunoscute, indiferent de sursa lor, descoperirile interne, dezvăluirile terților sau bazele de date publice ale vulnerabilităților.
- Comunicare clarăInformațiile dintr-un VDR ar trebui prezentate într-o manieră clară și ușor de înțeles, făcându-le accesibile tuturor părților interesate relevante, inclusiv publicului netehnic.
- Distribuție sigură și accesibilăAsigurați-vă că rapoartele VDR sunt distribuite în siguranță părților interesate, menținând în același timp accesibilitatea. Utilizați portaluri securizate sau comunicații criptate pentru a partaja aceste rapoarte cu publicul țintă.
Viitorul VDR în securitatea software
Pe măsură ce ecosistemele software continuă să evolueze, rolul Rapoartelor de Dezvăluire a Vulnerabilităților se va extinde, fără îndoială. Integrarea VDR-urilor în practicile de dezvoltare software și securitate cibernetică nu este doar o tendință, ci o necesitate în fața amenințărilor digitale tot mai mari. Prin adoptarea VDR-urilor, organizațiile pot atenua riscurile și pot demonstra o susținere solidă. commitment la securitatea software-ului, construind încredere cu utilizatorii și părțile interesate.
Crează SBOMÎn siguranță cu Xygeni WebUI
Xygeni se remarcă în peisajul dezvoltării de software și al securității cibernetice prin robustețea sa SBOM instrumente de generare, oferind SBOM securitate în formatele CycloneDX și SPDX, alături de Rapoarte integrate de Dezvăluire a Vulnerabilităților (VDR).
Xygeni oferă o interfață web ușor de utilizat (WebUI) pentru a crea SBOMfără efort, adresându-se utilizatorilor care preferă o interfață grafică în locul instrumentelor din linia de comandă. Acest capitol vă va ghida prin generarea unui SBOM folosind interfața web Xygeni, de la login pentru a descărca.
Pasul 1. Conectarea la Xygeni WebUI:
Accesați interfața web Xygeni prin browser. Vă puteți conecta folosind standard acreditările utilizatorului (nume de utilizator și parolă) sau optați pentru un validator terț pentru o comoditate sporită. De asemenea, trebuie să vă autentificați dacă aveți configurată autentificarea cu doi factori (2FA) pentru contul dvs. Acest pas inițial asigură că accesul dvs. este securizat și personalizat în funcție de proiectele și preferințele dvs. specifice.
Pasul 2. Selectarea proiectului
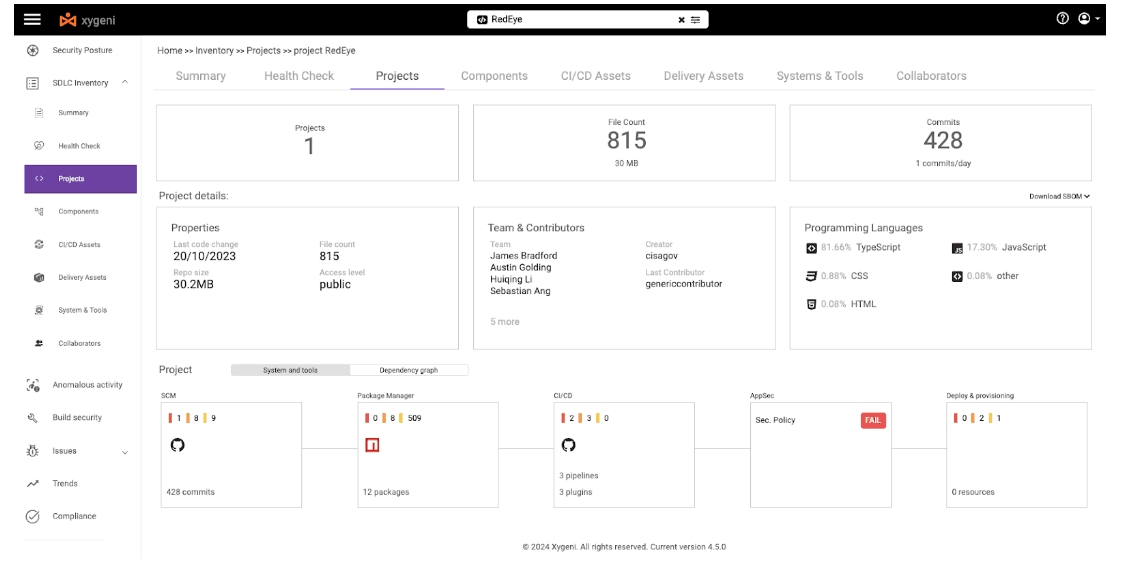
După ce v-ați conectat, vi se va prezenta dashboard cu un selector de proiecte sau o listă a proiectelor dvs. Navigați prin această listă și faceți clic pe numele proiectului pentru care doriți să generați un SBOMAceastă acțiune vă va oferi o imagine detaliată a proiectului respectiv, unde puteți gestiona și inspecta diverse aspecte ale componentelor și dependențelor software-ului dumneavoastră.
Pasul 3. Descărcarea SBOM
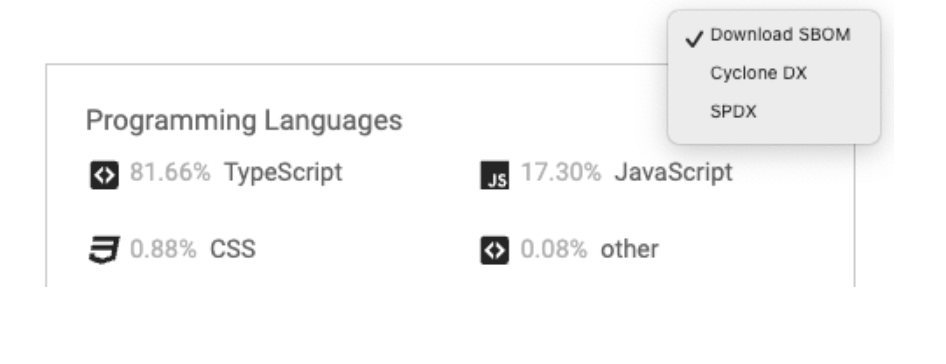
În pagina cu detaliile proiectului, căutați o opțiune etichetată „Descărcați” SBOM„care indică generarea și descărcarea unui SBOMDupă ce l-ați găsit, faceți clic pentru a selecta formatul dorit pentru dvs. SBOMXygeni acceptă mai multe formate pentru SBOMs, inclusiv recunoscute pe scară largă standardcum ar fi CycloneDX și SPDX. După alegerea formatului, platforma va genera SBOM fișier. După finalizarea procesului de generare, vi se va solicita să descărcați fișierul pe sistemul local. Acest fișier încapsulează toate informațiile necesare despre componentele software-ului în formatul selectat, fiind gata pentru nevoile de conformitate, securitate sau audit.
Pasul 4. Accesarea SBOM din Secțiunea Inventar
Alternativ, puteți accesa SBOM funcția de generare direct din secțiunea de inventar a proiectului dvs. Această secțiune oferă o imagine completă a tuturor componentelor software asociate proiectului dvs. Căutați un slide-out asociat fiecărui proiect în lista de inventar care oferă acțiuni suplimentare. Puteți genera și descărca SBOM pentru proiectul respectiv dintre aceste opțiuni. Această metodă oferă o modalitate rapidă și eficientă de a naviga direct către SBOM funcția de generare fără a parcurge pagina cu detaliile proiectului.
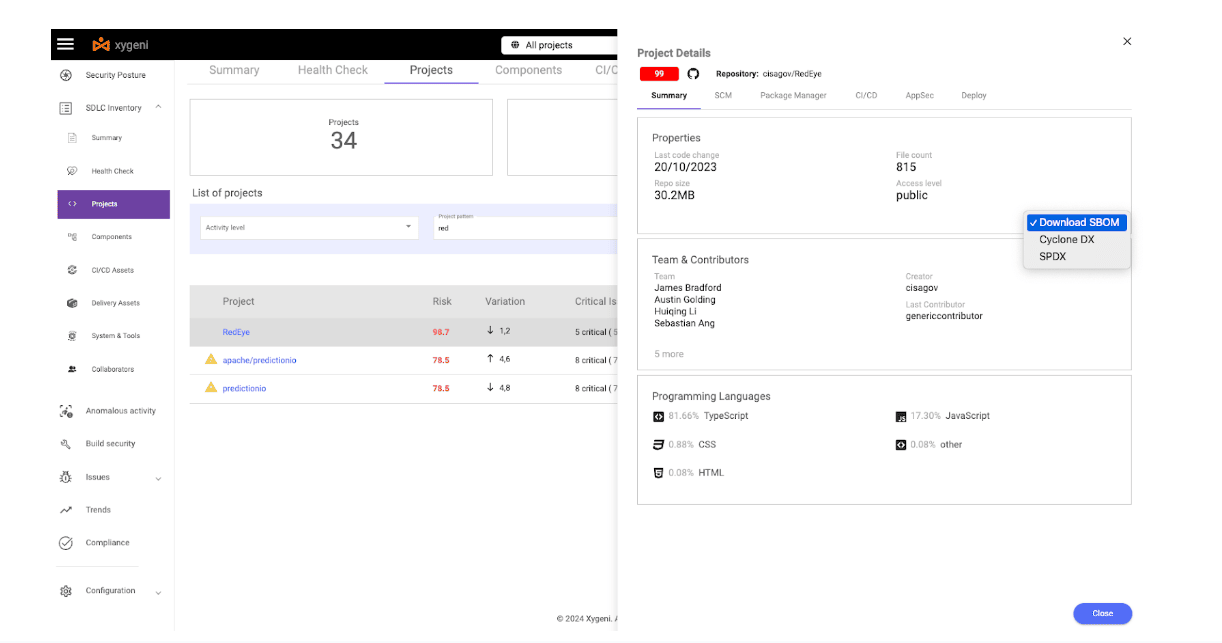
Urmând acești pași simpli, puteți produce rapid o listă de materiale detaliată care să îndeplinească cerințele dvs. de conformitate și securitate. Indiferent dacă gestionați un singur proiect sau supravegheați mai multe proiecte software, interfața WebUI de la Xygeni oferă o interfață intuitivă și perfectă pentru a vă sprijini. SBOM nevoile generației.
Crează SBOM cu Xygeni
Acest capitol vă va ghida prin procesul de instalare a Scaner Xygeni, configurându-l și folosindu-l ca unul dintre SBOM instrumente de generare. Veți învăța cum crea SBOMs și să genereze SBOM securitate și Rapoarte VDR, asigurându-vă că proiectele dumneavoastră sunt sigure, conforme și transparente.
Instalarea scanerului Xygeni
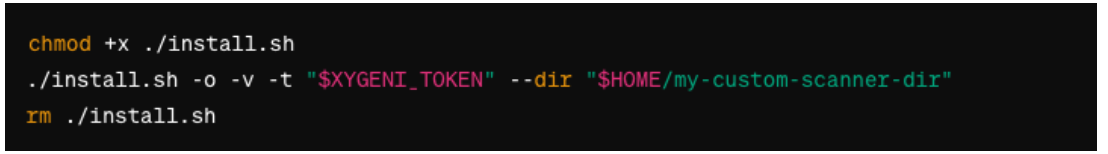
Înainte de a se scufunda în SBOM generație, asigurați-vă că ați îndeplinit toate cerințele preliminare pentru scanerul Xygeni. Veți avea nevoie de un token API, care ar trebui stocat în variabila de mediu XYGENI_TOKEN pentru procesul de instalare.
Pasul 1. Descărcați și verificați scriptul de instalare
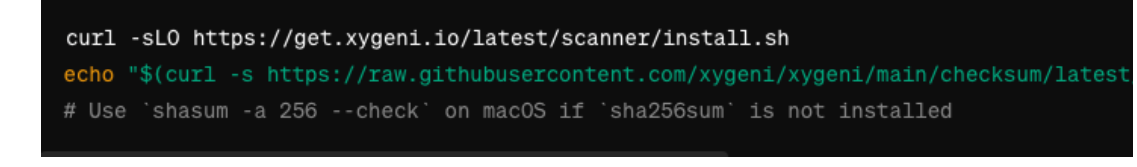
Pasul 2. Executați scriptul de instalare
Configurarea accesului rapid la scanerul Xygeni
Pentru a facilita accesul la scanerul Xygeni, luați în considerare adăugarea acestuia la PATH sau setarea unui alias. Acest lucru vă permite să rulați scanerul doar cu oxigen comanda.
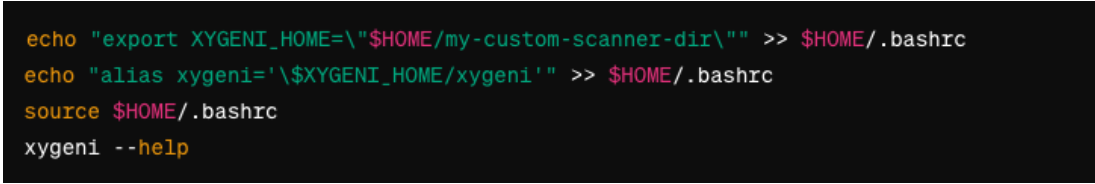
Generator SBOMcu rapoarte VDR
Cu Xygeni CLI instalat și accesibil, acum puteți crea SBOMcare includ rapoarte VDR. Xygeni acceptă generarea SBOMîn formate CycloneDX și SPDX, asigurându-vă că puteți alege formatul care se potrivește cel mai bine nevoilor și cerințelor de conformitate ale proiectului dumneavoastră.
Pasul 3. Navigați la directorul proiectului dvs.:
Asigurați-vă că vă aflați în directorul rădăcină al proiectului, unde sunt definite componentele software.
Pasul 4. Creați SBOM:
Pentru a genera un SBOM, folosește oxigen comandă urmată de opțiunile pentru specificarea SBOM format și fișier de ieșire. Xygeni integrează automat rapoartele VDR în fișierul generat SBOM.

Înlocui ciclonedx implementate cu spdx dacă preferați formatul SPDX.
Generarea unui SBOM cu rapoarte VDR integrate folosind Xygeni CLI este un proces simplu care îmbunătățește semnificativ securitatea și transparența proiectelor dvs. software. Urmarea acestor pași vă asigură că proiectul dvs. respectă cele mai bune standarde. software supply chain security practici, oferind informații detaliate asupra componentelor și vulnerabilităților acestora.
integrarea SBOM Generație în CI/CD PipelineUtilizarea Xygeni
Capacitatea de a genera automat liste de materiale pentru software (SBOMs) în timpul CI/CD procesul este esențial pentru îmbunătățirea transparenței și securității software-ului. Xygeni, o companie cuprinzătoare SBOM instrument de generare, se integrează perfect în CI/CD pipelines, oferind informații detaliate despre componentele software la fiecare compilare. Acest ghid prezintă procesul de automatizare SBOM generație cu Xygeni înăuntru CI/CD pipelines, asigurându-vă că versiunile dvs. de software sunt eficiente și sigure.
Crează SBOM Automat
Automatizarea SBOM generarea este vitală pentru operaționalizare SBOMe în dumneavoastră CI/CD pipeline, asigurându-se că fiecare versiune de software creează automat un SBOMXygeni acceptă această funcționalitate, permițând inserarea de SBOM sarcini de generare în cadrul CI/CD proces. Acesta asigură că orice modificare a software-ului poate fi analizată și că problemele de securitate pot fi identificate și remediate cât mai devreme posibil.
Unde se rulează Xygeni pentru a crea SBOM:
- CI/CD PipelinesCel mai comun punct de integrare, unde scanările Xygeni sunt adăugate ca parte a etapelor de testare a securității.
- Construiți instrumente de automatizareExecutați scanări Xygeni prin intermediul interfeței din linia de comandă în fișierele de compilare executate de instrumentele de automatizare a compilației.
Care Pipelines pentru a monitoriza:
Efectua scanări complete în timpul build-urilor programate nocturne sau săptămânale, inclusiv scanările de inventar și conformitate.
- Pentru declanșatoare frecvente pipelines, cum ar fi cele din evenimentele de solicitare push sau îmbinare, rulează o subset de scanări concentrându-se pe secrete, modificarea codului sau componente open source, în funcție de ecosistemul proiectului.
- Pe CD pipelines sau oricare pipeline, inclusiv furnizarea de resurse sau IaC șabloane, rulați IaC scanare pentru a aborda securitatea în Dockerfiles, manifestele Kubernetes, diagramele Helm și configurații similare.
Configurarea scanărilor
Pentru o cuprinzătoare SBOM, se recomandă comanda de scanare, cu posibilitatea de a exclude anumite scanări folosind –săriți peste opțiune. De exemplu, utilizați –-ocolire iac dacă proiectul dumneavoastră nu conține IaC template-uri.

SBOM Generaţie: Pentru a genera un SBOM pentru software-ul din aval, includeți SBOMopțiuni conexe, cum ar fi -sbom și -sbom-format în comanda de scanare. Aceasta SBOM poate fi apoi distribuit către terți, după cum este necesar.
Instalarea Xygeni în Target Pipelines
Pentru a integra Xygeni în CI/CD pipelines
- Identificați punctele potrivite din CI/CD sistem pentru SBOM generaţie.
- Editați pipelineFișierele /workflow pentru a include comenzile de scanare Xygeni în etapele dorite.
- Asigurați modificările aduse pipeline Configurațiile respectă procesul organizației dumneavoastră pentru modificarea fișierelor critice.
Prin integrarea Xygeni în CI/CD pipelineorganizațiile pot automatiza generarea de SBOMs, asigurând că fiecare versiune este însoțită de un inventar detaliat al componentelor sale. Nu numai că ajută la îndeplinirea cerințelor de conformitate, dar îmbunătățește semnificativ și postura de securitate a produselor software.
Puncte cheie: Stăpânirea SBOM Securitate și generare cu Xygeni
Călătoria prin SBOM securitate și SBOM generația cu Xygeni dezvăluie o cale către o securitate software sporită, transparență și conformitate. De la înțelegerea importanței SBOMimplementarea automată SBOM instrumente de generare în CI/CD pipelineAcest proces reflectă peisajul în continuă evoluție al dezvoltării de software. Iată câteva concluzii cheie:
Rolul vital al creării SBOMs
- Inventar cuprinzător: SBOMListele sunt mai mult decât simple liste. Acestea oferă inventare detaliate ale fiecărei componente software, inclusiv biblioteci open-source, cod proprietar și software comercial. Aceste detalii sunt cruciale pentru evaluarea riscurilor, gestionarea lanțului de aprovizionare și conformitatea cu reglementările.
- Postura de securitate îmbunătățită: SBOMoferă o imagine clară asupra ecosistemului software, permițând părților interesate să identifice rapid componentele învechite sau vulnerabile. Acest lucru consolidează semnificativ postura de securitate a software-ului dumneavoastră.
Provocări și soluții
- StandardizareO provocare este lipsa standardizare în SBOM formate și date, ceea ce face dificilă compararea și interpretarea SBOMs. SBOM Instrumentele de generare precum Xygeni acceptă formate larg acceptate precum CycloneDX și SPDX, oferind flexibilitate și interoperabilitate.
- Operaționalizare SBOMsXygeni ajută la automatizare SBOM generație în cadrul CI/CD pipelines, abordând provocările legate de automatizare și interoperabilitate. Acest lucru asigură că SBOMsunt generate automat odată cu fiecare versiune de software, sporind securitatea și transparența în cadrul dvs. CI/CD practici.
Xygeni: O soluție SSC și SBOM Instrument de generare
- Ușor de utilizareFie prin intermediul interfeței de comandă (CLI) sau al interfeței WebUI, Xygeni oferă o platformă ușor de utilizat pentru crearea SBOMs. Acest lucru îl face accesibil atât dezvoltatorilor, cât și profesioniștilor din domeniul securității.
- Integrarea în CI/CD PipelinesXygeni se integrează fără probleme în CI/CD pipelines, automatizare SBOM generare și permiterea evaluării riscurilor în timp real și a gestionării vulnerabilităților.
Implementarea strategică
- Alegerea punctelor de integrare potriviteIdentificarea locului unde se execută scanările Xygeni în cadrul CI/CD pipelines este crucial. Indiferent dacă este în Git hooks, CI/CD pipelines direct sau construiți fișiere, Xygeni se adaptează nevoilor proiectului dumneavoastră.
- Scanări completeXygeni oferă flexibilitate pentru efectuarea de scanări complete sau parțiale, inclusiv scanări de securitate. Acest lucru asigură o analiză amănunțită a componentelor software pentru versiuni programate și declanșate de evenimente. pipelines.
Pe măsură ce ecosistemul digital evoluează, rolul SBOMîn dezvoltarea de software devine și mai critic. SBOM Instrumentele de generare precum Xygeni conduc această evoluție oferind soluții care răspund cerințelor tot mai mari pentru SBOM securitate și conformitate. Dacă creați SBOM generația cu Xygeni reflectă o commitconstruirea de produse software sigure, transparente și conforme, o piatră de temelie pentru câștigarea încrederii în era digitală.

FAQ
Cum creez un SBOM?
Trei rute cu Xygeni: descărcați una din vizualizarea proiectului în interfața web, rulați CLI în directorul proiectului specificând formatul sau adăugați pasul de scanare la pipeline deci un SBOM este produs la fiecare versiune. A treia este singura care rămâne actualizată.SPDX sau CycloneDX, pe care ar trebui să-l folosesc?
CycloneDX dacă driverul dvs. este legat de securitate și doriți date VEX, VDR și de accesibilitate alături de lista de componente. SPDX dacă driverul dvs. este conform cu licența sau dacă este specificat de un client. Generați ambele dacă expediați către mai mulți clienți, deoarece costul producerii unui al doilea format este aproape de zero odată ce datele există.Legea privind reziliența cibernetică impune o SBOM?
Da. Cerințele esențiale se aplică de la 11 decembrie 2027 și includ documentarea componentelor într-un format utilizat în mod obișnuit, care poate fi citit automat, acoperind cel puțin dependențele de nivel superior. Obligațiile de raportare au intrat în vigoare mai devreme, pe 11 septembrie 2026, și, în practică, nu le puteți îndeplini fără un... SBOM deja la locul lui.Cât de des ar trebui un SBOM fi regenerat?
La fiecare compilare. O dependență se modifică, o versiune crește, se adaugă un pachet tranzitiv și SBOM Informațiile pe care le-ați produs în trimestrul trecut nu mai descriu ce ați expediat.Ce este un VDR și de ce este atașat la SBOM?
Un Raport de Dezvăluire a Vulnerabilităților listează vulnerabilitățile cunoscute care afectează componentele din SBOM, cu impact și starea remedierii. SBOM spune ce conține produsul. VDR-ul spune ce este în neregulă cu acesta.Pot genera un SBOM pentru componentele IA?
Da. Aceeași logică se extinde la modele, seturi de date, framework-uri și agenți prin intermediul unui AI-BOM.
