






Învățarea modului de a crea o ramură în GitHub este primul pas. Cu toate acestea, stăpânirea modului de a îmbina în siguranță ramurile în GitHub este la fel de importantă pentru fiecare ramură. GitHub flux de lucru. Așadar, în această postare, vă vom ghida prin întregul proces, începând cu cum să creezi o ramură în GitHub și apoi arătându-ți cum să îmbini ramuri în GitHub în siguranță. De asemenea, vom discuta despre cum să anulați o îmbinare dacă întâmpinați probleme și, în final, cum vă poate ajuta Xygeni să identificați fiecare problemă înainte ca aceasta să ajungă în ramura principală.
Să o parcurgem pas cu pas.
1. Cum să creezi corect o ramură în GitHub
Fiecare flux de lucru securizat începe atunci când creați o ramură în GitHub. Aceasta permite dezvoltatorilor să izoleze caracteristici, remedieri sau experimente fără a afecta codul de producție.
Pentru a crea o ramură în GitHub:
1. Navigați la depozitul dvs.
2. Faceți clic pe meniul derulant al selectorului de ramuri
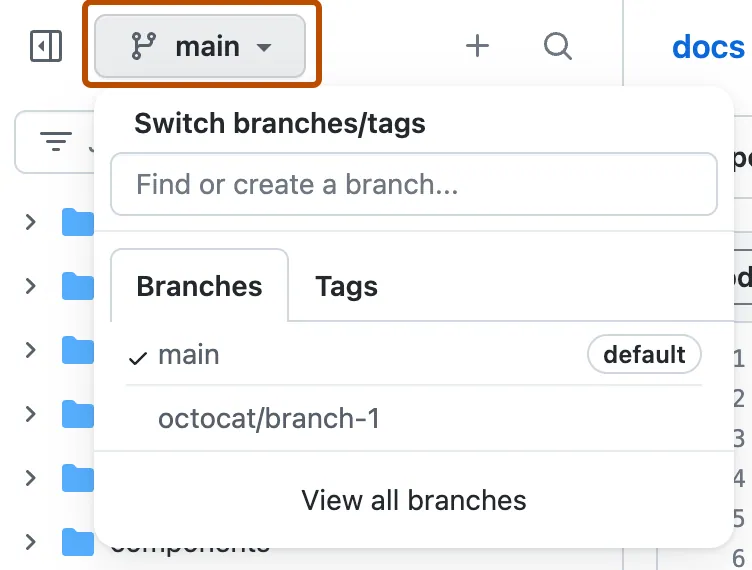
3. Introduceți numele noii sucursale
4. clic Creați o ramură
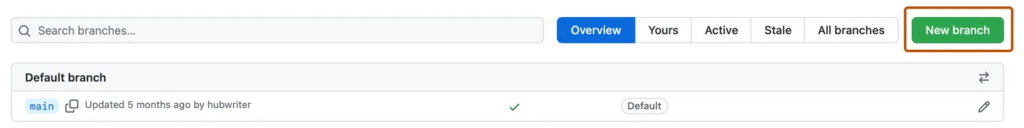
De aici, noua ta ramură este gata de utilizare. Acum poți să transmiți cod, să colaborezi la modificări și, în cele din urmă, să deschizi o pull requestDeși aceasta este o acțiune GitHub de bază, ea pregătește terenul pentru o dezvoltare securizată.
Important este că, de fiecare dată când creați o ramură în GitHub, aceasta ar trebui să facă parte dintr-un flux de lucru repetabil și protejat.
2. Scanați Pull Requests Automat înainte de îmbinare
Când creați o ramură în GitHub și vă pregătiți pentru revizuire, următorul pas este să înțelegeți cum să îmbinați ramurile în GitHub în siguranță. Fiecare impuls de ramură pe GitHub ar trebui să declanșeze verificări automate. Dar înainte de îmbinare, este esențial să verifica acea Codul nu introduce vulnerabilități. Un singur nesigur commit poate expune aplicația dvs., leak secretsau distrugerea infrastructurii critice.
Integrarea codului în ramura principală este o operațiune cu impact ridicat. Fără verificări adecvate, aceasta poate duce la consecințe grave, cum ar fi:
- Vulnerabilități zero-day alunecarea în producție
- Cunoscut CVE-uri introdus prin pachete open source
- Secrete codificate hardcoded împins către depozit
- Configurații greșite ale infrastructurii care îți slăbesc apărarea
- Cod rău intenționat sau modificat intrarea prin dependențe
Aici Xygeni face o adevărată diferență
Prin folosirea GitHub Actiuni, puteți declanșa scanări Xygeni automate ori de câte ori un dezvoltator deschide un pull request într-o ramură protejată. O ramură protejată în GitHub este una care necesită verificări sau aprobări specifice înainte ca modificările să poată fi îmbinate.
Xygeni analizează cea mai recentă execuție a pull request flux de lucru pentru a valida postura de securitate a modificărilor propuse. Aceasta include verificarea probleme în cod, dependențe, secrete și CI/CD configuraţiileÎntreaga ramură nu este rescanată, dar cel mai recent rezultat al fluxului de lucru este utilizat pentru a aplica politici și a bloca îmbinările nesigure.
Aceste scanări validează faptul că codul este securizat și pregătit pentru producție. Ele detectează:
- Vulnerabilități de cod (SAST)
- Pachete open source vulnerabile (SCA)
- Secrete codificate hardcoded
- IaC configurații greșite
- Potențial malware
integrarea aceste verificări timpurii asigură că de fiecare dată când creezi o ramură în GitHub și te pregătești pentru fuziune, o faci cu vizibilitate și control deplin.
Iată o configurație simplificată:
					on:
  pull_request:
    branches: [ main ]
jobs:
  xygeni-scan:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout
        uses: actions/checkout@v3
      - name: Xygeni Scanner
        uses: xygeni/xygeni-action@3.2.0
        with:
          token: ${{ secrets.XYGENI_TOKEN }}
3. Blocați îmbinările nesigure cu Guardrails
Guardrails, asigură-te că atunci când creezi o ramură în GitHub sau încerci să îmbini ramuri în GitHub, doar modificările sigure ajung în configurația principală a ramurii GitHub. Xygeni îți oferă control deplin asupra a ceea ce se îmbinăPuteți defini precisreguli adaptate politicilor dumneavoastră de securitate și toleranței la risc. De exemplu:
- Blocați dacă este un secret critic este găsit (de exemplu, chei AWS, token-uri)
- Eșuează construcția în cazul în care un nou risc ridicat pachetul open source este introdus
- Respinge pull requests acea modificarea căilor sensibile precum
.github/workflows/,infrastructure/,secrets.env - Prevenirea îmbinărilor în cazul în care un retrogradarea reintroduce cunoscut vulnerabilități
- Bloca CI/CD modificări de configurare dacă nu este etichetat corespunzător
- Opriți îmbinările dacă SAST detectează o intensitate ridicată sau probleme critice
- Aplicați mai strict Guardrails pe ramurile de producție păstrând în același timp flexibilitatea în dezvoltare
Aceste reguli acționează ca niște paznici automati. Îți ajută echipa să combine doar ceea ce este sigur, fără surprize, fără revizuiri manuale, fără intervenții de ultim moment.
Exemplu de regulă pentru balustrade:
					guardrail block_critical_secrets
  on secrets
  when severity = critical
  then @fail()
Feedback vizual în Dashboard
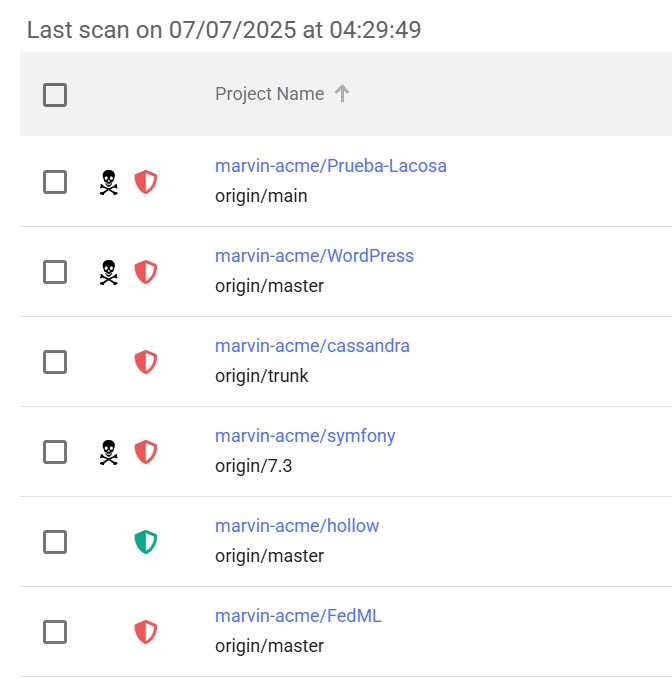
Pentru a asigura o vizibilitate completă, Xygeni afișează rezultatul celei mai recente evaluări a stării sistemului Guardrail.
- Mai întâi de toate, o pictogramă verde înseamnă că toate politicile au fost adoptate.
- În contrast, o pictogramă roșie semnalează că una sau mai multe condiții Guardrail au fost încălcate.
Prin urmare, atât dezvoltatorii, cât și echipele de securitate obțin informații imediate despre motivul blocării unei îmbinări, fără a fi nevoie să acceseze jurnalele CI.
Exemplu real din Dashboard:
De exemplu, să presupunem că un depozit nu are ramuri protejate, o configurație greșită comună care permite dezvoltatorilor să distribuie ramuri... commitfără verificare. Acesta este un risc serios.
Xygeni detectează automat și marchează acest lucru ca fiind semnat_commits problemă în cadrul CI/CD categorie. The dashboard Repere:
- Severitate: Înalt
- Tip: Semnat Commits
- Explicaţie: Depozitul nu are ramuri protejate
- Statut: Operatii Deschise
Prin urmare, cu acest feedback bogat în context, echipele pot identifica rapid riscul, pot înțelege impactul acestuia și pot lua măsuri corective, toate din interfața cu utilizatorul Xygeni.
Personalizați-vă Comportamentul de aplicare a legii
Tu deții întotdeauna controlul. Alege cât de strict Guardrails ar trebui să fie:
--fail-on=critical: Îmbinarea blocurilor doar în cazul constatărilor grave--never-fail: Alerga Guardrails în modul de testare pentru a testa politicile înainte de aplicare
Așadar, data viitoare când creați o ramură în GitHub, Guardrails sunt deja acolo, protejându-vă pipeline și aplicarea automată a politicilor dumneavoastră.
Cum știu dacă o aplicație GitHub este sigură?
Află cum să evaluezi aplicațiile GitHub înainte de a le instala.
4. Anulează automat îmbinarea în GitHub când sunt identificate riscuri
Dacă se detectează riscuri, îmbinarea este anulată. Această măsură de siguranță protejează fiecare proiect GitHub ramificat și impune cele mai bune practici privind modul de îmbinare a ramurilor în GitHub.
Xygeni se integrează direct în interfața cu utilizatorul GitHub. Când se găsește un risc:
- GitHub arată verificarea ca eșuată
- Protecțiile GitHub împiedică îmbinarea
- Coada de îmbinare omite codul nesigur
Fie că este vorba de un secret, o crimă în războiul de război sau un pericol CI/CD model, rezultatul este același: îmbinarea este anulată în GitHub și semnalat pentru revizuire.
De asemenea, puteți vizualiza rezultate detaliate în Xygeni:
- Starea de securitate a fiecărei sucursale
- De ce a fost blocată o îmbinare
- Istoricul complet al scanărilor
- Starea parapetului de protecție este afișată prin pictograme verzi (reușit) sau roșii (nereușit) în pagina proiectului
Acest feedback vizual permite dezvoltatorilor și echipelor de securitate să ia măsuri cu încredere. Iar atunci când aveți nevoie de un context mai detaliat, fiecare problemă este conectată la documentație cu îndrumări privind severitatea, etichetele, locația și atenuarea problemelor.
Îmbinare Tldr Doar Ce Este Sigur
Pe scurt, iată cum se poate face o îmbinare în siguranță după ce se creează o ramură în GitHub:
- Creați o ramură în GitHub prin intermediul interfeței utilizator
- Declanșează scanări automate cu fiecare pull request cu Xygeni
- Blocați îmbinările nesigure folosind Guardrails
- Folosește politici de audit pe server pentru un control mai profund
- Anulează îmbinarea în GitHub când ceva eșuează
- Vizualizați toate rezultatele în Xygeni dashboard
Pentru cele mai bune practici suplimentare privind protecția depozitelor, citiți Întrebări frecvente despre securitatea GitHub: Ce ar trebui să știe fiecare dezvoltator.
Deși fuzionarea este o operațiune de bază, realizarea ei în siguranță necesită vizibilitate și automatizare reale. Cu Xygeni, nu doar fuzionezi cod, ci fuzionezi încredere.
Protejați fiecare ramură GitHub cu încredere
O singură problemă trecută cu vederea într-un pull request poate compromite ramura principală. Scanerele tradiționale rulează adesea prea târziu, ratează riscuri critice sau nu reușesc să aplice politici semnificative.
De aceea, protejarea ramurilor GitHub necesită mai mult decât simpla scanare.
Xygeni oferă o aplicare reală. Atunci când o pull request vizează o ramură protejată, Xygeni analizează cea mai recentă execuție a ramurii dvs. CI/CD flux de lucru. Nu rescanează întreaga ramură. În schimb, evaluează cele mai recente rezultate pentru a verifica dacă există probleme de securitate în cod, dependențe, secrete și configurații ale fluxului de lucru. Nu sunteți doar alertat. Sunteți protejat.
Ce îl face diferit:
- Validare contextuală completă: Guardrails Aplicați politica folosind un context bogat, precum severitatea, exploatabilitatea și metadatele ramurilor.
- Integrare GitHub încorporată: Totul, de la scanare la aplicare, rulează nativ în fluxurile de lucru GitHub, fără a fi nevoie de scripturi personalizate sau cod de lipire.
- Audituri pe partea de server: Partea de server Guardrails validarea rezultatelor după încărcare, adăugând un al doilea nivel de control în afara pipeline.
În loc să vă bazați pe configurația CI pentru a detecta totul, Xygeni aplică o dezinformare automată, bazată pe politici.cisioni înainte ca ceva să ajungă la ramura principală.
Deși fuzionarea este o operațiune de bază, realizarea ei în siguranță necesită vizibilitate și automatizare reale. Cu Xygeni, nu doar vă protejați repozitoriile, ci protejați fiecare ramură GitHub cu încredere.

