
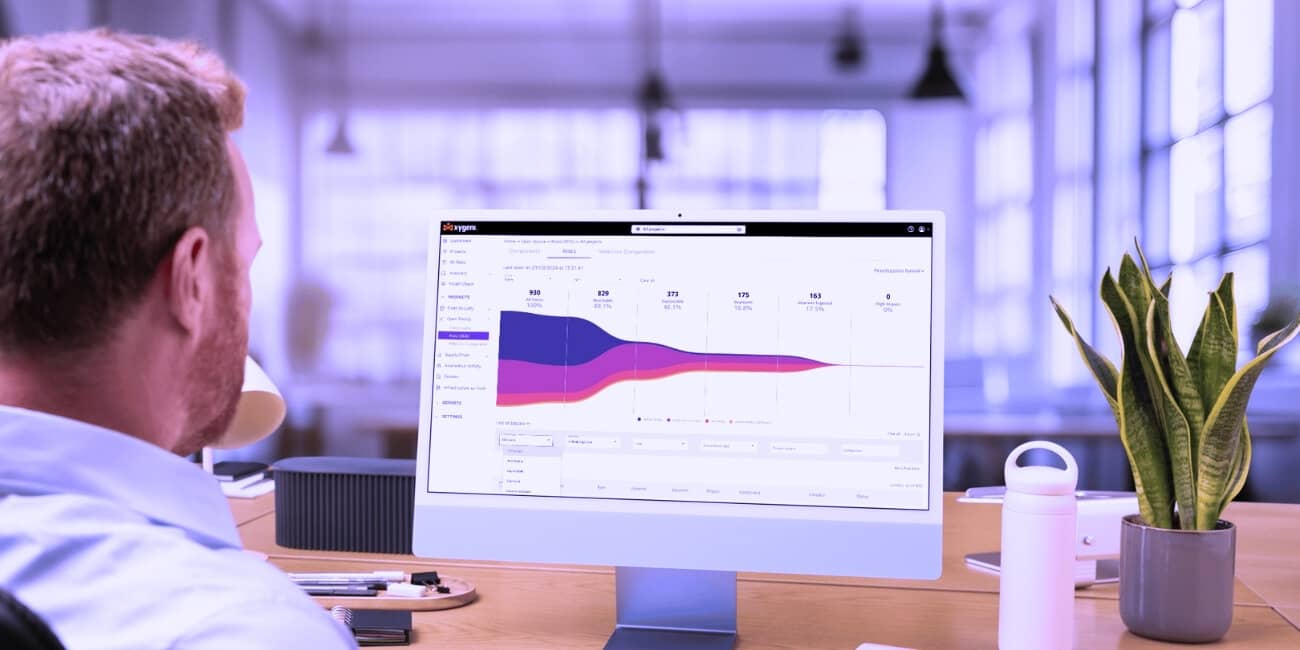






Scanarea vulnerabilităților este o parte esențială a unei strategii de securitate solide. Întrucât software-ul open source (OSS) reprezintă majoritatea bazelor de cod (adesea până la 90%), identificarea și abordarea timpurie a vulnerabilităților sunt cruciale pentru protejarea lanțului de aprovizionare cu software. Xygeni îmbunătățește scanarea tradițională a vulnerabilităților prin încorporarea detectării programelor malware în timp real și a unor canale inteligente de prioritizare, asigurându-se că echipa dvs. nu numai că detectează, ci și prioritizează și remediază cele mai critice riscuri de securitate.
De la publicarea inițială a acestui articol, abordarea Xygeni privind prioritizarea s-a extins complet ASPM strat: o pâlnie bazată pe inteligență artificială care aplică aceeași punctaj de accesibilitate, exploatabilitate, EPSS și context de business rezultatelor obținute de la scanerele Xygeni și din instrumente terțe deja existente în stiva dvs., corelându-le și deduplicându-le pe toate într-o singură vizualizare prioritizată, în loc de liste separate pentru fiecare instrument.
Ce este o scanare de vulnerabilități?
O scanare a vulnerabilităților este un proces care identifică punctele slabe din software, sisteme și rețele.Examinează bazele de cod, configurațiile și dependențele open-source pentru a descoperi amenințările de securitate înainte ca atacatorii să le poată exploata. Întrucât OSS continuă să domine bazele de cod, scanarea vulnerabilităților este esențială pentru menținerea unor medii sigure și protejarea împotriva breșelor înainte ca acestea să se producă.
De ce scanarea vulnerabilităților Xygeni vă protejează cel mai bine
Xygeni Scanarea vulnerabilităților oferă mai mult decât simpla detectare. Instrumentele noastre oferă blocarea amenințărilor în timp real, prioritizarea inteligentă a riscurilor și o funcționare fără probleme. CI/CD pipeline integrare, asigurându-vă că securitatea se integrează perfect în fluxurile de lucru și procesele de dezvoltare. Iată cum îmbunătățesc funcțiile de ultimă generație ale Xygeni gestionarea vulnerabilităților:
Detectarea programelor malware în timp real: Blocarea amenințărilor înainte ca acestea să ajungă la tine
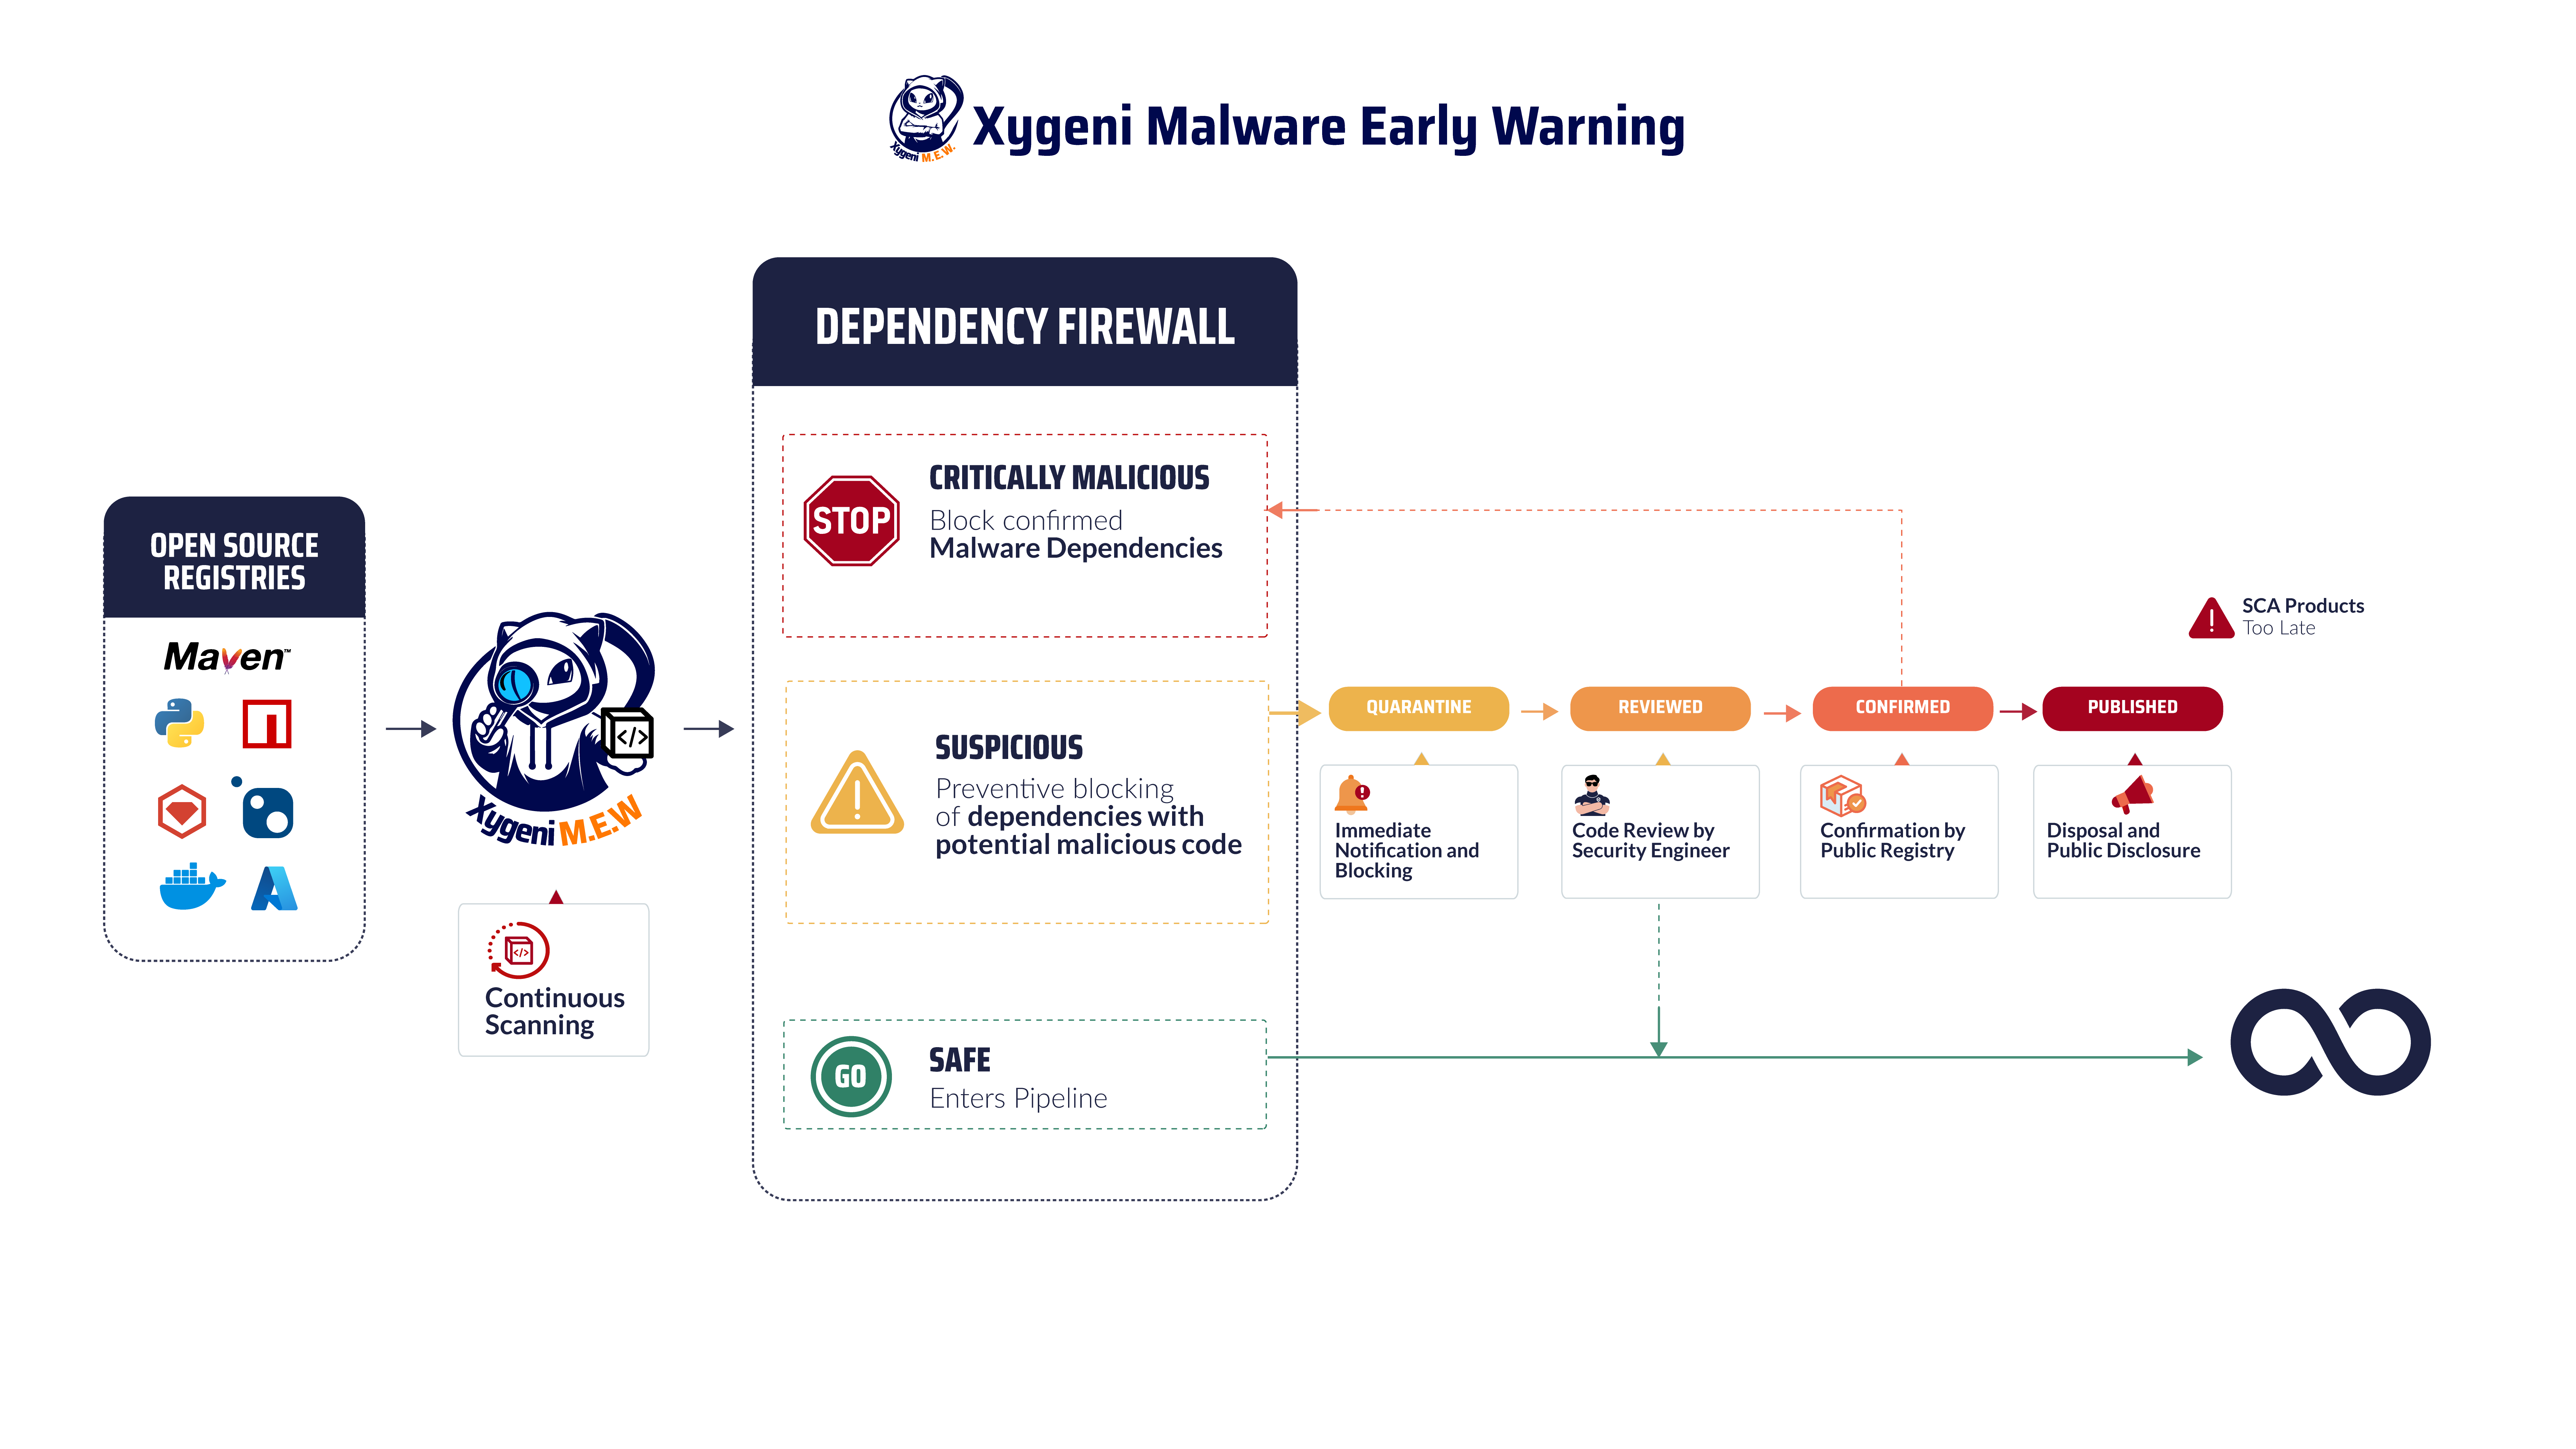
Minimizează riscurile și protejează-ți aplicațiile de pachete rău intenționate cu Detectarea timpurie a programelor malware de către XygeniSoluția noastră completă oferă monitorizare în timp real a dependențelor dvs., asigurându-se că amenințările sunt detectate și atenuate înainte ca acestea să vă afecteze software-ul. Prin scanarea constantă a depozitelor publice precum NPM, Maven și PyPIXygeni blochează pachetele rău intenționate imediat ce sunt publicate, împiedicându-le să se infiltreze în sistemele dumneavoastră.
Gestionarea componentelor open-source este crucială în peisajul dezvoltării de software de astăzi, din cauza riscurilor tot mai mari de vulnerabilități și cod rău intenționat. Xygeni Open Source Security Soluția reduce dramatic riscul de programe malware prin scanarea și blocarea pachetelor dăunătoare în momentul publicării. Monitorizarea noastră continuă acoperă mai multe registre publice, asigurându-ne că toate dependențele sunt examinate temeinic pentru siguranță și integritate.
Capacitățile puternice ale Xygeni ajută echipa ta să mențină proiecte software sigure și fiabile prin prioritizarea problemelor critice și eficientizarea proceselor de remediere, permițându-ți să te concentrezi asupra a ceea ce contează cel mai mult.
Scorarea CVE și integrarea EPSS: prioritizarea vulnerabilităților cele mai exploatabile
Xygeni îmbunătățește Scorarea CVE cu Sistemul de Predicție a Scorurilor de Exploit (EPSS) pentru o evaluare mai cuprinzătoare a riscului. În timp ce scorurile CVE evaluează gravitatea unei vulnerabilități, EPSS prezice probabilitatea exploatării acesteia. Acest lucru permite echipei dvs. să prioritizeze atât pe baza gravității, cât și a exploatării în lumea reală.
De exemplu, CVE-2021-44228 (Log4j), care are un scor CVE ridicat, prezintă, de asemenea, o probabilitate ridicată de exploatare pe baza datelor EPSS. Această combinație vă ajută să prioritizați vulnerabilitățile care prezintă cel mai mare risc, asigurându-vă că echipa dvs. se concentrează mai întâi pe cele mai periculoase amenințări.
Pâlnii de prioritizare: Concentrați-vă pe rezolvarea a ceea ce contează cel mai mult
Pâlniile de prioritizare Xygeni simplifică modul în care abordați un număr mare de probleme de securitate. Aceste pâlnii vă permit să filtrați și să vă concentrați asupra celor mai critice vulnerabilități prin aplicarea unor criterii de prioritizare personalizate. În loc să parcurgeți mii de probleme, Xygeni vă ajută echipa să se concentreze pe cele care reprezintă cea mai mare amenințare, cum ar fi vulnerabilitățile accesibile sau cele care sunt implementate activ.
De asemenea, puteți utiliza canale predefinite, cum ar fi Prioritizarea generală, CI/CD Prioritizare și IaC Prioritizare. Aceste pâlnii simplificăcisproducerea de ioni, economisind timp și resurse valoroase.
Pâlnii de prioritizare configurabile, în mai multe etape
Pâlniile de prioritizare Xygeni acceptă până la opt etape configurabile, combinând criterii predefinite precum accesibilitatea și exploatabilitatea cu proprietăți specifice organizației, astfel încât o echipă de securitate să nu fie blocată într-o formulă fixă. Constatările trec prin pâlnie în niveluri clare de acțiune: Imediat, ASAP, Planificat, Restanțe, mai degrabă decât o singură listă plată „critic/ridicat/mediu/scăzut”, care este mai aproape de modul în care o echipă planifică efectiv lucrările de remediere ale unui sprint.
CI/CD Pipeline Integrare: Securitate încorporată în fiecare etapă
Securitatea nu ar trebui să fie niciodată o preocupare secundară. Xygeni se integrează direct cu aplicațiile populare CI/CD platforme ca. Jenkins, GitHub Actions și CircleCI, asigurându-se că scanările de vulnerabilități sunt declanșate automat în timpul fiecărei faze de construire și implementare. Această integrare permite detectarea și remedierea timpurie, împiedicând apariția vulnerabilităților în producție.
Pull Request Scanare: Detectarea problemelor înainte ca acestea să se contopească
Xygeni Pull Request Scanarea scanează vulnerabilități în timp real atunci când apar noi pull requests sunt create. Detectează probleme precum Injecție SQL or Scripturi încrucișate (XSS) înainte de a fi integrate în producție. Prin detectarea timpurie a acestor defecte, echipa dumneavoastră rezolvă riscurile de securitate fără a întârzia ciclurile de lansare sau a acumula datorii tehnice.
Analiza accesibilității: Eliminarea zgomotului și prioritizarea amenințărilor reale
Analiza accesibilității Xygeni trece dincolo standard detectare prin identificarea vulnerabilităților invocat în timpul execuțieiÎn loc să vă copleșească echipa cu nenumărate probleme, Xygeni se concentrează pe vulnerabilitățile care sunt exploatabil activ în mediul dumneavoastră.
Prin filtrarea celor existente, dar inaccesibile în timpul execuției, Xygeni elimină zgomotul. Acest lucru asigură că echipa ta se concentrează asupra... cele mai presante amenințări de securitate. Această abordare reduce fals pozitive și minimizează oboseală alertă.
Echipa ta se concentrează pe riscuri reale, nu pe probleme cu prioritate scăzută. Xygeni se asigură că timpul și resursele tale abordează... vulnerabilități critice, împiedicând strecurarea amenințărilor ascunse.
Remediere automată: Remediați vulnerabilitățile fără efort
Securitatea ar trebui să sprijine dezvoltarea, nu să o împiedice. Funcțiile de remediere automată ale Xygeni permit echipei tale să corecteze vulnerabilitățile direct prin intermediul... CI/CD pipelineDe îndată ce Xygeni detectează o vulnerabilitate, poate aplica automat un patch, menținând dezvoltarea în mișcare fără intervenție manuală. Această automatizare reduce timpul de nefuncționare și crește productivitatea.
Gestionarea licențelor open source: Asigurarea conformității cu încredere
Pe lângă scanarea pentru vulnerabilități, Xygeni ajută la gestionarea licențelor open-source, asigurându-se că codul dumneavoastră rămâne conform cu Cele mai bune practici OWASP și alte industrii standardAceastă funcție atenuează riscurile juridice prin identificarea și abordarea încălcărilor licențelor open source, menținând software-ul conform și securizat.
De ce să alegeți Xygeni?
- Detectare malware în timp realDetectează și blochează instantaneu programele malware înainte ca acestea să se infiltreze în software-ul tău.
- Scorarea CVE și integrarea EPSSPrioritizați vulnerabilitățile atât în funcție de severitate, cât și de exploatabilitate, asigurându-vă că problemele critice sunt abordate mai întâi.
- Pâlnii de prioritizare personalizabileFiltrați problemele cu prioritate scăzută și concentrați-vă pe ceea ce contează cel mai mult.
- Remediere automatăAplicați automat patch-uri de securitate în CI/CD pipeline, reducând la minimum perturbările.
- CI/CD IntegrareIntegrare perfectă scanări de vulnerabilități în fiecare etapă a procesului tău de dezvoltare.
- Rămâneți conformAsigurați conformitatea cu reglementările din industrie standardși reduc riscul de încălcare a licențelor open-source.
Protejați-vă software-ul cu instrumentele Xygeni de scanare a vulnerabilităților și de detectare a programelor malware în timp real
Nu așteptați să se întâmple o breșă de securitate. Cu instrumentele de scanare a vulnerabilităților și de detectare a programelor malware în timp real de la Xygeni, puteți detecta și bloca proactiv amenințările înainte ca acestea să apară. Concentrați-vă pe remedierea celor mai critice riscuri și simplificați procesul de gestionare a vulnerabilităților cu ajutorul unor canale de prioritizare personalizabile și al remedierii automate. Fiți cu un pas înaintea amenințărilor emergente și asigurați-vă că software-ul dvs. rămâne sigur și conform.
Acest nivel de prioritizare este, de asemenea, ceea ce face ca platforma Xygeni să funcționeze alături de instrumentele pe care le utilizați deja. Dacă sunteți în mijlocul migrării de la un alt scaner sau pur și simplu nu sunteți gata să înlocuiți unul, Xygeni preia aceste constatări, aplică aceeași triere și remediere bazate pe inteligență artificială și vă permite să renunțați la vechiul instrument în propriul cronologie, fără o pauză de acoperire între ele.
Ești gata să-ți protejezi software-ul? Solicită o demonstrație astăzi și află cum Xygeni Vulnerability Scan îți poate transforma strategia de gestionare a vulnerabilităților.
FAQ
Care este diferența dintre o scanare a vulnerabilităților și o prioritizare a vulnerabilităților?
O scanare a vulnerabilităților detectează punctele slabe din cod, configurații și dependențele open-source. Prioritizarea este pasul separat de a decide care dintre aceste descoperiri să fie remediate mai întâi, utilizând semnale precum datele de exploatare EPSS și analiza accesibilității, în loc să se trateze fiecare descoperire ca fiind la fel de urgentă.
Scanarea vulnerabilităților Xygeni detectează și programe malware sau doar CVE-uri cunoscute?
Ambele. Xygeni combină scanarea tradițională a vulnerabilităților bazată pe CVE cu detectarea programelor malware în timp real în registre publice precum NPM, Maven și PyPI, astfel încât pachetele rău intenționate publicate recent sunt blocate în momentul publicării, nu doar vulnerabilitățile cunoscute, dezvăluite.
Ce este EPSS și de ce este important alături de scorurile CVE?
EPSS (Exploit Prediction Scoring System) prezice cât de probabil este ca o vulnerabilitate să fie exploatată, în timp ce un scor CVE măsoară severitatea teoretică. Combinarea ambelor, așa cum face Xygeni, permite unei echipe să prioritizeze vulnerabilitățile care sunt atât grave, cât și realist susceptibile de a fi atacate.
Poate scanarea vulnerabilităților să ruleze automat în CI/CD, sau necesită un pas separat?
Xygeni se integrează direct cu CI/CD platforme precum Jenkins, GitHub Actions și CircleCI, astfel încât scanările se declanșează automat la fiecare compilare și implementare, inclusiv pull request scanare care detectează probleme precum injecția SQL sau XSS înainte de îmbinarea codului.

