






Riscul crescând al vulnerabilităților exploatabile
Amenințările cibernetice se schimbă mai rapid ca niciodată, exploatările de securitate zero-day devenind o preocupare majoră pentru organizații. Înțelegere ce este un exploit în securitate este crucială, deoarece atacatorii folosesc din ce în ce mai mult metrici de exploatare pentru a viza vulnerabilitățile cu risc ridicat înainte de a fi corectate.
Cazuri recente din lumea reală evidențiază cât de periculoase pot fi aceste atacuri. De exemplu, Erori zero-day VMware raportate de Dark Reading demonstrează cum atacatorii pot exploata punctele slabe necunoscute pentru a încălca sistemele.
Echipele de securitate sunt supraîncărcate cu alerte. Totuși, fără strategia corectă de prioritizare, riscă să lase expuse slăbiciuni critice.
Provocarea? Nu toate vulnerabilitățile sunt exploatate - așadar, cum pot organizațiile să se concentreze pe cele care contează cu adevărat?
Ce este o exploatare în securitate?
Ce este un exploit în domeniul securității? Simplu spus, un exploit este un atac care profită de un punct slab în software, hardware sau infrastructurăPractic, odată ce atacatorii găsesc o cale de acces, pot fura date, pot rula cod dăunător sau pot prelua controlul asupra sistemelor.
Tipuri comune de exploituri
- Exploatarea securității zero-day – Atacatorii găsesc și utilizează vulnerabilități înainte ca furnizorii să lanseze o soluție. Din acest motiv, aceste exploatări sunt foarte valoroase pe dark web și sunt utilizate frecvent în spionajul cibernetic.
- Executarea codului la distanță (RCE) – Permite atacatorilor să execute cod de la distanță, ceea ce duce adesea la preluarea completă a sistemului.
- Privilegiul escaladării – Profită de controale de acces slabe pentru a obține permisiuni de administrator sau root.
- Coruperea memoriei – Tehnici precum buffer overflow-urile permit atacatorilor să injecteze și să ruleze cod dăunător.
Având în vedere aceste aspecte, kiturile automate de exploatare și atacurile asupra statelor naționale continuă să crească. Prin urmare, echipele trebuie să nu se mai bazeze pe aplicarea reactivă de patch-uri. În schimb, au nevoie de o gestionare proactivă a exploatabilității.
Metrici de exploatare: Cum să prioritizăm amenințările importante
Nu toate vulnerabilitățile duc la atacuri. Unele rămân inactive, în timp ce altele devin ținte principale. De aceea, echipele de securitate au nevoie de indicatori de exploatabilitate pentru a evalua amenințările reale. Înțelegere ce este un exploit în securitate ajută echipele să determine ce vulnerabilități sunt mai susceptibile de a fi utilizate în atacuri.
EPSS (Sistem de punctaj pentru predicția exploatărilor): O modalitate mai inteligentă de a clasifica riscurile
Scorul EPSS prezice cât de probabilă este ca un vulnerabilitatea va fi exploatată în termen de 30 de zile. Spre deosebire de CVSS, care măsoară doar severitatea, EPSS se concentrează pe riscurile de atac din lumea reală.
De ce EPSS ajută echipele de securitate să se miște mai rapid
- Prioritizare bazată pe date – Se concentrează pe vulnerabilitățile cu activitate activă de exploatare, nu doar pe riscurile teoretice.
- Reduce oboseala de alertă – Ajută echipele să nu mai urmărească alarme false și să se concentreze asupra amenințărilor reale.
- Îmbunătățește gestionarea patch-urilor – Prioritizează remedierile pe baza exploatabilității reale, reducând suprafața de atac mult mai rapid.
De exemplu, un EPSS Un scor de 0.9 înseamnă o șansă de 90% de exploatare – acest lucru necesită acțiuni urgente. Între timp, un scor de 0.01 semnalează un risc scăzut și poate aștepta.
Aflați mai multe despre EPSS și gestionarea vulnerabilităților
Scorurile EPSS ajută echipele de securitate să abordeze mai întâi vulnerabilitățile cu risc ridicat. Aflați cum să fiți cu un pas înaintea exploit-urilor.
Cum să atenuezi vulnerabilitățile exploatabile
Informații proactive privind amenințările și sisteme de avertizare timpurie
- Configurați fluxuri de amenințări în timp real pentru a detecta vulnerabilitățile de securitate zero-day înainte ca acestea să se răspândească.
- Folosește sisteme de avertizare timpurie pentru a bloca dependențele open-source rău intenționate înainte ca atacatorii să le utilizeze.
Scanare automată de securitate și SCA
- Alerga Analiza compoziției software (SCA) pentru a urmări constant vulnerabilitățile componentelor open-source.
- Aplicați analiza accesibilității pentru a verifica dacă o eroare este într-adevăr exploatabilă în mediul dumneavoastră.
CI/CD Pipeline Security & Protecție la Runtime
- Asigura CI/CD pipelinepentru a împiedica intrarea în producție a codului riscant.
- Utilizare Application Security Posture Management (ASPM) pentru a monitoriza riscurile pe întregul ciclu de dezvoltare.
Prioritizare bazată pe exploatabilitate și automatizare a patch-urilor
- Combinați scorurile EPSS cu datele privind impactul asupra afacerii pentru a remedia mai întâi vulnerabilitățile cu risc ridicat.
- Folosește remedierea automată pentru a implementa patch-uri mai rapid fără a încetini dezvoltarea.
Cum atenuează Xygeni exploatările de securitate zero-day
Întrucât atacurile de securitate zero-day apar fără avertisment, organizațiile au nevoie de apărări în timp real. Din acest motiv, Xygeni Soluțiile de securitate oferă o abordare integrată pentru detectarea, prioritizarea și oprirea exploit-urilor înainte ca acestea să provoace daune.
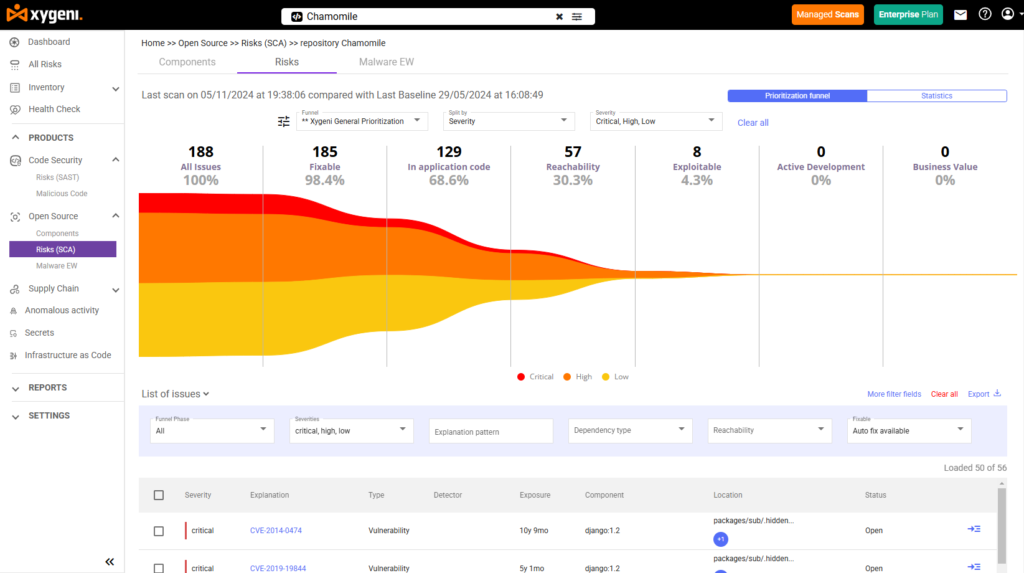
1. Prioritizare bazată pe exploatabilitate cu ajutorul canalelor dinamice
Echipele de securitate se confruntă cu alerte nesfârșite, dar nu toate vulnerabilitățile sunt la fel de periculoase. De aceea, canalele de prioritizare Xygeni depășesc evaluările de severitate de bază (CVSS) luând în considerare:
- Exploatabilitate (Scor EPSS) – Prioritizează vulnerabilitățile pe baza probabilității exploatării în lumea reală în următoarele 30 de zile.
- Analiza accesibilității – Determină dacă există o vulnerabilitate într-o cale de atac accesibilă din software-ul dumneavoastră.
- Context de business – Filtrează vulnerabilitățile în funcție de impactul lor potențial asupra aplicațiilor critice.
2. Informații despre amenințări în timp real și sistem de avertizare timpurie
Soluțiile tradiționale de securitate se bazează pe vulnerabilități cunoscute, în timp ce Xygeni oferă monitorizare în timp real.
- Scanează depozitele publice pentru a identifica noi pachete infectate cu programe malware înainte ca atacatorii să le utilizeze.
- Blochează dependențele rău intenționate înainte ca acestea să se infiltreze în lanțul de aprovizionare cu software.
- Oferă alerte în timp real despre vulnerabilitățile emergente și campaniile de atac.
De exemplu, dacă o vulnerabilitate zero-day dintr-o bibliotecă open-source devine o armă, Xygeni alertează imediat echipa și oferă măsuri de atenuare - fără a aștepta o actualizare CVE.
3. Analiza avansată a compoziției software (SCA) pentru protecția lanțului de aprovizionare
Exploatările zero-day vizează adesea componente open-source nepachetate. Xygeni SCA soluţie:
- Scanează software-ul pentru dependențe vulnerabile.
- Detectează pachetele open-source compromise înainte ca acestea să ajungă în producție.
- Identifică dependențele învechite care necesită corecții proactive.
4. CI/CD Pipeline SecurityOprirea exploit-urilor înainte de implementare
Oxigen:
- Scaneaza CI/CD pipelines pentru configurații greșite de securitate.
- Implementează politici de securitate pentru a preveni modificările dăunătoare sau codul riscant.
- Împiedică vulnerabilitățile cu risc ridicat să ajungă în producție prin integrarea cu fluxurile de lucru DevOps.
5. Remediere automată: Remedierea exploit-urilor înainte ca acestea să se răspândească
Sistemul de remediere automată Xygeni:
- Sugerează cel mai sigur patch sau versiune alternativă a pachetului.
- Generează automat pull requests pentru remedieri în codul afectat.
- Se integrează cu sisteme de ticketing (Jira, GitHub Issues) pentru gestionarea structurată a vulnerabilităților.
Viitorul managementului exploatabilității
Pe măsură ce amenințările cibernetice se extind, echipele de securitate trebuie să depășească limitele gestionării tradiționale a vulnerabilităților. Atacatorii nu așteaptă patch-uri - ei atacă mai întâi. Din acest motiv, organizațiile au nevoie de o abordare mai inteligentă și mai rapidă pentru a bloca exploatările înainte ca acestea să provoace daune.
Ce se schimbă în managementul exploatabilității?
Securitatea se schimbă de la reacție la predicțieÎn loc să trateze toate vulnerabilitățile la fel, echipele trebuie concentrare pe riscurile din lumea realăÎn același timp, securitatea manuală nu poate ține pasul cu atacuri automate, Făcând protecție rapidă și în timp real esenţial.
Tendințe cheie care determină viitorul managementului exploatabilității
Prioritizarea bazată pe riscuri devine norma – Echipele depășesc scorurile CVSS și se concentrează pe EPSS (Exploit Prediction Scoring System) și analiza accesibilității pentru a remedia vulnerabilitățile care sunt cel mai probabil să fie exploatate.
Informații despre amenințări în timp real – Așteptarea săptămânilor sau lunilor pentru actualizările CVE nu mai este o opțiune. Organizațiile au nevoie de scanare continuă pentru a detecta vulnerabilitățile de securitate zero-day imediat ce apar.
Managementul automat al patch-urilor – Dacă securitatea încetinește dezvoltarea, aceasta nu va fi adoptată. Companiile investesc în remediere automată pentru a remedia vulnerabilitățile cu risc ridicat fără întârzieri.
Puternică CI/CD Pipeline Security – Atacatorii vizează lanțul de aprovizionare cu software. Echipele DevOps trebuie să integreze securitatea direct în CI/CD pipelinepentru a detecta vulnerabilitățile înainte de implementarea software-ului.
Analiză inteligentă a compoziției software (SCA) – Software-ul open source susține dezvoltarea modernă, dar aduce și riscuri. Prin utilizarea SCA Cu analiza accesibilității, echipele se pot concentra doar pe vulnerabilitățile care contează cu adevărat.
Viitorul securității este proactiv, automatizat și axat pe riscuri. Echipele care se adaptează acum vor fi cu un pas înaintea atacatorilor și vor preveni exploatările înainte ca acestea să se întâmple.
Concluzie: Preluați controlul asupra exploatării înainte ca atacatorii să o facă
Securitatea nu mai înseamnă doar să găsești vulnerabilități, ci să știi care dintre ele contează cu adevărat. În fiecare zi, echipele de securitate se confruntă cu mii de alerte, dar nu toate reprezintă o amenințare reală. De aceea, concentrarea asupra exploatabilității este esențială.
Ce pot face echipele pentru a rămâne în frunte?
Înțelege ce înseamnă cu adevărat o exploatare în domeniul securității - Ce este o exploatare în securitate? Este mai mult decât o simplă eroare de software; este o modalitate prin care atacatorii pot pătrunde în sisteme. Echipele ar trebui să privească dincolo de gravitate și să se concentreze pe cât de probabil este ca o vulnerabilitate să fie exploatată.
Opriți exploatările de securitate zero-day înainte ca acestea să se întâmple – Prin utilizarea sistemelor de avertizare timpurie, a informațiilor despre amenințări în timp real și a analizei accesibilității, echipele pot bloca atacurile înainte ca acestea să înceapă.
Faceți securitatea ușor de adoptat – Dacă securitatea încetinește DevOps, echipele nu o vor folosi. Corecții automate, CI/CD Securitatea și aplicarea simplă de patch-uri mențin dezvoltarea rapidă, protejând în același timp sistemele.
Prioritizarea în funcție de exploatabilitate – Echipele de securitate nu trebuie să remedieze fiecare vulnerabilitate, ci doar pe cele pe care atacatorii le folosesc efectiv.
De ce Xygeni?
La Xygeni, ducem securitatea dincolo de scanarea de bază a vulnerabilităților. Platforma noastră:
- Analizează exploatabilitatea în lumea reală, nu doar riscurile teoretice.
- Automatizează remedierile pentru a menține dezvoltarea de software sigură și eficientă.
- Oprește atacatorii înainte ca aceștia să ajungă în mediile de producție.
Amenințările cibernetice nu vor încetini, dar cu abordarea corectă, puteți rămâne în frunte.
Vrei să vezi cum te ajută Xygeni să oprești exploatările înainte ca acestea să se întâmple?
Încearcă gratuit astăzi!

