






Cod rău intenționat este una dintre cele mai discrete și mai dăunătoare amenințări cu care se confruntă echipele de software astăzi. Nu își face întotdeauna apariția zgomotoasă - uneori, se strecoară discret în pipeline printr-o dependență open-source sau o lucrare CI configurată greșit. Așadar, Cum poate codul rău intenționat să provoace daune și Care dintre următoarele poate indica un atac cu cod malițios? Mai important, Cum poate codul malițios să provoace daune înainte să intre în producție?
Acest ghid vă prezintă cazuri din lumea reală, semne de avertizare și tactici inteligente de atenuare pe care le puteți implementa astăzi.
Glosar Xygeni
Ce este codul rău intenționat
Cod scris intenționat pentru a dăuna, exploata sau compromite sisteme, date sau procese software - adesea prin furtul de acreditări, injectarea de backdoor-uri sau perturbarea comportamentului aplicațiilor. Se poate ascunde în codul sursă, în pachete terțe sau CI/CD pipelines.
Cum poate codul rău intenționat să provoace daune? O analiză aprofundată cu exemple din lumea reală
Înțelegerea modului în care codul rău intenționat poate provoca daune este esențială pentru construirea unui lanț de aprovizionare cu software securizat. În zilele noastre CI/CD ecosisteme, codul rău intenționat poate:
1. Exfiltrarea secretelor – Cum cauzează codul rău intenționat scurgeri de credențiale
Ce se întâmplăAtacatorii fură date sensibile — cum ar fi chei API, token-uri sau parole — stocate în cod, fișiere de configurare sau medii de compilare.
De ce este periculosDeschide calea către preluarea cloud-ului, accesul la bazele de date și compromiterea lanțului de aprovizionare.
Caz real: JarkaStealer Malware-ul din pachetele PyPI a exfiltrat secrete prin instrumente false pentru dezvoltatori.
Cu alte cuvinte, acest tip de atac valorifică încrederea și confortul pentru a obține acreditările de acces înainte ca cineva să-și dea seama ce s-a întâmplat.
2. Injectarea de backdoor-uri sau rootkit-uri
Ce se întâmplăCodul include puncte de intrare persistente și ascunse pe care atacatorii le pot folosi ulterior, chiar și după ce considerați că amenințarea a dispărut.
De ce este periculosOcolește firewall-urile și permite acces pe termen lung.
Caz real: Ușa din spate XZ Utils încorporate în sistemele Linux au oferit atacatorilor acces SSH fără acreditări.
Mai mult, acest incident subliniază modul în care ingineria socială și amenințările interne pot ocoli chiar și cele mai bune procese de revizuire a codului.
3. Modificări logice silențioase – Cum poate codul rău intenționat să perturbe aplicația dvs.?
Ce se întâmplă: Un alt exemplu despre cum poate codul rău intenționat să provoace daune este prin modificări subtile ale logicii de business - omiterea validărilor sau slăbirea verificărilor de securitate.
De ce este periculosAceste schimbări sunt adesea invizibile pentru dezvoltatori, dar catastrofale în producție.
Caz real: UAParser.js pe NPM a fost deturnat pentru a instala mineri criptografici, schimbând modul în care executa codul în interior.
Prin urmare, chiar și mici modificări logice ale bibliotecilor de încredere pot duce la breșe majore de securitate.
4. Exploatarea încrederii în pachete open-source
Ce se întâmplă: Iată cum poate codul rău intenționat să provoace daune la scară. Actorii rău intenționați publică pachete false sau deturnate care par legitime, iar dezvoltatorii le instalează fără să știe.
De ce este periculosAceste atacuri se extind rapid, afectând mii de aplicații.
Caz realPeste 280 de pachete NPM rău intenționate au fost utilizate într-o campanie de typosquatting care a canalizat traficul prin Contractele inteligente Ethereum.
Prin urmare, acest lucru demonstrează nevoia critică de scanare a registrului în timp real și de sisteme de reputație a pachetelor.
5. Ștergerea sau coruperea datelor
Ce se întâmplăFișierele sunt șterse, jurnalele sunt șterse, iar bazele de date sunt eliminate din coșul de gunoi pentru a ascunde urmele sau a provoca haos.
De ce este periculosAceasta este distrugere pură — fără răscumpărare, fără mesaj — doar întreruperi și pierderi de date.
Caz real: Malware-ul HermeticWiper sistemele șters din Ucraina folosind un program de actualizare software fals.
De subliniat, atacurile distructive nu sunt doar teoretice - ele fac parte din războiul cibernetic modern.
6. Dezactivarea serviciilor cheie (Denial-of-Service)
Ce se întâmplăCodul consumă resurse sau provoacă blocarea sistemelor folosind bombe logice, bucle recursive sau intrări incorecte.
De ce este periculosÎntrerupe serviciile în orele de vârf sau ascunde un atac mai profund.
Caz real: Log4shell. Printre exploatările se numărau variante DoS care făceau să se prăbușească instantaneu aplicațiile Java.
Din acest motiv, implementarea întrerupătoarelor de circuit și a monitorizării timpului de funcționare este esențială în arhitecturile actuale.
TL;DR – Cum poate codul rău intenționat să provoace daune?
- Exfiltrarea datelor sensibile – Fură parole, token-uri și acreditări din cod sau medii
- Modificarea comportamentului sistemului – Schimbați discret logica aplicației, ocoliți autentificarea sau dezactivați controalele de securitate
- Construcție deturnată pipelines – Injectarea de programe malware în artefacte sau CI/CD procese
- Lansează backdoor-uri – Mențineți accesul discret chiar și după detectare
- Distruge disponibilitatea – Declanșează blocaje sau denegări de serviciu în producție
Care dintre următoarele poate indica un atac de cod rău intenționat?
Acum că înțelegeți cum poate provoca daune codul rău intenționat, iată care dintre următoarele poate indica un atac de cod rău intenționat în mediul dvs.:
1. Modificări bruște sau suspecte ale fișierelor
- Modificări la CODEWNERS, .env sau scripturi shell
- modificările aduse commitutilizat de utilizatori noi sau neîncrezători
- Dintr-o dată, fișierele de test se comportă diferit
2. Modificări neașteptate ale pachetelor sau dependențelor
- Dependențe tranzitive sau nou adăugate fără discuții
- Erori ciudate de versiune în package.json sau pom.xml
- Pachete fără stele sau documentație
De exemplu, atacatorii lansează adesea mai multe biblioteci false și așteaptă ca greșelile de scriere sau completarea automată să facă restul.
3. Commit sau Anomalii ale Contribuitorilor
- Contribuitori necunoscuți care promovează schimbări esențiale
- Împins cu forța commitștergerea istoricului
- CI/CD rulează la ore neobișnuite sau de pe IP-uri necunoscute
Mai mult, acestea sunt deosebit de riscante în proiectele OSS, unde oricine poate crea o bifurcație, modifica și trimite o pull request.
4. CI/CD Construi Pipeline Steaguri rosii
- Pași noi de construire inserați fără descriere PR
- Acreditări transmise ca text simplu în jurnale
- Eșecuri neașteptate ale testelor
Pe de altă parte, acestea pot fi normale în primele etape ale dezvoltării - dar numai dacă sunt revizuite și documentate corespunzător.
5. Scurgerea de secrete sau acreditări
- Istoricul Git dezvăluie chei sau token-uri
- Secretele apar în jurnalele de depanare sau în dump-urile de testare
Înainte de a lansa live, asigură-te că scanarea secretelor face parte din fiecare commit și fluxul de lucru al relațiilor publice.
TL;DR – Care dintre următoarele poate indica un atac de cod rău intenționat?
- Modificări neașteptate în fișierele cheie -
CODEOWNERS,Dockerfile,.envfișiere modificate brusc - neobișnuit CI/CD pipeline activitate – Pași de construcție, scripturi sau comportament al jobului noi sau modificate
- Necunoscut commit Autorii – Noii contribuitori care promovează modificări cu privilegii ridicate sau nerevizuite
- Pachete open-source suspecte – Dependențe publicate recent sau întreținute deficitar, aflate în uz
- Expunerea secretelor în controlul versiunilor – chei API, token-uri sau acreditări commitdin greșeală
- Acces anormal la depozit – Neregulat loginschimbări de rol sau anomalii ale contribuitorilor
Opriți daunele: Cum să preveniți codul rău intenționat în lanțul dvs. de aprovizionare cu software
Vestea bună? Nu ești singur în această luptă.
Xygeni oferă echipei tale instrumentele unificate de care are nevoie pentru a detecta, opri și recupera amenințările cu cod rău intenționat - înainte ca acestea să ajungă în producție. Pe măsură ce atacurile evoluează în complexitate și scară, instrumentele de securitate dispersate devin insuficiente. Ai nevoie de protecție integrată încorporată în fiecare etapă a ciclului de viață al dezvoltării software-ului.
Aici intervine Xygeni - construit pentru a vă securiza codul, pipelineși componente open-source de pe o singură platformă.
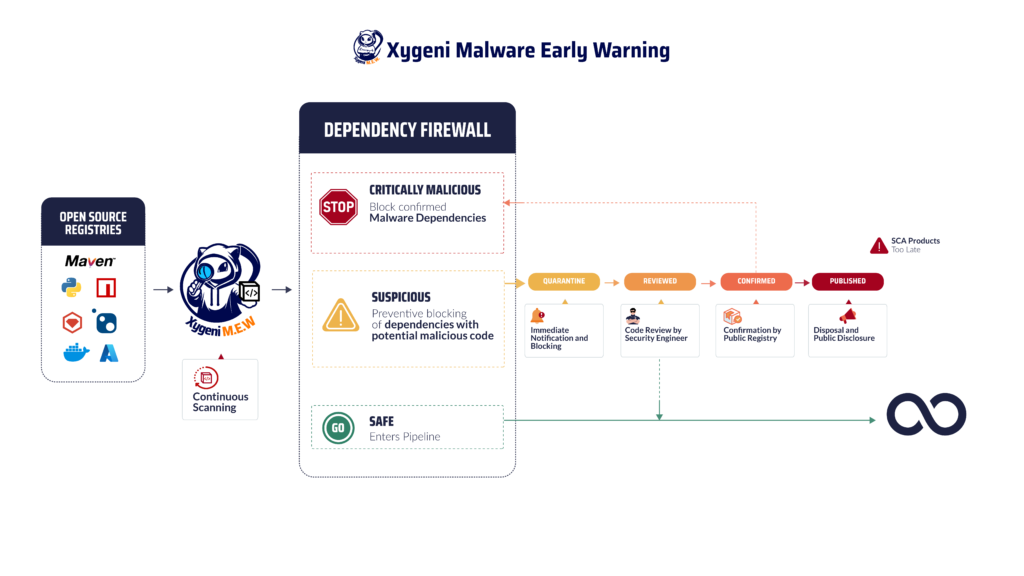
Iată cum te ajută Xygeni să fii cu un pas înainte:
- Detectarea anomaliilor în timp real
Detectează modificările suspecte ale fișierelor, comportamentul colaboratorilor și pipeline derivă în momentul în care se întâmplă. - Secrete de securitate
Împiedicați automat accesul secretelor în depozitele dvs., chiar înainte de commit este finalizat. - Avertizare timpurie privind programele malware
Scanați registrele publice în timp real și blocați pachetele rău intenționate cu ajutorul detectării bazate pe comportament. - Detectarea manipulării codului
Obțineți vizibilitate asupra modificărilor neautorizate ale fișierelor critice, cu commitcontext și alertare la nivel de -. - Construiți Integritate și Atestare
Asigurați-vă că fiecare artefact este autentic, inviolabil și trasabil - de la sursă până la producție. - Prioritizare la nivelul întregii platforme
Folosește indicatori de exploatabilitate precum EPSS, accesibilitate și context de afaceri pentru a filtra zgomotul și a te concentra pe ceea ce contează cu adevărat.
Intrebari cu cheie
Spre deosebire de soluțiile punctuale izolate, Xygeni consolidează protecția în întreaga ta SDLC într-o platformă puternică și ușor de utilizat pentru dezvoltatori. Acest lucru oferă echipei tale informații în timp real, prioritizarea riscurilor contextuale și fluxuri de lucru automatizate - toate acestea fără a sacrifica viteza sau eficiența.
Deci, cum poate codul rău intenționat să provoace daune? Prin exploatarea... pipeline, încrederea dumneavoastră în open source și viteza DevOps în sine. Care dintre următoarele poate indica un atac de cod rău intenționat? Oricare dintre semnalele de alarmă de mai sus.
Nu aveți nevoie de mai multe instrumente pentru a vă apăra împotriva acestor riscuri - aveți nevoie de o platformă inteligentă și unificată.
Încearcă Xygeni gratuit astăzi și protejați-vă lanțul de aprovizionare cu software din interior spre exterior. Începeți perioada de probă gratuită →

Care sunt semnele de avertizare timpurie că un cod rău intenționat ar putea compromite lanțul dvs. de aprovizionare cu software?
Câțiva indicatori timpurii ai modului în care codul rău intenționat poate provoca daune includ modificări bruște ale fișierelor, modificări suspecte CI/CD activitate sau contribuitori necunoscuți care fac o acțiune critică commits sau împingând schimbări. Toate aceste semne răspund și la întrebarea: Care dintre următoarele poate indica un atac cu cod malițios? și evidențiază modul în care codul rău intenționat poate provoca daune în liniște înainte de a ajunge vreodată în producție. Rămâneți vigilenți!
