






Știai asta peste 560,000 de noi amenințări malware apar în fiecare zi? Pe măsură ce atacurile cibernetice devin mai sofisticate, înțelegerea a ceea ce este codul rău intenționat și a modului în care acesta se poate infiltra în sisteme este crucială, deoarece aceste amenințări pot exploata vulnerabilitățile software, ducând la încălcări de date, pierderi financiare și perturbări majore. Diverse tipuri de cod rău intenționat, cum ar fi schemele de phishing, troienii și exploatările lanțului de aprovizionare, și-au demonstrat potențialul dăunător.
De exemplu, 2023 Atac la Ledger a compromis instrumentul software connect-kit al companiei, permițând atacatorilor să fure peste 600,000 de dolari vizând portofelele hardware.
Ce este codul rău intenționat și de ce este important
Ce este codul malițios?
Codul rău intenționat este un software sau scripturi concepute pentru a dăuna sistemelor sau a fura date. Spre deosebire de software-ul legitim, acesta se ascunde adesea în aplicații de încredere, ceea ce face dificilă detectarea. Exemplele includ viruși, ransomware și spyware. Instrumentele avansate de detectare sunt esențiale pentru identificarea și prevenirea acestuia.
Atacurile cu cod rău intenționat pot exploata atât software-ul proprietar, cât și cel open-source, punând în pericol informațiile sensibile. Printre tipurile comune de cod rău intenționat se numără viruși, viermi, ransomware, troieni și spyware. Aceste amenințări pătrund adesea în sisteme prin e-mailuri de phishing, actualizări de software false sau cod compromis din atacuri asupra lanțului de aprovizionare.
Instrumentele de detectare, precum funcția Early Warning Malware Detection de la Xygeni, sunt esențiale în identificarea și blocarea acestor amenințări înainte ca acestea să compromită sistemele.
Tipuri de cod rău intenționat care vă pot compromite sistemele
Acum că am definit codul malițios, haideți să explorăm diferitele tipuri care amenință sistemele dumneavoastră în fiecare zi.
Tipuri de cod rău intenționat
- ușa din spate: Permite atacatorilor să sară peste autentificare pentru a accesa sisteme, a fura date sau a prelua controlul.
- Cai troieni: Software care pare sigur, dar ascunde cod dăunător pentru a ataca sistemul.
- Ransomware: Îți blochează fișierele și cere bani pentru a le debloca, perturbând operațiunile.
- Spyware: Îți urmărește în secret activitatea și fură informații private, cum ar fi parolele.
- Atacurile de phishing: E-mailurile false te păcălesc să partajezi date personale sau să descarci fișiere dăunătoare.
- keyloggers: Înregistrează ce tastezi pentru a fura parole și informații sensibile.
- Hoț: Fură datele stocate, inclusiv parolele și fișierele importante.
- Vierme: Se răspândește în rețele, încetinind sistemele și consumând resurse.
- Mineri: Folosește puterea computerului pentru a mina criptomonede, provocând performanțe slabe.
Cum să te aperi împotriva codului rău intenționat
Software-ul open-source (OSS) încurajează colaborarea și inovația, dar creează și oportunități pentru atacatori de a injecta cod rău intenționat. Odată intrat în sistem, acest cod se poate răspândi prin atacuri asupra lanțului de aprovizionare, furând date, controlând sisteme sau compromițând rețele întregi.
De exemplu, atacatorii ar putea adăuga programe malware la o bibliotecă open-source populară. Un caz notabil este cel al Atacul Polyfill.io, unde un actor rău intenționat a obținut controlul asupra serviciului Polyfill și a injectat malware în baza sa de cod. Acest lucru a compromis peste 100,000 de site-uri web la nivel global, redirecționând utilizatorii de dispozitive mobile către site-uri web frauduloase. Atunci când dezvoltatorii au integrat fără să știe biblioteca compromisă, și-au expus aplicațiile și utilizatorii la riscuri grave.
Pentru a combate aceste amenințări, organizațiile trebuie să implementeze monitorizare continuă, să efectueze audituri de cod și să utilizeze instrumente avansate de detectare a programelor malware. Atât dezvoltatorii, cât și utilizatorii trebuie să rămână vigilenți pentru a-și proteja sistemele de amenințările ascunse.
Strategii dovedite de apărare împotriva codului rău intenționat
Atacurile cu cod rău intenționat nu numai că compromit sistemele, dar pot duce și la pierderi financiare semnificative. Atacurile cibernetice costă companiile în medie 4.45 milioane USD per încălcare, conform Raportului IBM din 2023 privind costul unei încălcări de date. Acesta evidențiază importanța apărării proactive pentru a evita costurile ridicate ale inacțiunii. Pentru a vă proteja eficient sistemele, organizațiile ar trebui să adopte următoarele strategii:
- Practici de codare sigură: Utilizare instrumente de analiză statică pentru a identifica vulnerabilitățile în timpul dezvoltării.
- Evaluări de vulnerabilitate: Efectuați teste de penetrare regulate pentru a descoperi punctele slabe.
- Gestionarea patch-urilor: Automatizați actualizările pentru a asigura aplicarea la timp a patch-urilor software.
- Lista albă a aplicației: Restricționați execuția la aplicațiile preaprobate, blocând programele neautorizate.
- Integrați securitatea în SDLC: Integrați măsuri de securitate pe tot parcursul ciclului de viață al dezvoltării software.
- Revizuirea codului și analiza binară: Revizuiți periodic codul și fișierele binare pentru a detecta comportamente suspecte sau scripturi rău intenționate.
Fiți cu un pas înainte: Detectarea timpurie a programelor malware de la Xygeni
Codul rău intenționat reprezintă o amenințare tot mai mare, în special în ecosistemele open-source. Instrumentul de detectare timpurie a programelor malware de la Xygeni oferă o soluție de ultimă generație pentru combaterea acestor riscuri. Acest instrument nu numai că scanează pachetele open-source pentru amenințări, dar oferă și măsuri proactive pentru a se asigura că scripturile rău intenționate nu compromit niciodată ciclul de viață al dezvoltării software-ului.
Cum vă protejează organizația instrumentul de detectare timpurie a programelor malware
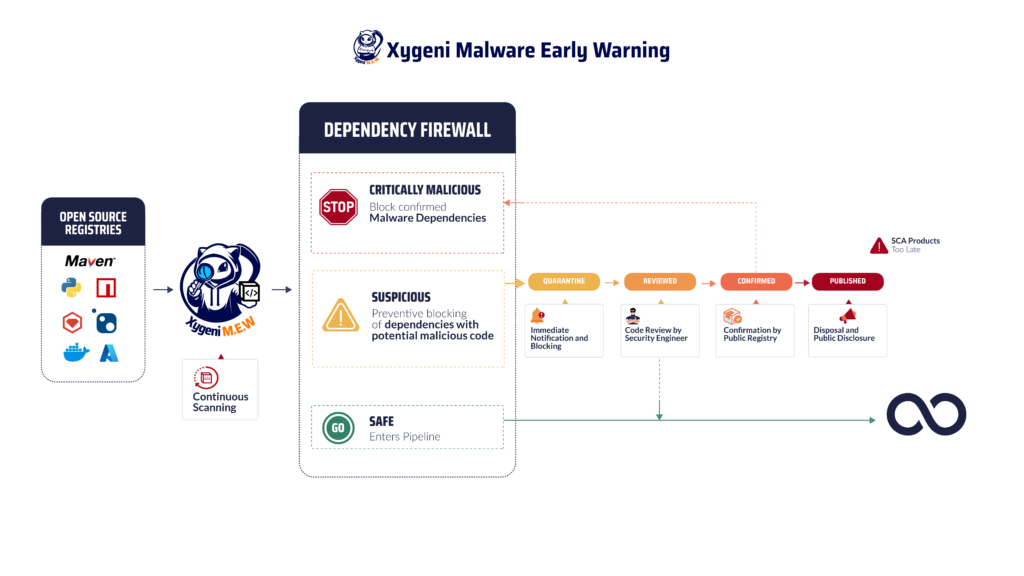
- Detectarea amenințărilor în timp realXygeni monitorizează continuu registrele publice pentru orice semne de programe malware. Aceasta include scanarea pentru modele suspecte sau comportamente rău intenționate în pachete open-source noi și existente. Acționând în timp real, Xygeni identifică și izolează amenințările înainte ca acestea să se infiltreze în sistemul dvs. CI/CD pipeline.
- Carantină automatăCând este detectat cod malițios, Xygeni pune automat în carantină amenințarea, asigurându-se că aceasta nu poate afecta sistemele sau nu se poate propaga prin lanțul de aprovizionare. Acest proces include integrarea securității guardrails pentru a bloca pachetele riscante, reducând lucrările de remediere ulterioare.
- Managementul cuprinzător al vulnerabilitățilorDincolo de vulnerabilitățile cunoscute, instrumentul Xygeni abordează amenințările zero-day, malware-ul polimorfic sofisticat și vulnerabilitățile neînregistrate. Această atitudine proactivă este vitală în gestionarea tacticilor în continuă evoluție ale atacatorilor.
- Notificări detaliateCând este identificată o amenințare, instrumentul notifică imediat echipa prin e-mail, platforme de mesagerie sau web.hooksAcest lucru asigură un răspuns rapid și un timp de nefuncționare minim pentru proiectele dumneavoastră.
- Conformitatea cu reglementările și raportareaXygeni se aliniază cu standardcum ar fi NIS2 și DORA, asigurându-vă că practicile dvs. de dezvoltare software rămân conforme. Funcții precum Lista de materiale software (SBOM) generația oferă transparență și susține reziliența operațională.
Protejarea împotriva tipurilor de cod rău intenționat
Instrumentul Xygeni este conceput pentru a se apăra împotriva unui varietate de tipuri de malware, Inclusiv:
- Backdoor-uri și troieniDetectează punctele de acces neautorizate și amenințările deghizate care compromit sistemele.
- ransomwareBlochează codul care criptează fișierele sau solicită plăți de răscumpărare.
- Spyware și keylogger-ePrevine colectarea datelor sensibile ale utilizatorilor sau a apăsărilor de taste ale sistemului.
- Minerii criptocurrencyIdentifică și oprește codul care consumă resurse și este utilizat pentru mineritul neautorizat de criptomonede.
Prin integrarea acestor capabilități, instrumentul de detectare timpurie a programelor malware asigură că software-ul dvs. rămâne rezistent la amenințările emergente.
Vrei să mergi mai adânc?
Dacă încă vă mai gândiți ce este sau doriți să înțelegeți mai bine tipurile de cod rău intenționat care vă amenință CI/CD pipeline și cum să le preveniți, consultați postare pe blog despre protecție și să înveți cum să identifici din timp riscurile ascunse.
Amenințările cibernetice evoluează zilnic, nu ar trebui să evolueze și apărarea ta? Înțelegerea a ceea ce este codul malițios și recunoașterea diferitelor tipuri de cod malițios care vizează infrastructura ta reprezintă doar punctul de plecare. Adevărata securitate vine din apărarea proactivă. Prin dotarea organizației tale cu instrumente avansate de detectare a programelor malware, poți identifica și bloca amenințările ascunse înainte ca acestea să se infiltreze în sistemele tale. Securitatea reactivă nu este suficientă, singura strategie reală este să fii cu un pas înainte.
Nu așteptați un atac: Protejați-vă sistemele acum!
Creșterea numărului de atacuri cu cod rău intenționat reprezintă o amenințare serioasă pentru organizațiile din întreaga lume. De la atacuri de tip phishing la exploatări ale lanțului de aprovizionare, infractorii cibernetici folosesc metode din ce în ce mai sofisticate pentru a fura informații sensibile. Cunoașterea codului rău intenționat și înțelegerea tipurilor de cod rău intenționat sunt esențiale pentru apărarea infrastructurii dumneavoastră.
Fiecare secundă contează în lupta împotriva acestuia. Protejați-vă sistemele acum cu instrumentul de detectare a programelor malware de ultimă generație de la Xygeni. Contactati-ne azi sau obțineți un Demo gratuit și fii cu un pas înaintea amenințărilor cibernetice!

