






A ști cum să eviți programele malware a încetat să mai fie o listă de verificare și a devenit o disciplină zilnică pentru oricine distribuie software. Dependențe open-source, CI/CD pipelines, iar acum asistenții de codare cu inteligență artificială oferă atacatorilor noi puncte de intrare în lanțul dvs. de aprovizionare. O strategie modernă de prevenire a programelor malware trebuie să acopere toate trei, nu doar codul scris manual de echipa dvs.
Acest ghid prezintă cei șapte pași care alcătuiesc o abordare eficientă de prevenire a programelor malware în prezent: de la detectarea în timp real și verificările CVE până la cel mai nou risc de pe listă, programele malware introduse prin cod generat de inteligență artificială și agenți de codare bazați pe inteligență artificială.
Ce înseamnă de fapt „evitarea programelor malware” într-un lanț de aprovizionare software
Prevenirea programelor malware în securitatea aplicațiilor nu este un control unic. Este o acoperire stratificată în patru locuri în care atacatorii operează efectiv:
- Dependențe open sourcepachete rău intenționate publicate în npm, PyPI, Maven și alte registre, adesea înainte ca vreo semnătură antivirus să existe pentru ele.
- Codul aplicației: backdoor-uri, troieni și logică ofuscată ascunsă în codul proprietar sau contribuit.
- CI/CD pipelines: shell-uri inverse, descărcări rău intenționate și neautorizate pipeline modificări care rulează cu mult mai multe privilegii decât cele pe care le primește vreodată un laptop.
- Dezvoltare asistată de inteligență artificialăpachete halucinate de asistenți de codare bazați pe inteligență artificială și apoi înregistrate de atacatori înainte ca un dezvoltator să accepte sugestia.
Fiecare strat are nevoie de propria logică de detectare. Aceasta este ideea centrală din spatele modului de a evita programele malware la nivel organizațional: niciun scaner nu le acoperă pe toate patru.
Cum să eviți programele malware: 7 pași cheie
| Pas | Acțiune | De ce este important |
|---|---|---|
| 1 | Adoptă detectarea programelor malware în timp real | Oprește amenințările zero-day înainte ca o semnătură să existe. |
| 2 | Scanează dependențele open source și execută verificări CVE | Evidențiază vulnerabilități cunoscute și ascunse în biblioteci. |
| 3 | Asigurați-vă CI/CD pipeline | Blochează pătrunderea programelor malware în timpul buildărilor și implementărilor. |
| 4 | Fiți atenți la riscul de programe malware în codul generat de inteligența artificială | Închide cel mai nou punct de intrare: pachete halucinate și ghemuite neglijent. |
| 5 | Mențineți vizibilitate completă asupra întregului pachet AppSec | Elimină punctele slabe dintre instrumentele native și cele terțe. |
| 6 | Alinierea la reglementările emergente (NIS2, DORA, Legea UE privind inteligența artificială) | Transformă presiunea de conformanță într-o funcție de forțare pentru igienă. |
| 7 | Instruiți dezvoltatori și echipe | Reduce eroarea umană pe care se bazează încă majoritatea atacurilor. |
1. Adoptă detectarea programelor malware în timp real
Instrumentele tradiționale de securitate se bazează pe semnături cunoscute, ceea ce înseamnă că detectează programele malware doar după ce altcineva a fost deja afectat de acestea. Amenințările zero-day nu așteaptă depunerea unei cereri de exonerare de mărfuri (CVE).
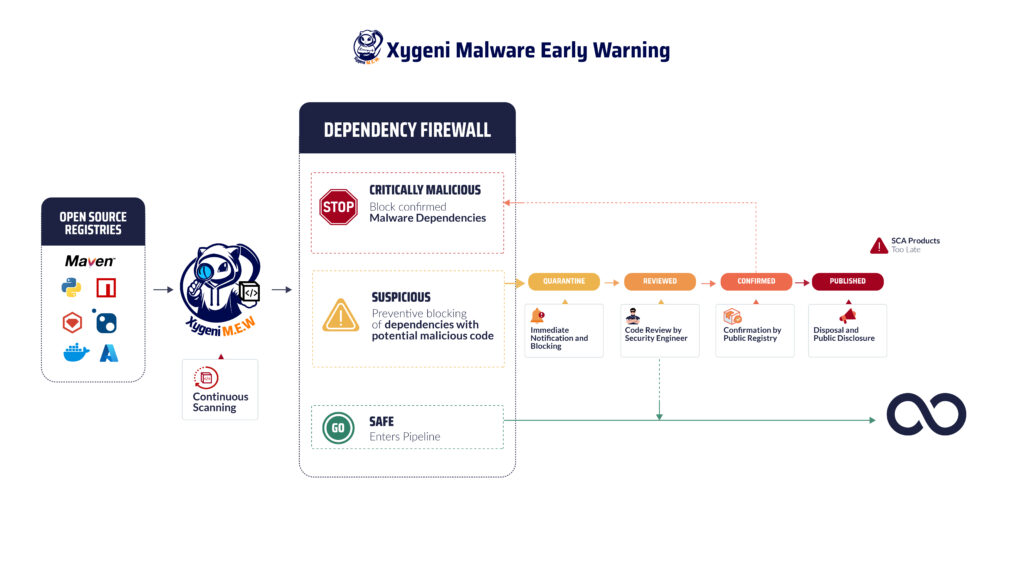
Sistemul de avertizare timpurie al Xygeni elimină această lacună. Acesta scanează continuu registrele publice precum NPM, PyPI și Maven și semnalează pachetele rău intenționate în momentul în care sunt publicate, folosind propria inteligență malware, în loc să aștepte o semnătură publică. Asta necesită de fapt o strategie de prevenire a programelor malware în timp real: o detectare care rulează la viteza de publicare, nu la viteza de audit.
2. Scanarea dependențelor open source și rularea verificărilor CVE
O verificare CVE, adică o scanare în baza de date Common Vulnerabilities and Exposures (Vulnerabilități și Expuneri Comune), este un pas de bază în orice program de prevenire a programelor malware. De asemenea, în sine, nu este suficient. Verificările CVE acoperă doar vulnerabilitățile care au fost deja dezvăluite, ceea ce lasă o fereastră deschisă pentru orice este mai nou sau mai puțin vizibil.
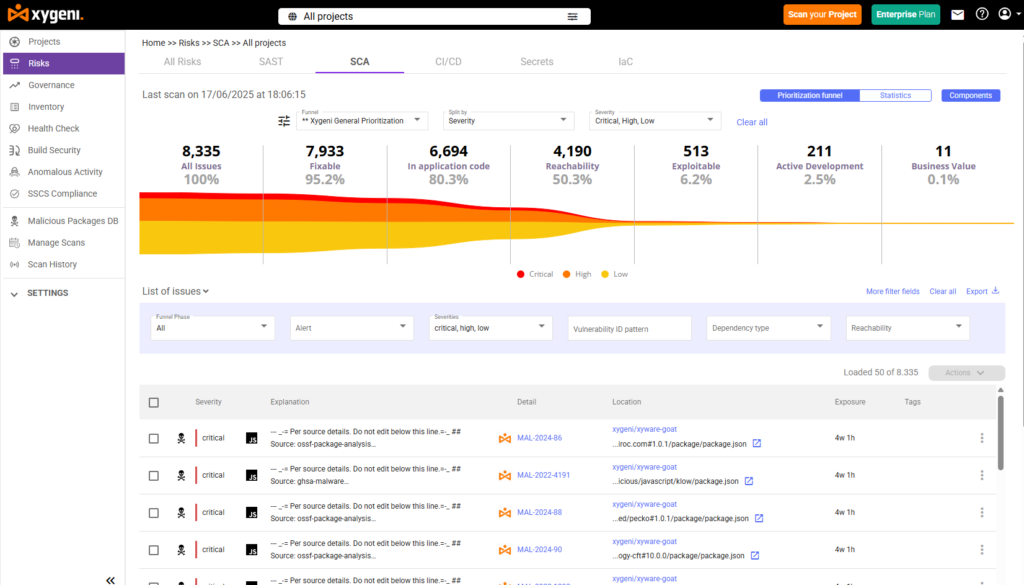
Xygeni Analiza compoziției software merge mai departe prin combinarea verificărilor CVE cu analiza accesibilității și exploatabilității, astfel încât echipa ta să prioritizeze vulnerabilitățile care sunt efectiv accesibile în codul tău, în loc să urmărească fiecare intrare dintr-un flux. Acest context este cel care transformă o listă lungă de vulnerabilități într-una gestionabilă.
3. Securizează-ți CI/CD Pipeline
A pipeline rulează cu mai multe privilegii și mai puțină supraveghere umană decât orice laptop, ceea ce îl face o țintă valoroasă. Xygeni CI/CD Securitate și Detectarea anomaliilor Fiți atenți la comportamentele utilizate efectiv de atacatori: încercări de reverse shell, descărcări rău intenționate în timpul construirii, comenzi nesigure de tip Infrastructure as Code în configurațiile Terraform sau Kubernetes și modificări neautorizate ale scripturilor de compilare sau ale protecțiilor ramurilor.
Integritatea Construcției, bazată pe SLSA și integrală, adaugă proveniență artefactelor tale pipeline produce, astfel încât să puteți verifica ce a construit de fapt o anumită versiune și să detectați modificările între commit și desfășurare. Pipeline security este locul unde multe planuri de prevenire a programelor malware se opresc și exact acolo au evoluat atacatorii.
Protejați-vă dependențele open source de programele malware
Descoperiți strategii proactive pentru a vă proteja software-ul open source de amenințările malware. Descărcați cartea noastră albă pentru informații esențiale despre protecția împotriva malware-ului.
4. Fiți atenți la riscul de programe malware din codul generat de inteligența artificială
Acesta este cel mai nou element în materie de evitare a programelor malware și merită o analiză separată, mai degrabă decât o notă de subsol. Asistenții de codare bazați pe inteligență artificială recomandă uneori pachete care nu există. Atacatorii urmăresc aceste nume halucinate și le înregistrează în registre publice în avans, o tehnică cunoscută sub numele de slopsquatting. Un dezvoltator care acceptă sugestia inteligenței artificiale fără a verifica instalează orice a pus atacatorul acolo.
Amploarea acestui fenomen nu este teoretică. Un studiu USENIX Security 2025, evaluat de colegi, a analizat 2.23 milioane de mostre de cod din 16 modele lingvistice mari și a constatat că 19.7% dintre pachetele recomandate nu existau, producând peste 205,000 de nume unice de pachete halucinate. Mai rău, 43% dintre aceste nume halucinate au apărut constant în solicitări repetate, ceea ce înseamnă că sunt suficient de previzibile pentru ca un atacator să le poată exploata în avans.
Xygeni MEW (Avertizare timpurie privind programele malware) Validarea se aplică indiferent dacă un pachet a fost solicitat de un dezvoltator uman sau sugerat de un asistent de codare AI: verifică pachetele noi și existente în raport cu propria inteligență malware a Xygeni înainte de a le considera de încredere într-o compilare. Pe partea de cod, DevAI-ul Xygeni semnalează vulnerabilitățile atât în codul scris de om, cât și în cel generat de AI direct în IDE, astfel încât problemele introduse de o sugestie AI apar înainte de livrarea codului, nu după.
tus nec ullamcorper mattis, pulvinar dapibus leo.
5. Mențineți vizibilitatea completă în stiva AppSec
Nu puteți preveni programele malware în componente pe care nu le puteți vedea. Majoritatea organizațiilor rulează mai multe scanere astăzi, adesea un amestec de instrumente native și soluții punctuale de la terți. Xygeni ASPM (Application Security Posture Management) unifică constatările din scanerele native și instrumentele terțe într-o singură vizualizare a riscurilor și aplică aceleași Triaj bazat pe inteligență artificială, explicații și prioritizare pentru toate acestea, nu doar pentru constatările produse de scanerele Xygeni. Acest lucru contează în special pentru prevenirea programelor malware: o dependență rău intenționată semnalată de un instrument și o funcție suspectă pipeline Modificările semnalate de altcineva sunt mai ușor de conectat atunci când se află în aceeași vizualizare.
6. Aliniați prevenirea programelor malware cu reglementările emergente
Reglementări precum NIS2, DORA și Legea UE privind inteligența artificială (IA) împing securitatea lanțului de aprovizionare de la o practică optimă la o cerință de conformitate, în special în ceea ce privește software-ul terț și dezvăluirea vulnerabilităților. Xygeni acceptă monitorizarea continuă, gestionarea riscurilor și raportarea care se potrivesc acestor cadre, ceea ce înseamnă aceleași controale de prevenire a programelor malware care vă protejează. pipeline construiți și pista de audit așteptată de autoritățile de reglementare. Presiunea de conformitate nu este motivul pentru a face această muncă, dar este o funcție utilă de impunere pentru organizațiile care încă o tratează ca opțională.
7. Instruiți dezvoltatori și echipe
Instrumentele de detectare elimină cea mai mare parte a decalajului, dar conștientizarea este în continuare importantă. Dezvoltatorii care știu cum arată un pachet de tip slopsquatted sau o dependență livrată prin phishing sunt mai puțin susceptibili de a fi punctul de intrare în primul rând. Software-ul de prevenire a programelor malware reduce suprafața de atac; echipele instruite reduc frecvența testării acestei suprafețe.
Cum funcționează sistemul de avertizare timpurie al Xygeni
- Monitorizare continuăXygeni scanează continuu repozitoriile publice, inclusiv NPM, PyPI și Maven, urmărind publicarea noilor pachete pe măsură ce apar, în loc să aștepte o scanare programată.
- Blocați dependențele de programe malware cunoscutePachetele care corespund inteligenței Xygeni despre programe malware sunt blocate imediat și nu pot intra în mediul de dezvoltare.
- Carantină automatăColetele suspecte, dar neconfirmate, sunt puse în carantină, astfel încât să nu poată provoca daune în timpul examinării.
- Validarea amenințărilorEchipa de cercetare în domeniul securității de la Xygeni analizează pachetele aflate în carantină și colaborează cu registrele pentru a confirma starea, ceea ce împiedică rezultatele fals pozitive să vă perturbe fluxul de lucru.
- Alerte în timp realFiecare bloc sau carantină declanșează o alertă prin e-mail, Slack sau webhooks, cu detaliile de care echipa ta are nevoie pentru a acționa.
- Dezvăluirea publicăOdată ce o amenințare este confirmată, Xygeni dezvăluie detalii comunității largi, ajutând la limitarea răspândirii dincolo de propriul mediu.

Întrebări frecvente despre cum să evitați programele malware
Care este cea mai eficientă metodă de a evita programele malware în software-ul open source?
Cea mai eficientă abordare combină detectarea în timp real, care detectează programele malware înainte ca o semnătură publică să existe, cu verificări CVE regulate și analize de accesibilitate pentru vulnerabilități cunoscute. Scanarea bazată pe semnături, singură, ratează amenințările zero-day; asocierea acesteia cu monitorizarea prin avertizare timpurie a registrelor publice elimină această lacună.
Ce este un software de prevenire a programelor malware?
Software-ul de prevenire a programelor malware este un instrument care detectează și blochează codul, pachetele sau programele rău intenționate. pipeline comportament înainte de a ajunge în producție. Software-ul modern de prevenire a programelor malware merge dincolo de potrivirea semnăturilor pentru a include analiza comportamentală, monitorizarea dependențelor și CI/CD detectarea anomaliilor.
Ce este slopsquatting-ul și cum se leagă de prevenirea programelor malware?
Slopsquatting-ul are loc atunci când un atacator înregistrează un nume de pachet despre care se știe că un asistent de codare bazat pe inteligență artificială are halucinații, apoi așteaptă ca dezvoltatorii să îl instaleze acceptând sugestia inteligenței artificiale. Un studiu USENIX Security din 2025 a constatat că aproape 1 din 5 pachete recomandate de inteligența artificială nu exista, ceea ce face ca acesta să fie un risc real și măsurabil de prevenire a programelor malware pentru orice echipă care utilizează instrumente de codare bazate pe inteligență artificială.
Pot fi de încredere pachetele open source?
Majoritatea sunt sigure, dar nu toate. Atacatorii publică în mod regulat versiuni rău intenționate care par legitime sau exploatează confuzia de denumire. Reducerea riscului înseamnă combinarea software-ului de prevenire a programelor malware cu monitorizarea continuă a registrului și validarea administratorilor de pachete, fără a se baza doar pe încredere.
Verificările CVE previn singure programele malware?
Nu. Verificările CVE acoperă doar vulnerabilitățile care au fost deja dezvăluite public. Programele malware, în special amenințările zero-day și pachetele pre-semnătură, necesită detectare în timp real, pe lângă verificările CVE, pentru a reduce decalajul dintre publicare și dezvăluire.
Prioritizați, remediați și securizați riscurile software
Evitarea programelor malware în open source, CI/CD...iar dezvoltarea asistată de inteligență artificială necesită detectare în timp real, nu doar scanare periodică. Contacteaza-ne or începe gratuit pentru a vedea cum funcționează împreună sistemul de avertizare timpurie al Xygeni și platforma completă AppSec.
