






Injecțiile SQL rămân una dintre cele mai periculoase și răspândite vulnerabilități ale aplicațiilor web. Dacă nu sunt abordate, acestea pot permite atacatorilor să acceseze, să modifice sau să distrugă date sensibile prin intermediul interogărilor de bază de date scrise prost. De aceea, înțelegerea modului de prevenire a injecțiilor SQL - și aplicarea testării proactive a injecțiilor SQL - este esențială pentru fiecare echipă de dezvoltare și DevSecOps în ziua de azi.
Raportul Verizon privind investigațiile privind încălcările de date din 2025 a constatat că injecția SQL a contribuit la 12% din totalul încălcărilor de date, în creștere față de 9% în anul precedent. Iar în Top 10 OWASP din 2025, injecția (categoria căreia îi aparține injecția SQL) este încă responsabilă pentru peste 14,000 de cazuri de vulnerabilitate cronică înregistrate, 100% din aplicațiile testate de OWASP fiind verificate pentru o formă a acesteia. Vulnerabilitatea nu a devenit mai puțin periculoasă. A trecut doar de pe locul 3 pe locul 5 în clasament, în mare parte pentru că au apărut categorii mai noi, cu impact mai mare, nu pentru că injecția SQL a încetat să mai fie exploatată.
În acest ghid, vom acoperi:
- Ce sunt injecțiile SQL și cum funcționează
- Tehnici de prevenție recomandate de OWASP
- Strategii cheie de testare prin injecție SQL
- Cum Xygeni SAST motor detectează vulnerabilitățile de injecție SQL devreme în SDLC
Haideți să analizăm cum să vă securizați codul, să mutați securitatea la stânga și să vă apărați lanțul de aprovizionare cu software de una dintre cele mai vechi (și încă active) metode de atac.
Ce este injecția SQL?
Injecția SQL este un atac la nivel de cod în care date rău intenționate sunt introduse în interogările SQL pentru a manipula sau ocoli operațiunile bazei de date. Apare adesea atunci când datele furnizate de utilizator sunt utilizate într-o interogare fără o validare sau o curățare adecvată.
De exemplu, atacatorii pot exploata login formulare, bare de căutare sau parametri API pentru a:
- Ocoliți autentificarea
- Recuperarea datelor sensibile
- Ștergeți sau corupeți înregistrări
- Execută operațiuni de administrare în baza de date
Dacă doriţi să previne injecțiile SQL, primul pas este să înțelegem cum funcționează acestea.
Exemplu de injecție SQL în lumea reală
Luați un Java simplu login interogare:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
Dacă un utilizator introduce acest cod:
					user: ' OR 1=1 --
pass: anything
Devine:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
Atacatorul obține acces făcând condiția întotdeauna adevărată. Acesta este un exemplu de manual al De ce testarea prin injecție SQL este atât de importantă în timpul dezvoltării.
Cum să previi injecțiile SQL: sfaturi practice
Acum că înțelegem ce a injecție SQL este și cum funcționează, haideți să explorăm cum să previi injecțiile SQL în proiecte din lumea reală. Vestea bună? Există bune practici dovedite, ușor de utilizat de către dezvoltatori, care ajută la oprirea acestor atacuri înainte ca acestea să se întâmple.
Fișă informativă despre prevenirea injecțiilor SQL de la OWASP este o referință de încredere pentru construirea de interacțiuni securizate cu bazele de date. Recomandă câteva tehnici de bază:
1. Utilizați instrucțiuni pregătite (cu interogări parametrizate)
În primul rând, utilizați întotdeauna interogări parametrizate în loc de concatenare de șiruri atunci când lucrați cu date de intrare de la utilizator. Instrucțiunile pregătite indică bazei de date să trateze datele de intrare strict ca date - nu ca parte a logicii SQL.
Iată o versiune mai sigură a login interogare folosind Java Declarație pregătită:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
Prin urmare, chiar dacă utilizatorul încearcă ceva rău intenționat, datele de intrare nu vor modifica structura interogării.
2. Validarea și igienizarea datelor de intrare
Deși interogările parametrizate fac cea mai mare parte a muncii grele, este totuși important să se valideze tipurile și lungimile de intrare. De exemplu, respingeți intrările cu caractere sau formate neașteptate.
Mai mult, nu aveți niciodată încredere în datele introduse de utilizatori, chiar dacă acestea provin din frontend sau din aplicația mobilă.
3. Folosește instrumentele ORM cu înțelepciune
Multe framework-uri și ORM-uri moderne (cum ar fi Hibernate sau Django ORM) oferă în mod implicit protecții împotriva injecțiilor SQL. Cu toate acestea, dezvoltatorii pot scrie în continuare interogări brute sau pot ocoli metodele sigure. Folosiți întotdeauna funcțiile ORM conform destinației și evitați combinarea codului SQL brut, decât dacă este absolut necesar.
Codul generat de inteligența artificială introduce același risc într-o formă nouă. ORM-urile precum Django și Hibernate parametrizează interogările în mod implicit, dar protecția se evaporă în momentul în care un dezvoltator sau un asistent de codare bazat pe inteligență artificială ajunge la o interogare brută sau transmite un nume de câmp controlat de utilizator. Documentul CVE-2024-42005 al Django a arătat că acest lucru se întâmplă într-o metodă presupus „sigură”. Tratați logica SQL sugerată de un asistent bazat pe inteligență artificială cu aceeași atenție ca orice altă construcție de interogare. Parametrizarea implicită nu supraviețuiește unei scurtături, sugerate de om sau de inteligența artificială.
4. Principiul privilegiului minim
Un alt sfat util: restricționați permisiunile bazei de date. Chiar dacă are loc o injecție, un utilizator cu acces doar pentru citire nu poate elimina tabele sau actualiza date sensibile.
5. Testați continuu cu instrumente de securitate
În cele din urmă, adoptă Testarea prin injecție SQL instrumente care pot detecta aceste defecte înainte ca acestea să intre în producție. Vom vorbi mai multe despre cum face Xygeni acest lucru în scurt timp.
Pe scurt, prevenirea injecțiilor SQL nu înseamnă folosirea unui singur truc magic, ci aplicarea unor măsuri de siguranță mici și consecvente în întregul cod și infrastructură.
Testarea prin injecții SQL: Depistarea erorilor înainte ca atacatorii să o facă
Chiar și cu cele mai bune practici implementate, greșelile pot trece neobservate. Aici este locul unde Testarea prin injecție SQL devine esențială.
Dar cum arată testarea în practică?
Testarea manuală
Echipele de securitate și hackerii etici testează adesea endpoint-urile prin injectarea de caractere speciale, cum ar fi ' SAU 1=1 — pentru a vedea dacă interogările se întrerup sau returnează rezultate neașteptate. Deși eficientă, această metodă consumă mult timp și este dificil de scalat.
Testare automată
Majoritatea echipelor DevSecOps moderne se bazează acum pe instrumente automatizate, cum ar fi testarea statică a securității aplicațiilor (SAST) — pentru a scana codul pentru vulnerabilități de injectare în timpul dezvoltării. Aceste instrumente revizuiesc codul fără a-l executa, ajutând la detectarea unor probleme precum:
- Șiruri SQL concatenate
- Introducerea de informații nesigură de către utilizator în interogări
- Cod moștenit cu modele nesigure
Cum ajută Xygeni la prevenirea și detectarea injecțiilor SQL
At Xygeni, credem că cea mai bună metodă de a preveni injecțiile SQL este să le detectați din timp - în mod ideal, înainte ca acestea să părăsească editorul de cod. Exact asta facem noi Code Security soluția este construită pentru a face acest lucru.
Să analizăm cum sprijinim Testarea prin injecție SQL și prevenire în medii de dezvoltare din lumea reală.
Analiză statică puternică a codului (SAST) pentru detectarea injecțiilor SQL
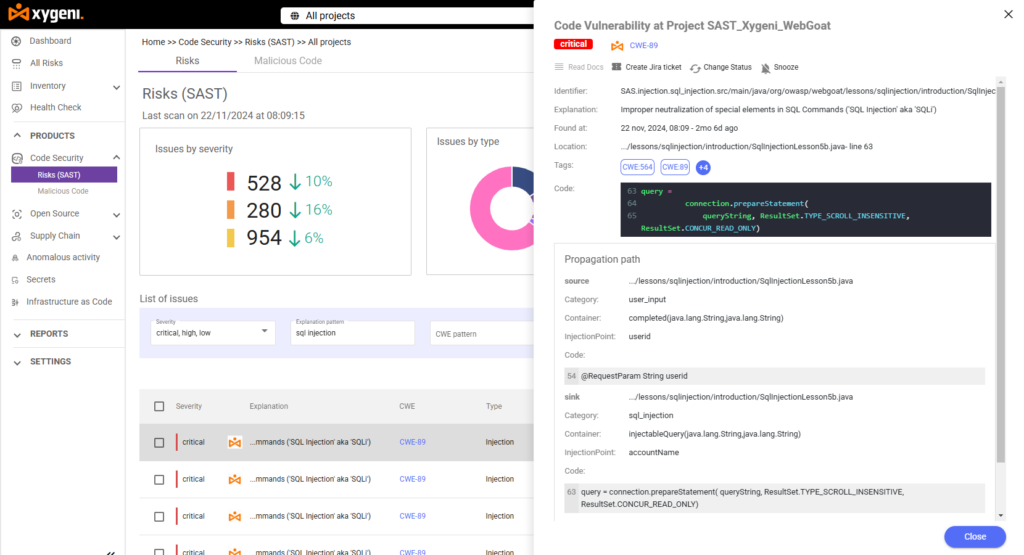
Platforma noastră include un instrument puternic de testare statică a securității aplicațiilor (SAST) motor care scanează baza de cod pentru modele SQL riscante, cum ar fi interogări dinamice construite cu date introduse de utilizator sau șiruri de caractere codificate. Când instrumentul nostru detectează o potențială injecție SQL, semnalează locația exactă din codul sursă, evidențiază nivelul de risc (de exemplu, critic) și afișează o explicație detaliată.
De exemplu, într-un proiect de testare, al nostru SAST motorul a detectat o vulnerabilitate critică de injecție SQL într-un fișier Java:
- CWECWE-89 (Injecție SQL)
- LocațieLinia 71 în SqlInjectionLesson5b.java
- Punct de injectareID-ul utilizatorului transmis direct într-o interogare SQL
- Calea de propagareȘtergeți urmele de la intrare la execuția interogării
Acest nivel de detaliu îi ajută pe dezvoltatori să înțeleagă de unde începe problema (sursa), cum se transmite prin cod (propagarea) și unde cauzează riscuri (captura).
Sugestii de corecție contextuală
Mai mult, Xygeni nu se oprește la detectare - vă ghidăm echipa în... cum să previi injecțiile SQL cu sfaturi contextuale și sugestii de corectare a codului. De exemplu, dacă detectăm că o interogare este construită folosind concatenarea șirurilor de caractere, recomandăm trecerea la instrucțiuni parametrizate și explicăm cum se face acest lucru.
Asta înseamnă că dezvoltatorii pot remedia problemele fără a fi nevoie să fie experți în securitate.
Constatările sunt, de asemenea, triate automat prin intermediul AI Triage, generând un verdict, o urgență și o complexitate a remedierii pentru fiecare constatare de injecție SQL, astfel încât o instanță critică, ușor de remediat, să nu stea în aceeași coadă cu una cu prioritate scăzută.
Integrare perfectă cu fluxul dvs. de lucru pentru dezvoltatori
Soluția noastră se integrează perfect în instrumentele existente - GitHub, GitLab, Bitbucket și altele. Acest lucru asigură că verificările de securitate se efectuează automat la fiecare pull request sau construiți. Așadar, indiferent dacă analizați o nouă funcție sau actualizați codul vechi, Testarea prin injecție SQL devine parte din tine CI/CD pipeline.
Alerte în timp real și Dashboards
În cele din urmă, sistemul centralizat al Xygeni dashboardAlertele și notificările în timp real oferă echipei tale vizibilitate asupra tendințelor injecțiilor SQL în toate proiectele tale. Poți urmări vulnerabilitățile în funcție de severitate, echipă sau proiect - și poți demonstra conformitatea cu OWASP Top 10 și alte standarde. standards.

Atacuri SQL injective în lumea reală: lecții din practică
Atacurile de tip SQL injection au dus la unele dintre cele mai semnificative încălcări de date din istorie, subliniind nevoia critică de securitate robustă a aplicațiilorIată câteva exemple notabile din lumea reală:
1. Încălcarea sistemelor de plată Heartland (2008)
În 2008, Sisteme de plată Heartland, un important procesator de plăți, a suferit o breșă de securitate care a expus aproximativ 130 de milioane de numere de carduri de credit și de debit. Atacatorii au exploatat o vulnerabilitate de tip SQL injection pentru a se infiltra în rețeaua companiei, ducând la una dintre cele mai mari breșe de date înregistrate vreodată.
2. Încălcarea securității datelor de pe Yahoo! Voices (2012)
În iulie 2012, Yahoo! Voci a căzut victimă unui atac de tip injecție SQL care a compromis aproape 450,000 de conturi de utilizatori. Hackerii au exploatat vulnerabilități din serverele bazei de date Yahoo pentru a obține nume de utilizator și parole necriptate, evidențiind pericolele unei validări inadecvate a datelor introduse.
3. Încălcarea securității datelor de la TalkTalk (2015)
Telecomunicații în Regatul Unit Furnizorul de servicii TalkTalk a suferit un atac de tip SQL injection în 2015, expunând datele personale a aproximativ 160,000 de clienți. Atacatorii au exploatat vulnerabilități din paginile web ale companiei, ducând la daune financiare și de reputație semnificative.
4. Încălcarea Freepik și Flaticon (2020)
În 2020, Compania Freepik a dezvăluit că un atac de tip SQL injection a dus la scurgerea a 8.3 milioane de înregistrări de utilizatori de pe platformele sale Freepik și Flaticon. Atacatorii au exploatat o vulnerabilitate din Flaticon, subliniind riscurile asociate componentelor terțe din lanțul de aprovizionare cu software.
5. Vulnerabilitate a pluginului WooCommerce (2022)
În 2022, a fost descoperită o vulnerabilitate critică de tip SQL injection în Dropshipping WooCommerce prin pluginul OPMC pentru WordPress. Această eroare de tip SQL injection neautentificată, evaluată cu 9.8 din 10 ca severitate, a evidențiat riscurile potențiale prezentate de pluginurile terțe în platformele de comerț electronic.
6. Implementarea troianului BMANAGER de către Boolka Cyberthreat (2024)
În 2024, un actor amenințător numit „Boolka” s-a observat compromiterea site-urilor web prin atacuri de tip SQL injection pentru a implementa un troian modular numit BMANAGER. Această campanie a demonstrat tacticile în continuă evoluție ale infractorilor cibernetici care utilizează SQL injection pentru distribuirea de programe malware.
Aceste incidente evidențiază amenințarea persistentă a atacurilor de tip SQL injection și importanța implementării unor măsuri robuste de securitate, inclusiv revizuiri regulate ale codului, validarea datelor de intrare și utilizarea unor instrumente avansate de securitate pentru a detecta și preveni astfel de vulnerabilități.
7. BeyondTrust / Încălcarea Trezoreriei SUA (decembrie 2024 – februarie 2025)
A PostgreSQL zero-day (CVE-2025-1094) a permis injecția SQL prin gestionarea necorespunzătoare a intrărilor incorecte în psql, terminalul interactiv PostgreSQL. Atacatori sponsorizați de stat, identificați drept Silk Typhoon, l-au conectat la platforma de asistență la distanță a BeyondTrust, compromițând cel puțin 17 enterprise instanțe ale clienților, inclusiv Departamentul Trezoreriei SUA. Este unul dintre cele mai semnificative incidente de injecție SQL confirmate din memoria recentă și o reamintire a faptului că clasa de vulnerabilitate nu se limitează la formularele web; aceasta ajunge și la driverele bazelor de date și la instrumentele interactive.
🔧 Sfat: Testarea regulată a securității, în special cu instrumente precum Xygeni SAST motorul de securitate ajută la detectarea acestor puncte de injectare înainte ca atacatorii să le poată exploata.
Securizează-ți codul, previne injecțiile SQL
Injecția SQL este una dintre cele mai vechi amenințări la adresa securității aplicațiilor și încă una dintre cele mai periculoase: trecerea OWASP pe locul 5 în 2025 reflectă apariția unor noi categorii, nu faptul că injecția SQL devine mai puțin exploatabilă. Rămâne complet prevenibilă prin combinația corectă de practici, de la interogări parametrizate până la tratarea codului sugerat de inteligența artificială cu aceeași atenție ca și codul scris de oameni.
La Xygeni, vă ușurăm procesul de a fi cu un pas înaintea amenințărilor. code security Soluția oferă echipei tale vizibilitatea, automatizarea și îndrumarea necesare pentru a detecta din timp vulnerabilitățile de tip SQL injection, a le clasifica în funcție de urgența reală și a le remedia rapid. Fără incertitudini. Fără lacune. Doar securizați codul de la început, indiferent dacă a fost scris de un dezvoltator sau sugerat de un asistent de inteligență artificială.
Așadar, dacă ești gata să uiți de injecțiile SQL, menținând în același timp o dezvoltare rapidă și fără probleme, suntem aici pentru a te ajuta.
Încearcă Xygeni gratuit și începeți să preveniți injecțiile SQL înainte ca acestea să ajungă în producție.

FAQ
Este SQL injection încă un risc major de securitate în 2026?
Da. Deși OWASP a mutat Injection de pe locul 3 pe locul 5 în Top 10 din 2025, categoria încă reprezintă peste 14,000 de cazuri de injecție SQL CVE, iar Verizon DBIR din 2025 a constatat că a contribuit la 12% din încălcări, în creștere față de 9% în anul precedent.
Pot ORM-urile precum Django sau Hibernate să prevină complet injecția SQL?
Nu. ORM-urile parametrizează interogările în mod implicit, dar protecția se întrerupe în momentul în care un dezvoltator folosește o interogare brută sau o metodă nesigură. CVE-2024-42005 al Django este un exemplu real de injecție SQL printr-o metodă presupusă a fi sigură.
Cum afectează codul generat de inteligența artificială riscul de injecție SQL?
Asistenții de codare bazați pe inteligență artificială pot sugera aceleași modele nesigure pe care le-ar putea sugera un om, interogări concatenate din șiruri de caractere sau date de intrare nevalidate și ar trebui revizuiți cu aceeași rigoare ca și codul scris de oameni, mai degrabă decât să fie considerați de încredere în mod implicit.
