






Proiectele software moderne se bazează în mare măsură pe design modular și biblioteci externe, motiv pentru care înțelegerea injectării de dependențe în Python este esențială - nu doar pentru o arhitectură curată, ci și pentru o dezvoltare sigură și scalabilă. Așadar, ce este exact injectarea de dependențe în Python? Este un model de design în care componente precum servicii, clienți sau conectori sunt transmise într-o clasă din exterior, în loc să fie create în interiorul acesteia. Atunci când este utilizată corect, injectarea de dependențe Python permite un control mai bun asupra dependențelor externe, făcând aplicațiile mai ușor de testat și mai greu de compromis.
Ce este injecția de dependențe în Python?
Injecție de dependență (DI) este un model de proiectare software în care obiectele primesc resursele de care au nevoie - cum ar fi servicii sau clienți - din exterior, în loc să le creeze intern.
Aceasta promovează:
- Cuplare slabă între componente
- Testare mai ușoară (de exemplu, simularea dependențelor)
- Configurare și reutilizare mai flexibile
Exemplu:
					class EmailService:
    def __init__(self, smtp_client):
        self.smtp_client = smtp_client
În loc să programați un client SMTP în codul fix, îl transmiteți. Aceasta înseamnă:
- Poți testa cu un client fals.
- Puteți schimba implementările (de exemplu, local vs. cloud).
- Tu controlezi de unde provin dependențele tale.
De ce injectarea dependențelor Python are implicații de securitate
Când injectați cod sau configurații externe în aplicația dvs., deschideți potențiale breșe de securitate. Injecție de dependențe în Python ajută la structurarea curată a software-ului, dar fără controale adecvate, poate introduce riscuri serioase.
Multe echipe folosesc Injecție de dependențe Python pentru a îmbunătăți flexibilitatea și testarea, dar adesea trec cu vederea aspectul de securitate. Dacă nu înțelegeți pe deplin Ce este injecția de dependențe în Python și cum afectează comportamentul la rulare, este posibil să expuneți în mod neintenționat aplicația la componente vulnerabile sau nesigure.
Atacatorii exploatează adesea acest punct orb. În atacuri de confuzie a dependenței, acestea publică pachete rău intenționate în depozite publice cu nume care corespund pachetelor interne. Dacă sistemul dvs. de compilare nu verifică sursa, este posibil să instaleze una greșită, oferind atacatorilor o cale directă către mediul dvs.
Scurgerea secretelor prezintă un alt risc major. Echipele injectează uneori chei API, acreditări sau token-uri prin variabile de mediu sau fișiere de configurare. Fără scanare sau igienizare, aceste secrete pot ajunge expuse în jurnale, controlul sursei sau CI/CD fluxuri de lucru.
Exemplu din lumea reală: Confuzie privind dependența
În 2021, un hacker etic a încărcat în PyPI pachete care reflectau denumirile interne folosite de marile companii de tehnologie. Deoarece unele construiți sisteme acordând prioritate pachetelor publice față de cele private, aceste pachete false au fost instalate și executate în medii corporative de încredere.
Acest atac subliniază importanța sursă de dependențe controlate și validarea tuturor componentelor injectate — inclusiv a valorilor de configurare sensibile.
Continuați să consolidați securitatea aplicației dvs.
Injectarea de dependențe este doar un nivel de apărare. Doriți să vă securizați aplicațiile împotriva și mai multor amenințări?
Cum să securizezi injecția de dependențe Python
Iată cum să structurați fluxurile de lucru DI care reduc la minimum riscul.
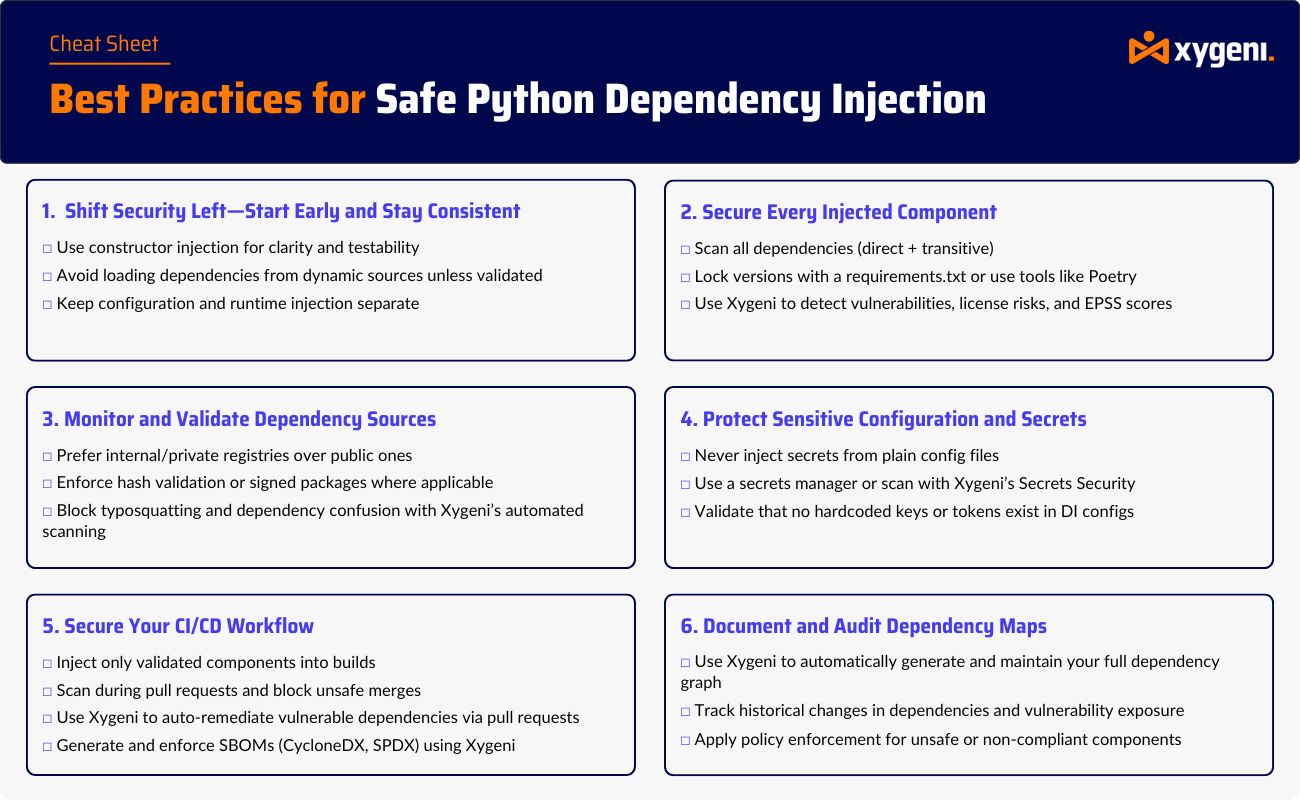
1. Injectați doar componente de încredere
Evitați injectarea de servicii sau module din surse nevalidate, cum ar fi intrări de la utilizator, variabile de mediu sau încărcătoare dinamice. Acest ghid din Python Dependency Injector explică cum se structurează DI în siguranță folosind o abordare bazată pe containere care impune controlul.
2. Dependențele dintre blocare și cod PIN
Folosiți instrumente de genul pip-tools, pipenv, poetry pentru a fixa versiuni exacte ale dependențelor. Fișierele de blocare împiedică sistemul să se rezolve accidental la pachete rău intenționate sau mai noi cu vulnerabilități necunoscute. Puteți afla mai multe despre gestionarea sigură a dependențelor și controlul versiunilor în acest ghid Python Wiki prezentare generală a modelului de injecție a dependenței.
3. Folosește injecția de dependențe pentru centralizarea controlului
Prin injectarea dependențelor, puteți:
- Auditarea utilizării într-un singur loc
- Înlocuiți serviciile riscante cu ambalaje sigure
- Simulare componente riscante pentru stadializare/testare
Cum instrumentele precum Xygeni fac injecția de dependențe în Python mai sigură
Când implementați injecție de dependențe în Python, în special în sistemele dinamice sau bazate pe plugin-uri, devine mai ușor să se introducă accidental pachete învechite, vulnerabile sau nesigure. Fără o validare adecvată, chiar și o structură DI curată poate genera riscuri de securitate.
A face Injecție de dependențe Python Sigur prin design, aveți nevoie de vizibilitate completă asupra lanțului de aprovizionare cu software. Aici devin esențiale instrumente precum analizoarele Xygeni.
Analizorul Pip de la Xygeni
Pentru aplicațiile Python, Analizorul Pip de la Xygeni extrage întregul grafic de dependențe folosind pipgrip și analizează:
- Toate dependențele directe și tranzitive
- Versiuni, licențe și metadate sursă
- Vulnerabilități potențiale și exploatabilitate
Chiar dacă pipgrip nu este instalat, Xygeni rulează analiza într-un mediu securizat și izolat, asigurând rezultate precise fără a perturba fluxul de lucru.
Dacă ești serios în privința înțelegerii Ce este injecția de dependențe în Python Atât din perspectiva designului, cât și a securității, asocierea DI cu scanarea continuă a dependențelor vă ajută să identificați riscurile înainte ca acestea să ajungă în producție.
pipgrip --tree --json
După scanare, puteți:
- Identificați pachetele riscante injectate prin DI
- Vedeți unde este utilizată fiecare componentă
- Blocați pachetele problematice în CI/CD
Exemplu practic: DI întâlnește scanarea securizată
Să presupunem că managerul de pluginuri încarcă module dintr-un registru sau o configurație:
					class PluginManager:
    def __init__(self, plugins):
        self.plugins = plugins

plugins = [
    load_plugin('internal.safe_plugin'),
    load_plugin('external.unknown_plugin')  # ⚠️ Potentially risky
]
Deși acest design este puternic, poate introduce și riscuri. O soluție precum Xygeni poate ajuta la atenuarea acestui risc prin:
- Scanezi și validezi
external.unknown_pluginînainte de a intra vreodată în producție. - Verificați licențele pentru a evita problemele legale legate de GPL/AGPL.
- Folosești scorurile EPSS pentru a prioritiza amenințările reale.
Ecosisteme susținute
Xygeni acoperă mult mai mult decât Python. Dacă construiești microservicii pe mai multe stive, analizează:
| SnowGem | Instrumentul de analiză | Comandă utilizată |
|---|---|---|
| Piton | Analizor Pip | pipgrip --tree --json |
| Java (Maven) | Analizator Maven | mvn dependency:tree |
| Node.js | Analizor NPM | yarn install, npm ci |
| . NET | Analizator Dotnet | dotnet restore |
| Go | Analizator Go | go mod graph |
| PHP | Analizator de compozitori | composer show |
| Rubin | Analizor de pietre prețioase | Utilizeaza Gemfile.lock |
Capcane frecvente la utilizarea injecției de dependențe Python
Injectarea de pachete externe fără validare
Verificați întotdeauna pachetele injectate la momentul execuției, mai ales dacă acestea sunt generate dinamic sau specificate prin introducerea datelor de către utilizator. Nevalidarea acestor componente poate expune aplicația la riscuri în lanțul de aprovizionare.
Omiterea verificărilor de vulnerabilități și licență
Dependențele introduse prin injecție pot include vulnerabilități cunoscute sau licențe incompatibile. Integrați scanările de securitate în CI-ul dvs. pipeline pentru a detecta problemele înainte ca acestea să ajungă în producție.
Secrete hardcoding în fișierele de configurare
Evitați transmiterea acreditărilor sau a token-urilor prin configurații DI sau variabile de mediu fără măsuri de siguranță. Folosiți instrumente automate de detectare a secretelor pentru a scana fișierele și a preveni expunerea accidentală.
Gânduri finale: Folosiți injecția de dependențe având în vedere securitatea
Injecție de dependențe în Python oferă mai mult decât o arhitectură curată - oferă o modalitate structurată și auditabilă de a controla cum și unde este introdus codul extern în aplicația dvs. În mediul actual, unde vulnerabilitățile lanțului de aprovizionare și pachetele rău intenționate reprezintă amenințări reale, acest nivel de control devine o garanție critică de securitate.
Înțelegerea Ce este injecția de dependențe în Python este primul pas către a face aplicațiile tale nu doar modulare, ci și rezistente. Atunci când sunt utilizate corect, Injecție de dependențe Python ajută echipele să izoleze dependențele, să reducă suprafețele de atac și să simplifice testarea în diferite medii.
Prin combinarea acestui model cu instrumente care scanează dependențele, detectează vulnerabilitățile și automatizează verificările de conformitate, echipele de dezvoltare pot scala în siguranță - fără a încetini ciclul de lansare.

