






Managementul riscurilor de la terți (TPRM): Încălcarea pe care nu o prevezi
Ți-ai blocat codul. Scanezi fiecare acțiune. Dar ce zici de biblioteca open-source de acum trei luni? Sau de pluginul furnizorului pe care toată lumea l-a uitat? Aceste puncte slabe sunt exact motivul pentru care managementul riscurilor de la terți (TPRM) a devenit esențial - și de ce utilizarea instrumentelor învechite nu mai funcționează. De fapt, 61% dintre companii a raportat că s-a confruntat cu o încălcare a datelor sau un incident de securitate provenit de la o terță parte în ultimele 12 luni, marcând o Creștere cu 49% față de anul precedent. Echipele au nevoie de software de gestionare a riscurilor provenit de la terți, care să depășească listele de verificare, oferind informații în timp real asupra fiecărei integrări, dependențe și riscuri ale terților care se ascund la vedere.
Ce este cu adevărat în joc cu TPRM
Viteza și conformitatea nu se exclud reciproc - dar, în practică, ele se ciocnesc adesea. Echipele de securitate sunt îngropate sub alerte irelevante. Dezvoltatorii sunt împinși să livreze rapid. Auditorii își doresc trasabilitate completă. Și nimeni nu vrea să fie cel care a ratat pachetul care a cauzat breșa.
Deci, ce este trecut cu vederea?
- Dependențe neverificate de la surse deschise și furnizori
- Conflicte silențioase de licență care întârzie lansările
- Integrări configurate greșit cu acces privilegiat
- Cod falsificat sau pipeline modificări pe care nimeni nu le-a semnalat
- Pachete rău intenționate introduse prin ecosisteme open source, cum ar fi Malware-ul pachetului NPM și Pachete rău intenționate PyPI
Acestea nu sunt cazuri limită - sunt riscuri cotidiene. Pe scurt, acestea sunt eșecuri practice care așteaptă să se întâmple, mai ales în pipelinecare prioritizează viteza în detrimentul vizibilității.
De ce software-ul de gestionare a riscurilor de la terți trebuie să funcționeze pentru dvs.
Majoritatea instrumentelor de gestionare a riscurilor de la terți dau greș acolo unde contează: inundă echipele cu alerte cu prioritate scăzută, scot la iveală problemele prea târziu sau nu se aliniază cu modul în care lucrează efectiv dezvoltatorii. Multe se concentrează doar pe CVE-urile cunoscute - ignorând încălcările licențelor, anomaliile de comportament sau amenințările malware emergente.
Un software robust de gestionare a riscurilor de la o terță parte ar trebui să facă mai mult decât să scaneze - ar trebui să ofere putere. Conform OWASP, trebuie:
- Cartografiați întregul mediu, de la OSS la servicii cloud și CI/CD
- Prioritizează ceea ce este exploatabil, nu doar ceea ce este listat
- Automatizați aplicarea politicilor, inclusiv încălcări ale licențelor și ale acordurilor de nivel de serviciu (SLA)
- Detectează programe malware în timp real, nu după încălcare
- Probleme de suprafață în locul în care lucrează dezvoltatorii, nu doar în perioada de după implementare dashboards
Prin urmare, aici este locul unde Xygeni se diferențiază - oferind informații contextuale, automatizare a securității și integrare profundă de la commit pentru a elibera.
Gestionarea TPRM fără a încetini CI/CD
Scalabil Strategia TPRM nu ar trebui să adauge porți - ar trebui să construiască inteligent guardrailsIată cum să vă protejați pipeline fără întreruperea livrării:
- Descoperire completă a activelor: inclusiv dependențe tranzitive
- Scorarea riscului bazată pe EPSS și accesibilitate, nu doar CVSS
- Monitorizarea comportamentală pentru derivă, expunere secretă și CI/CD anomalii
- Remediere automată, inclusiv PR-uri generate automat
- Guvernanță integrată a licențelor pentru a semnala termeni GPL, AGPL sau în conflict
- Gata pentru export SBOMe și dashboards aliniat cu DORA, NIS2, GDPR
Prin urmare, Xygeni ajută Echipe DevSecOps aliniați obiectivele de securitate și conformitate cu viteza dezvoltării moderne.
Riscul licenței: bomba cu ceas legală despre care nimeni nu vorbește
Nu ai nevoie de mai multe instrumente. Ai nevoie de una care să nu lase o licență să-ți scape și să distrugă o versiune.
Xygeni încorporat managementul licențelor detectează:
- Tipuri de licențe cu risc ridicat sau neaprobate în SDLC
- Obligații conflictuale care încalcă politica dumneavoastră de conformitate
- Componente învechite cu bagaje legale noi
În plus, oferă rapoarte de audit exportabile, compatibilitate SPDX și alerte bazate pe politici - astfel încât să puteți expedia cu încredere, fără mine terestre legale.
Preia controlul asupra licențelor tale open-source astăzi!
Descoperiți cum echipele moderne eficientizează gestionarea licențelor.
Ce diferențiază Xygeni în managementul riscurilor pentru terți
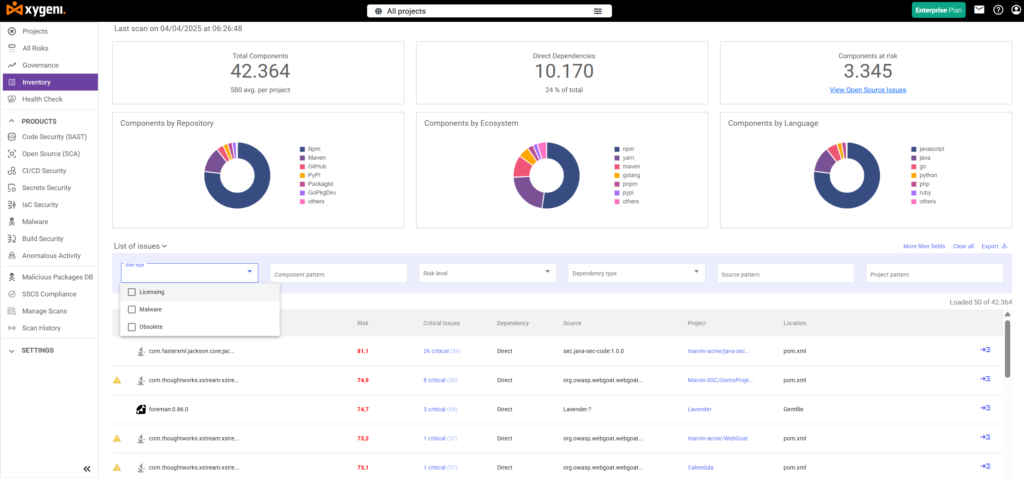
Majoritatea programelor software de gestionare a riscurilor de la terți ating doar suprafața. În schimb, Xygeni TPRM este conceput pentru a merge mai departe - oferind informații în timp real, automatizare și protecție contextuală în întregul lanț de aprovizionare cu software.
Iată cum ajută Xygeni echipele să gestioneze riscul față de terți fără a încetini livrarea:
Seamless CI/CD Pipeline Integrare
Pentru început, Xygeni se conectează direct cu livrarea dvs. pipelines. Aceasta scanează totul de la codul sursă la artefactele de implementare - continuu și fără a fi nevoie de pași manuali sau instrumente suplimentare. Aceasta înseamnă că securitatea este întotdeauna sincronizată cu dezvoltarea.
Verificări de securitate la Pull Request Timp
Mai mult, Xygeni TPRM evidențiază riscurile terților - cum ar fi pachete vulnerabile, conflicte de licență sau secrete scurse - chiar în interior. pull requestsAcest lucru permite dezvoltatorilor să remedieze problemele din timp, fără a-și părăsi fluxul de lucru sau a schimba instrumentele.
Prioritizare inteligentă cu EPSS și accesibilitate
În loc să inunde echipele cu alerte, Xygeni ajută la prioritizarea a ceea ce contează cu adevăratPrin combinarea scorării EPSS, a analizei accesibilității și a impactului asupra afacerii, se arată care vulnerabilități sunt exploatabile și necesită atenție imediată.
Detectare malware în timp real
În timp ce multe instrumente software de gestionare a riscurilor de la terți se concentrează doar pe CVE-urile cunoscute, Xygeni merge mai departe. Sistemul nostru de avertizare timpurie împotriva programelor malware (MEW) efectuează analize de comportament în timp real pentru a detecta pachetele suspecte înainte ca acestea să fie cunoscute pe scară largă. Aceasta include pachete suprapuse cu greșeli de scriere, scripturi de instalare neobișnuite și alți indicatori timpurii de compromitere.
Monitorizare continuă a secretelor și anomaliilor
O altă zonă critică este detectarea accesului neautorizat și a utilizării abuzive a acreditărilor. Xygeni monitorizează comportamentele suspecte în întreaga dvs. CI/CD mediu, ajutând la prevenirea scurgerilor, privilegiind abuzurile sau deviațiile înainte ca acestea să devină incidente.
Conformitate încorporată cu licența
Xygeni automatizează, de asemenea, gestionarea riscurilor legate de licențe. Folosește etichete SPDX, aplicarea politicilor și alerte timpurii pentru a se asigura că conflictele GPL sau AGPL sunt detectate înainte ca o compilare să fie blocată. Totul este pregătit pentru audit încă din prima zi.
SBOMs și Conformitate Dashboards
În cele din urmă, Xygeni creează în timp real SBOMs și dashboardcare se aliniază cu reglementări precum DORA și NIS2. Acestea sunt întotdeauna actualizate și exportabile, ceea ce face ca respectarea standardelor să fie simplă și trasabilă în cadrul proiectelor dumneavoastră.
Ești gata să vezi Xygeni în acțiune?
Încearcă gratuit pentru a descoperi cum Xygeni aduce claritate managementul riscului de către terți, vă securizează lanțul de aprovizionare și menține livrarea pe drumul cel bun.

