
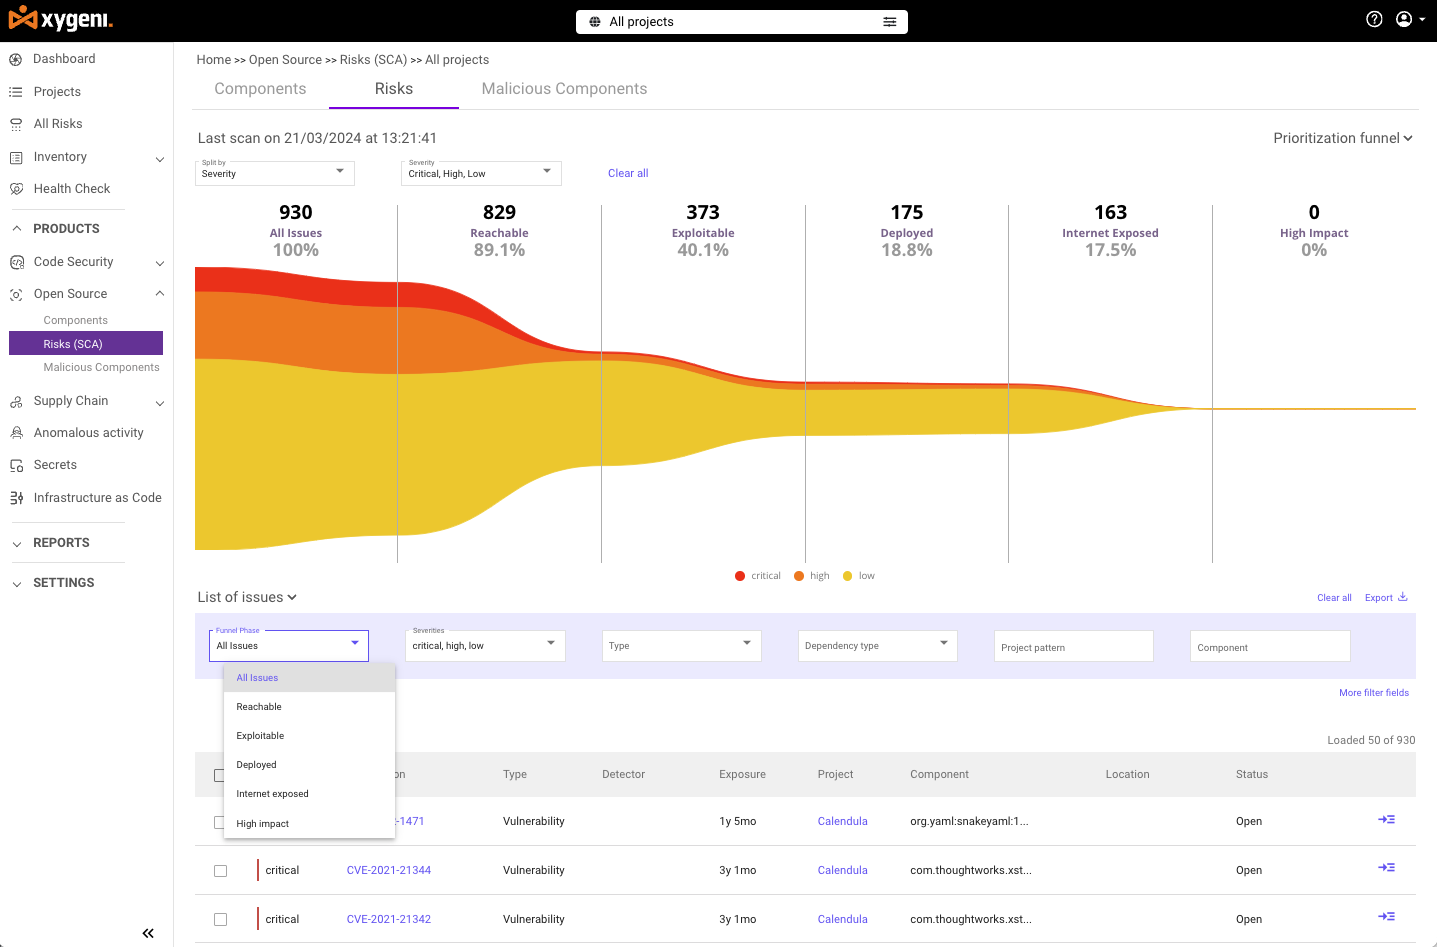






Atunci când vă securizați software-ul open-source, aveți nevoie de mai mult decât o simplă scanare a vulnerabilităților. Trebuie să găsiți vulnerabilități, să le remediați rapid și să mențineți dezvoltarea. pipeline în mișcare. Aici strălucește instrumentul de remediere a vulnerabilităților open-source de la Xygeni. Este mai mult decât un simplu scaner de vulnerabilități open-source - este o soluție completă care vă ajută să prioritizați, să remediați și să rămâneți conform în timp real.
Indiferent dacă gestionezi o echipă mică de dezvoltare sau te ocupi de probleme complexe enterprise software, Xygeni se integrează perfect în CI/CD pipeline pentru a vă proteja componentele open-source din momentul în care este scris codul. Fără întârzieri. Fără muncă manuală suplimentară. Doar cod securizat și conform de fiecare dată.
De ce Xygeni este esențial în DevOps-ul tău Pipeline
Amenințările de securitate cresc în fiecare zi, dar viteza de dezvoltare nu poate încetini. Xygeni Open Source Vulnerability Remediator se potrivește fără efort în Flux de lucru DevOps, asigurându-vă că codul dvs. este protejat de commit la implementare.
- Depistează problemele din timpXygeni rulează o scanare a vulnerabilităților înainte ca codul să fie commitblocând riscurile înainte ca acestea să intre în depozitul dumneavoastră.
- Integrare perfectă: Indiferent dacă utilizați Jenkins, GitHub Actiuni, GitLab, Xygeni se potrivește perfect nevoilor tale CI/CD pipelineScanează toate datele dvs. componente open-source fără a adăuga pași suplimentari.
- Protectie in timp realDacă apar vulnerabilități ulterior, Xygeni va semnalează-le și creează pull requests pentru a le remedia în timp real — astfel încât să rămâneți în siguranță fără a încetini.
Cu Xygeni, beneficiezi de securitate continuă integrată în fiecare etapă a procesului tău de dezvoltare.
Concentrați-vă pe ceea ce contează cu adevărat
Nu orice vulnerabilitate prezintă un risc imediat. De aceea, scanerul de vulnerabilități open source de la Xygeni merge dincolo de simple scanări de vulnerabilități. Te ajută să te concentrezi asupra a ceea ce contează cel mai mult.
- Descoperire completă a dependențelorXygeni găsește automat fiecare dependență din proiectul tău - atât directă, cât și tranzitivă. Obții vizibilitate completă asupra structurii software-ului tău.
- Scanare multi-baze de dateXygeni verifică fiecare componentă open-source în raport cu multiple baze de date de vulnerabilități, cum ar fi NVD, OSV și alte surse publice și proprietare, pentru a se asigura că nimic nu scapă.
- Managementul licențelor și al obsolescențeiActualizați componentele învechite pentru a respecta cerințele de licențiere și pentru a vă menține software-ul în siguranță. Xygeni semnalează automat aceste riscuri, astfel încât să nu ratați nicio problemă.
Cu Xygeni, deții controlul asupra ta dependențe open source—știind exact ce se află în codul tău și cât de sigur este acesta.
Rămâi protejat de confuzia privind dependența și de typosquatting
Confuzie privind dependența și tipografiere sunt riscuri serioase și în creștere rapidă pentru utilizatorii open-source. Pachetele npm rău intenționate au crescut de la doar 38 de raportări în 2018 la peste 2,168 în 2024, iar până în 2025, atacatorii publicaseră 454,648 de pachete npm rău intenționate într-un singur an, npm fiind acum ținta a peste 99% din totalul programelor malware open-source. Recapitularea amenințărilor din 2025 a companiei Xygeni a confirmat 3,180 de pachete rău intenționate pe parcursul anului, atacurile devenind persistente, scalabile și industrializate, mai degrabă decât oportuniste.
Și tacticile continuă să evolueze. Dincolo de typosquatting-ul clasic, în 2025 s-a înregistrat o creștere bruscă a preluării de conturi npm, cu 1,241 de pachete rău intenționate confirmate legate de conturi legitime compromise, o creștere de 15.3 ori față de 2024, inclusiv incidente de profil înalt care au afectat pachete fundamentale cu miliarde de descărcări săptămânale. Atacatorii imită adesea îndeaproape convențiile de denumire legitime: cercetările arată că 71.2% dintre pachetele rău intenționate folosesc nume de peste 10 caractere, iar 67.3% includ cratime pentru a se integra.
Am urmărit această schimbare direct. forge-jsxy este un infostealer npm care este redenumit de cel puțin patru ori în două luni pentru a evita detectarea, în timp ce Urmăritor de fantome a republicat același troian sub nume noi la doar 74 de minute după eliminare, păstrând aceeași infrastructură C2 de ambele ori. Ușă dispozitiv prezintă același model dintr-un unghi diferit: un pachet npm public care livrează discret un framework de phishing Microsoft 365.
Dar cu Xygeni, ești protejat. Platforma noastră scanează activ confuzia dintre dependențe, typosquatting și modele de preluare a conturilor, blocând orice pachete suspecte înainte ca acestea să se infiltreze în sistemul tău, astfel încât să rămâi protejat indiferent de tehnica folosită de atacatori pentru a se strecura.
Remediere automată: Remediați problemele înainte ca acestea să devină probleme
Găsirea vulnerabilităților nu este suficientă. Ar fi util să le remediați rapid. Cu instrumentul de remediere a vulnerabilităților open source de la Xygeni, nu trebuie să așteptați remedieri manuale. Platforma noastră generează pull requests care actualizează automat dependențele vulnerabile.
- Generat automat Pull RequestsDe îndată ce Xygeni găsește o vulnerabilitate care poate fi remediată, permiteți clientului să lanseze o pull request manual sau automat pentru a actualiza componenta la o versiune securizată. Echipa dvs. de dezvoltare poate revizui și îmbina remedierea fără a încetini dezvoltarea.
- Continuă să te miști repede: Cu Cu remediere automată, puteți obține protecție fără a fi nevoie de muncă manuală. Xygeni vă menține codul în siguranță, în timp ce echipa rămâne productivă.
Economisește-ți echipa ore întregi de muncă manuală, rămânând în același timp cu un pas înaintea amenințărilor de securitate.
Adaptat la infrastructura dumneavoastră
Nicio organizație nu este la fel și nici infrastructurile lor nu sunt la fel. Xygeni se adaptează modului în care lucrați, indiferent dacă utilizați on-premise servere, infrastructură cloud sau o configurație hibridă.
- Sprijin pentru infrastructura privatăXygeni se potrivește în orice mediu, fie că este vorba de infrastructură privată sau publică. Platforma oferă suport complet pentru configurații personalizate bazate pe cerințele dumneavoastră unice de securitate.
- Securitate personalizatăFluxurile de lucru ale fiecărei companii sunt diferite. Flexibilitatea Xygeni asigură că securitatea dvs. este aliniată cu modul dvs. de lucru - fără a impune modificări ale proceselor dvs.
Oriunde rulează software-ul dvs., Xygeni se asigură că este complet protejat.
Concentrați-vă pe amenințările accesibile și exploatabile
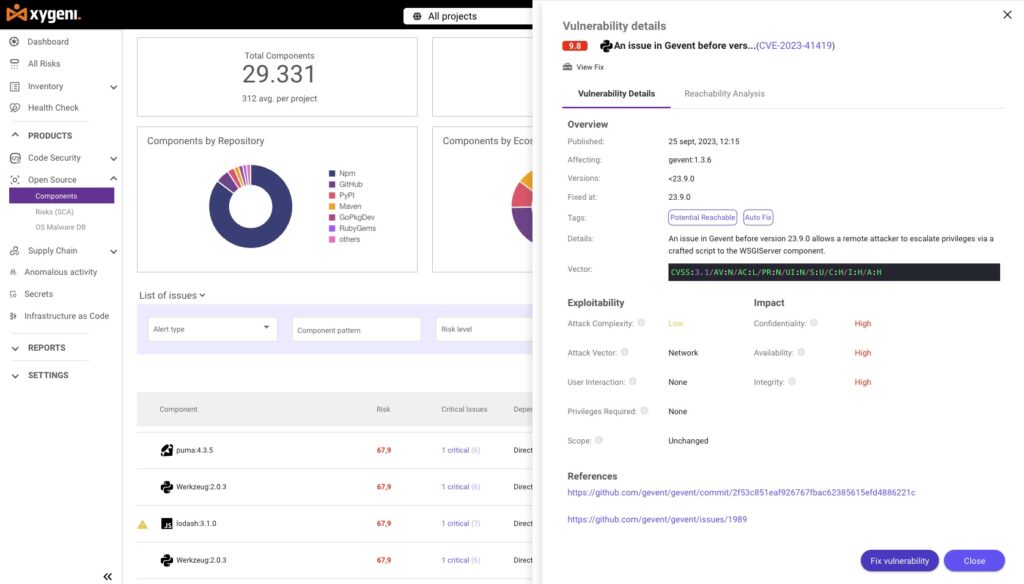
Nu orice vulnerabilitate este urgentă. Xygeni scaner de vulnerabilități open-source te ajută să prioritizezi ce este cu adevărat periculos analiza accesibilității și scorarea exploatabilității.
- Analiza accesibilitățiiXygeni identifică dacă o vulnerabilitate este într-adevăr accesibilă în baza de cod. Acest lucru ajută echipa să se concentreze doar asupra riscurilor care reprezintă o amenințare reală pentru aplicațiile dumneavoastră.
- Scorarea exploatabilitățiiCu ajutorul datelor din lumea reală, Xygeni prezice cât de probabilă este exploatarea unei vulnerabilități. Acest lucru vă permite să prioritizați cele mai urgente probleme și să le remediați mai întâi.
Concentrându-ne pe riscurile reale, Xygeni reduce zgomotul și ajută echipa să rămână eficientă.
Fiți cu un pas înainte în ceea ce privește conformitatea cu Xygeni OScaner de vulnerabilități pen-Source
Respectarea reglementărilor precum GDPR, HIPAA, PCI DSS și DORA nu trebuie să fie greu. Scanerul de vulnerabilități open source de la Xygeni simplifică conformitatea prin automatizarea proceselor care mențin software-ul în siguranță.
- Verificări ale licențeiXygeni semnalează orice open-source licență încălcări ale componentelor dvs., ajutându-vă să evitați riscurile juridice.
- SBOM GenerațieXygeni creează automat Liste de materiale software (SBOMs), oferindu-vă vizibilitate completă asupra fiecărei componente din software-ul dumneavoastră.
- Rapoarte pregătite pentru auditIndiferent dacă aveți nevoie de rapoarte pentru audituri sau verificări interne, Xygeni oferă rapoarte detaliate privind vulnerabilitățile și remedierile, asigurându-vă că sunteți întotdeauna pregătit să demonstrați conformitatea.
Rămâneți conformi, rămâneți în siguranță și permiteți Xygeni să se ocupe de ridicarea greutății.
De ce să alegeți Xygeni ORemediere a vulnerabilităților pen-Source?
Xygeni nu este doar alta scanner de vulnerabilitate. E o soluție completă conceput pentru a vă ajuta să găsiți, să prioritizați și să remediați vulnerabilitățile din întreaga dvs. lanț de aprovizionare open-sourcePrin integrarea directă în CI/CD pipeline, oferind remediere automată în timp real și asigurând conformitatea, Xygeni vă permite să fiți cu un pas înaintea amenințărilor de securitate fără a încetini.
Ești gata să duci managementul vulnerabilităților open-source la nivelul următor? Începe să folosești Xygeni astăzi și protejează-ți codul de commitîn curs de implementare.
Aveți nevoie de mai multe informații? Consultați pagina noastră Topul instrumentelor de scanare din 2026!

Întrebări frecvente
Cât de frecvente sunt pachetele open-source rău intenționate în zilele noastre?
Atacatorii au publicat 454,648 de fișiere rău intenționate pachete npm Numai în 2025, iar npm reprezintă acum peste 99% din totalul programelor malware open-source detectate. Acesta nu este un risc de nișă; este vectorul de atac dominant în ecosistemul open-source de astăzi.
Pot registrele precum npm să prevină complet typosquatting-ul de unul singur?
Nu. Deși npm și PyPI blochează unele nume evidente similare la înregistrare, un studiu de detectare din 2025 (ConfuGuard) a confirmat 630 de atacuri reale de confuzie a pachetelor care au ajuns în registrele de producție, iar chiar și instrumentele puternice de detectare au încă o rată semnificativă de fals pozitive, deoarece distingerea unui pachet similar rău intenționat de un pachet legitim cu nume similar este cu adevărat dificilă. Protecția la nivel de registru nu este suficientă.
Preluările de conturi reprezintă un risc mai mare acum decât typosquatting-ul?
Typosquatting-ul și confuzia privind dependențele au rămas tipurile dominante de atac în 2025, însă preluările de conturi au crescut de 15.3 ori de la an la an și sunt deosebit de periculoase deoarece compromit pachetele în care dezvoltatorii au deja încredere, cu milioane de descărcări, ocolind controlul de care ar fi supus în mod normal un nume de pachet nou sau necunoscut.
Agravează IA această problemă?
Da, în două moduri. Atacatorii folosesc acum inteligența artificială pentru a genera volume mari de nume typosquattate și sarcini utile ofuscate la scară largă. Separat, asistenții de codare inteligenți artificiali înșiși uneori au halucinații cu nume de pachete care nu există, o tehnică similară numită slopsquatting, pe care atacatorii o pot preînregistra cu malware.
Cum protejează Xygeni împotriva acestor amenințări?
Xygeni combină scanarea vulnerabilităților în mai multe baze de date, detectarea confuziei în dependențe și a typosquatting-ului și prioritizarea bazată pe accesibilitate direct în sistemul dvs. CI/CD pipeline, apoi generează automat pull requests pentru a remedia problemele confirmate, astfel încât pachetele rău intenționate sau vulnerabile să fie detectate și remediate înainte de a ajunge în producție.
