





Инфраструктура как Code security изменило то, как организации настраивают и управляют инфраструктурой, упрощая автоматизацию и обеспечивая надежность. Однако без передовой практики Infrastructure as Code, IaC может создавать риски безопасности, такие как неправильные конфигурации, проблемы соответствия и подверженность киберугрозам. Чтобы снизить эти риски, организации должны следовать IaC security Лучшие практики, которые защищают облачные среды с самого начала. Улучшение IaC security & IaC Кибербезопасность помогает поддерживать устойчивость инфраструктуры, снижает риски атак и применяет политики безопасности в больших масштабах.
Что такое IaC Security?
IaC security изменил способ, которым организации создают и управляют инфраструктурой, сделав автоматизацию и согласованность standard. Однако без передовой практики «Инфраструктура как код» IaC может создать серьезные риски безопасности, такие как неправильные конфигурации, проблемы соответствия и подверженность киберугрозам. Из-за этого, следуя IaC security Передовой опыт имеет решающее значение для защиты облачных сред от уязвимостей.
Хорошо спланированный IaC security подход делает больше, чем просто автоматизирует развертывания. Он улучшает видимость, применяет правила безопасности и предотвращает несанкционированные изменения, которые могут подвергнуть риску облачные среды. Более того, добавление IaC security & IaC Внедрение кибербезопасности в рабочие процессы DevOps позволяет командам активно находить уязвимости, защищать конфиденциальные данные и снижать риск атак, вызванных неправильно настроенной инфраструктурой.
Национальный институт Standardи технологии (NIST) определяет инфраструктуру как Code security как практика управления и настройки ИТ-инфраструктуры посредством автоматизации на основе кода, гарантирующая, что конфигурации остаются согласованными и легко воспроизводимыми. Поэтому следование лучшим практикам Infrastructure as Code помогает компаниям сокращать пробелы в безопасности, соответствовать требованиям standardи соблюдайте строгие политики безопасности на протяжении всего процесса настройки.
IaC Security Лучшие практики
Состояние инфраструктуры как кодекса на 2024 г. (IaC) Отчет определяет безопасность как одну из главных проблем, с которой сталкиваются организации при управлении облачной инфраструктурой. Из-за этого компании должны внедрять передовые практики Infrastructure as Code, чтобы снизить риски, связанные с неправильными конфигурациями, нарушениями соответствия и уязвимостями безопасности. Аналогичным образом, OWASP предоставляет основные принципы для интеграции лучших практик безопасности в жизненный цикл разработки программного обеспечения (SDLC), помогая организациям снизить риски, связанные с небезопасными конфигурациями и некорректными развертываниями.
Встроить проверки безопасности на протяжении всего IaC Разработка
Усилить IaC security, контроль безопасности должен быть внедрен на каждом этапе разработки pipeline. Вместо того, чтобы ждать аудита после развертывания, команды должны сканировать IaC шаблоны для уязвимостей перед развертыванием, чтобы обнаружить недостатки безопасности на ранней стадии. Применяя этот превентивный подход, организации могут значительно улучшить IaC кибербезопасность и предотвращение Неправильная конфигурация от возможности когда-либо достичь стадии производства.
Обеспечение неизменности инфраструктуры
Один из самых эффективных IaC security Лучшие практики — убедиться, что инфраструктура остается неизменной после развертывания. Другими словами, как только ресурс предоставлен, он не должен изменяться. Сохраняя неизменность, организации могут:
- Снижение риска отклонения конфигурации, которое часто приводит к уязвимостям безопасности.
- Предотвращать несанкционированные изменения, убедиться инфраструктура остается неизменной.
- Укрепляйте инфраструктуру как Code security путем ограничения поверхностей атаки.
Контроль версий и аудиторский след
Контроль версий играет решающую роль в IaC security & IaC кибербезопасность. Он не только отслеживает каждое изменение инфраструктуры, но и обеспечивает проверку, регистрацию и одобрение всех изменений. Дополнительно:
- Ведение контрольного журнала позволяет командам быстро вернуться к безопасным конфигурациям в случае возникновения проблем безопасности.
- Контроль версий помогает предотвратить несанкционированные изменения, снижая риск неправильной конфигурации.
- Использование Git и инструментов управления версиями инфраструктуры обеспечивает отслеживаемость всех изменений кода и политики.
Обеспечить соблюдение принципа наименьших привилегий (PoLP)
Ограничение прав доступа является критически важной передовой практикой «Инфраструктуры как кода», которая улучшает IaC security Лучшие практики. Соблюдая принцип наименьших привилегий (PoLP), организации могут:
- Минимизируйте риски безопасности, убедиться Изменять инфраструктуру могут только авторизованные пользователи.
- Ограничьте чрезмерные разрешения, снизив риск случайных или вредоносных изменений.
- Укрепить в целом IaC security путем применения строгого контроля доступа на основе ролей.
Внедрение непрерывного мониторинга и статического анализа
Поддерживать IaC security Согласно передовой практике, организации должны интегрировать инструменты статического анализа и постоянного мониторинга для выявления уязвимостей перед развертыванием.
- Статический анализ сканирования IaC скрипты для выявления уязвимостей безопасности, нарушений соответствия и неправильных конфигураций.
- Мониторинг в реальном времени обнаруживает несанкционированные изменения инфраструктуры, убедиться Политики безопасности остаются в силе.
- Автоматизированные инструменты, такие как Snyk, Checkov или Terrascan, помогают защитить IaC шаблонов перед их запуском в производство.
Сканирование изображения контейнера
Многие передовые практики Infrastructure as Code выходят за рамки конфигураций для контейнерных сред, где небезопасные образы представляют угрозу безопасности. Интеграция сканирования образов контейнеров в IaC security Лучшие практики помогают:
- Выявление устаревшего или уязвимого программного обеспечения в образах контейнеров.
- Обнаружение жестко запрограммированных секретов и потенциально вредоносного ПО до развертывания образов.
- Убедиться Защитите конфигурации, сканируя изображения с помощью таких инструментов, как Dagda, Clair, Trivy и Anchore.
Путем интеграции безопасность контейнера в IaC рабочие процессы, команды могут предотвратить неправильные настройки, которые подвергают облачные среды атакам.
CI/CD Pipeline Security и консолидированная отчетность
Внедрение безопасности в CI/CD pipelines имеет важное значение для IaC security лучшие практики. Такой подход обеспечивает:
- Автоматизируйте проверки безопасности при каждом изменении кода.
- Обеспечьте постоянное соблюдение требований, не прибегая к ручным проверкам.
- Ведите историю соблюдения требований, чтобы быстрее отслеживать и устранять проблемы безопасности.
Такие инструменты, как Jenkins, GitHub Actions и GitLab CI/CD интегрировать проверки безопасности непосредственно в разработку pipelines. Кроме того, такие платформы, как DefectDojo и OWASP Glue, объединяют информацию о безопасности в единую dashboard, что упрощает отслеживание и устранение уязвимостей в развернутой инфраструктуре.
Подписание артефакта для проверки целостности и происхождения
Для обеспечения целостности IaC конфигурации, организации должны внедрить подпись артефактов как часть своих передовых практик «Инфраструктуры как кода». Этот подход:
- Предотвращение вмешательства между сборкой и выполнением.
- Проверьте подлинность компонентов инфраструктуры перед развертыванием.
- Используйте инструменты с открытым исходным кодом, такие как TUF (The Update Framework), для реализации безопасных механизмов подписи.
Подписание артефактов гарантирует использование только надежных, проверенных конфигураций инфраструктуры, что снижает риск атак на цепочку поставок. IaC развертывания.
Почему эти IaC Security Передовой опыт имеет значение
Следуя этим передовым практикам «Инфраструктуры как кода», организации могут:
- Предотвращайте неправильные настройки безопасности, которые подвергают облачные среды атакам.
- Совершенствовать IaC security & IaC кибербезопасность посредством упреждающего снижения рисков.
- Автоматизируйте обеспечение безопасности с помощью статического анализа и CI/CD интеграция безопасности.
- Обеспечьте соответствие облачной инфраструктуры требованиям, ее отказоустойчивость и защиту от несанкционированного доступа.
Внедрение безопасности в IaC с самого начала это единственный способ поддерживать контроль, предотвращать нарушения и обеспечивать безопасность инфраструктуры на протяжении всего ее жизненного цикла.
Ксигени IaC Security: Универсальная платформа для инфраструктуры как лучших практик кода
Поскольку организации все чаще принимают инфраструктуру как код (IaC) для автоматизации облачной инфраструктуры риски безопасности продолжают расти. Без IaC security Лучшие практики, неправильные конфигурации, раскрытые секреты и уязвимые зависимости создают серьезные пробелы в безопасности. Следовательно, компании должны интегрировать IaC Меры кибербезопасности для защиты облачных сред с самого начала. Учитывая это, Xygeni предоставляет комплексную платформу, которая гарантирует, что инфраструктура остается устойчивой, соответствующей требованиям и безопасной от кода до облака.
Обнаружение и предотвращение неправильных конфигураций облака в IaC Security
Без сомнения, неправильные конфигурации остаются одной из основных причин инцидентов безопасности в облаке. Из-за этого командам безопасности нужны инструменты, которые выявляют и снижают риски до развертывания. Вот почему Xygeni постоянно сканирует Terraform, ОблакоФормирование, Kubernetes, шаблоны бицепса и ARM, убедиться Облачные среды следуют лучшим практикам Infrastructure as Code. Автоматизируя обеспечение безопасности, Ксигени позволяет организациям:
- Предотвращайте неправильно настроенное хранилище, чрезмерные разрешения IAM и уязвимые группы безопасности.
- Обеспечьте соблюдение требований, блокируя рискованные конфигурации инфраструктуры.
- Сократите количество ручных проверок безопасности, повысив эффективность и сохранив при этом IaC security лучшие практики.
Безопасность секретов: защита конфиденциальных данных в IaC
Жестко закодированные учетные данные в IaC скрипты подвергают облачные среды несанкционированному доступу. В результате организации должны принимать дополнительные меры предосторожности для защиты своей инфраструктуры. Чтобы решить эту проблему, Xygeni секреты решение безопасности обеспечивает защиту конфиденциальных данных за счет:
- Сканирование репозиториев на предмет жестко запрограммированных секретов перед развертыванием.
- Блокировка небезопасна commitс в CI/CD pipelineдля предотвращения утечки учетных данных.
- Оповещение служб безопасности в режиме реального времени для устранения угроз до их эскалации.
Путем интеграции IaC security лучших практикорганизации устраняют критический риск безопасности, которым часто пользуются злоумышленники.
Всесторонний IaC Поддержка фреймворка для улучшенной безопасности
Для повышения безопасности в многооблачных и гибридных средах Xygeni предлагает широкую совместимость с фреймворками. Соответственно, Xygeni поддерживает:
- Terraform – Обеспечивает безопасность предоставления услуг в AWS, Azure и GCP.
- Kubernetes и Docker – Обнаруживает уязвимости в конфигурациях Kubernetes и контейнеризированных средах.
- Шаблоны бицепса и рук – Выявляет неправильные конфигурации в Microsoft Azure.
- ОблакоФормирование – Автоматизирует политики безопасности для инфраструктуры AWS.
Поскольку Xygeni защищает несколько фреймворков, организации получают постоянная безопасность в различных облачных инфраструктурах.
Автоматизированное применение политики безопасности в IaC Рабочие процессы
Поскольку ручные проверки безопасности занимают много времени, добавление IaC security лучшие практики в развитие pipelines имеет важное значение. Чтобы упростить процесс, Xygeni автоматически применяет принудительное применение политики:
- Обнаружение уязвимостей, неправильных конфигураций и нарушений требований перед развертыванием.
- Блокировка рисков безопасности в CI/CD pipelines, предотвращая попадание небезопасной инфраструктуры в производство.
- Предоставление мгновенной обратной связи разработчикам, помогающая им исправлять ошибки конфигурации на ранних этапах.
Таким образом, службы безопасности могут обеспечить соблюдение IaC информационная безопасность меры без нарушения рабочих процессов разработки.
Сканирование изображения контейнера для IaC Информационная безопасность
Потому что многие IaC развертывания полагаются на контейнеризированные среды, небезопасные образы часто вносят скрытые риски. Поэтому сканирование образов контейнеров играет решающую роль в обеспечить IaC security лучшие практики. Xygeni интегрирует расширенное сканирование для:
- Анализ образов Docker на предмет устаревшего программного обеспечения и уязвимостей.
- Обнаруживайте вредоносное ПО, неправильные конфигурации и уязвимости безопасности в контейнерных средах.
- Блокируйте развертывание небезопасных образов, убедившись, что инфраструктура Code security лучшие практики соблюдаются в CI/CD pipelines.
Интегрируя безопасность контейнеров в IaC рабочие процессы, команды предотвращают неправильные конфигурации, которые подвергают облачные среды атакам.
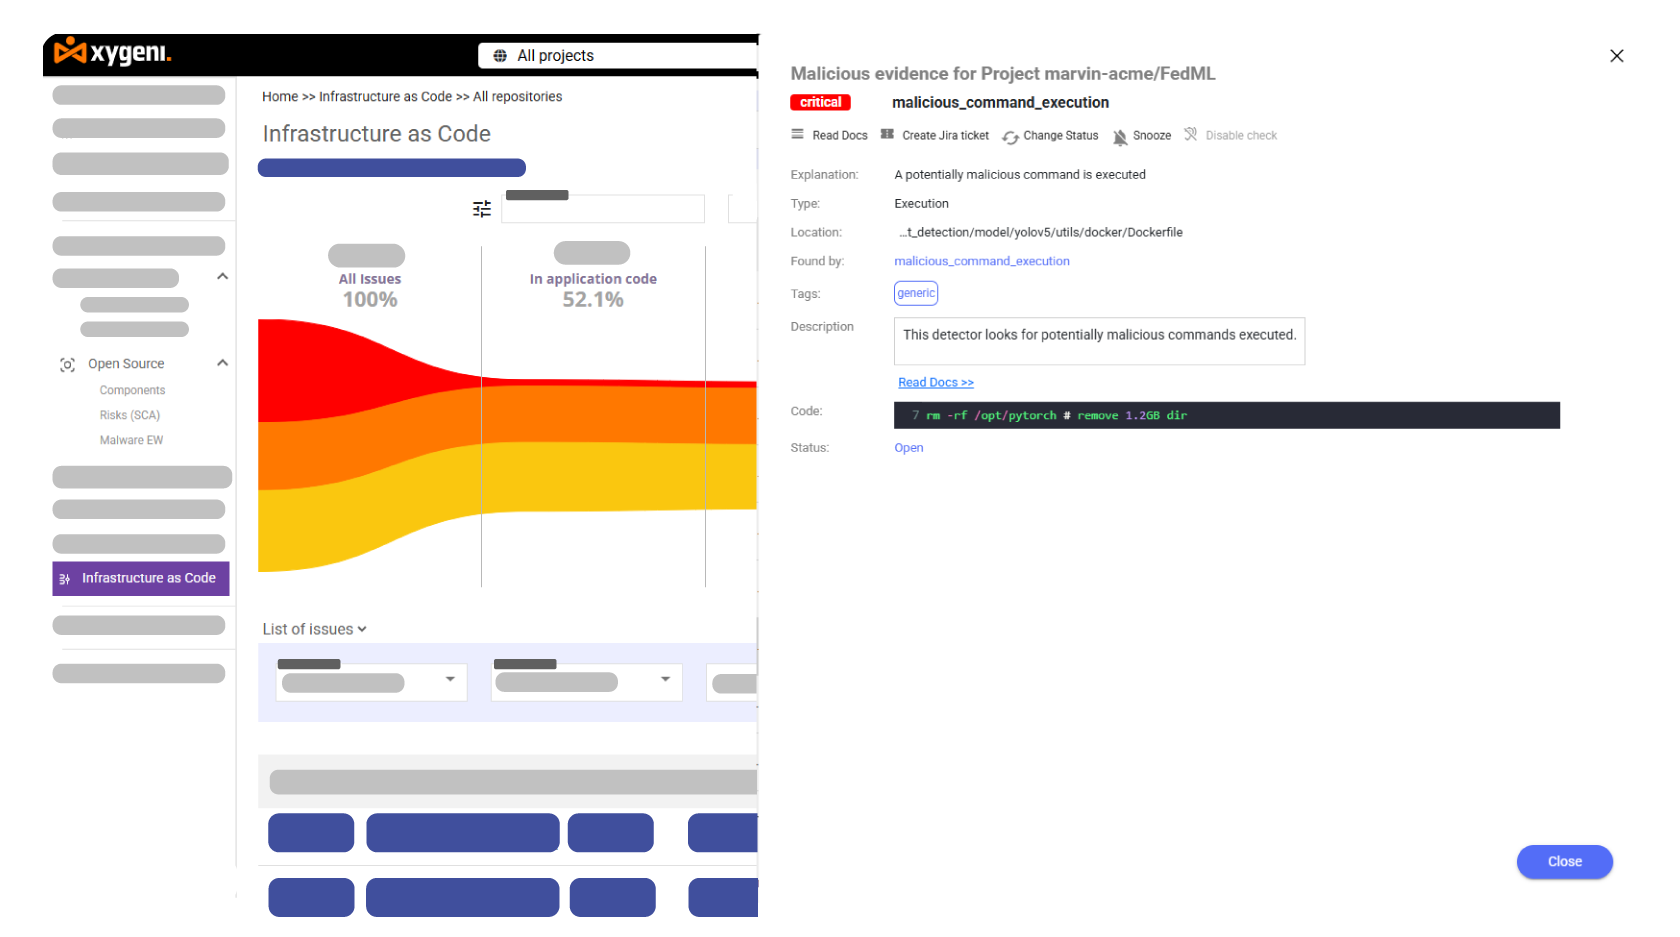
Превентиng Вредоносные команды и атаки на цепочку поставок в IaC
Традиционном IaC security инструменты часто пропускают вредоносные команды и угрозы цепочке поставок скрыто в скриптах инфраструктуры. Однако Xygeni усиливает безопасность за счет:
- Обнаружение неавторизованных команд, внедряющих бэкдоры.
- Блокировка путаницы зависимостей и внедрения вредоносных пакетов.
- Предотвращение несанкционированного доступа к настройкам инфраструктуры путем проверки целостность артефакта.
В результате организации устраняют скрытые векторы атак до того, как они повлияют на безопасность инфраструктуры.
Непрерывный мониторинг и защита от угроз в реальном времени
Чтобы выйти за рамки standard Обнаружение уязвимостей, Xygeni обеспечивает аналитику безопасности в режиме реального времени. В частности, Xygeni позволяет группам безопасности:
- Идентифицировать уязвимости высокого риска через анализ достижимости.
- Отслеживайте изменения инфраструктуры для обнаружения несанкционированных модификаций.
- Используйте разведка угроз для предотвращения атак до их эскалации.
Добавлением IaC security передовой опыт, команды могут продолжать повышать безопасность и снижать риски перед развертыванием.
Почему Xygeni — лучший выбор для IaC Security
В отличие от традиционных IaC security Инструменты, предоставляемые Xygeni:
- Автоматизированное обеспечение соблюдения Инфраструктура как передовой код для предотвращения неправильных конфигураций.
- Фильтр секреты безопасность для устранения рисков раскрытия учетных данных.
- Сканирование изображения контейнера для защиты облачных приложений.
- Полная поддержка Terraform, Kubernetes, Docker, Bicep и CloudFormation.
- Непрерывный мониторинг с Анализ безопасности в режиме реального времени для облачных сред.
Защитите свою инфраструктуру с помощью Xygeni IaC Security Лучшие практики
Поскольку риски безопасности постоянно развиваются, организации должны интегрировать лучшие практики Infrastructure as Code в свои процессы разработки. По этой причине Xygeni предоставляет комплексную платформу для IaC security & IaC кибербезопасность, гарантирующая защиту облачных сред от разработки до развертывания.
Благодаря автоматизированным политикам безопасности, постоянному мониторингу и обнаружению вредоносных программ Xygeni помогает организациям применять IaC security лучшие практики по устранению рисков безопасности до того, как они повлияют на производство.
Защитите свою облачную инфраструктуру сегодня. Свяжитесь с нами, чтобы узнать, как Xygeni защищает передовые практики Infrastructure as Code от разработки до развертывания.