Сохраните контроль качества. Добавьте безопасность цепочки поставок, обработку запросов с помощью ИИ и исправления, поступающие по мере необходимости. pull requests, в том же коде.
Сравните Xygeni с SonarQube в своих репозиториях.

Что нас отличает
MEW помечает вредоносные пакеты еще до того, как будет найдена сигнатура, независимо от типа пакета или контейнера. pipelines и commits.
Искусственный интеллект анализирует каждое обнаруженное событие (истинное или ложное срабатывание, срочность и трудоемкость) и ранжирует доступные и потенциально применимые данные.
Кросс-инструмент ASPM, инвентаризация с использованием ИИ и устранение уязвимостей с приоритетом безопасности, в отличие от ваших собственных выводов и выводов третьих лиц.
Используйте собственный поставщик моделей. Ваш код никогда не покинет вашу инфраструктуру, будь то локальная или изолированная от сети.
Качество кода
Запахи кода, сложность, удобство сопровождения, мертвый код, дублирование и именование — все это измеряется одинаковым образом на каждом используемом вами языке программирования, поэтому результаты сопоставимы между командами.
Контрольные точки качества с учетом базового уровня включены pull requests Блокируйте то, что вносит запрос на слияние, а не унаследованный вами долг. Это правило действует с первого дня, даже в отношении устаревшего кода.
AI Remediation предлагает изменения и открывает доступ. pull requestКаждое обнаруженное нарушение оценивается по сложности устранения, с указанием предполагаемой экономии трудозатрат.
Результаты проверки качества находятся в той же воронке приоритезации, что и результаты проверки безопасности. Файл с наихудшим показателем ремонтопригодности часто оказывается тем, в котором обнаружена уязвимость внедрения.

От шума к действию
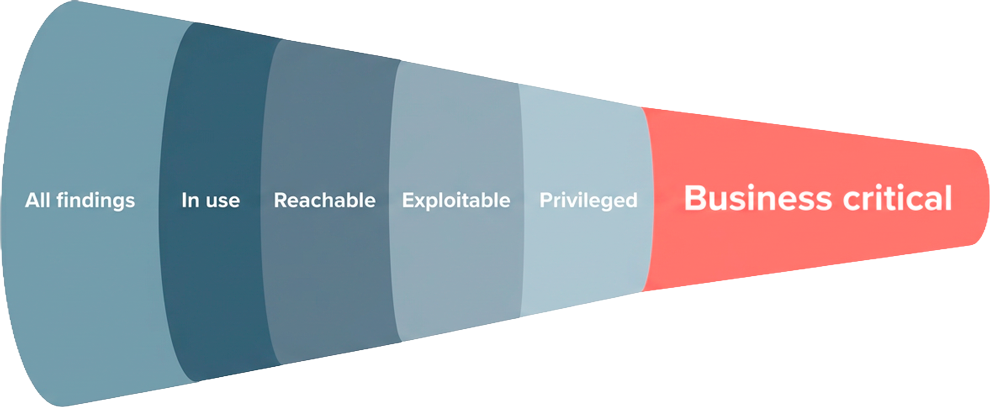
Xygeni сужает круг оповещений, оставляя лишь те немногие, которые являются реальными, доступными и пригодными для использования. Затем программа устраняет эти проблемы.
Бок о бок
| Возможности | | SonarQube |
|---|---|---|
| Анализ качества кода (проблемы, сложность, дублирование, мертвый код) | ✅ Один последовательный standard на разных языках | ✅ Да |
| Контрольные точки качества с учетом базового уровня включены pull requests | ✅ Да | ✅ Да |
| Исправления ошибок качества, внесенные с помощью ИИ, предоставляются в виде pull requests | ✅ Открывает запрос на слияние | ⚠️ Только предложения, никаких pull request. |
| Качество и безопасность в единой воронке приоритезации | ✅ унифицированный | ⚠️ Отдельные списки вопросов |
| Вредоносное ПО повсюду SDLC + конечная точка (Shield) | ✅ Упаковка, контейнеры, pipelines и commits. | ⚠️ Известные вредоносные пакеты в системе непрерывной интеграции. |
| Сортировка с помощью ИИ: проверка истинно-ложноположительных результатов | ✅ Да | ❌ Нет |
| Приоритизация подавления шума (воронка путей атаки) | ✅ Доступный + уязвимый | ⚠️ на основе степени тяжести |
| Автоматическое исправление: SAST, SCA & секреты (осознавая необходимость изменений) | ✅ Да | ⚠️ Предложения по исправлению ошибок ИИ отсутствуют. pull requestАнализ изменений, приводящих к сбоям, не проводится. |
| Риск исправления: какие именно вызовы исправления приводят к сбоям на уровне метода. | ✅ Метод + определены места совершения звонков | ❌ Анализ воздействия отсутствует |
| Защита конечных точек разработчика | ✅ Пакеты, расширения и плагины IDE, а также сетевой трафик — всё под одной организационной политикой. | ❌ Недоступен |
| Динамическое тестирование (DAST) | ✅ Да | ❌ Нет |
| Кросс-инструмент ASPM (получены результаты исследований сторонних организаций) | ✅ Да | ❌ Нет |
| Безопасность ИИ: обнаружение, выявление и обеспечение соблюдения (AI-BOM) | ✅ Да | ❌ Нет |
| Программа LLM с использованием собственного кода остается в вашей инфраструктуре. | ✅ Да | ⚠️ Только Azure OpenAI (сервер) |
| Выявление поведенческих аномалий (SCM & CI) | ✅ Да | ❌ Нет |
Информация о конкурентах основана на общедоступных документах, проверенных в сентябре 2026 года. Заметили что-то устаревшее? Дайте нам знать.
Обеспечьте безопасность ИИ
Актуальная инвентаризация каждой модели, набора данных, агента и сервера MCP, а также готовая к аудиту спецификация материалов для ИИ, соответствующая Закону ЕС об искусственном интеллекте.
Детерминированное обнаружение с помощью LLM-метода выявления мгновенных инъекций, небезопасных MCP-уязвимостей и утечки данных, соответствующее OWASP, применяется также и к результатам, полученным сторонними организациями.
Shield Обеспечивает защиту конечной точки разработчика: контроль установки пакетов, расширений IDE и плагинов на основе возраста, блокировка вредоносных IP-адресов и доменов, изоляция скомпрометированной машины и единая политика, устанавливаемая вашей командой безопасности.
Дифференциальный
Вредоносное ПО, выявляемое на этапе предварительной сигнатуры (MEW), при публикации в реестре.
Вредоносное ПО, распространяемое по пакетам и контейнерам. pipelines, commits.
CI/CD pipeline security: GitHub Actions, инфраструктура сборки, секреты.
Выявление опечаток и обфусцированных данных
Native SLSA + in-toto build attestations + CBOM
Обнаруживает только общеизвестные вредоносные пакеты.
Проверка зависимостей внутри системы непрерывной интеграции (CI). pipeline Важно
Бегает в pipeline — это не обеспечивает его безопасность.
Запрещено использование опечаток/анализ поведения.
SBOM поколение; нет родных аттестаций.
Да, если вам нужно больше, чем просто качество кода. Xygeni обеспечивает не только качество кода, но и дополнительные функции. SAST, SCA, секреты, CI/CD безопасность, DAST, обнаружение вредоносных программ на основе предварительной сигнатуры и ASPM на одной платформе, с обработкой запросов с помощью ИИ и предоставлением исправлений в удобном формате. pull requests.
Да. Xygeni устанавливает контрольные точки качества для pull requests и может привести к сбою сборки. Система контроля версий учитывает базовые параметры, поэтому команды сталкиваются с новыми проблемами. pull request вводит, не основываясь на историческом долге.
Это их исправляет. Система исправления ошибок на основе ИИ предлагает изменения и открывает... pull requestРезультаты ранжируются по сложности устранения неполадок, чтобы команды могли определить, что можно устранить в первую очередь.
Нет. Сканер работает внутри вашей инфраструктуры с доступом только для чтения, и загружаются только результаты. Xygeni также работает в полнофункциональном режиме. on-premise и с воздушным зазором.
Да. Он работает в том же сканере и отправляет отчеты в ту же консоль, используя тот же метод анализа, устранения и приоритизации на основе ИИ, что и при обнаружении проблем безопасности.
Принесите вопросы, которые остались открытыми после вашей оценки в SonarQube. Мы разберем их на вашем стеке вопросов.