
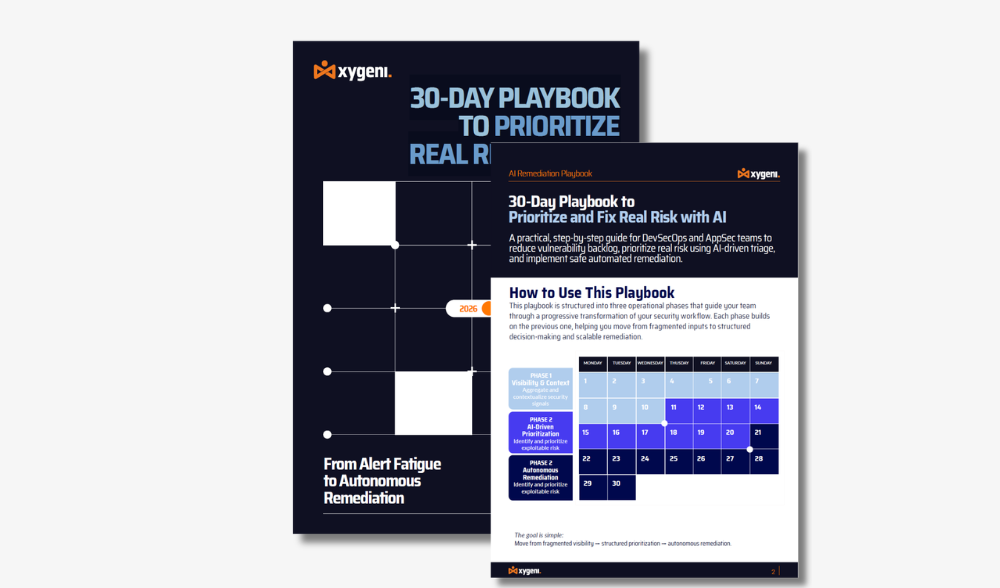
අවදානම් ශබ්දය අඩු කිරීමට, AI සමඟ සැබෑ අවදානමට ප්රමුඛතාවය දීමට සහ ලොව පුරා ආරක්ෂිත ස්වයංක්රීය ප්රතිකර්ම ක්රියාත්මක කිරීමට DevSecOps සහ AppSec කණ්ඩායම් සඳහා ප්රායෝගික දින 30ක ක්රීඩා පොතක්. SDLC.
වැදගත් දේට ප්රමුඛත්වය දෙන්න. ආරක්ෂිත දේ ස්වයංක්රීය කරන්න. මෙම ප්රායෝගික මාර්ගෝපදේශය මඟින් ආරක්ෂක ශබ්දය තුරන් කිරීම සඳහා AI-ධාවනය කරන බුද්ධිය භාවිතා කරන ආකාරය විස්තර කෙරේ. SAST, SCA, සහ CI/CD pipelines. ඔබේ නිෂ්පාදන පරිසරයට බාධා නොකරන ස්ථාවර, ස්වයංක්රීය ප්රතිකර්ම ජනනය කරන අතරතුර, සැබෑ ලෝකයේ සූරාකෑමේ හැකියාව (EPSS/KEV) සහ ව්යාපාරික බලපෑම මත පදනම්ව අවදානම් ලකුණු කිරීමට ඉගෙන ගන්න.
Vibe කේතනය මෘදුකාංග බෙදා හැරීම වේගවත් කරනවා පමණක් නොව, අවදානමද වේගවත් කරයි. AI-ජනනය කරන ලද කේත සහ ස්වයංක්රීය නියෝජිතයන් සංවර්ධනය නැවත හැඩගස්වන විට, සාම්ප්රදායික AppSec පාලනයන් තවදුරටත් ක්ෂණික හැසිරවීම, මායාවන් සහිත කේත සහ ස්වයංක්රීය සැපයුම් දාම නිරාවරණය හඳුනා ගැනීමට ප්රමාණවත් නොවේ. නිසි පාලනයක් නොමැතිව, අනාරක්ෂිත රටා යන්ත්ර වේගයෙන් නිෂ්පාදනයට ප්රචාරය විය හැකිය. ඔබේ සංවිධානයේ විශාලතම AI අවදානම බවට පත්වීමට පෙර Vibe කේතනය සුරක්ෂිත කරන්නේ කෙසේදැයි ඉගෙන ගන්න.
AI දැන් නවීන මෘදුකාංග බෙදාහැරීමේ මූලික ක්රියාත්මක කිරීමේ ස්ථරයක් වන අතර, යෙදුම් ආරක්ෂාව සහ මෘදුකාංග සැපයුම් දාම ප්රහාර සැලසුම් කර පරිමාණය කරන ආකාරය නැවත සකස් කරයි. සංවිධාන 2026 සඳහා සූදානම් වන විට, ප්රහාරකයින් ස්වයංක්රීයකරණය, විශ්වාසය සහ AI-ධාවනය කරන ලද වැඩ ප්රවාහයන් සූරාකන ආකාරය තේරුම් ගැනීම ඉතා වැදගත් වේ. මෙම වාර්තාව AppSec තර්ජන ආකෘතිය පිළිබඳ සාක්ෂි මත පදනම් වූ විශ්ලේෂණයක් සපයන අතර, ආරක්ෂාව සහ DevSecOps කණ්ඩායම්වලට නැගී එන අවදානම් සහ ඉදිරියෙන් සිටීමට අවශ්ය ආරක්ෂක මාරුවීම් තේරුම් ගැනීමට උපකාරී වේ. දැන් එය පරීක්ෂා කරන්න!
ඒකාබද්ධ වේදිකා සමඟ AppSec සරල කරන්නේ කෙසේද සහ අනතුරු ඇඟවීමේ තෙහෙට්ටුව ඉවත් කරන්නේ කෙසේදැයි සොයා ගන්න. නවීන සංවර්ධන කණ්ඩායම් කැබලි කරන ලද ආරක්ෂක මෙවලම්, ඝෝෂාකාරී අනතුරු ඇඟවීම් සහ නිහඬව සිටීමෙන් යටපත් වී ඇත. dashboards. මේ ebook ප්රමුඛ පෙළේ සංවිධාන මෙවලම් ව්යාප්තියේ සිට ඒකාබද්ධ යෙදුම් ආරක්ෂක වේදිකා වෙත මාරු වන්නේ මන්දැයි හෙළි කරයි - සහ මෙම මාරුව ආරක්ෂක ප්රතිඵල, සංවර්ධක අත්දැකීම් සහ ව්යාපාර කඩිසරකම පරිවර්තනය කරන ආකාරය.
සරල K8s වැරදි වින්යාසයක් ඔබගේ ඊළඟ ප්රධාන උල්ලංඝනය වීමට ඉඩ නොදෙන්න. අධික ලෙස අවසර ලත් භූමිකාවන් සහ ස්කෑන් නොකළ රූප අතර, අවදානම් සැබෑ ය. මෙම මාර්ගෝපදේශය මඟින් ඔබට ආරක්ෂිතව සිටීමට අවශ්ය ප්රතිකර්ම සමඟින්, වඩාත් තීරණාත්මක Kubernetes ආරක්ෂක හිඩැස් 6 ක් පිළිබඳ තාක්ෂණික ගැඹුරු විස්තර සපයයි.
විවෘත මූලාශ්ර සංරචකවල අවදානම් හඳුනා ගැනීමට, කළමනාකරණය කිරීමට සහ අවම කිරීමට උසස් උපාය මාර්ග සමඟ ඔබේ මෘදුකාංග සැපයුම් දාමය සුරක්ෂිත කරන්නේ කෙසේදැයි සොයා ගන්න. මෙය eBook ඵලදායී මෘදුකාංග සංයුති විශ්ලේෂණය ක්රියාත්මක කිරීම පිළිබඳ විශේෂඥ මග පෙන්වීමක් සපයයි (SCA) අවදානම් වලට මුහුණ දීමට, අනුකූලතාව සහතික කිරීමට සහ ඔබේ විවෘත මූලාශ්ර පරායත්තතා තුළ මතුවන තර්ජන වලින් ආරක්ෂා වීමට!
DORA ඩිජිටල් මෙහෙයුම් ඔරොත්තු දීමේ පනත දැඩි කරයි standardයුරෝපීය සංගමය පුරා මූල්ය අංශයේ මෙහෙයුම් ඔරොත්තු දීමේ හැකියාව වැඩි දියුණු කිරීම සඳහා. ඔබේ සංවිධානය 2025 ජනවාරි වන විට DORA අනුකූලතාවය සඳහා සූදානම් වන විට, එහි අවශ්යතා තේරුම් ගැනීම සහ නිවැරදි විසඳුම් ක්රියාත්මක කිරීම ඉතා වැදගත් වන අතර Xygeni ඔබට උදව් කළ හැකිය. DORA රාමුව සමඟ පුළුල් අනුකූලතාවයක් සහතික කිරීම සඳහා සකස් කරන ලද අති නවීන විසඳුම් මාලාවක් Xygeni ඉදිරිපත් කරයි. අපගේ වේදිකාව අවදානම් කළමනාකරණයේදී ඔබේ ආයතනයේ හැකියාවන් වැඩි දියුණු කරනු ඇත ...
මෘදුකාංග සැපයුම් දාම ප්රහාර වඩ වඩාත් ප්රචලිත හා විනාශකාරී වෙමින් පවතින අතර, ගාට්නර් අනාවැකි පළ කරන්නේ 2025 වන විට සියලුම ව්යාපාරවලින් 45% ක් බිඳවැටීමකට ලක් වනු ඇති බවයි. සයිබර් ආරක්ෂණ වෙන්චර්ස් මෙම තර්ජනයේ බරපතලකම තවදුරටත් අවධාරනය කරන අතර, 2031 වන විට මෘදුකාංග සැපයුම් දාම ප්රහාර හේතුවෙන් වාර්ෂිකව සිදුවන හානිය ඩොලර් බිලියන 138 ක් ලෙස පුරෝකථනය කරයි. මෙම භයානක අනාවැකි මගින් සංවිධාන ඔවුන්ගේ ප්රමුඛතාවය ලබා ගැනීමේ හදිසි අවශ්යතාවය ඉස්මතු කරයි. SSCS. ඉගෙන ගන්න!
ඔබේ සංවිධානය සඳහා නිවැරදි විවෘත මූලාශ්ර ආරක්ෂක මෙවලම තෝරා ගැනීම සඳහා අත්යවශ්ය මාර්ගෝපදේශය සොයා ගන්න. අපගේ පුළුල් මාර්ගෝපදේශය නවතම ප්රවණතා, හොඳම භාවිතයන් සහ ප්රධාන සලකා බැලීම් පිළිබඳව කතා කරයි, එමඟින් ඔබට දැනුවත් අදහස් ලබා ගැනීමට උපකාරී වේ.cisඅයන. විවෘත මූලාශ්ර සංරචක හා සම්බන්ධ අවදානම් ඵලදායී ලෙස කළමනාකරණය කිරීමට සහ අවම කිරීමට ඔබේ කණ්ඩායමට දැනුම ලබා දෙන්න. මෙම වටිනා සම්පත අතපසු නොකර ඔබේ මෘදුකාංග ආරක්ෂක උපාය මාර්ගය වැඩි දියුණු කරන්න!
ඔබේ ආරක්ෂාව සඳහා උපාය මාර්ග සොයා ගන්න CI/CD pipelineසෘජු සහ වක්ර PPE, අනිෂ්ට මෘදුකාංග එන්නත් සහ කෞතුක වස්තු විෂ වීම වැනි නැගී එන තර්ජන වලට එරෙහිව.
මෙය eBookXygeni හි පූර්ව විකුණුම් ප්රධානී ලුයිස් ගාර්ෂියා විසින් ලියන ලද, ආරක්ෂක අවදානම් හඳුනා ගැනීම, වැළැක්වීම සහ ඒවාට ප්රතිචාර දැක්වීම පිළිබඳ අපගේ විශේෂඥ මාර්ගෝපදේශය සමඟින් ප්රහාරකයින්ට වඩා ඉදිරියෙන් සිටීමට ඔබට උපකාර කරනු ඇත. CI/CD pipelines!
මෙම වාර්තාව සයිබර් ප්රහාර මගින් මෘදුකාංග සැපයුම් දාම ඉලක්ක කිරීම වැඩි වීම, විවෘත මූලාශ්ර පරායත්තතා වල අවදානම් සූරාකෑම සහ CI/CD pipelines. DORA සහ NIS2 වැනි රෙගුලාසි අනුකූලතා අවශ්යතා තීව්ර කිරීමත් සමඟ, ශක්තිමත් ආරක්ෂක පියවරයන් සඳහා අවශ්යතාවයක් ඇති වේ. ඔබේ සංවිධානයේ software supply chain security, අපගේ පුළුල් මාර්ගෝපදේශය සමඟින් 2025 දී විකාශනය වන සයිබර් තර්ජනවලට ඔරොත්තු දීමේ හැකියාව සහතික කිරීම!
වේගයෙන් පරිණාමය වන මෘදුකාංග සංවර්ධන ලෝකයේ, මෘදුකාංග සැපයුම් දාමය සුරක්ෂිත කිරීම තීරණාත්මක ගැටලුවක් බවට පත්ව ඇත. eBook අඛණ්ඩ ඒකාබද්ධතාවය/අඛණ්ඩ යෙදවීම කෙරෙහි විශේෂ අවධානයක් යොමු කරමින්, මෘදුකාංග සැපයුම් දාමයට ඇති තර්ජන තේරුම් ගැනීමට සහ අවම කිරීමට පුළුල් මාර්ගෝපදේශයක් සපයයි (CI/CD) පද්ධති...
පරිණාමය වෙමින් පවතින භූ දර්ශනය පිළිබඳ ප්රධාන අවබෝධයන් අගුළු හරින්න Software Supply Chain Security. 2024 අභියෝග, තර්ජන සහ අපේක්ෂිත ප්රවණතා වලට කිමිදෙන්න - සයිබර් ආරක්ෂණයේ සංකීර්ණ ජාලයේ සැරිසැරීමට ඔබේ මාර්ගෝපදේශය. සංඛ්යා වල කැපී පෙනෙන කරුණු: සංඛ්යාත්මක භූ දර්ශනය සොයා ගන්න software supply chain security – තත්වයේ බරපතලකම පෙන්නුම් කරන කරුණු. නරක නළුවන්ගේ පරිණාමය...