
Nič ni bilo kršeno. Agent je opravil svoje delo, se dotaknil odvisnosti, konfiguracije ali storitve, za katero ga nihče ni prosil, in ves čas ostal znotraj svojih dovoljenj. V tej seji boste videli, zakaj je ta primer težji od katerega koli napada: kako se vnaprej določena meja izkaže za širšo od zahtevane naloge, zakaj je odobritev ...cision, narejen enkrat, medtem ko se izvajanje nadaljuje, kako je stalni dostop razvijalčev prenosnik spremenil v kronski dragulj in kako izgleda okrevanje, ko akter ne more pojasniti lastnega sklepanja. Registrirajte se zdaj in si oglejte, kje je zadnji izvršljiv trenutek in kaj vsebuje polmer eksplozije.
Od trenutka, ko agent umetne inteligence namesti odvisnost ali spremeni datoteko Dockerfile, vaš SBOM in predpostavke o izvoru se že preizkušajo, večina ekip pa nima načina, da bi preverile, kaj se je dejansko zgodilo. V tej seji boste v živo videli pravi premik: kako se spremeni trenutek namestitve, ko noben razvijalec najprej ne pogleda imena paketa, ne glede na to, ali SBOMin poreklo še vedno velja, ko je agent opravil decision in kaj je ostalo od pregleda kode in shift-left pri uporabi agentov commitin se včasih združijo, sami. Registrirajte se zdaj in si oglejte, kaj resnično varna agentka pipeline zahteva v praksi, ne le v teoriji.
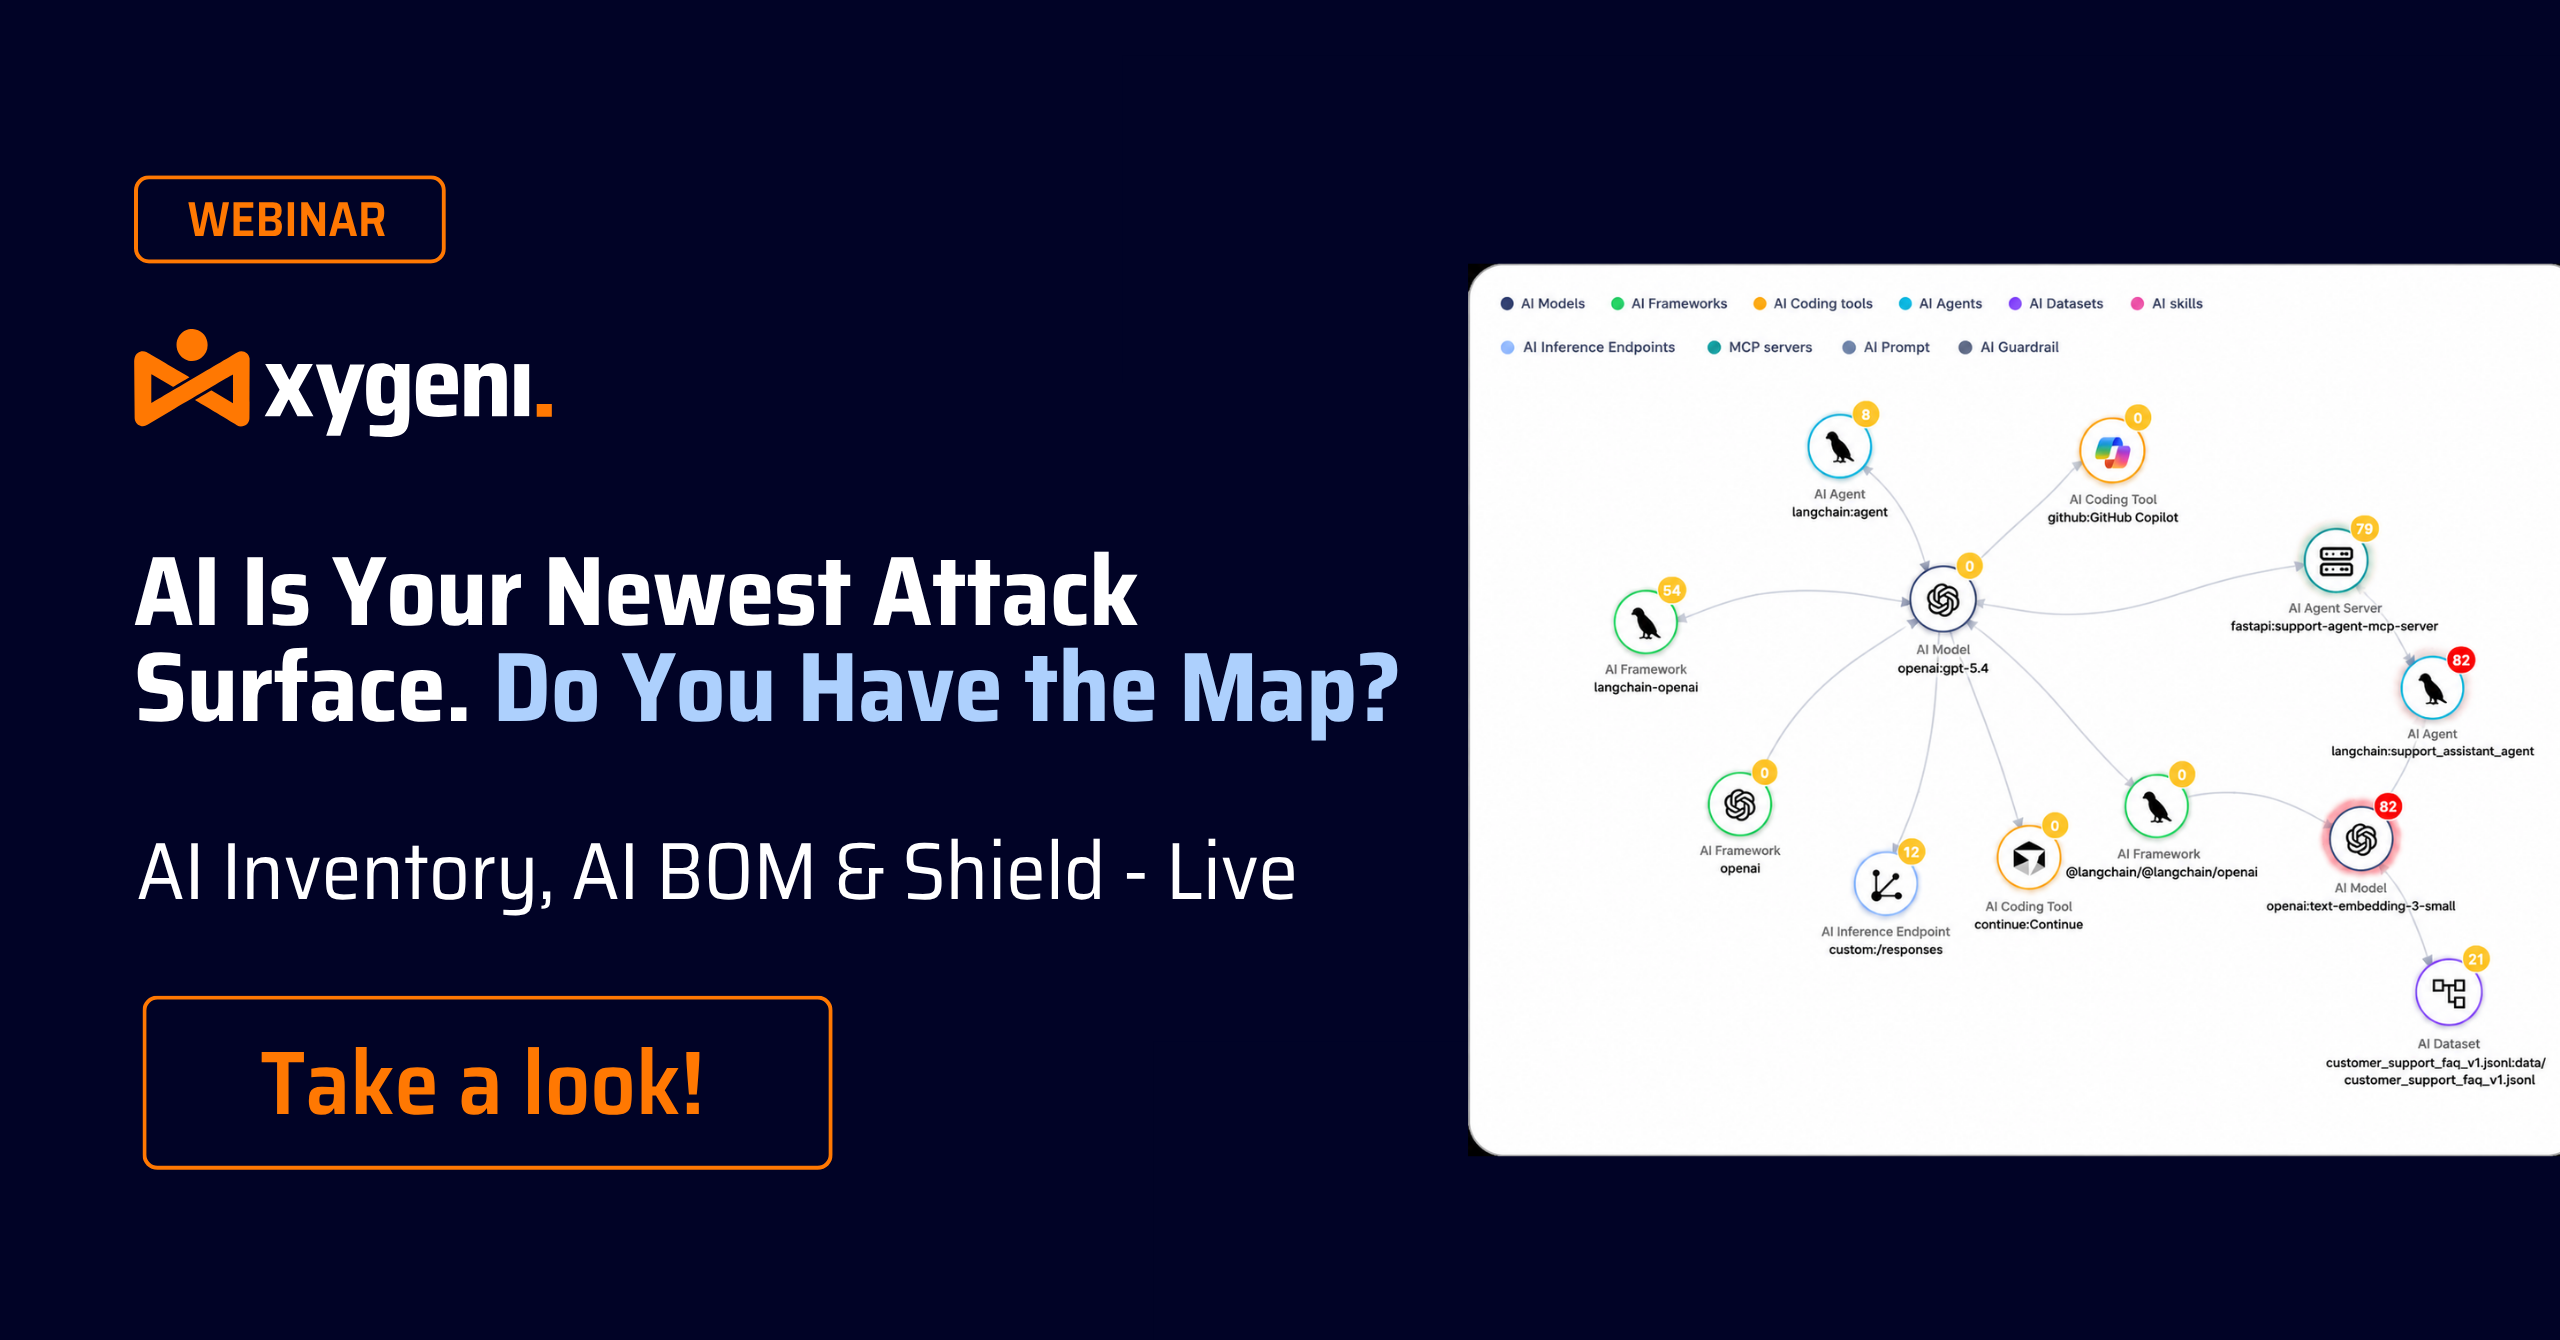
Oglejte si naš prihajajoči spletni seminar! Pomočniki pri kodiranju z umetno inteligenco si izmišljujejo imena paketov, napadalci pa ta lažna imena že registrirajo z zlonamerno programsko opremo. V tej seji boste videli, kako v živo preslikati celoten ekosistem umetne inteligence, pri čemer bosta inventar umetne inteligence in seznam umetne inteligence prikazala vsak model, agent in odvisnost, ki jo je umetna inteligenca uvedla v vaši programski opremi. Odkrijte, kako Xygeni Shield blokira zlonamerne pakete, še preden podpis sploh obstaja, s čimer zapolni vrzel, ki jo puščajo odprto skenerji, ki temeljijo na podpisih. Oglejte si zdaj, da vidite, kako zavarovati svojo programsko opremo, preden površno delovanje naslednji predlog umetne inteligence spremeni v vstopno točko.
Oglejte si naš pogovor o varnosti razvoja: Odprtokodna programska oprema, umetna inteligenca in nova površina za napad: orožna koda, pametnejša obramba. Medtem ko umetna inteligenca in odprtokodna programska oprema na novo opredeljujeta sodobno programsko opremo, se površina za napad širi hitreje kot kdaj koli prej. Od tveganj odvisnosti in infiltracije v dobavno verigo do ustvarjanja izkoriščanj, ki jih poganja umetna inteligenca, se napadalci razvijajo, prav tako pa se morajo razvijati tudi branilci. Pridružite se strokovnjakom iz Red Hata, TikToka in Xygenija ter raziščite, kako umetna inteligenca in avtomatizacija spreminjata varnost odprte kode. Oglejte si zdaj in se naučite, kako zgraditi odpornost, preglednost in zaupanje v celotni sodobni dobavni verigi programske opreme!
Pridružite se našemu naslednjemu pogovoru SafeDev: Umetna inteligenca je že v vašem SDLCKaj pa zdaj? Umetna inteligenca ne trka na vrata vaše dobavne verige programske opreme; že je notri. Kopiloti, agenti, strežniki MCP in odvisnosti, ki jih ustvari umetna inteligenca, spreminjajo način gradnje, pregleda in pošiljanja kode. V tem pogovoru o SafeDev bodo vodje OWASP in strokovnjaki za AppSec razložili, kaj to v resnici pomeni za vašo varnostno držo, kje se modeli upravljanja podirajo in kateri praktični nadzor dejansko deluje, ne da bi upočasnili inženirske ekipe. Pričakujte konkretne, uporabne zaključke (ne le teorijo) o tem, kako implementirati praktične nadzore, ki ščitijo razvoj s pomočjo umetne inteligence, ne da bi postali ozko grlo za vaše inženirje. Registrirajte se zdaj!
Umetna inteligenca je zdaj osrednja izvedbena plast v sodobni dobavi programske opreme, ki spreminja način načrtovanja in prilagajanja napadov na varnost aplikacij in dobavno verigo programske opreme. Medtem ko se organizacije pripravljajo na leto 2026, je ključnega pomena razumevanje, kako napadalci izkoriščajo avtomatizacijo, zaupanje in delovne procese, ki jih poganja umetna inteligenca. To poročilo ponuja analizo modela groženj AppSec, ki temelji na dokazih, in pomaga varnostnim ekipam in ekipam DevSecOps razumeti nastajajoča tveganja in obrambne premike, potrebne za ohranjanje prednosti. Oglejte si ga zdaj!
Spremljajte naš pogovor SafeDev o dobavnih verigah programske opreme pod pritiskom: Kaj nas je leto 2025 naučilo o zlonamerni programski opremi in umetni inteligenci ter kaj sledi. Leto 2025 se je spremenilo. software supply chain securityNove mehanike napadov (zlonamerna programska oprema s pomočjo umetne inteligence, samorazširjanje in zloraba zaupanja v velikem obsegu) so razkrile meje obstoječih obrambnih mehanizmov. Pridružite se tej strokovno vodeni seji, da boste razumeli, kaj se je resnično spremenilo v letu 2025 in kaj se morajo razvojne in varnostne ekipe prilagoditi za leto 2026. Oglejte si epizodo zdaj!
Od 11. septembra 2026 vam CRA daje 24 ur časa, da ENISA prijavite aktivno izkoriščeno ranljivost, tudi za izdelke, ki so že na trgu, in večina ekip za to še nima delovnega toka. V tej seji boste v živo videli dejanski postopek: ustvarjanje SBOM vedeti, katere različice izdelkov so prizadete, razvrščati ugotovitve z analizo dosegljivosti in izkoriščenosti, da se loči dejansko tveganje od šuma, ter nastaviti obvestila, tako da je prava oseba opozorjena v trenutku, ko ugotovitev preraste v incident, o katerem je treba poročati. Registrirajte se zdaj in si oglejte, kako lahko rok za obveščanje agencije CRA spremenite iz zakonskega roka v potek dela, ki ga lahko vaša ekipa dejansko izvaja pod pritiskom.
Vibe Coding pospešuje dobavo programske opreme, hkrati pa povečuje tudi tveganja. Ker koda, ki jo ustvarja umetna inteligenca, in avtonomni agenti spreminjajo razvoj, tradicionalni nadzor AppSec ni več dovolj za zaznavanje hitre manipulacije, halucinirane kode in avtomatizirane izpostavljenosti dobavni verigi. Brez ustreznega upravljanja se lahko nezaščiteni vzorci širijo v produkcijo s hitrostjo stroja. Naučite se, kako zavarovati Vibe Coding, preden postane največje tveganje umetne inteligence za vašo organizacijo.
Oglejte si zdaj naš spletni seminar Vibe Coding Without Regret. Umetna inteligenca spreminja način gradnje programske opreme, saj kopiloti in agenti umetne inteligence ustvarjajo vse večji delež produkcijske kode. V tej seji boste videli, kako zavarovati kodo, ki jo ustvari umetna inteligenca, neposredno v integriranem razvojnem okolju (IDE) z zaznavanjem ranljivosti v realnem času. guardrails za Copilot in določanje prioritet na podlagi dosegljivosti. Odkrijte, kako sanacija s pomočjo umetne inteligence pomaga razvijalcem učinkovito odpravljati težave in graditi varno programsko opremo, ki jo poganja umetna inteligenca, ne da bi pri tem izgubili nadzor. Oglejte si zdaj in se naučite, kako od samega začetka graditi varno programsko opremo, ki jo poganja umetna inteligenca.
Oglejte si našo prihajajočo epizodo SafeDev Talk: Neskončne ranljivosti. Pametnejša obramba! Upravljanje ranljivosti se razvija in tradicionalna orodja niso več dovolj. Pridružite se nam in raziščite, kako sodobne grožnje zahtevajo pametnejše modele tveganja, določanje prioritet v realnem času in nov pristop k zavarovanju dobavne verige programske opreme. Ne zamudite te seje, polne strokovnih vpogledov za okrepitev vaše strategije AppSec in ohranjanje koraka pred današnjo dinamično pokrajino tveganj!
Oglejte si naš pogovor o varnosti razvoja (SafeDev Talk From Code to Runtime). Številne ekipe veliko vlagajo v statično analizo, vendar ranljivosti vseeno pridejo v produkcijo. Izziv ni pomanjkanje orodij, temveč pomanjkanje konteksta za razumevanje resničnega tveganja. V tej strokovno vodeni predstavitvi bomo raziskali, zakaj se sodobna varnost aplikacij (AppSec) ne more zanašati na eno samo perspektivo in kako kombinacija vpogledov na ravni kode in v času izvajanja pomaga ekipam učinkoviteje odkrivati, določati prioritete in odpravljati ranljivosti v celotnem življenjskem ciklu. Oglejte si zdaj, če želite razumeti, kje so trenutni pristopi pomanjkljivi in kako zgraditi bolj celovito varnostno strategijo, ki upošteva kontekst.
Oglejte si naš zadnji pogovor o varnosti razvoja v letu in dvignite svojo raven Software Supply Chain SecurityPridružite se vrhunskim strokovnjakom iz industrije, ki se bodo znova posvetili ključnim spoznanjem iz leta 2024, odkrili najnovejše trende in delili uporabne vpoglede, s katerimi se bodo lahko pripravili na izzive leta 2025. Ta spletni seminar je namenjen varnostnim strokovnjakom in razvojnim ekipam, ki si želijo inovacij in ohranjanja prednosti v dinamičnem svetu. software supply chain security svet. Oglejte si zdaj!
Xygeni's SCA Open Source Security Rešitev je bistvenega pomena. Ob objavi skenira in blokira škodljive pakete, kar drastično zmanjša tveganje, da bi zlonamerna programska oprema in ranljivosti vdrle v vaše sisteme. Naše celovito spremljanje zajema več javnih registrov in zagotavlja, da so vse odvisnosti pregledane glede varnosti in integritete. Xygeni tudi izboljša sposobnost vaše ekipe ...
Oglejte si naš pogovor o SafeDev: DevSecOps, ki ga poganja umetna inteligenca – Orkestriranje varnosti v obsegu oblaka. Varnost v sodobnem razvoju ne sme biti stranska misel, umetna inteligenca pa preoblikuje način, kako gradimo, varujemo in skaliramo programsko opremo. V tej epizodi strokovnjaki raziskujejo, kako preseči nameščanje popravkov in skeniranje ter doseči resnično inteligentno orkestracijo v celotnem okolju. SDLCOd upravljanja ranljivosti, ki ga poganja umetna inteligenca, do vgrajenega guardrails in CI/CD in med izvajanjem, ta predstavitev se poglobi v to, kako v resnici izgleda skalabilen AppSec, ki je izvorno zasnovan v oblaku. Oglejte si ga zdaj!
Oglejte si in se poglobite v: nujno potrebo po varnih aplikacijah glede na naraščajoče število kršitev varnosti podatkov in ranljivosti; trenutne izzive gradnje varne in prilagodljive programske opreme, vključno z ločenimi delovnimi tokovi, komunikacijskimi vrzelmi med oddaljenimi ekipami in tveganji, povezanimi z integracijo odprtokodne programske opreme (OSS); in še veliko več. Naučite se, kako se prebiti skozi hrup in se osredotočiti na najpomembnejše grožnje. Ne zamudite!
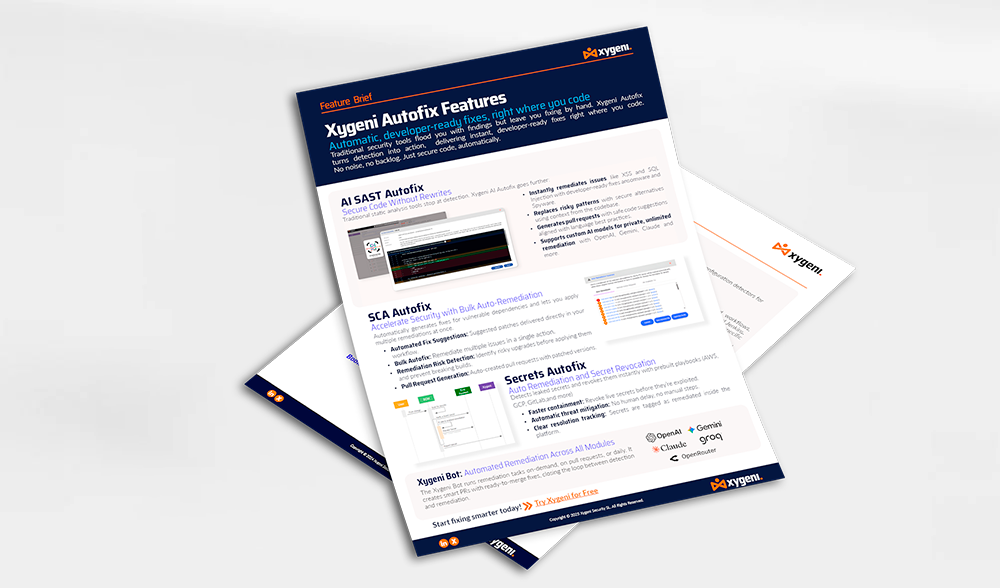
Samodejni popravki, pripravljeni za razvijalce, neposredno tam, kjer kodirate Tradicionalna varnostna orodja vas zasipajo z ugotovitvami, vendar vam preostanejo ročno popravljanje. Xygeni Autofix spremeni odkrivanje v akcijo in zagotavlja takojšnje popravke, pripravljene za razvijalce, neposredno tam, kjer kodirate. Brez šuma, brez zaostankov. Samo samodejno zavarujte kodo.
Oglejte si naš pogovor o SafeDev: Kako opraviti revizijo? Gradnja prave AppSec, usklajene z ISO, NIST in CRA. Danes varna koda ni več dovolj; to morate dokazati. Ker so v središču pozornosti ogrodja, kot so ISO 27001, NIST CSF, CRA, DORA in NIS-2, morajo organizacije zgraditi programe AppSec, pripravljene na revizijo, ki dejansko prestanejo nadzor. V tej epizodi bodo strokovnjaki raziskali, kako preiti od politike k praksi, vključiti skladnost v CI/CDin uskladite inženirske, varnostne in GRC ekipe glede tega, kaj se dejansko odobri. Oglejte si to zdaj!
Oglejte si naš naslednji pogovor SafeDev Talk in revolucionirajte svojo strategijo DevSecOps! Raziščite, kako lahko proaktivno upravljanje tveganj preoblikuje vašo strategijo DevSecOps in okrepi vašo dobavno verigo programske opreme pred novimi grožnjami. Ta seja je prilagojena vodjem kibernetske varnosti in razvojnim ekipam, ki so predane ohranjanju prednosti v vse bolj kompleksni pokrajini ranljivosti. Oglejte si epizodo zdaj!
Oglejte si naš pogovor o SafeDev: AI Leashed: Navigacija skozi nastajajoče grožnje in obrambo v varnosti aplikacij. Medtem ko AI spreminja kibernetsko varnost, je njen vpliv na varnost aplikacij močan in niansiran. Od polimorfne zlonamerne programske opreme do spreminjanja modelov in takojšnjega vbrizgavanja, napadalci uporabljajo AI za oblikovanje pametnejših napadov, branilci pa za njihovo hitrejše odkrivanje in ublažitev. Oglejte si predavanje, da boste razumeli obe strani enačbe in se naučili, kako pripraviti svoj program AppSec na AI.
Oglejte si prvi pogovor o SafeDev leta 2025 in izboljšajte svoje Open Source Security strategije! Prisluhnite vrhunskim strokovnjakom, ki raziskujejo ključne lekcije iz leta 2024, najsodobnejše obrambne mehanizme in prihodnost varnosti OSS. To je vaša priložnost, da ostanete korak pred razvijajočimi se grožnjami in se naučite proaktivnih strategij za zaščito vaše dobavne verige programske opreme!
To poročilo poudarja vse pogostejše napade na dobavne verige programske opreme s strani kibernetskih napadov, ki izkoriščajo ranljivosti v odvisnostih od odprte kode in CI/CD pipelineKer predpisi, kot sta DORA in NIS2, zaostrujejo zahteve glede skladnosti, so potrebni robustni varnostni ukrepi. Izboljšajte varnost svoje organizacije. software supply chain security, s pomočjo našega celovitega vodnika pa bomo v letu 2025 zagotovili odpornost proti razvijajočim se kibernetskim grožnjam!
Varnostne ekipe se pogosto zanašajo na SCA in SAST ločeno, kar lahko vodi do utrujenosti od opozoril, razdrobljenega vpogleda in spregledanih tveganj. Namesto da bi izbirali med njimi, je pravi izziv, kako jih uskladiti za močnejšo varnostno držo. Oglejte si naš pogovor o SafeDev in raziščite, zakaj SCA samo po sebi ni dovolj, kako analiza dosegljivosti zmanjšuje lažno pozitivne rezultate, zakaj SAST zapolnjuje kritične vrzeli v poročanju o AppSec in še veliko več. Oglejte si zdaj!
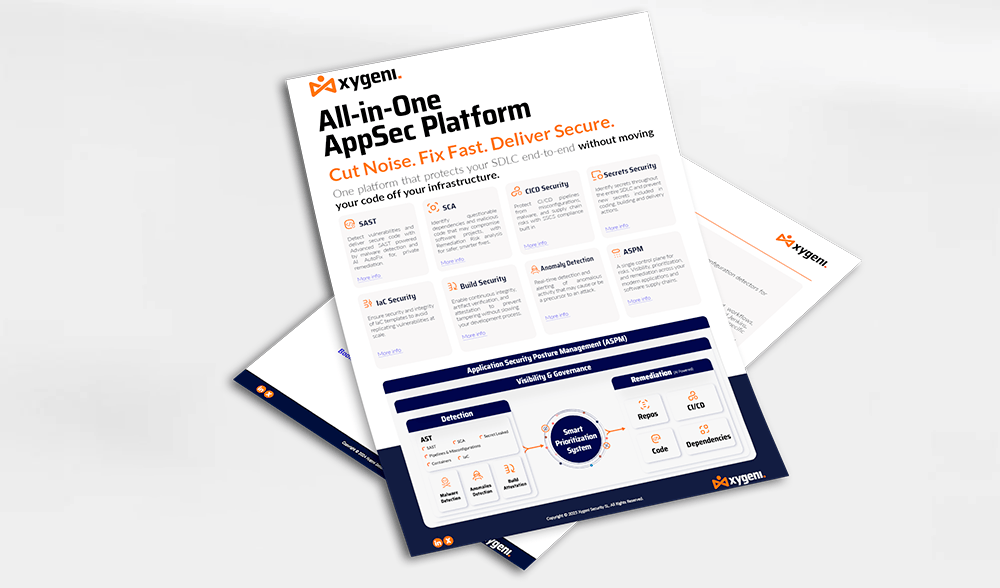
Xygenijeve edinstvene zmogljivosti zagotavljajo popoln pregled nad dobavno verigo programske opreme, kar omogoča sistematičen postopek ocenjevanja tveganj, povezanih z njihovo dobavno verigo programske opreme, prepoznavanje in določanje prioritet najpomembnejših komponent ter ocenjevanje in izboljšanje njihove globalne in podrobne varnostne ureditve na učinkovit in uspešen način ...
Application Security Posture Management (ASPM) pridobiva na veljavi iz dneva v dan. Vendar pa njegove specifične funkcionalnosti morda niso povsem jasne vsem. Zagotovite si mesto zdaj! Pridružite se našemu pogovoru SafeDev »Ali potrebujete ASPM v vašem življenju?« s strokovnjaki za kibernetsko varnost Jamesom Berthotyjem, Williamom Palmom in Luisom Garcio, da bi raziskali potencial ASPM kot celostno rešitev za varnost aplikacij in še naprej krepite svojo organizacijo!
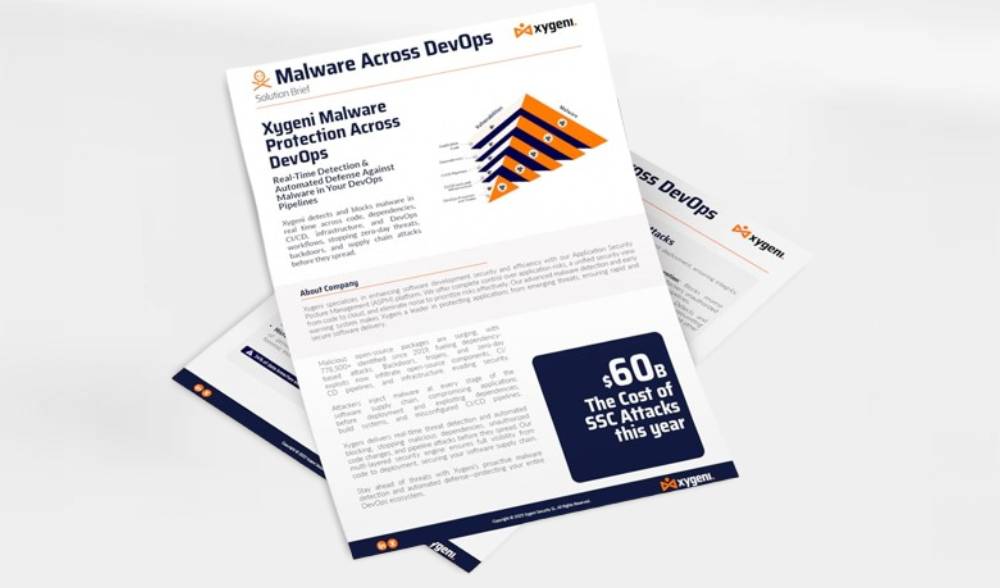
Xygenijeva rešitev za zaznavanje zlonamerne programske opreme za DevOps zagotavlja zaščito v realnem času pred zlonamerno kodo, vbrizgano v vašo dobavno verigo programske opreme. Neprekinjeno skenira vašo SCM in CI/CD okolja za odkrivanje zlonamerne programske opreme, zadnjih vrat in sumljivih artefaktov, še preden dosežejo produkcijo. Z integracijo v zgodnji fazi razvojnega procesa Xygeni pomaga ekipam blokirati grožnje pri viru. Rešitev podpira hitro...
Oglejte si naš pogovor o varnosti razvoja in preoblikujte svojo strategijo AppSec! Odkrijte, zakaj ASPM (Application Security Posture Management) je ključ do premagovanja utrujenosti od opozoril, poenotenja varnostnih vpogledov in dajanja prednosti resničnim tveganjem. Vrhunski strokovnjaki za kibernetsko varnost se bodo poglobili v prihodnost AppSec in DevSecOps ter delili uporabne strategije, ki vam bodo pomagale ostati korak pred drugimi. Ne zamudite te priložnosti in se naučite, kako poenostaviti varnostne poteke dela in zgraditi brezhibno strategijo DevSecOps. Oglejte si zdaj!
Oglejte si naš pogovor o varnosti razvoja: Privzeta varnost: Kako samodejno popravljanje preoblikuje AppSec? »Privzeta varnost« ni več neobvezna; to je nova osnova. Z umetno inteligenco ustvarjeno kodo, vgrajenimi komponentami umetne inteligence in bliskovito hitrimi razvojnimi cikli tradicionalna varnostna vrata ne uspevajo. Odgovor? Proaktivna obramba in praktično samodejno popravljanje, ki deluje tam, kjer razvijalci živijo. Oglejte si zdaj in naredite naslednji korak v sodobni AppSec!
Oglejte si našo oktobrsko izdajo SafeDevTalk in odkrijte, kako preoblikovati analizo sestave programske opreme (SCA) in zaščitite svojo dobavno verigo programske opreme pred novimi grožnjami.
Ta seja je namenjena vodjem na področju kibernetske varnosti in razvojnim ekipam, ki želijo ostati korak pred konkurenco v današnjem kompleksnem okolju ranljivosti odprte kode.
Odkrijte strategije za obrambo svojega CI/CD pipelinepred novimi grožnjami, kot so neposredna in posredna osebna varovalna oprema, vbrizgavanje zlonamerne programske opreme in zastrupitev z artefakti.
Ta eBook, ki ga je napisal Luis Garcia, vodja predprodaje pri Xygeniju, vam bo s pomočjo našega strokovnega vodnika o prepoznavanju, preprečevanju in odzivanju na varnostna tveganja pomagal ostati pred napadalci. CI/CD pipelines!
Oglejte si naš spletni seminar »Zaznavanje zlonamerne programske opreme v realnem času v odprtokodni programski opremi«, kjer boste raziskali najnovejše grožnje zlonamerne programske opreme, ki vplivajo na odprtokodno programsko opremo (OSS). Z naraščajočo uporabo OSS se povečujeta tudi obseg in kompleksnost groženj, kar predstavlja nove izzive tako za razvijalce kot za organizacije. Ta poučna seja bo razkrila najnovejše trende, nastajajoče grožnje in napredne strategije za zaščito vaših odvisnosti od OSS pred zlonamernimi napadi. Oglejte si jo zdaj!
Niste se mogli udeležiti konference RSA 2024 v San Franciscu.cisco? Ni problema! Oglejte si naš ekskluzivni spletni seminar in bodite korak pred nekaterimi najpomembnejšimi trendi v kibernetski varnosti, od sprememb v CISOd 0 vlog do vodenja najsodobnejših razvojnih projektov na področju kibernetske obrambe – vse za vašo mizo. V tem spletnem seminarju se boste poglobili v najnovejše vpoglede in strategije, ki jih ponuja svet kibernetske varnosti!
Napadi na dobavne verige programske opreme postajajo vse bolj razširjeni in uničujoči, Gartner pa napoveduje, da bo do leta 2025 45 % vseh podjetij doživelo kršitev. Cybersecurity Ventures še dodatno poudarja resnost te grožnje in napoveduje osupljivih 138 milijard dolarjev letne škode, ki jo bodo do leta 2031 povzročili napadi na dobavne verige programske opreme. Te zaskrbljujoče napovedi poudarjajo nujno potrebo, da organizacije dajo prednost svojim SSCSNaučite se, kako!
V hitro razvijajočem se svetu razvoja programske opreme je zavarovanje dobavne verige programske opreme postalo ključnega pomena. To eBook ponuja celovit vodnik za razumevanje in zmanjševanje groženj dobavni verigi programske opreme, s posebnim poudarkom na neprekinjeni integraciji/neprekinjenem uvajanju (CI/CD) sistemi ...
Xygeni's Application Security Posture Management (ASPM) pomaga pri reševanju teh izzivov z integracijo natančnega lastniškega skeniranja z naprednimi zmogljivostmi določanja prioritet. Z upoštevanjem kontekstualnih informacij, kot so odnosi med sredstvi, resnost, izkoriščenost, izpostavljenost, poslovni vpliv in druga merila, ki jih določi stranka, Xygeni zmanjšuje nepotreben šum ...
Optimizirajte svoj CI/CD konfiguracije orodij, prepoznavanje varnostnih vrzeli in zmanjšanje izpostavljenosti napadom z Xygeni. Zmanjšajte število lažno pozitivnih rezultatov in preprečite varnostno odstopanje z nenehnim uveljavljanjem najboljših varnostnih praks, s čimer zagotovite, da vaši DevOps delovni procesi ostanejo varni in skladni s predpisi.
Oglejte si našo epizodo SafeDev Talk v uvodni sezoni o DORI, da jo obvladate in ostanete korak pred drugimi v nenehno spreminjajoči se pokrajini finančne regulacije. Ta spletni seminar je zasnovan posebej za finančne institucije in vam bo pomagal razumeti vpliv DORE na operativno varnost in skladnost. Pridobili boste uporabne strategije in strokovne vpoglede, s katerimi boste bolje pripravljeni na prihodnost!
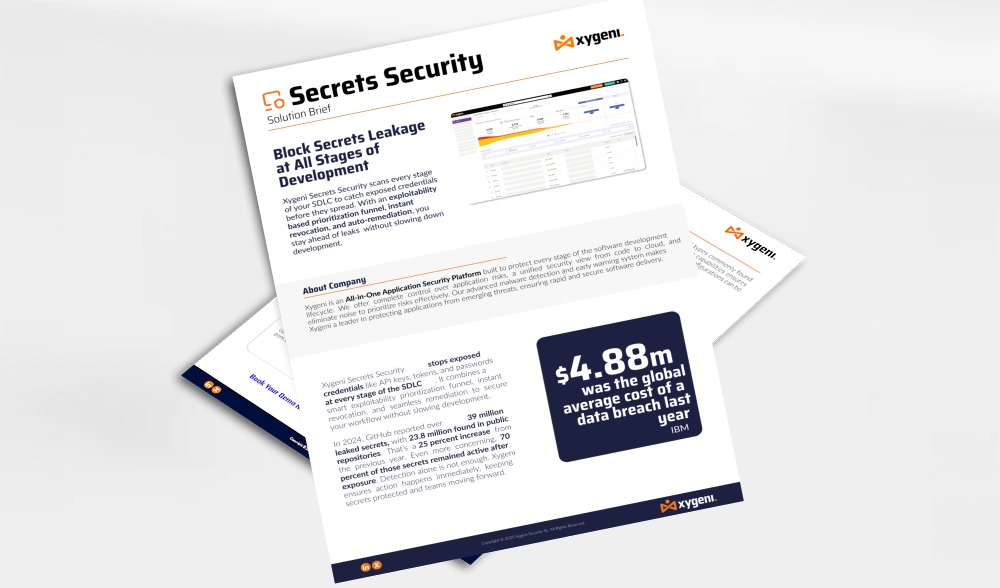
Xygeni Secrets Security deluje kot vaš zanesljiv zaščitnik, zasnovan tako, da preprečuje uhajanje kritičnih skrivnosti, kot so gesla, ključi API-ja in žetoni. Ker se kibernetske grožnje nenehno razvijajo, je ključnega pomena imeti rešitev, ki ne le zazna, ampak tudi aktivno preprečuje uhajanja, preden privedejo do kršitve. Xygeni omogoča vašim ekipam, da delajo z zaupanjem in zagotavljajo varnost vaših razvojnih skrivnosti ...
Oglejte si zdaj našo epizodo SafeDev Talk o varnosti brez silosov in spoznajte resnično vrednost uporabe platform All-In-One AppSec. Silosi so še vedno glavna ovira za učinkovito upravljanje tveganj. Ta seja raziskuje, kako lahko uvedba platforme All-in-One poenostavi vašo strategijo AppSec, izboljša sodelovanje med varnostnimi in razvojnimi ekipami, vam pomaga ostati korak pred novimi grožnjami in še veliko več! Oglejte si jo zdaj in pridobite strategije za zaščito dobavne verige vaših aplikacij in programske opreme!
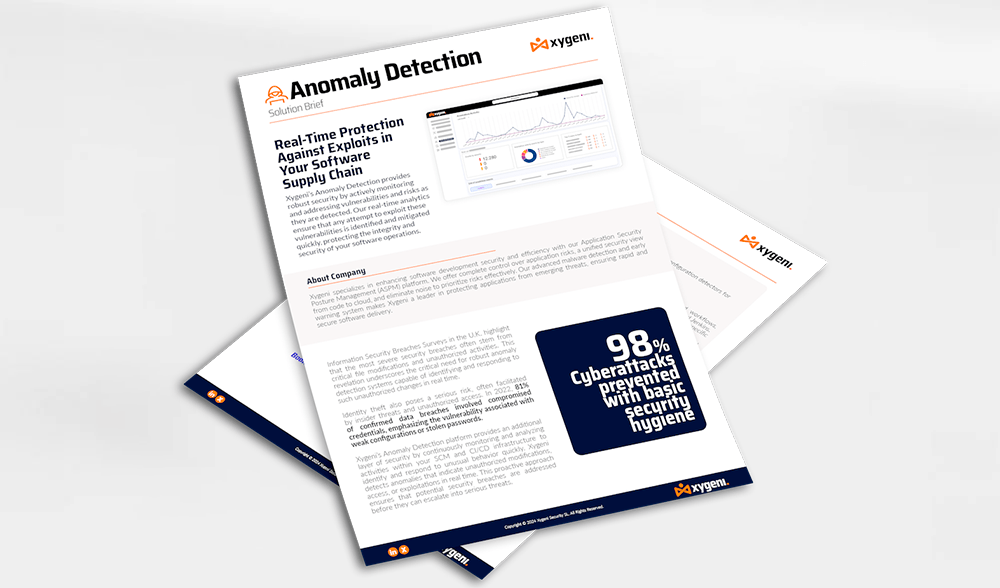
Xygenijeva platforma za zaznavanje anomalij zagotavlja dodatno plast varnosti z nenehnim spremljanjem in analizo dejavnosti znotraj vašega SCM in CI/CD infrastrukturo za hitro prepoznavanje in odzivanje na nenavadno vedenje. Xygeni zazna anomalije, ki kažejo na nepooblaščene spremembe, dostop ali izkoriščanje v realnem času. Ta proaktivni pristop zagotavlja ...
Kljub ključni vlogi sistema odprtega kode (OSS) je njegova integracija polna varnostnih izzivov. Nedavna poročila poudarjajo porast napadov zlonamerne programske opreme, usmerjenih v OSS, pri čemer se je število incidentov leta 2022 povečalo za 633 %, leta 2023 pa še naprej naraščalo za 245 %. Tradicionalni varnostni ukrepi, ki se močno zanašajo na prepoznavanje znanih ranljivosti s pomočjo skupnih ranljivosti in izpostavljenosti (CVE), se izkazujejo za nezadostne. Ti ukrepi pogosto vključujejo zamude pri poročanju o ranljivostih, omejeno pokritost in nezmožnost odkrivanja sofisticiranih groženj in groženj ničtega dne ...
Naša obsežna bela knjiga se poglobi v zapletenosti standarda NIST SP 800-204D za celovito SSCS Prakse in njihov pomen v današnjem okolju za razvoj programske opreme. S tem pronicljivim vodnikom boste pridobili dragoceno znanje o tem, kako izkoristiti smernice NIST za: Krepitev Software Supply Chain Security, ...
V četrti izdaji oddaje SafeDevTalks bodo gostovali vodilni strokovnjaki za kibernetsko varnost Derek Fisher, Abhilasha Sinha in Luis Rodriguez. Ta epizoda se bo poglobila v ključno temo zanašanja na komponente tretjih oseb in odprtokodne komponente pri razvoju programske opreme ter razkrila skrite ranljivosti in nastajajoče grožnje. Pridružite se nam, če želite izvedeti več o skritih ranljivostih, naraščajočih grožnjah, kršitvah v resničnem svetu in še veliko več!
Pridružite se Luisu Rodríguezu, tehničnemu direktorju podjetja Xygeni, in Luisu Manuelu Garcíi, vodji prodajne podpore, na tem spletnem seminarju o varnosti CI/CDNaučite se od naših strokovnjakov, kako uvesti najboljše prakse OWASP za okrepitev varnosti vašega CI/CD in zaščitite svojo dobavno verigo programske opreme. Zaščitite svoje CI/CD in dobavno verigo programske opreme z OWASP. Govorili bodo o inventarju in analizi, CI/CD Tveganja, odkrivanje in preprečevanje med mnogimi drugimi stvarmi!
Oglejte si epizodo podkasta Secure Cyber Connect, v kateri nastopa naš tehnični direktor Luis Rodriguez. Luis z več kot 15 leti izkušenj deli strokovne vpoglede v odkrivanje zlonamerne kode, zavarovanje komponent tretjih oseb in strategije AppSec za prihodnost. Ta epizoda zajema resnične grožnje in praktične obrambne taktike, od posledic SolarWinds do najnovejšega incidenta SSH. SDLC, zmanjšati tveganje v dobavni verigi in ostati korak pred razvijajočimi se kibernetskimi grožnjami.
Pridružite se tej drugi epizodi CI/CD spletni seminarji z Luisom Rodríguezom, tehničnim direktorjem in soustanoviteljem podjetja Xygeni, ter Luisom Manuelom Garcío, vodjo prodajne podpore. V tej seji bomo raziskali perspektivo »modre ekipe« CI/CD varnost, poglobljen v ukrepe, ki jih lahko organizacije sprejmejo za izboljšanje svoje varnostne drže ...
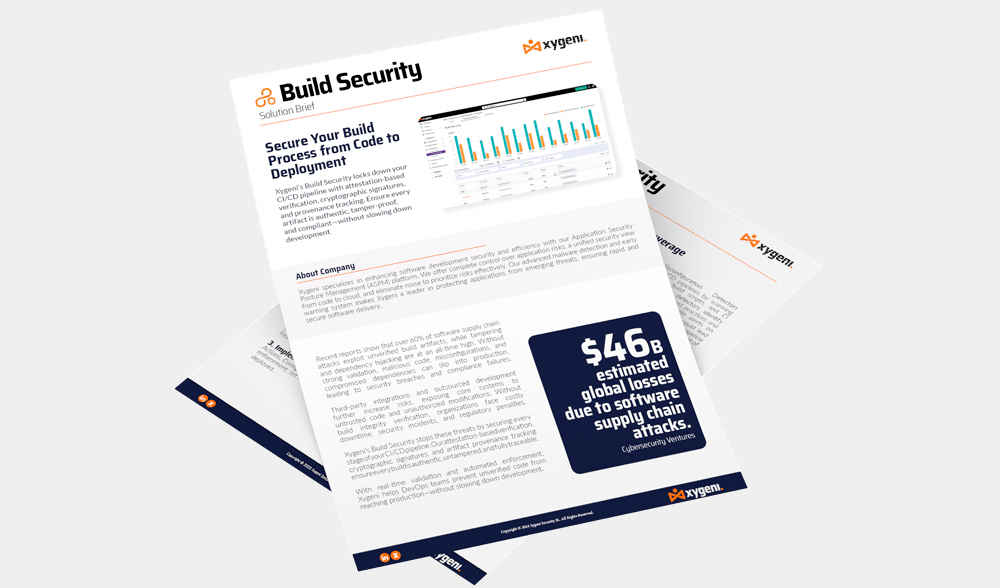
Xygeni's Build Security platforma utrjuje vaše CI/CD pipeline s preverjanjem celovitosti artefaktov z avtomatiziranimi potrditvami, kriptografskimi podpisi in sledenjem izvora. Zagotavlja, da je vsaka gradnja pristna, zaščitena pred nedovoljenimi posegi in sledljiva do vira. Ta proaktivni pristop preprečuje vstop nepreverjene ali zlonamerne kode v produkcijo ...
Pridružite se nam pri "Demistifikaciji" SBOM Varnost,« kjer bodo strokovnjaki za kibernetsko varnost Jennifer Cox, Santosh Kamane in Jesus Cuadrado razkrili pomen SBOM pri izboljšanju kakovosti in varnosti programske opreme ter zagotavljanju skladnosti s predpisi. Ta spletni seminar je bistvenega pomena za pridobitev znanja o tem, kako učinkovito zavarovati svojo dobavno verigo programske opreme. Naučite se, kako preprosto lahko okrepite svojo varnostno držo programske opreme!
Odkrijte, kako Xygeni s popolnim SDLC vidljivost, napredna CI/CD zaščita in avtomatizacija, ki jo poganja umetna inteligenca. Ta vodnik podrobno opisuje ključne prednosti, zaradi katerih je Xygeni vodilna večnamenska platforma AppSec, ki ponuja globljo pokritost, večjo natančnost in močnejše software supply chain security kot tradicionalna orodja.
Prisluhnite epizodi podkasta Neuco The Cyber Security Matters z naslovom »Nov izziv v varnosti programske opreme: kako ohraniti delovanje devopov, ne da bi bili tarča napadov v dobavni verigi« z Luisom Rodriguezom, tehničnim direktorjem pri Xygeniju, in raziščite spreminjajoče se izzive varovanja dobavne verige programske opreme.
Pridružite se Jamesu Berthotyju na pronicljivem potovanju v srce pionirskega naprednega upravljanja zaščite programske opreme podjetja Xygeni. V svojem najnovejšem videoposnetku James prehaja od raziskovanja zaznavanja zlonamerne programske opreme v predpogojih do razkritja naših najsodobnejših strategij. Z bogatimi izkušnjami na področju testiranja s penetracijo ponuja edinstven pogled na ohranjanje zdravja repozitorij in obvladovanje resničnih groženj v dobavni verigi. Ne zamudite njegovih strokovnih vpogledov – vašega vodnika za razumevanje kompleksnosti ASPM kot še nikoli.
Odkrijte, kako poenostaviti AppSec in odpraviti utrujenost od opozoril z enotnimi platformami. Sodobne razvojne ekipe so preobremenjene z razdrobljenimi varnostnimi orodji, hrupnimi opozorili in izoliranimi rešitvami. dashboards. tole ebook razkriva, zakaj vodilne organizacije prehajajo od širjenja orodij k enotnim platformam za varnost aplikacij – in kako ta premik spreminja varnostne rezultate, izkušnjo razvijalcev in poslovno agilnost.
Ste nas zamudili na konferenci Black Hat? Oglejte si ekskluzivni posnetek naše 20-minutne seje o kibernetski varnosti z umetno inteligenco, avtomatizaciji varnosti aplikacij in samodejnem popravljanju. Oglejte si, kako zmanjšati šum opozoril, samodejno odpraviti ranljivosti z varnimi zahtevami za odpravo težav in vnesti avtomatizacijo AppSec neposredno v svoje okolje. pipeline (med drugim zanimivimi stvarmi). Oglejte si sejo na zahtevo!
Odkrijte, kako zavarovati svojo dobavno verigo programske opreme z naprednimi strategijami za odkrivanje, upravljanje in zmanjševanje tveganj v odprtokodnih komponentah. To eBook nudi strokovno svetovanje pri izvajanju učinkovite analize sestave programske opreme (SCA) za odpravljanje ranljivosti, zagotavljanje skladnosti in zaščito pred novimi grožnjami v vaših odvisnostih od odprte kode!
Zakon o digitalni operativni odpornosti DORA določa stroge standardza izboljšanje operativne odpornosti finančnega sektorja po vsej Evropski uniji. Ko se vaša organizacija pripravlja na skladnost z DORA do januarja 2025, je razumevanje njenih zahtev in izvajanje pravih rešitev ključnega pomena, pri čemer vam lahko pomaga Xygeni. Xygeni ponuja nabor najsodobnejših rešitev, prilagojenih zagotavljanju celovite skladnosti z okvirom DORA. Naša platforma bo izboljšala zmogljivosti vaše institucije na področju upravljanja tveganj ...
Oglejte si to poglavje knjige Sloni v AopSec, če želite izvedeti več o Software Supply Chain Security in najboljše prakse za obvladovanje tveganj pri razvoju izdelkov. Našli boste lekcije iz nedavnega incidenta CrowdStrike o testiranju, upravljanju posodobitev in odvisnostih od tretjih oseb, pa tudi o tem, kako Xygeni izvaja zgodnje odkrivanje zlonamerne programske opreme, postopno dostavo in robustne načrte obnovitve za preprečevanje incidentov, še preden se zgodijo, in še veliko več!
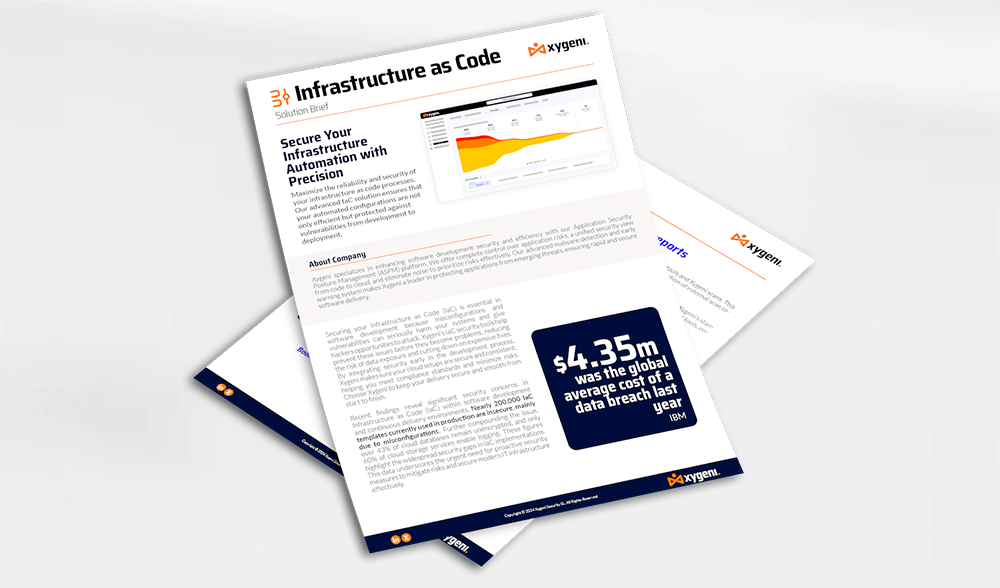
Zaščita vaše infrastrukture kot kode (IaC) je bistvenega pomena pri razvoju programske opreme, saj lahko napačne konfiguracije in ranljivosti resno škodujejo vašim sistemom in hekerjem omogočijo napad. Xygenijev IaC security orodja pomagajo preprečiti te težave, preden postanejo resnične, s čimer se zmanjša tveganje za razkritje podatkov in zmanjšajo drage popravke ...
Oglejte si naš naslednji spletni seminar: Avtomatizacija varnosti aplikacij z umetno inteligenco! Ekipe AppSec so preobremenjene z opozorili; zdaj je čas za avtomatizacijo. V tej praktični delavnici odkrijte, kako odpraviti ročno triažo in preiti od opozorila do odprave v nekaj sekundah z uporabo samodejnega odpravljanja, ki je prijazno razvijalcem. Naučite se zmanjšati lažno pozitivne rezultate, določiti prednost dejanskim tveganjem in uveljavljati varnostne pravilnike ter si oglejte, kako integrirati samodejno odpravljanje v CI/CD pipelines pametnim guardrails (med drugim). Oglejte si ga še danes!
Ta spletni seminar raziskuje, kako so sodobne dobavne verige programske opreme vse bolj tarča tajnih puščanj, zastrupljenih paketov in zlonamerne programske opreme. pull requestsTo pojasnjuje, zakaj tradicionalni pristopi AppSec pogosto ne uspejo v primerjavi s hitro razvijajočimi se CI/CD grožnje. Poti napadov v resničnem svetu se analizirajo z učinkovitimi obrambnimi ukrepi, vključno z odkrivanjem tajnih podatkov, preverjanjem odnosov z javnostmi in preverjanjem odprtokodnega programskega okolja (OSS). Seja poudarja avtomatizacijo in prakse varovanja po privzetih nastavitvah za okrepitev vaše pipeline v velikem obsegu. zgradite odporno dobavno verigo, ki se zaveda groženj. Oglejte si zdaj!
Strokovnjaki podjetij Thoughtworks, Codurance in Xygeni bodo delili svoje vpoglede v Software Supply Chain SecurityIzboljšajte svojo varnostno držo in zaščitite ugled ter kontinuiteto svojega podjetja. Ste pripravljeni izvedeti več o razvoju Software Supply Chain Security?
Oglejte si našo predstavitev Black Hat Europe: Nova realnost AppSec: razvoj, ki ga poganja umetna inteligenca, zlonamerna programska oprema in tveganja sodobne programske opreme. Ko umetna inteligenca pospešuje dobavo programske opreme, hkrati preoblikuje tudi površino napadov. Od zlonamerne programske opreme z odprto kodo in ogrožanja dobavne verige do napak v kodi, ki jih ustvarja umetna inteligenca, ta predstavitev raziskuje, kako se pojavljajo sodobna tveganja AppSec in kaj morajo varnostne ekipe storiti, da ostanejo v prednosti v svetu, ki ga poganja umetna inteligenca.
Odkrijte ključne vpoglede v razvijajočo se pokrajino Software Supply Chain SecurityPoglobite se v izzive, grožnje in pričakovane trende leta 2024 – vaš vodnik za krmarjenje po kompleksni mreži kibernetske varnosti. Izjemna dejstva v številkah: Odkrijte numerično pokrajino software supply chain security – dejstva, ki ponazarjajo resnost situacije. Razvoj slabih akterjev ...
V tej hitro razvijajoči se digitalni krajini je varnost vaše dobavne verige programske opreme bolj kritična kot kdaj koli prej. Ker se pojavljajo nove taktike napadov, je ključnega pomena, da ostanete korak pred drugimi in se oborožite z najnovejšimi strategijami zaščite. V tem spletnem seminarju vas bo Luis Rodriguez vodil ...
Pridružite se voditelju Robertu Blumenu in Luisu Rodríguezu, tehničnemu direktorju Xygeni.io, v razpravi o nedavno preprečenem poskusu vstavljanja zadnjih vrat v demon SSH (Secure Shell). OpenSSH je priljubljena implementacija protokola, ki se uporablja v večjih distribucijah Linuxa za preverjanje pristnosti prek omrežja. Pogovor raziskuje mehanizem napada s spreminjanjem tabele funkcij v izvajalnem okolju; kako je bil napad vstavljen med gradnjo in še veliko več!
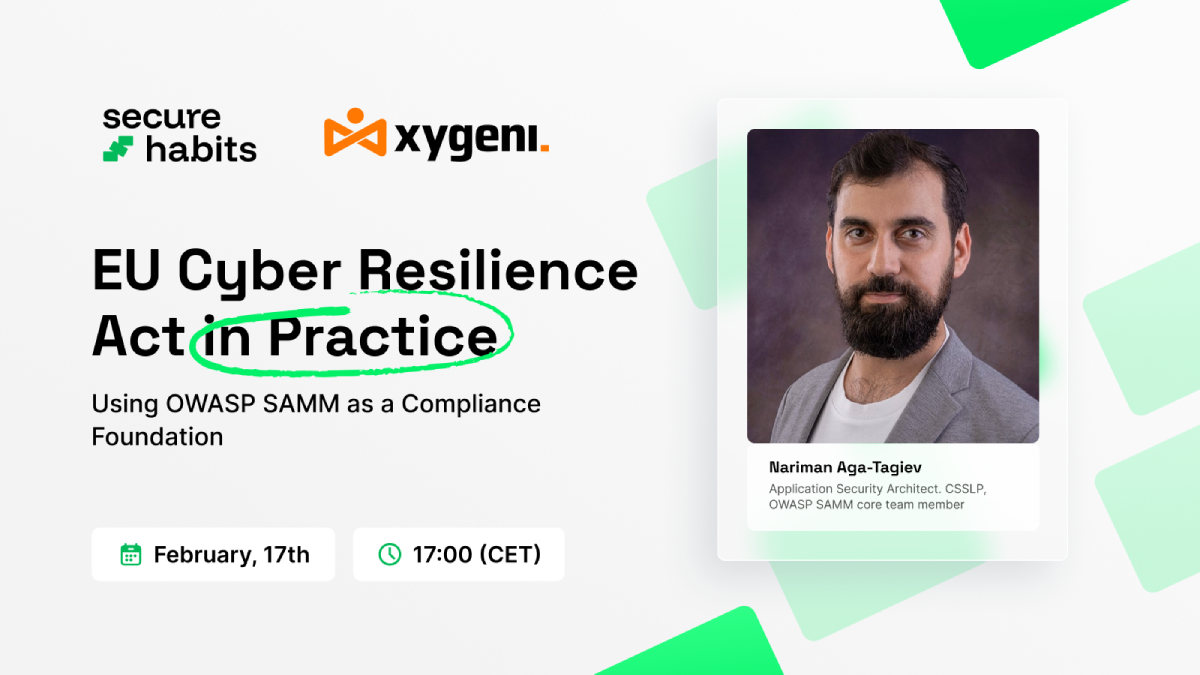
Zakon EU o kibernetski odpornosti se iz predpisov spreminja v realnost in številne ekipe še vedno ne vedo, kako zahteve CRA prenesti v dejanske varnostne prakse. V tej predstavitvi bomo analizirali, kaj CRA dejansko zahteva, na katere izdelke in organizacije to vpliva in kako lahko OWASP SAMM služi kot praktičen okvir za izgradnjo sistema, pripravljenega na revizijo.SDLCOd časovnih rokov in kazni do posledic za odprtokodno programsko opremo in korakov izvedbe boste dobili konkreten načrt za pripravljenost bonitetnih agencij. Oglejte si zdaj, če želite izvedeti, kako obveznosti bonitetnih agencij spremeniti v izvedljivo strategijo AppSec.
Sodobni napadi se ne začnejo več v vaši aplikaciji, ampak v vašem pipelines, odvisnosti in delovni tokovi, ki jih poganja umetna inteligenca. Če se vaša varnost aplikacij (AppSec) še vedno osredotoča le na skeniranje kode, ne veste, kje se dejansko dogajajo današnji napadi na dobavno verigo. Oglejte si to sejo, če želite izvedeti, kako umetna inteligenca preoblikuje tveganja v dobavni verigi programske opreme, zakaj tradicionalni nadzor odpove in kako izgledajo DevSecOps v praksi. Oglejte si jo zdaj!
Odkrijte bistveni vodnik za izbiro pravega odprtokodnega varnostnega orodja za vašo organizacijo. Naš obsežen vodnik govori o najnovejših trendih, najboljših praksah in ključnih dejavnikih, ki vam bodo pomagali pri sprejemanju premišljenih odločitev.cisionov. Opremite svojo ekipo z znanjem za učinkovito upravljanje in zmanjševanje tveganj, povezanih z odprtokodnimi komponentami. Ne zamudite tega dragocenega vira in izboljšajte svojo strategijo za varnost programske opreme!
Pridružite se SoftwarePlaza v pogovoru z Luisom Rodriguezom, soustanoviteljem in glavnim raziskovalcem na področju varnosti pri Xygeniju, ki raziskuje, kako agenti umetne inteligence spreminjajo odpravljanje ranljivosti in varnost sodobnih aplikacij. Razprava zajema napade v dobavni verigi, ki jih poganja umetna inteligenca, utrujenost od opozoril, izzive samodejnega odpravljanja in zakaj tradicionalni pristopi AppSec ne morejo več slediti današnjim grožnjam. Odkrijte, kako Xygeni združuje deterministična orodja z avtomatizacijo, ki jo poganja umetna inteligenca, da bi odpravil ranljivosti, preden postanejo kršitve.
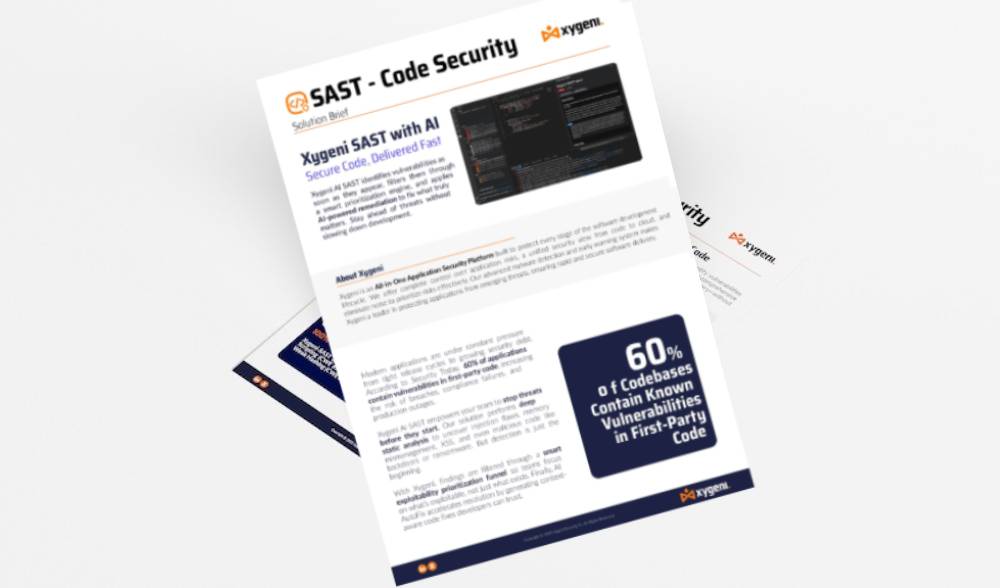
Xygeni's Code Security Platforma zavaruje vaše aplikacije že od prve vrstice kode z odkrivanjem ranljivosti in zlonamernih vzorcev s pomočjo napredne statične analize. Brezhibno integrirana v CI/CD pipelines, Xygeni-SAST prepozna grožnje, kot so napake pri vbrizgavanju, zadnja vrata in napačne konfiguracije, že v zgodnji fazi razvoja. Ta pristop zagotavlja, da so ranljivosti odpravljene ...
Pridružite se voditeljema oddaje SECURE | CYBER CONNECT, Jayu in Warrenu, v pogovoru z Dolores Ruzafa, svetovalko za mednarodno varnost pri Xygeniju, ki je bil posnet v živo med nacionalno razstavo kibernetske varnosti 2026 v Birminghamu. Pogovor raziskuje človeško plat kibernetske varnosti, od varnostne kulture in izgorelosti do digitalne vključenosti, odpornosti in razlogov, zakaj je človeška povezanost še vedno ključnega pomena v sodobni kibernetski obrambi. Potopite se!
Ekipe AppSec so pod pritiskom. Količina opozoril narašča, hitrost razvoja se nenehno povečuje, ročna triaža pa ne more več slediti. Tradicionalni varnostni pristopi kažejo na svoje meje. V tej praktični delavnici, ki jo vodijo strokovnjaki, boste videli, kako avtomatizacija AppSec, ki jo poganja umetna inteligenca, pomaga ekipam premagati utrujenost od opozoril in varnostne ugotovitve spremeniti v zanesljive, avtomatizirane popravke. Spoznajte, kaj se mora spremeniti v sodobnem AppSec-u in kako lahko razvojne in varnostne ekipe zaščitijo vsakogar. commit in pull request brez upočasnitve dostave. Oglejte si spletni seminar na zahtevo in si oglejte, kako avtomatizacija, ki jo poganja umetna inteligenca, v praksi preoblikuje AppSec.