
Hakuna kilichovunjwa. Wakala alifanya kazi yake, akagusa utegemezi, usanidi, au huduma ambayo hakuna mtu aliyeiomba iguse, na akakaa ndani ya ruhusa zake wakati wote. Katika kipindi hiki, utaona kwa nini kesi hiyo ni ngumu kuliko shambulio lolote: jinsi mpaka uliowekwa mapema unavyokuwa mpana kuliko kazi inayohitajika, kwa nini idhini ni decision iliyotengenezwa mara moja huku utekelezaji ukiendelea, jinsi ufikiaji uliosimama ulivyogeuza kompyuta ya msanidi programu kuwa vito vya taji, na jinsi urejeshaji unavyoonekana wakati mwigizaji hawezi kuelezea sababu yake mwenyewe. Jisajili sasa ili kuona wakati wa mwisho unaoweza kutekelezwa ulipo, na ni nini kina radius ya mlipuko.
Kuanzia wakati wakala wa akili bandia anaposakinisha utegemezi au kurekebisha faili ya Docker, SBOM na dhana za asili tayari zinajaribiwa, na timu nyingi hazina njia ya kuthibitisha kilichotokea. Katika kipindi hiki, utaona mabadiliko halisi moja kwa moja: jinsi wakati wa usakinishaji unavyobadilika mara tu hakuna msanidi programu anayeangalia jina la kifurushi kwanza, iwe SBOMs na asili bado zinaendelea wakati wakala alipotengeneza decision, na kilichobaki cha ukaguzi wa msimbo na kuhama-kushoto wakati mawakala commit, na wakati mwingine hujiunga, peke yao. Tazama sasa ili uone jinsi wakala huyo alivyo salama kweli pipeline inahitaji katika vitendo, si katika nadharia tu.
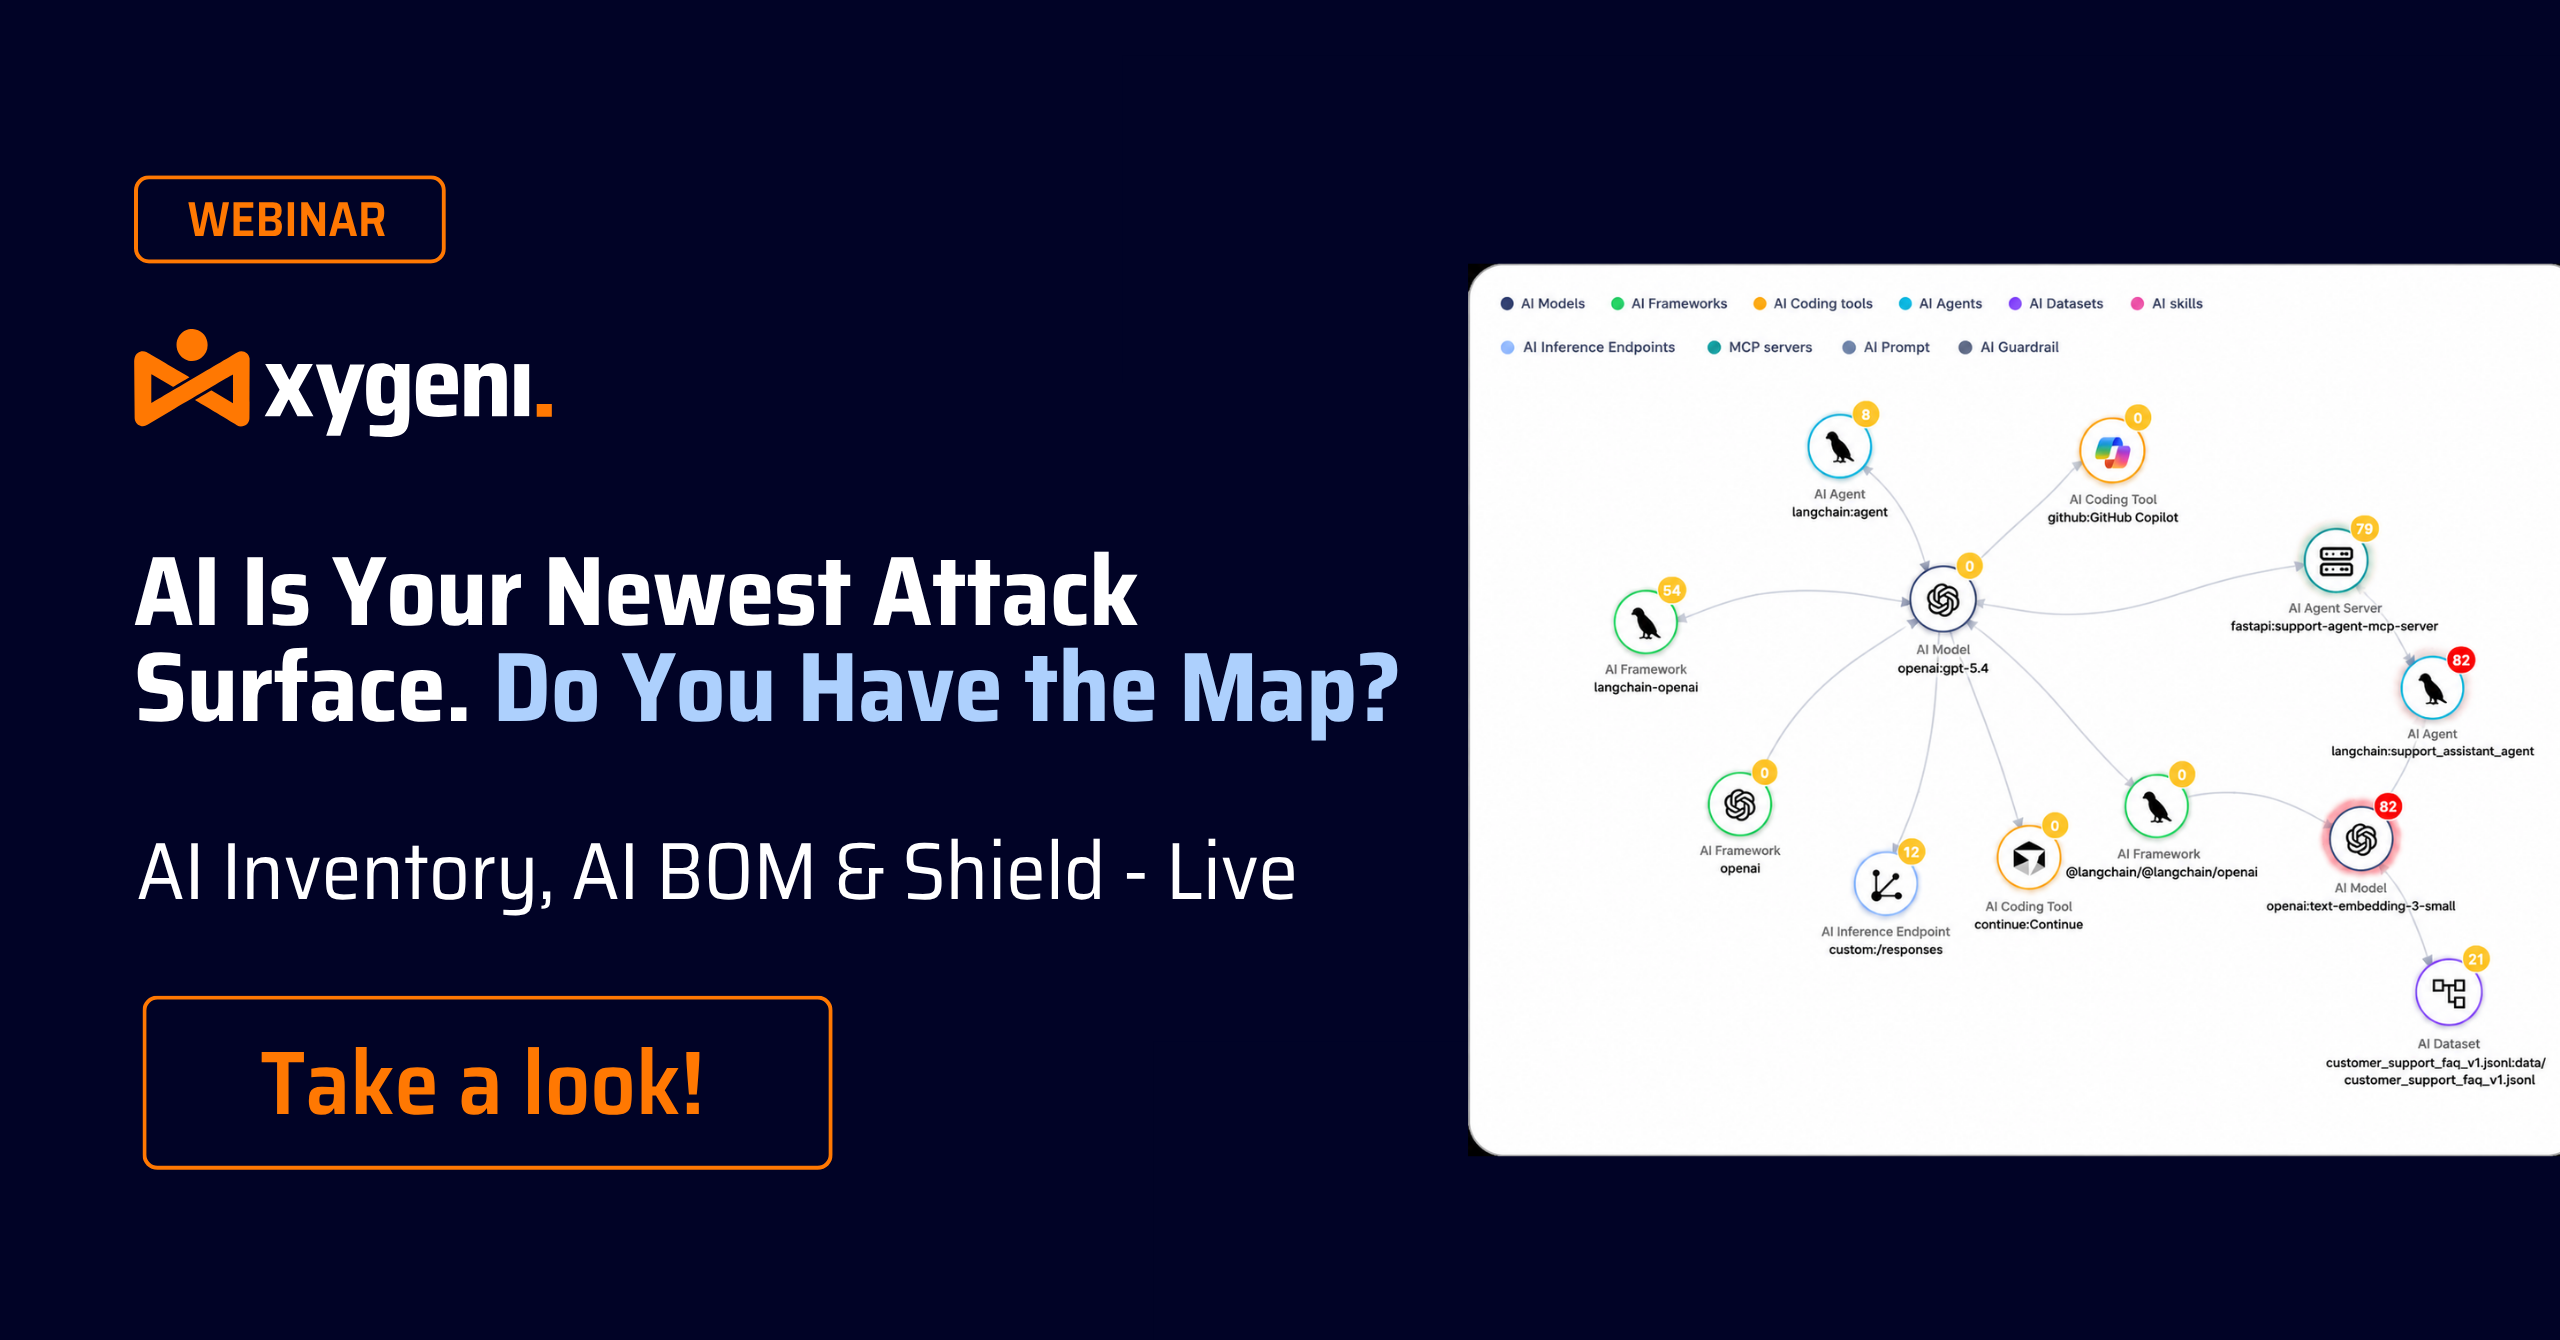
Tazama semina yetu ijayo ya mtandaoni! Wasaidizi wa uandishi wa AI wanadanganya majina ya vifurushi, na washambuliaji tayari wanasajili majina hayo bandia na programu hasidi. Katika kipindi hiki, utaona jinsi ya kupanga mfumo wako mzima wa AI moja kwa moja, huku Orodha ya AI na AI BOM zikionyesha kila modeli, wakala, na utegemezi ulioanzishwa na AI katika programu yako. Gundua jinsi Xygeni Shield huzuia vifurushi hasidi kabla hata ya saini kuwepo, na kuziba pengo ambalo skana zinazotegemea saini huacha wazi. Tazama sasa ili uone jinsi ya kulinda programu yako kabla ya slopsquatting kubadilisha pendekezo linalofuata la AI kuwa sehemu ya kuingia.
Tazama sasa: AI Tayari Ipo Ndani Yako SDLC. Sasa Nini? AI haigongi mlangoni mwa mnyororo wako wa usambazaji wa programu; tayari iko ndani. Waendeshaji wasaidizi, mawakala, seva za MCP, na utegemezi unaotokana na AI wanabadilisha jinsi msimbo unavyojengwa, kupitiwa, na kusafirishwa. Katika Mazungumzo haya ya SafeDev, viongozi wa OWASP na wataalamu wa AppSec wataelezea maana halisi ya hilo kwa mkao wako wa usalama, ambapo mifumo ya utawala inaharibika, na ni vipi vidhibiti vya vitendo vinavyofanya kazi bila kupunguza kasi ya timu za uhandisi. Tarajia mambo halisi na yanayoweza kuchukuliwa hatua (sio nadharia tu) kuhusu jinsi ya kutekeleza vidhibiti vya vitendo vinavyolinda maendeleo yanayosaidiwa na AI bila kuwa kikwazo kwa wahandisi wako. Tazama Sasa!
Kuanzia Septemba 11, 2026, CRA inakupa saa 24 kuripoti udhaifu unaotumiwa kikamilifu kwa ENISA, hata kwa bidhaa ambazo tayari ziko sokoni, na timu nyingi hazina mtiririko wa kazi kwa hilo bado. Katika kipindi hiki, utaona mchakato halisi moja kwa moja: kutengeneza SBOM ili kujua ni matoleo gani ya bidhaa yanayoathiriwa, kuchambua matokeo kwa kutumia uchanganuzi wa ufikivu na unyonyaji ili kutenganisha hatari halisi na kelele, na kuweka arifa ili mtu sahihi aarifiwe mara tu matokeo yanapoingia katika tukio linaloweza kuripotiwa. Tazama sasa ili kuona jinsi ya kubadilisha saa ya arifa ya CRA kutoka tarehe ya mwisho ya kisheria kuwa mtiririko wa kazi ambao timu yako inaweza kukabili chini ya shinikizo.
Tazama sasa Mazungumzo yetu ya SafeDev: Chanzo Huria, AI na Uso Mpya wa Mashambulizi: Msimbo wa Silaha, Ulinzi Nadhifu Zaidi. Kadri AI na chanzo huria zinavyofafanua upya programu ya kisasa, uso wa mashambulizi unapanuka kwa kasi zaidi kuliko hapo awali. Kuanzia hatari za utegemezi na uingiaji wa mnyororo wa ugavi hadi uzalishaji wa unyonyaji unaoendeshwa na AI, washambuliaji wanabadilika, na hivyo ndivyo watetezi wanavyopaswa kubadilika. Jiunge na wataalamu kutoka Red Hat, TikTok, na Xygeni ili kuchunguza jinsi AI na otomatiki zinavyobadilisha usalama wa chanzo huria. Tazama sasa ili kujifunza jinsi ya kujenga ustahimilivu, uwazi, na uaminifu katika mnyororo wa kisasa wa ugavi wa programu!
Timu za usalama mara nyingi hutegemea SCA na SAST kando, ambayo inaweza kusababisha uchovu wa tahadhari, ufahamu uliogawanyika, na hatari zilizokosekana. Badala ya kuchagua kati yao, changamoto halisi ni jinsi ya kuwafanya wafanye kazi pamoja kwa mkao imara wa usalama. Tazama Mazungumzo yetu ya SafeDev na uchunguze ni kwa nini SCA pekee haitoshi, jinsi uchambuzi wa uwezo wa kufikia unavyopunguza matokeo chanya yasiyo sahihi, kwa nini SAST Inajaza mapengo muhimu katika ufunikaji wa AppSec, na mengine mengi. Itazame sasa!
Tazama sasa semina yetu ya mtandaoni ya Vibe Coding Without Regret. AI inabadilisha jinsi programu inavyojengwa, huku Wapiganaji Wawili na mawakala wa AI wakizalisha sehemu inayoongezeka ya msimbo wa uzalishaji. Katika kipindi hiki, utaona jinsi ya kupata msimbo unaozalishwa na AI moja kwa moja kwenye IDE, kwa kugundua udhaifu kwa wakati halisi, guardrails kwa ajili ya Copilot, na uwekaji kipaumbele unaotegemea uwezo wa kufikia. Gundua jinsi urekebishaji unaosaidiwa na AI unavyowasaidia watengenezaji kurekebisha matatizo kwa ufanisi na kujenga programu salama, inayoendeshwa na AI bila kupoteza udhibiti. Itazame sasa ili ujifunze jinsi ya kuunda programu salama, inayoendeshwa na AI tangu mwanzo.
Tazama sasa Mazungumzo yetu ya SafeDev: Jinsi ya Kupitisha Ukaguzi? Kujenga AppSec Halisi Iliyounganishwa na ISO, NIST na CRA. Leo, msimbo salama hautoshi; unahitaji kuthibitisha hilo. Kwa mifumo kama ISO 27001, NIST CSF, CRA, DORA, na NIS-2 ikichukua nafasi kuu, mashirika lazima yajenge programu za AppSec zilizo tayari kwa ukaguzi ambazo kwa kweli zinastahimili uchunguzi. Katika kipindi hiki, wataalamu watachunguza jinsi ya kuhama kutoka sera hadi utendaji, kuingiza utiifu katika CI/CD, na upange timu za uhandisi, usalama, na GRC kulingana na kile kinachoidhinishwa kweli. Iangalie sasa!
Tazama sasa kipindi chetu cha SafeDev Talk kuhusu Usalama Bila Silos na ujifunze kuhusu thamani halisi ya kutumia Majukwaa ya AppSec Yote-Katika-Moja. Silos zinaendelea kuwa kikwazo kikubwa kwa usimamizi bora wa hatari. Kipindi hiki kinachunguza jinsi kupitisha jukwaa la yote-katika-moja kunavyoweza kurahisisha mkakati wako wa AppSec, kuongeza ushirikiano kati ya timu za usalama na maendeleo, kukusaidia kuendelea mbele ya vitisho vinavyoibuka, na mengi zaidi! Kitazame sasa na upate mikakati ya kulinda programu zako na mnyororo wa usambazaji wa programu!
Tazama sasa Mazungumzo yetu ya SafeDev Kuanzia Msimbo hadi Wakati wa Kuendesha. Timu nyingi huwekeza sana katika uchanganuzi tuli, lakini udhaifu bado huingia katika uzalishaji. Changamoto si ukosefu wa zana; ni ukosefu wa muktadha wa kuelewa hatari halisi. Katika kipindi hiki kinachoongozwa na wataalamu, tunachunguza kwa nini AppSec ya kisasa haiwezi kutegemea mtazamo mmoja na jinsi kuchanganya maarifa ya kiwango cha msimbo na wakati wa kuendesha husaidia timu kugundua, kuweka kipaumbele, na kurekebisha udhaifu kwa ufanisi zaidi katika mzunguko mzima wa maisha. Tazama sasa ili kuelewa ni wapi mbinu za sasa zinashindwa na jinsi ya kujenga mkakati kamili zaidi wa usalama unaozingatia muktadha.
Tazama sasa Mazungumzo yetu ya SafeDev: DevSecOps Zinazotumia AI - Kuratibu Usalama katika Wigo wa Wingu. Usalama hauwezi kuwa wazo la baadaye katika maendeleo ya kisasa, na AI inabadilisha jinsi tunavyounda, kulinda, na kuongeza programu. Katika kipindi hiki, wataalamu watachunguza jinsi ya kwenda zaidi ya kurekebisha na kuchanganua ili kufikia mpangilio wa kweli wa akili kote SDLCKuanzia usimamizi wa udhaifu unaoendeshwa na AI hadi programu iliyojengewa ndani guardrails in CI/CD na wakati wa utekelezaji, mazungumzo haya yanaangazia jinsi AppSec inayoweza kupanuliwa, asili yake katika wingu inavyoonekana. Itazame Sasa!

Tazama sasa kwa Mazungumzo yetu ya SafeDev yanayofuata na Ubadilishe Mkakati Wako wa DevSecOps! Chunguza jinsi usimamizi wa hatari unaoweza kubadilisha mkakati wako wa DevSecOps na kuimarisha mnyororo wako wa usambazaji wa programu dhidi ya vitisho vinavyoibuka. Kipindi hiki kimeundwa kwa ajili ya viongozi wa usalama wa mtandao na timu za maendeleo zilizojitolea kuendelea mbele katika mazingira magumu ya udhaifu yanayozidi kuwa magumu. Tazama kipindi sasa!
Tazama SafeDev Talk ya kwanza ya 2025 na uinue Open Source Security Mikakati! Sikiliza kutoka kwa wataalamu wakuu wanapochunguza masomo muhimu kutoka 2024, mifumo ya ulinzi ya kisasa, na mustakabali wa usalama wa OSS. Hii ni nafasi yako ya kuendelea mbele ya mazingira ya vitisho yanayobadilika na kujifunza mikakati ya kuchukua hatua ili kulinda mnyororo wako wa usambazaji wa programu!
Tazama SafeDev Talk yetu na ubadilishe Mkakati wako wa AppSec! Gundua ni kwa nini ASPM (Application Security Posture Management) ndio ufunguo wa kushinda uchovu wa tahadhari, kuunganisha maarifa ya usalama, na kuweka kipaumbele hatari halisi. Wataalamu wakuu wa usalama wa mtandao watachunguza mustakabali wa AppSec na DevSecOps, wakishiriki mikakati inayoweza kutekelezwa ili kukusaidia kuendelea mbele. Usikose fursa hii ya kujifunza jinsi ya kurahisisha mtiririko wa kazi za usalama na kujenga mkakati wa DevSecOps usio na mshono. Itazame sasa!
Jiunge nasi kwa "Kufafanua SBOM Usalama," ambapo wataalamu wa usalama wa mtandao Jennifer Cox, Santosh Kamane na Jesus Cuadrado watafichua umuhimu wa SBOM katika kuboresha ubora wa programu, na usalama, na kuhakikisha uzingatiaji. Semina hii ya mtandaoni ni muhimu kwa kupata maarifa kuhusu jinsi ya kulinda mnyororo wako wa usambazaji wa programu kwa ufanisi. Jifunze jinsi unavyoweza kuwezesha Mkao Wako wa Usalama wa Programu kwa urahisi!

Tazama sasa Mazungumzo yetu ya mwisho ya SafeDev ya mwaka na uboreshe kiwango chako Software Supply Chain SecurityJiunge na wataalamu wakuu wa tasnia wanapopitia masomo muhimu ya 2024, kufichua mitindo ya hivi karibuni, na kushiriki maarifa yanayoweza kutekelezwa ili kujiandaa kwa changamoto za 2025. Mtandao huu wa wavuti umeundwa kwa ajili ya wataalamu wa usalama na timu za maendeleo zenye hamu ya kuvumbua na kuendelea mbele katika mabadiliko. software supply chain security dunia. Jisajili Sasa!
Wataalamu wa Thoughtworks, Codurance, na Xygeni watashiriki maarifa yao kuhusu Software Supply Chain Security. Kuinua mkao wako wa usalama na kulinda sifa na mwendelezo wa biashara yako. Je, uko tayari kujifunza kuhusu mageuko ya Software Supply Chain Security?

Application Security Posture Management (ASPM) inapata umaarufu siku hadi siku. Hata hivyo, utendaji wake maalum huenda usiwe wazi kabisa kwa kila mtu. Linda nafasi yako sasa! Jiunge na Mazungumzo yetu ya SafeDev “Je, unahitaji ASPM katika maisha yako?” pamoja na wataalamu wa usalama wa mtandao James Berthoty, William Palm na Luis Garcia ili kuchunguza uwezo wa ASPM kama suluhisho la usalama wa programu kamili na endelea kuiwezesha shirika lako!

Tazama toleo letu la SafeDevTalk la Oktoba ili kugundua jinsi ya kubadilisha Uchambuzi wa Utunzi wa Programu (SCA) na uimarishe mnyororo wako wa usambazaji wa programu dhidi ya vitisho vinavyojitokeza.
Kipindi hiki kimeundwa kwa ajili ya viongozi wa usalama wa mtandao na timu za maendeleo zinazotafuta kuendelea mbele katika mazingira magumu ya leo ya udhaifu wa programu huria.
Tazama sasa kwa Majadiliano yetu ya SafeDev kuhusu Minyororo ya Ugavi wa Programu Inayokabiliwa na Shinikizo: Kile 2025 Ilitufundisha Kuhusu Programu Hasidi na AI, na Kinachofuata. 2025 imebadilishwa software supply chain security. Mifumo mipya ya mashambulizi (programu hasidi inayosaidiwa na AI, kujieneza, na matumizi mabaya ya uaminifu kwa kiwango kikubwa) ilifichua mipaka ya ulinzi uliopo. Jiunge na kikao hiki kinachoongozwa na wataalamu ili kuelewa kilichobadilika kweli mwaka wa 2025 na ni timu gani za maendeleo na usalama zinapaswa kuzoea mwaka wa 2026. Tazama kipindi sasa!
Jiunge na Luis Rodríguez, Afisa Mkuu wa Uendeshaji wa Xygeni, na Luis Manuel García, Meneja wa Usaidizi wa Mauzo, katika Wavuti hii kuhusu Usalama CI/CDJifunze kutoka kwa wataalamu wetu jinsi ya kutumia mbinu bora za OWASP ili kuimarisha usalama wa CI/CD na kulinda mnyororo wako wa usambazaji wa programu. Linda yako CI/CD na mnyororo wa usambazaji wa programu na OWASP. Watazungumzia kuhusu Mali na Uchambuzi, CI/CD Hatari, Ugunduzi na Kinga miongoni mwa mambo mengine mengi!

Toleo la nne la SafeDevTalks linawaangazia wataalamu wakuu wa usalama wa mtandao Derek Fisher, Abhilasha Sinha, na Luis Rodriguez. Kipindi hiki kitaangazia mada muhimu ya kutegemea vipengele vya watu wengine na chanzo huria katika ukuzaji wa programu, na kufichua udhaifu uliofichwa na vitisho vinavyoibuka. Jiunge nasi ili kujifunza zaidi kuhusu udhaifu uliofichwa, vitisho vinavyopanuka, uvunjaji wa sheria wa ulimwengu halisi na mengi zaidi!
Tazama sasa kwa kipindi chetu kijacho cha SafeDev Talk: Udhaifu Usio na Mwisho. Ulinzi Nadhifu Zaidi! Usimamizi wa udhaifu unabadilika, na zana za kitamaduni hazitoshi tena. Jiunge nasi ili kuchunguza jinsi vitisho vya kisasa vinavyohitaji mifumo nadhifu ya hatari, vipaumbele vya wakati halisi, na mbinu mpya ya kupata mnyororo wa usambazaji wa programu. Usikose kipindi hiki kilichojaa maarifa ya kitaalamu ili kuimarisha mkakati wako wa AppSec na kuendelea mbele ya mazingira ya leo ya hatari yanayobadilika!
Jiunge na kipindi hiki cha pili cha CI/CD mikutano ya wavuti inayomshirikisha Luis Rodríguez, CTO, na mwanzilishi mwenza wa Xygeni, na Luis Manuel García, Meneja Usaidizi wa Mauzo. Katika kipindi hiki, tutachunguza mtazamo wa "timu ya bluu" wa CI/CD usalama, kuchunguza kwa undani hatua zinazoweza kuchukuliwa na mashirika ili kuboresha mkao wao wa usalama ...
Katika mazingira haya ya kidijitali yanayobadilika kwa kasi, usalama wa mnyororo wako wa usambazaji wa programu ni muhimu zaidi kuliko hapo awali. Mbinu mpya za mashambulizi zinapoibuka, ni muhimu kuendelea mbele na kujipanga na mikakati ya hivi karibuni ya ulinzi. Katika webinar hii, Luis Rodriguez atakuongoza ...
Tazama Sasa kwa Wavuti Yetu Inayofuata: Uendeshaji wa Usalama wa Programu za AI! Timu za AppSec zimejaa arifa; sasa ni wakati wa kufanya otomatiki. Katika kipindi hiki cha vitendo, gundua jinsi ya kuondoa utatuzi wa makosa kwa mikono na kuhama kutoka kwa arifa hadi utatuzi kwa sekunde chache kwa kutumia urekebishaji otomatiki unaomfaa msanidi programu. Jifunze jinsi ya kupunguza chanya za uongo, kuweka kipaumbele hatari halisi, na kutekeleza sera za usalama na Tazama jinsi ya kuunganisha urekebishaji otomatiki katika CI/CD pipelinena busara guardrails (miongoni mwa mambo mengine mengi). Itazame leo!
Tazama sasa kwa SafeDev Talk yetu: Salama kwa chaguo-msingi: Je, urekebishaji otomatiki unabadilishaje AppSec? "Salama-kwa-chaguo-msingi" si chaguo-msingi tena; ni msingi mpya. Kwa msimbo unaozalishwa na AI, vipengele vya AI vilivyopachikwa, na mizunguko ya maendeleo ya haraka, malango ya usalama ya kitamaduni yanapungua. Jibu? Ulinzi makini na urekebishaji otomatiki wa vitendo unaofanya kazi mahali ambapo watengenezaji wanaishi. Tazama sasa na uchukue hatua inayofuata katika AppSec ya kisasa!

Sikiliza kipindi cha Podikasti cha Neuco cha The Cyber Security Matters kuhusu "Changamoto mpya katika usalama wa programu: jinsi ya kuweka devops zikifanya kazi bila kuathiriwa na mashambulizi ya mnyororo wa usambazaji" pamoja na Luis Rodriguez, CTO katika Xygeni, na uchunguze changamoto zinazobadilika za kupata mnyororo wa usambazaji wa programu.
Tazama Mazungumzo yetu ya SafeDev: AI Imefunguliwa: Kupitia Vitisho na Ulinzi Unaoibuka katika Usalama wa Programu. Kadri AI inavyobadilisha usalama wa mtandao, athari yake kwenye Usalama wa Programu ni kubwa na yenye umbo tofauti. Kuanzia programu hasidi ya polimofi hadi uingiliaji kati wa mifumo na uingizwaji wa haraka, washambuliaji wanatumia AI kutengeneza mashambulizi nadhifu, na watetezi wanatumia AI kugundua na kuyapunguza haraka. Itazame ili kuelewa pande zote mbili za mlinganyo na ujifunze jinsi ya kufanya programu yako ya AppSec iwe tayari kutumia AI.
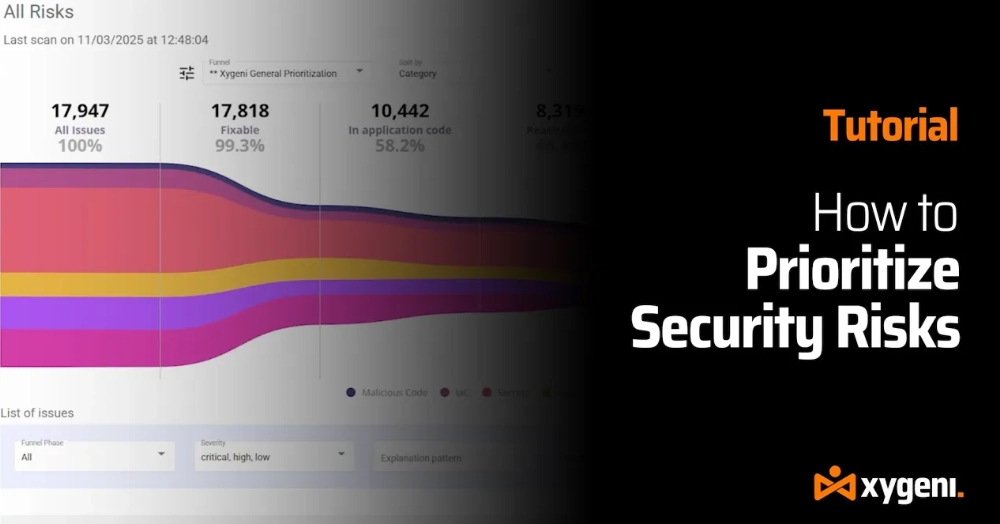
Umechoka na arifa zisizo na mwisho za usalama? Hebu turekebishe kile ambacho ni muhimu. Ukizikwa katika mafuriko ya matokeo ya udhaifu, hauko peke yako. Katika mafunzo haya ya hatua kwa hatua, tutakuonyesha jinsi Xygeni Funnels inavyosaidia timu za DevOps na AppSec kupunguza kelele na kutozingatia vitisho halisi - ili uweze kulinda msimbo wako, pipelines, na mifumo muhimu ya biashara kwa ufanisi zaidi.
Timu za AppSec ziko chini ya shinikizo. Idadi ya arifa inaongezeka, kasi ya uundaji inaendelea kuongezeka, na upimaji wa mikono hauwezi kuendelea. Mbinu za kitamaduni za usalama zinaonyesha mipaka yake. Katika kipindi hiki kinachoongozwa na wataalamu, utaona jinsi otomatiki ya AppSec inayoendeshwa na AI inavyosaidia timu kusonga mbele zaidi ya uchovu wa tahadhari na kugeuza matokeo ya usalama kuwa marekebisho ya kuaminika na otomatiki. Jifunze kinachohitaji kubadilika katika AppSec ya kisasa na jinsi timu za uundaji na usalama zinavyoweza kulinda kila mtu commit na pull request bila kupunguza kasi ya uwasilishaji. Tazama semina ya wavuti inapohitajika na uone jinsi otomatiki inayoendeshwa na AI inavyobadilisha AppSec kivitendo.
Tazama kipindi chetu cha Black Hat Europe: Ukweli Mpya wa AppSec: Maendeleo Yanayoendeshwa na AI, Programu Hasidi, na Hatari ya Programu ya Kisasa. Kadri AI inavyoharakisha uwasilishaji wa programu, pia inaunda upya uso wa mashambulizi. Kuanzia programu hasidi huria na maelewano ya mnyororo wa usambazaji hadi dosari za msimbo zinazozalishwa na AI, mazungumzo haya yanachunguza jinsi hatari za kisasa za AppSec zinavyojitokeza, na kile ambacho timu za usalama lazima zifanye ili kuendelea mbele katika ulimwengu unaoendeshwa na AI.

Tazama kipindi chetu cha SafeDev Talk cha Msimu wa Ufunguzi kuhusu DORA sasa ili kukifahamu vyema na kuendelea mbele katika mazingira yanayobadilika kila mara ya udhibiti wa fedha. Semina hii ya mtandaoni imeundwa mahsusi kwa ajili ya taasisi za fedha na itakusaidia kupitia athari za DORA kwenye usalama wa uendeshaji na uzingatiaji wa sheria. Utapata mikakati inayoweza kutekelezwa na maarifa ya kitaalamu, na kukuacha umejiandaa vyema kwa siku zijazo!
Tazama kipindi cha Secure Cyber Connect Podikasti kinachomshirikisha CTO wetu Luis Rodriguez. Akiwa na uzoefu wa zaidi ya miaka 15, Luis anashiriki maarifa ya kitaalamu kuhusu kugundua msimbo hasidi, kulinda vipengele vya watu wengine, na mikakati ya kuzuia programu ya AppSec katika siku zijazo. Kuanzia matokeo ya SolarWinds hadi tukio la hivi karibuni la mlango wa nyuma wa SSH, kipindi hiki kinashughulikia vitisho vya ulimwengu halisi na mbinu za ulinzi wa vitendo. Jifunze jinsi ya kuimarisha yako SDLC, punguza hatari ya mnyororo wa ugavi, na endelea mbele dhidi ya vitisho vinavyoendelea vya mtandao.

Jiunge na semina yetu ya mtandaoni "Ugunduzi wa Programu Hasidi ya Programu Hasidi katika Chanzo Huria" ili kuchunguza vitisho vya programu hasidi vya hivi karibuni vinavyoathiri Programu Huria (OSS). Kadri utumiaji wa OSS unavyoongezeka, ndivyo wingi na ugumu wa vitisho unavyoongezeka, na hivyo kuwasilisha changamoto mpya kwa watengenezaji na mashirika sawa. Kipindi hiki chenye maarifa kitafichua mitindo ya hivi karibuni, vitisho vinavyoibuka, na mikakati ya hali ya juu ya kulinda utegemezi wako wa OSS kutokana na mashambulizi mabaya. Jiunge nasi!
Umetukosa kwenye Black Hat? Tazama marudio ya kipekee ya kipindi chetu cha dakika 20 kuhusu usalama wa mtandao wa AI, otomatiki ya usalama wa programu, na AutoFix. Tazama jinsi ya kupunguza kelele za tahadhari, kurekebisha udhaifu kiotomatiki kwa kutumia PR salama, na kuleta otomatiki ya AppSec moja kwa moja kwenye kifaa chako. pipeline (miongoni mwa mambo mengine mengi ya kuvutia). Tazama kipindi kwa mahitaji!
Tazama na uchunguze kwa undani zaidi: hitaji la dharura la programu salama kutokana na kuongezeka kwa idadi ya uvujaji wa data na udhaifu; changamoto za sasa za kujenga programu salama na inayoweza kupanuliwa, ikiwa ni pamoja na njia za kazi zilizotengwa, mapengo ya mawasiliano kati ya timu za mbali, na hatari zinazohusiana na kuunganisha programu huria (OSS); na mengi zaidi. Jifunze jinsi ya kupunguza kelele na kuzingatia vitisho muhimu zaidi. Usikose!
Hukuweza kufika kwenye Mkutano wa RSA 2024 huko San FrancisJe, una tatizo? Hakuna shida! Tazama semina yetu ya kipekee ya mtandaoni na uendelee mbele ya baadhi ya mitindo muhimu zaidi katika usalama wa mtandao, kuanzia mabadiliko katika CISO majukumu ya kuongoza maendeleo ya kisasa ya ulinzi wa mtandao—yote yakiwa mezani mwako. Katika semina hii ya mtandaoni, utachunguza kwa undani maarifa na mikakati iliyosasishwa zaidi ambayo ulimwengu wa usalama wa mtandao unatoa!
Tazama sasa semina yetu ya mtandaoni ya Kulinda Msimbo Uliotengenezwa na AI Kabla Haujasafirishwa. Mifumo ya usimbaji wa Frontier bado inadanganya majina bandia ya vifurushi katika hadi 6% ya matokeo, na mashambulizi halisi kama Shai-Hulud yanaonyesha jinsi kifurushi kimoja chenye sumu kinavyoweza kuenea kwa kasi kupitia GitHub, wingu, na CI/CD. Mawakala wa akili bandia sasa hugusa faili, vituo, na pipelinemoja kwa moja, mara nyingi kabla ya ukaguzi wowote wa usalama kufanyika. Katika kipindi hiki, kinachoandaliwa na Nimbus Compute kwa ushirikiano na Xygeni, tunachunguza kwa nini usalama wa CI pekee hautoshi tena na jinsi kuhamisha ugunduzi kwenye IDE kunavyosaidia timu kukamata hatari kabla ya kufikia uzalishaji.