






Agar siz DevOps ish oqimlaringizdagi zaifliklarni boshqarayotgan bo'lsangiz, CWE va CVE o'rtasidagi farqni tushunish shunchaki nazariy emas (bu samarali ustuvorlik berishning asosidir. Faqat 2025 yilning birinchi yarmida 23 000 dan ortiq CVElar oshkor qilindi), bu yildan-yilga 16% ga o'sishdir va kataloglangan zaiflik va faol ravishda foydalaniladigan zaiflik o'rtasidagi farq har qachongidan ham tezroq yo'qolib bormoqda. Ushbu qo'llanmada CWE va CVE qanday bog'liqligi, CVSS va EPSS kabi ball tizimlari sizga ustuvorlik berishga qanday yordam berishi va ikkalasidan ham o'z biznesingizda qanday foydalanish tushuntirilgan. pipeline aslida muhim bo'lgan narsani tuzatish uchun.
Asoslar: CWE va CVE nima?
CWE nima?
CWE (umumiy zaiflik ro'yxati) dasturiy ta'minotning zaif tomonlarining tuzilgan ro'yxati — uni kodlash va dizayndagi kamchiliklar katalogi deb tasavvur qiling. Tomonidan boshqariladi MITRE, CWE, agar hal qilinmasa, xavfsizlik zaifliklariga olib kelishi mumkin bo'lgan naqshlarni aniqlashga yordam beradi.
- Maqsad: Dasturlash jarayonida zaif tomonlarning kodni kiritishiga yo'l qo'ymaslik.
- misol: CWE-89 SQL Injection ni anglatadi - bu ma'lumotlar bazasi ekspluatatsiyalariga yo'l ochadigan dizayndagi kamchilik.
- Tomoshabin: Asosan ishlab chiquvchilar, xavfsizlik arxitektorlari va trenerlar.
CVE nima?
Boshqa tarafdan, CVE (Umumiy zaifliklar va ta'sirlar) allaqachon ishlatilayotgan dasturiy ta'minotdagi muayyan zaifliklarni aniqlaydi. Har bir zaiflikka oson kuzatish va tuzatish uchun noyob CVE identifikatori beriladi.
- Maqsad: Mavjud xavfsizlik muammolarini boshqarish va bartaraf etish.
- misol: CVE-2023-12345 keng qo'llaniladigan kutubxonada bufer toshib ketishini tasvirlashi mumkin.
- Tomoshabin: DevOps muhandislari, SOC guruhlari va xavfsizlik tahlilchilari.
CVE va CWE: Farqni tushunish
CVE va CWE haqidagi munozaralar ko'pincha ikkalasi bir-biri bilan chambarchas bog'liq bo'lgani, ammo turli maqsadlarga xizmat qilgani uchun yuzaga keladi. CWE (Umumiy Zaifliklarni Ro'yxatga Olish) kod dizaynidagi potentsial kamchiliklarni kataloglashtirsa, CVE real dunyodagi dasturiy ta'minotda aniqlangan muayyan zaifliklarga e'tibor qaratadi. Umumiy zaifliklarni ro'yxatga olish va umumiy zaifliklar va ta'sirlarni tushunish ishlab chiqish va operatsiyalar o'rtasidagi tafovutni bartaraf etishga yordam beradi, ham proaktiv, ham reaktiv xavfsizlik choralari mavjudligini ta'minlaydi.
| CWE | CVE | |
|---|---|---|
| Bu nima | Dasturiy ta'minotning zaiflik turi | Muayyan zaiflik misoli |
| Tomonidan saqlanadi | MITRE | MITRE / CVE raqamlash organlari |
| Maqsad | Rivojlanish jarayonida kamchiliklarning oldini olish | Ma'lum zaifliklarni kuzatib boring va ularni bartaraf eting |
| misol | CWE-89: SQL in'ektsiyasi (zaiflik turi) | CVE-2021-44228: Log4Shell (ma'lum bir ekspluatatsiya) |
| Tomoshabin | Dasturchilar, me'morlar, murabbiylar | DevOps, SOC guruhlari, xavfsizlik tahlilchilari |
| munosabatlar | Bitta CWE minglab CVElarning asosiy sababi bo'lishi mumkin | Har bir CVE bitta asosiy CWE bilan bog'lanadi |
| Qachon foydalanish kerak | Chapga siljitish, kod sharhlari, SAST | Yamoqlarni boshqarish, SCA, hodisaga javob |
Ballning roli: Muhim narsalarga ustuvorlik berish
Zaif tomonlaringizni (CWE) yoki zaif tomonlaringizni (CVE) aniqlaganingizdan so'ng, ustuvorliklarni belgilash keyingi qiyinchilikka aylanadi. Muhandislar ko'pincha aniq yo'l xaritasisiz CVSS va EPSS kabi bir nechta ball tizimlarini birlashtiradilar. Shunga ko'ra, bu ballar qanday ishlashini tushunish juda muhimdir.
CVSS ballari
Umumiy zaifliklarni baholash tizimi (CVSS) zaifliklarni ularning jiddiyligiga qarab, ekspluatatsiya qilish va ta'sir qilish kabi ko'rsatkichlardan foydalangan holda baholaydi. Natijada, ballar 0 (past xavf) dan 10 (kritik) gacha bo'lgan oraliqda bo'ladi.
- Quvvat: Umumjahon tan olingan va batafsil.
- Zaiflik: Real vaqt rejimida kontekst yo'q, bu esa haddan tashqari ustuvorlikka olib keladi.
EPSS balli
Ekspluatatsiya bashoratini baholash tizimi (EPSS) real dunyoda ekspluatatsiya ehtimolini bashorat qiladi, bu sizga tajovuzkorlar tomonidan eng ko'p ishlatilishi mumkin bo'lgan zaifliklarga e'tibor qaratishga yordam beradi.
- Quvvat: Kontekstdan xabardor va dinamik.
- Zaiflik: CVSSni to'ldiradi, lekin mustaqil o'rinbosar emas.
2026-yilda yetakchi platformalar CVSS va EPSSni kirish imkoniyati tahlili bilan birlashtiradi, natijalarni nafaqat jiddiylik yoki ehtimollik bo'yicha, balki zaif kod aslida sizning ilovangizda chaqirilganmi yoki yo'qmi bo'yicha filtrlaydi. Ushbu uch qavatli yondashuv endi sanoatda standard katta kod bazalarida zaiflik shovqinini kamaytirish uchun.
CWE ni CVE ga xaritalash
Umumiy zaifliklarni sanab o'tish yozuvlar ko'pincha CVElar bilan bog'liq bo'lib, potentsial zaifliklar va ularning real hayotdagi ko'rinishlari o'rtasidagi tafovutni bartaraf etadi. Masalan:
- CWE-79 (XSS) → CVE-2023-56789 (Veb-ilovada XSS ekspluatatsiyasi).
Shunday qilib, CVE va CWE ni tushunish muhandislarga zaifliklarni ularning asosiy sabablariga qarab aniqlash va yaxshiroq dizayn himoya choralarini amalga oshirish imkonini beradi.
CWE va CVE boshqaruvi uchun to'g'ri vositalarni toping
1. CWE kataloglari va vositalarini o'rganing
CWE katalogi dasturiy ta'minotning zaif tomonlarining tuzilgan ro'yxatidir. Bundan tashqari, u ishlab chiqishning dastlabki bosqichlarida zaifliklarning oldini olish uchun bebahodir.
- CWE saytiga tashrif buyuring: CWE zaif tomonlarini kategoriya yoki stekka aloqadorligi bo'yicha o'rganing.
- CWE ni CVE ga xaritalash: MITRE vositalaridan foydalanib, umumiy zaifliklarni muayyan CVElar bilan bog'lang, dizayndagi kamchiliklarni ekspluatatsiya qilinadigan zaifliklar bilan bartaraf eting.
Pro Maslahat: Kodlarni ko'rib chiqish uchun CWE dan mezon sifatida foydalaning yoki uni juftlashtiring CI/CD kodlashdagi kamchiliklarni avtomatik aniqlash va oldini olish uchun Xygeni kabi vositalar.
2. CVElarni real vaqt rejimida qidiring va kuzatib boring
CVE ma'lumotlar bazalari dasturiy ta'minotda allaqachon mavjud bo'lgan zaifliklarni ro'yxatlaydi, bu esa tezroq tuzatish imkonini beradi. Bundan tashqari, bu jarayonni avtomatlashtirish vaqtni sezilarli darajada tejashga yordam beradi.
- Mahsulot yoki sotuvchi bo'yicha CVElarni qidiring: foydalaning NVD CVE ma'lumotlar bazasi ma'lum zaifliklarni aniqlash uchun.
- Ogohlantirishlarni avtomatlashtirish: Xygeni kabi vositalar CVE kuzatuvini sizning qurilmangizga birlashtiradi CI/CD pipelines, muhim zaifliklar haqida darhol ogohlantirishlarni ta'minlash.
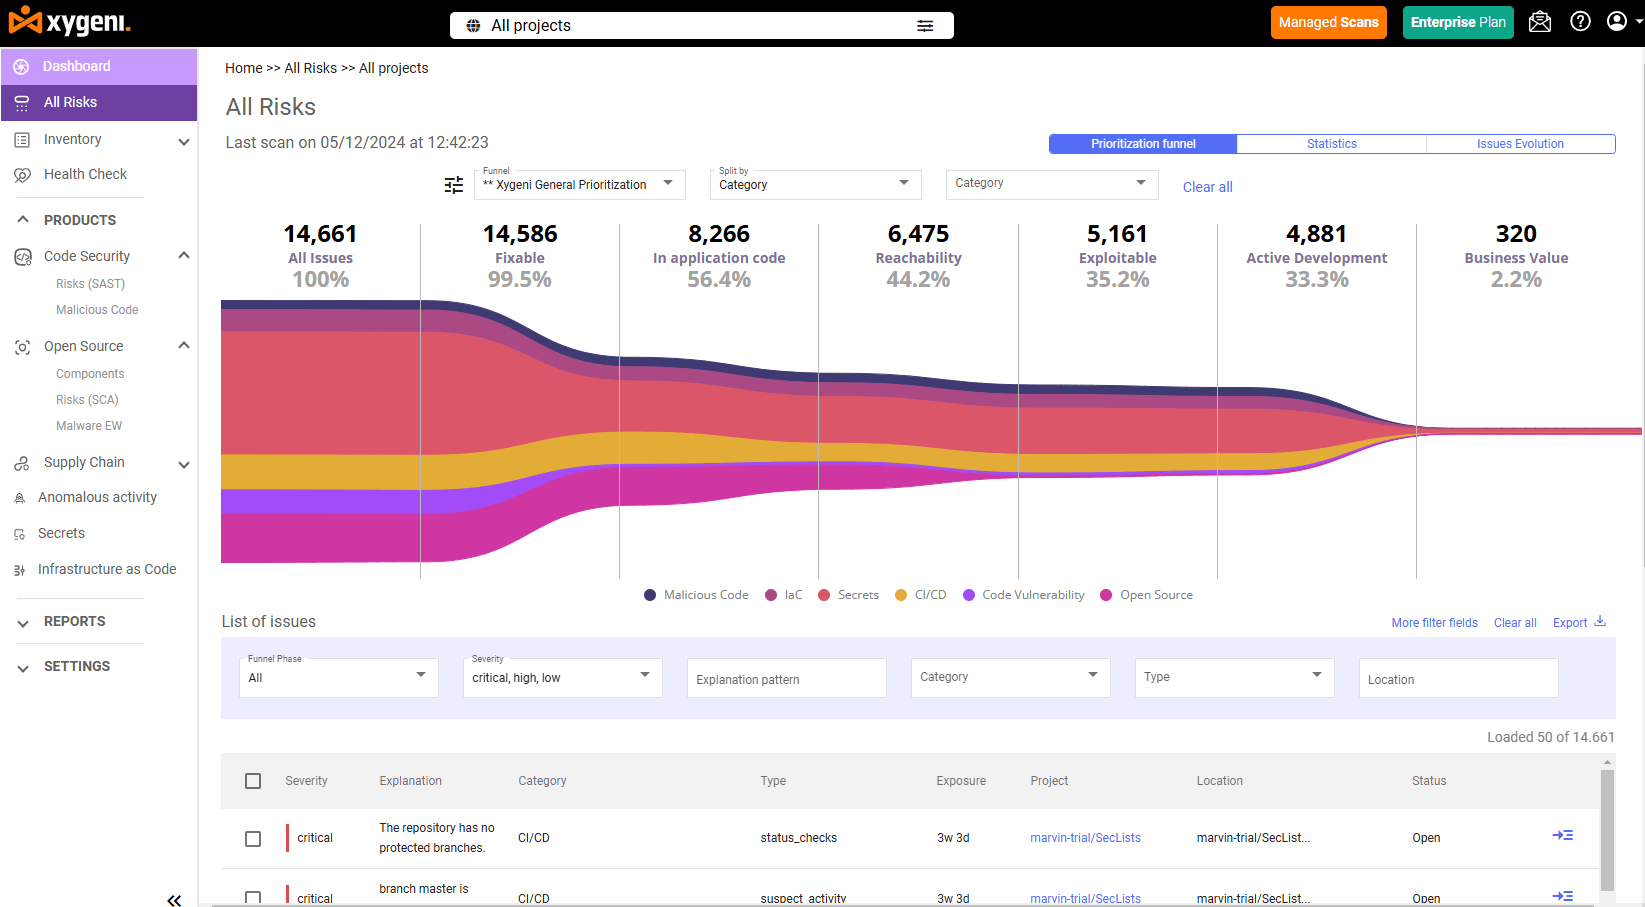
Xygeni'ning ustuvorlik voronkalari qanday ishlaydi
Xygeni sizning sa'y-harakatlaringizni amaliy xavflarga qaratadigan ustuvorlik voronkalarini taklif qilish orqali CVE va CWE boshqaruvini soddalashtiradi. CVE zaifliklari bilan birga umumiy zaifliklarni ro'yxatga olish yozuvlarini tahlil qilish orqali Xygeni sizning jamoangiz eng muhim narsalarni tuzatishga e'tibor qaratishini ta'minlaydi.
Key Xususiyatlar:
- Tayyor bo'lmagan voronkalar
Xygeni “Xygeni ustuvorligi” va “Xygeni Reachability” kabi oldindan belgilangan voronkalarni taqdim etadi.- Misol: EPSS, kirish imkoniyati, biznesga ta'sir va internetga ta'sirni birlashtirish orqali 28 000 ta zaiflikni bir nechta amaliy zaifliklarga kamaytirish orqali past ustuvorlikdagi muammolarni filtrlang. Xygeni's ASPM platforma CWE va CVE topilmalarini o'zaro bog'laydi SAST, SCA, DAST va uchinchi tomon skanerlarini bitta ustuvor xavf ko'rinishiga birlashtiradi, shunda sizning jamoangiz nafaqat eng yuqori CVSS balli bo'lganlarni, balki muhim bo'lgan zaifliklarni ham tuzatadi.
- Granulyar nazorat uchun maxsus voronkalar
Tashkilotingizga moslashtirilgan maxsus voronkalarni yarating. Masalan:- Yetib borish imkoniyati: Zaif kod aslida sizning arizangizda chaqiriladimi?
- Foydalanish imkoniyati: Zaiflikdan foydalanish ehtimoli qanday?
- Integratsiyalashgan CWE va CVE konteksti
- CWE xaritalashlari kodlashdagi zaifliklar (masalan, CWE-89: SQL in'ektsiyasi) kabi asosiy sabablarni aniqlashga yordam beradi.
- EPSS va CVSS ballari bilan boyitilgan CVE tahlillari real hayotdagi xavfga asoslangan zaifliklarga ustuvorlik beradi.
Nima uchun bu DevOps va xavfsizlik guruhlari uchun muhim
CVE va CWE ni boshqarish shunchaki zaifliklarni tuzatish bilan cheklanib qolmaydi — bu to'g'ri zaifliklarni tuzatish bilan bog'liq. Natijada, Xygeni vositalari sizga quyidagilarni amalga oshirishga imkon beradi:
- Erishilishi mumkin bo'lgan kamchiliklarga e'tibor qarating Umumiy zaifliklarni sanab o'tish ro'yxat.
- Haqiqiy dunyo ta'siriga qarab CVElarga ustuvorlik bering.
- Tuzatishlarni biznes ustuvorliklari bilan moslashtiring.
Bugungi kunda CVE va CWE boshqaruvini soddalashtiring
CVE va CWE ni keng miqyosda boshqarish identifikatorlarni kuzatishdan ko'proq narsani anglatadi, bu zaif tomonlarni o'zaro bog'lash, real hayotdagi ekspluatatsiyani baholash va muhitingizda aslida muhim bo'lgan narsalarni tuzatishni anglatadi. Xygeni's Hammasi bitta AppSec platformasi birlashgan SAST, SCA, ASPMva zaiflik shovqinini kamaytirish uchun sun'iy intellektga asoslangan ustuvorlik, shuning uchun jamoangiz saralashga kamroq vaqt sarflaydi va xavfsiz kodni yetkazib berishga ko'proq vaqt sarflaydi.

FAQ
CWE va CVE o'rtasidagi farq nima?
CWE (Umumiy Zaifliklarni Ro'yxatga Olish) dasturiy ta'minot zaifligining bir turini, zaifliklarning asosiy sabablari toifasini tavsiflaydi. CVE (Umumiy Zaifliklar va Ta'sirlar) ma'lum bir mahsulotdagi ma'lum bir zaiflik misolini aniqlaydi. Bitta CWE minglab CVElarning asosiy sababi bo'lishi mumkin.
CWE va CVE ga misol nima?
CWE-89 SQL in'ektsiyasini zaiflik turi sifatida ta'riflaydi. CVE-2021-44228 (Log4Shell) Apache Log4j da ekspluatatsiya qilinadigan o'ziga xos zaiflikdir. Log4Shell CWE ning asosiy sababiga mos keladi, ammo u o'ziga xos yamoq va jiddiylik baliga ega bo'lgan alohida, kuzatiladigan CVE hisoblanadi.
Qaysi biri muhimroq: CWE yoki CVE?
Ikkalasi ham turli maqsadlarga xizmat qiladi va birgalikda eng yaxshi ishlaydi. CWElar ishlab chiqish jarayonida zaifliklarning oldini olishga yordam beradi. CVElar ishlab chiqarishdagi ma'lum zaifliklarni tuzatishga yordam beradi. Yetuk xavfsizlik dasturlari kodni ko'rib chiqish paytida CWE dan foydalanadi va SAST skanerlash va CVE kuzatuvi davomida SCA va yamoqlarni boshqarish.
CVSS nima va u CVE bilan qanday bog'liq?
CVSS (Umumiy zaifliklarni baholash tizimi) - bu CVElarni 0–10 shkalasi bo'yicha baholash uchun ishlatiladigan jiddiylikni baholash tizimi. Bu qaysi CVElarni birinchi bo'lib tuzatish kerakligini aniqlashga yordam beradi - ammo unda real vaqt rejimida foydalanish mumkinligi konteksti yo'q, shuning uchun hozirda ko'pgina jamoalar uni EPSS ballari bilan birlashtiradilar.
EPSS nima va u nima uchun muhim?
EPSS (Exploit Prediction Scoring System) CVE ning keyingi 30 kun ichida real dunyoda ekspluatatsiya qilinishi ehtimolini bashorat qiladi. CVSS jiddiyligi va unga erishish mumkinligi tahlili bilan birgalikda EPSS endi zaiflik shovqinini kamaytirish va tajovuzkorlar aslida nimani nishonga olayotganiga e'tibor qaratishning eng samarali usuli hisoblanadi.
Xygeni CWE va CVE ni boshqarishda qanday yordam beradi?
Xygeni'ning ustuvorlik berish voronkasi CVSS, EPSS, kirish imkoniyati, internetga kirish va biznesga ta'sirni birlashtirib, minglab xom CVE topilmalarini bir nechta chinakam amaliy xavflarga kamaytiradi. CWE xaritalashlari asosiy sabablarni aniqlaydi, shuning uchun jamoalar nafaqat individual misollarni tuzatish, balki asosiy zaiflikni ham tuzatishi mumkin.
