
Hech narsa buzilmagan. Agent o'z ishini bajardi, qaramlikka, konfiguratsiyaga yoki hech kim unga tegishni so'ramagan xizmatga tegdi va butun vaqt davomida uning ruxsatnomalari ichida qoldi. Ushbu sessiyada siz nima uchun bu holat har qanday hujumdan qiyinroq ekanligini ko'rasiz: oldindan chizilgan chegara qanday qilib talab qilinadigan vazifadan kengroq bo'lib chiqadi, nima uchun tasdiqlash muhim ahamiyatga ega.cisIjro davom etayotgan bir paytda bir marta qilingan ion, tik turish orqali kirish dasturchining noutbukini qanday qilib eng yaxshi tojga aylantirganligi va aktyor o'z mulohazalarini tushuntira olmaganida tiklanish qanday ko'rinishga ega ekanligi. Oxirgi amalga oshiriladigan moment qayerda joylashganini va portlash radiusini nima o'z ichiga olganini ko'rish uchun hozir ro'yxatdan o'ting.
Sun'iy intellekt agenti qaramlikni o'rnatgan yoki Dockerfile faylini o'zgartirgan paytdan boshlab, sizning SBOM va kelib chiqish taxminlari allaqachon sinovdan o'tkazilmoqda va ko'pchilik jamoalar aslida nima bo'lganini tekshirishning hech qanday usuliga ega emaslar. Ushbu sessiyada siz haqiqiy o'zgarishni jonli ravishda ko'rasiz: hech bir ishlab chiquvchi paket nomiga birinchi bo'lib qaramaganida, o'rnatish momenti qanday o'zgaradi, SBOMagent de qilganida ham, kelib chiqishi hali ham saqlanib qoladicision va agentlar kodni ko'rib chiqish va chapga siljitishdan keyin qolgan narsalar commitva ba'zan o'zlari birlashadilar. Chinakam xavfsiz agent nima ekanligini ko'rish uchun hozir tomosha qiling pipeline nafaqat nazariy jihatdan, balki amalda ham talab qiladi.
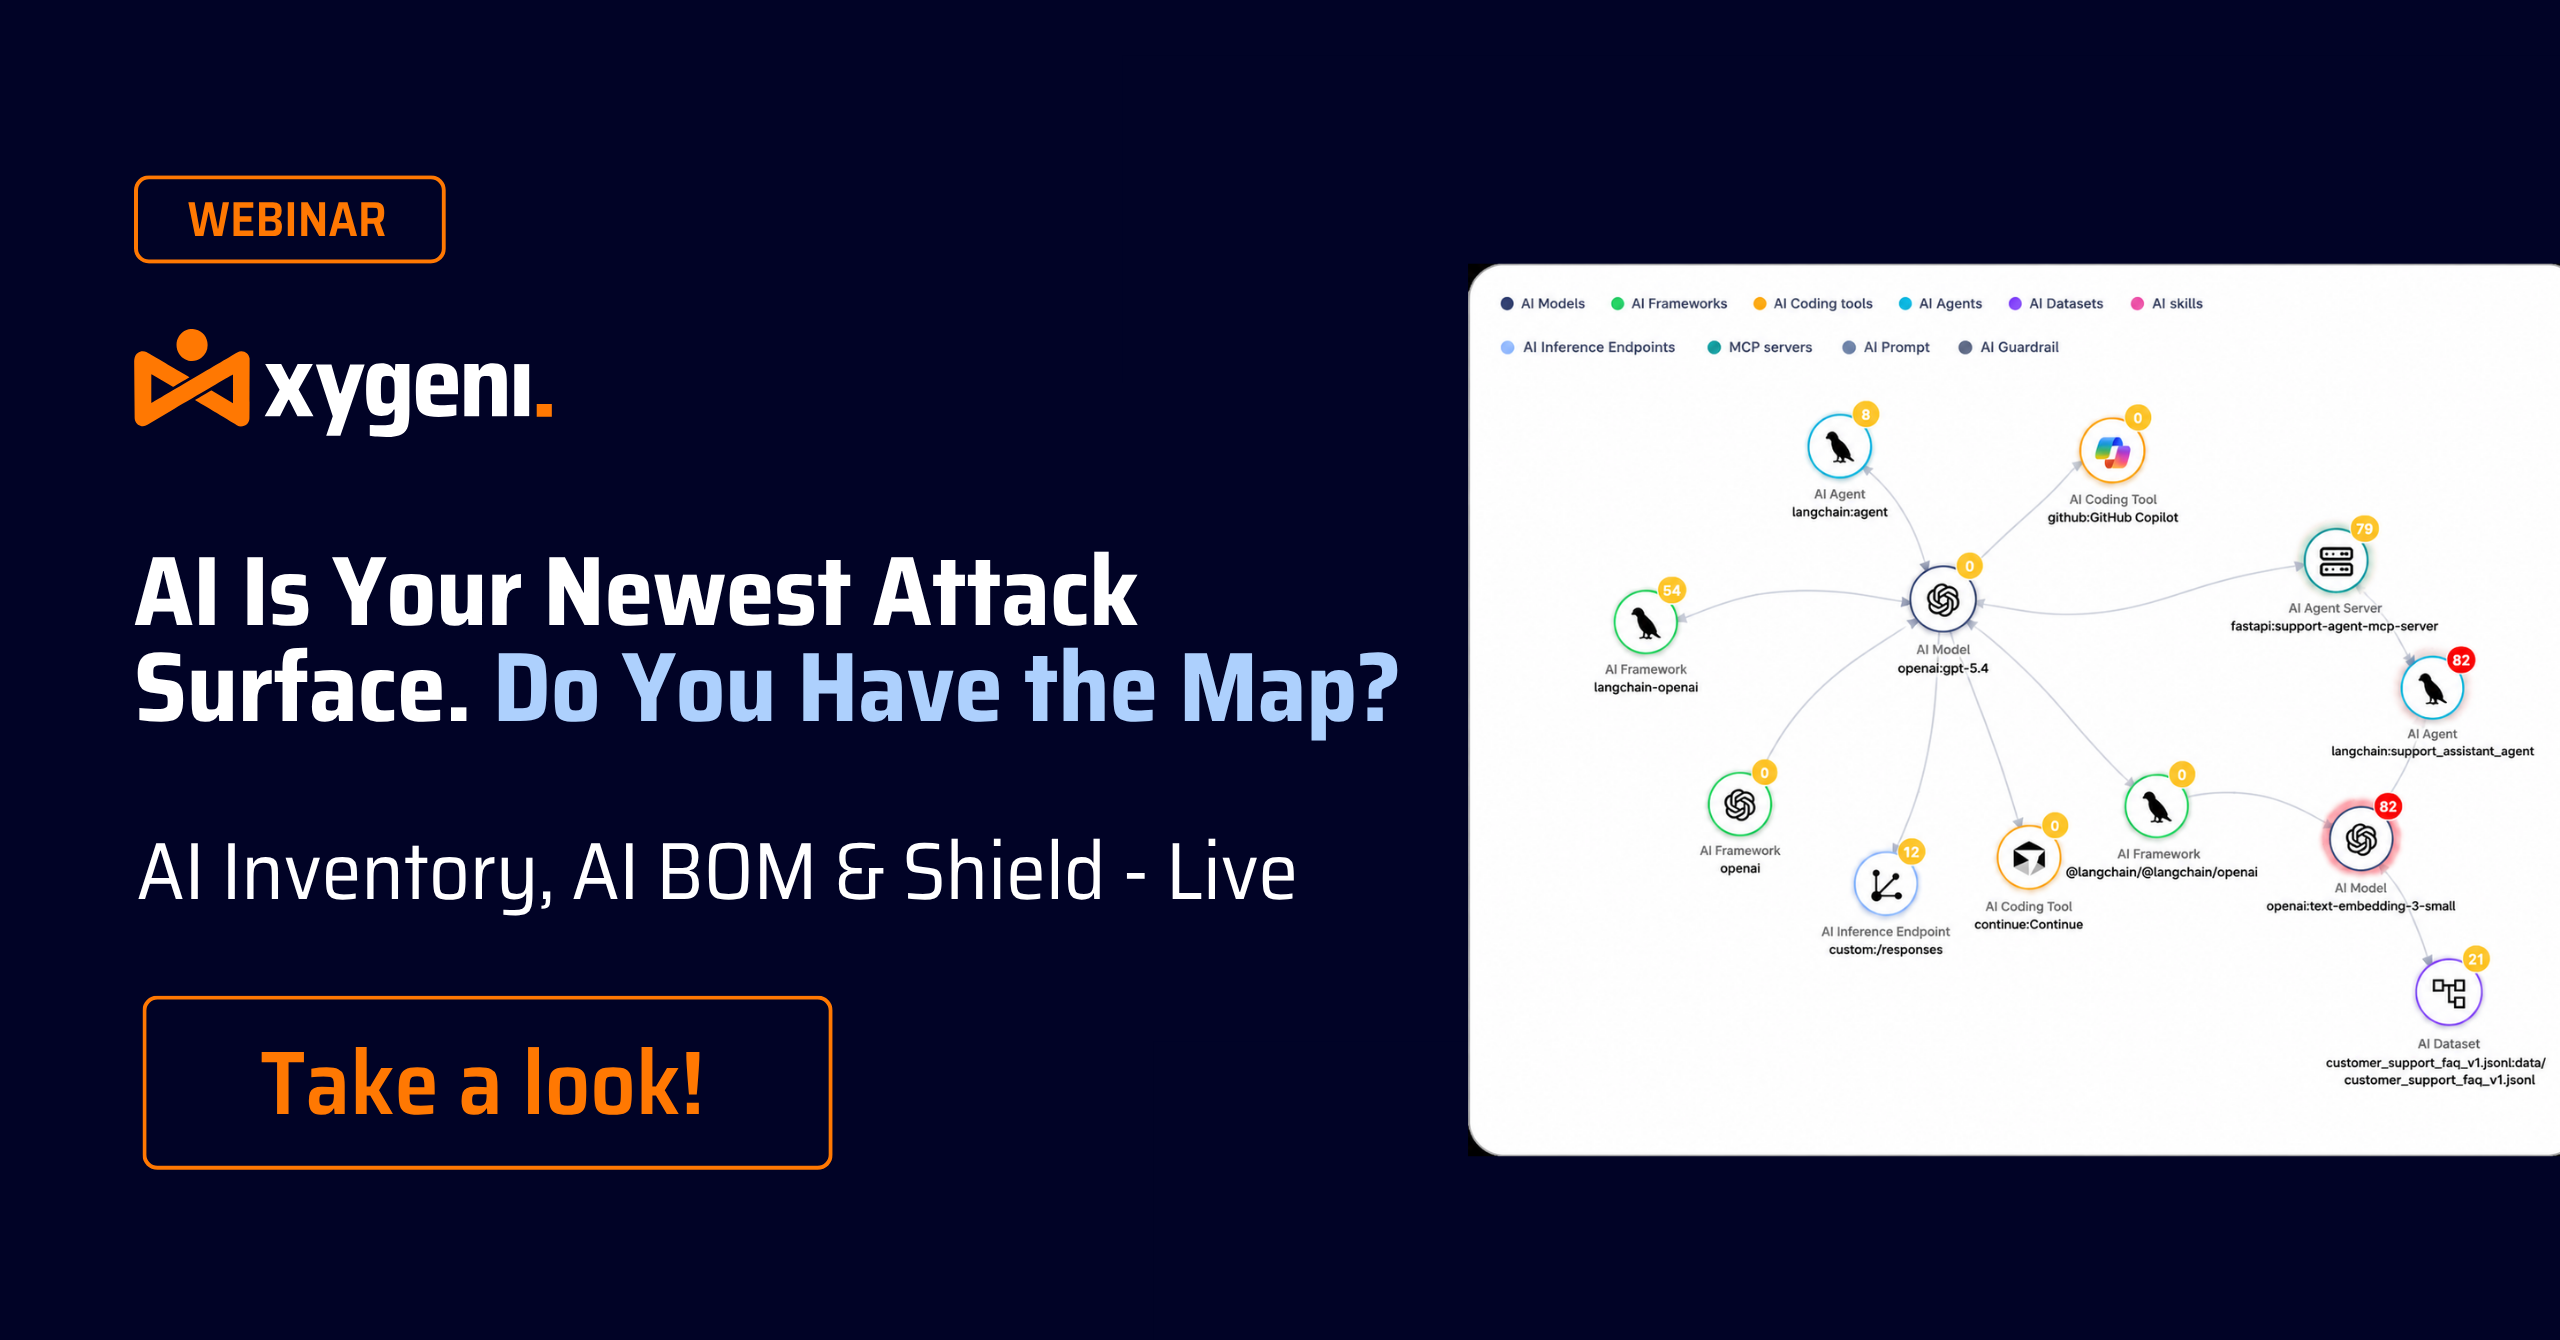
Yaqinlashib kelayotgan vebinarimizni tomosha qiling! Sun'iy intellekt kodlash yordamchilari paket nomlarini gallyutsinatsiya qilmoqdalar va tajovuzkorlar allaqachon bu soxta nomlarni zararli dasturlar bilan ro'yxatdan o'tkazmoqdalar. Ushbu sessiyada siz butun sun'iy intellekt ekotizimingizni qanday qilib jonli xaritada ko'rishni ko'rasiz, sun'iy intellekt inventarizatsiyasi va sun'iy intellekt BOM dasturiy ta'minotingizdagi har bir model, agent va sun'iy intellekt tomonidan kiritilgan bog'liqlikni ko'rsatadi. Xygeni qanday qilib... Shield Imzo mavjud bo'lishidan oldin zararli paketlarni bloklaydi va imzoga asoslangan skanerlar qoldiradigan bo'shliqni yopadi. Slopsquatting keyingi AI taklifini kirish nuqtasiga aylantirishdan oldin dasturiy ta'minotingizni qanday himoya qilishni ko'rish uchun hozir tomosha qiling.
Hozir tomosha qiling: Sun'iy intellekt allaqachon sizning ichingizda SDLC. Endi nima? Sun'iy intellekt dasturiy ta'minot ta'minot zanjiringiz eshigini taqillatmayapti; u allaqachon ichkarida. Uchuvchilar, agentlar, MCP serverlari va sun'iy intellekt tomonidan yaratilgan bog'liqliklar kod qanday yaratilishi, ko'rib chiqilishi va jo'natilishini qayta shakllantirmoqda. Ushbu SafeDev suhbatida OWASP rahbarlari va AppSec mutaxassislari bu sizning xavfsizlik pozitsiyangiz uchun nimani anglatishini, boshqaruv modellari buzilayotganini va muhandislik guruhlarini sekinlashtirmasdan amaliy boshqaruv vositalari aslida qanday ishlashini batafsil bayon qiladilar. Muhandislaringiz uchun to'siq bo'lmasdan, sun'iy intellekt yordamida ishlab chiqishni himoya qiladigan amaliy boshqaruv vositalarini qanday amalga oshirish bo'yicha aniq, amaliy xulosalarni (nafaqat nazariyani) kuting. Hozir tomosha qiling!
2026-yil 11-sentabrdan boshlab, CRA sizga ENISA ga faol ravishda ekspluatatsiya qilingan zaiflik haqida xabar berish uchun 24 soat vaqt beradi, hatto bozorda allaqachon mavjud bo'lgan mahsulotlar uchun ham va ko'pchilik jamoalarda buning uchun hali ish jarayoni yo'q. Ushbu sessiyada siz haqiqiy jarayonni jonli ravishda ko'rasiz: yaratish SBOM qaysi mahsulot versiyalari ta'sirlanganini bilish, haqiqiy xavfni shovqindan ajratish uchun topilmalarni yetib borish va foydalanish tahlili bilan saralash va topilma xabar qilinadigan hodisaga aylangan paytda to'g'ri odamga xabar berish uchun bildirishnomalarni sozlash. CRA xabarnoma soatini qonuniy muddatdan jamoangiz aslida bosim ostida ishlashi mumkin bo'lgan ish jarayoniga qanday aylantirishni ko'rish uchun hozir tomosha qiling.
Hozir bizning SafeDev suhbatimizni tomosha qiling: Ochiq kodli, AI va yangi hujum yuzasi: Qurollangan kod, aqlliroq himoya. Sun'iy intellekt va ochiq kodli zamonaviy dasturiy ta'minotni qayta belgilab bergani sari, hujum yuzasi avvalgidan ham tezroq kengayib bormoqda. Bog'liqlik xavfi va ta'minot zanjiri infiltratsiyasidan tortib, AI tomonidan boshqariladigan ekspluatatsiya yaratishgacha, hujumchilar rivojlanmoqda va himoyachilar ham rivojlanib borishi kerak. Red Hat, TikTok va Xygeni mutaxassislariga qo'shiling va AI va avtomatlashtirish ochiq kodli xavfsizlikni qanday o'zgartirayotganini o'rganing. Zamonaviy dasturiy ta'minot ta'minot zanjirida chidamlilik, shaffoflik va ishonchni qanday yaratishni o'rganish uchun hozir tomosha qiling!
Xavfsizlik guruhlari ko'pincha tayanadilar SCA va SAST alohida-alohida, bu esa hushyorlikning charchashiga, parchalanib ketgan tushunchalarga va o'tkazib yuborilgan xavflarga olib kelishi mumkin. Ular orasidan tanlov qilish o'rniga, haqiqiy qiyinchilik ularni kuchliroq xavfsizlik pozitsiyasi uchun qanday qilib birgalikda ishlashga majburlashdir. SafeDev suhbatimizni tomosha qiling va nima uchun ekanligini bilib oling SCA yolg'iz o'zi yetarli emas, kirish imkoniyati tahlili qanday qilib noto'g'ri ijobiy natijalarni kamaytiradi, nima uchun SAST AppSec qamrovidagi muhim bo'shliqlarni to'ldiradi va boshqa ko'p narsalar. Hoziroq tomosha qiling!
Hoziroq "Vibe Coding Without Regret" vebinarimizni tomosha qiling. Sun'iy intellekt dasturiy ta'minotni yaratish usulini o'zgartirmoqda, kopilotlar va sun'iy intellekt agentlari ishlab chiqarish kodining tobora ko'proq ulushini yaratmoqda. Ushbu sessiyada siz sun'iy intellekt tomonidan yaratilgan kodni to'g'ridan-to'g'ri IDEda, real vaqt rejimida zaifliklarni aniqlash orqali qanday himoya qilishni ko'rasiz. guardrails Copilot uchun va kirish imkoniyatiga asoslangan ustuvorlik. Sun'iy intellekt yordamida tuzatish dasturchilarga muammolarni samarali hal qilishda va nazoratni yo'qotmasdan xavfsiz, sun'iy intellektga asoslangan dasturiy ta'minotni yaratishda qanday yordam berishini bilib oling. Xavfsiz, sun'iy intellektga asoslangan dasturiy ta'minotni boshidanoq qanday yaratishni o'rganish uchun hozir tomosha qiling.
Hozir bizning SafeDev suhbatimizni tomosha qiling: Auditdan qanday o'tish kerak? ISO, NIST va CRA bilan moslashtirilgan haqiqiy AppSecni yaratish. Bugungi kunda xavfsiz kod yetarli emas; buni isbotlashingiz kerak. ISO 27001, NIST CSF, CRA, DORA va NIS-2 kabi freymvorklar markaziy o'rinni egallab turganligi sababli, tashkilotlar tekshiruvga bardosh beradigan auditga tayyor AppSec dasturlarini yaratishlari kerak. Ushbu epizodda mutaxassislar siyosatdan amaliyotga qanday o'tishni, muvofiqlikni qanday joriy qilishni o'rganadilar. CI/CD, va muhandislik, xavfsizlik va GRC guruhlarini haqiqatan ham tasdiqlanadigan narsalar atrofida moslashtiring. Hoziroq ko'rib chiqing!
Hozirda "Silossiz xavfsizlik" mavzusidagi SafeDev Talk epizodimizni tomosha qiling va "Hammasi birda" AppSec platformalaridan foydalanishning asl qiymati haqida bilib oling. Siloslar samarali xavflarni boshqarish yo'lidagi asosiy to'siq bo'lib qolmoqda. Ushbu sessiyada "Hammasi birda" platformasini qo'llash AppSec strategiyangizni qanday soddalashtirishi, xavfsizlik va ishlab chiqish guruhlari o'rtasidagi hamkorlikni kuchaytirishi, paydo bo'layotgan tahdidlardan oldinda bo'lishingizga yordam berishi va boshqa ko'p narsalar haqida so'z boradi! Hoziroq tomosha qiling va ilovalaringiz va dasturiy ta'minot ta'minot zanjiringizni himoya qilish strategiyalarini oling!
Hozir bizning SafeDev suhbatimizni "Koddan ish vaqtigacha" ko'rsatuvini tomosha qiling. Ko'pgina jamoalar statik tahlilga katta mablag' sarflashadi, ammo zaifliklar hali ham ishlab chiqarishga kiradi. Muammo vositalarning yetishmasligida emas; bu haqiqiy xavfni tushunish uchun kontekstning yo'qligida. Mutaxassislar boshchiligidagi ushbu sessiyada biz zamonaviy AppSec nima uchun bitta nuqtai nazarga tayana olmasligini va kod darajasidagi va ish vaqti tushunchalarini birlashtirish jamoalarga hayot aylanishi davomida zaifliklarni samaraliroq aniqlash, ustuvorlashtirish va tuzatishga qanday yordam berishini o'rganamiz. Hozirgi yondashuvlar qayerda kamchiliklarga ega ekanligini va yanada to'liqroq, kontekstga mos xavfsizlik strategiyasini qanday yaratishni tushunish uchun hozir tomosha qiling.
Hozir bizning SafeDev suhbatimizni tomosha qiling: Sun'iy intellektga asoslangan DevSecOps – Bulut miqyosida xavfsizlikni boshqarish. Zamonaviy rivojlanishda xavfsizlik ikkinchi darajali bo'lishi mumkin emas va sun'iy intellekt dasturiy ta'minotni yaratish, himoya qilish va miqyoslash usulini o'zgartirmoqda. Ushbu epizodda mutaxassislar yamoqlash va skanerlashdan tashqari, butun dunyo bo'ylab haqiqiy aqlli orkestratsiyaga qanday erishishni o'rganadilar. SDLCSun'iy intellektga asoslangan zaifliklarni boshqarishdan tortib, o'rnatilgangacha guardrails in CI/CD va ish vaqtida, ushbu nutq miqyoslanadigan, bulutga asoslangan AppSec aslida qanday ko'rinishga ega ekanligiga bag'ishlanadi. Hoziroq tomosha qiling!

Keyingi SafeDev suhbatimizni hozir tomosha qiling va DevSecOps strategiyangizni inqilob qiling! Proaktiv xavflarni boshqarish DevSecOps strategiyangizni qanday o'zgartirishi va dasturiy ta'minot ta'minot zanjiringizni paydo bo'layotgan tahdidlarga qarshi qanday mustahkamlashi mumkinligini o'rganing. Ushbu sessiya kiberxavfsizlik yetakchilari va tobora murakkablashib borayotgan zaifliklar manzarasida oldinda bo'lishga bag'ishlangan ishlab chiqish guruhlari uchun mo'ljallangan. Hozir epizodga qarang!
2025-yilning birinchi SafeDev suhbatini tomosha qiling va o'zingizni yuqori darajaga ko'taring Open Source Security strategiyalar! 2024-yildan asosiy saboqlar, zamonaviy mudofaa mexanizmlari va OSS xavfsizligining kelajagini o'rganayotgan yetakchi mutaxassislarning fikrlarini tinglang. Bu sizning rivojlanayotgan tahdidlar manzarasidan oldinda bo'lish va dasturiy ta'minot ta'minot zanjiringizni himoya qilish uchun proaktiv strategiyalarni o'rganish imkoniyatingizdir!
SafeDev suhbatimizni tomosha qiling va AppSec strategiyangizni o'zgartiring! Buning sababini bilib oling ASPM (Application Security Posture Management) ogohlantirish charchoqlarini yengish, xavfsizlik haqidagi tushunchalarni birlashtirish va haqiqiy xavflarni ustuvorlashtirishning kalitidir. Kiberxavfsizlik bo'yicha yetakchi mutaxassislar AppSec va DevSecOps kelajagiga chuqur kirib boradilar va sizga oldinda bo'lishga yordam beradigan amaliy strategiyalar bilan o'rtoqlashadilar. Xavfsizlik ish jarayonlarini qanday soddalashtirish va uzluksiz DevSecOps strategiyasini yaratishni o'rganish imkoniyatini boy bermang. Hoziroq tomosha qiling!
"Demististing" uchun bizga qo'shiling SBOM "Xavfsizlik" mavzusida kiberxavfsizlik bo'yicha mutaxassislar Jennifer Koks, Santosh Kamane va Jesus Kuadrado muhimligini ochib berishadi. SBOM dasturiy ta'minot sifati va xavfsizligini oshirish hamda muvofiqlikni ta'minlashda. Ushbu vebinar dasturiy ta'minot ta'minot zanjiringizni samarali himoya qilish bo'yicha bilim olish uchun juda muhimdir. Dasturiy ta'minot xavfsizligi pozitsiyangizni qanchalik oson kuchaytirishingiz mumkinligini bilib oling!

Yilning so'nggi SafeDev suhbatimizni hozir tomosha qiling va darajangizni oshiring Software Supply Chain Security! 2024-yilning muhim saboqlarini qayta ko'rib chiqish, eng so'nggi tendentsiyalarni aniqlash va 2025-yilgi qiyinchiliklarga tayyorgarlik ko'rish uchun amaliy fikrlar bilan o'rtoqlashish maqsadida yetakchi sanoat mutaxassislariga qo'shiling. Ushbu vebinar innovatsiyalarni joriy etish va dinamikada oldinda bo'lishga intiladigan xavfsizlik mutaxassislari va ishlab chiqish guruhlari uchun mo'ljallangan. software supply chain security dunyo. Hozir ro'yxatdan o'ting!
Thoughtworks, Codurance va Xygeni mutaxassislari o'z fikrlarini bildiradilar Software Supply Chain SecurityXavfsizlik pozitsiyangizni oshiring va biznesingiz obro'si va uzluksizligini himoya qiling. Siz evolyutsiyasi haqida bilib olishga tayyormisiz? Software Supply Chain Security?

Application Security Posture Management (ASPM) kundan-kunga mashhur bo'lib bormoqda. Biroq, uning o'ziga xos funksiyalari hamma uchun to'liq tushunarli bo'lmasligi mumkin. Hozir joyingizni himoya qiling! SafeDev suhbatimizga qo'shiling “Sizga kerakmi? ASPM "Hayotingizda?" potentsialini o'rganish uchun kiberxavfsizlik bo'yicha mutaxassislar Jeyms Bertoti, Uilyam Palm va Luis Garsiya bilan hamkorlikda ASPM yaxlit dastur xavfsizligi yechimi sifatida va tashkilotingizni kuchaytirishda davom eting!

Dasturiy ta'minot tarkibi tahlilini qanday o'zgartirishni o'rganish uchun SafeDevTalk oktyabr sonini tomosha qiling (SCA) va dasturiy ta'minot ta'minot zanjiringizni paydo bo'layotgan tahdidlardan himoya qiling.
Ushbu sessiya bugungi kunda ochiq kodli zaifliklarning murakkab sharoitida oldinda bo'lishni istagan kiberxavfsizlik yetakchilari va ishlab chiqish guruhlari uchun mo'ljallangan.
Hozirda SafeDev suhbatimizni tomosha qiling, unda dasturiy ta'minot ta'minoti zanjirlari bosim ostida: 2025-yil bizga zararli dastur va sun'iy intellekt haqida nimani o'rgatdi va bundan keyin nima bo'ladi. 2025-yil o'zgardi software supply chain securityYangi hujum mexanikasi (AI yordamidagi zararli dasturlar, o'z-o'zini tarqatish va keng ko'lamli ishonchni suiiste'mol qilish) mavjud himoya vositalarining chegaralarini ochib berdi. 2025-yilda nimalar o'zgarganini va 2026-yilga qadar ishlab chiqish va xavfsizlik guruhlari nimalarga moslashishi kerakligini tushunish uchun mutaxassislar boshchiligidagi ushbu sessiyaga qo'shiling. Qismni hozir tomosha qiling!
Xavfsizlik bo'yicha ushbu vebinarda Xygeni kompaniyasining texnik direktori Luis Rodriges va savdo qo'llab-quvvatlash menejeri Luis Manuel Garsiya bilan birga ishtirok eting. CI/CDXavfsizligingizni mustahkamlash uchun OWASPning eng yaxshi amaliyotlarini qanday qo'llashni mutaxassislarimizdan o'rganing. CI/CD va dasturiy ta'minot ta'minot zanjiringizni himoya qiling. CI/CD va OWASP bilan dasturiy ta'minot ta'minoti zanjiri. Ular inventarizatsiya va tahlil haqida suhbatlashadilar, CI/CD Xavflar, aniqlash va oldini olish, boshqa ko'plab narsalar qatori!

SafeDevTalksning to'rtinchi nashrida yetakchi kiberxavfsizlik bo'yicha mutaxassislar Derek Fisher, Abhilasha Sinha va Luis Rodriges ishtirok etadi. Ushbu epizod dasturiy ta'minotni ishlab chiqishda uchinchi tomon va ochiq kodli komponentlarga tayanishning muhim mavzusini ochib beradi, yashirin zaifliklar va paydo bo'layotgan tahdidlarni ochib beradi. Yashirin zaifliklar, kengayib borayotgan tahdidlar, real dunyo buzilishlari va boshqa ko'p narsalar haqida ko'proq bilish uchun bizga qo'shiling!
SafeDev Talkning navbatdagi epizodini hozir tomosha qiling: Cheksiz zaifliklar. Aqlli himoya! Zaiflikni boshqarish rivojlanmoqda va an'anaviy vositalar endi yetarli emas. Zamonaviy tahdidlar qanday qilib aqlli xavf modellarini, real vaqt rejimida ustuvorlikni belgilashni va dasturiy ta'minot ta'minoti zanjirini himoya qilishning yangi yondashuvini talab qilishini o'rganish uchun bizga qo'shiling. AppSec strategiyangizni mustahkamlash va bugungi dinamik xavf manzarasidan oldinda bo'lish uchun mutaxassislarning fikrlariga boy ushbu sessiyani o'tkazib yubormang!
Ushbu ikkinchi epizodga qo'shiling CI/CD Xygeni kompaniyasining asoschilaridan biri va texnik direktori Luis Rodriges hamda savdo qo'llab-quvvatlash menejeri Luis Manuel Garsiya ishtirokidagi vebinarlar. Ushbu sessiyada biz "ko'k jamoa" nuqtai nazarini ko'rib chiqamiz CI/CD xavfsizlik, tashkilotlar o'zlarining xavfsizlik holatini yaxshilash uchun qo'yishi mumkin bo'lgan amaliy choralarni chuqur o'rganish ...
Ushbu tez rivojlanayotgan raqamli landshaftda dasturiy ta'minot ta'minot zanjiringiz xavfsizligi har qachongidan ham muhimroq. Yangi hujum taktikalari paydo bo'lishi bilan, oldinda bo'lish va o'zingizni eng so'nggi himoya strategiyalari bilan qurollantirish juda muhimdir. Ushbu vebinarda Luis Rodriges sizga yo'l-yo'riq ko'rsatadi...
Keyingi vebinarimizni hozir tomosha qiling: Sun'iy intellekt ilovalari xavfsizligini avtomatlashtirish! AppSec jamoalari ogohlantirishlar bilan to'lib-toshgan; endi avtomatlashtirish vaqti keldi. Ushbu amaliy mashg'ulotda qo'lda saralashni qanday olib tashlashni va ishlab chiquvchilarga qulay avtomatik tuzatish yordamida bir necha soniya ichida ogohlantirishdan tuzatishga o'tishni bilib oling. Soxta ijobiy natijalarni qanday kamaytirishni, haqiqiy xavflarga ustuvorlik berishni va xavfsizlik siyosatini amalga oshirishni o'rganing va avtomatik tuzatishni qanday integratsiya qilishni ko'ring. CI/CD pipelineaqlli bilan guardrails (boshqa ko'p narsalar qatorida). Bugun tomosha qiling!
Hozir SafeDev suhbatimizni tomosha qiling: Sukut bo'yicha xavfsiz: Avtomatik tiklash AppSecni qanday o'zgartirmoqda? "Sukut bo'yicha xavfsiz" endi ixtiyoriy emas; bu yangi asosiy chiziq. Sun'iy intellekt tomonidan yaratilgan kod, o'rnatilgan sun'iy intellekt komponentlari va chaqmoq tezligida ishlab chiqish sikllari bilan an'anaviy xavfsizlik eshiklari yetishmayapti. Javob? Ishlab chiquvchilar yashaydigan joyda ishlaydigan proaktiv himoya va amaliy avtomatik tiklash. Hozir tomosha qiling va zamonaviy AppSecda keyingi qadamni qo'ying!

Xygeni kompaniyasining texnik direktori Luis Rodriges bilan birgalikda Neuco’ning “Dasturiy ta’minot xavfsizligidagi yangi qiyinchilik: ta’minot zanjiri hujumlariga duchor bo‘lmasdan, devlarni qanday ishlashini ta’minlash” mavzusidagi “The Cyber Security Matters” podkasti epizodini tinglang va dasturiy ta’minot ta’minot zanjiri xavfsizligini ta’minlashning o‘zgaruvchan muammolarini o‘rganing.
SafeDev suhbatimizni tomosha qiling: Sun'iy intellekt ishga tushirildi: Ilova xavfsizligida paydo bo'layotgan tahdidlar va himoya vositalarini boshqarish. Sun'iy intellekt kiberxavfsizlikni o'zgartirar ekan, uning Ilova xavfsizligiga ta'siri ham kuchli, ham nozikdir. Polimorfik zararli dasturlardan tortib, modelni buzish va tezkor in'ektsiyagacha, tajovuzkorlar aqlli hujumlarni amalga oshirish uchun sun'iy intellektdan foydalanmoqdalar va himoyachilar ularni tezroq aniqlash va kamaytirish uchun sun'iy intellektdan foydalanmoqdalar. Tenglamaning ikkala tomonini ham tushunish va AppSec dasturingizni sun'iy intellektga qanday tayyor qilishni o'rganish uchun uni tomosha qiling.
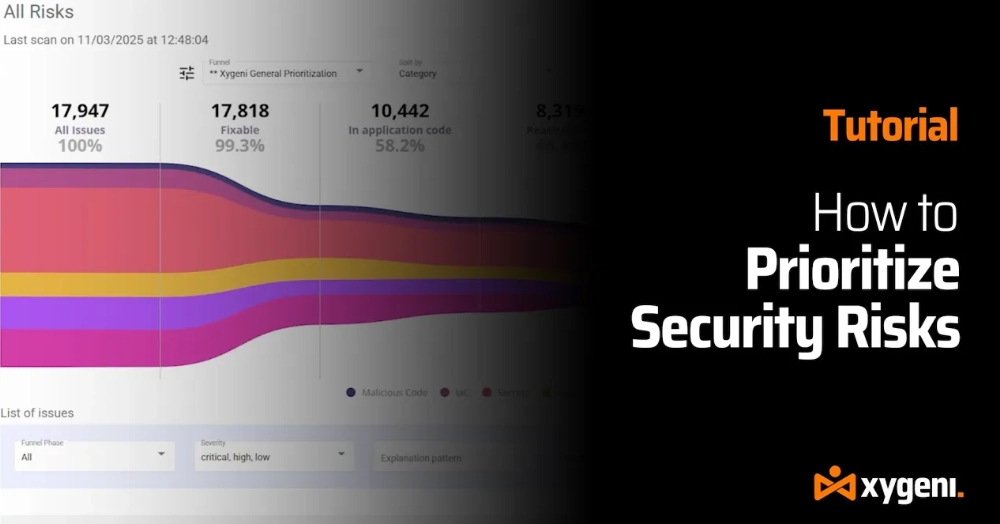
Cheksiz xavfsizlik ogohlantirishlaridan charchadingizmi? Keling, aslida muhim bo'lgan narsani tuzataylik. Agar siz zaifliklarni aniqlash oqimida ko'milib qolgan bo'lsangiz, yolg'iz emassiz. Ushbu bosqichma-bosqich qo'llanmada biz sizga Xygeni Funnels DevOps va AppSec guruhlariga shovqinni kamaytirishga va haqiqiy tahdidlarni yo'q qilishga qanday yordam berishini ko'rsatamiz - shunda siz kodingizni himoya qilishingiz mumkin, pipelineva biznes uchun muhim tizimlarni yanada samaraliroq.
AppSec jamoalari bosim ostida. Ogohlantirishlar hajmi keskin oshib bormoqda, ishlab chiqish tezligi ortib bormoqda va qo'lda triajlash endi yetib bora olmaydi. An'anaviy xavfsizlik yondashuvlari o'z chegaralarini ko'rsatmoqda. Mutaxassislar tomonidan boshqariladigan ushbu amaliy mashg'ulotda siz AI tomonidan boshqariladigan AppSec avtomatlashtirish jamoalarga ogohlantirish charchoqlaridan xalos bo'lishga va xavfsizlik topilmalarini ishonchli, avtomatlashtirilgan tuzatishlarga aylantirishga qanday yordam berishini ko'rasiz. Zamonaviy AppSecda nimani o'zgartirish kerakligini va ishlab chiqish va xavfsizlik guruhlari har bir kishini qanday himoya qilishi mumkinligini bilib oling. commit va pull request yetkazib berishni sekinlashtirmasdan. Vebinarni talab bo'yicha tomosha qiling va sun'iy intellektga asoslangan avtomatlashtirish AppSecni amalda qanday o'zgartirayotganini ko'ring.
Bizning Black Hat Europe sessiyamizni tomosha qiling: Yangi AppSec haqiqati: AI asosidagi ishlab chiqish, zararli dasturlar va zamonaviy dasturiy ta'minot xavfi. Sun'iy intellekt dasturiy ta'minot yetkazib berishni tezlashtirishi bilan birga, hujum yuzasini ham o'zgartiradi. Ochiq kodli zararli dasturlar va ta'minot zanjiridagi buzilishlardan tortib, AI tomonidan yaratilgan kod kamchiliklarigacha, ushbu nutq zamonaviy AppSec xavflari qanday paydo bo'lishini va xavfsizlik guruhlari AI asosidagi dunyoda oldinda bo'lish uchun nima qilishlari kerakligini o'rganadi.

Moliyaviy tartibga solishning doimiy ravishda rivojlanib borayotgan sohasida oldinda bo'lish va uni o'zlashtirish uchun hozir DORA’dagi SafeDev Talk epizodimizni tomosha qiling. Ushbu vebinar maxsus moliya institutlari uchun yaratilgan va sizga DORA’ning operatsion xavfsizlik va muvofiqlikka ta’sirini aniqlashga yordam beradi. Siz amaliy strategiyalar va ekspert tushunchalariga ega bo'lasiz, bu sizni kelajakka yaxshiroq tayyorlaydi!
Bizning texnik direktorimiz Luis Rodriges ishtirokidagi Secure Cyber Connect Podcast epizodini ko'rib chiqing. 15 yildan ortiq tajribaga ega Luis zararli kodni aniqlash, uchinchi tomon komponentlarini himoya qilish va AppSec strategiyalarini kelajakda himoya qilish bo'yicha ekspert fikrlari bilan o'rtoqlashadi. SolarWinds oqibatlaridan tortib, so'nggi SSH orqa eshik hodisasigacha, ushbu epizod real dunyodagi tahdidlar va amaliy mudofaa taktikalarini qamrab oladi. Qanday qilib o'zingizni mustahkamlashni o'rganing SDLC, ta'minot zanjiri xavfini kamaytirish va rivojlanayotgan kibertahdidlardan oldinda bo'lish.

Ochiq kodli dasturiy ta'minotga (OSS) ta'sir ko'rsatadigan eng so'nggi zararli dasturlar tahdidlarini o'rganish uchun "Ochiq kodli dasturiy ta'minotda real vaqt rejimida zararli dasturlarni aniqlash" vebinarimizga qo'shiling. OSSning joriy etilishi ortib borishi bilan tahdidlar hajmi va murakkabligi ham oshib boradi, bu esa ishlab chiquvchilar va tashkilotlar uchun yangi qiyinchiliklarni tug'diradi. Ushbu chuqur ma'lumotli sessiya OSSga bog'liqliklaringizni zararli hujumlardan himoya qilishning eng so'nggi tendentsiyalari, paydo bo'layotgan tahdidlar va ilg'or strategiyalarini ochib beradi. Bizga qo'shiling!
Black Hatda bizni o'tkazib yubordingizmi? Sun'iy intellekt kiberxavfsizligi, ilovalar xavfsizligini avtomatlashtirish va avtomatik tuzatish bo'yicha 20 daqiqalik sessiyamizning eksklyuziv takrorini tomosha qiling. Xavfsiz PRlar yordamida ogohlantirish shovqinini qanday kamaytirish, zaifliklarni avtomatik ravishda tuzatish va AppSec avtomatlashtirishni to'g'ridan-to'g'ri o'zingizga qanday olib kirishni ko'rib chiqing. pipeline (boshqa ko'plab qiziqarli narsalar qatorida). Sessiyani talab bo'yicha tomosha qiling!
Kuzating va chuqurroq o'rganing: ma'lumotlarning buzilishi va zaifliklarining ortib borayotgan sonini hisobga olgan holda xavfsiz ilovalarga bo'lgan shoshilinch ehtiyoj; xavfsiz, kengaytiriladigan dasturiy ta'minotni yaratishning hozirgi muammolari, jumladan, yopiq ish oqimlari, masofaviy jamoalar o'rtasidagi aloqa uzilishlari va ochiq kodli dasturiy ta'minotni (OSS) integratsiyalash bilan bog'liq xavflar; va boshqa ko'p narsalar. Shovqinni qanday engib o'tishni va eng muhim tahdidlarga e'tibor qaratishni o'rganing. O'tkazib yubormang!
Siz San-Fransiskoda bo'lib o'tadigan 2024-yilgi RSA konferensiyasiga bora olmadingizcismuammo emas! Bizning eksklyuziv vebinarimizni tomosha qiling va kiberxavfsizlikdagi eng muhim tendentsiyalardan, jumladan, o'zgarishlardan oldinroq bilib oling CISKiberxavfsizlik sohasidagi eng zamonaviy ishlanmalarni yetakchi sifatida ko'rsatish — bularning barchasi sizning stolingizda. Ushbu vebinarda siz kiberxavfsizlik dunyosi taklif qiladigan eng so'nggi tushunchalar va strategiyalarni chuqur o'rganasiz!
Hoziroq bizning vebinarimizni tomosha qiling. Sun'iy intellekt tomonidan yaratilgan kodni jo'natishdan oldin himoya qilish. Chegara kodlash modellari hali ham chiqishlarning 6% gacha qismida soxta paket nomlarini gallyutsinatsiya qiladi va Shai-Hulud kabi haqiqiy hujumlar bitta zaharlangan paketning GitHub, bulut va boshqa platformalar orqali qanchalik tez tarqalishi mumkinligini ko'rsatadi. CI/CDSun'iy intellekt agentlari endi fayllar, terminallar va boshqalarga teginishadi. pipelines to'g'ridan-to'g'ri, ko'pincha har qanday xavfsizlik tekshiruvi boshlanishidan oldin. Nimbus Compute tomonidan Xygeni bilan hamkorlikda o'tkazilgan ushbu sessiyada biz nima uchun faqat CI xavfsizligi endi yetarli emasligini va aniqlashni IDEga o'tkazish jamoalarga xavfni ishlab chiqarishga yetmasdan oldin uni qanday aniqlashga yordam berishini o'rganamiz.