






DevSecOps - bu dasturiy ta'minotni ishlab chiqish hayot aylanishining har bir bosqichiga xavfsizlikni integratsiya qilish, tekshirishlarni avtomatlashtirish va xavfsizlikni oxirida alohida qadam emas, balki ishlab chiqish, xavfsizlik va operatsiyalar guruhlari o'rtasida umumiy mas'uliyatga aylantirish amaliyotidir.
Bu bir qatorli ta'rifni aytish oson. Uni tez rivojlanayotgan muhandislik tashkilotida haqiqatga aylantirish eng qiyin qismidir va ushbu qo'llanmaning qolgan qismi aynan shuni qamrab oladi: DevSecOps tamoyillari qaerdan kelib chiqqan, avtomatlashtirish ularni nazariyadan kundalik amaliyotga qanday aylantiradi va DevSecOps platformasida aslida nimani izlash kerak.
DevOpsdan DevSecOpsgacha: Xavfsizlik qanday qilib barchaning ishiga aylandi
DevOps inqilobi endigina boshlanish edi
So'nggi o'n yil ichida DevOps dasturiy ta'minotni yaratish va yetkazib berish usulini tubdan o'zgartirdi, ammo ko'pincha xavfsizlik evaziga. Aynan shu yerda DevSecOps yordamga keladi. Xavfsizlikni ishlab chiqish hayot aylanishining asosiy qismi sifatida integratsiya qilish orqali DevSecOps avtomatlashtirish jamoalarga tezlikni yo'qotmasdan ishonchli himoya vositalarini o'rnatish imkonini beradi. Bu kod sifatida xavfsizlik, uzluksiz sinov va tahdidlarni erta aniqlash kabi DevSecOps tamoyillarini izchil qo'llash imkonini beradi, bularning barchasi uzluksiz o'rnatilgan. CI/CD ish jarayonlari. Ushbu evolyutsiyani qo'llab-quvvatlash uchun ko'proq tashkilotlar butun dasturiy ta'minot ta'minoti zanjiri bo'ylab xavfsizlikni o'rnatadigan maxsus ishlab chiqilgan DevSecOps platformalariga murojaat qilmoqdalar.
Nima uchun DevSecOps paydo bo'ldi
DevOpsning dastlabki kunlarida xavfsizlik ko'pincha juda kech, oxirida yetib borardi pipeline, bu yerda xatolarni tuzatish sekin, qimmat va stressli edi. Statik sharhlar, qo'lda kirish sinovlari va yopiq guruhlar zamonaviy texnologiyalarga dosh berolmasdi. CI/CD amaliy dasturlar.
DevSecOps avtomatlashtirish, aksincha, xavfsizlikni "chapga" (ishlab chiquvchilarga yaqinroq va undan oldingi) ko'chirdi. pipeline) shuning uchun xavflar ishlab chiqarish muammolariga aylanishidan oldin aniqlanishi mumkin edi.
Bu evolyutsiya shunchaki aqlli emas, balki juda muhim edi. 2021 va 2023 yillar oralig'ida, ta'minot zanjiri kiberhujumlari 431% ga oshdiva 2025-yilning birinchi choragida deyarli 18 000 ta yangi zararli ochiq kodli paketlar kashf qilindi — jami miqdorga hissa qo'shdi 828 000 ta ma'lum tahdid. Bunga tartibga solish momentumini qo'shing Dora va NIS2va bu aniq: qabul qilish DevSecOps tamoyillari endi asosiy talab hisoblanadi.
Bozor bu dolzarblikni aks ettiradi. SNS Insider tadqiqoti, DevSecOps bozori erishish prognoz qilinmoqda 45.93 yilga kelib 2032 mlrd, a da o'sadi CAGR 24.7%.
DevSecOps nima? (Va u nima?) yo'q)
DevSecOps uchun Ishlab chiqish, xavfsizlik va operatsiyalarBu dasturiy ta'minotni ishlab chiqish hayot aylanishining har bir bosqichiga - rejalashtirishdan tortib kodlash, sinovdan o'tkazish va joylashtirishgacha - xavfsizlikni integratsiya qiluvchi hamkorlikdagi yondashuvdir. Xavfsizlik oxirida mustahkamlangan an'anaviy modellardan farqli o'laroq, DevSecOps avtomatlashtirish xavfsizlikni erta va uzluksiz ravishda joriy qiladi.
Boshqacha qilib aytganda, DevSecOps xavfsizlikni dasturiy ta'minotni yaratishning asosiy qismiga aylantiradi, uni sekinlashtiradigan bloker emas.
Muhimi, DevSecOps shunchaki vosita yoki mahsulot emas, balki bu fikrlash tarzidir. Kuchli DevSecOps platformasi shunchaki xavfsiz amaliyotlarni oson, avtomatlashtirilgan va izchil qilish orqali ushbu fikrlash tarzining rivojlanishiga imkon beradi.
Xygeni lug'ati
DevSecOps nima?
DevSecOps - bu dasturiy ta'minotni ishlab chiqish hayot aylanishining har bir bosqichiga xavfsizlikni integratsiya qilish amaliyoti - tekshirishlarni avtomatlashtirish va xavfsizlikni ishlab chiqish, xavfsizlik va operatsion guruhlar o'rtasida umumiy mas'uliyatga aylantirish.
DevSecOps tamoyillari qaerdan kelib chiqadi?
NIST yoki ISO kabi muvofiqlik tizimlaridan farqli o'laroq, DevSecOps tamoyillari bittasi tomonidan meros qilib olinmagan standardtanasi. Buning o'rniga, ular organik ravishda rivojlangan xavfsizlikni "yoqishga" urinishda jamoalar duch kelgan og'riqli nuqtalardan tortib, chaqqon DevOps ish oqimlarigacha.
Tashkilotlar yoqadi DevSecOps.org birinchi bo'lib DevSecOps ni quyidagicha ta'riflab, fikrlash tarzini rasmiylashtirdi "Birinchi darajali fuqaro sifatida xavfsizlikni ham o'z ichiga olgan DevOps-ni kengaytirish." Shu bilan birga, AQSh hukumat idoralari ... kabi GSA muhim tizimlarda DevSecOpsni joriy etish bo'yicha amaliy ko'rsatmalarni nashr eta boshladi.
Boshqacha qilib aytganda, real hayotdagi qiyinchiliklar (ogohlantiruvchi charchoqdan tortib, guruhlar bilan aloqada bo'lishgacha) ushbu tamoyillarga asoslanadi va mutaxassislar ularni turli sohalarda tasdiqladilar.
Xavfsizlikni hayotga tatbiq etuvchi DevSecOps tamoyillari
Dasturiy ta'minotni yetkazib berishga xavfsizlikni chinakamiga singdirish uchun jamoalarga shunchaki vositalardan ko'proq narsa kerak - ularga keng ko'lamli tamoyillar kerak. Quyidagi DevSecOps tamoyillari real dunyo tajribasiga asoslanadi va jamoalar tezlik yoki chaqqonlikni pasaytirmasdan xavfsizlikni zamonaviy rivojlanishga qanday integratsiyalashi mumkinligini namoyish etadi.
1. Xavfsizlikni chapga siljiting
Eng muhim o'zgarishlardan biri muammolarni erta aniqlashdir. Jamoalar xavfsizlik skanerlarini birlashtiradi va guardrails vaqtni tejash, qayta ishlashni kamaytirish va kechikib ishdan chiqadigan xatolar xavfini minimallashtirish uchun - joylashtirishdan keyin emas, balki kodlash paytida. Jamoalar ishlab chiqarishga kirishdan oldin zaifliklarni topsalar, ularni osonroq va tezroq tuzatadilar.
2. Doimiy xavfsizlik sinovlari CI/CD
Xavfsizlikni tekshirish bir martalik vazifa emas, jamoalar uni avtomatlashtirishi, takrorlashi va butun dunyo bo'ylab uzluksiz ishlashi kerak. pipeline. Umumiy misollarga quyidagilar kiradi:
- Dasturiy ta'minot tarkibini tahlil qilish (SCA)
- Sirlarni aniqlash
- IaC noto'g'ri konfiguratsiya skanerlari
- Zaiflikni baholash
Har bir bosqichda skanerlash orqali (dan commit joylashtirish uchun) jamoalar xavfsizlikni yetkazib berish sikliga ikkinchi darajali fikr sifatida emas, balki uni kiritadilar.
3. Siyosat-kod sifatida va avtomatlashtirish
Yana bir asosiy tamoyil qo'lda bajariladigan jarayonlarni avtomatlashtirish bilan almashtirishni o'z ichiga oladi. Jamoalar siyosatni kod sifatida yozib, ularni dasturiy ravishda qo'llaganlarida, ular izchillik va miqyoslanishga erishadilar. Natijada, ular xavflarni tezroq kamaytiradi va muhitni ham ichki, ham tashqi omillar bilan moslashtiradi. standards.
4. Xavfni kontekst bilan ustuvorlashtiring
Hamma muammolar ham bir xil darajada muhim emas. Shu sababli, jamoalar EPSS ballari, kirish imkoniyati va biznesga ta'sir kabi ko'rsatkichlardan foydalanib, aslida foydalanish mumkin bo'lgan narsalarga e'tibor qaratishlari kerak. Masalan, agar kod hech qachon zaif funksiyani chaqirmasa, jamoalar unga ustuvorlik bermasligi kerak. Kontekstga asoslangan ustuvorlik jamoalarga ko'proq emas, balki aqlliroq harakat qilishga yordam beradi.
5. Ayblash emas, balki hamkorlikni rivojlantirish
Nihoyat, DevSecOps kod bilan bir qatorda madaniyat bilan ham bog'liq. Jamoalar jarimalarni topshirish yoki barmoqlarini ko'rsatish o'rniga, mas'uliyatni bo'lishishlari kerak. Real vaqt rejimida fikr-mulohaza pull requests yoki kontekst ishlab chiquvchilari tushunadigan CI jurnallari xavfsizlikni darvozabonning yukiga emas, balki jamoaviy o'yinga aylantiradi.
Va esda tutingki, xavfsizlik alohida sodir bo'lishi shart emas. Agar sizda savollar, g'oyalar bo'lsa yoki shunchaki DevSecOps muammolarini hal qilishni istasangiz, Daily.dev saytidagi hamjamiyatimizga qo'shiling. Biz yordam berish, suhbatlashish va hamkorlik qilish uchun shu yerdamiz.
DevSecOps Xygeni Hubga qo'shiling
Hamkasb dasturchilar va xavfsizlik mutaxassislari bilan bog'laning. Istalgan narsani so'rang. Hamma narsani o'rganing.
DevSecOpsning afzalliklari
Ko'pgina tashkilotlar uchun DevOpsdan DevSecOpsga o'tish taktik harakat sifatida boshlandi. Biroq, asosiy DevSecOps tamoyillarini qabul qilishning uzoq muddatli qiymati ham strategik, ham o'lchanadigan ekanligi isbotlandi. Xavfsizlik erta va tez-tez integratsiya qilinganda, foyda yanada ortadi - dasturiy ta'minot sifatidan tortib, jamoa tezligi va muvofiqlik tayyorgarligigacha bo'lgan hamma narsaga ta'sir qiladi.
DevSecOps avtomatlashtirish xavfsizlik shunchaki audit katakchasi yoki so'nggi daqiqadagi tuzatish emasligini ta'minlaydi. Bu sizning ish oqimlaringizga kiritilgan izchil, kengaytiriladigan jarayonga aylanadi - aqlli vositalar bilan ta'minlanadi va hamkorlik bilan mustahkamlanadi.
Quyida yaxshi tuzilgan DevSecOps platformasini qo'llashda ishlab chiqish va xavfsizlik guruhlari duch keladigan asosiy afzalliklar keltirilgan.
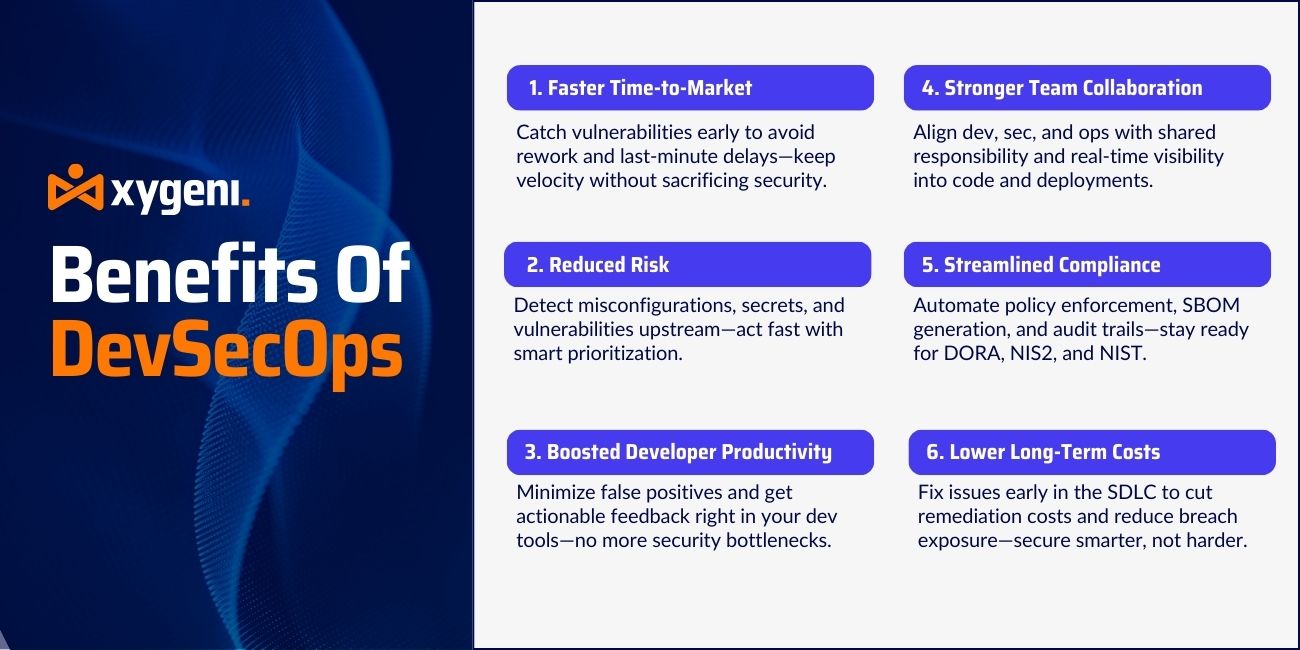
Murosasiz tezroq bozorga chiqish vaqti
Zaifliklarni ishlab chiqish jarayonida, oxirida emas, aniqlash pipeline, jamoalar qimmatbaho qayta ishlash va so'nggi daqiqadagi kechikishlardan qochishlarini anglatadi. Bu DevOps dastlab va'da qilgan chaqqonlikni saqlab qoladi, shu bilan birga ilgari u bilan birga kelgan xavfsizlik to'siqlarini olib tashlaydi.
Doimiy skanerlash jarayonida pull requests va builds xavfsizlik to'siq bo'lishdan to'xtaydi degan ma'noni anglatadi. Bu tezlikka qarshi ishlash o'rniga uni qo'llab-quvvatlaydigan yengil tekshiruvga aylanadi.
Erta aniqlash orqali xavfni kamaytirish
Zaifliklar, sirlar va noto'g'ri konfiguratsiyalar yuqori oqimda aniqlangan zahoti arzonroq va tuzatish osonroq. Ulanish imkoniyatini tahlil qilish va EPSS ballari buni yanada kengaytiradi, shovqinni filtrlaydi, shuning uchun jamoalar faqat aslida foydalanish mumkin bo'lgan muammolar ustida harakat qilishadi.
Natijada, buzilish xavfi kamayadi va reaktiv zararni nazorat qilishdan proaktiv xavflarni boshqarishga o'tish mumkin.
Ishlab chiquvchilarning mahsuldorligi yaxshilandi
An'anaviy xavfsizlik sharhlari haddan tashqari noto'g'ri ijobiy natijalar va noaniq harakatlar elementlarini keltirib chiqarishga moyil. Yetuk DevSecOps avtomatlashtirish platformasi bu shovqinni kamaytiradi va ishlab chiquvchilar allaqachon ishlayotgan joyda tegishli fikr-mulohazalarni taqdim etadi. pull requests yoki CI jurnallari.
Bu ishlab chiquvchilar tajribasini yaxshilaydi, hisobdorlikni oshiradi va xavfsizlikning unumdorlik hisobiga kelib chiqishiga yo'l qo'ymaydi.
Kengaytirilgan jamoaviy hamkorlik
DevSecOps xavfsizlikni darvozabon rolidan umumiy funksiyaga aylantiradi. Ishlab chiquvchilar xavfsizlik kontekstini erta olishadi. Xavfsizlik guruhlari aslida nima joylashtirilganini ko'rish imkoniyatiga ega bo'ladilar. Operatsiyalar yetkazib berishni sekinlashtirmasdan muvofiqlik va tizim yaxlitligini ta'minlashi mumkin.
Ushbu umumiy mas'uliyat modeli uchala jamoada ham ishonch, aniqlik va muvofiqlashtirilgan maqsadlarni shakllantiradi.
Kuchliroq muvofiqlik va auditga tayyorlik
Zamonaviy tartibga solish tizimlari, jumladan, DORA, NIS2 va NIST SP 800-204D, xavfsizlikni boshqarish vositalarining audit qilinadigan, amalga oshiriladigan va uzluksiz bo'lishini talab qiladi. DevSecOps tamoyillari xavfsizlik siyosatini kuzatib borish va versiyalarni boshqarishga o'rnatish orqali buni bevosita qo'llab-quvvatlaydi.
Xygeni kabi DevSecOps platformasi avtomatlashtiradi SBOM avlod, siyosatning amalga oshirilishini kuzatib boradi pipelines, va batafsil zaifliklarni bartaraf etish tarixini saqlaydi, shuning uchun auditlar va tartibga soluvchi javoblar qiyinchilik tug'dirmaydi.
Uzoq muddatli xarajatlarni pasaytirish
Zaiflikni erta bosqichda tuzatish SDLC uni ishlab chiqarishda yoki buzilishdan keyin tuzatishning ozgina qismiga tushadi va nuqsonning narxi u keyinroq aniqlangan sari oshadi.
DevSecOps bu xarajatlarni birinchi kundan boshlab boshqaruv va ko'rinishni qo'llash orqali kamaytiradi, bu esa ko'proq xodimlar soniga yoki tashqi qo'lda ko'rib chiqishlarga tayanmaydi.
DevSecOps avtomatlashtirish: Xavfsizlikni sekinlashtirmasdan kengaytirish
Avtomatlashtirish har qanday samarali DevSecOps strategiyasining asosidir. "Chapga siljitish" va "xavfsizlik kod sifatida" kabi tamoyillar asos bo'lsa-da, bu g'oyalarni chinakamiga keng miqyosda hayotga tatbiq etadigan narsa DevSecOps avtomatlashtirishidir. Boshqacha qilib aytganda, avtomatlashtirish nazariyani amaliyotga aylantiradi. Busiz hatto eng yaxshi xavfsizlik siyosati ham izchil qo'llanilishi, bosim ostida e'tiborsiz qoldirilishi yoki qo'lda bajariladigan ishlar ro'yxatiga ko'milishi mumkin.
Shu bilan birga, zamonaviy ishlab chiqish muhitlari tez rivojlanmoqda — jamoalar har kuni o'nlab yoki hatto yuzlab o'zgarishlarni amalga oshirmoqdalar. Bunday sharoitda qo'lda xavfsizlik tekshiruvlariga tayanish shunchaki miqyosni kengaytirmaydi. Bu oldindancisNima uchun mustahkam DevSecOps platformasi nafaqat foydali, balki zaruriy bo'lib qoladi, degan savolga javob topa olmayapman.
Xavfsizlikda avtomatlashtirishning roli SDLC
Avtomatlashtirish xavfsizlik tekshiruvlarining erta, tez-tez va ishonchli tarzda amalga oshirilishini ta'minlaydi. Bunga quyidagilar kiradi:
- Dasturiy ta'minot tarkibini doimiy tahlil qilish (SCA) kod davomida commitva quradi
- Har bir Git kancasida yoki pull request
- Infratuzilma kod sifatida (IaC) ta'minotdan oldin skanerlash
- Zaifliklarni yetib borish va foydalanish mumkinligi kontekstida baholash
- Iloji bo'lsa, ma'lum CVElarni avtomatik ravishda tuzatish
Ushbu harakatlarni to'g'ridan-to'g'ri kiritish orqali CI/CD ish jarayonlari, jamoalar xavfsizlikni ta'minlashi mumkin standards yetkazib berish sikllarini to'xtatmasdan.
Ga ko'ra DevSecOps.org, maqsad xavfsizlikni qo'llashdir "ishlab chiqish va operatsiyalar bilan bir xil sur'atda va miqyosda"—sekinroq emas, alohida emas.
Nima uchun faqat avtomatlashtirish yetarli emas
Avtomatlashtirish ishqalanishni bartaraf etsa-da, kontekstsiz samarali emas. Jamoalar quyidagilarni bilishlari kerak:
- Qaysi zaifliklardan chindan ham foydalanish mumkin?
- Ta'sirlangan komponent aslida ish vaqtida ishlatiladimi?
- Bu zaiflik muvofiqlik siyosatini buzadimi?
Bu erda aqlli DevSecOps platformalari Xygeni kabi ajralib turadi. Birlashtirish orqali EPSS ballari, kirish imkoniyati tahliliva biznesga ta'sir filtrlariXygeni jamoalarga chindan ham muhim bo'lgan masalalarga - hushyorlik charchoqini yo'q qilish va shovqinni kamaytirishga e'tibor qaratish imkonini beradi.
Tezlik va aniqlik uchun avtomatlashtirish
Filtrlanmagan ogohlantirishlarning uzun ro'yxatlarini yaratadigan eski vositalardan farqli o'laroq, zamonaviy DevSecOps Platformalar jarrohlik yo'li bilan ko'proq yondashuvni qo'llang. Masalan, Xygeni quyidagilarni avtomatlashtiradi:
- Xato yozilgan yoki shubhali paketlarni aniqlash
- CIda xavfsiz konfiguratsiya qoidalarini amalga oshirish pipelines
- Kod asosiy tarmoqlarga yetib bormasdan oldin sirlarni blokirovka qilish
- Dinamik filtrlar yordamida ekspluatatsiya qilinadigan CVElarga ustuvorlik berish
- Ta'mirlashni yaratish pull requests—avtomatik ravishda
Ushbu imkoniyatlar qo'llab-quvvatlaydi DevSecOps tamoyili erta aniqlash va tezkor yechimlarni taqdim etish bilan birga, ishlab chiquvchilarga keraksiz ravishda sekinlashmaganliklariga ishonch bag'ishlaydi.
🔧 Kalitni qabul qilish
DevSecOps avtomatlashtirish shunchaki hamma narsani skanerlash bilan cheklanib qolmaydi — bu to'g'ri narsalarni, to'g'ri vaqtda, to'g'ri kontekstda skanerlash bilan bog'liq.
Natija? Dasturiy ta'minot yetkazib berishingizga mos keladigan, muvofiqlik ehtiyojlariga mos keladigan va jamoalarga ishqalanishsiz xavfsiz bo'lishga imkon beradigan izchil, real vaqt rejimida himoya.
Keyingi bosqichda, biz qanday qilib ... ni ko'rib chiqamiz. DevSecOps platformasi— xususan, Xygeni — zamonaviy texnologiyalar uchun yaratilgan integratsiyalashgan, ishlab chiquvchilarga mo'ljallangan funksiyalar bilan ushbu maqsadlarni qo'llab-quvvatlaydi. pipelines.
Xygeni qanday qilib kengaytiriladigan va ishlab chiquvchilarga mos DevSecOps ni yoqadi
Muvaffaqiyatli DevSecOps strategiyasi nafaqat fikrlash tarzi va jarayonga, balki ... ga ham bog'liq. DevSecOps platformasi Siz uni ishga tushirishni tanlaysiz. To'g'ri platforma xavfsizlik va ishlab chiqish guruhlari o'rtasidagi tafovutni bartaraf etadi — ish jarayonlarini buzmasdan aniqlik, avtomatlashtirish va tezlikni ta'minlaydi.
Xygeni ushbu modelni qo'llab-quvvatlash uchun maxsus ishlab chiqilgan. U xavfsizlikni har bir bosqichga singdiradi SDLC—koddan tortib yaratish, joylashtirish va ishga tushirishgacha — shunda jamoalar tahdidlarni erta aniqlashlari, aqlli ravishda ustuvorlik berishlari va avtomatik ravishda tuzatishlari mumkin.
DevSecOps avtomatlashtirishini ta'minlaydigan asosiy imkoniyatlar
DevSecOps tamoyillarini amalda qo'llash uchun Xygeni dasturiy ta'minot ta'minoti zanjiri bo'ylab chuqur qamrovni taqdim etadi. Platforma quyidagilarni taklif etadi:
CI/CD Pipeline integratsiya
Xygeni asosiy bilan integratsiyalashadi CI/CD GitHub Actions, GitLab CI, Bitbucket kabi tizimlar Pipelines, Jenkins va Azure DevOps. U yig'ilishlar paytida real vaqt rejimida xavfsizlik tekshiruvlarini amalga oshiradi va pull requests, birinchi kundan boshlab chapga siljish xavfsizligini ta'minlaydi.
Pull Request Skanerlash va sirlarni aniqlash
Avtomatlashtirilgan pull request Skanerlash zaifliklar, sirlar va xavfli o'zgarishlarni aniqlashga yordam beradi oldin ular birlashtiriladi. Xygeni maxfiylik siyosatini to'g'ridan-to'g'ri Git ish oqimlariga qo'llaydi - tokenlarning oqishini erta bloklaydi.
Bu tamoyilga mos keladi "xavfsizlik kodi sifatida", xavfsizlik qoidalarining avtomatik va izchil bajarilishini ta'minlash.
Kirish imkoniyati va foydalanish imkoniyati konteksti
An'anaviy skanerlar hamma narsa haqida ogohlantiradi. Xygeni zaifliklarni haqiqiy xavf asosida quyidagilar yordamida filtrlaydi:
- EPSS ballari zaifliklarini boshqarish ekspluatatsiya ehtimolini bashorat qilish
- Yetib borish imkoniyatini tahlil qilish zaif kod yo'llari haqiqatan ham chaqirilganligini aniqlash uchun
Bu ishlab chiquvchilarga faqat tegishli masalalarga e'tibor qaratish imkonini beradi - yetkazib berish tezligini saqlab qolish bilan birga xavfsizlik natijalarini yaxshilash.
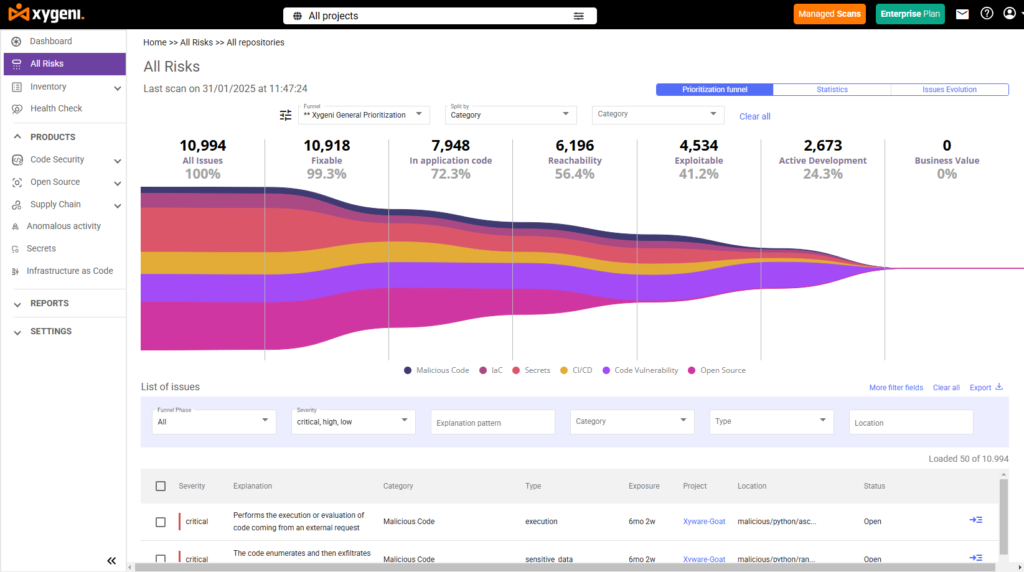
Ustuvorlik voronkalari va avtomatik tuzatish
Xavfsizlik guruhlari jiddiylik, ekspluatatsiya va biznesga ta'sirni birlashtirgan dinamik ustuvorlik voronkalarini yaratishi mumkin. Keyin Xygeni avtomatik ravishda yaratadi pull requests ma'lum muammolarni tuzatish, ularni bartaraf etishni tezlashtirish va ishlarning orqada qolishi sonini kamaytirish.
Kod sifatida infratuzilma va Build Security
Ksigen skanerlari IaC andozalar noto'g'ri konfiguratsiyalar uchun, tuzilish manbasini tekshiradi va butun dunyo bo'ylab siyosat kodini joriy qiladi SDLCBu infratuzilmaning ham audit qilinishini, ham talablarga javob berishini ta'minlaydi.
Integratsiyalash orqali qurilish sertifikati, SBOM avlodva ta'minot zanjiri tahdidini aniqlash, Xygeni shuningdek, DevSecOps qamrovini dastur qatlamidan tashqariga ham kengaytiradi.
Application Security Posture Management (ASPM): DevSecOps boshqaruv markazi
Jamoalar ko'proq xavfsizlik vositalari va ish oqimlarini qo'llagan sari, qiyinchilik ko'rinish va muvofiqlashtirishga aylanadi. Aynan shu yerda Xygeni's ASPM qobiliyatlar paydo bo'ladi.
ASPM butun dunyo bo'ylab topilgan ma'lumotlarni birlashtiruvchi yagona xavfsizlik qatlami bo'lib xizmat qiladi SDLC- shu jumladan SCA, sirlar, IaC, CI/CD xavfsizlik va anomaliyalarni aniqlash. Bu ma'lumotlarni yagona holat ko'rinishiga normallashtiradi, shunda jamoalar quyidagilarni amalga oshirishlari mumkin:
- Xavflarni kontekstual ravishda aniqlang va ustuvorlashtiring
- Manba bo'yicha hal qilinmagan muammolarni kuzatib boring, pipeline, yoki biznes bo'linmasi
- Dinamik yaratish dashboardmuvofiqlik va hisobot berish uchun
- Xavf tushunchalarini chipta vositalariga (masalan, Jira) integratsiya qiling
Xygeni's ASPM jamoalarga yordam beradi uzilgan ogohlantirishlarni ta'qib qilishni to'xtating va markaziy, aqlli platformadan xavfsizlik holatini boshqarishni boshlang.
Bu to'g'ridan-to'g'ri mos keladi DevSecOps tamoyillari avtomatlashtirish, hamkorlik va xavfga asoslangan yo'nalish — xavfsizlikni reaktiv sharhlardan uzluksiz, ko'rinadigan va o'lchanadigan intizomga aylantirish.
Nima uchun ishlab chiquvchilar va xavfsizlik guruhlari ikkalasi ham g'alaba qozonishadi
Yetuk DevSecOps platformasi nafaqat himoya qiladi, balki imkon beradi.
- Ishlab chiquvchilar o'zlari harakat qila oladigan onlayn fikr-mulohazalar va PR sharhlarini olishadi.
- Xavfsizlik guruhlari real xavf va muvofiqlik holatini ko'rish imkoniyatiga ega bo'ladilar.
- Muhandislik yetakchilari ishqalanishning kamayishiga, xavfning pasayishiga va o'lchanadigan KPIlarga ega bo'ladilar.
Xulosa qilib aytganda, Xygeni jamoalarga asrab olish imkonini beradi DevSecOps avtomatlashtirish chaqqonlikni buzmasdan, oldindancision yoki hamkorlik.
DevSecOps: Mavjud bo'lganidan tortib, muzokara qilinmaydigangacha
DevOps’dan DevSecOps’ga o‘tish shunchaki madaniy evolyutsiya emas; bu amaliy zaruratdir. Dasturiy ta’minot ta’minoti zanjiri tobora murakkab hujumlarga duch kelayotgani va tartibga solish bosimi ortib borayotgani sababli, xavfsizlikni har bir bosqichga integratsiyalashmoqda. SDLC endi ixtiyoriy emas. Bu asosli.
DevSecOps avtomatlashtirish tashkilotlarga ushbu muammolarni bevosita hal qilish yo'lini beradi: xavfsizlikni ishlab chiquvchilar ish jarayonlariga kiritish, haqiqiy xavflarga ustuvorlik berish va takroriy vazifalarni avtomatlashtirish, shunda jamoalar tsikl oxirida kamroq kutilmagan hodisalar bilan tezroq va xavfsizroq natijalarga erishishlari mumkin.
Asosiy xulosa: DevSecOps shunchaki xavfsizlik tashabbusi emas, balki mahsulot sifati, tezligi va chidamlilik koeffitsienti hamdir.
DevSecOpsni erta qo'llaydigan jamoalar:
- Kamroq muhim xatolar va zaifliklar bilan kodni jo'nating
- Tahdidlarga ular kuchaymasdan oldin tezroq javob bering
- Jamoalararo hamkorlik va hisobdorlikni yaxshilash
- Qo'l mehnatiga berilmasdan, muvofiqlikka erishing
Xavfsizlik endi hammaning ishi, ammo shunga o'xshash platformalar bilan Xygeniy, bu qo'shimcha ishdek tuyulishi shart emas. Buning o'rniga, u yetkazib berish jarayoningizning uzluksiz, avtomatlashtirilgan qatlamiga aylanadi, bu sizning dasturiy ta'minotingizni, foydalanuvchilaringizni va biznesingizni himoya qiladi.
Bu sizning uyingizda qanday ko'rinishini ko'ring pipeline.

DevSecOps haqida tez-tez so'raladigan savollar: Asosiy ma'lumotlarni oling, chuqurroq o'rganing
DevSecOps nimani anglatadi?
DevSecOps bu degani Ishlab chiqish, xavfsizlik va operatsiyalarBu dasturiy ta'minotni ishlab chiqish hayot aylanishining har bir bosqichiga (rejalashtirishdan tortib kodlash, sinovdan o'tkazish va joylashtirishgacha) yetkazib berishni sekinlashtirmasdan xavfsizlikni integratsiya qiluvchi zamonaviy yondashuvdir.
DevSecOps tamoyillari nima?
DevSecOps tamoyillari xavfsizlikni kundalik ishlab chiqishning yakuniy qismi emas, balki bir qismiga aylantiradigan amaliyotlardir: kod yozilayotganda muammolar aniqlanishi uchun xavfsizlikni chapga siljitish, butun dunyo bo'ylab uzluksiz xavfsizlik sinovlarini o'tkazish. CI/CD, siyosatni kod sifatida yozish, shunda qoidalar avtomatik va izchil qo'llaniladi, har bir muammoni bir xil darajada dolzarb deb hisoblash o'rniga, topilmalarni haqiqiy ekspluatatsiyaga qarab ustuvorlashtirish va "topshirish va ayblash" modeli o'rniga ishlab chiquvchilar, xavfsizlik va operatsiyalar o'rtasida umumiy mas'uliyatni rivojlantirish.
DevSecOps platformasi nima?
DevSecOps platformasi - bu DevSecOps tamoyillarini keng miqyosda ishga tushiradigan va xavfsizlik tekshiruvlarini o'z ichiga olgan uskunalar qatlami. SCA, sirlarni aniqlash, IaC skanerlash va zaifliklarni ustuvorlashtirish to'g'ridan-to'g'ri CI/CD pipelineva boshqalar pull requests, shuning uchun jamoalar yetkazib berishni sekinlashtirmasdan avtomatlashtirilgan, izchil xavfsizlik bo'yicha fikr-mulohazalarni olishadi. DevSecOpsning o'zi - bu fikrlash tarzi; platforma bu fikrlash tarzini o'nlab yoki yuzlab kundalik kod o'zgarishlarida amaliy qiladi.
DevSecOps metodologiyasi nima?
DevSecOps metodologiyasi xavfsizlikni avtomatlashtirish, uni chapga siljitish va uni jamoalar o'rtasida umumiy mas'uliyatga aylantirishga qaratilgan. U uzluksiz sinovlarni, siyosat kodini, zaifliklarga ustuvorlik berishni va real vaqt rejimida fikr-mulohazalarni qo'llab-quvvatlaydi, shuning uchun xavfsizlik bloker emas, balki ish jarayonining bir qismiga aylanadi.
DevSecOps ni qanday o'rganishim mumkin?
Ajoyib savol! Agar siz endigina boshlayotgan bo'lsangiz yoki mahoratingizni oshirmoqchi bo'lsangiz:
- Biz bilan tanishib chiqing blog tushunchalar va eng yaxshi amaliyotlar uchun
- Bizga sho'ng'ing hujjatlar amaliy ko'rsatma uchun
- Barchamizni ko'rib chiqing o'quv resurslari to Xavfsiz dasturiy ta'minot yetkazib berishning eng so'nggi yangiliklaridan xabardor bo'lib turing
DevSecOps ning asosiy komponentlari nimalardan iborat?
DevSecOps o'zining asosiy qismida quyidagilarni o'z ichiga oladi:
- Xavfsizlikni avtomatlashtirish (masalan, skanerlash, testlar, siyosatlar)
- CI/CD integratsiya boshqaruv elementlarini joylashtirish uchun pipelines
- Kontekstga qarab ustuvorlik berish (EPSS ballari, kirish imkoniyati, biznesga ta'siri)
- Hamkorlik birinchi o'rinda turadigan madaniyat Dasturchi, Sec va Operatsiyalar o'rtasida
- Postural ko'rinish xavfni kuzatib borish va tezkor javob berish
Ushbu komponentlar birgalikda xavfsizlikni kengaytiriladigan, izchil va ishlab chiquvchilar uchun qulay qiladi.
