






Infratuzilma sifatida Code security tashkilotlar avtomatlashtirilgan bulutli boshqaruvga o'tayotgan bir paytda, tobora ustuvor vazifaga aylanib bormoqda. Foydalanish orqali IaC vositalar yordamida jamoalar infratuzilmani tez va samarali ravishda joylashtirishlari mumkin. Biroq, kuchli xavfsizlik choralarisiz, noto'g'ri konfiguratsiyalar yaratishi mumkin zaifliklar bulutli muhitni xavf ostiga qo'yadi. Buning oldini olish uchun IaC security Skanerlash muammolarni erta aniqlashga yordam beradi va infratuzilmani joylashtirishdan oldin himoyalanganligiga ishonch hosil qiladi.
Ko'proq tashkilotlar infratuzilmani kod sifatida qabul qilar ekan, xavfsizlik ustuvor vazifa bo'lib qolishi kerak. Bozor yetib borishi prognoz qilinmoqda 2.3 dollarlik $ 2027 milliard, qilish IaC security bulut xavfsizlik strategiyalarining muhim qismini skanerlash. Proaktiv himoya choralarisiz, jamoalar muvofiqlik buzilishi yoki xavfsizlik buzilishiga olib kelishi mumkin bo'lgan xavflarni keltirib chiqarishi mumkin.
Ushbu qo'llanmada biz muhim xavfsizlik amaliyotlarini ko'rib chiqamiz. Biz quyidagilarni ko'rib chiqamiz IaC security, mashhurni muhokama qiling IaC vositalar, eng yaxshi amaliyotlar bilan o'rtoqlashish IaC security skanerlash va Xygeni bulut infratuzilmasini noto'g'ri konfiguratsiyalar va zaifliklardan qanday himoya qilishini tushuntiring.
Infratuzilma kod sifatida nima? (IaC)
Infratuzilma kod sifatida (IaC) qo'lda bajariladigan ishlar o'rniga kod yordamida infratuzilmani boshqarish va sozlash usulidir. Natijada, IT guruhlari infratuzilmani joylashtirishni avtomatlashtirishi, hamma narsani bir xil saqlashi, masshtablashni osonlashtirishi va harakatni kamaytirishi mumkin. Konfiguratsiyalarni kodda yozish orqali guruhlar qo'shimcha qo'lda bajariladigan qadamlarsiz infratuzilmani tezda nusxalashi, o'zgartirishi va tekshirishi mumkin.
IaC Konfiguratsiyalar odatda versiyalar bilan boshqariladigan fayllarda saqlanadi, bu esa ishlab chiquvchilarga o'zgarishlarni kuzatib borish va kerak bo'lganda orqaga qaytish imkonini beradi. CISA, IaC bu “tashkilotning IT infratuzilmasini mashinada oʻqiladigan konfiguratsiya fayllari yordamida boshqarish va taʼminlash jarayonidir.” Bu usul inson xatolarini kamaytiradi, joylashtirishni tezlashtiradi va eng yaxshi amaliyotlarni avtomatik ravishda amalga oshirish orqali bulut xavfsizligini mustahkamlaydi.
ning asosiy tamoyillari IaC
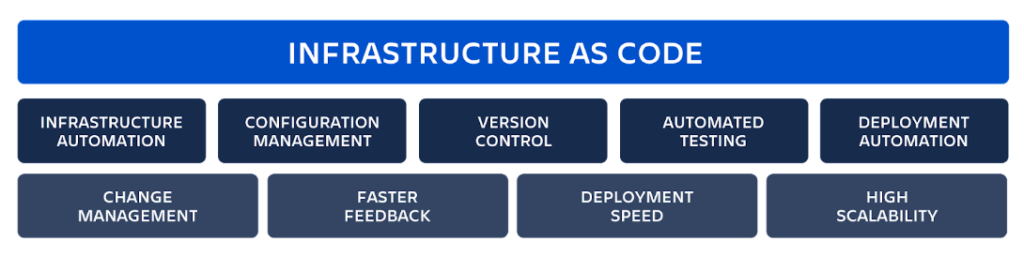
Infratuzilma kod sifatida (IaC) uni tashkil etuvchi asosiy tamoyillarga amal qiladi samarali, kengaytiriladigan va ishonchliUshbu asoslarni tushunish orqali jamoalar to'liq foydalanishlari mumkin IaC vositalari yaxshilash avtomatlashtirish, izchillik va xavfsizlik.
1. Deklarativ konfiguratsiya: Kerakli holatni aniqlash
Infratuzilma bilan Code security, jamoalar bosqichma-bosqich ko'rsatmalarni belgilash o'rniga infratuzilma qanday ko'rinishi kerakligini belgilaydi. Bu ta'minotni oldindan aytib bo'ladigan va takrorlanadigan qiladi, joylashtirishlar muhitlar bo'ylab izchil bo'lib qolishini ta'minlaydi. Bundan tashqari, Terraform kabi vositalar ushbu yondashuvni soddalashtiradi, bu esa jamoalarga konfiguratsiyalarni samarali boshqarish va inson xatolarini kamaytirish imkonini beradi.
2. Idempotentlik: Muhitlar bo'ylab izchillikni ta'minlash
Konfiguratsiya necha marta qo'llanilishidan qat'i nazar, IaC security Skanerlash infratuzilmaning bir xil holatini saqlab qolishini ta'minlaydi. Bu kutilmagan o'zgarishlar va konfiguratsiya o'zgarishini bartaraf etadi, joylashtirishlarni barqaror va oldindan aytib bo'ladigan qiladi.
3. Versiyalarni boshqarish: O'zgarishlarni samarali kuzatish
IaC Asboblar konfiguratsiyalarni Git kabi versiyalarni boshqarish tizimlarida saqlaydi, bu esa jamoalarga o'zgarishlarni osongina kuzatib borish, ko'rib chiqish va qaytarish imkonini beradi. Natijada, infratuzilmadagi o'zgarishlar audit qilinadigan va shaffof bo'lib, hamkorlik va xavfsizlikni yaxshilaydi.
4. Avtomatlashtirish: Ish jarayonlarini soddalashtirish
Avtomatlashtirish uning markazida IaC security skanerlash. Bu infratuzilmani ta'minlashni integratsiya qilish imkonini beradi CI/CD pipelines, tezroq va takrorlanadigan joylashtirishlarni amalga oshiradi. Qo'lda bajariladigan ishlarni kamaytirish orqali avtomatlashtirish xatolarni minimallashtiradi, samaradorlikni oshiradi va xavfsizlik siyosatini avtomatik ravishda amalga oshiradi.
5. Masshtablanish va elastiklik: o'zgaruvchan talablarga moslashish
bilan IaC vositalar yordamida jamoalar infratuzilmani osongina kengaytirishlari mumkin. Masalan, Terraform va CloudFormation resurslarga talabga qarab avtomatik ravishda moslashish imkonini beradi. Bu moslashuvchanlik infratuzilmaning zaruratga qarab o'sishini ta'minlaydi, shu bilan birga xarajatlarni past va xavfsizlikni ta'minlaydi.
IaC Asboblar
Juda ko'p .. lar bor IaC mavjud vositalar, ularning har biri jamoalarga infratuzilmani avtomatlashtirish, boshqarish va xavfsizligini ta'minlashga yordam beradigan noyob xususiyatlarni taklif etadi. To'g'ri vositani tanlash sizning bulut provayderingizga, avtomatlashtirish ehtiyojlaringizga va xavfsizlik talablariga bog'liq. Eng ko'p ishlatiladigan infratuzilma kod sifatida vositalari:
- Terraform – Keng tarqalgan ochiq kodli dastur IaC AWS, Azure va Google Cloud kabi bir nechta bulut provayderlarini qo'llab-quvvatlaydigan vosita. U ta'minot va masshtablashni soddalashtirish uchun deklarativ konfiguratsiyadan foydalanadi.
- E'tirof etiladi – Asosan konfiguratsiyani boshqarish vositasi, ammo infratuzilma uchun ham foydali Code security joylashtirishni avtomatlashtirish va muhitlar bo'ylab izchillikni ta'minlash orqali.
- CloudFormation – AWSda tug'ilgan IaC AWS asosidagi muhitda jamoalarga infratuzilmani xavfsiz tarzda aniqlash va ta'minlashga yordam beradigan xizmat.
- Azure Resurs Menejeri (ARM) Shablonlari – Microsoft’ning IaC Azure asosidagi bulutli muhitlarda infratuzilmani boshqarish va avtomatlashtirish uchun yechim.
Jamoalar infratuzilmani kod sifatida qabul qilar ekan, to'g'ri tanlovni amalga oshiradilar IaC vositalar avtomatlashtirish, masshtablash va boshqalar uchun juda muhimdir IaC security skanerlash. Bundan tashqari, xavfsizlik amaliyotlarini ushbu vositalarga integratsiya qilish noto'g'ri konfiguratsiyalarning oldini olishga yordam beradi va bulutli muhitlarning joylashtirilishdan ishlab chiqarishgacha xavfsizligini ta'minlaydi.
foydalari IaC
Infratuzilma kod sifatida (IaC) tashkilotlarning bulutli infratuzilmani o'rnatish va boshqarish usulini o'zgartirmoqda. Natijada, biznes resurslarni sozlashni avtomatlashtirishi, samaraliroq ishlashi va xarajatlarni kamaytirishi mumkin. Shuningdek, foydalanish orqali IaC vositalar yordamida jamoalar qo'lda xatoliklardan qochib, barcha muhitlarda infratuzilmani bir xil darajada ushlab turishlari mumkin. IBM ma'lumotlariga ko'ra, bu yondashuv jamoalarga "infratuzilmani yaratish, joylashtirish va doimiy boshqarishni avtomatlashtirish" imkonini beradi, bu esa oxir-oqibat operatsiyalarni yanada ravon qiladi va yetkazib berishni tezlashtiradi. Bundan tashqari, qo'shimcha ravishda IaC DevOps ish oqimlariga o'tish jamoalarga o'z infratuzilmasini osongina kengaytirishga yordam beradi, bu esa tizimlarni ham xavfsiz, ham samarali qiladi.
- Bozorga tezroq vaqt - IaC qo'lda sozlash zaruratini bartaraf etadi, bu esa infratuzilmani joylashtirishni tez va izchil qiladi. Natijada, jamoalar kechikishlarni kamaytirishi va dasturiy ta'minotni chiqarishni tezlashtirishi mumkin.
- Yaxshiroq barqarorlik – Konfiguratsiya o'zgarishini to'xtatish orqali, IaC infratuzilmani barcha muhitlarda bir xil saqlaydi, bu esa tizimlarni yanada barqaror va xavfsiz qiladi.
- Yuqori mahsuldorlik – Infratuzilma vazifalarini avtomatlashtirish takroriy ishlarni kamaytiradi, shuning uchun ishlab chiquvchilar yangi g'oyalarga e'tibor qaratishlari mumkin. Bundan tashqari, IaC muammosiz mos keladi CI/CD pipelines, ishlab chiqish ish oqimlarini boshqarishni osonlashtiradi.
- Kam xarajatlar – Infratuzilmani boshqarishni avtomatlashtirish qoʻlda bajariladigan ishlarga boʻlgan ehtiyojni kamaytiradi, bu esa biznesga kamroq mablagʻ sarflashga va resurslardan oqilona foydalanishga yordam beradi.
- Kuchli xavfsizlik - Bilan IaC security skanerlashda infratuzilma o'zgarmas bo'lib qoladi, ya'ni yangilanishlar komponentlarni o'zgartirish o'rniga ularni almashtiradi. Bu xavfsizlikni mustahkam saqlaydi va xatolarni tuzatishni osonlashtiradi.
Infratuzilmadan foydalanib Code security, tashkilotlar bulutli muhitni kuchli va boshqarish oson bo'lgan holda, miqyoslanish, samaradorlik va xavfsizlikni oshirishi mumkin. Bundan tashqari, qo'shimcha ravishda IaC security Skanerlash infratuzilma sozlamalari boshidanoq himoyalanganligini ta'minlaydi.
Infratuzilma nima? Code Security?
Infratuzilma sifatida Code security (IaC security) infratuzilma kodini xavflardan himoya qilish haqida. Chunki IaC jamoalarga kod bilan bulutli muhitlarni o'rnatishga yordam beradi, har qanday xato, sizib chiqqan maxfiy ma'lumotlar yoki eskirgan dasturiy ta'minot xavfsizlik muammolarini keltirib chiqarishi mumkin. Shuning uchun xavfsizlik IaC boshidanoq juda muhim.
Yaxshilashning eng yaxshi usullaridan biri IaC security orqali o'tadi IaC security skanerlash. Bu jarayon xatolar, zaif nuqtalar va xavfsizlik qoidalarining buzilishi muammolarga olib kelishidan oldin ularni topadi. Xavfsizlik tekshiruvlarini avtomatik ravishda amalga oshirish orqali jamoalar muammolarni erta aniqlashlari, xavflarni kamaytirishlari va infratuzilmalarining eng yaxshi amaliyotlarga amal qilishiga ishonch hosil qilishlari mumkin.
Nima uchun xavfsizlik muhim IaC
Infratuzilma kodi bulutli muhitlarni boshqarishni osonlashtirsa-da, u tuzatilishi kerak bo'lgan xavflarni ham keltirib chiqaradi. Agar jamoalar to'g'ri choralarni ko'rmasa, IaC tajovuzkorlar foydalanishi mumkin bo'lgan xavfsizlik bo'shliqlarini keltirib chiqarishi mumkin. Masalan, konfiguratsiyalardagi xatolar, oshkor qilingan sirlar va eskirgan dasturiy ta'minot bulut tizimlarini zaiflashtirishi mumkin. Shuning uchun xavfsizlik tekshiruvlarini kiritish muhimdir IaC Ish oqimlari.
Umumiy xavfsizlik xavflari IaC
- Oshkor qilingan sirlar – Parollar yoki API kalitlarini ichkarida saqlash IaC fayllar ma'lumotlarning sizib chiqishiga olib kelishi mumkin. Buning o'rniga, jamoalar sirlarni xavfsiz saqlash uchun AWS Secrets Manager yoki HashiCorp Vault kabi vositalardan foydalanishlari kerak.
- Konfiguratsiya xatolari – Ochiq portlar yoki yomon autentifikatsiya kabi zaif xavfsizlik sozlamalari tajovuzkorlarning kirishini osonlashtirishi mumkin. Ushbu xatolarni erta tuzatish xavfsizlikdagi kamchiliklarning oldini oladi.
- Yamalmagan dasturiy ta'minot – Eski dasturiy ta'minot versiyalari IaC Shablonlarda xavfsizlik kamchiliklari bo'lishi mumkin. Muntazam yangilanishlar va xavfsizlikni skanerlash tizimlarni himoyalangan holda saqlashga yordam beradi.
- Kirishni boshqarish bilan bog'liq muammolar – Rolga asoslangan kirish qoidalari bo'lmasa, noto'g'ri odamlar infratuzilma sozlamalarini o'zgartirishi mumkin. O'zgarishlarni kim amalga oshirishi mumkinligiga cheklovlar qo'yish xavfsizlik xavflarini kamaytiradi.
Saqlashning eng yaxshi amaliyotlari IaC Xavfsiz
Infratuzilmani kod sifatida himoya qilish (IaC) xavfsizlik xavflari, noto'g'ri konfiguratsiyalar va boshqalarning oldini olish uchun juda muhimdir rozilik qoidabuzarliklar. Chunki IaC infratuzilmani boshqarishni avtomatlashtiradi, koddagi har qanday xato muhitlarga tezda tarqalishi va xavfni oshirishi mumkin. Shu sababli, jamoalar xavflarni minimallashtirish, nazoratni saqlab qolish va bulutli muhitlarni xavfsiz saqlash uchun xavfsizlikning eng yaxshi amaliyotlariga amal qilishlari kerak. Aks holda, xavfsizlikdagi kamchiliklar aniqlanmasligi mumkin, bu esa buzilishlarga yoki operatsion nosozliklarga olib kelishi mumkin.
Mana qanday qilib kuchliroq qurish mumkin IaC security strategiya:
1. Kuzatish va himoyalash uchun versiya boshqaruvidan foydalaning IaC fayllar
yuritish IaC fayllar Git omborlari ko'rinish, xavfsizlik va hamkorlik uchun juda muhimdir. Infratuzilma konfiguratsiyalarini versiya boshqaruvida saqlash orqali jamoalar quyidagilarni amalga oshirishlari mumkin:
- Vaqt o'tishi bilan infratuzilmadagi o'zgarishlarni kuzatib boring, bu ruxsatsiz o'zgartirishlar xavfini kamaytiradi.
- Agar noto'g'ri konfiguratsiya muammo tug'dirsa, tezda oldingi versiyaga qayting.
- Xavfsiz kodning joylashtirilishini oldini olish uchun xavfsizlik siyosatini ombor darajasida qo'llang.
Bundan tashqari, o'zgarishlarni birlashtirishdan oldin kodni ko'rib chiqishni amalga oshirish orqali jamoalar har bir infratuzilma yangilanishi ishga tushirilishidan oldin xavfsizlik xavflari bor-yo'qligini tekshirishlari mumkin. Bu qadam aks holda zaifliklarga olib kelishi mumkin bo'lgan noto'g'ri konfiguratsiyalarni bartaraf etishga yordam beradi.
2. Muammolarni erta aniqlash uchun xavfsizlik sinovlarini avtomatlashtiring
Infratuzilma kodini qo'lda ko'rib chiqish sekin, xatolarga moyil va samarasiz. Buning o'rniga, jamoalar joylashtirishdan oldin zaifliklarni aniqlash uchun avtomatlashtirilgan xavfsizlik sinovlaridan foydalanishlari kerak. Xavfsizlikni skanerlashni integratsiya qilish orqali CI/CD pipelines, jamoalar quyidagilarni amalga oshirishi mumkin:
- Noto'g'ri konfiguratsiyalar, xavfsizlikdagi kamchiliklar va muvofiqlik buzilishlarini real vaqt rejimida aniqlang.
- Infratuzilma xavfsiz joylashtirilganligiga va xavfsizlik siyosatiga rioya qilinganligiga ishonch hosil qiling.
- Xavfsizlik xavfi yoki operatsion nosozliklarni keltirib chiqarishi mumkin bo'lgan inson xatolarini kamaytiring.
Bundan tashqari, xavfsizlikni skanerlashni avtomatlashtirish orqali jamoalar xavfsizlik guruhlariga tushadigan yukni sezilarli darajada kamaytirishi mumkin. Ishlab chiquvchilar ish jarayonlarini buzmasdan muammolarni erta hal qilishlari mumkin, bu esa tezroq va xavfsizroq joylashtirish imkonini beradi.
3. Ruxsatsiz o'zgarishlarni cheklash uchun kirish qoidalarini o'rnating
Tegishli kirish nazoratisiz infratuzilmadagi o'zgarishlar jiddiy xavfsizlik xavfiga aylanishi mumkin. Cheklanmagan kirish tasodifiy o'zgartirishlar, ichki tahdidlar va xavfsizlik buzilishlari ehtimolini oshiradi. Ruxsat etilgan yangilanishlarning oldini olish uchun jamoalar quyidagilarni bajarishi kerak:
- Kim o'zgartirishi yoki joylashtirishi mumkinligini cheklash uchun rolga asoslangan kirishni boshqarish (RBAC) ni joriy eting IaC.
- Foydalanuvchilar faqat kerakli narsalarga kirish huquqiga ega bo'lishlarini ta'minlash uchun eng kam imtiyoz tamoyilini (PoLP) qo'llang.
- Infratuzilma sozlamalarini o'zgartirishda qo'shimcha xavfsizlik qatlamini qo'shish uchun ko'p faktorli autentifikatsiya (MFA) talab qilinadi.
Bundan tashqari, muhim narsalarga kirishni cheklash orqali IaC fayllar, jamoalar bulutli muhitlarni hujumlarga duchor qilishi mumkin bo'lgan xavfsizlik noto'g'ri konfiguratsiyalarining oldini olishlari mumkin. Muntazam auditlar, shuningdek, bekor qilinishi kerak bo'lgan ortiqcha ruxsatnomalarni aniqlashga yordam beradi.
4. monitor IaC Kutilmagan o'zgarishlar va xavfsizlik tahdidlari uchun
Infratuzilma o'zgarishlari tez-tez sodir bo'ladi, ammo hamma o'zgarishlar ham qasddan yoki xavfsiz emas. Shu sababli, xavfsizlik xavflari kuchayib ketishidan oldin ularni aniqlash uchun doimiy monitoring juda muhimdir. Real vaqt rejimida monitoringdan foydalanish orqali jamoalar quyidagilarni amalga oshirishlari mumkin:
- Xavfsizlik hodisalariga olib kelishidan oldin infratuzilma konfiguratsiyalaridagi shubhali o'zgarishlarni aniqlang.
- Xavfsizlik qoidalari buzilganda ogohlantirishlarni oling, bu esa noto'g'ri konfiguratsiyalarni tezda tuzatishga imkon beradi.
- Infratuzilma sozlamalarini xavfsizlik siyosatiga muvofiq saqlash orqali muvofiqlikni ta'minlang.
Bundan tashqari, noto'g'ri konfiguratsiyalarni erta aniqlash xavfsizlik buzilishi va muvofiqlikdagi xatolarning oldini olishga yordam beradi. Ularning faoliyatini proaktiv ravishda kuzatib boradigan guruhlar IaC muhitlar potentsial tahdidlarni yaxshiroq ko'rish imkonini beradi va bu esa sezilmaydigan xavfsizlik muammosining kuchayish ehtimolini kamaytiradi.
Maslahat: Ruxsatsiz o'zgarishlar uchun avtomatlashtirilgan ogohlantirishlarni sozlang IaC xavfsizlik muammolarini katta xavfga aylanishidan oldin aniqlash uchun omborlar va ishlab chiqarish muhitlari.
5. Muntazam ravishda yangilash va tuzatish IaC Konfiguratsiya
Ilovalar singari, infratuzilma kodi ham xavfsiz bo'lish uchun muntazam ravishda yangilanib turishi kerak. Vaqt o'tishi bilan eskirgan konfiguratsiyalar xavfsizlik zaifliklarini keltirib chiqarishi mumkin, bu esa muvofiqlikdagi xatolarga yoki ishlash muammolariga olib keladi. Xavflardan oldinda bo'lish uchun jamoalar quyidagilarni bajarishlari kerak:
- Eskirgan bog'liqliklarni skanerlang va eskirgan komponentlarni olib tashlash uchun yamoqlarni qo'llang.
- Tizimlarni hujumlarga duchor qilishi mumkin bo'lgan zarur yoki xavfli konfiguratsiyalarni olib tashlamang.
- Rivojlanayotgan eng yaxshi amaliyotlar va tartibga solish talablariga mos ravishda xavfsizlik siyosatini yangilab turing.
Bundan tashqari, yangilanib turish orqali IaC shablonlar yordamida jamoalar infratuzilmaning ishonchliligini oshirishi, xavfsizlikdagi zaifliklarni minimallashtirishi va muhitlar bo'ylab izchil xavfsizlik siyosatini amalga oshirishi mumkin.
Xygeni qanday yaxshilanadi IaC Security
Jamoalar infratuzilmani kod sifatida qabul qilganligi sababli (IaC), xavfsizlik har bir bosqichda ustuvor bo'lishi kerak. Tegishli xavfsizlik choralarisiz, noto'g'ri konfiguratsiyalar, oshkor qilingan sirlar va eskirgan bog'liqliklar buzilishlar va muvofiqlik buzilishiga olib kelishi mumkin. Ushbu xavflarning oldini olish uchun Xygeni xavfsizlikning boshidanoq o'rnatilganligini ta'minlab, to'g'ridan-to'g'ri ishlab chiqish ish oqimlariga integratsiyalashgan avtomatlashtirilgan xavfsizlik vositalarini taqdim etadi.
Qo'shish orqali IaC security skanerlash, real vaqt rejimida monitoring qilish va CI/CD Integratsiya, Xygeni jamoalarga ishlab chiqarish muhitiga ta'sir qilishdan oldin xavfsizlik muammolarini aniqlash va hal qilishga yordam beradi.
1. Avtomatik IaC Security Internet saytlarini ko'rish
Infratuzilmaning noto'g'ri konfiguratsiyasi bulutli muhitdagi eng katta xavfsizlik xavflaridan biridir. Hatto kichik xatolar ham — masalan, noto'g'ri konfiguratsiya qilingan saqlash ruxsatnomalari, ochiq portlar yoki zaif autentifikatsiya sozlamalari — infratuzilmani hujumlarga duchor qilishi mumkin. Buning oldini olish uchun Xygeni avtomatik ravishda skanerlaydi IaC joylashtirishdan oldin konfiguratsiyalar.
Xygeni Terraform, CloudFormation, Kubernetes va Docker-ni qo'llab-quvvatlaydi va quyidagilarni tekshiradi:
- Bulut xavfsizligini zaiflashtirishi mumkin bo'lgan konfiguratsiya xatolari.
- Muvofiqlikning buzilishiga olib kelishi mumkin bo'lgan xavfsizlik siyosatining buzilishi.
- Zaifliklarni keltirib chiqaradigan eskirgan dasturiy ta'minot komponentlari.
Kod joylashtirilishidan oldin xavfsizlik skanerlarini ishga tushirish orqali Xygeni xavfli o'zgarishlarni tahdidlarga aylanishidan oldin bloklaydi. Ushbu proaktiv yondashuv xavfsizlik intsidentlarini kamaytiradi va infratuzilmani himoyalangan holda saqlaydi.
Maslahat: Integratsiyalash IaC security skanerlash CI/CD pipelines barcha infratuzilma kodlari joylashtirishdan oldin xavfsizlik tekshiruvlaridan o'tishini ta'minlash uchun.
2. Sirlarni topish va himoya qilish
Sirlarni fosh qilish IaC fayllar eng xavfli xavfsizlik xatolaridan biridir. Qattiq kodlangan API kalitlari, bulut hisob ma'lumotlari va ma'lumotlar bazasi parollari sizib chiqsa, ulardan foydalanish mumkin. Buning oldini olish uchun Xygeni omborlarni skanerlaydi va CI/CD pipelineJoylashtirishdan oldin maxfiy ma'lumotlar uchun s.
Xygeni jamoalarga yordam beradi:
- API kalitlarini, kirish tokenlarini va shifrlash kalitlarini aniqlang IaC fayllar.
- Oshkor qilingan sirlarni xavfsizlikka tahdid solmasdan oldin bloklang.
- Buzilgan ma'lumotlarni olib tashlash va almashtirish uchun jamoalarni darhol ogohlantiring.
Bundan tashqari, Xygeni AWS Secrets Manager va HashiCorp Vault kabi maxfiy ma'lumotlarni boshqarish yechimlari bilan integratsiyalashgan bo'lib, maxfiy ma'lumotlarning xavfsiz saqlanishini ta'minlaydi.
Maslahat: Hech qachon sirlarni to'g'ridan-to'g'ri saqlamang IaC fayllar. Buning o'rniga, xavfsiz maxfiy boshqaruv vositalaridan foydalaning va tasodifiy oqishlarni aniqlash uchun avtomatlashtirilgan skanerlashni amalga oshiring.
3. Real vaqt rejimida IaC Monitoring va tahdidni aniqlash
Joylashtirilgandan keyin ham kutilmagan o'zgarishlar, noto'g'ri konfiguratsiyalar yoki ruxsatsiz kirishga urinishlar tufayli xavfsizlik xavflari paydo bo'lishi mumkin. Shuning uchun doimiy monitoring juda muhimdir. Xygeni kuzatib boradi IaC real vaqt rejimida muhitlarni, anomaliyalar va xavfsizlikka tahdidlarni ular kuchayib ketishidan oldin aniqlashni.
Xygeni'ning tahdidlarni aniqlash qobiliyatlari bilan jamoalar quyidagilarni amalga oshirishlari mumkin:
- Infratuzilma konfiguratsiyalaridagi g'ayrioddiy o'zgarishlarni aniqlang.
- Xavfsizlik siyosati buzilganda ogohlantirishlarni oling.
- Infratuzilma sozlamalari mos va xavfsiz bo'lib qolishiga ishonch hosil qiling.
Xygeni infratuzilmani proaktiv ravishda kuzatib borish orqali jamoalarga shubhali faoliyatni xavfsizlik hodisalariga olib kelishidan oldin aniqlashga yordam beradi.
Maslahat: Infratuzilma konfiguratsiyalarida yuqori xavfli o'zgarishlar aniqlanganda xavfsizlik guruhlarini xabardor qilish uchun avtomatlashtirilgan ogohlantirishlarni o'rnating.
4. CI/CD Xavfsizroq joylashtirish uchun integratsiya
Xavfsizlik rivojlanishni sekinlashtirmasligi kerak. Buning o'rniga, u to'g'ridan-to'g'ri ichkariga o'rnatilishi kerak CI/CD pipelines, joylashtirishdan oldin xavfsizlik tekshiruvlari avtomatik ravishda amalga oshirilishini ta'minlaydi. Xygeni GitHub, GitLab, Jenkins va CircleCI bilan integratsiyalashadi, bu esa xavfsizlikni ishlab chiqish jarayonining uzluksiz qismiga aylantiradi.
Xygeni bilan CI/CD integratsiya, jamoalar quyidagilarni amalga oshirishi mumkin:
- Xavfsizlik siyosatini har bir bosqichda amalga oshirish orqali xavfli joylashtirishlarning oldini oling.
- Jamoalar eng muhim muammolarni birinchi bo'lib hal qilishlari uchun zaifliklarni xavf darajasiga qarab ustuvorlashtiring.
- Barcha infratuzilma muhitlarida xavfsizlikka rioya qilinishini kuzatib boring.
DevOps ish oqimlariga xavfsizlikni kiritish orqali Xygeni rivojlanishni sekinlashtirmasdan infratuzilmaning xavfsizligini ta'minlaydi.
Maslahat: Xavfsizlik tekshiruvlarini avtomatlashtiring CI/CD pipelineshuning uchun jamoalar xavfsizlik muammolarini ishlab chiqarishga kirishishdan oldin erta aniqlashlari mumkin.
Nima uchun Xygeni ni tanlash kerak IaC Security?
O'ngni tanlash IaC xavfsizlik yechimi bulutli muhitlarni xavfsiz saqlash bilan birga tezkor va samarali ish oqimlarini saqlab qolish uchun juda muhimdir. Xygeni avtomatlashtirishga birinchi navbatda, xavfga asoslangan yondashuvni taqdim etgani bilan ajralib turadi. IaC security.
Mana nima uchun Xygeni infratuzilmani kod sifatida himoya qilish uchun eng yaxshi tanlovdir:
- Avtomatlashtirilgan IaC Security Skanerlash: Joylashtirishdan oldin noto'g'ri konfiguratsiyalar, muvofiqlik buzilishlari va xavfsizlik xavflarini aniqlaydi.
- Maxfiy himoya: Qattiq kodlangan sirlarning omborlarga yoki ishlab chiqarish muhitiga oqib chiqishining oldini oladi.
- Davomiy IaC Monitoring: Infratuzilmadagi o'zgarishlarni real vaqt rejimida ko'rish imkonini beradi va jamoalarni potentsial xavfsizlik tahdidlari haqida ogohlantiradi.
- Choksiz CI/CD integratsiya: Rivojlanish jarayonida xavfsizlikning o'rnatilganligini ta'minlaydi pipelinerelizlarni sekinlashtirmasdan.
- Riskga asoslangan ustuvorlik: Jamoalar birinchi navbatda yuqori xavfli muammolarni hal qilishlari uchun eng muhim zaifliklarga e'tibor qaratadi.
Xygeni yordamida jamoalar avtomatlashtirishi mumkin IaC security, noto'g'ri konfiguratsiyalarni bartaraf etish va bulutli muhitlarni tahdidlardan himoya qilish — bularning barchasi ishlab chiqish ish jarayonlarini buzmasdan.
Infratuzilmangizni kod sifatida himoya qilishga tayyormisiz? Xygeni bilan bog'laning bugun integratsiya qilish uchun IaC security DevOps’ga skanerlash pipelines!

Infratuzilma haqida tez-tez so'raladigan savollar (FAQ) Kod sifatida (IaC)
Infratuzilma kod sifatida qanday misol bo'la oladi?
Infratuzilmaning kod sifatida eng keng tarqalgan misollaridan biri (IaC) bulut resurslarini yaratish va boshqarish uchun Terraformdan foydalanmoqda. Masalan, jamoa AWS, Azure yoki Google Cloud’da virtual mashinalar, ma’lumotlar bazalari va tarmoq sozlamalarini belgilaydigan Terraform skriptini yozishi mumkin. Qo‘llanilgandan so‘ng, skript avtomatik ravishda butun muhitni ta’minlaydi, bu esa qo‘lda sozlashsiz hamma narsaning izchil va takrorlanishini ta’minlaydi.
Boshqa misollar IaC o'z ichiga oladi:
-Bulut resurslarini aniqlash va taqdim etish uchun AWS CloudFormation shablonlari.
-Ansible playbooks serverlarni sozlash va infratuzilmani boshqarishni avtomatlashtirish.
-Kubernetes YAML fayllarini konteynerlashtirilgan ilovalarni joylashtirish va boshqarish uchun ishlatadi.
Infrastruktura kodi nima uchun ishlatiladi?
Infratuzilma kod sifatida (IaC) asosan IT infratuzilmasini samarali avtomatlashtirish, boshqarish va masshtablash uchun ishlatiladi. Resurslarni qo'lda sozlash o'rniga, jamoalar quyidagilarga tayanadilar IaC asboblar:
- Virtual mashinalar, saqlash va ma'lumotlar bazalari kabi bulutli resurslarni taqdim etish.
- Turli muhitlarda (ishlab chiqish, sinovdan o'tkazish va ishlab chiqarish) izchillikni ta'minlash.
-Integratsiya orqali joylashtirishni avtomatlashtirish CI/CD pipelines.
- Muvofiqlikni tekshirish va noto'g'ri konfiguratsiyalarni skanerlash orqali xavfsizlikni oshirish.
- Infratuzilmani talabga qarab dinamik ravishda kengaytirish, ortiqcha ta'minot yoki resurslar tanqisligining oldini olish.
Infratuzilma kod ish jarayonini nima ifodalaydi?
Infratuzilma kod sifatida (IaC) ish jarayoni jamoalarga infratuzilmani ishonchli tarzda aniqlash, joylashtirish va boshqarishga yordam beradigan tuzilgan jarayonga amal qiladi. Odatda, jarayon quyidagilarni o'z ichiga oladi:
- Infratuzilma konfiguratsiyalarini aniqlash uchun kod yozish.
- O'zgarishlarni kuzatib borish uchun konfiguratsiyalarni versiya boshqaruvida (masalan, Git) saqlash.
- Noto'g'ri konfiguratsiyalarni erta aniqlash uchun xavfsizlik va muvofiqlik tekshiruvlarini o'tkazish.
- Terraform yoki CloudFormation kabi vositalardan foydalangan holda infratuzilmani avtomatik ravishda joylashtirish.
- Xavfsizlik va izchillikni ta'minlash uchun resurslarni doimiy ravishda kuzatib borish va yangilab borish.
Infratuzilmada kod sifatida Terraform nima?
Terraform eng mashhur ochiq kodli dasturlardan biri hisoblanadi IaC bugungi kunda mavjud bo'lgan vositalar. Qo'lda bulutli ta'minotdan farqli o'laroq, Terraform jamoalarga infratuzilmani kod sifatida belgilash va uni AWS, Azure va Google Cloud kabi bir nechta bulut provayderlariga avtomatik ravishda joylashtirish imkonini beradi.
Terraform yordamida jamoalar quyidagilarni amalga oshirishlari mumkin:
- Infratuzilmani joylashtirish va yangilashlarni avtomatlashtirish.
-Resurslarni samarali aniqlash uchun deklarativ yondashuvdan foydalaning.
- Turli muhitlarda izchillikni ta'minlash.
Infratuzilma kodi qanday ishlaydi?
Infratuzilmani qo'lda o'rnatish o'rniga, IaC jamoalarga uni kod yordamida aniqlash imkonini beradi. Bu joylashtirishni tezroq, ishonchliroq va takrorlanadigan qiladi.
Jarayon odatda quyidagilarni o'z ichiga oladi:
- YAML, JSON yoki HCL kabi mashina o'qiy oladigan formatda konfiguratsiyalarni yozish.
- Konfiguratsiyalarni qo'llash IaC Terraform yoki CloudFormation kabi vositalar.
- Potensial noto'g'ri konfiguratsiyalar yoki zaifliklarni aniqlash uchun xavfsizlik tekshiruvlarini ishga tushirish.
- Bulutli muhitlarda infratuzilmani avtomatik ravishda joylashtirish.
Infratuzilmani kod sifatida qanday sinovdan o'tkazasiz
Testing IaC xavfsizlik, ishonchlilik va muvofiqlikni ta'minlash uchun juda muhimdir. Tegishli sinovlarsiz noto'g'ri konfiguratsiyalar zaifliklarga yoki ishlamay qolishga olib kelishi mumkin.
Sinov uchun eng yaxshi amaliyotlarning ba'zilari quyidagilarni o'z ichiga oladi:
-Statik tahlil – Joylashtirishdan oldin sintaksis xatolari va xavfsizlik muammolarini aniqlang.
-Siyosat kod sifatida tekshiruvlar – Infratuzilma muvofiqlik va xavfsizlik ko'rsatmalariga amal qilishini ta'minlash.
-Birlik sinovi – Infratuzilma sozlamalarining muayyan qismlarini tasdiqlash.
-Integratsiya sinovlari – Infratuzilma komponentlarining ilovalar bilan to'g'ri ishlashini tasdiqlang.
Docker infratuzilmasi kod sifatidami?
Docker to'liq emas IaC vositasi, lekin u infratuzilmani avtomatlashtirishda rol o'ynaydi. Terraform va Ansible kabi vositalar infratuzilmani aniqlaydi va boshqaradi, Docker esa konteynerlashtirilgan ilovalarga e'tibor qaratadi.
Konteynerlar bilan ishlaydigan jamoalar uchun Kubernetes va Helm kod yechimlari sifatida yanada rivojlangan infratuzilmani taqdim etadi, bu esa keng ko'lamli joylashtirishni avtomatlashtirishga yordam beradi.
Xulosa: Xavfsiz infratuzilmangizni kelajakka moslashtiring IaC
Infratuzilma kod sifatida (IaC) bulutli muhitlarni boshqarish usulini o'zgartirmoqda, ammo xavfsizlik ham shunga mos ravishda davom etishi kerak. Kuchli himoya vositalarisiz noto'g'ri konfiguratsiyalar, oshkor qilingan sirlar va eskirgan komponentlar tizimlarni xavf ostiga qo'yishi mumkin.
Ushbu xavflardan oldinda bo'lish uchun xavfsizlik har bir qadamning bir qismi bo'lishi kerak IaC jarayon. Versiyalarni boshqarish, avtomatlashtirilgan xavfsizlik sinovlari va uzluksiz monitoring kabi eng yaxshi amaliyotlarga amal qilish jamoalarga zaifliklarni kamaytirishga va infratuzilmani xavfsiz saqlashga yordam beradi.
Biroq, qo'lda xavfsizlik tekshiruvlarining o'zi yetarli emas. Avtomatlashtirilgan holda IaC security skanerlash, real vaqt rejimida tahdidlarni aniqlash va CI/CD Integratsiya, Xygeni xavfsizlikni osonlashtiradi. Himoyani to'g'ridan-to'g'ri ishlab chiqish ish oqimlariga kiritish orqali jamoalar qo'shimcha murakkabliksiz ishonch bilan joylashtirishlari mumkin.
Xavfsizlik o'rnatilgan holda DevSecOps boshidanoq, tashkilotlar tezroq harakat qilishlari, muvofiqlikni saqlashlari va xavflarni kamaytirishlari mumkin — bularning barchasi rivojlanishni uzluksiz va samarali saqlash bilan birga.
