






Bu dasturiy ta'minot ta'minoti zanjiri hujumlarining eng keng tarqalgan turi haqidagi maqolalar turkumining birinchi qismi: (ab) dasturiy ta'minot komponentlarining ommaviy reyestridan foydalanadigan hujumlar, mo'ljallangan ochiq manbali loyihalar boshqa foydalanuvchilar bilan ulashilishi mumkin bo'lgan artefaktlarni yuklash uchun. Yomon odamlar u yerga zararli dasturlarni joylashtirganda, reyestrdan zararli dasturlarni tarqatish vositasi sifatida foydalanganda, jabrlanuvchi tashkilotlar zararlangan dasturiy ta'minot komponentini o'rnatganda yoki ishga tushirganda, biz ta'minot zanjiri hujumiga duch kelamiz.
Munozarani soddalashtirish uchun biz muhokama qilamiz dasturiy paketlar:, uchinchi tomonlar tomonidan ishlab chiqarilgan qadoqlangan shakldagi komponentlar. Bunga nafaqat NPM yoki Poetry kabi paket menejerlari tomonidan ishlatiladigan komponentlar, balki operatsion tizim komponentlari kutubxonalar va bajariladigan ikkilik fayllarni o'z ichiga olgan holda, konteyner tasvirlari, va virtual mashinalar, yoki asbob kengaytmalari ishlab chiqish, qurish va joylashtirish vositalari uchun. Biz hamma joyda zararli paketlarni ko'rdik. Kiberjinoyatchilar bunga qarshi emaslar: ular zamonaviy dasturiy ta'minot infratuzilmalari tomonidan taqdim etilgan alternativalardan mamnun va reyestrdan va o'z maqsadlariga eng mos keladigan vositadan foydalanadilar. Shuning uchun, iltimos, dasturiy ta'minot paketlari konteyner tasvirlari, ikkilik paketlar, ochiq kodli omborlar va barcha turdagi kengaytmalar yoki plaginlar (IDElar, CI/CD tizimlar, qurish vositalari). Hammasi muntazam ravishda hujumga uchraydi.
Serial 5 qismdan iborat bo'ladi:
- Ochiq kodli paketlar bilan bog'liq muammo nimada? Ushbu postning mavzusi shu. Nima uchun har xil jinoyatchilar zararli dasturlarni nashr qilmoqdalar? Nega men xavotirlanishim kerak?
- Zararli paketlarning anatomiyasi: Trendlar qanday? Ushbu epizodda biz MEW tizimimiz bilan kundan-kunga kuzatib borayotgan tahdidga e'tibor qaratamiz. Typosquatting yoki qaramlik chalkashliklaridan foydalanadigan ko'p sonli zararli paketlar tufayli katta fon shovqini bilan hujumlarning kichikroq foizi ancha hiyla-nayrangli bo'lib, katta xavf tug'diradi. Yaqin o'tmishda yomon aktyorlarning OTga nisbatan xatti-harakatlari qanday o'zgargan? Raqamlar qanday? Qo'llanilgan taktikalar, texnikalar va protseduralar hamda ko'rilgan zararli harakatlar qanday?
- Ochiq kodli zararli paketlardan himoya qilish: nima ishlaydi (ishlamaydi)Xavfsizlikdan xabardor bo'lgan mutaxassislarning aksariyati bu tahdidni qanday hal qilish haqida fikrlarga ega. Biz xavfsizlik menejerlarining ikkilanmasdan shunday deganini eshitganmiz. SCA Asboblar allaqachon paket versiyasi zararli dastur ekanligini aytadi. Yoki ular taniqli, yuqori baholangan dasturiy ta'minot komponentlariga bog'liqligini, bu yerda har qanday zararli dastur tezda aniqlanishi va olib tashlanishini aytishadi. Ular zaifliklarni avtomatik ravishda tuzatish uchun ochiq kichik/yamoq versiyalaridan foydalanishlarini va bu "yamoqni erta, tez-tez yamoq" tamoyiliga amal qilib, ochiq manbali bog'liqliklar xavfini kamaytirishning to'g'ri, tavsiya etilgan usuli ekanligini aytishadi. Ushbu epizodda biz nima uchun bu g'oyalar noto'g'ri ekanligini va bunday noto'g'ri tushunchalar ushbu hujum mexanizmining mashhurligiga va tashkilotlar duch kelayotgan katta xavfga qanday hissa qo'shayotganini ko'rib chiqamiz. Biz nima ishlaydi va qaysi kuch va resurslar sarflanadi, degan savol bilan yakunlaymiz.
- Ochiq kodli zararli paketlar: Xygeni yondashuviUshbu epizodda biz Xygeni’da zararli dasturlardan erta ogohlantirish (MEW) tizimimiz uchun qaysi strategiyaga amal qilayotganimizni taqdim etamiz. Ushbu koʻp bosqichli tizim yangi paket versiyasi nashr etilganda real vaqt rejimida qanday ishlaydi, turli manbalardan dalillar qanday olinadi, saralash qanday amalga oshiriladi, biz qaysi tasniflash mezonlariga amal qilmoqdamiz va nima uchun zararli paket nomzodining xususiyatini tasdiqlash uchun qoʻlda tahlil qilish kerak? Ichki va registr guruhlarimizning fikr-mulohazalari tizimga notoʻgʻri ijobiy natijalarni minimallashtirish uchun toʻplangan oʻtmishdagi dalillardan qanday saboq olishga yordam beradi. Va biz ochiq kodli ochiq kodli ekotizimlardagi NPM, GitHub, PyPI va boshqa asosiy infratuzilmalarga yashash vaqtini qisqartirishga qanday yordam berayotganimizni tushuntiramiz..
- Ochiq kodli dasturlardan foydalanish: Yomon odamlardan nimani kutish kerakSeriya dushmanlar hujumlarni yashirinroq, aniqlash qiyinroq, muayyan sohalarga qarshi ko'proq nishonga olinadigan va ushbu turdagi hujumlardan ko'proq foyda olish uchun qo'llayotgan eng yangi harakatlarga e'tibor qaratib yakunlanadi. To'lov dasturlari hujumlari ushbu vosita yordamida amalga oshiriladimi? Yomon odamlar yanada murakkab zararli paketlarni yetkazib berish uchun AI vositalaridan qanday foydalanmoqdalar? Eng mashhur loyihalar xavf ostidami? Bu o'quvchilarga ushbu qurollanish poygasi va qisqa muddatda (2024 yilning ikkinchi yarmi) va o'rta muddatda (2025) nimani kutish kerakligi haqida tasavvur berish uchun qilingan. Biz so'nggi paytlardagi kabi hujumlar qanday sodir bo'lishini bilib olamiz. XZ-Utils orqa eshigiyoki yerdan tashqarida yashash hujumi elektron quruvchi 2024-yil mart oyidagi voqealar dushmanlarning qanday rivojlanishiga hushyor turishimiz kerakligini ko'rsatmoqda.
Keling, sahnani birinchi epizod bilan boshlaymiz: Zararli ochiq kodli ochiq kodli paketlar bilan nima bo'lyapti?
Ochiq kodli paketlar bilan bog'liq muammo nimada?
So'nggi yillarda har qanday jinoyatchilar zararli xatti-harakatlarni amalga oshirish uchun ochiq kodli ochiq kodli dasturiy ta'minot registrlaridan foydalanishdi. Bu faoliyatlar ochiq kodli dasturiy ta'minot kabi qadimgi, ammo so'nggi uch yil ichida ularning chastotasi keskin oshdi.
Zararli komponentlarni ommaviy registrlarga joylashtirish (qaramlikka asoslangan hujumlar) - bu tahdid qiluvchilar zararli dasturlarni tarqatish uchun foydalanadigan assimetrik partizanlar urushi bo'lib, tashkilotlar noma'lum ishlab chiquvchilardan kelgan ochiq kodli komponentlarga bo'lgan ishonchidan foydalanadi (esingizda bo'lsin) qaramlik xkcd komiksi?). Siz paketlarga ishonganingiz va paket tarkibini va ularning bog'liqliklarini qo'lda ko'rib chiqishga qarshi emassiz, shuning uchun bu hujumlar nihoyatda samarali. Va assimetriya ular asosan avtomatlashtirilishi mumkinligi va yomon odamlar jabrlanuvchi bilan to'g'ridan-to'g'ri o'zaro aloqada bo'lishlari shart emasligi sababli yuzaga keladi. Ular shunchaki paketni ommaviy reyestrga yuklashadi va uni qo'yib yuborishadi.
Zararli paketlar 2022-yilda 6 barobar ko'paydi, va 2023-yilda 2.5 baravar o'sishda davom etdi. O'tgan yili 245 000 ta zararli paket aniqlandi, bu ko'rsatkich oldingi yillardagi umumiy sondan ikki baravar ko'p. Bu eksponensial o'sishdir! 2021-yilda yuzlab va 2022-yilda minglab tasdiqlangan zararli dastur sifatida paketlarni olib tashlashdan biz 2023-yilda ancha ko'p fon "shovqinini" ko'rdik, bu yil ham shunga o'xshash sur'atda. Va "eng kam qarshilik yo'lidan" yurgan murakkab bo'lmagan kiberjinoyatchilar tomonidan yuzaga kelgan bu fonda yashiringan holda, yuqori darajadagi hujumlarning oz qismi hatto ommaviy axborot vositalarida ham sarlavhalarga yetdi.
Nima uchun bu shunchalik katta muammo? ishonchning haddan tashqari ko'pligi butun zanjir bo'ylab. Ochiq kodli dasturiy ta'minot o'zining manba kodi bilan tarqatiladi va berilgan litsenziya asosida chiqariladi. Ha, har kim manba kodini tekshirishi mumkin; lekin, umuman kim tekshiradi? Dasturiy ta'minotda zararli dastur yo'qligini tekshirgandan so'ng, dasturiy ta'minotni manbalardan kim yaratadi? Paketlangan komponentni (shuningdek, a deb ham ataladi) uzatishdan oldin kim To'plami) paket menejeriga yoki tuzish vositasiga quyi oqim orqali, paket zararli dasturlar bilan to'lib ketmaganligiga va u kelishi kerak bo'lgan manba kodiga mos kelishiga ishonch hosil qiladimi?
Nima uchun infratuzilma bunday oson hujumlarga yo'l qo'yadi?
Paket registrlari ochiq bo'lib, ko'pincha nashriyotchining shaxsini minimal tasdiqlashni talab qiladi. "Har kim o'z dasturini bu yerda nashr etishi mumkin!" Hujumchilar uchun to'siq past darajada belgilangan: ular bir martalik elektron pochta manzillari va bir martalik GitHubgithub akkauntlaridan foydalanib, qisqacha, fishingga o'xshash kampaniyalarda yuzlab zararli paketlarni yaratadilar. Faqat maqsadli bo'lganlar uchun yuqori darajadagi murakkablik talab etiladi: biz hatto ko'plab yulduzlar va ishonchli GitHub manba omborini yaratganimizni ko'rdik. commitbir nechta soxta hissa qo'shuvchilardan va mashhurlik va texnik xizmat ko'rsatishning boshqa ko'rsatkichlaridan olingan. yulduz kuzatuvchilari va soxta hissalardan kelib chiqqan obro' avtomatlashtirish qiyin emas. Biz nafaqat zararli dasturlar, balki barcha turdagi ochiq dasturiy ta'minot infratuzilmalarida suiiste'molliklarni ko'rdik. choy protokoli hodisasi.
Paket menejerlari xavfsizlik uchun emas, balki foydalanish qulayligi uchun mo'ljallangan ediUlar o'rnatishdan oldingi va keyingi o'rnatishdan keyingi skriptlarni ishga tushirishlari mumkin (ba'zan kutubxona uchun mahalliy kodni kompilyatsiya qilish zarur). Shuningdek, Paket menejerlari paketlarni bir nechta manbalardan o'rnatadi va ba'zan standart holatda ommaviy registrlardan foydalanish kerak bo'ladi. Ular nashr qilish so'rovidagi metama'lumotlar va paketning o'zidagi metama'lumotlar o'rtasidagi nomuvofiqlikni tekshirmadilar.
Bog'liqliklar ichki qismga joylashtirilgan va grafik hosil qiladi. Node (JavaScript) kabi ba'zi ekotizimlarda mayda donador bog'liqliklar yuzlab yoki minglab miqdorda to'planadi. Bitta narsa shundaki, dasturiy ta'minot loyihalarim tomonidan e'lon qilingan to'g'ridan-to'g'ri bog'liqliklar ustidan qat'iy nazoratga ega bo'lish kerak, lekin tranzit bog'liqliklar nazorat qilish qiyinroq. Ochiq kodli kod "do'stlarimning do'stlari mening do'stlarim" degan so'zdan keyin kelgan. Uzoq Sharqda birodarlik odatiy holdir! Tahdid qiluvchilar buni bilishadi va ko'pincha noma'lum bo'lgan noaniq qaramliklarda zararli xatti-harakatlarni chuqur yashirishadi. Bu holat ... da ham bo'lgan. tadbir oqimi nishonga olingan hodisa Copay hamyoni.
Ochiq kodli dasturiy ta'minot yaratilganidan beri shunday ishlagan. Bu unchalik o'zgarmaydi. Ba'zi paket registrlari eng yaxshi holatda ikki faktorli autentifikatsiyani talab qiladi va ko'pincha faqat eng mashhur paketlar uchun. Ba'zi registrlar tekshirilgan tashkilotga tegishli bo'lgan nom maydonini, ammo fojiali boshqalar uni qo'llab-quvvatlamaydi (PyPI) yoki ixtiyoriy qilmaydi (NPM). Shunisi qiziqki, hatto a oddiy skrining sxemasi (guruh identifikatoriga mos keladigan DNS yoki GitHub ombori/tashkilotini boshqarish asosida) va yaratish PGP imzolari majburiy checksumlardan tashqari barcha artefaktlar uchun "shovqin"ning ko'p qismini, tiposquattingga o'xshash zararli paketlarni olib tashlaydi va ko'p qismini cheklaydi qaramlikning chalkashligiMurakkab hujumlar mumkin, ammo ancha qiyinroq, faqat bir nechtasi shunga o'xshash com.github.codingandcoding:maven-compiler-plagin Maven Central bilan mashhur. Va barcha maven registrlari bir xil amaliyotlarga amal qilmaydi!
Paket menejerlaridagi xavfsizlik nazorati qaramlik hujumlariga yuk bo'lishi mumkin, ammo bunga to'sqinlik qilmaydi. Ko'p faktorli autentifikatsiya bilan bog'liq muammo shundaki, avtomatlashtirish uchun avtomatlashtirish skriptlaridan qilingan APIapi qo'ng'iroqlarida ishlatiladigan hisoblar uchun kirish tokenlari yoki APIapi kalitlari kabi olingan hisob ma'lumotlari yaratiladi, bunda ikkinchi omilni ta'minlovchi interaktiv foydalanuvchi qo'llab-quvvatlanmaydi. MFA foydalanuvchi hisoblarini parol oqishidan himoya qilish uchun yaxshi, ammo yaratilgan kirish tokenlari yoki APIapi kalitlari faol bo'lganda himoyalanishi kerak, aks holda ularning egasi raqiblar tomonidan taqlid qilinadi. Paketga asoslangan ta'minot zanjiri kampaniyalarining katta qismi oqish kaliti/token bilan boshlanadi. Shunchaki shunga o'xshash voqealarni eslang. Buxgalteriya, 3CXva boshqa ko'plab holatlarda, ta'minot zanjiriga hujumni boshlash uchun dastlabki bosqinchilikda interaktiv bo'lmagan ma'lumotlar birinchi marta olib tashlangan.
Bu tahdidga berilgan javob yetarlicha kuchli emas edi. Uchinchi epizodda biz nima ish berganiga va nima muvaffaqiyatsiz bo'lganiga e'tibor qaratamiz. Sanoat birgalikda ishlashi kerak standardglobal ta'minot zanjirlari uchun xavflarni kamaytirish uchun jarayonlar, ta'lim va vositalar. Bu bitta tashkilot mustaqil ravishda hal qila oladigan muammo emas.
Ushbu bo'limni yakunlash uchun muhim tushunmovchilik: biz gaplashyapmiz zararli paketlar emas, balki himoyasiz Zaifliklar dizayn yoki kodlash xatolaridan kelib chiqadi, ular tasodifan, yomon niyatsiz kiritiladi. Zaifliklardan foydalanish mumkin, ammo ko'plari undan foydalanilmaydi. Zararli paketlar har doim qasddan amalga oshiriladi va agar ular ishga tushirilsa, 100% foydalanish mumkin. Shunga o'xshash xavf yo'q! Shuning uchun Zaifliklarni aniqlash va kamaytirish uchun qancha sa'y-harakatlar qilinayotgani va zararli komponentlar uchun teng choralar ko'rilmasligini ko'rish paradoksaldir..
"Biz xavfsizlikka jiddiy yondashamiz"
Keling, odatiy holatni tasavvur qilaylik Acme korporatsiyasiWileCoyote.com uchun yirik provayder bo'lgan Acme o'zining dasturiy ta'minotining katta qismini uchinchi tomonlardan oladi, 80% dan ortig'i ochiq kodli loyihalardan. Ular ichki foydalanish uchun dasturiy ta'minot ishlab chiqaradilar, lekin ular o'z hamkorlari, provayderlari va mijozlari/oxirgi foydalanuvchilari uchun ham dasturiy ta'minot taqdim etadilar. Acme Go, JavaScript, Java, C# va Python tillarida yozilgan dasturiy ta'minotga ega va dasturiy ta'minotining katta qismini bulutda, Kuberneteskubernetes klasterlari ostida ishlaydi. Acme o'zining maxsus tasvirlarini Docker Hub va boshqa registrlardan olingan asosiy tasvirlardan yaratadi. Va ular bir nechta kutubxonalar, paketlar va konteyner tasvirlarini ham ommaviy registrlarda baham ko'rishadi.
Acme xavfsizlikka jiddiy yondashadi. Ular muammodan juda xabardor. open source securityva u keltirib chiqaradigan xavf. Barcha ishlab chiquvchilar, tizim menejerlari va DevOpsdevops muhandislari bu yoqimli kichik kripto kalitlardan ikkinchi omil autentifikatsiyasi sifatida foydalanadilar. Hammasi commitkod omborlari imzolangan, filial himoyasi majburiy kod tekshiruvlari bilan yoqilgan, CI/CD qulflangan, maxfiy omborda saqlanadigan sirlar va faqat ruxsat etilgan, oq ro'yxatga kiritilgan komponentlar saqlanadigan tashqi registrlarni qisman aks ettiruvchi ichki registrga ega. Acme tomonidan yaratilgan dasturiy ta'minot ushbu registrdan uchinchi tomon bog'liqliklarini olishi shart.
Ehtimol, aksariyat tashkilotlar ushbu profilga mos keladi. Hurmatli o'quvchi, agar siz hali ham shu yerda bo'lsangiz, sizniki albatta mos keladi, shunday emasmi?
Keyin bir baxtsiz kun, muhim frontend ishlab chiqaruvchisi Acme yugurdi npm acme-cute-lib ni o'rnatish, @acme/cute-lib to'g'ri miqyosdagi bog'liqlik ekanligini unutib. Aniq xato muhim emas, hatto dasturiy ta'minot hayot aylanishini mukammal nazorat qilishni o'z zimmasiga olgan taqdirda ham ko'p narsalar noto'g'ri ketishi mumkin. Bizning ishlab chiquvchimiz APT guruhi Acme ni nishonga olayotganini bilmagan va ayyorona tarzda shu nom ostida zararli komponentni nashr etgan, shuning uchun zararli xatti-harakatlar faqat dasturiy ta'minot Acme kompyuterlariga o'rnatilganda faollashadi. Paket nashr etilganidan keyin bir necha hafta davomida aniqlanmadi.
Hisob ma'lumotlarini qidiradigan o'rnatish skripti ishga tushirildi (ishlab chiquvchimizning noutbukida ko'plab foydali kirish tokenlari mavjud edi), bu ichki dasturiy ta'minot omborlariga va yuqorida aytib o'tilgan ichki omborga kirish imkonini beradi, albatta, unga faqat VPN orqali kirish mumkin. Zararli kod mavjud VPN ulanishidan foydalanishga va ichki registrga ikkinchi bosqich zararli komponentni nashr etishga muvaffaq bo'ldi, bu esa Acme tomonidan taqdim etilgan dasturiy ta'minotning aksariyati tomonidan umumiy foydalaniladigan umumiy foydalanish kutubxonasiga ta'sir qildi.
Bir necha hafta o'tgach, Acme nashr etilgan vositalaridan foydalanuvchi boshqa tashkilotlar o'z tarmoqlarida g'alati trafikni ko'rishni boshladilar, trafik Acme protokolidan foydalanildi, lekin Acme domeniga o'xshash xostlarga yo'naltirildi. Trafik shifrlangan edi, ammo tizimni monitoring qilish vositalari kutilmagan fayllarga kirishni va tizim buyruqlariga o'xshash, ammo yuklab olingan bajariladigan fayllarni ishga tushiradigan jarayonlarning bajarilishini aniqladi.
Qolganlari tarixda: Acme avvaliga bunday xatti-harakatlar ularga bog'liqligini va barcha xavfsizlik choralari ko'rilganini rad etdi. Kiberxavfsizlik ommaviy axborot vositalari aniqlangan xatti-harakatlarning manbai nima uchun Acme komponentlaridan kelib chiqqanligini so'ray boshlaganlaridan va xavfsizlik tahlili bu komponentlarning maxfiy zararli dasturlar bilan qanchalik to'lib ketganligini e'lon qilganidan keyingina, Acme voqeani tan olishga majbur bo'ldi va hodisalarga javob berish firmasini chaqirdi. Bu bir zumda qiyinchilik bilan qo'lga kiritilgan ishonchni yo'q qilgan salbiy marketing kampaniyasi.Acme o'rnatishdan bir daqiqa oldin edisaster" sarlavhasi keng tarqalgan edi. Keyin sud jarayonlari va bekor qilingan shartnomalar ham shunga mos ravishda boshlandi.
O'tmishdagi ma'lum hodisalar bilan o'xshashliklarni ko'ryapsizmi? Acme ta'minot zanjiri hodisasiga ikki bosqichda duch keldi, aralashmasidan foydalangan holda qaramlikning chalkashligi/yozuvlarni yozib qo'yish uchinchi tomonlar tomonidan ishlatiladigan dasturiy ta'minotga tushib qolgan komponentlarni yuqtirish uchun ishlab chiquvchi ish stantsiyasidan foydalangan hujumlar. Buning oldini olish yoki kamaytirish mumkinmi?
Nima uchun zaharlangan paketlar shunchalik mashhur
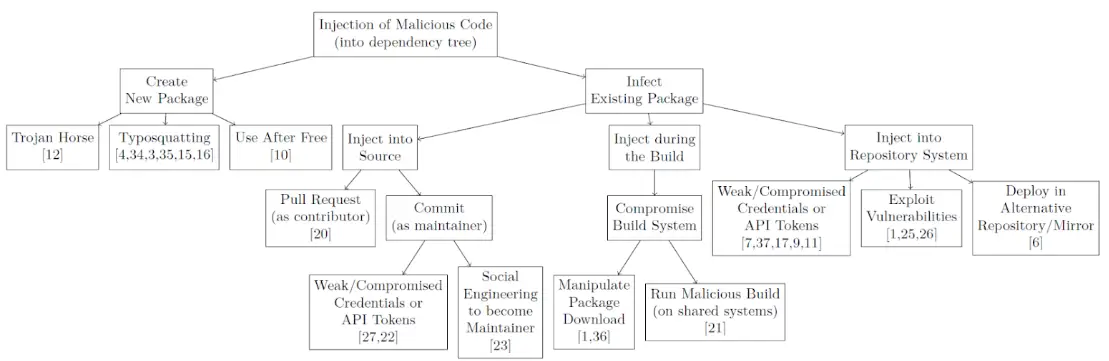
Ushbu gipotetik hodisa shuni ko'rsatadiki, ochiq kodli xavfsizlikka oqilona yondashuv bilan ham, tashkilotlar ochiq kodli komponentlardagi zararli dasturlarning qurboni bo'lishdan saqlanish uchun aniq choralarga muhtoj. Sxematik jihatdan, tahdid ishtirokchisi quyidagilarni amalga oshirishi mumkin:
- Yangi paket yarating (taniqli xato yozish yoki qaramlikni chalkashtirish yo'llariga amal qilib, bu yomon odamlar tomonidan eng ko'p bosib o'tilgan yo'l);
- Mavjud bo'lganini zararlashga harakat qiling, yoki uni manba kodiga kiritib, uni hissa qo'shuvchi sifatida yashirishga harakat qiling pull requestyoki ijtimoiy muhandislikdan foydalanib, texnik xizmat ko'rsatuvchiga aylaning (XZ Backdoorda "Jao Tan" qilganidek yoki o'ng9ctrl GitHub foydalanuvchisi buni amalga oshirdi tadbir oqimi 2018-yil kuzida sodir bo'lgan voqea) yoki ochiq kodli ombor ma'lumotlarini olish va texnik xizmat ko'rsatuvchini taqlid qilish orqali;
- Paketni yaratish paytida zararli dasturni kiritish, yoki zararli skriptni ishga tushirish orqaliyoki paketlarni yuklab olishda o'rtadagi odamning kesishmalari bilan aralashish (yaxshiyamki, TLS endi ko'pgina registrlarda har doim talab qilinadi).
- Paketlangan komponentni to'g'ridan-to'g'ri registrga kiriting, odatda registr ma'lumotlarini yozib olish orqali (Acme kabi ko'plab murakkab hujumlar uchun afzal ko'rilgan alternativa, bu yerda birinchi bosqichda buzilgan ish stantsiyasida ichki registrga kirish tokeni mavjud edi, masalan, odatdagidek) .NS or ~/.m2/settings.xml: yomon aktyorlar sirlarni qaerdan qidirishni bilishadi). Registrlardagi zaifliklardan ham foydalanilgan.
Zararli dasturlar bilan registrlarni zaharlash qaramlik hujumlarining asosi hisoblanadi. Quyosh ostida yangilik yo'q: uning tarqalishi keskin oshdi, ammo besh yil avvalgidek usullar hozir ham ishlaydi.
Zararli paket o'rnatish paytida, dasturiy ta'minotni yaratish paytida yoki ish vaqtida ishlashi mumkin. Va xatti-harakatlar ma'lumotlarni chiqarib tashlashdan tortib, masalan, ikkinchi bosqich urinishi uchun sirlarni olish, manba kodini olish, qo'shimcha zararli dasturlarni o'chirishgacha bo'lgan oraliqlarni qamrab oladi. Keyingi epizodda biz zararli paketlarni va ularning qanday nashr etilishini tahlil qilamiz.
yanada o'qish
Keyingi epizod Zararli paketlarning anatomiyasi: Trendlar qanday? Zararli dasturlarni erta ogohlantirish tizimimiz orqali kundan-kunga kuzatib borayotgan real holatlarga e'tibor qaratamiz. Biz qaysi turdagi zararli dasturlar aniqlanganini va qaysi taktikalar, texnikalar va protseduralar eng ko'p qo'llanilganini ko'rib chiqamiz. Biz chalkashliklarni va ularning potentsial sharhlovchilardan qanday yashirishga urinayotganini, aniqlashdan qochish uchun qochish texnikalarini va ularning telemetriya va lateral harakat bilan qanday rivojlanayotganini ko'rib chiqamiz. Iltimos, bizni kuzatib boring!
Manbalar
- Backstabber's Knife Collection: Ochiq kodli dasturiy ta'minot ta'minot zanjiri hujumlariga sharhM. Ohm va boshqalar, 2020-yil may.
- Ochiq kodli zararli dasturlardan himoyaXygeni'dan oq qog'oz.
- Software Supply Chain Security Retrospekt: Xavfsizroq 2024-yilni shakllantirishXygeni'dan xabar.
