






TP; DR
OWASP Top 10 veb-ilovalar xavfsizligi xavflari uchun eng ko'p ishlatiladigan ma'lumotnoma hisoblanadi. Open Web Application Security Project tomonidan nashr etilgan va real dunyo hujumlari ma'lumotlari asosida yangilangan ushbu maqola zamonaviy ilovalarda eng ko'p zarar keltiradigan o'nta zaiflik toifasini aniqlaydi — sinovdan o'tgan ilovalarning 94 foizida topilgan Buzilgan Kirish Nazoratidan tortib, bulutga asoslangan arxitekturalarning kengaytirilgan hujum yuzasini aks ettirish uchun qo'shilgan Server tomonidagi So'rovlarni Soxtalashtirishgacha.
Har bir kategoriya aniq, hujjatlashtirilgan qoidabuzarliklarga tegishli. Buzilgan kirish nazorati: First American Financial’da URL manipulyatsiyasi orqali 850 million yozuv fosh qilindi. In’ektsiya: SQL in’ektsiyasi orqali 147 million Equifax mijozi buzildi. Zaif komponentlar: xuddi shu Equifax buzilishi, yamoqlanmagan Apache Struts tizimi bilan yanada kuchaydi. Dasturiy ta’minot yaxlitligidagi nosozliklar: XZ Utils ta’minot zanjiri orqa eshigi, butun dunyo bo‘ylab Linux distributivlarida ishlab chiqarilgunga qadar aniqlanmagan.
Ro'yxat eng muhim xavflarni qamrab oladi, ammo ularning hammasi emas. Zamonaviy AppSec dasturlari OWASP Top 10 qamrovi bilan qatlam software supply chain security, Sun'iy intellekt tomonidan yaratilgan kod xavfi, CI/CD pipeline yaxlitlik va sirlarni oshkor qilish — hujumlar 2021-yilgi nashrdan oldingi holatni namoyon etadi. Bugungi kunda hujumchilar foydalanadigan zaifliklar uch yil oldin qo'lga kiritilgan har qanday bitta ro'yxatdagidan ham ko'proqni tashkil qiladi.
Ushbu qo'llanmada quyidagilar mavjud: o'nta toifaning har biri nimani anglatadi, har biri uchun haqiqiy qoidabuzarlik misoli, tuzatishning eng yaxshi amaliyotlari va qanday qilib Xygeniy uning asboblarini xaritaga tushiradi — SAST, SCA, CI/CD xavfsizlik, Anomaliyani aniqlashva IaC Security — har biri murojaat qiladigan aniq toifalarga.

Ochiq veb-ilovalar xavfsizligi loyihasi (OWASP)
Ochiq veb-ilovalar xavfsizligi loyihasi (OWASP) - bu veb-ilovalar xavfsizligiga oid eng muhim o'nta xavfning muntazam ravishda yangilanib turadigan ro'yxati bo'lib, uni jamoatchilik tomonidan boshqariladigan, ochiq mavjud vositalar va tizimlar orqali dasturiy ta'minot xavfsizligini yaxshilashga bag'ishlangan notijorat tashkilot - Open Web Application Security Project (OWASP) tomonidan nashr etiladi. Ro'yxat real dunyo hujumlari ma'lumotlari, sanoat tahlili va mutaxassislarning fikrlariga asoslangan bo'lib, u dasturchilar, AppSec guruhlari, DevSecOps muhandislari va xavfsizlik yetakchilari uchun ilovalar, API va dasturiy ta'minot ta'minot zanjirlariga eng ko'p zarar yetkazadigan zaifliklarni ustuvorlashtirish uchun eng keng qo'llaniladigan ma'lumotnomaga aylandi.
Joriy nashr buzilgan kirishni boshqarish, in'ektsiya, xavfsizlikning noto'g'ri konfiguratsiyasi, zaif va eskirgan komponentlar, dasturiy ta'minot va ma'lumotlar yaxlitligidagi nosozliklar va server tomonidagi so'rovlarni qalbakilashtirish kabi toifalarni qamrab oladi. Har bir xavfni va tegishli tuzatishni tushunish xavfsiz ilovalarni yaratish, dasturiy ta'minot xavfsizligi xavfini kamaytirish va tashkilotlarni zamonaviy tahdidlardan himoya qilish uchun juda muhimdir.

OWASPning eng yaxshi 10 taligi va ularning yechimlari nima?
OWASP Top 10 - bu Open Web Application Security Project (OWASP) tomonidan nashr etilgan global miqyosda tan olingan xabardorlik hujjati. Unda real dunyo hujumlari ma'lumotlari, jamoatchilik tadqiqotlari va sanoat tahlillari asosida zamonaviy veb-ilovalarga ta'sir qiluvchi eng muhim xavfsizlik xavflari aniqlangan. Ushbu ro'yxat ishlab chiquvchilar, AppSec guruhlari, DevSecOps muhandislari va xavfsizlik yetakchilariga ilovalar, API va dasturiy ta'minot ta'minoti zanjirlari uchun eng katta xavf tug'diradigan zaifliklarni ustuvorlashtirishga yordam beradi.
Joriy OWASP Top 10 taligiga kirishni boshqarishning buzilishi, in'ektsiya, xavfsizlikning noto'g'ri konfiguratsiyasi, zaif va eskirgan komponentlar, dasturiy ta'minot va ma'lumotlar yaxlitligidagi nosozliklar va server tomonidan so'rovlarni qalbakilashtirish (SSRF) kabi xavfsizlik toifalari kiradi. Ushbu xavflarni tushunish va tegishli tuzatish strategiyalarini amalga oshirish xavfsiz ilovalarni yaratish, dasturiy ta'minot xavfsizligi xavfini kamaytirish va tashkilotlarni zamonaviy kibertahdidlardan himoya qilish uchun juda muhimdir.
OWASPning eng yaxshi 10 ta toifasi
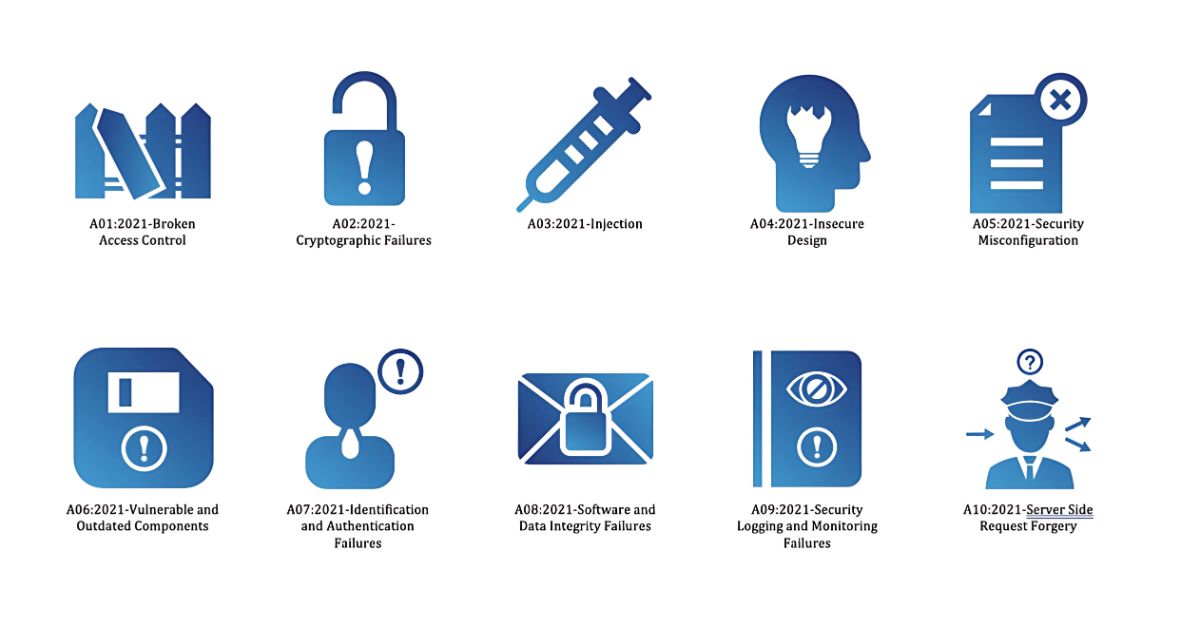
OWASPning eng yaxshi 10 ta zaifligi haqida qisqacha ma'lumot
| OWASP kategoriyasi | Birlamchi xavf | Oddiy ta'sir |
|---|---|---|
| Buzilgan kirish nazorati | Ruxsatsiz kirish | Ma'lumotlarga ta'sir qilish |
| Kriptografik nosozliklar | Kuchsiz shifrlash | Maxfiy ma'lumotlarni o'g'irlash |
| Qarshi | Zararli kiritish ijrosi | Ma'lumotlar bazasini buzish |
| Xavfsiz dizayn | Arxitektura kamchiliklari | Tizim bo'ylab zaifliklar |
| Xavfsizlikni noto'g'ri sozlash | Noto'g'ri sozlash | Ruxsatsiz kirish |
| Zaif qismlar | Eskirgan bog'liqliklar | Ta'minot zanjiri murosaga kelishi |
| Autentifikatsiya xatoliklari | Zaif identifikatsiya nazorati | Hisobni egallash |
| Dasturiy ta'minot yaxlitligidagi nosozliklar | Qurilish/qaramlikni buzish | Zararli dasturlarni kiritish |
| Jurnal va monitoringdagi xatolar | Kechiktirilgan aniqlash | Hujumchining uzoqroq vaqt davomida yashashi |
| SSRF | Ichki so'rovni suiiste'mol qilish | Ichki xizmatdagi kelishmovchilik |

1. Kirish nazorati buzilgan (A01:2021)
Buzilgan kirish nazorati nima?
Foydalanuvchilar ma'lumotlarga yoki harakatlarga ruxsatsiz kirish huquqini qo'lga kiritganda, kirishni boshqarish tizimining buzilishi yuzaga keladi. Masalan, tajovuzkor administratorga kirish huquqini olish uchun URL manzilini o'zgartirishi mumkin. OWASP ushbu muammoni sinovdan o'tgan ilovalarning 94 foizida aniqladi, bu esa uni OWASPning eng keng tarqalgan 10 ta xavfsizlik zaifliklaridan biriga aylantiradi.
Kirishni boshqarish tizimining buzilishi uchun choralar
Ushbu xavfni kamaytirish uchun eng kam imtiyozli kirishni ta'minlang, maxfiy operatsiyalar uchun ko'p faktorli autentifikatsiyani (MFA) joriy qiling va foydalanuvchi ruxsatlarini muntazam ravishda tekshirib turing.
Xygeni's Secrets Security API kalitlari va tokenlari kabi maxfiy ma'lumotlarni himoya qilishga yordam beradi, bu esa kirishni boshqarish qoidalarini buzish xavfini kamaytiradi. Doimiy monitoring tizimingizning yaxlitligini ta'minlaydi.
Rael-World misoli
In 2019, Birinchi Amerika Moliya Korporatsiyasi ustidan ochilgan 850 million maxfiy yozuvlar noto'g'ri kirish nazorati tufayli. Hujumchilar maxfiy hujjatlarga kirish uchun URL manzilini shunchaki o'zgartirishlari mumkin edi. Kirish nuqtalarini to'g'ri himoya qilishni e'tiborsiz qoldirib, kompaniya maxfiy ma'lumotlarni zaif qoldirdi. Ushbu hodisa foydalanuvchi rollarini tasdiqlash va faqat vakolatli shaxslar maxfiy ma'lumotlarga kirishi mumkinligini ta'minlash zarurligini ta'kidlaydi.
Nima uchun bu bugungi kunda muhim? Zamonaviy ilovalar API'lar, bulutli xizmatlar va tarqatilgan foydalanuvchi rollarini fosh qiladi, bu esa ruxsatsiz kirishni maxfiy biznes ma'lumotlariga ta'sir qiluvchi eng keng tarqalgan va zararli xavfsizlik xavflaridan biriga aylantiradi.

2. Kriptografik nosozliklar (A02:2021)
Kriptografik xatolar nima?
Kriptografik nosozliklar tizimlar maxfiy ma'lumotlarni to'g'ri shifrlay olmaganida yuzaga keladi, bu esa tajovuzkorlarga ularni ushlab olish va noto'g'ri ishlatishga imkon beradi. Maxfiy ma'lumotlarni himoya qilish uchun kuchli shifrlash juda muhimdir.
Kriptografik nosozliklarni bartaraf etish usullari
Saqlangan ma'lumotlarni AES-256 bilan shifrlang va uzatilayotgan ma'lumotlar uchun TLS 1.2 yoki undan yuqoriroq standartni qo'llang. Shifrlash kalitlarini muntazam ravishda aylantiring va ularni tegishli kirish boshqaruv elementlari bilan himoyalang.
Xygeni infratuzilmasi kodi sifatida (IaC) Xavfsizlik shifrlash siyosatidagi zaifliklarning oldini olish uchun joylashtirish paytida shifrlash sozlamalarini tekshiradi.
Haqiqiy dunyo misoli
2017 yilda Exactis, ma'lumotlarni yig'ish firmasi, 340 million shaxsiy yozuvlar fosh qilindi noto'g'ri shifrlash tufayli. Hujumchilar ismlar, manzillar va telefon raqamlari kabi shaxsiy ma'lumotlarga kirishgan, chunki ma'lumotlar oddiy matnda saqlangan. Ushbu buzg'unchilik maxfiy ma'lumotlarni shifrlamaslik xavfini ko'rsatadi. To'g'ri shifrlashni qo'llash orqali standardMasalan, dam olayotgan ma'lumotlar uchun AES-256 va uzatilayotgan ma'lumotlar uchun TLS kabi standartlardan foydalangan holda, tashkilotlar o'z ma'lumotlarini ruxsatsiz kirishdan himoya qilishlari mumkin.
Nima uchun bu bugungi kunda muhim? Tashkilotlar tobora ko'proq bulutli muhitlarda mijozlar, moliyaviy va autentifikatsiya ma'lumotlarini saqlaydi va uzatadi, bu esa maxfiylik va muvofiqlikni himoya qilish uchun kuchli shifrlashni zarur qiladi.

3. In'ektsiya (A03:2021)
In'ektsiya hujumlari nima?
SQL Injection kabi in'ektsiya zaifliklari tajovuzkorlarga tizimingizga zararli kodni kiritish imkonini beradi, bu ularga ma'lumotlarni boshqarish yoki o'g'irlash imkonini beradi. In'ektsiya hujumlari zamonaviy veb-ilovalarga ta'sir qiluvchi eng keng tarqalgan va ta'sirchan dastur xavfsizligi xavflaridan biri bo'lib qolmoqda.
Davolash usullari In'ektsiya hujumlari
Parametrlangan so'rovlardan foydalaning va foydalanuvchi ma'lumotlarini tekshiring. Xavflarni minimallashtirish uchun iloji boricha dinamik so'rovlardan qoching.
Xygenining anomaliyasini aniqlash Monitorlar CI/CD pipelineg'ayritabiiy xatti-harakatlar uchun, real vaqt rejimida potentsial in'ektsiya urinishlarini aniqlash.
Haqiqiy dunyo misoli
In 2017, Equifax azob chekdi a ma'lumotlarning ommaviy buzilishi shaxsiy ma'lumotlarini fosh qilgan 147 million mijoz. Buzilish natijasida yuzaga keldi SQL in'ektsiyasining zaifligi, tajovuzkorlarga kompaniya veb-saytini boshqarish va ma'lumotlar bazasida saqlangan maxfiy ma'lumotlarga kirish imkonini beradi. Tashkilotlar o'z tizimlari foydalanuvchi kirishlarini to'g'ri dezinfektsiya qilishini ta'minlashi kerak. SQL so'rovlarini muntazam ravishda tuzatish va himoya qilish bu zaiflikning oldini olishi mumkin edi.
Nima uchun bu bugungi kunda muhim? In'ektsiya zaifliklari veb-ilovalar, API va AI yordamida ishlab chiqish ish oqimlariga ta'sir qilishda davom etmoqda, bu yerda tasdiqlanmagan kirish tarjimonlarga, ma'lumotlar bazalariga yoki orqa tizimlarga yetib boradi.

4. Xavfsiz dizayn (A04:2021)
Xavfsiz dizayn nima?
Xavfsiz dizayn ishlab chiquvchilar xavfsizlikni dastlabki dizayn bosqichiga integratsiya qila olmaganlarida yuzaga keladi, bu esa keyinchalik tuzatish qiyin bo'lgan zaifliklarni keltirib chiqaradi. Ilovalar ishlab chiqarish muhitiga yetib borgandan so'ng, bu zaifliklarni tuzatish qiyin.
Davolash usullari Xavfsiz dizayn
Xavfsiz dizayn tamoyillari va tahdidlarni modellashtirishni ishlab chiqish hayot aylanishining boshida qo'llang. Dizayningizdagi potentsial zaif tomonlarni muntazam ravishda baholang va ular jiddiy muammolarga aylanmasdan oldin ularni tuzating.
Xygeni's Application Security Posture Management (ASPM) tajovuzkorlar ulardan foydalanishidan oldin potentsial dizayn kamchiliklarini aniqlaydi va ishlab chiquvchilar boshidanoq o'z mahsulotlariga xavfsizlikni kiritishlarini ta'minlaydi.
Haqiqiy dunyo misoli
Yaqinda real hayotda qo'llanilgan misol Xavfsiz dizayn bo'ladi 2021-yilda Microsoft Exchange ProxyShell zaifliklariHujumchilar Microsoft Exchange’ning autentifikatsiya va kirishni boshqarish mexanizmlaridagi dizayn kamchiliklaridan foydalanib, zaif serverlarda kodni masofadan turib bajarishga imkon berishdi. Bu zaifliklar amalga oshirishdagi xatolar emas, balki yamalar noto‘g‘ri qo‘llanilgandan keyin ham foydalanishga imkon beradigan asosiy dizayn kamchiliklari edi. Ushbu buzilish tizimga zaifliklarning kiritilishining oldini olish uchun xavfsizlikni loyihalash bosqichida integratsiya qilish muhimligini ta’kidlaydi.
Nima uchun bu bugungi kunda muhim? Dizayn bosqichida paydo bo'lgan xavfsizlik kamchiliklarini keyinchalik, ayniqsa bulutga asoslangan va tez rivojlanayotgan ishlab chiqish muhitlarida tuzatish qiyin va qimmatga tushadi.
Nima uchun bu bugungi kunda muhim? Xavfsiz dizayn decisionlarni ishlab chiqarishda tuzatish qimmatga tushadi va ayniqsa bulutga asoslangan arxitekturalar va AI yordamida ishlab chiqish ish oqimlarida xavflidir, bu yerda arxitekturaviy tanlovlar tezlikda amalga oshiriladi va xavfsizlik talablari dastlabki iteratsiyalarda o'tkazib yuborish oson.

5. Xavfsizlikning noto'g'ri konfiguratsiyasi (A05:2021)
Xavfsizlikning noto'g'ri konfiguratsiyasi nima?
Xavfsizlik Noto'g'ri konfiguratsiyalar buzg'unchilar noto'g'ri konfiguratsiya qilingan tizimlardan, masalan, standart sozlamalardan foydalanganda yoki keraksiz portlarni ochiq qoldirganda yuzaga keladi. Noto'g'ri konfiguratsiyalar bulut va ilovalar xavfsizligi bilan bog'liq hodisalarning asosiy sabablaridan biri bo'lib qolmoqda.
Davolash usullari Xavfsizlikni noto'g'ri sozlash
Konfiguratsiya tekshiruvlarini avtomatlashtirish Infratuzilma kod sifatida (IaC) va muntazam ravishda xavfsizlik auditlarini o'tkazing. Barcha tizimlarni eng so'nggi yamalar bilan yangilab turing.
Xygeni's IaC Security joylashtirishdan oldin noto'g'ri konfiguratsiyalarni tekshiradi va barcha muhitlarda xavfsizlik siyosatini izchil ravishda amalga oshiradi.
Haqiqiy dunyo misoli
2018 yilda NASA buzilishga duch keldi, chunki noto'g'ri sozlangan sozlamalar in Atlassian JIRA loyiha va xodimlarning maxfiy ma'lumotlarini fosh qildi. Hujumchilar ochiq konfiguratsiya tufayli ma'lumotlarga kirishdi. Avtomatlashtirilgan xavfsizlik tekshiruvlari va tegishli konfiguratsiya siyosatini amalga oshirish ushbu buzilishning oldini olishi mumkin edi. Muntazam auditlar buzg'unchilar undan foydalanishdan oldin zaiflikni aniqlagan bo'lar edi.
Nima uchun bu bugungi kunda muhim? Bulut xizmatlari noto'g'ri sozlangan, CI/CD pipelines, konteynerlar va ochiq ma'muriy interfeyslar zamonaviy xavfsizlik buzilishlarining asosiy sabablaridan biri bo'lib qolmoqda.

6. Zaif va eskirgan komponentlar (A06:2021)
Zaif va eskirgan komponentlar nima?
Zaif va eskirgan komponentlar ma'lum xavfsizlik kamchiliklariga ega uchinchi tomon kutubxonalari yoki freymvorklaridan foydalanganda paydo bo'ladi. Hujumchilar ushbu zaifliklardan foydalanib, ilovangizni buzishlari mumkin. Bu ayniqsa xavfli tahdiddir, chunki zamonaviy ilovalarning 60% gacha qismi uchinchi tomon komponentlari bilan yaratilgan.
Davolash usullari Zaif va eskirgan komponentlar
Uchinchi tomon kutubxonalari va qaramliklarini muntazam ravishda yangilab turing va dasturiy ta'minot tarkibini tahlil qilishdan foydalaning (SCA) zaifliklarni aniqlash va tuzatish vositalari.
Xygeni's Open Source Security eskirgan yoki zararli komponentlardan foydalanishning oldini olish uchun bog'liqliklaringizni skanerlaydi va bu sizga xavfsiz ilovani saqlashga yordam beradi.
Haqiqiy dunyo misoli
In 2017, Apache Struts yamalmagan zaiflikka ega edi, bu esa ... ga olib keldi Equifax buzilishi, millionlab foydalanuvchilarga ta'sir qiladi. Zaiflik quyidagi holatda edi Apache Struts 2, keng qo'llaniladigan freymvork edi va Equifax yamoqni o'z vaqtida qo'llay olmadi. Bu ularning tizimlarini ekspluatatsiyaga duchor qildi. O'z vaqtida yangilanishlar va muntazam zaifliklarni skanerlash ushbu buzg'unchilikning oldini olgan bo'lar edi.
Nima uchun bu bugungi kunda muhim? Zamonaviy ilovalar ochiq kodli paketlar va uchinchi tomon kutubxonalariga juda bog'liq, bu esa dasturiy ta'minot ta'minot zanjiri hujumlari va zaif bog'liqliklarni AppSecning tobora ortib borayotgan tashvishiga aylantiradi.

7. Autentifikatsiyadagi xatoliklar (A07:2021)
Identifikatsiya va autentifikatsiyadagi xatolar nima?
Bu zaifliklar autentifikatsiya mexanizmlari zaif yoki noto'g'ri qo'llanilganda yuzaga keladi, bu esa tajovuzkorlarga xavfsizlik nazoratini chetlab o'tishga imkon beradi.
Davolash usullari Identifikatsiya va autentifikatsiyadagi xatolar
Ruxsatsiz kirishning oldini olish uchun kuchli parol siyosatini joriy eting, ko'p faktorli autentifikatsiyani (MFA) joriy eting va autentifikatsiya jurnallarini audit qiling.
Xygeni's Secrets Security sizning hisob ma'lumotlaringizni himoya qilishga yordam beradi va autentifikatsiya jarayonida ma'lumotlarning oqish xavfini kamaytiradi.
Haqiqiy dunyo misoli
In 2020, Ringli xavfsizlik kamerasi Buzilish zaif parollar tufayli yuzaga kelgan. Hujumchilar oddiy parollardan foydalangan va jonli videolavhalarga kirish huquqini qo'lga kiritgan. minglab foydalanuvchilarning kameralariUshbu qoidabuzarlik kuchliroq autentifikatsiya amaliyotlariga bo'lgan muhim ehtiyojni ta'kidlaydi. Shuning uchun, amalga oshirish ko'p faktorli autentifikatsiya (MFA) va amalga oshirish kuchli parol siyosati ruxsatsiz kirishning oldini osongina olish mumkin edi.
Nima uchun bu bugungi kunda muhim? Zaif autentifikatsiya mexanizmlari hisoblarni egallab olish, hisob ma'lumotlarini to'ldirish hujumlari va SaaS, bulut va boshqa xizmatlar orqali ruxsatsiz kirishni ta'minlashda davom etmoqda. enterprise ilovalar.

8. Dasturiy ta'minot va ma'lumotlar yaxlitligidagi nosozliklar (A08:2021)
Dasturiy ta'minot va ma'lumotlar yaxlitligidagi nosozliklar nima?
Bu zaifliklar kod yoki infratuzilma buzib kirishdan himoya qilmaganda yuzaga keladi. Hujumchilar tuzilishni buzib kirishlari mumkin. pipelines, qaramliklar yoki joylashtirish jarayonlari, ishonchli yangilanishlarga zararli kodni kiritish. Ushbu turdagi kamchilik ta'minot zanjiri hujumlarining ko'payishi tufayli katta tashvishga aylandi, bunda hatto ishonchli uchinchi tomon komponentlari ham tarmoqlarga kirishga qaratilgan.
Davolash usullari Dasturiy ta'minot va ma'lumotlar yaxlitligidagi nosozliklar
Buni yumshatish uchun kod imzolashni amalga oshiring, xavfsiz yaratish jarayonlaridan foydalaning va barcha uchinchi tomon komponentlarining yaxlitligini tekshiring.
Xygeni's CI/CD xavfsizlik ni ta'minlaydi pipelines xavfsiz va anomaliyalar uchun kuzatiladi. Xygeni'ning anomaliyani aniqlash funksiyasi buzg'unchilikni ko'rsatishi mumkin bo'lgan shubhali faoliyatni aniqlashi mumkin.
Haqiqiy dunyo misoli
In 2024, ta'minot zanjiriga jiddiy hujum nishonga olingan XZ Utils, Linux tizimlarida keng qo'llaniladigan siqish kutubxonasi. XZ Utils - bu minglab tashkilotlar tomonidan ishonchli deb topilgan fayllarni siqish uchun ishlatiladigan muhim vosita. Biroq, tajovuzkorlar kodga orqa eshikni kiritish orqali loyihani yaratish jarayonini muvaffaqiyatli ravishda buzib kirishdi.
Hujumchilar bir muncha vaqt e'tibordan chetda qolishdi, bu esa buzilgan kutubxonaga tayanadigan tizimlarning masofadan kodni bajarish va undan keyingi foydalanishga zaif bo'lishini anglatardi. Natijada, bu hujumchilar ta'sirlangan tizimlar ustidan nazoratni qo'lga kiritishdi, bu esa ma'lumotlarning buzilishiga va maxfiy ma'lumotlarning buzilishiga olib keldi.
Bu voqea yuzaga keladigan xavf-xatarlarni aniq eslatadi ta'minot zanjiri hujumlari. Hatto keng tarqalgan ishonchli kutubxona ham ko'plab tizimlarni buzish uchun manipulyatsiya qilinishi mumkin. Xavfsiz yaratish jarayonlarini ta'minlash, kod imzolash texnikasidan foydalanish va uchinchi tomon komponentlarini doimiy ravishda kuzatib borish orqali tashkilotlar bunday zaifliklarning o'z tizimlariga kirib kelishining oldini olishlari mumkin.
Nima uchun bu bugungi kunda muhim? Dasturiy ta'minot zanjiri hujumlari qurilishga qaratilgan pipelines, paket registrlari, bog'liqliklar va CI/CD tizimlar zamonaviy dasturiy ta'minotni ishlab chiqish uchun katta xavfga aylandi.

9. Xavfsizlik jurnallarini yuritish va monitoring qilishdagi xatoliklar (A09:2021)
Xavfsizlikni qayd etish va monitoring qilishdagi nosozliklar nima?
Bu nosozliklar ilovalar xavfsizlik hodisalarini to'g'ri qayd qilmaganda yoki monitoring mexanizmlari bo'lmaganda yuzaga keladi. Batafsil jurnallarsiz hujumlarni aniqlash va ularga javob berish qiyinlashadi. Bu zaifliklar ko'pincha buzilishlarni aniqlashni kechiktiradi, bu esa hujumchilarga tizimlardan uzoq vaqt davomida foydalanish imkonini beradi.
Davolash usullari Xavfsizlik jurnallarini yuritish va monitoring qilishdagi xatolar
Barcha muhim harakatlar uchun keng qamrovli jurnallarni yoqing, jurnallarni xavfsiz saqlang va ular shubhali harakatlar uchun kuzatilishini ta'minlang. Bundan tashqari, sizni potentsial tahdidlar haqida ogohlantirish uchun avtomatlashtirilgan vositalardan foydalaning.
Xygenining anomaliyasini aniqlash noodatiy faoliyatni real vaqt rejimida aniqlashga yordam beradi. Bundan tashqari, CI/CD Xavfsizlik jurnal yuritish va monitoring konfiguratsiyalarining muhitlar bo'ylab izchil qo'llanilishini ta'minlaydi.
Haqiqiy dunyo misoli
In 2023, Uber ma'lumotlar buzilishiga duch keldi minglab haydovchilarning shaxsiy ma'lumotlari buzib kirildiBuzilish uchinchi tomon yuridik firmasi tomonidan sodir bo'lganida, Genova Berns, xavfsizlik hodisasiga duch keldi va ma'lumotlar fosh bo'ldi. Ogohlantirishlar ishga tushirilganiga qaramay, Uberning monitoring tizimlari hujumni tezda aniqlay olmadi va unga javob bera olmadi.
Hujumchilar ismlar, telefon raqamlari va haydovchilik yozuvlari kabi maxfiy ma'lumotlarga kirish huquqiga ega bo'lishdi. Bu kechikish asosan keng qamrovli jurnal yuritishning yo'qligi va monitoring tizimlarining yetarli emasligi bilan bog'liq edi.
Agar Uber oʻz tizimlariga kirishni toʻgʻri kuzatib borganida va yaxshiroq qayd qilish amaliyotini joriy qilganida, ular buzilish holatini ancha oldinroq aniqlagan boʻlar edi. Natijada, kompaniya obroʻsiga putur yetkazish va moliyaviy yoʻqotishlarni minimallashtirishi mumkin edi. Ushbu buzilish tahdidlarni erta aniqlash va kamaytirish uchun samarali qayd qilish va monitoring tizimlarini saqlab turishning muhimligini taʼkidlaydi.
Nima uchun bu bugungi kunda muhim? Tegishli ko'rinish va monitoring bo'lmasa, tashkilotlar hujumlarni erta aniqlashda qiynalishadi, bu esa hujumchilarning uzoq vaqt davomida aniqlanmasligiga imkon beradi.

10. Server tomonidagi so'rovlarni qalbakilashtirish (SSRF) (A10:2021)
Server tomonidagi so'rovlarni qalbakilashtirish nima?
SSRF tajovuzkorlar serverni aldab, ko'pincha cheklanishi kerak bo'lgan ichki xizmatlarga kirish orqali ko'zda tutilmagan joylarga so'rovlar yuborishganda yuzaga keladi. Bu zaiflik tajovuzkorlarga maxfiy ma'lumotlarga kirish yoki ichki tizimlarda buyruqlarni bajarish imkonini beradi.
SSRF uchun vositalar
SSRF ning oldini olish uchun barcha foydalanuvchi kiritgan ma'lumotlarni tekshiring va serverning chiquvchi so'rovlarni amalga oshirish qobiliyatini cheklang. Bundan tashqari, server qaysi URL manzillarga kirishi mumkinligini boshqarish uchun ruxsat ro'yxatlaridan foydalaning.
Xygeni's CI/CD Xavfsizlik monitoringga yordam beradi pipelineSSRF zaifliklari uchun. Bundan tashqari, Xygeni'ning Anomaliyani Aniqlash funksiyasi kutilmagan yoki shubhali so'rov naqshlarini aniqlashi mumkin.
Haqiqiy dunyo misoli
In 2022, sezilarli zaiflik Microsoft Exchange (CVE-2022-41040) SSRF texnikasidan foydalangan holda tajovuzkorlar tomonidan ekspluatatsiya qilindi. Hujumchilar ichki xavfsizlik himoyasini chetlab o'tib, Exchange serveriga zararli so'rovlar yuborishga muvaffaq bo'lishdi.
Ichkariga kirgandan so'ng, tajovuzkorlar ichki tizimlarga kirishdi va maxfiy ma'lumotlarni buzib kirishdi. SSRFdan foydalanish orqali, ular cheklangan ichki resurslarga ruxsatsiz kirish huquqiga ega bo'lishdi, bu esa jiddiy xavfsizlik buzilishlariga olib keldi.
SSRF zaifliklari ayniqsa xavflidir, chunki ular hujumchilarga jamoatchilikka oshkor qilinmasligi kerak bo'lgan ichki tizimlarga kirish imkonini beradi. Agar Microsoft kirishni tasdiqlash va chiqish so'rovlarini cheklashda qat'iyroq cheklovlarni joriy qilganida, ular hujumchilarning ushbu zaiflikdan foydalanishga urinishlarini to'sib qo'yishi mumkin edi. Ushbu buzilish server so'rovlarini maxfiy ichki resurslarga nazorat qilish va faqat ishonchli, tasdiqlangan manbalar ular bilan o'zaro aloqada bo'lishini ta'minlash muhimligini ko'rsatadi.
Nima uchun bu bugungi kunda muhim? Bulutga asoslangan arxitekturalar va ichki API-lar SSRF zaifliklarining ta'sirini oshirdi, bu zaifliklar tajovuzkorlar maxfiy ichki xizmatlar va metama'lumotlar tizimlariga kirish uchun foydalanadilar.
Nima uchun OWASPning eng yaxshi 10 taligi hali ham muhim
The OWASPning eng yaxshi 10 ta zaifligi ilovalarini eng keng tarqalgan va xavfli tahdidlardan himoya qilishga intilayotgan tashkilotlar uchun juda muhimdir. Bu xavflar nazariy emas; ular ma'lumotlarning buzilishi, moliyaviy yo'qotishlar va obro'ga putur yetkazishi mumkin bo'lgan real dunyodagi xavflarni ifodalaydi. Ushbu zaifliklarni proaktiv ravishda bartaraf etish orqali tashkilotlar muvaffaqiyatli hujumlar xavfini sezilarli darajada kamaytirishi va tizimlarining rivojlanayotgan tahdidlarga qarshi turishini ta'minlashi mumkin.
Bundan tashqari, OWASPning eng yaxshi 10 ta zaifliklari ro'yxatida tavsiya etilgan choralarni qo'llash tashkilotlarga xavfsizlikka strategik yondashuvni qo'llashga yordam beradi. Masalan, kirishni nazorat qilishni kuchaytirish, shifrlash amaliyotlarini himoya qilish va ta'minot zanjiri xavflarini kamaytirish bu zaifliklarni bartaraf etishda muhim rol o'ynaydi. Natijada, tashkilotlar hujum maydonini kamaytiradi, bu esa hujumchilarga tizimdagi zaifliklardan foydalanishni qiyinlashtiradi.
Kibertahdidlar rivojlanib borishi bilan, tashkilotlar potentsial zaifliklardan oldinda bo'lishlari juda muhimdir. Erta choralar ko'rish orqali tashkilotlar o'z ilovalari uchun uzoq muddatli himoyani ta'minlaydilar va foydalanuvchilarining ishonchini saqlab qoladilar.
An'anaviy OWASP Top 10 zaifliklaridan tashqari, tashkilotlar tobora ko'proq zararli ochiq kodli paketlar, qaramlik chalkashliklari hujumlari, xato yozish kampaniyalari, xavfli AI tomonidan yaratilgan kodlarga duch kelmoqdalar. CI/CD pipeline murosaga kelish, sirlarni oshkor qilish va dasturiy ta'minot ta'minot zanjiri zararli dasturlari.
Zamonaviy AppSec dasturlari tobora ko'proq OWASP ko'rsatmalarini birlashtiradi software supply chain security, AI xavfsizligi va rivojlanayotgan hujum yuzalarini hal qilish uchun ish vaqtidagi xavf tahlili.
Xygeni OWASP va OWASP SAMM tashabbuslarini qanday qo'llab-quvvatlaydi
ga murojaat qilish OWASPning eng yaxshi 10 ta zaifligi veb-ilovalar xavfsizligini ta'minlash uchun juda muhimdir. ammo, ilovangiz xavfsizligini ta'minlash shu bilan tugamaydi. OWASP dasturiy ta'minotni ta'minlashning yetuklik modeli (SAMM) dasturiy ta'minotni ishlab chiqish hayot aylanishi davomida xavfsizlik yetukligini baholash va yaxshilash uchun asos yaratadi (SDLC). Integratsiyalash orqali Xygeni'ning keng qamrovli xavfsizlik vositalari, tashkilotlar nafaqat yumshata oladi OWASP xavfsizlik bo'yicha eng yaxshi 10 ta zaiflik balki OWASP SAMM tomonidan ta'kidlanganidek, ularning umumiy xavfsizlik yetukligini ham oshiradi.
Xygeni bilan ilova xavfsizligini kuchaytirish
Xygeni tashkilotlarga muammolarni hal qilish imkonini beradi OWASPning eng yaxshi 10 ta zaifliklari ro'yxati OWASP SAMM ni joriy etishni tezlashtirish bilan birga, tashkilotlarga dasturiy ta'minot xavfsizligi yetukligini doimiy ravishda yaxshilashga yordam beradi. Xavfsizlikni boshqarishni avtomatlashtirish, xavfga asoslangan ustuvorlikni ta'minlash va hodisalarni boshqarishni kuchaytirish orqali Xygeni tashkilotlarga xavfsiz, bardoshli dasturiy ta'minotni yaratishda yordam beradi va xavfsizlik buzilishlari xavfini samarali ravishda kamaytiradi.
Real vaqt rejimida monitoring, avtomatlashtirilgan zaifliklarni aniqlash va butun dunyo bo'ylab siyosatni amalga oshirish orqali SDLCXygeni xavfsizlik va muvofiqlik bo'yicha sa'y-harakatlarni soddalashtiradi va OWASP SAMMning eng yaxshi amaliyotlariga mos keladi. Bu tashkilotlarga doimiy takomillashtirish uchun aniq yo'l xaritasi bilan xavfsizlik yetukligini bosqichma-bosqich oshirish imkonini beradi.
Ilovalaringizni himoyalash uchun hoziroq choralar ko'ring
The OWASPning eng yaxshi 10 ta zaifligi zamonaviy ilovalar duch keladigan eng dolzarb xavfsizlik xavflarini ta'kidlang. Quyidagilarga amal qilish orqali OWASP ko'rsatmalari va bu yerda keltirilgan eng yaxshi amaliyotlarni qo'llash orqali siz ... qila olasiz tashkilotingizni ushbu tahdidlardan himoya qiling va murakkab hujumlarga bardosh beradigan ilovalarni yaratish.
Ilova xavfsizligini mustahkamlang va Software Supply Chain Security.
Zamonaviy ilovalar an'anaviy zaifliklarni skanerlashdan ko'proq narsani talab qiladi. Xygeniy tashkilotlarga manba kodi, ochiq manbaga bog'liqliklar bo'yicha OWASPning eng yaxshi 10 ta xavflarini aniqlash, ustuvorlik berish va bartaraf etishga yordam beradi, CI/CD pipelines, bulutli infratuzilma va AI yordamida ishlab chiqish ish oqimlari.
Xygeni AppSec va DevSecOps jamoalariga zamonaviy texnologiyalarda xavfni kamaytirishda qanday yordam berishini bilib oling SDLC!

